Die Welt der Domainnamen wird um eine neue generische Top-Level-Domain (gTLD) bereichert: die .dot. Sie wurde speziell für Webentwickler konzipiert und verspricht, großen Anklang zu finden.
Von der Exklusivität zur Öffnung der .dot
Die .dot war ursprünglich von Google beantragt worden, wurde aber schließlich von der Firma Dish DBS Corporation erworben. Bislang war ihre Nutzung ausschließlich diesem Unternehmen und seinen Tochtergesellschaften vorbehalten. Ab dem 21. Juli kann diese Endung jedoch von akkreditierten Marken reserviert werden.
An wen richtet sich diese Endung und welche Vorteile bietet sie?
Die Endung .dot positioniert sich als Standarddomain für Entwickler, Ingenieure, Betreuer von Open-Source-Projekten, Start-ups und Technologiemarken. Ihre Anwendungen fügen sich nahtlos in das Vokabular der Entwicklung ein:
Persönliche Marke: Entwickler können kurze und leicht erkennbare Adressen erstellen (Vorname-Nachname.dot).
Infrastruktur und interne Umgebung: Die Endung bietet eine klare Strukturierung für Testumgebungen, geografische Regionen oder APIs, wie beispielsweise api.unternehmen.dot
Die .dot-Domain wird von allen wichtigen Browsern, E-Mail-Clients und Zertifizierungsstellen universell unterstützt.
Der Zeitplan für die Einführung der .dot-Domain
Um eine faire und sichere Einführung für Unternehmen zu gewährleisten, wird die Einführung der Domain-Endung in drei separate Phasen unterteilt:
Sunrise-Phase (vom 21. Juli bis zum 19. Oktober 2026): Ein Zeitraum von 90 Tagen ist ausschließlich den Inhabern von im TMCH eingetragenen Marken vorbehalten, sodass diese ihren genauen Namen vor der breiten Öffentlichkeit registrieren können.
Early-Access-Phase (vom 20. Oktober bis zum 1. November 2026): 13 Tage lang steht die Registrierung allen nach dem First Come, First Served Prinzip offen, allerdings mit einem degressiven Preissystem.
Allgemeine Verfügbarkeit (ab dem 2. November 2026): Die Registrierung eines .dot-Domainnamens steht allen offen, sofern dieser nicht zuvor reserviert wurde.
Angesichts der besonders starken Nachfrage seitens Investoren nach generischen Begriffen für die Entwicklung (api.dot oder docs.dot) stellt diese Einführung eine interessante Chance für IT-Fachleute dar.
Nameshieldbegleitet Sie bei jedem Schritt des Erwerbs Ihrer .dot-Domain: Reservierung, Sicherung und Inbetriebnahme erfolgen im Rahmen eines klaren und kontrollierten Prozesses. Wenn Sie von unserer Unterstützung profitieren möchten, warten Sie nicht länger: kontaktieren Sie uns.
Kontext und Auswirkungen auf Ihre Zertifikatsverwaltung
Der Markt für SSL- und TLS-Zertifikate wächst seit Jahren stark. Während 2015 noch rund 3 Millionen Zertifikate im Umlauf waren, sind es 2025 bereits etwa 194 Millionen. Gleichzeitig hat sich HTTPS als Standard etabliert – rund 98 % des Chrome-Datenverkehrs sind heute verschlüsselt.
Treiber dieser Entwicklung sind die digitale Transformation, steigende Sicherheitsanforderungen und die zunehmende Vernetzung durch IoT. Auch wirtschaftlich zeigt sich das Wachstum deutlich: Der globale TLS-Markt soll von 4,7 Milliarden Euro (2023) auf über 18,5 Milliarden Euro bis 2030 steigen.
Trotzdem bestehen weiterhin Herausforderungen. Viele Websites sind nicht optimal abgesichert: 35,9 % der Top 150.000 Sites erhalten nur ein SSL-Labs-Rating von B oder schlechter. Zwar setzt sich TLS 1.3 mit 65,4 % zunehmend durch, ältere Protokolle sind jedoch weiterhin verbreitet.
Bei den Zertifikatstypen dominieren klar DV-Zertifikate (99 %), während OV und EV trotz geringer Stückzahlen einen relevanten Anteil am Traffic abdecken. Gleichzeitig ist HTTPS kein Vertrauensindikator mehr: Rund 90 % der Phishing-Seiten nutzen ebenfalls Verschlüsselung.
Für Unternehmen bedeutet das: Zertifikatsmanagement wird zunehmend strategisch. Themen wie Automatisierung, Laufzeitmanagement und richtige Zertifikatstypen rücken in den Mittelpunkt.
Ein regulierter Markt: Wer hinter Zertifikaten steht
Der Zertifikatsmarkt ist international reguliert. Das CA/Browser Forum definiert seit 2005 verbindliche Standards (Baseline Requirements) für TLS, Code Signing und S/MIME. Certificate Authorities prüfen Identitäten, stellen Zertifikate aus und verwalten deren Lebenszyklus. Browserhersteller wiederum steuern die Darstellung von Vertrauen im Web. Mit Cloud-Anbietern verschwimmen die Rollen zunehmend, während Browser wie Chrome oder Firefox faktisch entscheiden, welchen Zertifikaten vertraut wird.
Ein Markt im Ungleichgewicht
Die Entwicklung von SSL/TLS ist stark von wenigen großen Playern geprägt. Seit SSL 1.0 (1994) und TLS 1.0 (1999) wurde das Protokoll kontinuierlich weiterentwickelt – bis TLS 1.3 als heutiger Standard. Spätestens seit 2013 hat Verschlüsselung massiv an Bedeutung gewonnen. Google und Mozilla trieben HTTPS als Standard voran, machten es zum Ranking-Faktor und entfernten unsichere Verfahren wie SHA-1.
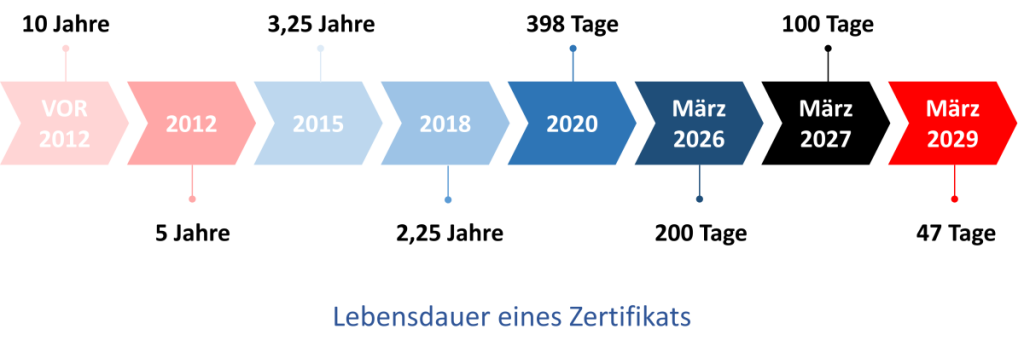
Gleichzeitig nahm die Marktmacht großer Browserhersteller zu: Symantec verlor 2018 das Vertrauen, Apple begrenzte 2020 Zertifikatslaufzeiten auf ein Jahr, und Google sowie Apple treiben weitere Verkürzungen auf 90 bzw. sogar 47 Tage voran.
Warum kürzere Zertifikatslaufzeiten?
Kürzere Laufzeiten sollen die Sicherheit erhöhen, indem Schlüssel häufiger erneuert und Identitäten regelmäßig validiert werden.
Für Unternehmen bedeutet das deutlich mehr Aufwand:
statt jährlicher werden Zertifikate mehrmals pro Jahr erneuert
Domains müssen regelmäßig neu validiert werden
Prozesse werden stärker in administrative und technische Schritte getrennt
Organisationsvalidierungen bleiben meist jährlich
Die Herausforderung der Automatisierung
Manuelle Zertifikatsverwaltung stößt dabei schnell an Grenzen. Automatisierung wird zur Voraussetzung für Skalierbarkeit. Dabei setzen sich zwei Ansätze durch: ACME und Certificate Lifecycle Management (CLM).
ACME automatisiert insbesondere die Domain-Validierung und Zertifikatsausstellung, ist aber vor allem für öffentliche Zertifikate geeignet und deckt Themen wie interne PKI oder Governance nur teilweise ab.
CLM bietet einen ganzheitlichen Ansatz mit Discovery, Governance und Multi-CA-Management. Gleichzeitig bleiben Herausforderungen wie Integration, Kosten, DCV oder Krypto-Agilität bestehen.
Die Nameshield-Lösung: So unterstützt Sie Nameshield
Nameshield verbindet CLM, Zertifizierungsstellen und das primäre DNS in einer integrierten Plattform. Über APIs und Konnektoren werden alle Komponenten miteinander verknüpft. Als DNS-Provider ermöglicht Nameshield insbesondere eine hochautomatisierte Domain-Validierung. In Kombination mit Multi-CA-Management entsteht so eine durchgängige Automatisierung des gesamten Zertifikatslebenszyklus.
Ein Vorteil ist die Geschwindigkeit: Vorvalidierte Zertifikate können innerhalb von Minuten, oft unter einer Minute, bereitgestellt werden. Die Plattform unterstützt zudem Discovery, Policy-Management, Multi-CA-Setups und integriert sich in bestehende IT-Landschaften.
Der richtige Einstieg in ein modernes Zertifikatsmanagement
Der Einstieg beginnt mit einer klaren Abgrenzung des Umfangs: öffentliche Zertifikate oder ein vollständiger Ansatz inkl. interner PKI.Danach sollten Volumen und Verantwortlichkeiten geklärt werden – intern (Zertifikate, DNS) und extern (CAs, DNS-Provider).
Ebenso wichtig ist das Verständnis der bestehenden Prozesse:
Wer beantragt Zertifikate?
Wer stellt sie aus?
Wer installiert sie?
Nur mit diesem Überblick lassen sich Automatisierung und Optimierung sinnvoll umsetzen.
Webinar-Aufzeichnung
Zu diesem Thema haben wir außerdem ein Webinar durchgeführt, in dem wir die Auswirkungen verkürzter Zertifikatslaufzeiten sowie konkrete Strategien für Automatisierung und die Integration von Certificate Lifecycle Management (CLM) praxisnah erläutert haben.
Kontaktieren Sie uns, wenn Sie mehr über moderne Zertifikatsverwaltung, Automatisierung und CLM-Lösungen erfahren möchten oder eine individuell auf Ihr Unternehmen zugeschnittene Lösung benötigen.
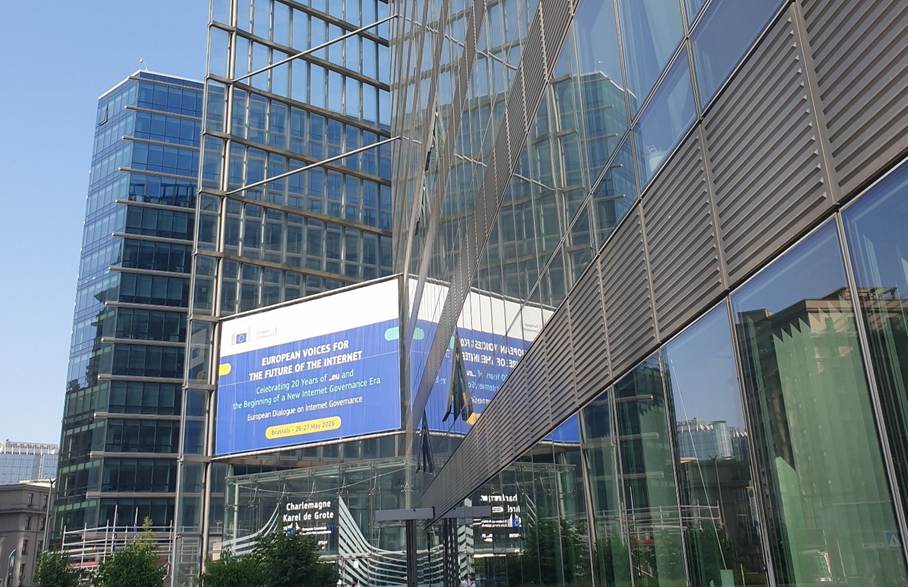
Am 26. und 27. Mai 2026 fand in Brüssel die 19. Ausgabe des European Dialogue on Internet Governance (EuroDIG) statt. Veranstaltungsort war das Charlemagne-Gebäude der Europäischen Kommission. Organisiert wurde die Konferenz von EURid, der Verwaltungsstelle der europäischen Top-Level-Domain .eu. Die diesjährige Ausgabe stand ganz im Zeichen des 20-jährigen Jubiläums der Einführung der Domain .eu. Unter dem Motto „European Voices for the Future of the Internet“ kamen Vertreterinnen und Vertreter aus Politik, Internet-Governance-Organisationen, der Tech-Industrie, der Forschung sowie der Zivilgesellschaft zusammen. Im Mittelpunkt standen die großen Herausforderungen der digitalen Zukunft Europas, über die in verschiedenen Formaten diskutiert wurde.
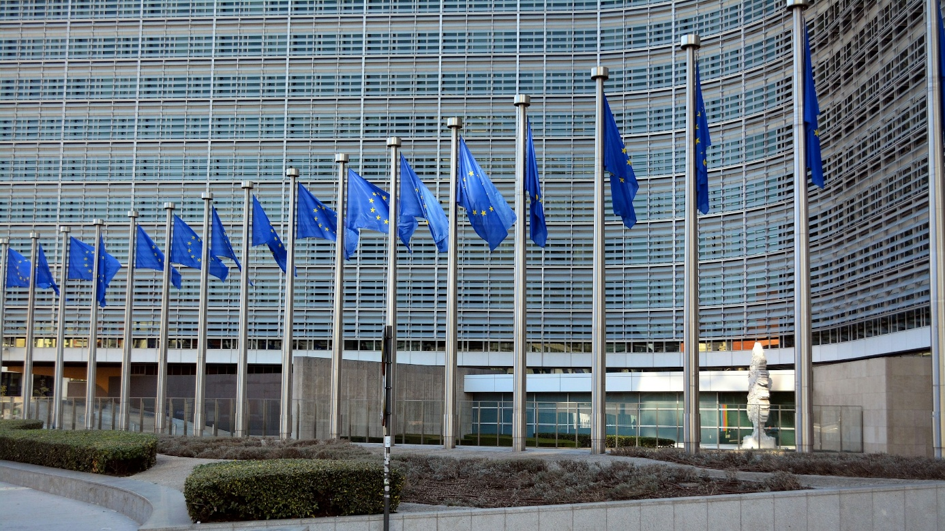
Die EuroDIG fand dieses Jahr im Gebäude der Europäischen Kommission statt.
Die zweitägige Tagung begann mit einem Thema, das im aktuellen geopolitischen Kontext von entscheidender Bedeutung ist: dem europäischen digitalen Backbone. Damit sind die kritischen digitalen Infrastrukturen gemeint, die die Europäische Union aufbauen oder zusammenführen möchte, um ihre Abhängigkeit von US-amerikanischen und chinesischen Tech-Giganten zu verringern. Dazu zählen Glasfaser- und Unterseekabelnetze, Cloud-Infrastrukturen, Rechenzentren, KI-Systeme, Internetverbindungen, Cybersicherheitslösungen, Datenplattformen und digitale Dienste.
Im Zentrum standen zwei europäische Initiativen:
das Gaia-X-Projekt
die neuere Initiative EuroStack
Beide verfolgen das Ziel, ein souveränes und widerstandfähiges digitales Ökosystem in Europa zu schaffen.
Gaia-X soll eine sichere, interoperable Cloud- und Dateninfrastruktur schaffen, die europäischen Standards entspricht und eine gemeinsame Nutzung ermöglicht. EuroStack geht noch weiter und zielt darauf ab, einen umfassenden europäischen Technologie-Stack aufzubauen, der die EU in mehreren Schlüsselbereichen unabhängiger macht: Halbleiter, Konnektivität, Cloud, KI, Plattformen, Software, digitale Identitäten, öffentliche digitale Dienste und Cybersicherheit.
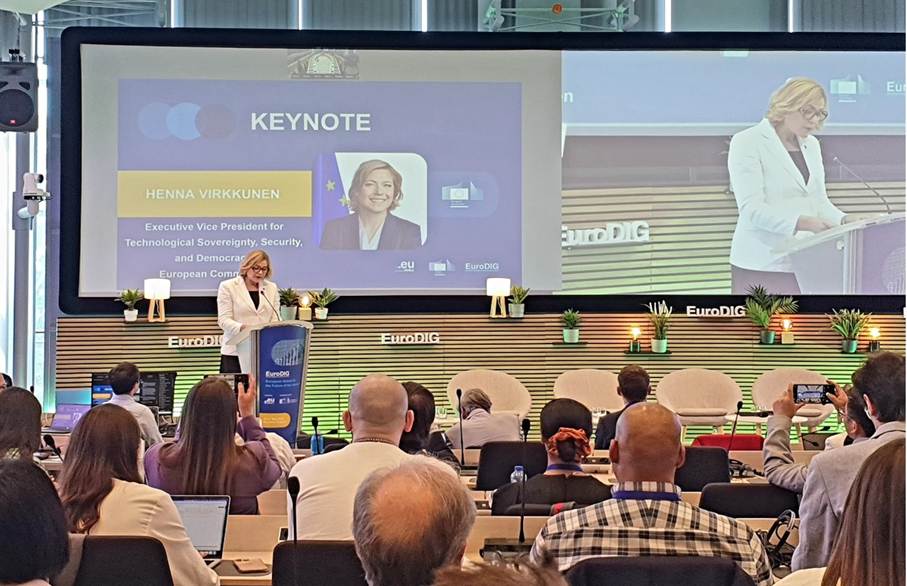
Zur Unterstützung dieser Vorhaben und zur Stärkung des regulatorischen Rahmens stellte Henna Virkkunen, Exekutiv-Vizepräsidentin für technologische Souveränität, Sicherheit und Demokratie, das sogenannte „Tech Sovereignty Package“ vor. Dieses sektorübergreifende Gesetzgebungs- und Industriepaket soll die technologische Autonomie der Europäischen Union in besonders sensiblen digitalen Bereichen stärken.
Die zentralen Themen des Forums – darunter souveräne Cloud-Lösungen, vertrauenswürdige KI, Infrastruktursicherheit, Cybersicherheit, europäische digitale Identität sowie Daten-Governance und strategische Autonomie – spiegeln die Prioritäten dieses Pakets direkt wider. Virkkunen betonte zudem, dass die Kontrolle über Daten ein zentraler Baustein digitaler Souveränität sei, und sprach sich für eine Speicherung bei europäischen Anbietern innerhalb der EU aus. Dies ist besonders relevant, wenn man bedenkt, dass rund 70 Prozent des weltweiten Cloud-Markts derzeit von Amazon, Google und Microsoft kontrolliert werden.
Henna Virkkunen, Executive Vice President für technologische Souveränität, Sicherheit und Demokratie.
Im Bereich der Quantentechnologien wurden aktuelle Forschungsthemen und technologische Fortschritte vorgestellt. Die EU investiert hier insbesondere über das seit 2018 laufende Förderprogramm „EU Quantum Flagship“ in die Forschung.
Im Bereich der Künstlichen Intelligenz stand vor allem der Wunsch nach souveränen KI-Systemen im Mittelpunkt. Gleichzeitig wurde betont, dass diese Technologie, die in unserem Alltag immer stärker präsent ist, kritisch begleitet werden sollte.
Europa hat sich auch mit der Domain .eu entwickelt und feierte deren 20-jähriges Jubiläum.
EuroDIG machte deutlich, dass die EU in vielen Bereichen die Initiative ergreift, um Europa in einer unsicheren Welt widerstandsfähiger zu machen und seine Eigenständigkeit im Bereich der Internettechnologien zu stärken. Diese Initiativen müssen jedoch von den Mitgliedstaaten und den Bürgerinnen und Bürgern, aus denen sich die Europäische Union zusammensetzt, aktiv getragen und weiterentwickelt werden.
Zu den Erfolgen, die in der europäischen Öffentlichkeit gut aufgenommen wurden, zählt unter anderem die paneuropäische digitale Identität sowie die .eu-Domain. Diese wurde am 7. Dezember 2005 eingeführt und zählt heute rund 3,8 Millionen registrierte Domains bei einer Verlängerungsrate von etwa 81 Prozent – ein Zeichen für eine stabile und treue Nutzerbasis. Die Endung gehört damit weltweit zu den zehn größten geografischen Top-Level-Domains (ccTLDs) und ist dank der Varianten .ею (kyrillisch) und .ευ (griechisch) auch in den verschiedenen Schriftsystemen der EU verfügbar.
Peter Janssen, General Manager von EURid, betonte den Grundgedanken der .eu-Domain: „Die .EU steht für einen offenen, sicheren und den demokratischen Werten verpflichteten Namensraum im Internet.“
EuroDIG wies darauf hin, dass das europäische Internet sowohl in Bezug auf die Infrastruktur als auch auf technologischer Ebene nach wie vor stark von Drittstaaten abhängig ist und dass die Lösung auch nicht in einer geografischen Abschottung liegt. Das gestiegene Bewusstsein sowie die verschiedenen aktuellen Initiativen und Maßnahmen sind in einer zunehmend fragmentierten und instabilen Welt zu begrüßen. Auch wenn Nameshield seine Lösungen stets im Sinne eines souveränen europäischen Ansatzes vorangetrieben hat, ist dies eine Gelegenheit, daran zu erinnern, dass Domainnamen und das DNS zentrale Elemente der digitalen Strategie von Unternehmen sind.Der Aufbau von Souveränität erfordert eine fundierte Auswahl der Partner und die Einführung von Lösungen, die einer Politik der digitalen Unternehmenssouveränität dienen. Ein aktuelles Thema ist die Brand TLD, eine von Nameshield angebotene Lösung, die zu diesen Lösungen zählt.
Nameshield freut sich darauf, Sie nächsten Monat in London auf einer Veranstaltung zum Thema geistiges Eigentum begrüßen zu dürfen
Diese neue Ausgabe der INTA findet dieses Jahr in London statt und erwartet mehr als 10.000 Besucher, darunter Unternehmensjuristen, politische Entscheidungsträger, Vertreter von Regierungsbehörden, Dienstleister und viele mehr. Diese Messe gilt als die weltweit wichtigste und einflussreichste Veranstaltung zum Thema geistiges Eigentum.
Dank zahlreicher geplanter Konferenzen bietet sich die Gelegenheit, viele wichtige Player an der Schnittstelle zwischen Wirtschaft, Innovation und Politik zu treffen. Gemeinsam vermitteln sie eine konkrete Sicht aus der Praxis, die aus den Vorständen, den höchsten Gremien und der Industrie stammt.
Auf dem Programm stehen: gezielte Schulungssitzungen, Verhandlungen und internationale Austauschrunden sind ebenfalls vorgesehen. Neue Schlüsselthemen werden in diesem Jahr diskutiert und versprechen spannende Diskussionen: künstliche Intelligenz und die damit verbundenen Fragen zu Eigentumsrechten und Regulierung, sowie das Eigentum an Domainnamen und deren Governance im Internet.
Unsere Online-Markenschutz-Lösung und der Schutz von Domainnamen im Rampenlicht der INTA 2026
Die Teilnahme von Nameshield an der INTA 2026 hat es unserem Unternehmen ermöglicht, sein Engagement für den Schutz von Domainnamen zu bekräftigen. Obwohl sie allzu oft in den Hintergrund gedrängt werden, sind Domainnamen doch ein entscheidendes Glied im Online-Markenschutz, da sie oft das erste Einfallstor sind, um Traffic umzuleiten, Kunden zu täuschen oder betrügerische Inhalte zu verbreiten.
Bei dieser neuen Ausgabe freuen sich unsere Experten darauf, Sie am Stand 230 zu treffen, um Ihnen unsere strukturierte Lösung zur Bekämpfung von Betrug und Bedrohungen für Marken vorzustellen: Phishing, Cybersquatting, Identitätsdiebstahl…
Unser Angebot „Online Brand Protection“ ist eine konkrete Antwort auf die Risiken, die die Online-Präsenz von Unternehmen gefährden. Dieses Angebot ist ein echter Hebel, um Marken dabei zu helfen, den Missbrauch ihrer digitalen Identität vorherzusehen, zu erkennen und abzuwehren.
Durch die Kombination von Domain-Überwachung, Markenschutz und Online-Reputationsschutz ermöglicht dieser Ansatz, Missbräuche zu antizipieren, bevor sie zu Vertrauensverlusten oder geschäftlichen Einbußen führen.
Unsere Leistungskennzahlen im Bereich Online Brand Protection verdeutlichen unsere Expertise:
Erkennungsrate von missbräuchlichen und betrügerischen und betrügerischen Domainnamen von 99,97 %,
Erfolgsquote unserer Takedown-Maßnahmen von 99 %,
Führend bei der Einreichung von UDRP-Verfahren unter allen Schiedsstellen.
Hier mein Vorschlag: In einem digitalen Umfeld, in dem Angriffe immer gezielter werden, muss eine wirksame Strategie auf proaktives Monitoring setzen: Sie erkennt Missbrauch frühzeitig und ermöglicht gezielte Maßnahmen, bevor Schaden entsteht. Warten Sie also nicht länger und besuchen Sie uns am STAND 230!
Wenn Sie Fragen zu unseren Lösungen haben oder uns auf der INTA 2026 treffen möchten, zögern Sie nicht, uns über dieses Formular oder unter events@nameshield.net zu kontaktieren. Unsere Teams beantworten gerne Ihre Anfragen.
Der Aufstieg von Let’s Encrypt seit 2015 und die Ausstellung kostenloser Zertifikate haben dazu geführt, dass die Verwendung von TLS-Zertifikaten demokratisiert und fast schon „alltäglich” geworden ist. Diese kostenlosen, automatisierten und einfach zu implementierenden Zertifikate waren lange Zeit eine hervorragende Lösung für Start-ups, Blogs und kleine Webprojekte.
Heute muss sich Let’s Encrypt jedoch mit umfassenderen Anforderungen in Bezug auf die Verwaltung digitaler Identitäten, das Risikomanagement und die betriebliche Ausfallsicherheit auseinandersetzen. In diesem Zusammenhang beschränkt sich sein Wert nicht mehr nur auf das Zertifikat selbst, sondern umfasst auch das gesamte Ökosystem: kontrollierte Automatisierung, übergreifende Überwachung, Integration in komplexe Sicherheitsprozesse, die Möglichkeit, jederzeit nachzuweisen, wer was für welchen Zweck und in welchem Konformitätsrahmen ausgestellt hat.
Vor diesem Hintergrund wirft die Einführung von Let’s Encrypt durch mittlere und große Unternehmen eine wesentliche Frage auf, nämlich nicht „Funktioniert es technisch?“, sondern vielmehr: „Ist die Nutzung dieses kostenlosen Dienstes weiterhin vereinbar mit den Anforderungen an Governance, Robustheit, Verantwortung und Compliance, denen große Strukturen unterliegen?“ Die Antwort ist alles andere als einfach: Um Klarheit zu gewinnen, müssen die zahlreichen „Risiken und blinden Flecken“ detailliert betrachtet werden, mit denen große Unternehmen konfrontiert sein werden.
Ein kostenloser Dienst, aber ohne vertragliche Sicherheit oder formelle Verpflichtung
Wenn sich ein Unternehmen ausschließlich auf Let’s Encrypt verlässt, profitiert es weder von einerformellen Dienstverpflichtung noch von einer durchsetzbarenSLA oder einer Support-Garantie im Falle eines Ausfalls oder eines größeren Vorfalls.
Mit anderen Worten: Die Geschäftskontinuität, die Verfügbarkeit kritischer Websites oder die Fähigkeit zur Einhaltung gesetzlicher Verpflichtungen (NIS2, DORA, branchenspezifische Anforderungen) basieren auf einem Dienst, der von seiner Konzeption her keinen vertraglichen Rahmen bietet, der den Anforderungen eines Unternehmensinformationssystems gerecht wird.
Dieses Fehlen eines rechtlichen und operativen Sicherheitsnetzes wird besonders problematisch bei einem Dienstausfall, einem Automatisierungsfehler oder einem Vorfall mit massenhaften Widerrufen: Ohne Vertragsklauseln zu Wiederherstellungsfristen, Eskalationsmodalitäten oder Strafen ist es schwierig, eine Haftung geltend zu machen: Die geschäftlichen Auswirkungen werden daher vollständig vom nutzenden Unternehmengetragen.
Für Organisationen, die gegenüber ihren Kunden, Partnern oder Aufsichtsbehörden rechenschaftspflichtig sind, wird es schwierig, die Abhängigkeit von Let’s Encrypt-Zertifikaten und ein solches Maß an Unsicherheit zu rechtfertigen…
Kurze Lebensdauer, häufige Erneuerungen und Risiko des Ablaufs in der Produktion
Die kurze Lebensdauer von Let’s Encrypt-Zertifikaten beträgt nur 90 Tage und erfordert einen sehr (zu) häufigen Erneuerungszyklus, der automatisch das Risiko eines Ablaufs in der Produktion erhöht, wenn die Prozesse nicht perfekt industrialisiert sind.
Jeder TLS-Endpunkt wird zu einer potenziellen Fehlerquelle, wenn die automatische Erneuerung fehlschlägt oder die Bereitstellung nicht korrekt erfolgt.
In Hybrid- und Multi-Cloud-Architekturen führt die Kombination aus einer sehr kurzen Lebensdauer der Zertifikate und einer massiven automatisierten Erneuerung zu einer Art systemischer Anfälligkeit, insbesondere wenn kritische APIs exponiert sind. Wenn die Erneuerungskette nur in einem Teil des Perimeters beeinträchtigt ist, kann die Fehlerdiagnose zudem komplex sein.
Dieses Modell wird daher besonders problematisch, wenn Geschäftsabläufe, Kundenanwendungen oder Partnerintegrationen auf diesen Zertifikaten basieren: Ein einfaches Versäumnis der Verlängerung führt dann zu sichtbaren TLS-Fehlern, einem Vertrauensverlust bei den Benutzern oder sogar zu einer Unterbrechung vertraglich vereinbarter Dienste, was zu Einnahmeverlusten und einer Schädigung des Rufs des Unternehmens führt.
Für Unternehmen stellt sich nicht die Frage, ob dieAutomatisierung „im Allgemeinen“ funktioniert. Entscheidend ist vielmehr, ob sie ausreichend robust, überwacht und geprüft ist. Nur so lässt sich sicherstellen, dass kein kritisches Let’s-Encrypt-Zertifikat in der Produktion ohne Vorwarnung, ohne definiertes Wiederherstellungsverfahren und ohne klar geregeltes Notfallszenario abläuft.
Die Grenze der „Domain Validation Only” (DV)
Let’s Encrypt stellt nur Domain-validierte Zertifikate (DV) aus, die dem Bedarf nach einer schnellen Verschlüsselung einer Website entsprechen. Ein DV-Zertifikat garantiert nur die technische Kontrolle eines Domainnamens. Es bietet keinerlei Sicherheit hinsichtlich der Einheit, die dahinter steht, ihrer rechtlichen Legitimität oder ihres Niveaus an interner Kontrolle.
Sich ausschließlich auf DV-Zertifikate zu verlassen, bedeutet, dass alle Dienste in Bezug auf die Identität gleichwertig sind, obwohl viele Anwendungsfälle (Partnerportale, Kundenbereiche, sensible Schnittstellen, Finanz- oder Gesundheits-APIs) mindestens ein OV/EV-Niveau oder interne Zertifikate erfordern, um die Verantwortung der Organisation zu verdeutlichen.
Für Unternehmen darf die allgemeine Verbreitung von Let’s Encrypt in DV daher nicht über eine zentrale Herausforderung hinwegtäuschen: Verschlüsselung ersetzt nicht den Identitätsnachweis, und das Fehlen dieses Nachweises kann zu einem großen Problem für das Risikomanagement und das Vertrauensverhältnis zu Kunden und Partnern werden.
Berücksichtigung des Konformitätsniveaus, Audits und regulatorischer Anforderungen
Mittlere und große Unternehmen haben Anforderungen an Sicherheit, Konformität, Verfügbarkeit und Governance, die oft über den Rahmen eines einfachen kostenlosen TLS-Zertifikats hinausgehen.
In Branchen mit hohen Anforderungen (Banken, Versicherungen, Gesundheitswesen, Betreiber von kritischen Infrastrukturen) kann die Verwendung von Let’s Encrypt nicht nur unter technischen Gesichtspunkten bewertet werden: Sie muss auch den Anforderungen von NIS2, DORA und Branchenvorschriften entsprechen, die einen Nachweis der Beherrschung kritischer Dienste vorschreiben.
Diese Texte verlangen eine genaue Transparenz der Vermögenswerte, die Fähigkeit, das Risikomanagement der Lieferanten nachzuweisen, die Einrichtung wiederkehrender Kontrollen und die Vorlage von Audit-Nachweisen im Falle einer Kontrolle oder eines schwerwiegenden Vorfalls. Ein zu 100 % kostenloser Zertifikatsdienst ohne Vertrag oder SLA ermöglicht jedoch keine Rechtfertigung der Kontinuität verschlüsselter Kanäle, der Authentifizierung der angebotenen Dienste oder des Schutzes sensibler Daten, da keine vertraglichen Hebel vorhanden sind.
Bei Audits stellt das Fehlen eines formellen Rahmens – ohne Richtlinien, ohne Kritikalitätsmatrizen und ohne ergänzende Verträge (kommerzielle Zertifizierungsstelle oder interne PKI (Public Key Infrastructure) für wesentliche Dienste) – eine unkontrollierte Abhängigkeit dar, die als Nichtkonformität gewertet werden kann.
Was ist besser: Budgetersparnisse oder nachhaltige Kontrolle digitaler Risiken?
Let’s Encrypt ist technisch sicher und erfüllt perfekt das Ziel, das Internet ohne Kosten massiv zu verschlüsseln, bietet jedoch weder einen vertraglichen Rahmen noch eine zentralisierte Steuerung oder strategische Begleitung für kritische Umgebungen.
Für ein Unternehmen besteht die eigentliche Herausforderung darin, zu bestimmen, ob die massive Verwendung kostenloser Zertifikate Teil einer konsequenten Strategie zur Kontrolle digitaler Risiken ist.
Let’s Encrypt bringt sofortige Budgetvorteile und erleichtert die allgemeine Verschlüsselung, aber der wahre Wert eines Sicherheitsansatzes liegt in der Fähigkeit, die Kontinuität des Dienstes zu gewährleisten, Vorfälle zu verwalten und Kunden, Partnern und Regulierungsbehörden Rechenschaft abzulegen. Eine rein wirtschaftliche Entscheidung kann daher mittelfristig zu versteckten Kosten führen: Produktionsunterbrechungen aufgrund nicht erkannter Ablaufdaten, komplexe Untersuchungen aufgrund mangelnder Rückverfolgbarkeit, Neuverhandlung von Verträgen nach einem Vorfall oder sogar Strafen bei Nichteinhaltung.
Fazit: Unternehmenssicherheit erfordert mehr als nur eine kostenlose Verschlüsselung
Es ist offensichtlich, dass sich die Sicherheit mittlerer und großer Unternehmen nicht auf eine kostenlose Verschlüsselung beschränken kann, so robust diese in kryptografischer Hinsicht auch sein mag. Let’s Encrypt leistet einen wichtigen Beitrag zur Verbreitung von TLS, erfüllt jedoch allein nicht die Anforderungen an Steuerung, Verantwortlichkeit und Ausfallsicherheit, die für kritische Dienste erforderlich sind: Fehlen durchsetzbarer SLAs, nicht garantierter Support, auf DV-Zertifikate beschränkter Funktionsumfang, Schwierigkeit, gegenüber einem Prüfer oder Regulierer die Kontrolle über den Lebenszyklus der Zertifikate nachzuweisen…
Wenn Anwendungen, APIs oder Kundenportale das Herzstück des Geschäfts sind, muss die Verschlüsselung zu einem Hebel des Vertrauens und nicht zu einer Quelle der Schwäche werden: Der Wert liegt nicht mehr nur im Zertifikat, sondern im Ökosystem von Garantien, Tools und Prozessen, das damit einhergeht und die Geschäftstätigkeit und die Einnahmen des Unternehmens nachhaltig sichert. Angesichts dieser Herausforderungen lautet die eigentliche Frage also nicht: „Warum für Zertifikate bezahlen?“, sondern: „Warum unnötige Risiken eingehen, wenn geschäftskritische Systeme auf dem Spiel stehen?“