Unsere Online Brand Protection Spezialisten kommen im November nach München zur IP Service World! Mit dabei haben sie DAS Thema im Gepäck, das die Domainbranche gerade umtreibt: die Öffnung eines neuen Registrierungsfensters für dotBrands nach 14 Jahren Wartezeit.
Mit einer dotBrand (auch .BRAND oder .MARKE geschrieben) besteht die einmalige Chance, eine Domainendung zu erwerben, die identisch mit dem eigenen Markennamen ist. Sie gibt Markeninhabern die Möglichkeit, über Internetadressen zu verfügen, die auf den Namen ihrer Marke enden (z.B. domain.brand). Durch die Einrichtung einer dotBrand besitzt der Markeninhaber eine strategische gTLD, die sein exklusives digitales Territorium sein wird.
Nur authentische Webseiten haben die Möglichkeit, unter der TLD ihrer Marke zu erscheinen, was die Orientierung für Kunden und Partner wesentlich einfacher macht: Cybersquatting ist im Hoheitsgebiet der eigenen dotBrand damit ausgeschlossen. DotBrands sind damit ein echtes Plus in Sachen Kundenvertrauen, da der Erwerber die volle Kontrolle über den Domainnamenraum der Marke hat
Joelle Samaké leitet am 25. November einen Roundtable in der Sektion Strategy und Management – Seien Sie dabei, diskutieren Sie mit und prüfen Sie anhand unseres Quick Checks, wie das Thema dotBrand die Markenarbeit in Ihrem Unternehmen erleichtern kann – it’s now or never!
Roundtable: Now or never – gamechanging online brand protection via dotBrand
P.S: Für unsere Kunden und Partner haben wir als Sponsor einige Freitickets zur Verfügung – bitte sprechen Sie uns einfach direkt an.
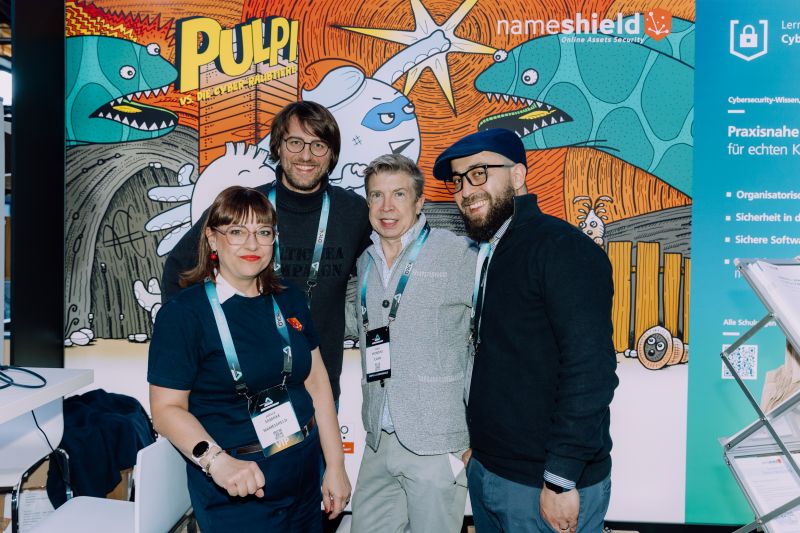
Im Mai war unser sympathisches Team inklusive Pulpi im schönen Hamburg auf dem Cybersecurity Summit unterwegs. Dabei hatten sie DAS Thema im Gepäck, das die Domainbranche gerade umtreibt: die Öffnung eines neuen Registrierungsfenster für dotBrands nach 14 Jahren Wartezeit.
Mit einer dotBrand (auch .BRAND oder .MARKE geschrieben) besteht die einmalige Chance, eine Domainendung zu erwerben, die identisch mit dem eigenen Markennamen ist. Sie gibt Markeninhabern die Möglichkeit, über Internetadressen zu verfügen, die auf den Namen ihrer Marke enden (z. B. domain.brand). Durch die Einrichtung einer dotBrand besitzt der Markeninhaber eine strategische gTLD, die sein exklusives digitales Territorium sein wird.
Für die Registrierung einer dotBrand sprechen aus Marketing- und IT-Security Sicht einige Vorteile:
Führungsanspruch und Markenprägnanz zeigen durch unverwechselbare und kurze URLs mit der eigenen Marke als Absender
ein echtes Plus in Sachen Kundenvertrauen, da der Erwerber die volle Kontrolle über den Domainnamenraum der Marke hat
nur authentische Webseiten haben die Möglichkeit, unter der TLD ihrer Marke zu erscheinen, was die Orientierung für Kunden und Partner wesentlich einfacher macht
Cybersquatting ist im Hoheitsgebiet der eigenen dotBrand damit ausgeschlossen
die Kontrolle über die verwendeten Sicherheitsstandards liegt komplett in eigener Hand, da der Erwerber zu seiner eigenen Registry wird
da noch nicht alle Unternehmen über eine eigene dotBrand verfügen, stellt sie vielen Branchen einen echten Wettbewerbsvorteil dar
Wir sind wirklich gespannt, wer in der nächsten Runde dem Beispiel von Vorreitern wie Audi, Edeka oder Google folgen wird…
Das Thema E-Mail Sicherheit ist lästig, wird aber immer wichtiger, wie wir an der aktuellen BSI-Veröffentlichung sehen, die sich explizit diesem Thema widmet. Ich hatte bei meinem letzten Besuch in Frankfurt die Gelegenheit, mit unserem Experten für E-Mail Sicherheit, Herrn Jochen Schönweiß, zu sprechen.
Susanne Neuber: Hallo Jochen, sag mal, warum sollte das Thema E-Mail Sicherheit Unternehmen interessieren?
Jochen Schönweiss: Oh, da gibt es natürlich eine ganze Menge Gründe! Zunächst einmal ist die E-Mail nach wie vor das Einfallstor Nummer 1 für Cyberangriffe.
Ich denke da zum Beispiel an CEO-Fraud, bei dem sich der Angreifer als eine ranghohe Führungskraft des Unternehmens ausgibt und von einem Mitarbeiter die Überweisung größerer Summen fordert. Oder an Phishing generell oder Ransomware. Das Prinzip ist immer ähnlich: Angreifer nutzen täuschend echte E-Mails, um Mitarbeiter zur Preisgabe sensibler Daten oder zur Ausführung schädlicher Dateien zu bringen.
Weiterhin werden in Firmen tagtäglich vertrauliche Daten (Kundendaten, Verträge, Angebote, interne Informationen) versendet. Unverschlüsselte oder kompromittierte E-Mails können zum Datendiebstahl führen – mit gravierenden finanziellen und rechtlichen Folgen. So kann ein erfolgreicher Angriff per E-Mail erhebliche Kosten verursachen (z. B. durch Betriebsunterbrechungen, Rechtsstreitigkeiten). Zusätzlich können Geldstrafen und Bußgelder durch Aufsichtsbehörden verhängt werden.
SN: Ok, das sind schon mal viele gute Gründe, die einen hellhörig werden lassen sollten. E-Mail Verkehr findet ja aber auch mit Kunden oder Dienstleistern statt.
JS: Genau! Zum Kunden hin gesehen kann ein E-Mail-Leak oder erfolgreicher Cyberangriff den Ruf eines Unternehmens massiv schädigen. Kunden und Partner erwarten, dass ihre Daten sicher behandelt werden – eine Sicherheitsverletzung kann Vertrauen dauerhaft zerstören.
Nicht zu vergessen ist auch, dass es mittlerweile eine Reihe von gesetzlichen Vorgaben gibt, die eingehalten werden müssen. Datenschutzgesetze wie die DSGVO schreiben den Schutz personenbezogener Daten vor – auch beim Versand per E-Mail. Branchen mit hohen regulatorischen Anforderungen (z. B. Finanzwesen, Gesundheitswesen) müssen da noch einmal besondere Sicherheitsstandards einhalten.
Wir beobachten, dass die Angreifer immer professioneller werden: mit KI-generierten Phishing-Mails, gefälschten Absenderadressen oder gezielten Social-Engineering-Attacken. Herkömmliche Spamfilter reichen oft nicht mehr aus.
SN: Mich hast Du auf jeden Fall schon mal überzeugt. Welche Abteilung sollte Deiner Meinung nach das wichtige Thema E-Mail Sicherheit in die Hand nehmen?
JS: Das Thema E-Mail-Sicherheit betrifft zwar das gesamte Unternehmen, aber die Verantwortung sollte klar zugewiesen sein – mit Schnittstellen zu mehreren Abteilungen.
In erster Linie sehe ich die IT bzw. IT-Sicherheitsabteilung in der Verantwortung, bei größeren Firmen also der CIO bzw. CISO. Er hat das technische Know-how zur Implementierung von Schutzmaßnahmen (z. B. Spamfilter, E-Mail-Verschlüsselung, DMARC), kennt die Infrastruktur des Unternehmens und kann Risiken erkennen, bewerten und absichern. Er ist derjenige, der in der Lage sein sollte, Sicherheitsvorfälle zu erkennen und zu beheben.
SN: Dann liegt das Thema also bei der IT?
JS: Nicht nur. Auch der Personalabteilung kommt meines Erachtens eine wichtige Rolle zu. Oft ist der Mensch das schwächste Glied der Sicherheitskette. Deswegen ist eine gute Schulung der Mitarbeiter wichtig. Auch das E-Mail-Marketing, der Datenschutzbeauftragte und nicht zuletzt die Geschäftsführung sind bei dem Thema miteinzubeziehen.
SN: Wie kann der Schutz konkret aussehen? Welche Produkte helfen?
JS: Zu Sicherstellung der Authentizität von E-Mails empfehle ich sowohl die Kombination aus DMARC; SPF und DKIM , als auch das Signieren und ggf. Verschlüsseln von E-Mails mithilfe von S/MIME oder PGP. Damit das ganze auch zum Kunden hin sichtbar wird, ist BIMI eine gute Ergänzung
SN: Oha, was verbirgt sich hinter diesen ganzen Kürzeln?
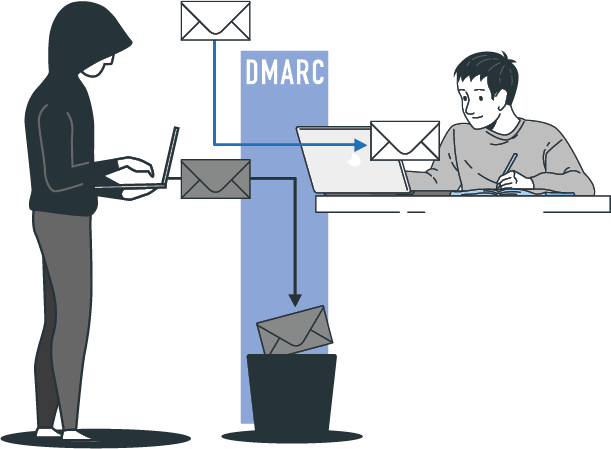
JS: Also, DMARC ist ein Protokoll zur E-Mail-Authentifizierung, das SPF (Sender Policy Framework) und DKIM (DomainKeys Identified Mail) ergänzt. DMARC ermöglicht es Domaininhabern, Richtlinien für den Umgang mit nicht authentifizierten E-Mails zu definieren und kann regelmäßige Berichte liefern, die Informationen darüber enthalten, wie die E-Mails der Domain durch SPF und DKIM authentifiziert wurden, sowie Details über mögliche Probleme und Missbrauchsfälle.
SPF ist ein Protokoll zur Überprüfung der IP-Adressen eines Absenders einer E-Mail. Es verwendet DNS-Einträge, um zu bestätigen, dass der sendende Server berechtigt ist, E-Mails im Namen einer bestimmten Domain zu versenden.
DKIM (DomainKeys Identified Mail) ist ein Signaturverfahren für E-Mails, bei dem der Absender eine kryptografische Signatur mit dem privaten Schlüssel der Domain erstellt. Der Empfänger kann diese Signatur mit dem öffentlichen Schlüssel im DNS verifizieren, um die Authentizität und Integrität der E-Mail zu überprüfen.
Mit S/MIME (Secure/Multipurpose Internet Mail Extensions) und PGP (Pretty Good Privacy) kann der Sender E-Mails signieren und verschlüsseln, um Vertraulichkeit, Authentizität und Integrität der Kommunikation sicherzustellen
Und BIMI (Brand Indicators for Message Identification) ist ein E-Mail-Sicherheitsstandard, der es Unternehmen ermöglicht, ihr Markenlogo neben E-Mails anzuzeigen, die sie senden. Dies geschieht durch die Authentifizierung von E-Mails mittels DMARC, wodurch die Wahrscheinlichkeit verringert wird, dass Phishing- oder Spam-E-Mails im Namen der Marke versendet werden. BIMI erhöht das Vertrauen der Empfänger in die Authentizität von E-Mails und stärkt gleichzeitig die Markenwahrnehmung.
SN: Ach, ich glaube, das kenne ich, bei meinen E-Mails ist jetzt manchmal das Logo des Absenders im Postfach. Das sieht super aus finde ich.
JS: Ja und nicht nur das, es beweist die Authentizität des Absenders und erhöht damit Deine Sicherheit als Kunde.
SN: Das scheint mir eine runde Sache zu sein. Vielen Dank für das Gespräch lieber Jochen!
JS: Gerne und kein Problem! Melde Dich gerne, wenn Du noch Fragen hast.
Haben Sie noch Fragen bzw. benötigen Sie Unterstützung bei der Implementierung der genannten Sicherheitsprotokolle? Dann wenden Sie sich gerne direkt per Mail an salesgermany@nameshield.net!
Am 26. Mai 2025 hat das Bundesamt für Sicherheit in der Informationstechnik (BSI) in einem Beitrag der Allianz für Cyber‑Sicherheit (ACS) neue Impulse zum Thema E‑Mail-Sicherheit gesetzt – mit erheblicher Bedeutung für alle Unternehmen, die E-Mails versenden.
📢 Empfohlene Einrichtung von DANE mit DNSSEC-Schutz: Besonders für eingehende Mails wird ein durchgängiger Schutz empfohlen. DNSSEC ist Voraussetzung, um TLSA-Einträge abzusichern und Manipulationen über DNS-Ausgestaltung wirksam zu verhindern: Ein echter Mehrwert im Angebot für Kunden, die nicht nur Domain-Sicherheit, sondern Ende-zu-Ende‑Authentizität wünschen.
Achtung: nicht jeder Registrar stellt seinen Kunden DNSSEC zur Verfügung – bei Nameshield ist dies selbstverständlich möglich, sprechen Sie uns gerne an.
📢 Praktische Tipps zur Konfiguration und Hinweis auf häufige Fehler, z.B. Null-MX für nicht‐genutzte Domains oder typische Zeichen- und Tippfehler beim Eintrag der SPF-, DKIM- und DMARC-Records.
📢 Warnung vor geringer DNSSEC-Durchdringung: Viele Unternehmen scheuen DNSSEC aus Angst vor Fehlkonfiguration – dabei ist es das Rückgrat der E‑Mail-Sicherheit. Denn: Ohne DNSSEC bleibt SPF-, DKIM- oder DMARC-Schutz eine potenzielle Schwachstelle.
Seien Sie dabei, wenn sich in Hamburg die Crème de la Crème der IT-Security Branche trifft!
Welche Cybersecurity Strategien sind tragfähig für die Zukunft? Wie kann die Gewinnung von Frauen für das Arbeitsfeld IT-Security zum Kampf gegen den Fachkräftemangel beitragen? Welche Awareness-Maßnahmen tragen effektiv für ein besseres Bewusstsein für die Risiken der digitalen Welt bei?
Unseren Beitrag zur Erhöhung der Cybersecurity Awareness bereits im Kinderzimmer können Sie vor Ort live erleben – wir haben wieder die beliebten Pulpi-Bücher im Gepäck.
Am 14.05. um 14:45 Uhr bereiten wir uns auf der Zugspitze Bühne dann gemeinsam mit Ihnen auf eine kleine Sensation in der Welt der sicheren Domains vor: nach 14 Jahren des Wartens in 2026 öffnet die ICANN wieder ein Bewerbungsfenster für dotBrands – eine gTLD mit einer Endung Ihrer Wahl. Diskutieren Sie mit Joëlle Samaké (Country Coordinator Germany Nameshield GmbH) und Chris Mondini (Managing Director for Europe at ICANN) die IT-Sicherheitsmöglichkeiten, die dieses eigenen Stück Internet für Ihre Marke schaffen kann.