Unser DMARC-Berater, Sébastien Fischer, im Interview bei der CSA

Ein gesundes E-Mail-Umfeld entsteht nicht von allein. Es braucht Unternehmen und Menschen, die sich aktiv dafür einsetzen, dass E-Mail auch in Zukunft ein offener, sicherer und vertrauenswürdiger Kommunikationskanal bleibt. Genau diesen Einsatz würdigt die Certified Senders Alliance (CSA) mit ihrer Supporter-Spotlight-Reihe – und wir freuen uns sehr, Teil davon zu sein.

Die Certified Senders Alliance (CSA) ist seit 2004 die europäische Zertifizierungsstelle für E-Mail-Versender und vermittelt als gemeinsames Angebot von eco und DDV zwischen Mailbox-Providern und Absendern. Als Sponsor bringen wir gemeinsam mit unserem Partner Merox unser DMARC-Know-how in den Kampf gegen Phishing und Identitätsdiebstahl ein. Mehr dazu erfahren Sie in diesem Beitrag.

Dieses Engagement setzen wir auch über die Sponsoring-Partnerschaft hinaus fort: Im Dezember veranstalten wir ein Webinar zum Thema Phishing. Das genaue Datum und die neuesten Trends dazu erfahren Sie in unserem Newsletter.

Wie wichtig dieses Thema in der Praxis ist, zeigt auch unser Gespräch mit der CSA: Sébastien Fischer, DMARC-Berater bei Nameshield und seit 18 Jahren in der E-Mail-Zustellbarkeit zuhause, spricht darin über seine Anfänge bei Emailvision bis hin zu seiner heutigen Arbeit bei uns im Bereich Domain-Sicherheit.

Hier das volle Interview.

CSA: Was fasziniert Sie bis heute an E-Mail?

Zum Einstieg werfen wir einen Blick zurück auf seinen Werdegang: Wir wollten wissen, was ihn an diesem Bereich über all die Jahre so fasziniert hat.

SF: Meine ersten Schritte im E-Mail-Marketing – und insbesondere im Bereich der E-Mail-Zustellbarkeit – habe ich vor 18 Jahren bei Emailvision gemacht. Dort habe ich einen unglaublichen Kommunikationskanal entdeckt, der sich ständig weiterentwickelt, was ihn auf verschiedenen Ebenen so faszinierend macht:

  • Veränderungen in den Marketingpraktiken: Massen-E-Mails, die zwar von einigen Werbetreibenden immer noch versendet werden, sind gezielteren E-Mails mit personalisierten Inhalten gewichen.
  • Veränderungen bei den Spam-Techniken: Spammer können sehr geschickte Vermarkter sein und passen sich schnell an neue Technologien an, um Anti-Spam-Filter zu umgehen und Endnutzer zu täuschen.
  • Weiterentwicklung der Filtertechniken: Anti-Spam-Filter nutzen komplexe Reputationssysteme, die auf verschiedenen Indikatoren basieren, darunter technische Konfiguration, Authentifizierung, historische Reputationsdaten für Domains und IP-Adressen, Inhaltsanalyse, Erkennung verdächtigen Verhaltens sowie die Analyse des E-Mail-Verhaltens der Nutzer.
  • Sich weiterentwickelnde Standards: In den letzten 20 Jahren sind zahlreiche RFCs entstanden, und einige haben sich weiterentwickelt oder werden sich weiterentwickeln – ich denke dabei insbesondere an DMARC und Version 2 von DKIM.
  • Rechtliche Entwicklungen: Die Einführung der DSGVO vor einigen Jahren hat die Spielregeln verändert. Alle Werbetreibenden müssen sich schnell an diese Veränderungen anpassen, wenn sie weiterhin die Posteingänge ihrer Nutzer erreichen wollen.

CSA: Was ist die Herausforderung, der sich Nameshield besonders verschrieben hat?

Eine zentrale Herausforderung für Nameshield ist der Schutz von Marken vor Domain-Spoofing und Phishing – durch den gezielten Einsatz von Authentifizierungsprotokollen wie SPF, DKIM und DMARC, um die digitale Identität von Unternehmen abzusichern.

SF: Nameshield ist ein weltweit führender Anbieter im Bereich der Domain-Verwaltung. Es ist uns wichtig, für unsere Kunden eine Anlaufstelle für den Einsatz modernster Technologien zur Absicherung des ein- und ausgehenden E-Mail-Verkehrs zu sein und gleichzeitig als Fürsprecher für diese Technologien zu fungieren, um allen unseren Kunden einen optimalen Übergang zu gewährleisten – damit dieser wichtige Kommunikationskanal so sicher und zuverlässig wie möglich ist.

CSA: Was braucht es, damit E-Mail ein verlässlicher Kanal bleibt?

SF: E-Mail ist ein fantastischer Kommunikationskanal, der jedoch in bestimmten Bereichen noch deutlich verbessert werden könnte:

  • Mehr Sicherheit: Die Verbreitung von DMARC mit einer restriktiven Sicherheitsrichtlinie ist nach wie vor zu gering – ein Geschenk des Himmels für jeden Angreifer, der ungeschützte Domains gerne für seine Phishing-E-Mails nutzt.
  • Mehr BIMI: Der Einsatz eines VMC-Markenzertifikats mit BIMI – zur Anzeige des Logos und eines eindeutigen Häkchens in den Postfächern bestimmter Anbieter – erhöht die Sichtbarkeit einer Marke, sehr zur Freude der Marketingteams. Zudem verleiht es den an die Postfächer der Empfänger gesendeten E-Mails mehr Legitimität und trägt so dazu bei, Verwirrung zu vermeiden.
  • Mehr Cyber-Bewusstsein bei Unternehmen und Privatpersonen: Phishing-E-Mails erkennen und beim Schutz von Passwörtern helfen, um Konto- und Datendiebstahl zu verhindern.

Mehr Mitglieder der CSA (Certified Senders Alliance) und ihres Zertifizierungsprogramms: Um die richtige Nachricht zur richtigen Zeit an die richtige Person im Postfach zu übermitteln.

CSA: Warum ist Ihnen die Zusammenarbeit der CSA mit Nameshield wichtig?

SF: Die CSA ist eine wichtige europäische Organisation im Bereich E-Mail-Zustellbarkeit und Vertrauen, insbesondere dank ihres E-Mail-Zertifizierungsprogramms. Die CSA ist nicht nur eine vertrauenswürdige dritte Partei für zahlreiche lokale und internationale Anbieter, sondern fungiert auch als rechtliche und technologische Autorität – was ihr eine starke Legitimität und beachtliches Ansehen innerhalb der Branche verleiht. Die Organisation bietet unschätzbare Unterstützung für alle, die die Qualität ihres E-Mail-Marketings verbessern möchten – genau deshalb setzen wir uns für ihre Unterstützung ein.

Das Gespräch mit Sébastien Fischer zeigt einmal mehr: Ein sicheres und vertrauenswürdiges E-Mail-Ökosystem ist eine Gemeinschaftsaufgabe. Bei Nameshield setzen wir uns – gemeinsam mit Partnern wie der CSA – täglich dafür ein, Domain-Sicherheit und E-Mail-Zustellbarkeit weiter voranzutreiben.

Vielen Dank an die CSA für die spannenden Fragen und die großartige Zusammenarbeit!

Erfahren Sie mehr über DMARC oder kontaktieren sie uns hier.
Die digitale Souveränität Europas im Hinblick auf die Ziele für 2030

Zu Beginn des Sommers veröffentlichte die Europäische Kommission ihren vierten Bericht über „den Stand der Umsetzung der Digitalen Dekade“. Nameshield stellt Ihnen die wichtigsten Punkte dieser strategischen Analyse vor, die einen Ausblick auf die technologische Souveränität der Europäischen Union bis 2030 gibt.

Dieses Dokument zeigt auf, wie Europa unter kritischen strategischen Abhängigkeiten in den Bereichen Cybersicherheit, Cloud und digitale Vermögenswerte leidet. Um gegenüber den amerikanischen und chinesischen Giganten wettbewerbsfähig und widerstandsfähig zu bleiben, müssen europäische Unternehmen ihre Transformation beschleunigen und sich bewusst für vertrauenswürdige, souveräne Player entscheiden.

Die europäische Digitalpolitik: eine durchwachsene Bilanz für 2026

Im Bereich der Basisinfrastruktur hebt der Bericht ermutigende Ergebnisse in Europa hervor:

  • Der 5G-Ausbau deckt mittlerweile 96,8 % der europäischen Haushalte ab,
  • fast jedes zweite Unternehmen (46,7 %) nutzt Cloud-Computing-Dienste,
  • Im Bereich der KI setzen 20 % der Unternehmen interne Lösungen ein. Die Nutzung ist innerhalb eines Jahres um 48 % gestiegen, besonders im Gesundheitswesen. Gleichzeitig verfügen 60 % der europäischen Bevölkerung über grundlegende digitale Kompetenzen in diesem Bereich.

Doch die amerikanischen Wettbewerber sichern sich den Großteil des technologischen Mehrwerts, und die Kluft vergrößert sich in mehreren strategischen Punkten:

  • Europa sieht sich weiterhin mit einer anhaltenden materiellen Abhängigkeit konfrontiert: Sie macht lediglich 9 % des weltweiten Halbleitermarktes aus und liegt damit weit entfernt von dem für 2030 festgelegten Ziel von 20 %.
  • Der Bericht zieht zudem Bilanz über einen Mangel an IT- und Cybersicherheitstalenten. Im Jahr 2025 machen Fachkräfte im Bereich der Informations- und Kommunikationstechnologien (IKT) nur 5 % der Gesamtbeschäftigung in Europa aus (das Ziel für 2030 liegt bei 10 %, was sich auf die Bereiche Sicherheit, Cloud und Cybersicherheit auswirkt). Der Frauenanteil unter den IKT-Fachkräften verharrt seit 2024 unter der 20-Prozent-Marke, trotz steigender Nachfrage.
  • Was schließlich die KMU betrifft, so sehen sich diese mit einem dreifachen Hindernis konfrontiert: Mangel an Daten, fehlende interne Kompetenzen und begrenzte finanzielle Ressourcen, was die Integration fortschrittlicher und sicherer digitaler Tools lähmt.

Europa ist im Bereich der Cybersicherheit stark von externen Akteuren abhängig.

Die Feststellung der Europäischen Kommission ist eindeutig: Europa ist nach wie vor in hohem Maße strukturell von Cybersicherheitsanbietern abhängig, die außerhalb der Europäischen Union ansässig sind. Die europäischen Technologieführer sind auf internationaler Ebene leider nach wie vor unterrepräsentiert.

Für Unternehmen birgt diese Abhängigkeit rechtliche, geopolitische und operative Risiken für ihre Daten und digitalen Vermögenswerte. Henna Virkkunen, Exekutiv-Vizepräsidentin für technologische Souveränität, Sicherheit und Demokratie, erinnert in dem Bericht daran, dass die Schaffung solider regulatorischer Grundlagen in Europa als Hebel dienen muss, um unsere eigene industrielle Widerstandsfähigkeit aufzubauen.

Die Kontrolle über eigene Infrastrukturen, Daten und Technologieanbieter

Angesichts wachsender Bedrohungen in Bezug auf Datenschutz und Privatsphäre zeigt das jüngste „Eurobarometer zum digitalen Jahrzehnt“, das von der Europäischen Kommission in Auftrag gegeben wurde, ein bisher beispielloses Bewusstsein bei Bürgern und Unternehmen zu diesem Thema:

  • 82 % der Europäer halten es für unerlässlich, unsere technologische Abhängigkeit von Drittländern zu verringern.
  • 85 % fordern, dass die EU vorrangig in digitale Dienste investiert, die auf europäischem Boden entwickelt und kontrolliert werden.
  • 58 % erklären sich bereit, zu einem europäischen Anbieter zu wechseln, selbst wenn dies höhere Kosten bedeutet.

Für ein Unternehmen ist die Wahl eines vertrauenswürdigen europäischen Partners nicht mehr nur eine ethische Entscheidung, sondern aus verschiedenen Gründen ein wichtiger Differenzierungs- und Vertrauensfaktor:

  • Erhöhte Sicherheit und Zuverlässigkeit (50 % der Befragten),
  • Besserer Schutz personenbezogener Daten (49 %),
  • Klare Regeln und verstärkter Schutz (39 %),
  • Geringere Abhängigkeit von ausländischen Rechtsordnungen (33 %),
  • Förderung der wirtschaftlichen Wettbewerbsfähigkeit Europas (30 %).

Digitale Unabhängigkeit: Der Schutz Ihrer Domainnamen – die erste Verteidigungslinie Ihrer Marke

Die Sicherheit Ihrer digitalen Vermögenswerte (Domainnamen, DNS-Server…) ist ein wesentlicher Bestandteil des Kampfes gegen Cyberbedrohungen, wie er vom Eurobarometer der Europäischen Kommission identifiziert wurde.

87 % der Bürger sind laut dem Bericht der Ansicht, dass Online-Betrug, Desinformation, der missbräuchliche Einsatz von KI und Deepfakes eine direkte Bedrohung für unsere Demokratien darstellen.

Der  Missbrauch von Domainnamen dient häufig als Mittel, um massive Phishing-Kampagnen zu starten, die Identität legitimer Unternehmen zu täuschen oder Falschinformationen zu verbreiten. Durch die Sicherung Ihrer Domainnamen bei einem europäischen und souveränen Betreiber können Sie Ihre Kunden wirksam schützen.

Digitale Souveränität im Mittelpunkt der europäischen Debatten

Die Botschaft der Europäischen Kommission für die kommenden Jahre ist klar: Um einen wirtschaftlichen und technologischen Rückstand zu vermeiden, muss Europa seine regulatorische Angleichung in eine echte industrielle Stärke umwandeln.

Für deutsche und europäische Unternehmen bedeutet diese Dynamik konkrete Entscheidungen. Indem Sie den Schutz Ihrer Domains und digitalen Vermögenswerte einem souveränen Experten anvertrauen. Damit reduzieren Sie operative Risiken und erfüllen die geltenden Anforderungen an Vertrauen und Sicherheit.

In diesem Zusammenhang tragen Player wie Nameshield dazu bei, die Widerstandsfähigkeit von Unternehmen und Behörden zu stärken, indem sie deren strategische Domainnamen vor Cyberbedrohungen schützen.

Wenn Sie Fragen zu diesem Artikel haben, zögern Sie nicht, uns zu kontaktieren.

Cyberangriffe im Sommer: Warum Unternehmen jetzt wachsam sein müssen

Jedes Jahr stellen Cyberkriminelle ihren Angriffsplan für die Sommermonate auf. Sie nutzen die Urlaubszeiten und die allgemein nachlassende Wachsamkeit aus, um Unternehmen ins Visier zu nehmen.

Die Angriffspunkte können vielfältig sein und sowohl Unternehmen als auch Privatpersonen betreffen, wobei der menschliche Faktor bei Cyberangriffen oft eine Rolle spielt. Von Betrugsmaschen rund um Klimaanlagen mitten in der Hitzewelle über Phishing-Versuche im Zusammenhang mit Steuerrückerstattungen bis hin zu betrügerischen SMS bei angeblich offenen Rechnungen – der Fantasie der Cyberkriminellen sind keine Grenzen gesetzt.

Unternehmen sind bevorzugte Ziele und aktuell besonders gefährdet. Mitarbeiter müssen daher stets sensibilisiert werden, um kostspielige und schädliche Fehler zu vermeiden.

Welche Bedrohungen Unternehmen im Sommer drohen

Beim Phishing wird ein Empfänger mit einer betrügerischen Nachricht getäuscht, um Zugangsdaten oder sensible Informationen zu stehlen. Ziel ist es, die Identität der Opfer anzueignen und zu missbrauchen. Beim Spoofing hingegen wird eine Adresse, eine Nummer oder eine Webseite gefälscht, um legitim zu erscheinen.

Slamming ist eine Variante des Phishings im Bereich der Domainnamen. Auch hier beginnt alles mit einer dringenden E-Mail. Diese drängt dazu, einen Dienst, einen Vertrag oder einen Domainnamen ohne tatsächliche Zustimmung betrügerisch auf einen anderen Anbieter umzustellen. Oft geschieht dies durch eine irreführende Aufforderung – zum Beispiel zur Verlängerung der Jahresgebühr –, die wie eine übliche und legitime Aktualisierung aussieht.

Betrügerische E-Mails, die am häufigsten als Mittel für Cyberangriffe genutzt werden, enthalten oft manipulierte Anhänge, die als PDF- oder Word-Dokumente getarnt sind und Malware oder Ransomware installieren können. Diese betrügerischen Anhänge werden als „Trojaner“ bezeichnet, da sie versuchen, die Sicherheit der IT-Systeme der Opfer so unauffällig wie möglich zu untergraben.

Alle Bedrohungen basieren auf Vertrauen und Dringlichkeit, um die Teams zu täuschen, insbesondere wenn die Personalbesetzung während der Sommermonate reduziert ist.

Domainnamen sind dann verstärkt Nachahmungen, betrügerischen Weiterleitungen und Versuchen der missbräuchlichen Registrierung ausgesetzt, was der Sichtbarkeit und Glaubwürdigkeit eines Unternehmens schaden kann.

Um dem bestmöglich entgegenzuwirken, wird das Verständnis jeder Art von Bedrohung durch die Sensibilisierung der Mitarbeiter zu einem wirksamen Schutzschild, um diese zu erkennen und zu verhindern.

Die Wachsamkeit im Unternehmen nachhaltig stärken

Um die mit Cyberbedrohungen verbundenen Risiken im Sommer zu minimieren, sollten mehrere einfache Verhaltensweisen im Alltag zur Gewohnheit werden:

  • Schützen Sie Ihre sensiblen Informationen: Geben Sie niemals vertrauliche oder persönliche Daten weiter, ohne zuvor die Identität Ihres Gesprächspartners eindeutig überprüft zu haben.
  • Seien Sie bei Anhängen wachsam: Öffnen Sie keine Dokumente, wenn Ihnen der Absender unbekannt ist.
  • Überprüfen Sie Links systematisch, bevor Sie darauf klicken: Machen Sie es sich zur Gewohnheit, mit der Maus über Hyperlinks zu fahren. So wird die tatsächliche Zieladresse angezeigt und Sie können irreführende URLs entlarven.
  • Behalten Sie bei dringenden Angelegenheiten einen kühlen Kopf: Cyberkriminelle nutzen oft die Eile aus (dringende Anfrage der Geschäftsleitung, ausstehende Rechnung). Geben Sie niemals dem Druck nach und nehmen Sie sich Zeit, die Situation zu analysieren.
  • Führen Sie eine Gegenprüfung durch: Bei dem geringsten Zweifel an einer Nachricht nutzen Sie einen anderen Kommunikationskanal (Telefonanruf, internes Nachrichtensystem), um den vermeintlichen Absender zu kontaktieren und die Legitimität seiner Anfrage zu überprüfen.

Diese Maßnahmen verringern die Bedrohungen für Domains, die in Zeiten geringerer Wachsamkeit durch Fälschungen, betrügerische Weiterleitungen oder Identitätsdiebstahlversuche ins Visier genommen werden.

Ein hohes Maß an Wachsamkeit während der Sommermonate aufrechtzuerhalten, ist keine Option, sondern eine strategische Notwendigkeit für Unternehmen. Angesichts der zunehmenden Cyberbedrohungen bleibt die Schulung der Teams ein wichtiger Verteidigungsfaktor. Angriffe vorzubeugen ist immer viel kostengünstiger, als die Folgen einer Sicherheitslücke zu tragen – vergessen Sie also nicht, Ihr Unternehmen dafür zu sensibilisieren! Zögern Sie nicht, Nameshield zu kontaktieren, wenn Sie Fragen haben.

47 Tage: Was die geplante Verkürzung der Zertifikatslaufzeiten bedeutet

Kontext und Auswirkungen auf Ihre Zertifikatsverwaltung

Der Markt für SSL- und TLS-Zertifikate wächst seit Jahren stark. Während 2015 noch rund 3 Millionen Zertifikate im Umlauf waren, sind es 2025 bereits etwa 194 Millionen. Gleichzeitig hat sich HTTPS als Standard etabliert – rund 98 % des Chrome-Datenverkehrs sind heute verschlüsselt.

Treiber dieser Entwicklung sind die digitale Transformation, steigende Sicherheitsanforderungen und die zunehmende Vernetzung durch IoT. Auch wirtschaftlich zeigt sich das Wachstum deutlich: Der globale TLS-Markt soll von 4,7 Milliarden Euro (2023) auf über 18,5 Milliarden Euro bis 2030 steigen.

Trotzdem bestehen weiterhin Herausforderungen. Viele Websites sind nicht optimal abgesichert: 35,9 % der Top 150.000 Sites erhalten nur ein SSL-Labs-Rating von B oder schlechter. Zwar setzt sich TLS 1.3 mit 65,4 % zunehmend durch, ältere Protokolle sind jedoch weiterhin verbreitet.

Bei den Zertifikatstypen dominieren klar DV-Zertifikate (99 %), während OV und EV trotz geringer Stückzahlen einen relevanten Anteil am Traffic abdecken. Gleichzeitig ist HTTPS kein Vertrauensindikator mehr: Rund 90 % der Phishing-Seiten nutzen ebenfalls Verschlüsselung.

Für Unternehmen bedeutet das: Zertifikatsmanagement wird zunehmend strategisch. Themen wie Automatisierung, Laufzeitmanagement und richtige Zertifikatstypen rücken in den Mittelpunkt.

Ein regulierter Markt: Wer hinter Zertifikaten steht

Der Zertifikatsmarkt ist international reguliert. Das CA/Browser Forum definiert seit 2005 verbindliche Standards (Baseline Requirements) für TLS, Code Signing und S/MIME. Certificate Authorities prüfen Identitäten, stellen Zertifikate aus und verwalten deren Lebenszyklus. Browserhersteller wiederum steuern die Darstellung von Vertrauen im Web. Mit Cloud-Anbietern verschwimmen die Rollen zunehmend, während Browser wie Chrome oder Firefox faktisch entscheiden, welchen Zertifikaten vertraut wird.

Ein Markt im Ungleichgewicht

Die Entwicklung von SSL/TLS ist stark von wenigen großen Playern geprägt. Seit SSL 1.0 (1994) und TLS 1.0 (1999) wurde das Protokoll kontinuierlich weiterentwickelt – bis TLS 1.3 als heutiger Standard. Spätestens seit 2013 hat Verschlüsselung massiv an Bedeutung gewonnen. Google und Mozilla trieben HTTPS als Standard voran, machten es zum Ranking-Faktor und entfernten unsichere Verfahren wie SHA-1.

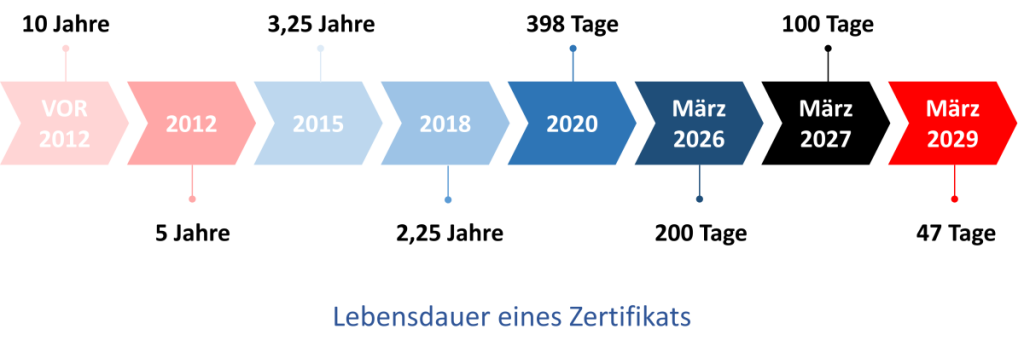
Gleichzeitig nahm die Marktmacht großer Browserhersteller zu: Symantec verlor 2018 das Vertrauen, Apple begrenzte 2020 Zertifikatslaufzeiten auf ein Jahr, und Google sowie Apple treiben weitere Verkürzungen auf 90 bzw. sogar 47 Tage voran.

Warum kürzere Zertifikatslaufzeiten?

Kürzere Laufzeiten sollen die Sicherheit erhöhen, indem Schlüssel häufiger erneuert und Identitäten regelmäßig validiert werden.

Für Unternehmen bedeutet das deutlich mehr Aufwand:

  • statt jährlicher werden Zertifikate mehrmals pro Jahr erneuert
  • Domains müssen regelmäßig neu validiert werden
  • Prozesse werden stärker in administrative und technische Schritte getrennt
  • Organisationsvalidierungen bleiben meist jährlich

Die Herausforderung der Automatisierung

Manuelle Zertifikatsverwaltung stößt dabei schnell an Grenzen. Automatisierung wird zur Voraussetzung für Skalierbarkeit. Dabei setzen sich zwei Ansätze durch: ACME und Certificate Lifecycle Management (CLM).

ACME automatisiert insbesondere die Domain-Validierung und Zertifikatsausstellung, ist aber vor allem für öffentliche Zertifikate geeignet und deckt Themen wie interne PKI oder Governance nur teilweise ab.

CLM bietet einen ganzheitlichen Ansatz mit Discovery, Governance und Multi-CA-Management. Gleichzeitig bleiben Herausforderungen wie Integration, Kosten, DCV oder Krypto-Agilität bestehen.

Die Nameshield-Lösung: So unterstützt Sie Nameshield

Nameshield verbindet CLM, Zertifizierungsstellen und das primäre DNS in einer integrierten Plattform. Über APIs und Konnektoren werden alle Komponenten miteinander verknüpft. Als DNS-Provider ermöglicht Nameshield insbesondere eine hochautomatisierte Domain-Validierung. In Kombination mit Multi-CA-Management entsteht so eine durchgängige Automatisierung des gesamten Zertifikatslebenszyklus.

Ein Vorteil ist die Geschwindigkeit: Vorvalidierte Zertifikate können innerhalb von Minuten, oft unter einer Minute, bereitgestellt werden. Die Plattform unterstützt zudem Discovery, Policy-Management, Multi-CA-Setups und integriert sich in bestehende IT-Landschaften.

Der richtige Einstieg in ein modernes Zertifikatsmanagement

Der Einstieg beginnt mit einer klaren Abgrenzung des Umfangs: öffentliche Zertifikate oder ein vollständiger Ansatz inkl. interner PKI.Danach sollten Volumen und Verantwortlichkeiten geklärt werden – intern (Zertifikate, DNS) und extern (CAs, DNS-Provider).

Ebenso wichtig ist das Verständnis der bestehenden Prozesse:

  • Wer beantragt Zertifikate?
  • Wer stellt sie aus?
  • Wer installiert sie?

Nur mit diesem Überblick lassen sich Automatisierung und Optimierung sinnvoll umsetzen.

Webinar-Aufzeichnung

Zu diesem Thema haben wir außerdem ein Webinar durchgeführt, in dem wir die Auswirkungen verkürzter Zertifikatslaufzeiten sowie konkrete Strategien für Automatisierung und die Integration von Certificate Lifecycle Management (CLM) praxisnah erläutert haben.

Die Aufzeichnung können Sie hier anfordern.

Kontaktieren Sie uns, wenn Sie mehr über moderne Zertifikatsverwaltung, Automatisierung und CLM-Lösungen erfahren möchten oder eine individuell auf Ihr Unternehmen zugeschnittene Lösung benötigen.

Warum müssen mittlere und große Unternehmen Let’s Encrypt überdenken?

Der Aufstieg von Let’s Encrypt seit 2015 und die Ausstellung kostenloser Zertifikate haben dazu geführt, dass die Verwendung von TLS-Zertifikaten demokratisiert und fast schon „alltäglich” geworden ist. Diese kostenlosen, automatisierten und einfach zu implementierenden Zertifikate waren lange Zeit eine hervorragende Lösung für Start-ups, Blogs und kleine Webprojekte.

Heute muss sich Let’s Encrypt jedoch mit umfassenderen Anforderungen in Bezug auf die Verwaltung digitaler Identitäten, das Risikomanagement und die betriebliche Ausfallsicherheit auseinandersetzen. In diesem Zusammenhang beschränkt sich sein Wert nicht mehr nur auf das Zertifikat selbst, sondern umfasst auch das gesamte Ökosystem: kontrollierte Automatisierung, übergreifende Überwachung, Integration in komplexe Sicherheitsprozesse, die Möglichkeit, jederzeit nachzuweisen, wer was für welchen Zweck und in welchem Konformitätsrahmen ausgestellt hat.

Vor diesem Hintergrund wirft die Einführung von Let’s Encrypt durch mittlere und große Unternehmen eine wesentliche Frage auf, nämlich nicht „Funktioniert es technisch?“, sondern vielmehr: „Ist die Nutzung dieses kostenlosen Dienstes weiterhin vereinbar mit den Anforderungen an Governance, Robustheit, Verantwortung und Compliance, denen große Strukturen unterliegen?“ Die Antwort ist alles andere als einfach: Um Klarheit zu gewinnen, müssen die zahlreichen „Risiken und blinden Flecken“ detailliert betrachtet werden, mit denen große Unternehmen konfrontiert sein werden.

Ein kostenloser Dienst, aber ohne vertragliche Sicherheit oder formelle Verpflichtung

Wenn sich ein Unternehmen ausschließlich auf Let’s Encrypt verlässt, profitiert es weder von einer formellen Dienstverpflichtung noch von einer durchsetzbaren SLA oder einer Support-Garantie im Falle eines Ausfalls oder eines größeren Vorfalls.

Mit anderen Worten: Die Geschäftskontinuität, die Verfügbarkeit kritischer Websites oder die Fähigkeit zur Einhaltung gesetzlicher Verpflichtungen (NIS2, DORA, branchenspezifische Anforderungen) basieren auf einem Dienst, der von seiner Konzeption her keinen vertraglichen Rahmen bietet, der den Anforderungen eines Unternehmensinformationssystems gerecht wird.

Dieses Fehlen eines rechtlichen und operativen Sicherheitsnetzes wird besonders problematisch bei einem Dienstausfall, einem Automatisierungsfehler oder einem Vorfall mit massenhaften Widerrufen: Ohne Vertragsklauseln zu Wiederherstellungsfristen, Eskalationsmodalitäten oder Strafen ist es schwierig, eine Haftung geltend zu machen: Die geschäftlichen Auswirkungen werden daher vollständig vom nutzenden Unternehmen getragen.

Für Organisationen, die gegenüber ihren Kunden, Partnern oder Aufsichtsbehörden rechenschaftspflichtig sind, wird es schwierig, die Abhängigkeit von Let’s Encrypt-Zertifikaten und ein solches Maß an Unsicherheit zu rechtfertigen…

Kurze Lebensdauer, häufige Erneuerungen und Risiko des Ablaufs in der Produktion

Die kurze Lebensdauer von Let’s Encrypt-Zertifikaten beträgt nur 90 Tage und erfordert einen sehr (zu) häufigen Erneuerungszyklus, der automatisch das Risiko eines Ablaufs in der Produktion erhöht, wenn die Prozesse nicht perfekt industrialisiert sind.

Jeder TLS-Endpunkt wird zu einer potenziellen Fehlerquelle, wenn die automatische Erneuerung fehlschlägt oder die Bereitstellung nicht korrekt erfolgt.

In Hybrid- und Multi-Cloud-Architekturen führt die Kombination aus einer sehr kurzen Lebensdauer der Zertifikate und einer massiven automatisierten Erneuerung zu einer Art systemischer Anfälligkeit, insbesondere wenn kritische APIs exponiert sind. Wenn die Erneuerungskette nur in einem Teil des Perimeters beeinträchtigt ist, kann die Fehlerdiagnose zudem komplex sein.

Dieses Modell wird daher besonders problematisch, wenn Geschäftsabläufe, Kundenanwendungen oder Partnerintegrationen auf diesen Zertifikaten basieren: Ein einfaches Versäumnis der Verlängerung führt dann zu sichtbaren TLS-Fehlern, einem Vertrauensverlust bei den Benutzern oder sogar zu einer Unterbrechung vertraglich vereinbarter Dienste, was zu Einnahmeverlusten und einer Schädigung des Rufs des Unternehmens führt.

Für Unternehmen stellt sich nicht die Frage, ob die Automatisierung „im Allgemeinen“ funktioniert. Entscheidend ist vielmehr, ob sie ausreichend robust, überwacht und geprüft ist. Nur so lässt sich sicherstellen, dass kein kritisches Let’s-Encrypt-Zertifikat in der Produktion ohne Vorwarnung, ohne definiertes Wiederherstellungsverfahren und ohne klar geregeltes Notfallszenario abläuft.

Die Grenze der „Domain Validation Only” (DV)

Let’s Encrypt stellt nur Domain-validierte Zertifikate (DV) aus, die dem Bedarf nach einer schnellen Verschlüsselung einer Website entsprechen. Ein DV-Zertifikat garantiert nur die technische Kontrolle eines Domainnamens. Es bietet keinerlei Sicherheit hinsichtlich der Einheit, die dahinter steht, ihrer rechtlichen Legitimität oder ihres Niveaus an interner Kontrolle.

Sich ausschließlich auf DV-Zertifikate zu verlassen, bedeutet, dass alle Dienste in Bezug auf die Identität gleichwertig sind, obwohl viele Anwendungsfälle (Partnerportale, Kundenbereiche, sensible Schnittstellen, Finanz- oder Gesundheits-APIs) mindestens ein OV/EV-Niveau oder interne Zertifikate erfordern, um die Verantwortung der Organisation zu verdeutlichen.

Für Unternehmen darf die allgemeine Verbreitung von Let’s Encrypt in DV daher nicht über eine zentrale Herausforderung hinwegtäuschen: Verschlüsselung ersetzt nicht den Identitätsnachweis, und das Fehlen dieses Nachweises kann zu einem großen Problem für das Risikomanagement und das Vertrauensverhältnis zu Kunden und Partnern werden.

Berücksichtigung des Konformitätsniveaus, Audits und regulatorischer Anforderungen

Mittlere und große Unternehmen haben Anforderungen an Sicherheit, Konformität, Verfügbarkeit und Governance, die oft über den Rahmen eines einfachen kostenlosen TLS-Zertifikats hinausgehen.

In Branchen mit hohen Anforderungen (Banken, Versicherungen, Gesundheitswesen, Betreiber von kritischen Infrastrukturen) kann die Verwendung von Let’s Encrypt nicht nur unter technischen Gesichtspunkten bewertet werden: Sie muss auch den Anforderungen von NIS2, DORA und Branchenvorschriften entsprechen, die einen Nachweis der Beherrschung kritischer Dienste vorschreiben.

Diese Texte verlangen eine genaue Transparenz der Vermögenswerte, die Fähigkeit, das Risikomanagement der Lieferanten nachzuweisen, die Einrichtung wiederkehrender Kontrollen und die Vorlage von Audit-Nachweisen im Falle einer Kontrolle oder eines schwerwiegenden Vorfalls. Ein zu 100 % kostenloser Zertifikatsdienst ohne Vertrag oder SLA ermöglicht jedoch keine Rechtfertigung der Kontinuität verschlüsselter Kanäle, der Authentifizierung der angebotenen Dienste oder des Schutzes sensibler Daten, da keine vertraglichen Hebel vorhanden sind.

Bei Audits stellt das Fehlen eines formellen Rahmens – ohne Richtlinien, ohne Kritikalitätsmatrizen und ohne ergänzende Verträge (kommerzielle Zertifizierungsstelle oder interne PKI (Public Key Infrastructure) für wesentliche Dienste) – eine unkontrollierte Abhängigkeit dar, die als Nichtkonformität gewertet werden kann.

Was ist besser: Budgetersparnisse oder nachhaltige Kontrolle digitaler Risiken?

Let’s Encrypt ist technisch sicher und erfüllt perfekt das Ziel, das Internet ohne Kosten massiv zu verschlüsseln, bietet jedoch weder einen vertraglichen Rahmen noch eine zentralisierte Steuerung oder strategische Begleitung für kritische Umgebungen.

Für ein Unternehmen besteht die eigentliche Herausforderung darin, zu bestimmen, ob die massive Verwendung kostenloser Zertifikate Teil einer konsequenten Strategie zur Kontrolle digitaler Risiken ist.

Let’s Encrypt bringt sofortige Budgetvorteile und erleichtert die allgemeine Verschlüsselung, aber der wahre Wert eines Sicherheitsansatzes liegt in der Fähigkeit, die Kontinuität des Dienstes zu gewährleisten, Vorfälle zu verwalten und Kunden, Partnern und Regulierungsbehörden Rechenschaft abzulegen. Eine rein wirtschaftliche Entscheidung kann daher mittelfristig zu versteckten Kosten führen: Produktionsunterbrechungen aufgrund nicht erkannter Ablaufdaten, komplexe Untersuchungen aufgrund mangelnder Rückverfolgbarkeit, Neuverhandlung von Verträgen nach einem Vorfall oder sogar Strafen bei Nichteinhaltung.

Fazit: Unternehmenssicherheit erfordert mehr als nur eine kostenlose Verschlüsselung

Es ist offensichtlich, dass sich die Sicherheit mittlerer und großer Unternehmen nicht auf eine kostenlose Verschlüsselung beschränken kann, so robust diese in kryptografischer Hinsicht auch sein mag. Let’s Encrypt leistet einen wichtigen Beitrag zur Verbreitung von TLS, erfüllt jedoch allein nicht die Anforderungen an Steuerung, Verantwortlichkeit und Ausfallsicherheit, die für kritische Dienste erforderlich sind: Fehlen durchsetzbarer SLAs, nicht garantierter Support, auf DV-Zertifikate beschränkter Funktionsumfang, Schwierigkeit, gegenüber einem Prüfer oder Regulierer die Kontrolle über den Lebenszyklus der Zertifikate nachzuweisen…

Wenn Anwendungen, APIs oder Kundenportale das Herzstück des Geschäfts sind, muss die Verschlüsselung zu einem Hebel des Vertrauens und nicht zu einer Quelle der Schwäche werden: Der Wert liegt nicht mehr nur im Zertifikat, sondern im Ökosystem von Garantien, Tools und Prozessen, das damit einhergeht und die Geschäftstätigkeit und die Einnahmen des Unternehmens nachhaltig sichert. Angesichts dieser Herausforderungen lautet die eigentliche Frage also nicht: „Warum für Zertifikate bezahlen?“, sondern: „Warum unnötige Risiken eingehen, wenn geschäftskritische Systeme auf dem Spiel stehen?“

Wenn Sie Fragen zu Zertifikaten haben, können Sie sich an unser Vertriebsteam oder unser Zertifikatenteam wenden, die Ihnen gerne weiterhelfen!