Pünktlich zum Ende der Sommerpause hat Google Registry die Einführung der Endungen .eat, .fly und .here angekündigt. Diese neuen gTLDs versprechen, Zielgruppen im Internet gezielter anzusprechen – dank Domainnamen, die sich auf eine bestimmte Tätigkeit, ein Reiseziel oder einen konkreten Standort beziehen.
Alle drei Top Level Domains haben den gleichen Einführungsplan und dürften in ihren jeweiligen Branchen sehr beliebt werden.
An wen richten sich diese drei Endungen und welche Vorteile bieten sie?
.eat: Eine Endung für die Gastronomie, kulinarische Marken und Lieferplattformen
Die Endung .eat wird natürlich Gastronomen, Chefköche und andere Fachleute aus dem Lebensmittelhandwerk ansprechen, die ihre Identität online unterstreichen möchten. Diese Endung stellt eine unmittelbare Verbindung zur Welt der Gastronomie her und eignet sich für Chefs, Caterer, Lebensmittelproduzenten- und Marken, , Content-Ersteller oder auch Lieferplattformen von Speisen, die ihr Know-how präsentieren, ihre Dienstleistungen und Produkte bewerben und verkaufen möchten.
Die 2024 eingeführte Endung .food erfreut sich wachsender Beliebtheit: Mittlerweile sind mehr als 35.000 Domains registriert – ein vielversprechendes Zeichen für die Zukunft von .eat.
Die Endung .fly richtet sich an Fluggesellschaften, Flughäfen, Reisebüros und Plattformen für Urlaubsbuchungen
Die Endung .fly wird ihrerseits in der Luftfahrtbranche zum Einsatz kommen und es ermöglichen, Webadressen zu einem Einstieg in die Reise zu machen. Diese Endung wird es der Branche ermöglichen, Reisen, Reiserouten und Buchungen unter einer klaren, einprägsamen und einheitlichen Identität anzubieten. Damit können zukünftige Reisende ihren Urlaub entspannt planen.
Da die Luftfahrtbranche besonders anfällig für Cybersquatting ist, wird es für viele Marken notwendig sein, defensive Registrierungen vorzunehmen, um opportunistische oder missbräuchliche Registrierungen durch Cyberangreifer zu verhindern.
Die Endung .here: eine Top Level Domain, die lokalen Unternehmen und Gemeinschaften eine Verankerung bietet
Wenn ein Unternehmen seine Präsenz an einem bestimmten Ort stärken möchte, signalisiert die Endung .here die Zugehörigkeit zu einem spezifischen Standort: Diese Endung richtet sich daher an eine breite und vielfältige Käuferschicht. Die Endung .here eignet sich somit für lokale Geschäfte, Geolokalisierungsplattformen, lokale Medien, Tourismusbüros, Kommunalverwaltungen oder Immobilienagenturen, die ihren Kunden lokale Angebote oder Initiativen präsentieren möchten.
Aufgrund ihres eher generischen Charakters wird die Endung .here zweifellos von sehr heterogenen Branchen und Playern genutzt werden, bleibt dabei jedoch stets lokal verankert.
Wie sieht der Einführungsplan dieser Top Level Domains aus?
Die Einführung der Endungen .eat, .fly und .here erfolgt in drei Phasen:
Sunrise-Phase: vom 1. September 2026 bis zum 9. November 2026. Während dieses Zeitraums haben Markeninhaber, die ihre Marke beim Trademark Clearinghouse (TMCH) angemeldet haben, Vorrang bei der Registrierung ihrer Domains unter .eat, .fly und .here.
Early-Access-Phase: vom 10. November 2026 bis zum 17. November 2026. Eine Woche lang steht die Registrierung dieser Endungen allen offen – nach dem First Come – First Served-Prinzip – gegen eine zusätzliche Gebühr, die gegen Ende der EAP-Phase degressiv sinkt.
Allgemeine Verfügbarkeit:ab dem 17. November 2026. Die Registrierung von Domainnamen für alle drei Endungen steht allen offen, sofern diese noch verfügbar sind.
Diese drei neuen Endungen dürften für viele Unternehmen besonders interessant sein. Sie bieten Fachleuten aus den unterschiedlichsten Branchen die Chance, ihre Online-Präsenz zu stärken – bergen aber auch das Risiko von Cybersquatting, dem frühzeitig vorgebeugt werden muss.
Nameshield steht Ihnen gerne zur Verfügung, um Sie beim Erwerb, der Einrichtung und der Verwaltung Ihrer Domains mit den Endungen .eat, .fly und/oder .here zu unterstützen. Wenn Sie Interesse haben oder Fragen haben, kontaktieren Sie uns.
Am 22. Juli gab die Registry Verisign die Delegierung von .web bekannt. Die Nachricht wäre in diesem heißen Sommer fast unbemerkt geblieben. Grund dafür war das Bewerbungsfenster der neuen ICANN-Runde, das die Domainbranche in Atem hielt und am 12. August endete.
Damit steht die Einführung von .web kurz bevor – ein bedeutendes Ereignis für die Domain-Branche. Die .web-Endung wurde nämlich schon sehr früh als universell einsetzbar angesehen und hat das Potenzial, eine echte Alternative zu .com zu werden.
Diese Top-Level-Domain war schon vor der Gründung der ICANN als Kandidat im Rennen und stand später im Mittelpunkt des 2012 gestarteten Programms für neue gTLDs. Erst 2026 kommt sie nun tatsächlich auf den Markt – nach mehr als zehn Jahren Verfahrensdauer und fast dreißig Jahren Geschichte.
Ein Rückblick auf ein symbolträchtiges Projekt, das die Regeln der letzten Runde der neuen gTLDs tiefgreifend beeinflusst hat.
Eine Endung, die schon vor der ICANN erdacht wurde
Nur wenige Leser wissen, dass die Endung .web nicht erst 2012 ins Leben gerufen wurde.
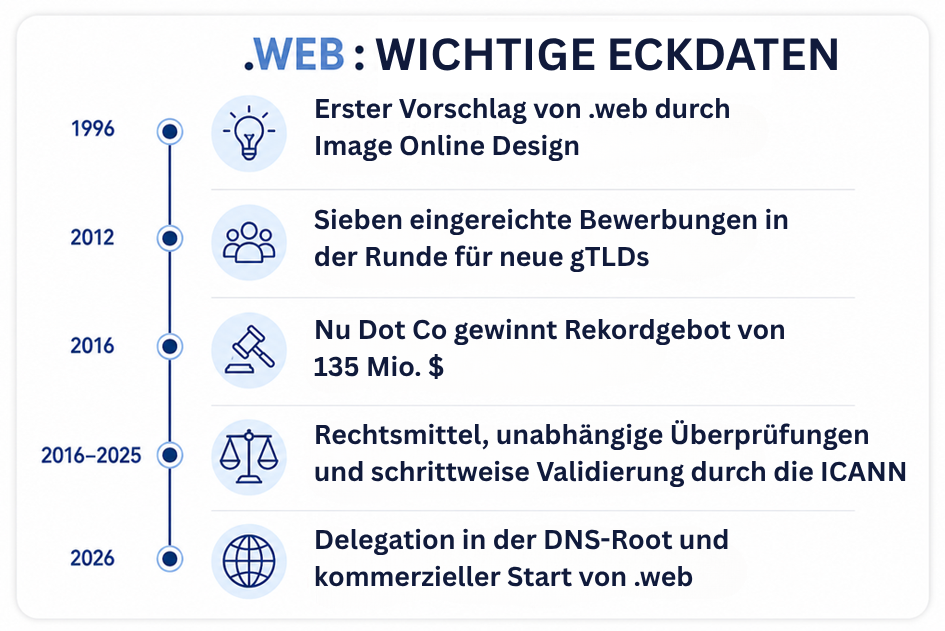
Tatsächlich schlug das kalifornische Unternehmen Image Online Design (IOD) bereits 1996 eine .web-Endung auf einem alternativen DNS-System vor, das jedoch nicht in die offizielle DNS-Root integriert war. Zu dieser Zeit wollte Jon Postel, einer der Gründerväter des Internets, bereits weitere Endungen neben den historischen wie .com, .net und .org einführen. Als die ICANN jedoch im Jahr 2000 ihr erstes echtes Auswahlverfahren für neue gTLDs startete, wurde die von IOD unterstützte Endung .web nicht berücksichtigt, was das Projekt beendete.
2012: Sieben Bewerber für eine einzige Endung
Erst 2012, als die ICANN eine Reihe neuer Endungen mit offeneren Bewerbungsregeln einführte, tauchten erneut Projekte zur Schaffung einer .web-Endung auf. Die Endung .app verzeichnete damals mit 13 Bewerbungen die Rekordzahl. Besonders begehrt war jedoch auch .web: Sieben Bewerber sahen darin eine echte Alternative zu .com.
Eine Rekordauktion, die alles veränderte
Als sich 2012 mehrere Bewerber um dieselbe Endung bewarben, sahen die ICANN-Regeln zunächst eine private Beilegung des Konflikts vor. Konnte keine Einigung erzielt werden, sollte eine Auktion als letztes Mittel den Ausschlag geben. Im Fall von .web kam es zu keiner Einigung, und die am 27. und 28. Juli 2016 durchgeführte Auktion endete mit dem Sieg von Nu Dot Co für 135 Millionen Dollar – ein bis dahin beispielloser Betrag für eine neue gTLD.
Einige Tage später bestätigte Verisign, das Gebot von Nu Dot Co im Rahmen einer Vereinbarung finanziert zu haben, die vorsah, dass der Registrierungsvertrag anschließend – vorbehaltlich der Zustimmung der ICANN – auf Verisign übertragen werden könne. Diese Ankündigung leitete eine neue Phase in der Geschichte von .web ein. Mehrere Bewerber fochten den Vergabeprozess an. Gleichzeitig leitete die ICANN verschiedene Prüfschritte zur Beilegung des Verfahrens ein. Dadurch verzögerte sich die Einführung der Endung.
Warum dauerte die Einführung zehn Jahre?
Man könnte vermuten, dass die Einführung von .web anschließend durch technische Schwierigkeiten verzögert wurde. Das ist jedoch nicht der Fall. Nach der Auktion im Jahr 2016 zog sich das Verfahren über mehrere Einsprüche und Verfahren im Rahmen des Independent Review Process sowie aufeinanderfolgende Prüfungen durch die ICANN hin Diese bezogen sich insbesondere auf die Bedingungen der Transaktion, die Finanzierung des Angebots von Nu Dot Co und die wettbewerbsrechtlichen Fragen im Zusammenhang mit dem Betrieb von .web. Erst nach mehreren Entscheidungen und Überprüfungen durch den ICANN-Board konnte das Vorhaben weiter vorangetrieben werden.
2026: Endlich die Einführung
Nachdem die .web-Top Level Domain im Juli 2026 schließlich in die Root-Zone delegiert wurde, tritt sie nun in ihre Einführungsphase ein, mit einer bevorstehenden Sunrise-Phase, einer Phase des vorrangigen Zugangs und anschließend der allgemeinen Verfügbarkeit zu einem noch nicht offiziell festgelegten Zeitpunkt. Verisign bereitet diese Öffnung sorgfältig vor und stützt sich dabei auf die jahrzehntelang bewährte Erfahrung mit seiner .com- und .net-Infrastruktur.
Es bleibt jedoch eine eher wirtschafltiche als technische Frage: Sind die Rahmenbedingungen im Jahr 2026 für einen solchen Start günstig? Seit der Einführung der ersten Welle neuer gTLDs hat sich die Domain-Landschaft erheblich verändert. Über tausend neue Endungen sind hinzugekommen, von denen sich einige dauerhaft etablieren konnten, wie beispielsweise .xyz, .shop oder .online. Im nächsten Jahr werden im Rahmen der Runde 2026 weitere hinzukommen. Die Endung .web profitiert daher heute von einem deutlich ausgereifteren Markt und von Registrierungsgewohnheiten, die sich weiterentwickelt haben. Kommt sie zu spät, um den Markt noch grundlegend zu verändern? Es ist wahrscheinlich noch zu früh, um das zu beurteilen. Doch eines ist sicher: Nach dreißig Jahren des Wartens verfügt die Endung .web endlich über alle Voraussetzungen, um ihre eigene Geschichte zu schreiben.
Zu einem Zeitpunkt, an dem die nächste Runde der neuen gTLDs in die Phase der Antragsprüfung eintritt, schließt die Einführung von .web symbolisch den 2012 begonnenenRunde ab. Nach mehr als einem Jahrzehnt voller Verfahren wird die Branche endlich das tatsächliche Potenzial dieser Endung einschätzen können, die lange Zeit als die einzige, diemit .com konkurrieren kann, dargestellt wurde. Gleichzeitig hat die ICANN aus diesem Fall wichtige Erkenntnisse gewonnen und die Regeln des neuen Programms entsprechend angepasst. Ziel ist es, künftige Einführungen schneller, transparenter und weniger strittig zu gestalten.
Verfolgen Sie unsere nächsten Veröffentlichungen, um die Termine und Bedingungen für die Einführung von .web zu erfahren. IhreBeraterstehen Ihnen gerne zur Verfügung.
Die Welt der Domainnamen wird um eine neue generische Top-Level-Domain (gTLD) bereichert: die .dot. Sie wurde speziell für Webentwickler konzipiert und verspricht, großen Anklang zu finden.
Von der Exklusivität zur Öffnung der .dot
Die .dot war ursprünglich von Google beantragt worden, wurde aber schließlich von der Firma Dish DBS Corporation erworben. Bislang war ihre Nutzung ausschließlich diesem Unternehmen und seinen Tochtergesellschaften vorbehalten. Ab dem 21. Juli kann diese Endung jedoch von akkreditierten Marken reserviert werden.
An wen richtet sich diese Endung und welche Vorteile bietet sie?
Die Endung .dot positioniert sich als Standarddomain für Entwickler, Ingenieure, Betreuer von Open-Source-Projekten, Start-ups und Technologiemarken. Ihre Anwendungen fügen sich nahtlos in das Vokabular der Entwicklung ein:
Persönliche Marke: Entwickler können kurze und leicht erkennbare Adressen erstellen (Vorname-Nachname.dot).
Infrastruktur und interne Umgebung: Die Endung bietet eine klare Strukturierung für Testumgebungen, geografische Regionen oder APIs, wie beispielsweise api.unternehmen.dot
Die .dot-Domain wird von allen wichtigen Browsern, E-Mail-Clients und Zertifizierungsstellen universell unterstützt.
Der Zeitplan für die Einführung der .dot-Domain
Um eine faire und sichere Einführung für Unternehmen zu gewährleisten, wird die Einführung der Domain-Endung in drei separate Phasen unterteilt:
Sunrise-Phase (vom 21. Juli bis zum 19. Oktober 2026): Ein Zeitraum von 90 Tagen ist ausschließlich den Inhabern von im TMCH eingetragenen Marken vorbehalten, sodass diese ihren genauen Namen vor der breiten Öffentlichkeit registrieren können.
Early-Access-Phase (vom 20. Oktober bis zum 1. November 2026): 13 Tage lang steht die Registrierung allen nach dem First Come, First Served Prinzip offen, allerdings mit einem degressiven Preissystem.
Allgemeine Verfügbarkeit (ab dem 2. November 2026): Die Registrierung eines .dot-Domainnamens steht allen offen, sofern dieser nicht zuvor reserviert wurde.
Angesichts der besonders starken Nachfrage seitens Investoren nach generischen Begriffen für die Entwicklung (api.dot oder docs.dot) stellt diese Einführung eine interessante Chance für IT-Fachleute dar.
Nameshieldbegleitet Sie bei jedem Schritt des Erwerbs Ihrer .dot-Domain: Reservierung, Sicherung und Inbetriebnahme erfolgen im Rahmen eines klaren und kontrollierten Prozesses. Wenn Sie von unserer Unterstützung profitieren möchten, warten Sie nicht länger: kontaktieren Sie uns.
Jedes Jahr stellen Cyberkriminelle ihren Angriffsplan für die Sommermonate auf. Sie nutzen die Urlaubszeiten und die allgemein nachlassende Wachsamkeit aus, um Unternehmen ins Visier zu nehmen.
Unternehmen sind bevorzugte Ziele und aktuell besonders gefährdet. Mitarbeiter müssen daher stets sensibilisiert werden, um kostspielige und schädliche Fehler zu vermeiden.
Welche Bedrohungen Unternehmen im Sommer drohen
Beim Phishing wird ein Empfänger mit einer betrügerischen Nachricht getäuscht, um Zugangsdaten oder sensible Informationen zu stehlen. Ziel ist es, die Identität der Opfer anzueignen und zu missbrauchen. Beim Spoofing hingegen wird eine Adresse, eine Nummer oder eine Webseite gefälscht, um legitim zu erscheinen.
Slamming ist eine Variante des Phishings im Bereich der Domainnamen. Auch hier beginnt alles mit einer dringenden E-Mail. Diese drängt dazu, einen Dienst, einen Vertrag oder einen Domainnamen ohne tatsächliche Zustimmung betrügerisch auf einen anderen Anbieter umzustellen. Oft geschieht dies durch eine irreführende Aufforderung – zum Beispiel zur Verlängerung der Jahresgebühr –, die wie eine übliche und legitime Aktualisierung aussieht.
Betrügerische E-Mails, die am häufigsten als Mittel für Cyberangriffe genutzt werden, enthalten oft manipulierte Anhänge, die als PDF- oder Word-Dokumente getarnt sind und Malware oder Ransomware installieren können. Diese betrügerischen Anhänge werden als „Trojaner“ bezeichnet, da sie versuchen, die Sicherheit der IT-Systeme der Opfer so unauffällig wie möglich zu untergraben.
Alle Bedrohungen basieren auf Vertrauen und Dringlichkeit, um die Teams zu täuschen, insbesondere wenn die Personalbesetzung während der Sommermonate reduziert ist.
Domainnamen sind dann verstärkt Nachahmungen, betrügerischen Weiterleitungen und Versuchen der missbräuchlichen Registrierung ausgesetzt, was der Sichtbarkeit und Glaubwürdigkeit eines Unternehmens schaden kann.
Um dem bestmöglich entgegenzuwirken, wird das Verständnis jeder Art von Bedrohung durch die Sensibilisierung der Mitarbeiter zu einem wirksamen Schutzschild, um diese zu erkennen und zu verhindern.
Die Wachsamkeit im Unternehmen nachhaltig stärken
Um die mit Cyberbedrohungen verbundenen Risiken im Sommer zu minimieren, sollten mehrere einfache Verhaltensweisen im Alltag zur Gewohnheit werden:
Schützen Sie Ihre sensiblen Informationen: Geben Sie niemals vertrauliche oder persönliche Daten weiter, ohne zuvor die Identität Ihres Gesprächspartners eindeutig überprüft zu haben.
Seien Sie bei Anhängen wachsam: Öffnen Sie keine Dokumente, wenn Ihnen der Absender unbekannt ist.
Überprüfen Sie Links systematisch, bevor Sie darauf klicken: Machen Sie es sich zur Gewohnheit, mit der Maus über Hyperlinks zu fahren. So wird die tatsächliche Zieladresse angezeigt und Sie können irreführende URLs entlarven.
Behalten Sie bei dringenden Angelegenheiten einen kühlen Kopf: Cyberkriminelle nutzen oft die Eile aus (dringende Anfrage der Geschäftsleitung, ausstehende Rechnung). Geben Sie niemals dem Druck nach und nehmen Sie sich Zeit, die Situation zu analysieren.
Führen Sie eine Gegenprüfung durch: Bei dem geringsten Zweifel an einer Nachricht nutzen Sie einen anderen Kommunikationskanal (Telefonanruf, internes Nachrichtensystem), um den vermeintlichen Absender zu kontaktieren und die Legitimität seiner Anfrage zu überprüfen.
Diese Maßnahmen verringern die Bedrohungen für Domains, die in Zeiten geringerer Wachsamkeit durch Fälschungen, betrügerische Weiterleitungen oder Identitätsdiebstahlversuche ins Visier genommen werden.
Ein hohes Maß an Wachsamkeit während der Sommermonate aufrechtzuerhalten, ist keine Option, sondern eine strategische Notwendigkeit für Unternehmen. Angesichts der zunehmenden Cyberbedrohungen bleibt die Schulung der Teams ein wichtiger Verteidigungsfaktor. Angriffe vorzubeugen ist immer viel kostengünstiger, als die Folgen einer Sicherheitslücke zu tragen – vergessen Sie also nicht, Ihr Unternehmen dafür zu sensibilisieren! Zögern Sie nicht, Nameshield zu kontaktieren, wenn Sie Fragen haben.
Vom 8. bis 11. Juni 2026 traf sich die ICANN-Community in Sevilla, Spanien, zum ICANN86 Policy Forum. Spanien war damit nach der ICANN63, die im Oktober 2018 in Barcelona stattfand, zum zweiten Mal Gastgeber einer öffentlichen ICANN-Veranstaltung. Draußen bot Sevilla bereits einen Vorgeschmack auf den andalusischen Sommer; drinnen sorgte die Klimaanlage des FIBES-Zentrums dafür, dass die 1.337 anwesenden Teilnehmer ihre ganze Energie für die 116 geplanten Sitzungen bewahren konnten. Ein willkommener Kontrast, als es darum ging, die brisanten Themen dieser Ausgabe anzugehen, die auch von 548 Teilnehmern aus der Ferne verfolgt wurde.
Auf dem Programm standen Themen von großem Interesse: die seit dem 30. April laufende Bewerbungsrunde für neue generische Endungen, die Bekämpfung von DNS-Missbrauch sowie die zunehmenden Auswirkungen der künstlichen Intelligenz auf die Domainbranche. Diese Themen dominierten sowohl die Gespräche in den Fluren als auch in den Tagungsräumen.
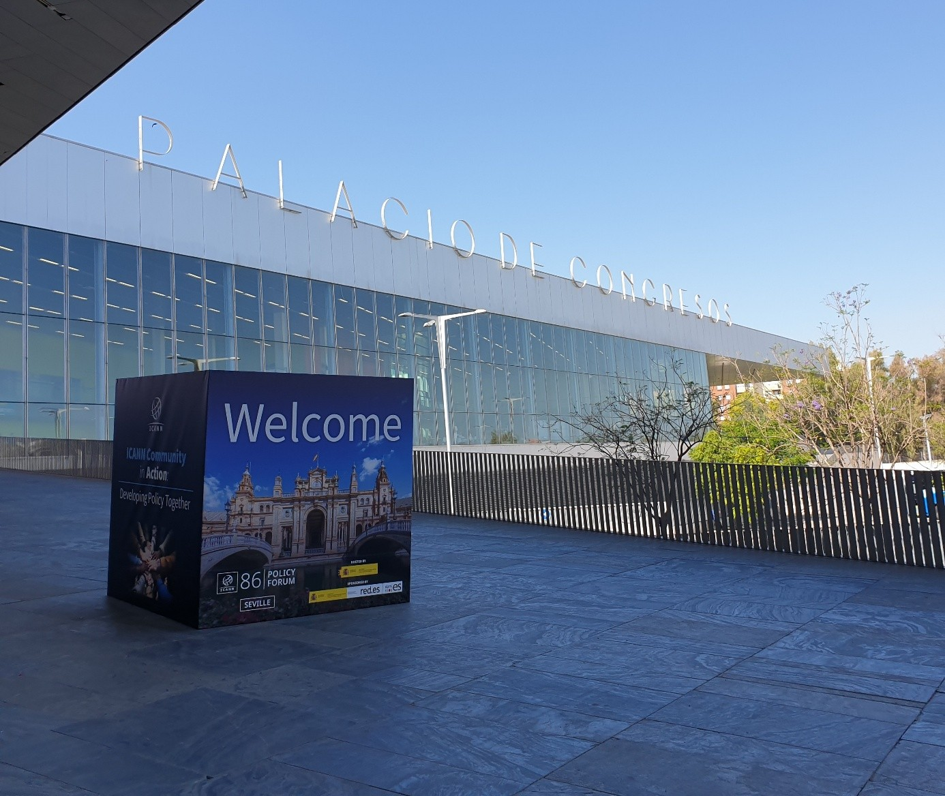
Das FIBES-Konferenzzentrum in Sevilla, Veranstaltungsort der ICANN86
Die nächste Round ist angelaufen, während sich das SPIRT-Verfahren etabliert
Das Bewerbungsfenster für die neue Serie von Domainendungen ist bereits zur Hälfte abgelaufen; der geplante Abschluss ist am 12. August. In Sevilla drehten sich die Gespräche hauptsächlich um die letzten operativen Anpassungen, die Vorbereitung der Bewerber und die Fähigkeit des Ökosystems, ein potenziell großes Volumen an Anträgen zu bewältigen. Es sind keine offiziellen Zahlen über die Anzahl der Bewerber bekannt geworden, die sich bereits beworben haben. Bei den geschlossenen, markenbezogenen Endungen, den sogenannten „dot-Brands“, war sich die Community überwiegend einig, dass das auf fünfzehn Wochen mitten im Sommer konzentrierte Bewerbungsfenster nicht an die internen Entscheidungszyklen der Unternehmen angepasst ist.
Zwar scheint sich der Ablauf des Bewerbungszyklus weitgehend stabilisiert zu haben, doch haben die Diskussionen auch die Bedeutung des „Standing Predictable Implementation Review Team“ (SPIRT) deutlich gemacht – eines Mechanismus, der dazu dient, Auslegungsfragen oder Schwierigkeiten zu klären, die bei der Umsetzung der Empfehlungen der SubPro-Richtlinie im Zusammenhang mit dieser neuen Serie auftreten könnten. Das SPIRT wird bei der Prüfung der Bewerbungen tatsächlich zum Einsatz kommen. Es entstand direkt aus einer Erkenntnis aus der Round 2012: Der Bewerbungsleitfaden konnte nicht alle Fälle vorhersehen, die während der Bewertung und Vergabe neuer Domainendungen auftraten. Wenn ein bisher unbekanntes Problem auftrat, gab es keinen klaren Mechanismus, um schnell zu entscheiden, ob lediglich der Leitfaden für Bewerbungen ausgelegt, ein Verfahren angepasst oder die Frage an einen wesentlich aufwendigeren politischen Prozess weitergeleitet werden musste. Das „Predictability Framework“ und das SPIRT wurden geschaffen, um genau diese Probleme zu lösen, die bei dieser neuen Serie erneut auftreten könnten.
Künstliche Intelligenz und Missbrauch: allgegenwärtige Themen, die das Tempo der ICANN übersteigen
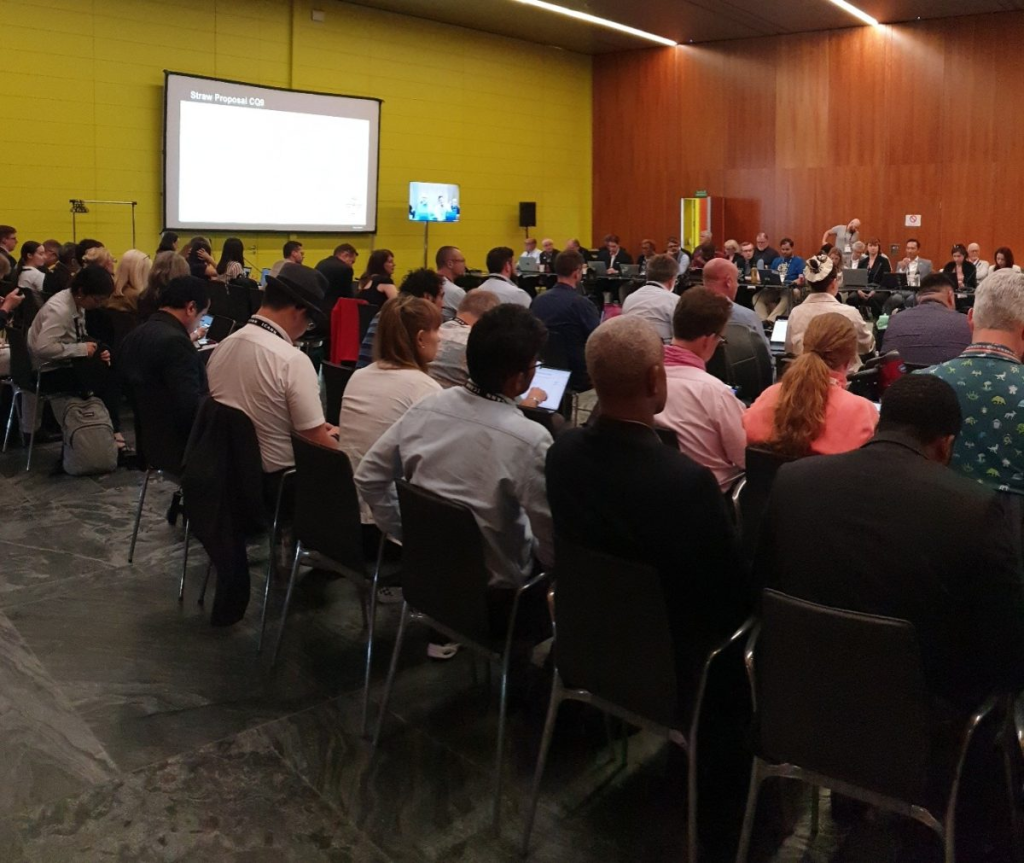
Auch das Thema künstliche Intelligenz hielt Einzug in die Sitzungen der Woche in Sevilla und gehörte zudem zu den meistbesuchten Themen dieser Ausgabe. Mehrere Sitzungen waren den Auswirkungen der KI auf das Domainnamen-Ökosystem und insbesondere auf den Missbrauch des DNS gewidmet. Viele der Teilnehmer vor Ort mussten stehen bleiben oder sich auf den Boden setzen.
Eine der Veranstaltungen zum Thema KI und Missbrauch des DNS
Die ICANN86 hat erneut deutlich gemacht, dass KI keine neue Kategorie von DNS-Missbrauch schafft, sondern insbesondere die Industrialisierung bestehender Missbrauchsformen ohne spezielle Fachkenntnisse ermöglicht. Sie ermöglicht die Erstellung einer größeren Anzahl böswilliger Domains, glaubwürdigere Phishing-Inhalte und gezieltere Kampagnen. Gleichzeitig bietet sie jedoch auch neue Möglichkeiten zur Erkennung und Analyse. Diese doppelte Realität prägte maßgeblich die Diskussionen in Sevilla, wo zahlreiche Teilnehmer das Risiko hervorhoben, dass die technologische Entwicklung die Anpassungsfähigkeit der ICANN-Governance-Prozesse übersteigen könnte.
Das NetBeacon-Institut fasste die Auswirkungen der KI zusammen, indem es auf ein aufkommendes Phänomen hinwies: Die KI könne das Ausmaß und die Schwere von Angriffen beschleunigen, wobei es daran erinnerte, dass der Anteil der durch KI verursachten Missbräuche aus den Daten nach wie vor schwer abzuleiten sei, da Automatisierung auch ohne KI möglich sei. Was Enforcement-Maßnahmen angeht, kann KI nützlich sein, sofern sie mit Bedacht und als Ergänzung zu menschlichen Prozessen eingesetzt wird. Im Hinblick auf die Governance plädierte das Institut dafür, dass die Arbeit an Richtlinien auf übergeordneten Grundsätzen basiert und sich auf spezifische Probleme konzentriert, die gelöst werden können.
Diese Sitzungen haben zudem eine bekannte Tatsache deutlich gemacht: Die ICANN scheint oft nicht mit den Realitäten des Marktes Schritt zu halten. Ihr Multi-Stakeholder-Modell basiert nämlich auf langwierigen, strukturierten und auf Konsensfindung ausgerichteten Prozessgestaltungsprozessen. Dieser Ansatz gewährleistet zwar die Legitimität der Entscheidungen, erschwert jedoch eine schnelle Reaktion auf Entwicklungen, die sich mitunter innerhalb weniger Monate vollziehen.
DNS-Missbrauch steht weiterhin im Mittelpunkt der politischen Arbeit
Der Kampf gegen DNS-Missbrauch bleibt auf jeden Fall einer der wichtigsten politischen Schwerpunkte der ICANN. Derzeit laufen mehrere Projekte.
Das erste betrifft die „Associated Domain Checks“, oft als PDP1 zum Thema DNS-Missbrauch bezeichnet. Dieser Prozess zur Politikentwicklung zielt darauf ab, die Kontrollen zu untersuchen, die an miteinander verbundenen Gruppen von Domainnamen durchgeführt werden können, um die Erkennung missbräuchlicher Aktivitäten zu verbessern. Der aktuelle Zeitplan sieht den Abschluss der Arbeiten bis November 2027 vor.
Das zweite Projekt, das als PDP2 bezeichnet wird, soll sich mit den Sicherheitsvorkehrungen im Zusammenhang mit dem Zugriff auf die im Rahmen neuer Registrierungen genutzten Programmierschnittstellen (APIs) befassen. Diese Arbeiten, die hauptsächlich die Registrare betreffen, haben noch nicht begonnen, gehören jedoch zu den identifizierten nächsten Schritten.
Ein PDP3 wird sich zudem auf die Verpflichtungen und Maßnahmen konzentrieren, die für Registries gelten, um die Prävention und Bekämpfung von Missbrauch zu verstärken. Diese beiden PDPs könnten parallel durchgeführt werden, sofern die erforderlichen Ressourcen mobilisiert werden können, um beide Themen gleichzeitig voranzutreiben.
Bei diesen verschiedenen Themen spielen die Standpunkte des Governmental Advisory Committee (GAC), des Gremiums, das die Regierungen vertritt, und der Country Code Names Supporting Organization (ccNSO), die die Registries für Ländercode-Endungen vertritt, weiterhin eine wichtige Rolle. Das GAC drängt regelmäßig auf strengere Maßnahmen und ein schnelleres Vorgehen gegen Missbräuche, die die Nutzer betreffen. Die ccNSO teilt zwar das Ziel der Bekämpfung böswilliger Nutzungen, achtet jedoch weiterhin auf die Wahrung der Besonderheiten der nationalen Registries sowie auf das Gleichgewicht zwischen operativer Effizienz und regulatorischen Auflagen. Die Gespräche in Sevilla haben bestätigt, dass diese beiden Organisationen die Debatten im weiteren Verlauf dieser Arbeiten weiterhin beeinflussen werden.
Auf nach Bali und zu den ersten Erkenntnissen der neuen Round
Der Blick richtet sich nun auf die ICANN87, die Ende Oktober 2026 in Bali stattfinden wird.
Dieses Treffen dürfte zu einem besonders strategisch wichtigen Zeitpunkt stattfinden. Das Einreichungsfenster für Bewerbungen der nächsten Runde neuer Top-Level-Domains wird dann geschlossen sein, und der Community werden möglicherweise erste konkrete Erkenntnisse über den Umfang der Beteiligung vorliegen. Wenn der Zeitplan eingehalten wird, könnte der traditionelle „Reveal Day“ (Tag der Enthüllungen) bereits stattgefunden haben und einen ersten Überblick über die eingereichten Projekte, die begehrtesten Domainendungen und die Player bieten, die an dieser neuen Expansionsphase des Domainnamensraums beteiligt sind.
Die ICANN86 hat gezeigt, dass das Programm für die neue Serie von Domainendungen gemäß dem von der ICANN vorgesehenen Zeitplan voranschreitet. Ein weit verbreiteter Kritikpunkt unter den Teilnehmern in Sevilla war, dass das nur 15 Wochen offene Bewerbungsfenster, von denen die Hälfte mitten in den Sommer fällt, für Bewerber um .brand-Endungen nicht geeignet ist. Ein Thema, das Nameshield im Namen der Unternehmen angesprochen hat, denen es schwerfällt, ihre Entscheidung über ein Brand-TLD-Projekt abzuschließen. Der Entscheidungsprozess bei solchen Projekten ist aufgrund organisatorischer Zwänge in der Tat langwierig, und die Sommerzeit ist hinsichtlich der Erreichbarkeit vieler Entscheidungsträger nicht günstig. Man sollte jedoch bedenken, dass das Einreichungsfenster für Projekte derzeit am 12. August endet und dass dies zum Zeitpunkt der Veröffentlichung dieses Artikels somit die allerletzte Gelegenheit ist, Ihr Projekt einzureichen. Nameshield wird alles daran setzen, Ihr Projekt in der verbleibenden kurzen Zeit auszuarbeiten und einzureichen, aber Sie müssen sofort handeln.
In einer Zeit, in der künstliche Intelligenz die groß angelegte Generierung betrügerischer Inhalte und immer überzeugenderer Angriffe ermöglicht, erscheint die .brand-Domain als überraschend einfache Antwort auf ein komplexes Problem. KI kann zwar eine Marke nachahmen, aber sie kann keinen Domainnamen unter deren Endung registrieren: Eine .brand-Domain ist nämlich ein geschlossener Namensraum, der der Marke vorbehalten ist. Jede Domain darin ist per Definition authentisch. Beim nächsten ICANN-Gipfel in vier Monaten wird es bereits darum gehen, eine Bilanz der eingereichten Bewerbungen zu ziehen – möglicherweise auch für konkurrierende Marken, die diese einmalige Gelegenheit genutzt haben.