Besuchen Sie uns bei den wichtigsten Veranstaltungen im Jahr 2026

Im Jahr 2026 wird Nameshield Ihnen noch mehr Gelegenheiten bieten, uns auf Fachmessen, Branchenkonferenzen und thematischen Workshops zum Schutz Ihrer digitalen Vermögenswerte zu treffen.

Diese Veranstaltungen bieten Ihnen die Gelegenheit, sich mit unseren Experten über die wichtigsten Neuigkeiten im Bereich Domainnamen auszutauschen, von der Möglichkeit, eine personalisierte Internet-Endung .BRAND zu verwenden, bis hin zur Notwendigkeit der Automatisierung der Verlängerung von SSL/TLS-Zertifikaten für IT-Teams angesichts ihrer verkürzten Lebensdauer.

Außerdem haben Sie die Möglichkeit, das Gesamtangebot von Nameshield kennenzulernen, um:

  • Verwaltung und Sicherung Ihrer Domainnamen und digitalen Vermögenswerte,

  • Schutz und Gewährleistung der Verfügbarkeit, Integrität und Widerstandsfähigkeit Ihrer Domainnamen,

  • Überwachung des digitalen Territoriums Ihrer Marke durch Analyse und Überwachung der Entwicklung von Bedrohungen,

  • Durchführung von Enforcement- und Abhilfemaßnahmen, um im Falle eines Angriffs auf Ihre Marke bestmöglich reagieren zu können.

Durch Austausch, Erfahrungsberichte und Wissensvermittlung erfahren Sie, wie Sie Ihre strategischen Domainnamen schützen, Ihre Sicherheitsvorkehrungen verstärken und Ihre Marke in einer sich ständig verändernden digitalen Umgebung schützen können.

Nameshield geht im Jahr 2026 auf Tournee durch Deutschland und weitere Länder, um Sie persönlich zu treffen und den Fokus auf das Thema geistiges Eigentum zu legen. Hier sind die Termine:

  • Domain Pulse 2026 in St. Gallen vom 4. bis 5. Februar 2026. Das Branchen-Event für den deutschsprachigen Raum mit spannenden Menschen und zentralen Themen rund um Domains, Internet-Infrastruktur und Cyber-Sicherheit zusammen. 

  • Auf dem Forum INCYBER Europe (FIC), der führenden europäischen Veranstaltung zum Thema Cybersicherheit und digitales Vertrauen, vom 31. März bis 2. April 2026 in Lille.

  • Webinar „Verkürzung der Gültigkeitsdauer von SSL/TLS-Zertifikaten auf 47 Tage: Wie kann man sich auf die Herausforderungen der Automatisierung vorbereiten?“ am 16. April 2026 . Hier gehts zur Anmeldung.

  • Zum ersten Mal wird Nameshield an der INTA in London teilnehmen, die vom 2. bis 6. Mai 2026 zum Epizentrum des geistigen Eigentums wird.

  • mysecurityevent in Berlin vom 5. bis 7. Mai 2026. Die mysecurityevents vernetzen IT-Security-Expert:innen aus Start-ups, Mittelstand und Konzernen und setzen mit modernen Formaten wie Duettvorträgen, Hotseats und Pitch Nights auf praxisnahen Austausch und Community-Driven Networking.
  • Rethink! AI & Cybersecurity Event in München vom 24. bis 25. September 2026. Treffen Sie die Köpfe hinter den Projekten: Top-Executives, Branchenexperten und Innovationstreiber aus den für Sie relevanten Märkten. Von KMU über Hidden Champions bis zu Global Players – hier kommen die Entscheider zusammen, die Ihre Lösungen brauchen und Budgets verantworten.
  • IP SERVICE WORLD 2026 in München vom 23. bis 24. November 2026. Das Event vereint internationale IP-Expert:innen, um Innovationen rund um KI, Automatisierung und moderne IP-Strategien zu diskutieren. Hochkarätige Speaker, interaktive Formate und eine große Fachausstellung bieten praxisnahe Einblicke und wertvolle Networking-Möglichkeiten.

Wenn Sie Fragen zu unseren Lösungen haben oder uns bei einer dieser Veranstaltungen treffen möchten, zögern Sie nicht, uns zu kontaktieren. Unsere Teams beantworten gerne Ihre Anfragen.
Nameshield ist Sponsor der Certified Senders Alliance (CSA) für seine DMARC-Lösung

Was ist die CSA?

Die Certified Senders Alliance (CSA) ist ein Dienst der eco – Association of the Internet Industry in Zusammenarbeit mit dem Deutschen Dialogmarketing Verband (DDV). Die CSA wurde 2004 gegründet, hat mehr als 1000 Mitglieder und fungiert als Bindeglied zwischen E-Mail-Anbietern und E-Mail-Versendern.

Die CSA hat es sich zur Aufgabe gemacht, einen gemeinsamen Rahmen zwischen E-Mail-Dienstleistern, Absendern und Sicherheitsexperten zu schaffen. Dies fördert die Einhaltung der geltenden technischen und rechtlichen Standards sowie der sich ständig ändernden Anforderungen des Marktes.

Warum sind wir Sponsor geworden?

Nameshield stützt sich auf das technologische Know-how seines Partners Merox, um ein sichereres E-Mail-Ökosystem zum Schutz von Marken anzubieten. Dieser gemeinsame Ansatz gewährleistet eine anerkannte Expertise im Bereich der E-Mail-Authentifizierungsprotokolle, wodurch das DMARC-Know-how genutzt werden kann, um das CSA-Ökosystem im Kampf gegen Identitätsdiebstahl und Phishing zu unterstützen.

Dieses Sponsoring ist Teil eines umfassenden Ansatzes zur Stärkung des digitalen Vertrauens, der die Sicherheit von Domainnamen, die Steuerung von E-Mail-Flows und die Verbreitung bewährter Verfahren im Zusammenhang mit der E-Mail-Sicherheit kombiniert.

Durch diese Zusammenarbeit trägt Nameshield zu einer besseren DMARC-Konformität, zur Optimierung der Schutzrichtlinien und zur Steigerung des Reifegrads europäischer Organisationen bei, die Zustellbarkeit, Konformität und Sicherheit in Einklang bringen möchten.

Haben Sie eine Frage zu unserer DMARC-Lösung? Zögern Sie nicht, uns zu kontaktieren.

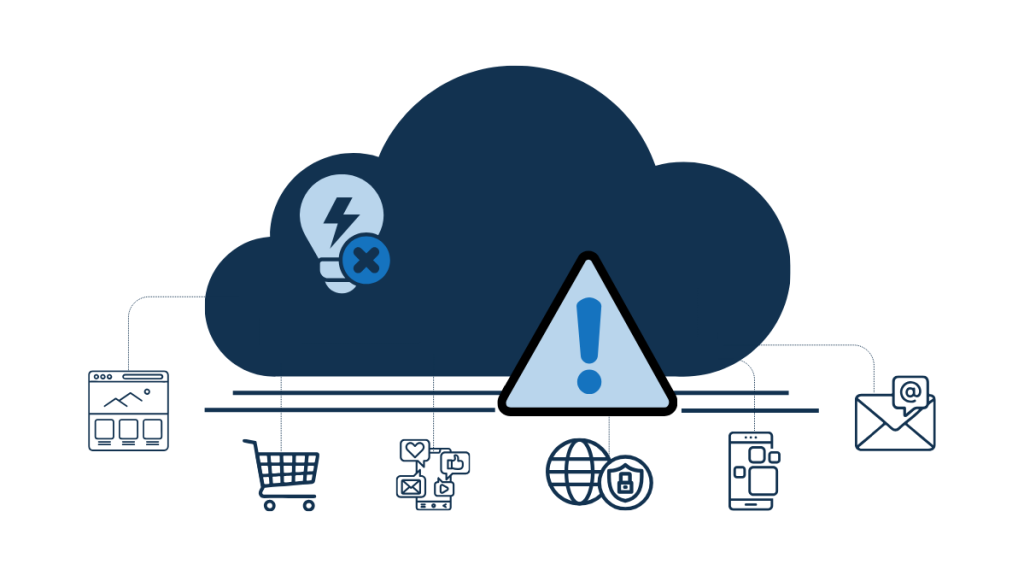
Die Ausfälle, die die GAFAM-Unternehmen Ende des Jahres erlitten, haben uns brutal vor Augen geführt, wie sehr die fast ausschließliche Abhängigkeit vieler Organisationen von den Cloud-Giganten ein systemisches Risiko darstellt.

Im Juni 2025 machte Google den Anfang und erlitt einen Ausfall von mehr als 7 Stunden. Seitdem hatten auch seine Konkurrenten AWS und Cloudflare mit Zwischenfällen zu kämpfen.

Im Oktober 2025 war es Amazon Web Services (AWS), die Cloud-Plattform von Amazon, die mit einem Problem „im Zusammenhang mit der DNS-Auflösung des Endpunkts der DynamoDB-API in US-East-1” konfrontiert war, was zu einem Ausfall der DNS-Auflösung führte, der für viele Unternehmen, darunter Airbnb, Reddit, Snapchat, Slack usw., zu Dienstausfällen führte. Einen Monat später war Cloudflare an der Reihe, unter einem Ausfall zu leiden, der mit „einer unerwünschten Änderung der Berechtigungen in einem der Datenbanksysteme des Anbieters” zusammenhing. Die Folge: Google, X, ChatGPT, Facebook, Ikea waren ihrerseits nicht erreichbar…

Wenn eine Cloud-Region oder ein kritischer Dienst dieser Akteure ausfällt, sind Tausende von Websites, Anwendungen, Messaging-Diensten, Geschäfts-APIs und Kollaborationstools nicht mehr erreichbar, was sich unmittelbar auf den Umsatz, das Image, die Markenreputation und manchmal sogar auf die Geschäftskontinuität auswirkt. Über den einfachen technischen Vorfall hinaus unterstreichen diese Unterbrechungen die mangelnde Widerstandsfähigkeit von Architekturen, die zu stark auf außereuropäische Anbieter konzentriert sind, über die Unternehmen weder rechtliche Kontrolle noch ausreichende operative Kontrolle haben.

Massive, globale Ausfälle, die viele Unternehmen lahmlegen

Diese massiven Ausfälle der Hyperscaler haben ein weiteres, oft unterschätztes Phänomen ans Licht gebracht: den Kaskadeneffekt, der durch die Konzentration kritischer Dienste (Hosting, E-Mail, Authentifizierung, Daten, Managed DNS) bei einer sehr begrenzten Anzahl von Akteuren verursacht wird.

Wenn ein Cloud-Anbieter beispielsweise eine Ausfallzeit bei einer grundlegenden Komponente hat, beispielsweise seiner eigenen DNS-Infrastruktur, seinem Netzwerk oder seinen API-Diensten, fallen nicht nur Websites aus, sondern die gesamte digitale Wertschöpfungskette: Kundenportale, VPN-Tunnel, miteinander verbundene Geschäftsanwendungen, vernetzte Objekte, Authentifizierungs- und Identitätsverbundplattformen. In 80 bis 90 % der Fälle von größeren Vorfällen zeigt die nachträgliche Analyse, dass der ursprüngliche Ausfallpunkt in der Namensauflösung oder der Konnektivität zwischen DNS-Resolvern und exponierten Diensten liegt, was bestätigt, dass das DNS sowohl eine „Drehscheibe” als auch ein bevorzugter Schwachpunkt bleibt.

Diese Komponente wird jedoch noch zu oft als Standardkomponente im Angebot der Cloud-Giganten behandelt, ohne dass eine echte Strategie für die DNS-Ausfallsicherheit vorhanden ist.

DNS: die unsichtbare Achillesferse von Unternehmen

Für viele Organisationen verbirgt die Unsichtbarkeit des DNS noch immer sein wahres Wesen: Tatsächlich versorgt es alle digitalen Vertrauensketten, von einfachen Webseiten über VPN-Tunnel, E-Mail-Dienste oder DMARC-Richtlinien bis hin zu kritischen Anwendungen.

Ein Ausfall der Namensauflösung beschränkt sich daher nicht nur auf eine „ausgefallene Website”, sondern unterbricht potenziell den Zugriff auf ein ganzes Anwendungsökosystem, einschließlich der Dienste, die nur über APIs verfügbar sind oder intern genutzt werden. Die in den letzten Jahren beobachteten Cyberangriffe haben dies deutlich gezeigt: DDoS-Angriffe, DNS-Spoofing, Cache Poisoning oder Man-in-the-Middle-Angriffe zielen genau auf diese Infrastruktur ab, die oft weniger geschützt ist als die sichtbaren Anwendungs- oder Netzwerkkomponenten, obwohl sie ein obligatorischer Durchgangspunkt für jede Benutzeranfrage ist.

DNS ist daher sehr häufig der erste Ausfallpunkt und zugleich einer der am wenigsten beherrschten, obwohl es den Grundpfeiler der Verfügbarkeit digitaler Ressourcen bildet.

In diesem Zusammenhang bedeutet die fortgesetzte wahllose Übertragung dieser Funktion an einen einzigen außereuropäischen Hyperscaler, dass man akzeptiert, dass ein Ausfall, ein Konfigurationsfehler oder eine einseitige Entscheidung außerhalb jeglicher Souveränität innerhalb weniger Minuten den Zugang zu den wesentlichen Diensten des Unternehmens lahmlegen kann. Angesichts der zunehmenden Cyberbedrohungen und der verschärften Vorschriften, insbesondere der Einführung der NIS2, weisen Behörden wie die ANSSI auch auf die Notwendigkeit hin, das DNS zu sichern und es als kritische Komponente und nicht als einfachen impliziten Infrastrukturdienst zu behandeln.

Aus diesem Grund ermöglicht ein Ansatz, der auf einer kontrollierten Diversifizierung der Dienstleister und auf Spezialisierung basiert, indem Hosting und DNS voneinander getrennt werden und man sich auf einen souveränen Registrar stützt, diese Achillesferse in eine echte Grundlage für Resilienz zu verwandeln. DNS wird damit nicht mehr nur zu einer einfachen technischen Komponente, sondern zu einem Hebel für Governance und Geschäftskontinuität im Zentrum einer Strategie digitaler Souveränität, in der die Abhängigkeit von den Cloud-Giganten reduziert, kontrolliert und vor allem reversibel ist.

In diesem Sinne kann der Multi-Cloud-Ansatz, der oft als offensichtliche Antwort auf Ausfälle von Hyperscalern präsentiert wird, zu einem Hebel zur Verringerung des Geschäftsrisikos werden, wenn er mit einer Strategie der kontrollierten Diversifizierung der Dienstleister und einer Konsolidierung der DNS-Funktion um einen vertrauenswürdigen Player herum kombiniert wird, der in der Lage ist, eine maximale Verfügbarkeit der Internetdienste zu gewährleisten und das DNS in eine Grundlage für Resilienz und Unabhängigkeit von den Cloud-Giganten zu verwandeln.

Neue DMARC Studie: E-Mail Sicherheit in der Versicherungsbranche – bleiben deutsche Versicherer hinter ihren eigenen Anforderungen zurück?

Nameshield führt als Experte für die Themen Domainsicherheit und Online Brand Protection regelmäßig Studien zur aktuellen Lage in diesen Bereichen durch, so auch bei unserer aktuellen DMARC-Studie. Die Versicherungsbranche lebt vom Kundenkontakt – da dieser immer häufiger per E-Mail stattfindet, ist eine gute Zustellbarkeit oft erfolgsentscheidend. Gleichzeitig verschärfen Mailanbieter wie bspw. Gmail, Microsoft, Yahoo oder GMX ihre Sicherheitsanforderungen, um besser gegen Phishing & Co. vorgehen zu können. So ist bei den genannten Mailanbietern DMARC für große Versender Pflicht, ansonsten droht die Nicht-Zustellung beim Kunden.

Viele Anbieter von Versicherungen bieten zudem selbst Cyberversicherungen an und fordern in ihren Bedingungen die Implementierung von E-Mail Sicherheitsstandards wie DMARC. Dies geschieht nicht ohne Grund, fordert auch das Bundesamt für Sicherheit in der Informationstechnik (BSI) regelmäßig die Implementierung von DMARC, SPF und DKIM.

E-Mail Sicherheit in der Versicherungsbranche
Stand der DMARC und BIMI-Implementierung in Deutschland

Wie steht es also um die Implementierung dieser erfolgs- und sicherheitskrischen E-Mail Sicherheitsstandards in der deutschen Versicherungsbranche? Dieser Frage geht unsere aktuelle Studie nach, wir haben hierfür 121 Versicherungsunternehmen in Deutschland auf potenzielle Sicherheitslücken untersucht. Zunächst zeigt der Report auf, warum der E-Mail Kanal nach wie vor ein sehr relevanter Vektor für Cyberangriffe ist. Dann wird noch einmal auf die Chancen von DMARC für Versicherungsunternehmen in Form einer Absicherung des E-Mail Kanals bei gleichzeitiger Stärkung des Brandings eingegangen. Anschließend werden die Ergebnisse unserer Studie zum aktuellen Stand der DMARC und BIMI-Implementierung in den größten Unternehmen der Versicherungsbranche vorgestellt. Auf Basis unserer über 30-jährigen Erfahrung auf dem Gebiet der Domain- und E-Mail-Sicherheit versuchen wir im letzten Kapitel sinnvolle Hinweise zum Aufsetzen eines Projekts zur DMARC und BIMI-Implementierung zu geben.

Gerne stellen wir Ihnen die Studie auf Wunsch kostenfrei zur Verfügung – fordern Sie hier Ihr persönliches Exemplar an. Fragen Sie auch gerne eine personalisierte Auswertung und Beratung bei uns an.

mysecurityevent Stuttgart (18.-20.11.) – sind Sie dabei?

Als Vorreiter in Sachen sichere Domains ist es uns eine Ehre, dieses Jahr wieder auf dem mysecurityevent in den Austausch mit der Cybersecurity-Community zu treten. Dieses Mal geht es in den Süden von Deutschland und zwar nach Stuttgart, um dort mit Fachexperten das Thema Security in der digitalen Welt voranzutreiben.

Neben unserer Hochsicherheitslösung für Ihre strategisch relevanten Domains ‚Bastion DNS‘, haben wir unsere brandneue Studie „E-Mail Sicherheit in der Versicherungsbranche“ im Gepäck! Sie dürfen gespannt sein. Und natürlich darf Pulpi auch nicht fehlen – unser Maskottchen, das durch seine Abenteuer im Cyberversum spielerisch über die Risiken des Internets aufklärt.

Seien Sie bei diesen wichtigen Themen dabei – unsere Kunden und Partner profitieren von Gratistickets (Achtung! Nur in begrenzter Stückzahl verfügbar, sprechen Sie uns gerne an.)

Mysecurityevet vom 18.-20.11.2025 in Stuttgart
Event für mehr Cybersecurity Fachwissen