Handlungsbedarf für Webseitenbetreiber: Lebensdauer von Zertifikaten wird deutlich verkürzt

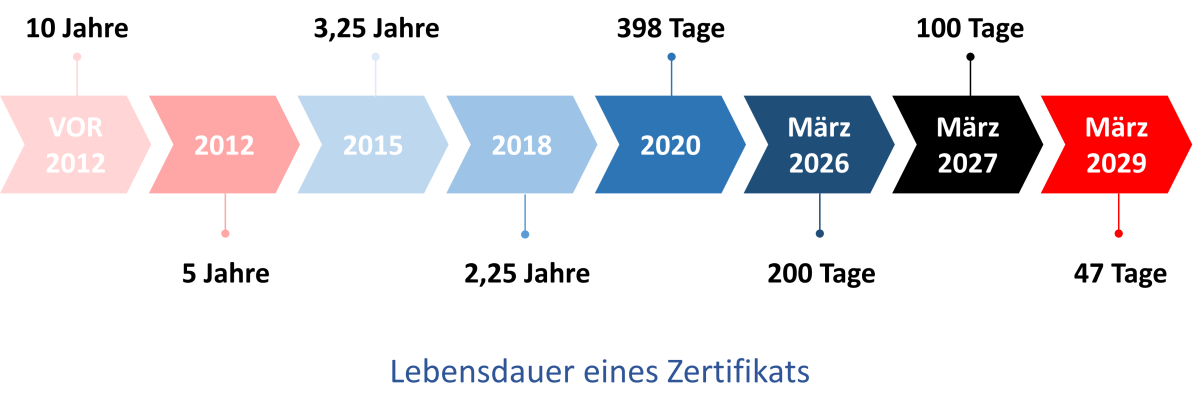
Am 9. Oktober 2024 kündigte Apple im Rahmen des CA/B Forums (Certification Authority Browser Forum) an, die maximale Laufzeit öffentlicher SSL/TLS-Zertifikate bis 2027 auf 45 Tage verkürzen zu wollen. Gleichzeitig ist geplant auch die zulässige Wiederverwendungsdauer von DCV-Challenges (Domain Control Validation) bis 2027 auf 10 Tage zu reduzieren.

Diese Initiative wurde sechs Monate später erneut aufgegriffen und angepasst – wiederum durch Apple. Dabei schlug das Unternehmen vor, den ursprünglichen Zeitplan zu ändern: Die maximale Laufzeit von SSL/TLS-Zertifikaten soll künftig 47 Tage betragen, während die Gültigkeit von DCV-Challenges ab dem 15. März 2028 auf 10 Tage begrenzt wird.

  • Bis zum 15. März 2026 bleibt die maximale Laufzeit eines TLS-Zertifikats bei 398 Tagen.
  • Ab dem 15. März 2026 beträgt die maximale Laufzeit eines TLS-Zertifikats 200 Tage.
  • Ab dem 15. März 2027 verkürzt sie sich weiter auf 100 Tage.
  • Und ab dem 15. März 2029 wird die maximale Laufzeit eines TLS-Zertifikats schließlich auf 47 Tage reduziert
SSL Zertifikatsdauer

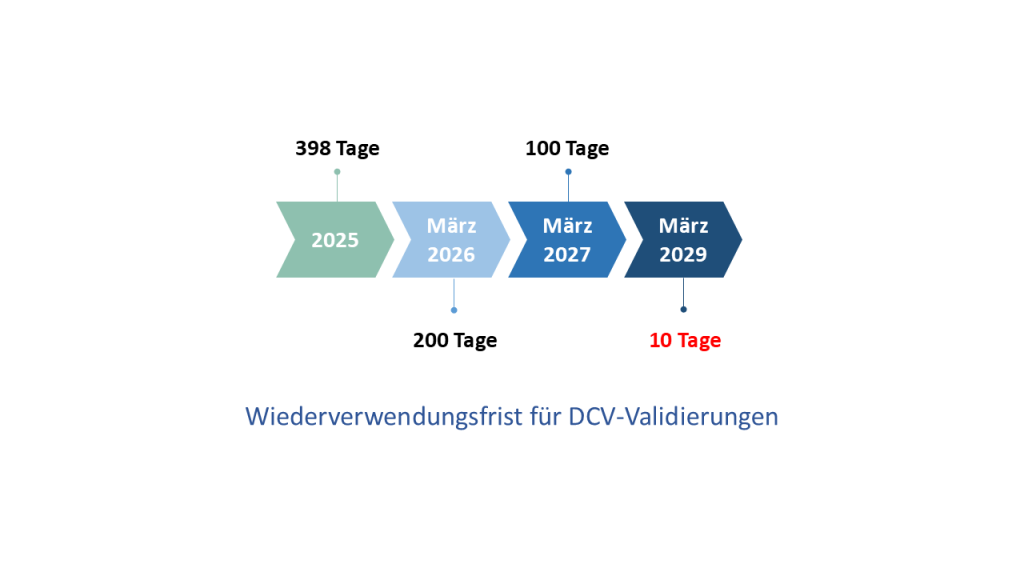
Parallel dazu werden auch die Wiederverwendungsfristen für die Domain Control Validation (DCV-Challenges) – also die Überprüfungen, die direkt in der DNS-Zone der im Zertifikat aufgeführten Domain erfolgen – an den Zertifikats-Zeitplan angepasst. Ziel ist es, bis 2029 eine maximale Frist von 10 Tagen zu erreichen.

  • Bis zum 15. März 2026 dürfen die Informationen zur Domainvalidierung maximal 398 Tage lang wiederverwendet werden.
  • Ab dem 15. März 2026 verkürzt sich diese Frist auf 200 Tage.
  • Ab dem 15. März 2027 beträgt sie nur noch 100 Tage.
  • Ab dem 15. März 2029 schließlich wird die maximale Wiederverwendungsdauer auf 10 Tage reduziert.
Angesichts dieser tiefgreifenden Veränderungen ab 2026 ist es dringend notwendig, sich rechtzeitig vorzubereiten. Die Entscheidungen des CA/B Forums werden das Umfeld der digitalen Zertifikatssicherheit nachhaltig verändern: Die Laufzeit von SSL/TLS-Zertifikaten wird weiter verkürzt, parallel dazu verschärfen sich die Regeln für die Validierung durch DCV-Challenges.

Der Erfolgsfaktor für ein zukunftssicheres Zertifikatsmanagement liegt klar in der Automatisierung: Mit nur noch 47 Tagen Laufzeit ab 2029 sind neun Erneuerungen pro Jahr und pro Zertifikat notwendig – eine manuelle Verwaltung ist damit schlicht nicht mehr realistisch.

Folgende Punkte sind für die Umstellung zu beachten:

  • Zertifikatsanbieter / Zertifizierungsstelle (CA): Setzen Sie hier auf einen vertrauenswürdiger Partner, der Sie bei allen Fragen rund um die Authentifizierung von Organisationen und Domains unterstützt – entscheidend ist hierbei das Service-Level für eine reibungslose Verwaltung. Empfehlenswert ist ein Multi-CA-Ansatz, um die Abhängigkeit von einer einzigen CA zu vermeiden – wie die jüngsten Probleme bei Entrust gezeigt haben.
  • Registrar / Primärer DNS-Provider: Die Kontrolle über den primären DNS der in den Zertifikaten aufgeführten Domains wird künftig der entscheidende Faktor für die Ausstellung sein. Jede Zertifikatsausgabe erfordert die Einrichtung eines TXT- oder CNAME-Eintrags in der betroffenen Zone. Eine direkte Anbindung zwischen CA und DNS ist daher unerlässlich.
  • CLM-Anbieter (Certificate Lifecycle Management): Das Inventarisieren des Zertifikatsbestands, das Definieren von Management-Regeln und die vollständige Automatisierung des Prozesses – von der CSR (Certificate Signing Request / Zertifikatsanforderung)-Generierung bis hin zum Deployment der Zertifikate auf den Servern – sind die zentralen Aufgaben eines CLM. Damit dies funktioniert, stützt sich das CLM auf Schnittstellen zu CAs bzw. Zertifikatsanbietern.

Gut vorbereitet sein – wie Sie die richtigen Lösungen finden

Vorbereitung heißt, die passenden Lösungen für Ihr Unternehmen zu erkennen – in den Bereichen Prozess, Technologie und Budget – und frühzeitig zu verstehen, welche Auswirkungen diese Entscheidungen haben. So sind Sie idealerweise schon im ersten Halbjahr 2026 startklar.

Nameshield – Ihr Partner für alle Herausforderungen rund um Zertifikate

Nameshield ist einzigartig auf dem Markt: Wir sind sowohl Registrar als auch Anbieter von Multi-AC-Zertifikaten. Seit über 10 Jahren kümmern wir uns darum, dass die Authentifizierung von Organisationen und Domains reibungslos funktioniert.

Wir pflegen enge Beziehungen zu den führenden Zertifizierungsstellen wie DigiCert, Sectigo und GlobalSign – und beherrschen gleichzeitig die DNS-Technologie, die für die Validierung von DCV-Challenges nötig ist. Das bedeutet: Öffentliche Zertifikate können bei uns fast sofort ausgestellt werden.

Außerdem verfügt Nameshield über Schnittstellen zu den wichtigsten CLM-Anbietern, sodass alle Komponenten der Zertifikatsverwaltung nahtlos zusammenarbeiten.

So sind wir in der Lage, frühzeitig alle Herausforderungen zu erkennen und professionell und zuverlässig zu lösen. Sprechen Sie uns bei Fragen zu dem Thema gerne jederzeit an.
E-Mail Sicherheit in Unternehmen – Interview

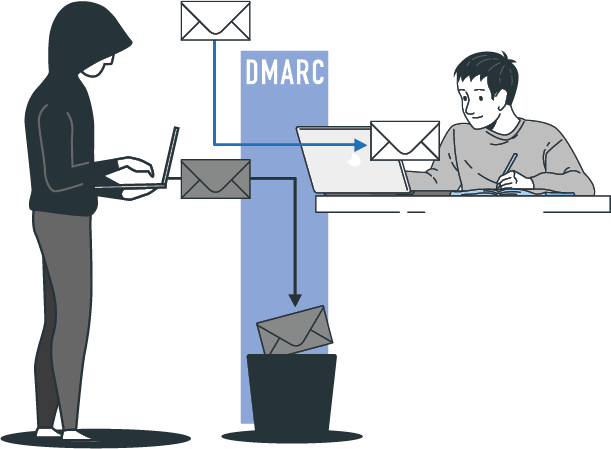
DMARC

Das Thema E-Mail Sicherheit ist lästig, wird aber immer wichtiger, wie wir an der aktuellen BSI-Veröffentlichung sehen, die sich explizit diesem Thema widmet. Ich hatte bei meinem letzten Besuch in Frankfurt die Gelegenheit, mit unserem Experten für E-Mail Sicherheit, Herrn Jochen Schönweiß, zu sprechen.

Susanne Neuber: Hallo Jochen, sag mal, warum sollte das Thema E-Mail Sicherheit Unternehmen interessieren?

Jochen Schönweiss: Oh, da gibt es natürlich eine ganze Menge Gründe! Zunächst einmal ist die E-Mail nach wie vor das Einfallstor Nummer 1 für Cyberangriffe.

Ich denke da zum Beispiel an CEO-Fraud, bei dem sich der Angreifer als eine ranghohe Führungskraft des Unternehmens ausgibt und von einem Mitarbeiter die Überweisung größerer Summen fordert. Oder an Phishing generell oder Ransomware. Das Prinzip ist immer ähnlich: Angreifer nutzen täuschend echte E-Mails, um Mitarbeiter zur Preisgabe sensibler Daten oder zur Ausführung schädlicher Dateien zu bringen.

Weiterhin werden in Firmen tagtäglich vertrauliche Daten (Kundendaten, Verträge, Angebote, interne Informationen) versendet. Unverschlüsselte oder kompromittierte E-Mails können zum Datendiebstahl führen – mit gravierenden finanziellen und rechtlichen Folgen. So kann ein erfolgreicher Angriff per E-Mail erhebliche Kosten verursachen (z. B. durch Betriebsunterbrechungen, Rechtsstreitigkeiten). Zusätzlich können Geldstrafen und Bußgelder durch Aufsichtsbehörden verhängt werden.

SN: Ok, das sind schon mal viele gute Gründe, die einen hellhörig werden lassen sollten. E-Mail Verkehr findet ja aber auch mit Kunden oder Dienstleistern statt.

JS: Genau! Zum Kunden hin gesehen kann ein E-Mail-Leak oder erfolgreicher Cyberangriff den Ruf eines Unternehmens massiv schädigen. Kunden und Partner erwarten, dass ihre Daten sicher behandelt werden – eine Sicherheitsverletzung kann Vertrauen dauerhaft zerstören.

Nicht zu vergessen ist auch, dass es mittlerweile eine Reihe von gesetzlichen Vorgaben gibt, die eingehalten werden müssen. Datenschutzgesetze wie die DSGVO schreiben den Schutz personenbezogener Daten vor – auch beim Versand per E-Mail. Branchen mit hohen regulatorischen Anforderungen (z. B. Finanzwesen, Gesundheitswesen) müssen da noch einmal besondere Sicherheitsstandards einhalten.

Wir beobachten, dass die Angreifer immer professioneller werden: mit KI-generierten Phishing-Mails, gefälschten Absenderadressen oder gezielten Social-Engineering-Attacken. Herkömmliche Spamfilter reichen oft nicht mehr aus.

SN: Mich hast Du auf jeden Fall schon mal überzeugt. Welche Abteilung sollte Deiner Meinung nach das wichtige Thema E-Mail Sicherheit in die Hand nehmen?

JS: Das Thema E-Mail-Sicherheit betrifft zwar das gesamte Unternehmen, aber die Verantwortung sollte klar zugewiesen sein – mit Schnittstellen zu mehreren Abteilungen.

In erster Linie sehe ich die IT bzw. IT-Sicherheitsabteilung in der Verantwortung, bei größeren Firmen also der CIO bzw. CISO. Er hat das technische Know-how zur Implementierung von Schutzmaßnahmen (z. B. Spamfilter, E-Mail-Verschlüsselung, DMARC), kennt die Infrastruktur des Unternehmens und kann Risiken erkennen, bewerten und absichern. Er ist derjenige, der in der Lage sein sollte, Sicherheitsvorfälle zu erkennen und zu beheben.

SN: Dann liegt das Thema also bei der IT?

JS: Nicht nur. Auch der Personalabteilung kommt meines Erachtens eine wichtige Rolle zu. Oft ist der Mensch das schwächste Glied der Sicherheitskette. Deswegen ist eine gute Schulung der Mitarbeiter wichtig. Auch das E-Mail-Marketing, der Datenschutzbeauftragte und nicht zuletzt die Geschäftsführung sind bei dem Thema miteinzubeziehen.

SN: Wie kann der Schutz konkret aussehen? Welche Produkte helfen?

JS: Zu Sicherstellung der Authentizität von E-Mails empfehle ich sowohl die Kombination aus DMARC; SPF und DKIM , als auch das Signieren und ggf. Verschlüsseln von E-Mails mithilfe von S/MIME oder PGP. Damit das ganze auch zum Kunden hin sichtbar wird, ist BIMI eine gute Ergänzung

SN: Oha, was verbirgt sich hinter diesen ganzen Kürzeln?

JS: Also, DMARC ist ein Protokoll zur E-Mail-Authentifizierung, das SPF (Sender Policy Framework) und DKIM (DomainKeys Identified Mail) ergänzt. DMARC ermöglicht es Domaininhabern, Richtlinien für den Umgang mit nicht authentifizierten E-Mails zu definieren und kann regelmäßige Berichte liefern, die Informationen darüber enthalten, wie die E-Mails der Domain durch SPF und DKIM authentifiziert wurden, sowie Details über mögliche Probleme und Missbrauchsfälle.

SPF ist ein Protokoll zur Überprüfung der IP-Adressen eines Absenders einer E-Mail. Es verwendet DNS-Einträge, um zu bestätigen, dass der sendende Server berechtigt ist, E-Mails im Namen einer bestimmten Domain zu versenden.

DKIM (DomainKeys Identified Mail) ist ein Signaturverfahren für E-Mails, bei dem der Absender eine kryptografische Signatur mit dem privaten Schlüssel der Domain erstellt. Der Empfänger kann diese Signatur mit dem öffentlichen Schlüssel im DNS verifizieren, um die Authentizität und Integrität der E-Mail zu überprüfen.

Mit S/MIME (Secure/Multipurpose Internet Mail Extensions) und PGP (Pretty Good Privacy) kann der Sender E-Mails signieren und verschlüsseln, um Vertraulichkeit, Authentizität und Integrität der Kommunikation sicherzustellen

Und BIMI (Brand Indicators for Message Identification) ist ein E-Mail-Sicherheitsstandard, der es Unternehmen ermöglicht, ihr Markenlogo neben E-Mails anzuzeigen, die sie senden. Dies geschieht durch die Authentifizierung von E-Mails mittels DMARC, wodurch die Wahrscheinlichkeit verringert wird, dass Phishing- oder Spam-E-Mails im Namen der Marke versendet werden. BIMI erhöht das Vertrauen der Empfänger in die Authentizität von E-Mails und stärkt gleichzeitig die Markenwahrnehmung.

SN: Ach, ich glaube, das kenne ich, bei meinen E-Mails ist jetzt manchmal das Logo des Absenders im Postfach. Das sieht super aus finde ich.

JS: Ja und nicht nur das, es beweist die Authentizität des Absenders und erhöht damit Deine Sicherheit als Kunde.

SN: Das scheint mir eine runde Sache zu sein. Vielen Dank für das Gespräch lieber Jochen!

JS: Gerne und kein Problem! Melde Dich gerne, wenn Du noch Fragen hast.

Haben Sie noch Fragen bzw. benötigen Sie Unterstützung bei der Implementierung der genannten Sicherheitsprotokolle? Dann wenden Sie sich gerne direkt per Mail an salesgermany@nameshield.net!


BSI empfiehlt Upgrade für die E-Mail-Sicherheit und fordert offiziell DMARC-Standard

Am 26. Mai 2025 hat das Bundesamt für Sicherheit in der Informationstechnik (BSI) in einem Beitrag der Allianz für Cyber‑Sicherheit (ACS) neue Impulse zum Thema E‑Mail-Sicherheit gesetzt – mit erheblicher Bedeutung für alle Unternehmen, die E-Mails versenden.

🚀 Was wurde angekündigt?


📢 Aktivierung von SPF, DKIM und DMARC als zentraler Baustein gegen Spoofing und Phishing – seit langem bewährte Standards, nun mit verstärktem Fokus durch das BSI

📢 Empfohlene Einrichtung von DANE mit DNSSEC-Schutz: Besonders für eingehende Mails wird ein durchgängiger Schutz empfohlen. DNSSEC ist Voraussetzung, um TLSA-Einträge abzusichern und Manipulationen über DNS-Ausgestaltung wirksam zu verhindern: Ein echter Mehrwert im Angebot für Kunden, die nicht nur Domain-Sicherheit, sondern Ende-zu-Ende‑Authentizität wünschen.

Achtung: nicht jeder Registrar stellt seinen Kunden DNSSEC zur Verfügung – bei Nameshield ist dies selbstverständlich möglich, sprechen Sie uns gerne an.

📢 Praktische Tipps zur Konfiguration und Hinweis auf häufige Fehler, z.B. Null-MX für nicht‐genutzte Domains oder typische Zeichen- und Tippfehler beim Eintrag der SPF-, DKIM- und DMARC-Records.

📢 Warnung vor geringer DNSSEC-Durchdringung: Viele Unternehmen scheuen DNSSEC aus Angst vor Fehlkonfiguration – dabei ist es das Rückgrat der E‑Mail-Sicherheit. Denn: Ohne DNSSEC bleibt SPF-, DKIM- oder DMARC-Schutz eine potenzielle Schwachstelle.

Benötigen Sie Unterstützung bei der Umsetzung der empfohlenen Maßnahmen? Sprechen Sie unser Team gerne an.


Ab sofort gültig: Microsofts neue DMARC-, SPF- und DKIM-Anforderungen

Am 5. Mai 2025 hat Microsoft angekündigt, sein E-Mail-Sicherheitssystem zu verbessern, indem nun neue strenge Anforderungen für die Authentifizierung von E-Mails gelten.

Dieser Schritt kommt nicht überraschend und reiht sich in die Reihe von Gmail, Yahoo und Apple ein, die seit 2024 DMARC von Absendern verlangen, die mehr als 5000 E-Mails pro Tag versenden. Die wichtigsten E-Mail-Dienste haben somit ihre Anforderungen an die Sicherheit von E-Mails verschärft, um besser gegen zahlreiche Cyberbedrohungen (Spam, Phishing durch Identitätsdiebstahl) vorgehen zu können.

Dabei sind nicht nur große Konzerne von dieser neuen Regeln betroffen, es reicht bereits aus, einmal an einem Tag 5000 E-Mails zu versenden, z. B. für eine Marketingkampagne, um betroffen zu sein. So können auch kleine Unternehmen und Verbände dem Risiko ausgesetzt sein, dass ihre E-Mails zurückgewiesen werden.

Welche Risiken bestehen für nicht konforme Unternehmen?

Unternehmen, die sich nicht auf diese neuen Anforderungen eingestellt haben, riskieren seit dem Inkrafttreten dieser Regeln am 5. Mai, dass ihre E-Mails im besten Fall im Spam landen und im schlimmsten Fall abgelehnt werden. Microsoft hat klargestellt, dass nicht authentifizierte E-Mails den Code „550; 5.7.515 Access denied, die sendende Domain [SendingDomain] erfüllt nicht die erforderliche Authentifizierungsstufe“ tragen werden.

Unternehmen riskieren daher:

  • dass ihre E-Mails nicht ankommen (Marketing-E-Mails, Rechnungen, Zurücksetzen von Passwörtern oder andere wichtige Mitteilungen).
  • ihren Ruf als nicht konformer Versender zu beschädigen und das Vertrauen ihrer Kunden zu gefährden.  

Wie können Sie die neuen Microsoft-Richtlinien einhalten?

Mehrere Protokolle wie SPF, DKIM und DMARC können effektiv eingesetzt werden, um Ihre E-Mails zu sichern:

  • SPF (Sender Policy Framework) ermöglicht es Mailservern zu überprüfen, ob eine empfangene E-Mail tatsächlich vom gemeldeten Hostserver stammt. Diese Überprüfung erfolgt automatisch und ist für den Empfänger transparent.
  • DKIM (Domain Keys Identified Mail), ist eine kryptografische Signatur des DKIM-Nachrichtenkörpers, die die Authentizität der Absenderdomain überprüft und die Integrität der Nachricht gewährleistet.
  • Schließlich wird DMARC (Domain-based message authentication, reporting and conformance) in den Authentifizierungsprozess für eingehende E-Mails einer Organisation integriert. Mithilfe von DMARC können Empfänger feststellen, ob eine Nachricht konform ist. Es setzt voraus, dass die Nachricht die SPF- und/oder DKIM-Validierung durchlaufen hat und die Domainnamen übereinstimmen.

DMARC ist eine Pflicht, keine Option mehr: Nameshield unterstützt Sie bei der Einhaltung der Vorschriften!

Angesichts dieser Veränderungen bietet Nameshield maßgeschneiderte Dienstleistungen an, um Unternehmen und Organisationen dabei zu helfen, die DMARC-Anforderungen von Microsoft bestmöglich zu erfüllen :

  • Einrichten Ihrer Plattform
  • Begleitung bei der Veröffentlichung der DMARC-Einträge in allen Zonen
  • Überprüfung von SPFs (Syntax, IP-Liste, abgewerteter oder leerer Wert, …)
  • Vorschlag zur Anpassung der sendenden Subdomains, mit dem Ziel, die Angriffsfläche zu begrenzen
  • Analyse der RUAs und Empfehlungen für notwendige SPF / DKIM-Änderungen
  • Empfehlung der durchzuführenden Änderungen: DMARC-Quarantine, Reject und Anpassung der SPF- und DKIM-Einträge.
  • Verfolgung von auffälligem Verhalten, Phishing-Versuchen und Sensibilisierung.

Um DMARC richtig zu verstehen, können Sie unsere Infografik herunterladen. Zögern Sie nicht, sich mit unseren Teams in Verbindung zu setzen, um Ihre Fragen zu beantworten und Ihre E-Mails zu sichern.

World-Backup Day – Datensicherheit ist Unternehmenssicherheit

Jedes Jahr wird am 31. März der „World Backup Day“ gefeiert. Ein wichtiger Reminder für Unternehmen und Privatpersonen auf einen grundlegenden Aspekt der IT-Sicherheit zu achten: die regelmäßige Sicherung Ihrer Daten.

Datenverlust kann für ein Unternehmen überlebensbedrohlich sein. Das zehnte Barometer zur Cybersicherheit von Unternehmen, das von Opinionway für CESIN erstellt wurde, schätzt, dass 47 % der Unternehmen im Jahr 2024 „mindestens einen signifikanten Cyberangriff erlitten haben.“ Der Diebstahl von Daten wird als eine der Hauptfolgen von Angriffen genannt, die im Vergleich zum Vorjahr deutlich zugenommen haben.

Die Bedeutung einer robusten Datensicherung ist daher nicht zu vernachlässigen. Kein Unternehmen ist vor einem Cyberangriff gefeit: Der Schutz und die Sicherung von Daten sind von entscheidender Bedeutung, um die Geschäftskontinuität des Unternehmens zu gewährleisten, aber auch um zu verhindern, dass es im Falle eines Angriffs zum Stillstand kommt und Datenverluste auftreten, die irreparabel sein könnten.

Datenverlust verhindern mit der 3-2-1-1-0 Regel

In „L’État de la menace informatique“ erklärt die ANSSI, dass die Cloud-Umgebung „ein wachsendes Ziel von Cyberangriffen“ sei. Die Backup-Strategie sollte daher nichts dem Zufall überlassen. Um im Falle eines Vorfalls eine schnelle und effiziente Wiederherstellung zu gewährleisten, empfehlen Cybersicherheitsexperten die Anwendung der Regel 3-2-1-1-0:

  • 3 Kopien der Daten: Ein nicht dupliziertes Datenelement ist ein potenziell verlorenes Datenelement. Es ist daher erforderlich, mindestens drei verschiedene Versionen Ihrer Dateien aufzubewahren.
  • 2 verschiedene Medien: Diversifizieren Sie Ihre Speicherlösungen, um die Risiken im Zusammenhang mit einem Hardwareausfall zu minimieren.
  • 1 verschlüsselte Offsite-Kopie: Ermöglicht im Falle eines Brandes, Diebstahls oder Cyberangriffs eine ausgelagerte Sicherung und Verfügbarkeit der Daten.
  • 1 verschlüsselte Offline-Kopie: Gewährleistung der Datenwiederherstellung auch bei einer allgemeinen Beschädigung des Informationssystems.
  • 0 Backup-Fehler: Fehlerfreie Wiederherstellungstests (ein Backup ohne regelmäßige Wiederherstellungstests ist kein brauchbares Backup).

Angesichts der zunehmenden Angriffe ist die Datensicherung weit mehr als eine technische Anforderung: Sie ist eine Lebensversicherung für Unternehmen. Der World Backup Day erinnert uns daran, wie wichtig sie für die Widerstandsfähigkeit von Unternehmen ist: Vorausschauend zu handeln bedeutet, für das Unerwartete gewappnet zu sein.

Ist Ihr Unternehmen bereit?

Bei Rückfragen steht Ihnen Nameshield gerne zur Verfügung. Zögern Sie nicht, uns zu kontaktieren.