Unser DMARC-Berater, Sébastien Fischer, im Interview bei der CSA

Ein gesundes E-Mail-Umfeld entsteht nicht von allein. Es braucht Unternehmen und Menschen, die sich aktiv dafür einsetzen, dass E-Mail auch in Zukunft ein offener, sicherer und vertrauenswürdiger Kommunikationskanal bleibt. Genau diesen Einsatz würdigt die Certified Senders Alliance (CSA) mit ihrer Supporter-Spotlight-Reihe – und wir freuen uns sehr, Teil davon zu sein.

Die Certified Senders Alliance (CSA) ist seit 2004 die europäische Zertifizierungsstelle für E-Mail-Versender und vermittelt als gemeinsames Angebot von eco und DDV zwischen Mailbox-Providern und Absendern. Als Sponsor bringen wir gemeinsam mit unserem Partner Merox unser DMARC-Know-how in den Kampf gegen Phishing und Identitätsdiebstahl ein. Mehr dazu erfahren Sie in diesem Beitrag.

Dieses Engagement setzen wir auch über die Sponsoring-Partnerschaft hinaus fort: Im Dezember veranstalten wir ein Webinar zum Thema Phishing. Das genaue Datum und die neuesten Trends dazu erfahren Sie in unserem Newsletter.

Wie wichtig dieses Thema in der Praxis ist, zeigt auch unser Gespräch mit der CSA: Sébastien Fischer, DMARC-Berater bei Nameshield und seit 18 Jahren in der E-Mail-Zustellbarkeit zuhause, spricht darin über seine Anfänge bei Emailvision bis hin zu seiner heutigen Arbeit bei uns im Bereich Domain-Sicherheit.

Hier das volle Interview.

CSA: Was fasziniert Sie bis heute an E-Mail?

Zum Einstieg werfen wir einen Blick zurück auf seinen Werdegang: Wir wollten wissen, was ihn an diesem Bereich über all die Jahre so fasziniert hat.

SF: Meine ersten Schritte im E-Mail-Marketing – und insbesondere im Bereich der E-Mail-Zustellbarkeit – habe ich vor 18 Jahren bei Emailvision gemacht. Dort habe ich einen unglaublichen Kommunikationskanal entdeckt, der sich ständig weiterentwickelt, was ihn auf verschiedenen Ebenen so faszinierend macht:

  • Veränderungen in den Marketingpraktiken: Massen-E-Mails, die zwar von einigen Werbetreibenden immer noch versendet werden, sind gezielteren E-Mails mit personalisierten Inhalten gewichen.
  • Veränderungen bei den Spam-Techniken: Spammer können sehr geschickte Vermarkter sein und passen sich schnell an neue Technologien an, um Anti-Spam-Filter zu umgehen und Endnutzer zu täuschen.
  • Weiterentwicklung der Filtertechniken: Anti-Spam-Filter nutzen komplexe Reputationssysteme, die auf verschiedenen Indikatoren basieren, darunter technische Konfiguration, Authentifizierung, historische Reputationsdaten für Domains und IP-Adressen, Inhaltsanalyse, Erkennung verdächtigen Verhaltens sowie die Analyse des E-Mail-Verhaltens der Nutzer.
  • Sich weiterentwickelnde Standards: In den letzten 20 Jahren sind zahlreiche RFCs entstanden, und einige haben sich weiterentwickelt oder werden sich weiterentwickeln – ich denke dabei insbesondere an DMARC und Version 2 von DKIM.
  • Rechtliche Entwicklungen: Die Einführung der DSGVO vor einigen Jahren hat die Spielregeln verändert. Alle Werbetreibenden müssen sich schnell an diese Veränderungen anpassen, wenn sie weiterhin die Posteingänge ihrer Nutzer erreichen wollen.

CSA: Was ist die Herausforderung, der sich Nameshield besonders verschrieben hat?

Eine zentrale Herausforderung für Nameshield ist der Schutz von Marken vor Domain-Spoofing und Phishing – durch den gezielten Einsatz von Authentifizierungsprotokollen wie SPF, DKIM und DMARC, um die digitale Identität von Unternehmen abzusichern.

SF: Nameshield ist ein weltweit führender Anbieter im Bereich der Domain-Verwaltung. Es ist uns wichtig, für unsere Kunden eine Anlaufstelle für den Einsatz modernster Technologien zur Absicherung des ein- und ausgehenden E-Mail-Verkehrs zu sein und gleichzeitig als Fürsprecher für diese Technologien zu fungieren, um allen unseren Kunden einen optimalen Übergang zu gewährleisten – damit dieser wichtige Kommunikationskanal so sicher und zuverlässig wie möglich ist.

CSA: Was braucht es, damit E-Mail ein verlässlicher Kanal bleibt?

SF: E-Mail ist ein fantastischer Kommunikationskanal, der jedoch in bestimmten Bereichen noch deutlich verbessert werden könnte:

  • Mehr Sicherheit: Die Verbreitung von DMARC mit einer restriktiven Sicherheitsrichtlinie ist nach wie vor zu gering – ein Geschenk des Himmels für jeden Angreifer, der ungeschützte Domains gerne für seine Phishing-E-Mails nutzt.
  • Mehr BIMI: Der Einsatz eines VMC-Markenzertifikats mit BIMI – zur Anzeige des Logos und eines eindeutigen Häkchens in den Postfächern bestimmter Anbieter – erhöht die Sichtbarkeit einer Marke, sehr zur Freude der Marketingteams. Zudem verleiht es den an die Postfächer der Empfänger gesendeten E-Mails mehr Legitimität und trägt so dazu bei, Verwirrung zu vermeiden.
  • Mehr Cyber-Bewusstsein bei Unternehmen und Privatpersonen: Phishing-E-Mails erkennen und beim Schutz von Passwörtern helfen, um Konto- und Datendiebstahl zu verhindern.

Mehr Mitglieder der CSA (Certified Senders Alliance) und ihres Zertifizierungsprogramms: Um die richtige Nachricht zur richtigen Zeit an die richtige Person im Postfach zu übermitteln.

CSA: Warum ist Ihnen die Zusammenarbeit der CSA mit Nameshield wichtig?

SF: Die CSA ist eine wichtige europäische Organisation im Bereich E-Mail-Zustellbarkeit und Vertrauen, insbesondere dank ihres E-Mail-Zertifizierungsprogramms. Die CSA ist nicht nur eine vertrauenswürdige dritte Partei für zahlreiche lokale und internationale Anbieter, sondern fungiert auch als rechtliche und technologische Autorität – was ihr eine starke Legitimität und beachtliches Ansehen innerhalb der Branche verleiht. Die Organisation bietet unschätzbare Unterstützung für alle, die die Qualität ihres E-Mail-Marketings verbessern möchten – genau deshalb setzen wir uns für ihre Unterstützung ein.

Das Gespräch mit Sébastien Fischer zeigt einmal mehr: Ein sicheres und vertrauenswürdiges E-Mail-Ökosystem ist eine Gemeinschaftsaufgabe. Bei Nameshield setzen wir uns – gemeinsam mit Partnern wie der CSA – täglich dafür ein, Domain-Sicherheit und E-Mail-Zustellbarkeit weiter voranzutreiben.

Vielen Dank an die CSA für die spannenden Fragen und die großartige Zusammenarbeit!

Erfahren Sie mehr über DMARC oder kontaktieren sie uns hier.
Nameshield ist Sponsor der Certified Senders Alliance (CSA) für seine DMARC-Lösung

Was ist die CSA?

Die Certified Senders Alliance (CSA) ist ein Dienst der eco – Association of the Internet Industry in Zusammenarbeit mit dem Deutschen Dialogmarketing Verband (DDV). Die CSA wurde 2004 gegründet, hat mehr als 1000 Mitglieder und fungiert als Bindeglied zwischen E-Mail-Anbietern und E-Mail-Versendern.

Die CSA hat es sich zur Aufgabe gemacht, einen gemeinsamen Rahmen zwischen E-Mail-Dienstleistern, Absendern und Sicherheitsexperten zu schaffen. Dies fördert die Einhaltung der geltenden technischen und rechtlichen Standards sowie der sich ständig ändernden Anforderungen des Marktes.

Warum sind wir Sponsor geworden?

Nameshield stützt sich auf das technologische Know-how seines Partners Merox, um ein sichereres E-Mail-Ökosystem zum Schutz von Marken anzubieten. Dieser gemeinsame Ansatz gewährleistet eine anerkannte Expertise im Bereich der E-Mail-Authentifizierungsprotokolle, wodurch das DMARC-Know-how genutzt werden kann, um das CSA-Ökosystem im Kampf gegen Identitätsdiebstahl und Phishing zu unterstützen.

Dieses Sponsoring ist Teil eines umfassenden Ansatzes zur Stärkung des digitalen Vertrauens, der die Sicherheit von Domainnamen, die Steuerung von E-Mail-Flows und die Verbreitung bewährter Verfahren im Zusammenhang mit der E-Mail-Sicherheit kombiniert.

Durch diese Zusammenarbeit trägt Nameshield zu einer besseren DMARC-Konformität, zur Optimierung der Schutzrichtlinien und zur Steigerung des Reifegrads europäischer Organisationen bei, die Zustellbarkeit, Konformität und Sicherheit in Einklang bringen möchten.

Haben Sie eine Frage zu unserer DMARC-Lösung? Zögern Sie nicht, uns zu kontaktieren.

Neue DMARC Studie: E-Mail Sicherheit in der Versicherungsbranche – bleiben deutsche Versicherer hinter ihren eigenen Anforderungen zurück?

Nameshield führt als Experte für die Themen Domainsicherheit und Online Brand Protection regelmäßig Studien zur aktuellen Lage in diesen Bereichen durch, so auch bei unserer aktuellen DMARC-Studie. Die Versicherungsbranche lebt vom Kundenkontakt – da dieser immer häufiger per E-Mail stattfindet, ist eine gute Zustellbarkeit oft erfolgsentscheidend. Gleichzeitig verschärfen Mailanbieter wie bspw. Gmail, Microsoft, Yahoo oder GMX ihre Sicherheitsanforderungen, um besser gegen Phishing & Co. vorgehen zu können. So ist bei den genannten Mailanbietern DMARC für große Versender Pflicht, ansonsten droht die Nicht-Zustellung beim Kunden.

Viele Anbieter von Versicherungen bieten zudem selbst Cyberversicherungen an und fordern in ihren Bedingungen die Implementierung von E-Mail Sicherheitsstandards wie DMARC. Dies geschieht nicht ohne Grund, fordert auch das Bundesamt für Sicherheit in der Informationstechnik (BSI) regelmäßig die Implementierung von DMARC, SPF und DKIM.

E-Mail Sicherheit in der Versicherungsbranche
Stand der DMARC und BIMI-Implementierung in Deutschland

Wie steht es also um die Implementierung dieser erfolgs- und sicherheitskrischen E-Mail Sicherheitsstandards in der deutschen Versicherungsbranche? Dieser Frage geht unsere aktuelle Studie nach, wir haben hierfür 121 Versicherungsunternehmen in Deutschland auf potenzielle Sicherheitslücken untersucht. Zunächst zeigt der Report auf, warum der E-Mail Kanal nach wie vor ein sehr relevanter Vektor für Cyberangriffe ist. Dann wird noch einmal auf die Chancen von DMARC für Versicherungsunternehmen in Form einer Absicherung des E-Mail Kanals bei gleichzeitiger Stärkung des Brandings eingegangen. Anschließend werden die Ergebnisse unserer Studie zum aktuellen Stand der DMARC und BIMI-Implementierung in den größten Unternehmen der Versicherungsbranche vorgestellt. Auf Basis unserer über 30-jährigen Erfahrung auf dem Gebiet der Domain- und E-Mail-Sicherheit versuchen wir im letzten Kapitel sinnvolle Hinweise zum Aufsetzen eines Projekts zur DMARC und BIMI-Implementierung zu geben.

Gerne stellen wir Ihnen die Studie auf Wunsch kostenfrei zur Verfügung – fordern Sie hier Ihr persönliches Exemplar an. Fragen Sie auch gerne eine personalisierte Auswertung und Beratung bei uns an.

E-Mail Sicherheit in Unternehmen – Interview

DMARC

Das Thema E-Mail Sicherheit ist lästig, wird aber immer wichtiger, wie wir an der aktuellen BSI-Veröffentlichung sehen, die sich explizit diesem Thema widmet. Ich hatte bei meinem letzten Besuch in Frankfurt die Gelegenheit, mit unserem Experten für E-Mail Sicherheit, Herrn Jochen Schönweiß, zu sprechen.

Susanne Neuber: Hallo Jochen, sag mal, warum sollte das Thema E-Mail Sicherheit Unternehmen interessieren?

Jochen Schönweiss: Oh, da gibt es natürlich eine ganze Menge Gründe! Zunächst einmal ist die E-Mail nach wie vor das Einfallstor Nummer 1 für Cyberangriffe.

Ich denke da zum Beispiel an CEO-Fraud, bei dem sich der Angreifer als eine ranghohe Führungskraft des Unternehmens ausgibt und von einem Mitarbeiter die Überweisung größerer Summen fordert. Oder an Phishing generell oder Ransomware. Das Prinzip ist immer ähnlich: Angreifer nutzen täuschend echte E-Mails, um Mitarbeiter zur Preisgabe sensibler Daten oder zur Ausführung schädlicher Dateien zu bringen.

Weiterhin werden in Firmen tagtäglich vertrauliche Daten (Kundendaten, Verträge, Angebote, interne Informationen) versendet. Unverschlüsselte oder kompromittierte E-Mails können zum Datendiebstahl führen – mit gravierenden finanziellen und rechtlichen Folgen. So kann ein erfolgreicher Angriff per E-Mail erhebliche Kosten verursachen (z. B. durch Betriebsunterbrechungen, Rechtsstreitigkeiten). Zusätzlich können Geldstrafen und Bußgelder durch Aufsichtsbehörden verhängt werden.

SN: Ok, das sind schon mal viele gute Gründe, die einen hellhörig werden lassen sollten. E-Mail Verkehr findet ja aber auch mit Kunden oder Dienstleistern statt.

JS: Genau! Zum Kunden hin gesehen kann ein E-Mail-Leak oder erfolgreicher Cyberangriff den Ruf eines Unternehmens massiv schädigen. Kunden und Partner erwarten, dass ihre Daten sicher behandelt werden – eine Sicherheitsverletzung kann Vertrauen dauerhaft zerstören.

Nicht zu vergessen ist auch, dass es mittlerweile eine Reihe von gesetzlichen Vorgaben gibt, die eingehalten werden müssen. Datenschutzgesetze wie die DSGVO schreiben den Schutz personenbezogener Daten vor – auch beim Versand per E-Mail. Branchen mit hohen regulatorischen Anforderungen (z. B. Finanzwesen, Gesundheitswesen) müssen da noch einmal besondere Sicherheitsstandards einhalten.

Wir beobachten, dass die Angreifer immer professioneller werden: mit KI-generierten Phishing-Mails, gefälschten Absenderadressen oder gezielten Social-Engineering-Attacken. Herkömmliche Spamfilter reichen oft nicht mehr aus.

SN: Mich hast Du auf jeden Fall schon mal überzeugt. Welche Abteilung sollte Deiner Meinung nach das wichtige Thema E-Mail Sicherheit in die Hand nehmen?

JS: Das Thema E-Mail-Sicherheit betrifft zwar das gesamte Unternehmen, aber die Verantwortung sollte klar zugewiesen sein – mit Schnittstellen zu mehreren Abteilungen.

In erster Linie sehe ich die IT bzw. IT-Sicherheitsabteilung in der Verantwortung, bei größeren Firmen also der CIO bzw. CISO. Er hat das technische Know-how zur Implementierung von Schutzmaßnahmen (z. B. Spamfilter, E-Mail-Verschlüsselung, DMARC), kennt die Infrastruktur des Unternehmens und kann Risiken erkennen, bewerten und absichern. Er ist derjenige, der in der Lage sein sollte, Sicherheitsvorfälle zu erkennen und zu beheben.

SN: Dann liegt das Thema also bei der IT?

JS: Nicht nur. Auch der Personalabteilung kommt meines Erachtens eine wichtige Rolle zu. Oft ist der Mensch das schwächste Glied der Sicherheitskette. Deswegen ist eine gute Schulung der Mitarbeiter wichtig. Auch das E-Mail-Marketing, der Datenschutzbeauftragte und nicht zuletzt die Geschäftsführung sind bei dem Thema miteinzubeziehen.

SN: Wie kann der Schutz konkret aussehen? Welche Produkte helfen?

JS: Zu Sicherstellung der Authentizität von E-Mails empfehle ich sowohl die Kombination aus DMARC; SPF und DKIM , als auch das Signieren und ggf. Verschlüsseln von E-Mails mithilfe von S/MIME oder PGP. Damit das ganze auch zum Kunden hin sichtbar wird, ist BIMI eine gute Ergänzung

SN: Oha, was verbirgt sich hinter diesen ganzen Kürzeln?

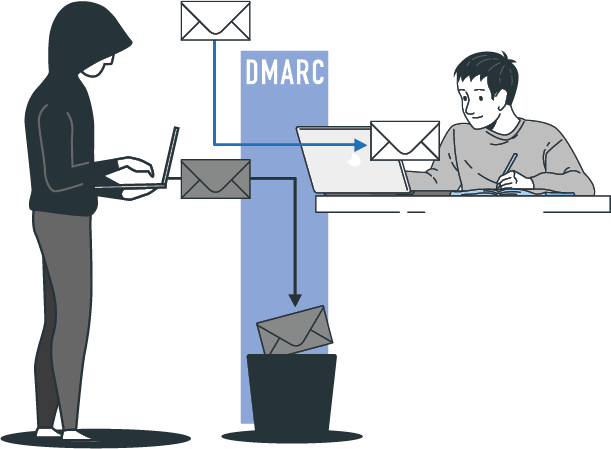
JS: Also, DMARC ist ein Protokoll zur E-Mail-Authentifizierung, das SPF (Sender Policy Framework) und DKIM (DomainKeys Identified Mail) ergänzt. DMARC ermöglicht es Domaininhabern, Richtlinien für den Umgang mit nicht authentifizierten E-Mails zu definieren und kann regelmäßige Berichte liefern, die Informationen darüber enthalten, wie die E-Mails der Domain durch SPF und DKIM authentifiziert wurden, sowie Details über mögliche Probleme und Missbrauchsfälle.

SPF ist ein Protokoll zur Überprüfung der IP-Adressen eines Absenders einer E-Mail. Es verwendet DNS-Einträge, um zu bestätigen, dass der sendende Server berechtigt ist, E-Mails im Namen einer bestimmten Domain zu versenden.

DKIM (DomainKeys Identified Mail) ist ein Signaturverfahren für E-Mails, bei dem der Absender eine kryptografische Signatur mit dem privaten Schlüssel der Domain erstellt. Der Empfänger kann diese Signatur mit dem öffentlichen Schlüssel im DNS verifizieren, um die Authentizität und Integrität der E-Mail zu überprüfen.

Mit S/MIME (Secure/Multipurpose Internet Mail Extensions) und PGP (Pretty Good Privacy) kann der Sender E-Mails signieren und verschlüsseln, um Vertraulichkeit, Authentizität und Integrität der Kommunikation sicherzustellen

Und BIMI (Brand Indicators for Message Identification) ist ein E-Mail-Sicherheitsstandard, der es Unternehmen ermöglicht, ihr Markenlogo neben E-Mails anzuzeigen, die sie senden. Dies geschieht durch die Authentifizierung von E-Mails mittels DMARC, wodurch die Wahrscheinlichkeit verringert wird, dass Phishing- oder Spam-E-Mails im Namen der Marke versendet werden. BIMI erhöht das Vertrauen der Empfänger in die Authentizität von E-Mails und stärkt gleichzeitig die Markenwahrnehmung.

SN: Ach, ich glaube, das kenne ich, bei meinen E-Mails ist jetzt manchmal das Logo des Absenders im Postfach. Das sieht super aus finde ich.

JS: Ja und nicht nur das, es beweist die Authentizität des Absenders und erhöht damit Deine Sicherheit als Kunde.

SN: Das scheint mir eine runde Sache zu sein. Vielen Dank für das Gespräch lieber Jochen!

JS: Gerne und kein Problem! Melde Dich gerne, wenn Du noch Fragen hast.

Haben Sie noch Fragen bzw. benötigen Sie Unterstützung bei der Implementierung der genannten Sicherheitsprotokolle? Dann wenden Sie sich gerne direkt per Mail an salesgermany@nameshield.net!


BSI empfiehlt Upgrade für die E-Mail-Sicherheit und fordert offiziell DMARC-Standard

Am 26. Mai 2025 hat das Bundesamt für Sicherheit in der Informationstechnik (BSI) in einem Beitrag der Allianz für Cyber‑Sicherheit (ACS) neue Impulse zum Thema E‑Mail-Sicherheit gesetzt – mit erheblicher Bedeutung für alle Unternehmen, die E-Mails versenden.

🚀 Was wurde angekündigt?


📢 Aktivierung von SPF, DKIM und DMARC als zentraler Baustein gegen Spoofing und Phishing – seit langem bewährte Standards, nun mit verstärktem Fokus durch das BSI

📢 Empfohlene Einrichtung von DANE mit DNSSEC-Schutz: Besonders für eingehende Mails wird ein durchgängiger Schutz empfohlen. DNSSEC ist Voraussetzung, um TLSA-Einträge abzusichern und Manipulationen über DNS-Ausgestaltung wirksam zu verhindern: Ein echter Mehrwert im Angebot für Kunden, die nicht nur Domain-Sicherheit, sondern Ende-zu-Ende‑Authentizität wünschen.

Achtung: nicht jeder Registrar stellt seinen Kunden DNSSEC zur Verfügung – bei Nameshield ist dies selbstverständlich möglich, sprechen Sie uns gerne an.

📢 Praktische Tipps zur Konfiguration und Hinweis auf häufige Fehler, z.B. Null-MX für nicht‐genutzte Domains oder typische Zeichen- und Tippfehler beim Eintrag der SPF-, DKIM- und DMARC-Records.

📢 Warnung vor geringer DNSSEC-Durchdringung: Viele Unternehmen scheuen DNSSEC aus Angst vor Fehlkonfiguration – dabei ist es das Rückgrat der E‑Mail-Sicherheit. Denn: Ohne DNSSEC bleibt SPF-, DKIM- oder DMARC-Schutz eine potenzielle Schwachstelle.

Benötigen Sie Unterstützung bei der Umsetzung der empfohlenen Maßnahmen? Sprechen Sie unser Team gerne an.