Unser DMARC-Berater, Sébastien Fischer, im Interview bei der CSA

Ein gesundes E-Mail-Umfeld entsteht nicht von allein. Es braucht Unternehmen und Menschen, die sich aktiv dafür einsetzen, dass E-Mail auch in Zukunft ein offener, sicherer und vertrauenswürdiger Kommunikationskanal bleibt. Genau diesen Einsatz würdigt die Certified Senders Alliance (CSA) mit ihrer Supporter-Spotlight-Reihe – und wir freuen uns sehr, Teil davon zu sein.

Die Certified Senders Alliance (CSA) ist seit 2004 die europäische Zertifizierungsstelle für E-Mail-Versender und vermittelt als gemeinsames Angebot von eco und DDV zwischen Mailbox-Providern und Absendern. Als Sponsor bringen wir gemeinsam mit unserem Partner Merox unser DMARC-Know-how in den Kampf gegen Phishing und Identitätsdiebstahl ein. Mehr dazu erfahren Sie in diesem Beitrag.

Dieses Engagement setzen wir auch über die Sponsoring-Partnerschaft hinaus fort: Im Dezember veranstalten wir ein Webinar zum Thema Phishing. Das genaue Datum und die neuesten Trends dazu erfahren Sie in unserem Newsletter.

Wie wichtig dieses Thema in der Praxis ist, zeigt auch unser Gespräch mit der CSA: Sébastien Fischer, DMARC-Berater bei Nameshield und seit 18 Jahren in der E-Mail-Zustellbarkeit zuhause, spricht darin über seine Anfänge bei Emailvision bis hin zu seiner heutigen Arbeit bei uns im Bereich Domain-Sicherheit.

Hier das volle Interview.

CSA: Was fasziniert Sie bis heute an E-Mail?

Zum Einstieg werfen wir einen Blick zurück auf seinen Werdegang: Wir wollten wissen, was ihn an diesem Bereich über all die Jahre so fasziniert hat.

SF: Meine ersten Schritte im E-Mail-Marketing – und insbesondere im Bereich der E-Mail-Zustellbarkeit – habe ich vor 18 Jahren bei Emailvision gemacht. Dort habe ich einen unglaublichen Kommunikationskanal entdeckt, der sich ständig weiterentwickelt, was ihn auf verschiedenen Ebenen so faszinierend macht:

  • Veränderungen in den Marketingpraktiken: Massen-E-Mails, die zwar von einigen Werbetreibenden immer noch versendet werden, sind gezielteren E-Mails mit personalisierten Inhalten gewichen.
  • Veränderungen bei den Spam-Techniken: Spammer können sehr geschickte Vermarkter sein und passen sich schnell an neue Technologien an, um Anti-Spam-Filter zu umgehen und Endnutzer zu täuschen.
  • Weiterentwicklung der Filtertechniken: Anti-Spam-Filter nutzen komplexe Reputationssysteme, die auf verschiedenen Indikatoren basieren, darunter technische Konfiguration, Authentifizierung, historische Reputationsdaten für Domains und IP-Adressen, Inhaltsanalyse, Erkennung verdächtigen Verhaltens sowie die Analyse des E-Mail-Verhaltens der Nutzer.
  • Sich weiterentwickelnde Standards: In den letzten 20 Jahren sind zahlreiche RFCs entstanden, und einige haben sich weiterentwickelt oder werden sich weiterentwickeln – ich denke dabei insbesondere an DMARC und Version 2 von DKIM.
  • Rechtliche Entwicklungen: Die Einführung der DSGVO vor einigen Jahren hat die Spielregeln verändert. Alle Werbetreibenden müssen sich schnell an diese Veränderungen anpassen, wenn sie weiterhin die Posteingänge ihrer Nutzer erreichen wollen.

CSA: Was ist die Herausforderung, der sich Nameshield besonders verschrieben hat?

Eine zentrale Herausforderung für Nameshield ist der Schutz von Marken vor Domain-Spoofing und Phishing – durch den gezielten Einsatz von Authentifizierungsprotokollen wie SPF, DKIM und DMARC, um die digitale Identität von Unternehmen abzusichern.

SF: Nameshield ist ein weltweit führender Anbieter im Bereich der Domain-Verwaltung. Es ist uns wichtig, für unsere Kunden eine Anlaufstelle für den Einsatz modernster Technologien zur Absicherung des ein- und ausgehenden E-Mail-Verkehrs zu sein und gleichzeitig als Fürsprecher für diese Technologien zu fungieren, um allen unseren Kunden einen optimalen Übergang zu gewährleisten – damit dieser wichtige Kommunikationskanal so sicher und zuverlässig wie möglich ist.

CSA: Was braucht es, damit E-Mail ein verlässlicher Kanal bleibt?

SF: E-Mail ist ein fantastischer Kommunikationskanal, der jedoch in bestimmten Bereichen noch deutlich verbessert werden könnte:

  • Mehr Sicherheit: Die Verbreitung von DMARC mit einer restriktiven Sicherheitsrichtlinie ist nach wie vor zu gering – ein Geschenk des Himmels für jeden Angreifer, der ungeschützte Domains gerne für seine Phishing-E-Mails nutzt.
  • Mehr BIMI: Der Einsatz eines VMC-Markenzertifikats mit BIMI – zur Anzeige des Logos und eines eindeutigen Häkchens in den Postfächern bestimmter Anbieter – erhöht die Sichtbarkeit einer Marke, sehr zur Freude der Marketingteams. Zudem verleiht es den an die Postfächer der Empfänger gesendeten E-Mails mehr Legitimität und trägt so dazu bei, Verwirrung zu vermeiden.
  • Mehr Cyber-Bewusstsein bei Unternehmen und Privatpersonen: Phishing-E-Mails erkennen und beim Schutz von Passwörtern helfen, um Konto- und Datendiebstahl zu verhindern.

Mehr Mitglieder der CSA (Certified Senders Alliance) und ihres Zertifizierungsprogramms: Um die richtige Nachricht zur richtigen Zeit an die richtige Person im Postfach zu übermitteln.

CSA: Warum ist Ihnen die Zusammenarbeit der CSA mit Nameshield wichtig?

SF: Die CSA ist eine wichtige europäische Organisation im Bereich E-Mail-Zustellbarkeit und Vertrauen, insbesondere dank ihres E-Mail-Zertifizierungsprogramms. Die CSA ist nicht nur eine vertrauenswürdige dritte Partei für zahlreiche lokale und internationale Anbieter, sondern fungiert auch als rechtliche und technologische Autorität – was ihr eine starke Legitimität und beachtliches Ansehen innerhalb der Branche verleiht. Die Organisation bietet unschätzbare Unterstützung für alle, die die Qualität ihres E-Mail-Marketings verbessern möchten – genau deshalb setzen wir uns für ihre Unterstützung ein.

Das Gespräch mit Sébastien Fischer zeigt einmal mehr: Ein sicheres und vertrauenswürdiges E-Mail-Ökosystem ist eine Gemeinschaftsaufgabe. Bei Nameshield setzen wir uns – gemeinsam mit Partnern wie der CSA – täglich dafür ein, Domain-Sicherheit und E-Mail-Zustellbarkeit weiter voranzutreiben.

Vielen Dank an die CSA für die spannenden Fragen und die großartige Zusammenarbeit!

Erfahren Sie mehr über DMARC oder kontaktieren sie uns hier.
Google Registry führt drei neue Endungen ein: .eat, .fly und .here

Pünktlich zum Ende der Sommerpause hat Google Registry die Einführung der Endungen .eat, .fly und .here angekündigt. Diese neuen gTLDs versprechen, Zielgruppen im Internet gezielter anzusprechen – dank Domainnamen, die sich auf eine bestimmte Tätigkeit, ein Reiseziel oder einen konkreten Standort beziehen.

Alle drei Top Level Domains haben den gleichen Einführungsplan und dürften in ihren jeweiligen Branchen sehr beliebt werden.

An wen richten sich diese drei Endungen und welche Vorteile bieten sie?

.eat: Eine Endung für die Gastronomie, kulinarische Marken und Lieferplattformen

Die Endung .eat wird natürlich Gastronomen, Chefköche und andere Fachleute aus dem Lebensmittelhandwerk ansprechen, die ihre Identität online unterstreichen möchten. Diese Endung stellt eine unmittelbare Verbindung zur Welt der Gastronomie her und eignet sich für Chefs, Caterer, Lebensmittelproduzenten- und Marken, , Content-Ersteller oder auch Lieferplattformen von Speisen, die ihr Know-how präsentieren, ihre Dienstleistungen und Produkte bewerben und verkaufen möchten.

Die 2024 eingeführte Endung .food erfreut sich wachsender Beliebtheit: Mittlerweile sind mehr als 35.000 Domains registriert – ein vielversprechendes Zeichen für die Zukunft von .eat.

Die Endung .fly richtet sich an Fluggesellschaften, Flughäfen, Reisebüros und Plattformen für Urlaubsbuchungen

Die Endung .fly wird ihrerseits in der Luftfahrtbranche zum Einsatz kommen und es ermöglichen, Webadressen zu einem Einstieg in die Reise zu machen. Diese Endung wird es der Branche ermöglichen, Reisen, Reiserouten und Buchungen unter einer klaren, einprägsamen und einheitlichen Identität anzubieten. Damit können zukünftige Reisende ihren Urlaub entspannt planen.

Da die Luftfahrtbranche besonders anfällig für Cybersquatting ist, wird es für viele Marken notwendig sein, defensive Registrierungen vorzunehmen, um opportunistische oder missbräuchliche Registrierungen durch Cyberangreifer zu verhindern.

Die Endung .here: eine Top Level Domain, die lokalen Unternehmen und Gemeinschaften eine Verankerung bietet

Wenn ein Unternehmen seine Präsenz an einem bestimmten Ort stärken möchte, signalisiert die Endung .here die Zugehörigkeit zu einem spezifischen Standort: Diese Endung richtet sich daher an eine breite und vielfältige Käuferschicht. Die Endung .here eignet sich somit für lokale Geschäfte, Geolokalisierungsplattformen, lokale Medien, Tourismusbüros, Kommunalverwaltungen oder Immobilienagenturen, die ihren Kunden lokale Angebote oder Initiativen präsentieren möchten.

Aufgrund ihres eher generischen Charakters wird die Endung .here zweifellos von sehr heterogenen Branchen und Playern genutzt werden, bleibt dabei jedoch stets lokal verankert.

Wie sieht der Einführungsplan dieser Top Level Domains aus?

Die Einführung der Endungen .eat, .fly und .here erfolgt in drei Phasen:

  • Sunrise-Phase: vom 1. September 2026 bis zum 9. November 2026. Während dieses Zeitraums haben Markeninhaber, die ihre Marke beim Trademark Clearinghouse (TMCH) angemeldet haben, Vorrang bei der Registrierung ihrer Domains unter .eat, .fly und .here.
  • Early-Access-Phase: vom 10. November 2026 bis zum 17. November 2026. Eine Woche lang steht die Registrierung dieser Endungen allen offen – nach dem First Come – First Served-Prinzip – gegen eine zusätzliche Gebühr, die gegen Ende der EAP-Phase degressiv sinkt.
  • Allgemeine Verfügbarkeit: ab dem 17. November 2026. Die Registrierung von Domainnamen für alle drei Endungen steht allen offen, sofern diese noch verfügbar sind.

Diese drei neuen Endungen dürften für viele Unternehmen besonders interessant sein. Sie bieten Fachleuten aus den unterschiedlichsten Branchen die Chance, ihre Online-Präsenz zu stärken – bergen aber auch das Risiko von Cybersquatting, dem frühzeitig vorgebeugt werden muss.

Nameshield steht Ihnen gerne zur Verfügung, um Sie beim Erwerb, der Einrichtung und der Verwaltung Ihrer Domains mit den Endungen .eat, .fly und/oder .here zu unterstützen. Wenn Sie Interesse haben oder Fragen haben, kontaktieren Sie uns.

Machen Sie sich bereit für .web, die Domainendung, deren Einführung mehr als dreißig Jahre auf sich warten ließ

Am 22. Juli gab die Registry Verisign die Delegierung von .web bekannt. Die Nachricht wäre in diesem heißen Sommer fast unbemerkt geblieben. Grund dafür war das Bewerbungsfenster der neuen ICANN-Runde, das die Domainbranche in Atem hielt und am 12. August endete.

Damit steht die Einführung von .web kurz bevor – ein bedeutendes Ereignis für die Domain-Branche. Die .web-Endung wurde nämlich schon sehr früh als universell einsetzbar angesehen und hat das Potenzial, eine echte Alternative zu .com zu werden.

Diese Top-Level-Domain war schon vor der Gründung der ICANN als Kandidat im Rennen und stand später im Mittelpunkt des 2012 gestarteten Programms für neue gTLDs. Erst 2026 kommt sie nun tatsächlich auf den Markt – nach mehr als zehn Jahren Verfahrensdauer und fast dreißig Jahren Geschichte.

Ein Rückblick auf ein symbolträchtiges Projekt, das die Regeln der letzten Runde der neuen gTLDs tiefgreifend beeinflusst hat.

Eine Endung, die schon vor der ICANN erdacht wurde

Nur wenige Leser wissen, dass die Endung .web nicht erst 2012 ins Leben gerufen wurde.

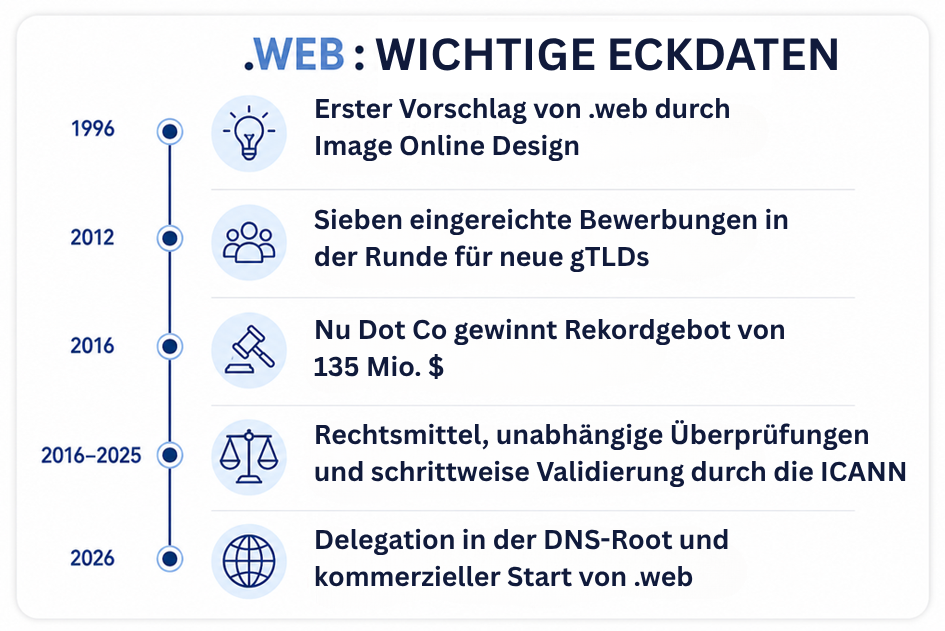
Tatsächlich schlug das kalifornische Unternehmen Image Online Design (IOD) bereits 1996 eine .web-Endung auf einem alternativen DNS-System vor, das jedoch nicht in die offizielle DNS-Root integriert war. Zu dieser Zeit wollte Jon Postel, einer der Gründerväter des Internets, bereits weitere Endungen neben den historischen wie .com, .net und .org einführen. Als die ICANN jedoch im Jahr 2000 ihr erstes echtes Auswahlverfahren für neue gTLDs startete, wurde die von IOD unterstützte Endung .web nicht berücksichtigt, was das Projekt beendete.

2012: Sieben Bewerber für eine einzige Endung

Erst 2012, als die ICANN eine Reihe neuer Endungen mit offeneren Bewerbungsregeln einführte, tauchten erneut Projekte zur Schaffung einer .web-Endung auf. Die Endung .app verzeichnete damals mit 13 Bewerbungen die Rekordzahl. Besonders begehrt war jedoch auch .web: Sieben Bewerber sahen darin eine echte Alternative zu .com.

Eine Rekordauktion, die alles veränderte

Als sich 2012 mehrere Bewerber um dieselbe Endung bewarben, sahen die ICANN-Regeln zunächst eine private Beilegung des Konflikts vor. Konnte keine Einigung erzielt werden, sollte eine Auktion als letztes Mittel den Ausschlag geben. Im Fall von .web kam es zu keiner Einigung, und die am 27. und 28. Juli 2016 durchgeführte Auktion endete mit dem Sieg von Nu Dot Co für 135 Millionen Dollar – ein bis dahin beispielloser Betrag für eine neue gTLD.

Einige Tage später bestätigte Verisign, das Gebot von Nu Dot Co im Rahmen einer Vereinbarung finanziert zu haben, die vorsah, dass der Registrierungsvertrag anschließend – vorbehaltlich der Zustimmung der ICANN – auf Verisign übertragen werden könne. Diese Ankündigung leitete eine neue Phase in der Geschichte von .web ein. Mehrere Bewerber fochten den Vergabeprozess an. Gleichzeitig leitete die ICANN verschiedene Prüfschritte zur Beilegung des Verfahrens ein. Dadurch verzögerte sich die Einführung der Endung.

Warum dauerte die Einführung zehn Jahre?

Man könnte vermuten, dass die Einführung von .web anschließend durch technische Schwierigkeiten verzögert wurde. Das ist jedoch nicht der Fall. Nach der Auktion im Jahr 2016 zog sich das Verfahren über mehrere Einsprüche und Verfahren im Rahmen des Independent Review Process sowie aufeinanderfolgende Prüfungen durch die ICANN hin Diese bezogen sich insbesondere auf die Bedingungen der Transaktion, die Finanzierung des Angebots von Nu Dot Co und die wettbewerbsrechtlichen Fragen im Zusammenhang mit dem Betrieb von .web. Erst nach mehreren Entscheidungen und Überprüfungen durch den ICANN-Board konnte das Vorhaben weiter vorangetrieben werden.

2026: Endlich die Einführung

Nachdem die .web-Top Level Domain im Juli 2026 schließlich in die Root-Zone delegiert wurde, tritt sie nun in ihre Einführungsphase ein, mit einer bevorstehenden Sunrise-Phase, einer Phase des vorrangigen Zugangs und anschließend der allgemeinen Verfügbarkeit zu einem noch nicht offiziell festgelegten Zeitpunkt. Verisign bereitet diese Öffnung sorgfältig vor und stützt sich dabei auf die jahrzehntelang bewährte Erfahrung mit seiner .com- und .net-Infrastruktur.

Es bleibt jedoch eine eher wirtschafltiche als technische Frage: Sind die Rahmenbedingungen im Jahr 2026 für einen solchen Start günstig? Seit der Einführung der ersten Welle neuer gTLDs hat sich die Domain-Landschaft erheblich verändert. Über tausend neue Endungen sind hinzugekommen, von denen sich einige dauerhaft etablieren konnten, wie beispielsweise .xyz, .shop oder .online. Im nächsten Jahr werden im Rahmen der Runde 2026 weitere hinzukommen. Die Endung .web profitiert daher heute von einem deutlich ausgereifteren Markt und von Registrierungsgewohnheiten, die sich weiterentwickelt haben. Kommt sie zu spät, um den Markt noch grundlegend zu verändern? Es ist wahrscheinlich noch zu früh, um das zu beurteilen. Doch eines ist sicher: Nach dreißig Jahren des Wartens verfügt die Endung .web endlich über alle Voraussetzungen, um ihre eigene Geschichte zu schreiben.

Zu einem Zeitpunkt, an dem die nächste Runde der neuen gTLDs in die Phase der Antragsprüfung eintritt, schließt die Einführung von .web symbolisch den 2012 begonnenenRunde ab. Nach mehr als einem Jahrzehnt voller Verfahren wird die Branche endlich das tatsächliche Potenzial dieser Endung einschätzen können, die lange Zeit als die einzige, die mit .com konkurrieren kann, dargestellt wurde. Gleichzeitig hat die ICANN aus diesem Fall wichtige Erkenntnisse gewonnen und die Regeln des neuen Programms entsprechend angepasst. Ziel ist es, künftige Einführungen schneller, transparenter und weniger strittig zu gestalten.

Verfolgen Sie unsere nächsten Veröffentlichungen, um die Termine und Bedingungen für die Einführung von .web zu erfahren. Ihre Berater stehen Ihnen gerne zur Verfügung.

Die digitale Souveränität Europas im Hinblick auf die Ziele für 2030

Zu Beginn des Sommers veröffentlichte die Europäische Kommission ihren vierten Bericht über „den Stand der Umsetzung der Digitalen Dekade“. Nameshield stellt Ihnen die wichtigsten Punkte dieser strategischen Analyse vor, die einen Ausblick auf die technologische Souveränität der Europäischen Union bis 2030 gibt.

Dieses Dokument zeigt auf, wie Europa unter kritischen strategischen Abhängigkeiten in den Bereichen Cybersicherheit, Cloud und digitale Vermögenswerte leidet. Um gegenüber den amerikanischen und chinesischen Giganten wettbewerbsfähig und widerstandsfähig zu bleiben, müssen europäische Unternehmen ihre Transformation beschleunigen und sich bewusst für vertrauenswürdige, souveräne Player entscheiden.

Die europäische Digitalpolitik: eine durchwachsene Bilanz für 2026

Im Bereich der Basisinfrastruktur hebt der Bericht ermutigende Ergebnisse in Europa hervor:

  • Der 5G-Ausbau deckt mittlerweile 96,8 % der europäischen Haushalte ab,
  • fast jedes zweite Unternehmen (46,7 %) nutzt Cloud-Computing-Dienste,
  • Im Bereich der KI setzen 20 % der Unternehmen interne Lösungen ein. Die Nutzung ist innerhalb eines Jahres um 48 % gestiegen, besonders im Gesundheitswesen. Gleichzeitig verfügen 60 % der europäischen Bevölkerung über grundlegende digitale Kompetenzen in diesem Bereich.

Doch die amerikanischen Wettbewerber sichern sich den Großteil des technologischen Mehrwerts, und die Kluft vergrößert sich in mehreren strategischen Punkten:

  • Europa sieht sich weiterhin mit einer anhaltenden materiellen Abhängigkeit konfrontiert: Sie macht lediglich 9 % des weltweiten Halbleitermarktes aus und liegt damit weit entfernt von dem für 2030 festgelegten Ziel von 20 %.
  • Der Bericht zieht zudem Bilanz über einen Mangel an IT- und Cybersicherheitstalenten. Im Jahr 2025 machen Fachkräfte im Bereich der Informations- und Kommunikationstechnologien (IKT) nur 5 % der Gesamtbeschäftigung in Europa aus (das Ziel für 2030 liegt bei 10 %, was sich auf die Bereiche Sicherheit, Cloud und Cybersicherheit auswirkt). Der Frauenanteil unter den IKT-Fachkräften verharrt seit 2024 unter der 20-Prozent-Marke, trotz steigender Nachfrage.
  • Was schließlich die KMU betrifft, so sehen sich diese mit einem dreifachen Hindernis konfrontiert: Mangel an Daten, fehlende interne Kompetenzen und begrenzte finanzielle Ressourcen, was die Integration fortschrittlicher und sicherer digitaler Tools lähmt.

Europa ist im Bereich der Cybersicherheit stark von externen Akteuren abhängig.

Die Feststellung der Europäischen Kommission ist eindeutig: Europa ist nach wie vor in hohem Maße strukturell von Cybersicherheitsanbietern abhängig, die außerhalb der Europäischen Union ansässig sind. Die europäischen Technologieführer sind auf internationaler Ebene leider nach wie vor unterrepräsentiert.

Für Unternehmen birgt diese Abhängigkeit rechtliche, geopolitische und operative Risiken für ihre Daten und digitalen Vermögenswerte. Henna Virkkunen, Exekutiv-Vizepräsidentin für technologische Souveränität, Sicherheit und Demokratie, erinnert in dem Bericht daran, dass die Schaffung solider regulatorischer Grundlagen in Europa als Hebel dienen muss, um unsere eigene industrielle Widerstandsfähigkeit aufzubauen.

Die Kontrolle über eigene Infrastrukturen, Daten und Technologieanbieter

Angesichts wachsender Bedrohungen in Bezug auf Datenschutz und Privatsphäre zeigt das jüngste „Eurobarometer zum digitalen Jahrzehnt“, das von der Europäischen Kommission in Auftrag gegeben wurde, ein bisher beispielloses Bewusstsein bei Bürgern und Unternehmen zu diesem Thema:

  • 82 % der Europäer halten es für unerlässlich, unsere technologische Abhängigkeit von Drittländern zu verringern.
  • 85 % fordern, dass die EU vorrangig in digitale Dienste investiert, die auf europäischem Boden entwickelt und kontrolliert werden.
  • 58 % erklären sich bereit, zu einem europäischen Anbieter zu wechseln, selbst wenn dies höhere Kosten bedeutet.

Für ein Unternehmen ist die Wahl eines vertrauenswürdigen europäischen Partners nicht mehr nur eine ethische Entscheidung, sondern aus verschiedenen Gründen ein wichtiger Differenzierungs- und Vertrauensfaktor:

  • Erhöhte Sicherheit und Zuverlässigkeit (50 % der Befragten),
  • Besserer Schutz personenbezogener Daten (49 %),
  • Klare Regeln und verstärkter Schutz (39 %),
  • Geringere Abhängigkeit von ausländischen Rechtsordnungen (33 %),
  • Förderung der wirtschaftlichen Wettbewerbsfähigkeit Europas (30 %).

Digitale Unabhängigkeit: Der Schutz Ihrer Domainnamen – die erste Verteidigungslinie Ihrer Marke

Die Sicherheit Ihrer digitalen Vermögenswerte (Domainnamen, DNS-Server…) ist ein wesentlicher Bestandteil des Kampfes gegen Cyberbedrohungen, wie er vom Eurobarometer der Europäischen Kommission identifiziert wurde.

87 % der Bürger sind laut dem Bericht der Ansicht, dass Online-Betrug, Desinformation, der missbräuchliche Einsatz von KI und Deepfakes eine direkte Bedrohung für unsere Demokratien darstellen.

Der  Missbrauch von Domainnamen dient häufig als Mittel, um massive Phishing-Kampagnen zu starten, die Identität legitimer Unternehmen zu täuschen oder Falschinformationen zu verbreiten. Durch die Sicherung Ihrer Domainnamen bei einem europäischen und souveränen Betreiber können Sie Ihre Kunden wirksam schützen.

Digitale Souveränität im Mittelpunkt der europäischen Debatten

Die Botschaft der Europäischen Kommission für die kommenden Jahre ist klar: Um einen wirtschaftlichen und technologischen Rückstand zu vermeiden, muss Europa seine regulatorische Angleichung in eine echte industrielle Stärke umwandeln.

Für deutsche und europäische Unternehmen bedeutet diese Dynamik konkrete Entscheidungen. Indem Sie den Schutz Ihrer Domains und digitalen Vermögenswerte einem souveränen Experten anvertrauen. Damit reduzieren Sie operative Risiken und erfüllen die geltenden Anforderungen an Vertrauen und Sicherheit.

In diesem Zusammenhang tragen Player wie Nameshield dazu bei, die Widerstandsfähigkeit von Unternehmen und Behörden zu stärken, indem sie deren strategische Domainnamen vor Cyberbedrohungen schützen.

Wenn Sie Fragen zu diesem Artikel haben, zögern Sie nicht, uns zu kontaktieren.

Die Endung .dot startet: Alles, was Sie wissen müssen

Die Welt der Domainnamen wird um eine neue generische Top-Level-Domain (gTLD) bereichert: die .dot. Sie wurde speziell für Webentwickler konzipiert und verspricht, großen Anklang zu finden.

Von der Exklusivität zur Öffnung der .dot

Die .dot war ursprünglich von Google beantragt worden, wurde aber schließlich von der Firma Dish DBS Corporation erworben. Bislang war ihre Nutzung ausschließlich diesem Unternehmen und seinen Tochtergesellschaften vorbehalten. Ab dem 21. Juli kann diese Endung jedoch von akkreditierten Marken reserviert werden.

An wen richtet sich diese Endung und welche Vorteile bietet sie?

Die Endung .dot positioniert sich als Standarddomain für Entwickler, Ingenieure, Betreuer von Open-Source-Projekten, Start-ups und Technologiemarken. Ihre Anwendungen fügen sich nahtlos in das Vokabular der Entwicklung ein:

  • Persönliche Marke: Entwickler können kurze und leicht erkennbare Adressen erstellen (Vorname-Nachname.dot).
  • Infrastruktur und interne Umgebung: Die Endung bietet eine klare Strukturierung für Testumgebungen, geografische Regionen oder APIs, wie beispielsweise api.unternehmen.dot

Die .dot-Domain wird von allen wichtigen Browsern, E-Mail-Clients und Zertifizierungsstellen universell unterstützt.

Der Zeitplan für die Einführung der .dot-Domain

Um eine faire und sichere Einführung für Unternehmen zu gewährleisten, wird die Einführung der Domain-Endung in drei separate Phasen unterteilt:

  1. Sunrise-Phase (vom 21. Juli bis zum 19. Oktober 2026): Ein Zeitraum von 90 Tagen ist ausschließlich den Inhabern von im TMCH eingetragenen Marken vorbehalten, sodass diese ihren genauen Namen vor der breiten Öffentlichkeit registrieren können.
  2. Early-Access-Phase (vom 20. Oktober bis zum 1. November 2026): 13 Tage lang steht die Registrierung allen nach dem First Come, First Served Prinzip offen, allerdings mit einem degressiven Preissystem.
  3. Allgemeine Verfügbarkeit (ab dem 2. November 2026): Die Registrierung eines .dot-Domainnamens steht allen offen, sofern dieser nicht zuvor reserviert wurde.

Angesichts der besonders starken Nachfrage seitens Investoren nach generischen Begriffen für die Entwicklung (api.dot oder docs.dot) stellt diese Einführung eine interessante Chance für IT-Fachleute dar.

Nameshield begleitet Sie bei jedem Schritt des Erwerbs Ihrer .dot-Domain: Reservierung, Sicherung und Inbetriebnahme erfolgen im Rahmen eines klaren und kontrollierten Prozesses. Wenn Sie von unserer Unterstützung profitieren möchten, warten Sie nicht länger: kontaktieren Sie uns.

Cyberangriffe im Sommer: Warum Unternehmen jetzt wachsam sein müssen

Jedes Jahr stellen Cyberkriminelle ihren Angriffsplan für die Sommermonate auf. Sie nutzen die Urlaubszeiten und die allgemein nachlassende Wachsamkeit aus, um Unternehmen ins Visier zu nehmen.

Die Angriffspunkte können vielfältig sein und sowohl Unternehmen als auch Privatpersonen betreffen, wobei der menschliche Faktor bei Cyberangriffen oft eine Rolle spielt. Von Betrugsmaschen rund um Klimaanlagen mitten in der Hitzewelle über Phishing-Versuche im Zusammenhang mit Steuerrückerstattungen bis hin zu betrügerischen SMS bei angeblich offenen Rechnungen – der Fantasie der Cyberkriminellen sind keine Grenzen gesetzt.

Unternehmen sind bevorzugte Ziele und aktuell besonders gefährdet. Mitarbeiter müssen daher stets sensibilisiert werden, um kostspielige und schädliche Fehler zu vermeiden.

Welche Bedrohungen Unternehmen im Sommer drohen

Beim Phishing wird ein Empfänger mit einer betrügerischen Nachricht getäuscht, um Zugangsdaten oder sensible Informationen zu stehlen. Ziel ist es, die Identität der Opfer anzueignen und zu missbrauchen. Beim Spoofing hingegen wird eine Adresse, eine Nummer oder eine Webseite gefälscht, um legitim zu erscheinen.

Slamming ist eine Variante des Phishings im Bereich der Domainnamen. Auch hier beginnt alles mit einer dringenden E-Mail. Diese drängt dazu, einen Dienst, einen Vertrag oder einen Domainnamen ohne tatsächliche Zustimmung betrügerisch auf einen anderen Anbieter umzustellen. Oft geschieht dies durch eine irreführende Aufforderung – zum Beispiel zur Verlängerung der Jahresgebühr –, die wie eine übliche und legitime Aktualisierung aussieht.

Betrügerische E-Mails, die am häufigsten als Mittel für Cyberangriffe genutzt werden, enthalten oft manipulierte Anhänge, die als PDF- oder Word-Dokumente getarnt sind und Malware oder Ransomware installieren können. Diese betrügerischen Anhänge werden als „Trojaner“ bezeichnet, da sie versuchen, die Sicherheit der IT-Systeme der Opfer so unauffällig wie möglich zu untergraben.

Alle Bedrohungen basieren auf Vertrauen und Dringlichkeit, um die Teams zu täuschen, insbesondere wenn die Personalbesetzung während der Sommermonate reduziert ist.

Domainnamen sind dann verstärkt Nachahmungen, betrügerischen Weiterleitungen und Versuchen der missbräuchlichen Registrierung ausgesetzt, was der Sichtbarkeit und Glaubwürdigkeit eines Unternehmens schaden kann.

Um dem bestmöglich entgegenzuwirken, wird das Verständnis jeder Art von Bedrohung durch die Sensibilisierung der Mitarbeiter zu einem wirksamen Schutzschild, um diese zu erkennen und zu verhindern.

Die Wachsamkeit im Unternehmen nachhaltig stärken

Um die mit Cyberbedrohungen verbundenen Risiken im Sommer zu minimieren, sollten mehrere einfache Verhaltensweisen im Alltag zur Gewohnheit werden:

  • Schützen Sie Ihre sensiblen Informationen: Geben Sie niemals vertrauliche oder persönliche Daten weiter, ohne zuvor die Identität Ihres Gesprächspartners eindeutig überprüft zu haben.
  • Seien Sie bei Anhängen wachsam: Öffnen Sie keine Dokumente, wenn Ihnen der Absender unbekannt ist.
  • Überprüfen Sie Links systematisch, bevor Sie darauf klicken: Machen Sie es sich zur Gewohnheit, mit der Maus über Hyperlinks zu fahren. So wird die tatsächliche Zieladresse angezeigt und Sie können irreführende URLs entlarven.
  • Behalten Sie bei dringenden Angelegenheiten einen kühlen Kopf: Cyberkriminelle nutzen oft die Eile aus (dringende Anfrage der Geschäftsleitung, ausstehende Rechnung). Geben Sie niemals dem Druck nach und nehmen Sie sich Zeit, die Situation zu analysieren.
  • Führen Sie eine Gegenprüfung durch: Bei dem geringsten Zweifel an einer Nachricht nutzen Sie einen anderen Kommunikationskanal (Telefonanruf, internes Nachrichtensystem), um den vermeintlichen Absender zu kontaktieren und die Legitimität seiner Anfrage zu überprüfen.

Diese Maßnahmen verringern die Bedrohungen für Domains, die in Zeiten geringerer Wachsamkeit durch Fälschungen, betrügerische Weiterleitungen oder Identitätsdiebstahlversuche ins Visier genommen werden.

Ein hohes Maß an Wachsamkeit während der Sommermonate aufrechtzuerhalten, ist keine Option, sondern eine strategische Notwendigkeit für Unternehmen. Angesichts der zunehmenden Cyberbedrohungen bleibt die Schulung der Teams ein wichtiger Verteidigungsfaktor. Angriffe vorzubeugen ist immer viel kostengünstiger, als die Folgen einer Sicherheitslücke zu tragen – vergessen Sie also nicht, Ihr Unternehmen dafür zu sensibilisieren! Zögern Sie nicht, Nameshield zu kontaktieren, wenn Sie Fragen haben.

ICANN86: Neue ICANN-Runde eröffnet, künstliche Intelligenz und Missbrauch des DNS

Bildquelle: ICANN-Website

Bildquelle: ICANN-Website

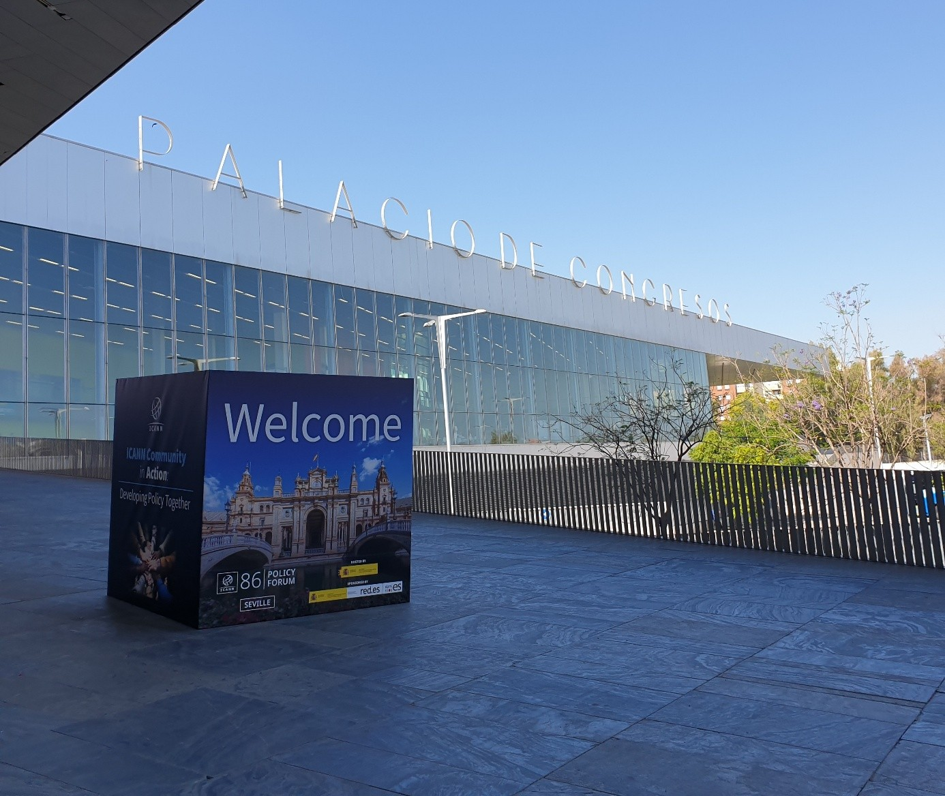
Vom 8. bis 11. Juni 2026 traf sich die ICANN-Community in Sevilla, Spanien, zum ICANN86 Policy Forum. Spanien war damit nach der ICANN63, die im Oktober 2018 in Barcelona stattfand, zum zweiten Mal Gastgeber einer öffentlichen ICANN-Veranstaltung. Draußen bot Sevilla bereits einen Vorgeschmack auf den andalusischen Sommer; drinnen sorgte die Klimaanlage des FIBES-Zentrums dafür, dass die 1.337 anwesenden Teilnehmer ihre ganze Energie für die 116 geplanten Sitzungen bewahren konnten. Ein willkommener Kontrast, als es darum ging, die brisanten Themen dieser Ausgabe anzugehen, die auch von 548 Teilnehmern aus der Ferne verfolgt wurde.

Auf dem Programm standen Themen von großem Interesse: die seit dem 30. April laufende Bewerbungsrunde für neue generische Endungen, die Bekämpfung von DNS-Missbrauch sowie die zunehmenden Auswirkungen der künstlichen Intelligenz auf die Domainbranche. Diese Themen dominierten sowohl die Gespräche in den Fluren als auch in den Tagungsräumen.

Das FIBES-Konferenzzentrum in Sevilla, Veranstaltungsort der ICANN86

 Das FIBES-Konferenzzentrum in Sevilla, Veranstaltungsort der ICANN86

Die nächste Round ist angelaufen, während sich das SPIRT-Verfahren etabliert

Das Bewerbungsfenster für die neue Serie von Domainendungen ist bereits zur Hälfte abgelaufen; der geplante Abschluss ist am 12. August. In Sevilla drehten sich die Gespräche hauptsächlich um die letzten operativen Anpassungen, die Vorbereitung der Bewerber und die Fähigkeit des Ökosystems, ein potenziell großes Volumen an Anträgen zu bewältigen. Es sind keine offiziellen Zahlen über die Anzahl der Bewerber bekannt geworden, die sich bereits beworben haben. Bei den geschlossenen, markenbezogenen Endungen, den sogenannten „dot-Brands“, war sich die Community überwiegend einig, dass das auf fünfzehn Wochen mitten im Sommer konzentrierte Bewerbungsfenster nicht an die internen Entscheidungszyklen der Unternehmen angepasst ist.

Zwar scheint sich der Ablauf des Bewerbungszyklus weitgehend stabilisiert zu haben, doch haben die Diskussionen auch die Bedeutung des „Standing Predictable Implementation Review Team“ (SPIRT) deutlich gemacht – eines Mechanismus, der dazu dient, Auslegungsfragen oder Schwierigkeiten zu klären, die bei der Umsetzung der Empfehlungen der SubPro-Richtlinie im Zusammenhang mit dieser neuen Serie auftreten könnten. Das SPIRT wird bei der Prüfung der Bewerbungen tatsächlich zum Einsatz kommen. Es entstand direkt aus einer Erkenntnis aus der Round 2012: Der Bewerbungsleitfaden konnte nicht alle Fälle vorhersehen, die während der Bewertung und Vergabe neuer Domainendungen auftraten. Wenn ein bisher unbekanntes Problem auftrat, gab es keinen klaren Mechanismus, um schnell zu entscheiden, ob lediglich der Leitfaden für Bewerbungen ausgelegt, ein Verfahren angepasst oder die Frage an einen wesentlich aufwendigeren politischen Prozess weitergeleitet werden musste. Das „Predictability Framework“ und das SPIRT wurden geschaffen, um genau diese Probleme zu lösen, die bei dieser neuen Serie erneut auftreten könnten.

Künstliche Intelligenz und Missbrauch: allgegenwärtige Themen, die das Tempo der ICANN übersteigen

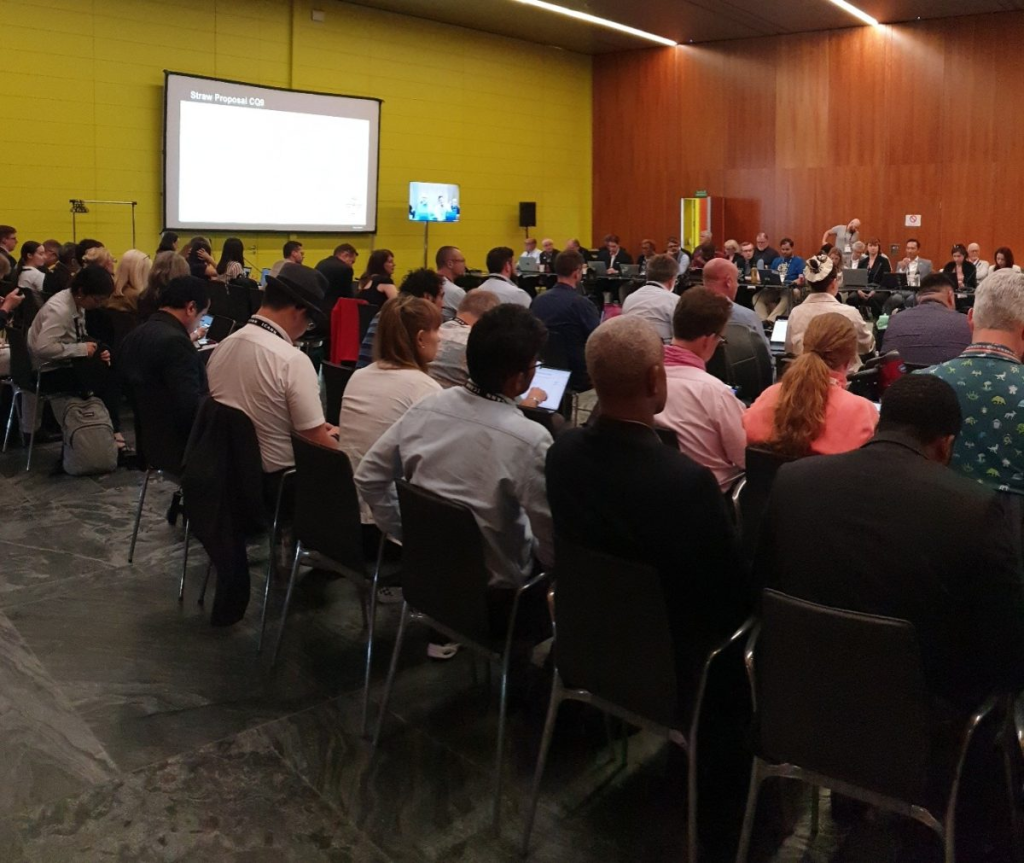
Auch das Thema künstliche Intelligenz hielt Einzug in die Sitzungen der Woche in Sevilla und gehörte zudem zu den meistbesuchten Themen dieser Ausgabe. Mehrere Sitzungen waren den Auswirkungen der KI auf das Domainnamen-Ökosystem und insbesondere auf den Missbrauch des DNS gewidmet. Viele der Teilnehmer vor Ort mussten stehen bleiben oder sich auf den Boden setzen.

Eine der Veranstaltungen zum Thema KI und Missbrauch des DNS

Eine der Veranstaltungen zum Thema KI und Missbrauch des DNS

Die ICANN86 hat erneut deutlich gemacht, dass KI keine neue Kategorie von DNS-Missbrauch schafft, sondern insbesondere die Industrialisierung bestehender Missbrauchsformen ohne spezielle Fachkenntnisse ermöglicht. Sie ermöglicht die Erstellung einer größeren Anzahl böswilliger Domains, glaubwürdigere Phishing-Inhalte und gezieltere Kampagnen. Gleichzeitig bietet sie jedoch auch neue Möglichkeiten zur Erkennung und Analyse. Diese doppelte Realität prägte maßgeblich die Diskussionen in Sevilla, wo zahlreiche Teilnehmer das Risiko hervorhoben, dass die technologische Entwicklung die Anpassungsfähigkeit der ICANN-Governance-Prozesse übersteigen könnte.

Das NetBeacon-Institut fasste die Auswirkungen der KI zusammen, indem es auf ein aufkommendes Phänomen hinwies: Die KI könne das Ausmaß und die Schwere von Angriffen beschleunigen, wobei es daran erinnerte, dass der Anteil der durch KI verursachten Missbräuche aus den Daten nach wie vor schwer abzuleiten sei, da Automatisierung auch ohne KI möglich sei. Was Enforcement-Maßnahmen angeht, kann KI nützlich sein, sofern sie mit Bedacht und als Ergänzung zu menschlichen Prozessen eingesetzt wird. Im Hinblick auf die Governance plädierte das Institut dafür, dass die Arbeit an Richtlinien auf übergeordneten Grundsätzen basiert und sich auf spezifische Probleme konzentriert, die gelöst werden können.

Diese Sitzungen haben zudem eine bekannte Tatsache deutlich gemacht: Die ICANN scheint oft nicht mit den Realitäten des Marktes Schritt zu halten. Ihr Multi-Stakeholder-Modell basiert nämlich auf langwierigen, strukturierten und auf Konsensfindung ausgerichteten Prozessgestaltungsprozessen. Dieser Ansatz gewährleistet zwar die Legitimität der Entscheidungen, erschwert jedoch eine schnelle Reaktion auf Entwicklungen, die sich mitunter innerhalb weniger Monate vollziehen.

DNS-Missbrauch steht weiterhin im Mittelpunkt der politischen Arbeit

Der Kampf gegen DNS-Missbrauch bleibt auf jeden Fall einer der wichtigsten politischen Schwerpunkte der ICANN. Derzeit laufen mehrere Projekte.

Das erste betrifft die „Associated Domain Checks“, oft als PDP1 zum Thema DNS-Missbrauch bezeichnet. Dieser Prozess zur Politikentwicklung zielt darauf ab, die Kontrollen zu untersuchen, die an miteinander verbundenen Gruppen von Domainnamen durchgeführt werden können, um die Erkennung missbräuchlicher Aktivitäten zu verbessern. Der aktuelle Zeitplan sieht den Abschluss der Arbeiten bis November 2027 vor.

Das zweite Projekt, das als PDP2 bezeichnet wird, soll sich mit den Sicherheitsvorkehrungen im Zusammenhang mit dem Zugriff auf die im Rahmen neuer Registrierungen genutzten Programmierschnittstellen (APIs) befassen. Diese Arbeiten, die hauptsächlich die Registrare betreffen, haben noch nicht begonnen, gehören jedoch zu den identifizierten nächsten Schritten.

Ein PDP3 wird sich zudem auf die Verpflichtungen und Maßnahmen konzentrieren, die für Registries gelten, um die Prävention und Bekämpfung von Missbrauch zu verstärken. Diese beiden PDPs könnten parallel durchgeführt werden, sofern die erforderlichen Ressourcen mobilisiert werden können, um beide Themen gleichzeitig voranzutreiben.

Bei diesen verschiedenen Themen spielen die Standpunkte des Governmental Advisory Committee (GAC), des Gremiums, das die Regierungen vertritt, und der Country Code Names Supporting Organization (ccNSO), die die Registries für Ländercode-Endungen vertritt, weiterhin eine wichtige Rolle. Das GAC drängt regelmäßig auf strengere Maßnahmen und ein schnelleres Vorgehen gegen Missbräuche, die die Nutzer betreffen. Die ccNSO teilt zwar das Ziel der Bekämpfung böswilliger Nutzungen, achtet jedoch weiterhin auf die Wahrung der Besonderheiten der nationalen Registries sowie auf das Gleichgewicht zwischen operativer Effizienz und regulatorischen Auflagen. Die Gespräche in Sevilla haben bestätigt, dass diese beiden Organisationen die Debatten im weiteren Verlauf dieser Arbeiten weiterhin beeinflussen werden.

Auf nach Bali und zu den ersten Erkenntnissen der neuen Round

Der Blick richtet sich nun auf die ICANN87, die Ende Oktober 2026 in Bali stattfinden wird.

Dieses Treffen dürfte zu einem besonders strategisch wichtigen Zeitpunkt stattfinden. Das Einreichungsfenster für Bewerbungen der nächsten Runde neuer Top-Level-Domains wird dann geschlossen sein, und der Community werden möglicherweise erste konkrete Erkenntnisse über den Umfang der Beteiligung vorliegen. Wenn der Zeitplan eingehalten wird, könnte der traditionelle „Reveal Day“ (Tag der Enthüllungen) bereits stattgefunden haben und einen ersten Überblick über die eingereichten Projekte, die begehrtesten Domainendungen und die Player bieten, die an dieser neuen Expansionsphase des Domainnamensraums beteiligt sind.

Die ICANN86 hat gezeigt, dass das Programm für die neue Serie von Domainendungen gemäß dem von der ICANN vorgesehenen Zeitplan voranschreitet. Ein weit verbreiteter Kritikpunkt unter den Teilnehmern in Sevilla war, dass das nur 15 Wochen offene Bewerbungsfenster, von denen die Hälfte mitten in den Sommer fällt, für Bewerber um .brand-Endungen nicht geeignet ist. Ein Thema, das Nameshield im Namen der Unternehmen angesprochen hat, denen es schwerfällt, ihre Entscheidung über ein Brand-TLD-Projekt abzuschließen. Der Entscheidungsprozess bei solchen Projekten ist aufgrund organisatorischer Zwänge in der Tat langwierig, und die Sommerzeit ist hinsichtlich der Erreichbarkeit vieler Entscheidungsträger nicht günstig. Man sollte jedoch bedenken, dass das Einreichungsfenster für Projekte derzeit am 12. August endet und dass dies zum Zeitpunkt der Veröffentlichung dieses Artikels somit die allerletzte Gelegenheit ist, Ihr Projekt einzureichen. Nameshield wird alles daran setzen, Ihr Projekt in der verbleibenden kurzen Zeit auszuarbeiten und einzureichen, aber Sie müssen sofort handeln.

In einer Zeit, in der künstliche Intelligenz die groß angelegte Generierung betrügerischer Inhalte und immer überzeugenderer Angriffe ermöglicht, erscheint die .brand-Domain als überraschend einfache Antwort auf ein komplexes Problem. KI kann zwar eine Marke nachahmen, aber sie kann keinen Domainnamen unter deren Endung registrieren: Eine .brand-Domain ist nämlich ein geschlossener Namensraum, der der Marke vorbehalten ist. Jede Domain darin ist per Definition authentisch. Beim nächsten ICANN-Gipfel in vier Monaten wird es bereits darum gehen, eine Bilanz der eingereichten Bewerbungen zu ziehen – möglicherweise auch für konkurrierende Marken, die diese einmalige Gelegenheit genutzt haben.

NIS2: Die Registry DENIC setzt auf die Stärkung des Vertrauens in die .DE-Domain

Bildquelle: Samuel Hagger via Unsplash

Die EU-Cybersicherheitsrichtlinie NIS2 ist mittlerweile in 19 Mitgliedstaaten umgesetzt. Ihr Ziel: das Cybersicherheitsniveau in der Union zu stärken und Instanzen, die für digitale Infrastrukturen als kritisch gelten, stärker in die Pflicht zu nehmen. Anders als die erste NIS-Richtlinie schließt der Text nun ausdrücklich DNS-Betreiber und Domainnamen ein.

In Deutschland ist die Umsetzung seit dem 6. Dezember 2025 in Kraft – mit spürbaren Folgen für DENIC, die Vergabestelle der .DE-Domain. Mit knapp 18 Millionen aktiven Domainnamen ist .DE nach .CN die weltweit bedeutendste Länderdomain (ccTLD); Anpassungen hier haben entsprechendes Gewicht.

Wie andere Registry-Betreiber hat auch DENIC konkrete Maßnahmen ergriffen – insbesondere im Vergleich zu jenen, die EU-Länderdomains (ccTLDs) verwalten –, um die Qualität der Registrierungsdaten zu verbessern und Missbrauch einzudämmen. Registrare, die für .DE akkreditiert sind, müssen künftig prüfen, ob der angegebene Domaininhaber tatsächlich der Person oder Organisation entspricht, als die er sich ausgibt – etwa durch Identifikationsdaten oder Anschriftsnachweise. Bei Audits oder gezielten Kontrollen hat der Inhaber je nach Kontext sieben bis dreißig Tage Zeit, die angeforderten Nachweise einzureichen. Kommt er dem nicht nach, kann die Domain deaktiviert und gelöscht werden. DENIC behält sich außerdem vor, Domainnamen mit Missbrauchsverdacht zu sperren oder gar nicht erst zu aktivieren.

Diese Maßnahmen sind mehr als bloße Richtlinienkonformität: Sie spiegeln den Willen von DENIC wider, .DE als vertrauenswürdige Endung zu positionieren und Phishing, Spam sowie betrügerische Kampagnen zurückzudrängen.

Darüber hinaus entwickelt die ICANN neue Richtlinien für generische Domainendungen in diesem Bereich. Das ist ein bemerkenswerter Wandel – denn DENIC war bislang für einen vergleichsweise offenen, wenig restriktiven Umgang mit der Inhaberprüfung bekannt.

Die Entwicklung steht im Einklang mit einer wachsenden Zahl akademischer Studien und Fachberichte zum DNS-Missbrauch, die einen direkten Zusammenhang zwischen Datenqualität, Identitätsprüfung und Missbrauchsrate belegen. Auswertungen im Rahmen des ICANN-Projekts DAAR (Domain Abuse Activity Reporting) zeigen: TLDs mit strengeren Registrierungskontrollen weisen deutlich geringere Anteile an in Missbrauch verwickelten Domains auf als solche mit liberaleren Richtlinien. Auch auf Ebene der generischen Endungen treibt die ICANN entsprechende neue Regelwerke voran.

Nameshield ist ein europäischer Anbieter mit Fokus auf digitale Souveränität – spezialisiert auf den Schutz strategischer Domainnamen, DNS und zugehörige Dienste. Seit rund dreißig Jahren bei DENIC akkreditiert, setzt Nameshield auf ein hohes Sicherheits- und Qualitätsniveau als Grundlage der NIS2-Compliance. Im Zuge der neuen Anforderungen hat Nameshield die Inhaberidentifikation für .DE-Domains sowie für eine wachsende Zahl weiterer Endungen verstärkt, deren Registries zusätzliche NIS2-bezogene Maßnahmen eingefordert haben. Für weitere Informationen stehen Ihnen Ihre Kundenbetreuer gerne zur Verfügung – unsere Vertriebsteams helfen Ihnen dabei, die beste Strategie zum Schutz Ihrer digitalen Assets zu entwickeln.

47 Tage: Was die geplante Verkürzung der Zertifikatslaufzeiten bedeutet

Kontext und Auswirkungen auf Ihre Zertifikatsverwaltung

Der Markt für SSL- und TLS-Zertifikate wächst seit Jahren stark. Während 2015 noch rund 3 Millionen Zertifikate im Umlauf waren, sind es 2025 bereits etwa 194 Millionen. Gleichzeitig hat sich HTTPS als Standard etabliert – rund 98 % des Chrome-Datenverkehrs sind heute verschlüsselt.

Treiber dieser Entwicklung sind die digitale Transformation, steigende Sicherheitsanforderungen und die zunehmende Vernetzung durch IoT. Auch wirtschaftlich zeigt sich das Wachstum deutlich: Der globale TLS-Markt soll von 4,7 Milliarden Euro (2023) auf über 18,5 Milliarden Euro bis 2030 steigen.

Trotzdem bestehen weiterhin Herausforderungen. Viele Websites sind nicht optimal abgesichert: 35,9 % der Top 150.000 Sites erhalten nur ein SSL-Labs-Rating von B oder schlechter. Zwar setzt sich TLS 1.3 mit 65,4 % zunehmend durch, ältere Protokolle sind jedoch weiterhin verbreitet.

Bei den Zertifikatstypen dominieren klar DV-Zertifikate (99 %), während OV und EV trotz geringer Stückzahlen einen relevanten Anteil am Traffic abdecken. Gleichzeitig ist HTTPS kein Vertrauensindikator mehr: Rund 90 % der Phishing-Seiten nutzen ebenfalls Verschlüsselung.

Für Unternehmen bedeutet das: Zertifikatsmanagement wird zunehmend strategisch. Themen wie Automatisierung, Laufzeitmanagement und richtige Zertifikatstypen rücken in den Mittelpunkt.

Ein regulierter Markt: Wer hinter Zertifikaten steht

Der Zertifikatsmarkt ist international reguliert. Das CA/Browser Forum definiert seit 2005 verbindliche Standards (Baseline Requirements) für TLS, Code Signing und S/MIME. Certificate Authorities prüfen Identitäten, stellen Zertifikate aus und verwalten deren Lebenszyklus. Browserhersteller wiederum steuern die Darstellung von Vertrauen im Web. Mit Cloud-Anbietern verschwimmen die Rollen zunehmend, während Browser wie Chrome oder Firefox faktisch entscheiden, welchen Zertifikaten vertraut wird.

Ein Markt im Ungleichgewicht

Die Entwicklung von SSL/TLS ist stark von wenigen großen Playern geprägt. Seit SSL 1.0 (1994) und TLS 1.0 (1999) wurde das Protokoll kontinuierlich weiterentwickelt – bis TLS 1.3 als heutiger Standard. Spätestens seit 2013 hat Verschlüsselung massiv an Bedeutung gewonnen. Google und Mozilla trieben HTTPS als Standard voran, machten es zum Ranking-Faktor und entfernten unsichere Verfahren wie SHA-1.

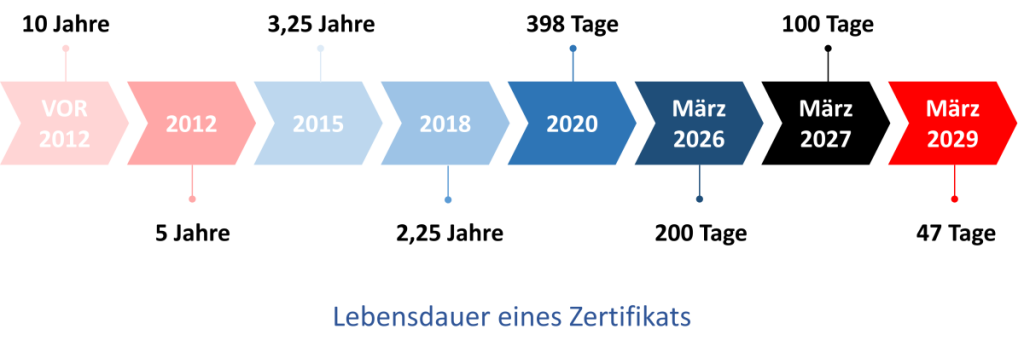
Gleichzeitig nahm die Marktmacht großer Browserhersteller zu: Symantec verlor 2018 das Vertrauen, Apple begrenzte 2020 Zertifikatslaufzeiten auf ein Jahr, und Google sowie Apple treiben weitere Verkürzungen auf 90 bzw. sogar 47 Tage voran.

Warum kürzere Zertifikatslaufzeiten?

Kürzere Laufzeiten sollen die Sicherheit erhöhen, indem Schlüssel häufiger erneuert und Identitäten regelmäßig validiert werden.

Für Unternehmen bedeutet das deutlich mehr Aufwand:

  • statt jährlicher werden Zertifikate mehrmals pro Jahr erneuert
  • Domains müssen regelmäßig neu validiert werden
  • Prozesse werden stärker in administrative und technische Schritte getrennt
  • Organisationsvalidierungen bleiben meist jährlich

Die Herausforderung der Automatisierung

Manuelle Zertifikatsverwaltung stößt dabei schnell an Grenzen. Automatisierung wird zur Voraussetzung für Skalierbarkeit. Dabei setzen sich zwei Ansätze durch: ACME und Certificate Lifecycle Management (CLM).

ACME automatisiert insbesondere die Domain-Validierung und Zertifikatsausstellung, ist aber vor allem für öffentliche Zertifikate geeignet und deckt Themen wie interne PKI oder Governance nur teilweise ab.

CLM bietet einen ganzheitlichen Ansatz mit Discovery, Governance und Multi-CA-Management. Gleichzeitig bleiben Herausforderungen wie Integration, Kosten, DCV oder Krypto-Agilität bestehen.

Die Nameshield-Lösung: So unterstützt Sie Nameshield

Nameshield verbindet CLM, Zertifizierungsstellen und das primäre DNS in einer integrierten Plattform. Über APIs und Konnektoren werden alle Komponenten miteinander verknüpft. Als DNS-Provider ermöglicht Nameshield insbesondere eine hochautomatisierte Domain-Validierung. In Kombination mit Multi-CA-Management entsteht so eine durchgängige Automatisierung des gesamten Zertifikatslebenszyklus.

Ein Vorteil ist die Geschwindigkeit: Vorvalidierte Zertifikate können innerhalb von Minuten, oft unter einer Minute, bereitgestellt werden. Die Plattform unterstützt zudem Discovery, Policy-Management, Multi-CA-Setups und integriert sich in bestehende IT-Landschaften.

Der richtige Einstieg in ein modernes Zertifikatsmanagement

Der Einstieg beginnt mit einer klaren Abgrenzung des Umfangs: öffentliche Zertifikate oder ein vollständiger Ansatz inkl. interner PKI.Danach sollten Volumen und Verantwortlichkeiten geklärt werden – intern (Zertifikate, DNS) und extern (CAs, DNS-Provider).

Ebenso wichtig ist das Verständnis der bestehenden Prozesse:

  • Wer beantragt Zertifikate?
  • Wer stellt sie aus?
  • Wer installiert sie?

Nur mit diesem Überblick lassen sich Automatisierung und Optimierung sinnvoll umsetzen.

Webinar-Aufzeichnung

Zu diesem Thema haben wir außerdem ein Webinar durchgeführt, in dem wir die Auswirkungen verkürzter Zertifikatslaufzeiten sowie konkrete Strategien für Automatisierung und die Integration von Certificate Lifecycle Management (CLM) praxisnah erläutert haben.

Die Aufzeichnung können Sie hier anfordern.

Kontaktieren Sie uns, wenn Sie mehr über moderne Zertifikatsverwaltung, Automatisierung und CLM-Lösungen erfahren möchten oder eine individuell auf Ihr Unternehmen zugeschnittene Lösung benötigen.

EuroDIG: Das europäische Internet von morgen gestalten und die .eu-Domain feiern

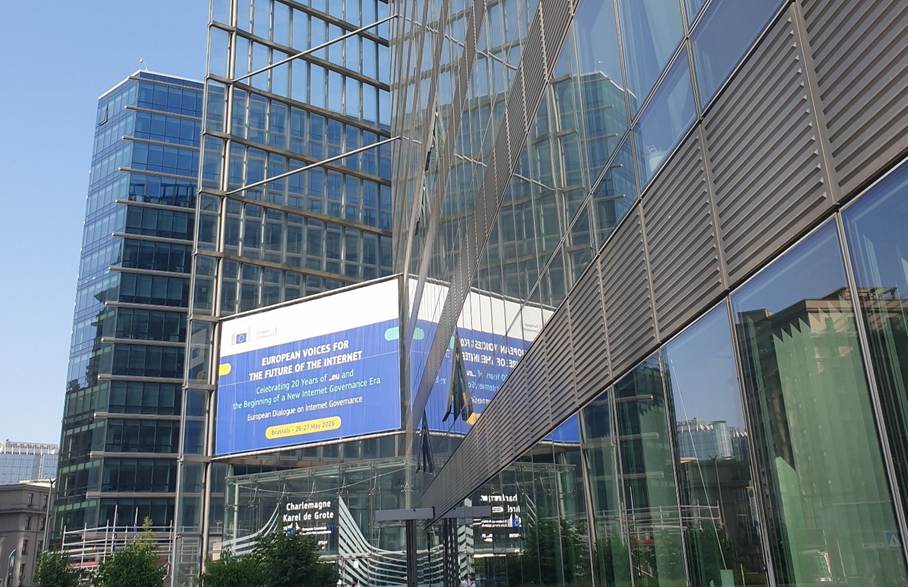
Am 26. und 27. Mai 2026 fand in Brüssel die 19. Ausgabe des European Dialogue on Internet Governance (EuroDIG) statt. Veranstaltungsort war das Charlemagne-Gebäude der Europäischen Kommission. Organisiert wurde die Konferenz von EURid, der Verwaltungsstelle der europäischen Top-Level-Domain .eu. Die diesjährige Ausgabe stand ganz im Zeichen des 20-jährigen Jubiläums der Einführung der Domain .eu. Unter dem Motto „European Voices for the Future of the Internet“ kamen Vertreterinnen und Vertreter aus Politik, Internet-Governance-Organisationen, der Tech-Industrie, der Forschung sowie der Zivilgesellschaft zusammen. Im Mittelpunkt standen die großen Herausforderungen der digitalen Zukunft Europas, über die in verschiedenen Formaten diskutiert wurde.

Die EuroDIG fand dieses Jahr im Gebäude der Europäischen Kommission statt.

Die EuroDIG fand dieses Jahr im Gebäude der Europäischen Kommission statt.

Die zweitägige Tagung begann mit einem Thema, das im aktuellen geopolitischen Kontext von entscheidender Bedeutung ist: dem europäischen digitalen Backbone. Damit sind die kritischen digitalen Infrastrukturen gemeint, die die Europäische Union aufbauen oder zusammenführen möchte, um ihre Abhängigkeit von US-amerikanischen und chinesischen Tech-Giganten zu verringern. Dazu zählen Glasfaser- und Unterseekabelnetze, Cloud-Infrastrukturen, Rechenzentren, KI-Systeme, Internetverbindungen, Cybersicherheitslösungen, Datenplattformen und digitale Dienste.

Im Zentrum standen zwei europäische Initiativen:

  • das Gaia-X-Projekt
  • die neuere Initiative EuroStack

Beide verfolgen das Ziel, ein souveränes und widerstandfähiges digitales Ökosystem in Europa zu schaffen.

Gaia-X soll eine sichere, interoperable Cloud- und Dateninfrastruktur schaffen, die europäischen Standards entspricht und eine gemeinsame Nutzung ermöglicht. EuroStack geht noch weiter und zielt darauf ab, einen umfassenden europäischen Technologie-Stack aufzubauen, der die EU in mehreren Schlüsselbereichen unabhängiger macht:
Halbleiter, Konnektivität, Cloud, KI, Plattformen, Software, digitale Identitäten, öffentliche digitale Dienste und Cybersicherheit.

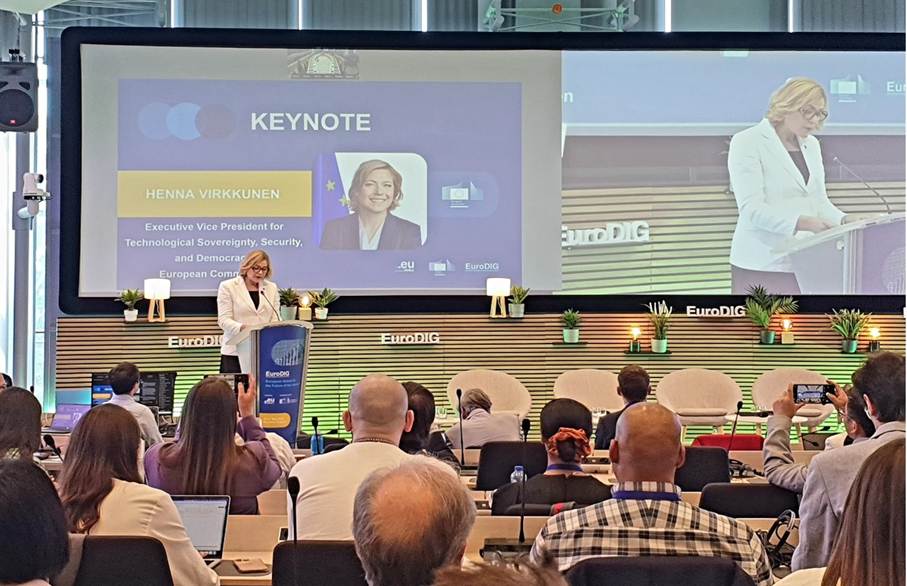
Zur Unterstützung dieser Vorhaben und zur Stärkung des regulatorischen Rahmens stellte Henna Virkkunen, Exekutiv-Vizepräsidentin für technologische Souveränität, Sicherheit und Demokratie, das sogenannte „Tech Sovereignty Package“ vor. Dieses sektorübergreifende Gesetzgebungs- und Industriepaket soll die technologische Autonomie der Europäischen Union in besonders sensiblen digitalen Bereichen stärken.

Die zentralen Themen des Forums – darunter souveräne Cloud-Lösungen, vertrauenswürdige KI, Infrastruktursicherheit, Cybersicherheit, europäische digitale Identität sowie Daten-Governance und strategische Autonomie – spiegeln die Prioritäten dieses Pakets direkt wider. Virkkunen betonte zudem, dass die Kontrolle über Daten ein zentraler Baustein digitaler Souveränität sei, und sprach sich für eine Speicherung bei europäischen Anbietern innerhalb der EU aus. Dies ist besonders relevant, wenn man bedenkt, dass rund 70 Prozent des weltweiten Cloud-Markts derzeit von Amazon, Google und Microsoft kontrolliert werden.

Henna Virkkunen, Executive Vice President für technologische Souveränität, Sicherheit und Demokratie

Henna Virkkunen, Executive Vice President für technologische Souveränität, Sicherheit und Demokratie.

Im Bereich der Quantentechnologien wurden aktuelle Forschungsthemen und technologische Fortschritte vorgestellt. Die EU investiert hier insbesondere über das seit 2018 laufende Förderprogramm „EU Quantum Flagship“ in die Forschung.

Im Bereich der Künstlichen Intelligenz stand vor allem der Wunsch nach souveränen KI-Systemen im Mittelpunkt. Gleichzeitig wurde betont, dass diese Technologie, die in unserem Alltag immer stärker präsent ist, kritisch begleitet werden sollte.

Europa hat sich auch mit der Domain .eu entwickelt und feierte deren 20-jähriges Jubiläum.

EuroDIG machte deutlich, dass die EU in vielen Bereichen die Initiative ergreift, um Europa in einer unsicheren Welt widerstandsfähiger zu machen und seine Eigenständigkeit im Bereich der Internettechnologien zu stärken. Diese Initiativen müssen jedoch von den Mitgliedstaaten und den Bürgerinnen und Bürgern, aus denen sich die Europäische Union zusammensetzt, aktiv getragen und weiterentwickelt werden.

Zu den Erfolgen, die in der europäischen Öffentlichkeit gut aufgenommen wurden, zählt unter anderem die paneuropäische digitale Identität sowie die .eu-Domain. Diese wurde am 7. Dezember 2005 eingeführt und zählt heute rund 3,8 Millionen registrierte Domains bei einer Verlängerungsrate von etwa 81 Prozent – ein Zeichen für eine stabile und treue Nutzerbasis. Die Endung gehört damit weltweit zu den zehn größten geografischen Top-Level-Domains (ccTLDs) und ist dank der Varianten .ею (kyrillisch) und .ευ (griechisch) auch in den verschiedenen Schriftsystemen der EU verfügbar.

Peter Janssen, General Manager von EURid, betonte den Grundgedanken der .eu-Domain: „Die .EU steht für einen offenen, sicheren und den demokratischen Werten verpflichteten Namensraum im Internet.“

EuroDIG wies darauf hin, dass das europäische Internet sowohl in Bezug auf die Infrastruktur als auch auf technologischer Ebene nach wie vor stark von Drittstaaten abhängig ist und dass die Lösung auch nicht in einer geografischen Abschottung liegt. Das gestiegene Bewusstsein sowie die verschiedenen aktuellen Initiativen und Maßnahmen sind in einer zunehmend fragmentierten und instabilen Welt zu begrüßen. Auch wenn Nameshield seine Lösungen stets im Sinne eines souveränen europäischen Ansatzes vorangetrieben hat, ist dies eine Gelegenheit, daran zu erinnern, dass Domainnamen und das DNS zentrale Elemente der digitalen Strategie von Unternehmen sind. Der Aufbau von Souveränität erfordert eine fundierte Auswahl der Partner und die Einführung von Lösungen, die einer Politik der digitalen Unternehmenssouveränität dienen. Ein aktuelles Thema ist die Brand TLD, eine von Nameshield angebotene Lösung, die zu diesen Lösungen zählt.