Die Welt der Domainnamen wird um eine neue generische Top-Level-Domain (gTLD) bereichert: die .dot. Sie wurde speziell für Webentwickler konzipiert und verspricht, großen Anklang zu finden.
Von der Exklusivität zur Öffnung der .dot
Die .dot war ursprünglich von Google beantragt worden, wurde aber schließlich von der Firma Dish DBS Corporation erworben. Bislang war ihre Nutzung ausschließlich diesem Unternehmen und seinen Tochtergesellschaften vorbehalten. Ab dem 21. Juli kann diese Endung jedoch von akkreditierten Marken reserviert werden.
An wen richtet sich diese Endung und welche Vorteile bietet sie?
Die Endung .dot positioniert sich als Standarddomain für Entwickler, Ingenieure, Betreuer von Open-Source-Projekten, Start-ups und Technologiemarken. Ihre Anwendungen fügen sich nahtlos in das Vokabular der Entwicklung ein:
Persönliche Marke: Entwickler können kurze und leicht erkennbare Adressen erstellen (Vorname-Nachname.dot).
Infrastruktur und interne Umgebung: Die Endung bietet eine klare Strukturierung für Testumgebungen, geografische Regionen oder APIs, wie beispielsweise api.unternehmen.dot
Die .dot-Domain wird von allen wichtigen Browsern, E-Mail-Clients und Zertifizierungsstellen universell unterstützt.
Der Zeitplan für die Einführung der .dot-Domain
Um eine faire und sichere Einführung für Unternehmen zu gewährleisten, wird die Einführung der Domain-Endung in drei separate Phasen unterteilt:
Sunrise-Phase (vom 21. Juli bis zum 19. Oktober 2026): Ein Zeitraum von 90 Tagen ist ausschließlich den Inhabern von im TMCH eingetragenen Marken vorbehalten, sodass diese ihren genauen Namen vor der breiten Öffentlichkeit registrieren können.
Early-Access-Phase (vom 20. Oktober bis zum 1. November 2026): 13 Tage lang steht die Registrierung allen nach dem First Come, First Served Prinzip offen, allerdings mit einem degressiven Preissystem.
Allgemeine Verfügbarkeit (ab dem 2. November 2026): Die Registrierung eines .dot-Domainnamens steht allen offen, sofern dieser nicht zuvor reserviert wurde.
Angesichts der besonders starken Nachfrage seitens Investoren nach generischen Begriffen für die Entwicklung (api.dot oder docs.dot) stellt diese Einführung eine interessante Chance für IT-Fachleute dar.
Nameshieldbegleitet Sie bei jedem Schritt des Erwerbs Ihrer .dot-Domain: Reservierung, Sicherung und Inbetriebnahme erfolgen im Rahmen eines klaren und kontrollierten Prozesses. Wenn Sie von unserer Unterstützung profitieren möchten, warten Sie nicht länger: kontaktieren Sie uns.
Jedes Jahr stellen Cyberkriminelle ihren Angriffsplan für die Sommermonate auf. Sie nutzen die Urlaubszeiten und die allgemein nachlassende Wachsamkeit aus, um Unternehmen ins Visier zu nehmen.
Unternehmen sind bevorzugte Ziele und aktuell besonders gefährdet. Mitarbeiter müssen daher stets sensibilisiert werden, um kostspielige und schädliche Fehler zu vermeiden.
Welche Bedrohungen Unternehmen im Sommer drohen
Beim Phishing wird ein Empfänger mit einer betrügerischen Nachricht getäuscht, um Zugangsdaten oder sensible Informationen zu stehlen. Ziel ist es, die Identität der Opfer anzueignen und zu missbrauchen. Beim Spoofing hingegen wird eine Adresse, eine Nummer oder eine Webseite gefälscht, um legitim zu erscheinen.
Slamming ist eine Variante des Phishings im Bereich der Domainnamen. Auch hier beginnt alles mit einer dringenden E-Mail. Diese drängt dazu, einen Dienst, einen Vertrag oder einen Domainnamen ohne tatsächliche Zustimmung betrügerisch auf einen anderen Anbieter umzustellen. Oft geschieht dies durch eine irreführende Aufforderung – zum Beispiel zur Verlängerung der Jahresgebühr –, die wie eine übliche und legitime Aktualisierung aussieht.
Betrügerische E-Mails, die am häufigsten als Mittel für Cyberangriffe genutzt werden, enthalten oft manipulierte Anhänge, die als PDF- oder Word-Dokumente getarnt sind und Malware oder Ransomware installieren können. Diese betrügerischen Anhänge werden als „Trojaner“ bezeichnet, da sie versuchen, die Sicherheit der IT-Systeme der Opfer so unauffällig wie möglich zu untergraben.
Alle Bedrohungen basieren auf Vertrauen und Dringlichkeit, um die Teams zu täuschen, insbesondere wenn die Personalbesetzung während der Sommermonate reduziert ist.
Domainnamen sind dann verstärkt Nachahmungen, betrügerischen Weiterleitungen und Versuchen der missbräuchlichen Registrierung ausgesetzt, was der Sichtbarkeit und Glaubwürdigkeit eines Unternehmens schaden kann.
Um dem bestmöglich entgegenzuwirken, wird das Verständnis jeder Art von Bedrohung durch die Sensibilisierung der Mitarbeiter zu einem wirksamen Schutzschild, um diese zu erkennen und zu verhindern.
Die Wachsamkeit im Unternehmen nachhaltig stärken
Um die mit Cyberbedrohungen verbundenen Risiken im Sommer zu minimieren, sollten mehrere einfache Verhaltensweisen im Alltag zur Gewohnheit werden:
Schützen Sie Ihre sensiblen Informationen: Geben Sie niemals vertrauliche oder persönliche Daten weiter, ohne zuvor die Identität Ihres Gesprächspartners eindeutig überprüft zu haben.
Seien Sie bei Anhängen wachsam: Öffnen Sie keine Dokumente, wenn Ihnen der Absender unbekannt ist.
Überprüfen Sie Links systematisch, bevor Sie darauf klicken: Machen Sie es sich zur Gewohnheit, mit der Maus über Hyperlinks zu fahren. So wird die tatsächliche Zieladresse angezeigt und Sie können irreführende URLs entlarven.
Behalten Sie bei dringenden Angelegenheiten einen kühlen Kopf: Cyberkriminelle nutzen oft die Eile aus (dringende Anfrage der Geschäftsleitung, ausstehende Rechnung). Geben Sie niemals dem Druck nach und nehmen Sie sich Zeit, die Situation zu analysieren.
Führen Sie eine Gegenprüfung durch: Bei dem geringsten Zweifel an einer Nachricht nutzen Sie einen anderen Kommunikationskanal (Telefonanruf, internes Nachrichtensystem), um den vermeintlichen Absender zu kontaktieren und die Legitimität seiner Anfrage zu überprüfen.
Diese Maßnahmen verringern die Bedrohungen für Domains, die in Zeiten geringerer Wachsamkeit durch Fälschungen, betrügerische Weiterleitungen oder Identitätsdiebstahlversuche ins Visier genommen werden.
Ein hohes Maß an Wachsamkeit während der Sommermonate aufrechtzuerhalten, ist keine Option, sondern eine strategische Notwendigkeit für Unternehmen. Angesichts der zunehmenden Cyberbedrohungen bleibt die Schulung der Teams ein wichtiger Verteidigungsfaktor. Angriffe vorzubeugen ist immer viel kostengünstiger, als die Folgen einer Sicherheitslücke zu tragen – vergessen Sie also nicht, Ihr Unternehmen dafür zu sensibilisieren! Zögern Sie nicht, Nameshield zu kontaktieren, wenn Sie Fragen haben.
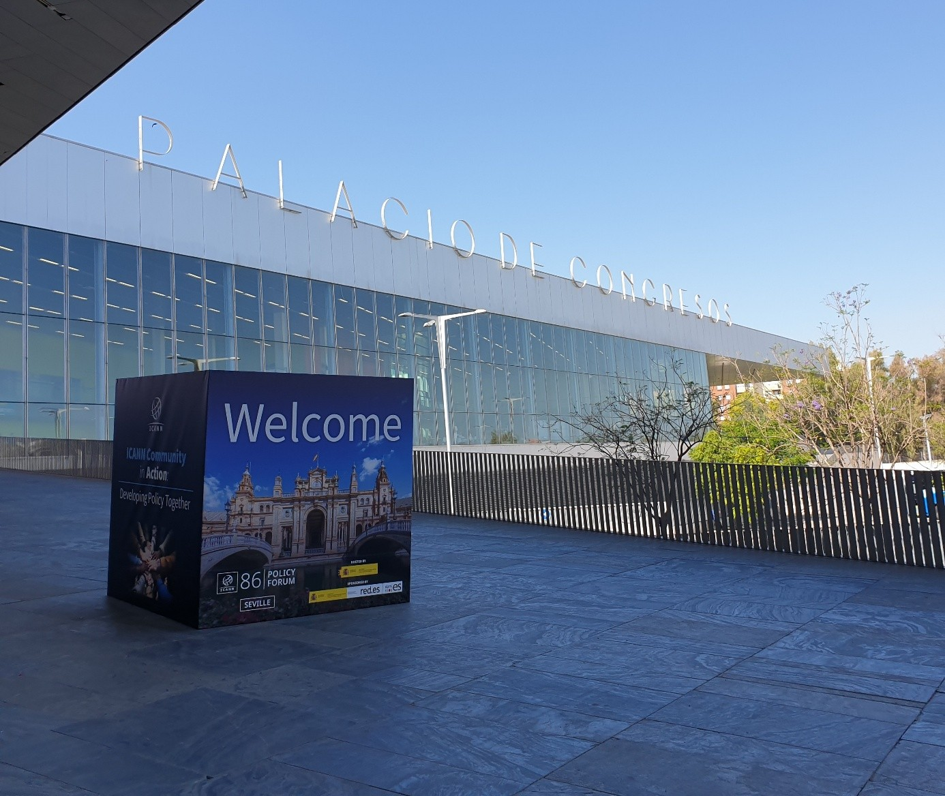
Vom 8. bis 11. Juni 2026 traf sich die ICANN-Community in Sevilla, Spanien, zum ICANN86 Policy Forum. Spanien war damit nach der ICANN63, die im Oktober 2018 in Barcelona stattfand, zum zweiten Mal Gastgeber einer öffentlichen ICANN-Veranstaltung. Draußen bot Sevilla bereits einen Vorgeschmack auf den andalusischen Sommer; drinnen sorgte die Klimaanlage des FIBES-Zentrums dafür, dass die 1.337 anwesenden Teilnehmer ihre ganze Energie für die 116 geplanten Sitzungen bewahren konnten. Ein willkommener Kontrast, als es darum ging, die brisanten Themen dieser Ausgabe anzugehen, die auch von 548 Teilnehmern aus der Ferne verfolgt wurde.
Auf dem Programm standen Themen von großem Interesse: die seit dem 30. April laufende Bewerbungsrunde für neue generische Endungen, die Bekämpfung von DNS-Missbrauch sowie die zunehmenden Auswirkungen der künstlichen Intelligenz auf die Domainbranche. Diese Themen dominierten sowohl die Gespräche in den Fluren als auch in den Tagungsräumen.
Das FIBES-Konferenzzentrum in Sevilla, Veranstaltungsort der ICANN86
Die nächste Round ist angelaufen, während sich das SPIRT-Verfahren etabliert
Das Bewerbungsfenster für die neue Serie von Domainendungen ist bereits zur Hälfte abgelaufen; der geplante Abschluss ist am 12. August. In Sevilla drehten sich die Gespräche hauptsächlich um die letzten operativen Anpassungen, die Vorbereitung der Bewerber und die Fähigkeit des Ökosystems, ein potenziell großes Volumen an Anträgen zu bewältigen. Es sind keine offiziellen Zahlen über die Anzahl der Bewerber bekannt geworden, die sich bereits beworben haben. Bei den geschlossenen, markenbezogenen Endungen, den sogenannten „dot-Brands“, war sich die Community überwiegend einig, dass das auf fünfzehn Wochen mitten im Sommer konzentrierte Bewerbungsfenster nicht an die internen Entscheidungszyklen der Unternehmen angepasst ist.
Zwar scheint sich der Ablauf des Bewerbungszyklus weitgehend stabilisiert zu haben, doch haben die Diskussionen auch die Bedeutung des „Standing Predictable Implementation Review Team“ (SPIRT) deutlich gemacht – eines Mechanismus, der dazu dient, Auslegungsfragen oder Schwierigkeiten zu klären, die bei der Umsetzung der Empfehlungen der SubPro-Richtlinie im Zusammenhang mit dieser neuen Serie auftreten könnten. Das SPIRT wird bei der Prüfung der Bewerbungen tatsächlich zum Einsatz kommen. Es entstand direkt aus einer Erkenntnis aus der Round 2012: Der Bewerbungsleitfaden konnte nicht alle Fälle vorhersehen, die während der Bewertung und Vergabe neuer Domainendungen auftraten. Wenn ein bisher unbekanntes Problem auftrat, gab es keinen klaren Mechanismus, um schnell zu entscheiden, ob lediglich der Leitfaden für Bewerbungen ausgelegt, ein Verfahren angepasst oder die Frage an einen wesentlich aufwendigeren politischen Prozess weitergeleitet werden musste. Das „Predictability Framework“ und das SPIRT wurden geschaffen, um genau diese Probleme zu lösen, die bei dieser neuen Serie erneut auftreten könnten.
Künstliche Intelligenz und Missbrauch: allgegenwärtige Themen, die das Tempo der ICANN übersteigen
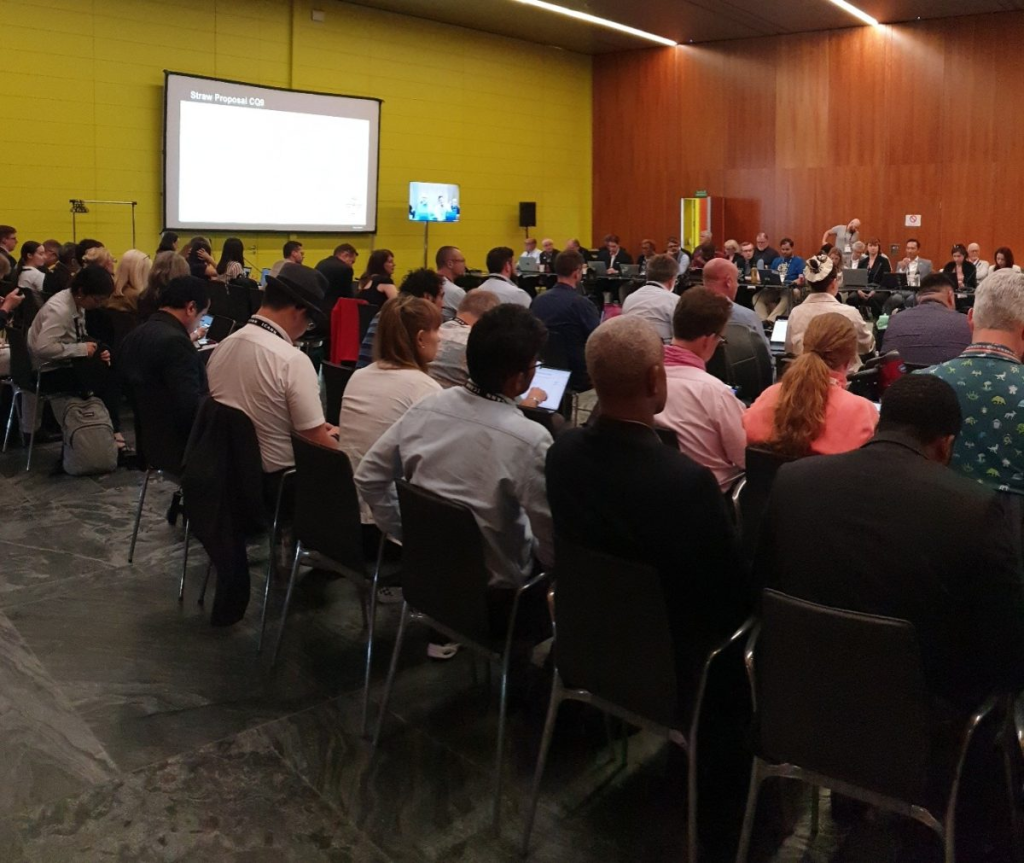
Auch das Thema künstliche Intelligenz hielt Einzug in die Sitzungen der Woche in Sevilla und gehörte zudem zu den meistbesuchten Themen dieser Ausgabe. Mehrere Sitzungen waren den Auswirkungen der KI auf das Domainnamen-Ökosystem und insbesondere auf den Missbrauch des DNS gewidmet. Viele der Teilnehmer vor Ort mussten stehen bleiben oder sich auf den Boden setzen.
Eine der Veranstaltungen zum Thema KI und Missbrauch des DNS
Die ICANN86 hat erneut deutlich gemacht, dass KI keine neue Kategorie von DNS-Missbrauch schafft, sondern insbesondere die Industrialisierung bestehender Missbrauchsformen ohne spezielle Fachkenntnisse ermöglicht. Sie ermöglicht die Erstellung einer größeren Anzahl böswilliger Domains, glaubwürdigere Phishing-Inhalte und gezieltere Kampagnen. Gleichzeitig bietet sie jedoch auch neue Möglichkeiten zur Erkennung und Analyse. Diese doppelte Realität prägte maßgeblich die Diskussionen in Sevilla, wo zahlreiche Teilnehmer das Risiko hervorhoben, dass die technologische Entwicklung die Anpassungsfähigkeit der ICANN-Governance-Prozesse übersteigen könnte.
Das NetBeacon-Institut fasste die Auswirkungen der KI zusammen, indem es auf ein aufkommendes Phänomen hinwies: Die KI könne das Ausmaß und die Schwere von Angriffen beschleunigen, wobei es daran erinnerte, dass der Anteil der durch KI verursachten Missbräuche aus den Daten nach wie vor schwer abzuleiten sei, da Automatisierung auch ohne KI möglich sei. Was Enforcement-Maßnahmen angeht, kann KI nützlich sein, sofern sie mit Bedacht und als Ergänzung zu menschlichen Prozessen eingesetzt wird. Im Hinblick auf die Governance plädierte das Institut dafür, dass die Arbeit an Richtlinien auf übergeordneten Grundsätzen basiert und sich auf spezifische Probleme konzentriert, die gelöst werden können.
Diese Sitzungen haben zudem eine bekannte Tatsache deutlich gemacht: Die ICANN scheint oft nicht mit den Realitäten des Marktes Schritt zu halten. Ihr Multi-Stakeholder-Modell basiert nämlich auf langwierigen, strukturierten und auf Konsensfindung ausgerichteten Prozessgestaltungsprozessen. Dieser Ansatz gewährleistet zwar die Legitimität der Entscheidungen, erschwert jedoch eine schnelle Reaktion auf Entwicklungen, die sich mitunter innerhalb weniger Monate vollziehen.
DNS-Missbrauch steht weiterhin im Mittelpunkt der politischen Arbeit
Der Kampf gegen DNS-Missbrauch bleibt auf jeden Fall einer der wichtigsten politischen Schwerpunkte der ICANN. Derzeit laufen mehrere Projekte.
Das erste betrifft die „Associated Domain Checks“, oft als PDP1 zum Thema DNS-Missbrauch bezeichnet. Dieser Prozess zur Politikentwicklung zielt darauf ab, die Kontrollen zu untersuchen, die an miteinander verbundenen Gruppen von Domainnamen durchgeführt werden können, um die Erkennung missbräuchlicher Aktivitäten zu verbessern. Der aktuelle Zeitplan sieht den Abschluss der Arbeiten bis November 2027 vor.
Das zweite Projekt, das als PDP2 bezeichnet wird, soll sich mit den Sicherheitsvorkehrungen im Zusammenhang mit dem Zugriff auf die im Rahmen neuer Registrierungen genutzten Programmierschnittstellen (APIs) befassen. Diese Arbeiten, die hauptsächlich die Registrare betreffen, haben noch nicht begonnen, gehören jedoch zu den identifizierten nächsten Schritten.
Ein PDP3 wird sich zudem auf die Verpflichtungen und Maßnahmen konzentrieren, die für Registries gelten, um die Prävention und Bekämpfung von Missbrauch zu verstärken. Diese beiden PDPs könnten parallel durchgeführt werden, sofern die erforderlichen Ressourcen mobilisiert werden können, um beide Themen gleichzeitig voranzutreiben.
Bei diesen verschiedenen Themen spielen die Standpunkte des Governmental Advisory Committee (GAC), des Gremiums, das die Regierungen vertritt, und der Country Code Names Supporting Organization (ccNSO), die die Registries für Ländercode-Endungen vertritt, weiterhin eine wichtige Rolle. Das GAC drängt regelmäßig auf strengere Maßnahmen und ein schnelleres Vorgehen gegen Missbräuche, die die Nutzer betreffen. Die ccNSO teilt zwar das Ziel der Bekämpfung böswilliger Nutzungen, achtet jedoch weiterhin auf die Wahrung der Besonderheiten der nationalen Registries sowie auf das Gleichgewicht zwischen operativer Effizienz und regulatorischen Auflagen. Die Gespräche in Sevilla haben bestätigt, dass diese beiden Organisationen die Debatten im weiteren Verlauf dieser Arbeiten weiterhin beeinflussen werden.
Auf nach Bali und zu den ersten Erkenntnissen der neuen Round
Der Blick richtet sich nun auf die ICANN87, die Ende Oktober 2026 in Bali stattfinden wird.
Dieses Treffen dürfte zu einem besonders strategisch wichtigen Zeitpunkt stattfinden. Das Einreichungsfenster für Bewerbungen der nächsten Runde neuer Top-Level-Domains wird dann geschlossen sein, und der Community werden möglicherweise erste konkrete Erkenntnisse über den Umfang der Beteiligung vorliegen. Wenn der Zeitplan eingehalten wird, könnte der traditionelle „Reveal Day“ (Tag der Enthüllungen) bereits stattgefunden haben und einen ersten Überblick über die eingereichten Projekte, die begehrtesten Domainendungen und die Player bieten, die an dieser neuen Expansionsphase des Domainnamensraums beteiligt sind.
Die ICANN86 hat gezeigt, dass das Programm für die neue Serie von Domainendungen gemäß dem von der ICANN vorgesehenen Zeitplan voranschreitet. Ein weit verbreiteter Kritikpunkt unter den Teilnehmern in Sevilla war, dass das nur 15 Wochen offene Bewerbungsfenster, von denen die Hälfte mitten in den Sommer fällt, für Bewerber um .brand-Endungen nicht geeignet ist. Ein Thema, das Nameshield im Namen der Unternehmen angesprochen hat, denen es schwerfällt, ihre Entscheidung über ein Brand-TLD-Projekt abzuschließen. Der Entscheidungsprozess bei solchen Projekten ist aufgrund organisatorischer Zwänge in der Tat langwierig, und die Sommerzeit ist hinsichtlich der Erreichbarkeit vieler Entscheidungsträger nicht günstig. Man sollte jedoch bedenken, dass das Einreichungsfenster für Projekte derzeit am 12. August endet und dass dies zum Zeitpunkt der Veröffentlichung dieses Artikels somit die allerletzte Gelegenheit ist, Ihr Projekt einzureichen. Nameshield wird alles daran setzen, Ihr Projekt in der verbleibenden kurzen Zeit auszuarbeiten und einzureichen, aber Sie müssen sofort handeln.
In einer Zeit, in der künstliche Intelligenz die groß angelegte Generierung betrügerischer Inhalte und immer überzeugenderer Angriffe ermöglicht, erscheint die .brand-Domain als überraschend einfache Antwort auf ein komplexes Problem. KI kann zwar eine Marke nachahmen, aber sie kann keinen Domainnamen unter deren Endung registrieren: Eine .brand-Domain ist nämlich ein geschlossener Namensraum, der der Marke vorbehalten ist. Jede Domain darin ist per Definition authentisch. Beim nächsten ICANN-Gipfel in vier Monaten wird es bereits darum gehen, eine Bilanz der eingereichten Bewerbungen zu ziehen – möglicherweise auch für konkurrierende Marken, die diese einmalige Gelegenheit genutzt haben.
Die EU-Cybersicherheitsrichtlinie NIS2 ist mittlerweile in 19 Mitgliedstaaten umgesetzt. Ihr Ziel: das Cybersicherheitsniveau in der Union zu stärken und Instanzen, die für digitale Infrastrukturen als kritisch gelten, stärker in die Pflicht zu nehmen. Anders als die erste NIS-Richtlinie schließt der Text nun ausdrücklich DNS-Betreiber und Domainnamen ein.
In Deutschland ist die Umsetzung seit dem 6. Dezember 2025 in Kraft – mit spürbaren Folgen für DENIC, die Vergabestelle der .DE-Domain. Mit knapp 18 Millionen aktiven Domainnamen ist .DE nach .CN die weltweit bedeutendste Länderdomain (ccTLD); Anpassungen hier haben entsprechendes Gewicht.
Wie andere Registry-Betreiber hat auch DENIC konkrete Maßnahmen ergriffen – insbesondere im Vergleich zu jenen, die EU-Länderdomains (ccTLDs) verwalten –, um die Qualität der Registrierungsdaten zu verbessern und Missbrauch einzudämmen. Registrare, die für .DE akkreditiert sind, müssen künftig prüfen, ob der angegebene Domaininhaber tatsächlich der Person oder Organisation entspricht, als die er sich ausgibt – etwa durch Identifikationsdaten oder Anschriftsnachweise. Bei Audits oder gezielten Kontrollen hat der Inhaber je nach Kontext sieben bis dreißig Tage Zeit, die angeforderten Nachweise einzureichen. Kommt er dem nicht nach, kann die Domain deaktiviert und gelöscht werden. DENIC behält sich außerdem vor, Domainnamen mit Missbrauchsverdacht zu sperren oder gar nicht erst zu aktivieren.
Diese Maßnahmen sind mehr als bloße Richtlinienkonformität: Sie spiegeln den Willen von DENIC wider, .DE als vertrauenswürdige Endung zu positionieren und Phishing, Spam sowie betrügerische Kampagnen zurückzudrängen.
Darüber hinaus entwickelt die ICANN neue Richtlinien für generische Domainendungen in diesem Bereich. Das ist ein bemerkenswerter Wandel – denn DENIC war bislang für einen vergleichsweise offenen, wenig restriktiven Umgang mit der Inhaberprüfung bekannt.
Die Entwicklung steht im Einklang mit einer wachsenden Zahl akademischer Studien und Fachberichte zum DNS-Missbrauch, die einen direkten Zusammenhang zwischen Datenqualität, Identitätsprüfung und Missbrauchsrate belegen. Auswertungen im Rahmen des ICANN-Projekts DAAR (Domain Abuse Activity Reporting) zeigen: TLDs mit strengeren Registrierungskontrollen weisen deutlich geringere Anteile an in Missbrauch verwickelten Domains auf als solche mit liberaleren Richtlinien. Auch auf Ebene der generischen Endungen treibt die ICANN entsprechende neue Regelwerke voran.
Nameshield ist ein europäischer Anbieter mit Fokus auf digitale Souveränität – spezialisiert auf den Schutz strategischer Domainnamen, DNS und zugehörige Dienste. Seit rund dreißig Jahren bei DENIC akkreditiert, setzt Nameshield auf ein hohes Sicherheits- und Qualitätsniveau als Grundlage der NIS2-Compliance. Im Zuge der neuen Anforderungen hat Nameshield die Inhaberidentifikation für .DE-Domains sowie für eine wachsende Zahl weiterer Endungen verstärkt, deren Registries zusätzliche NIS2-bezogene Maßnahmen eingefordert haben. Für weitere Informationen stehen Ihnen Ihre Kundenbetreuer gerne zur Verfügung – unsere Vertriebsteams helfen Ihnen dabei, die beste Strategie zum Schutz Ihrer digitalen Assets zu entwickeln.
Kontext und Auswirkungen auf Ihre Zertifikatsverwaltung
Der Markt für SSL- und TLS-Zertifikate wächst seit Jahren stark. Während 2015 noch rund 3 Millionen Zertifikate im Umlauf waren, sind es 2025 bereits etwa 194 Millionen. Gleichzeitig hat sich HTTPS als Standard etabliert – rund 98 % des Chrome-Datenverkehrs sind heute verschlüsselt.
Treiber dieser Entwicklung sind die digitale Transformation, steigende Sicherheitsanforderungen und die zunehmende Vernetzung durch IoT. Auch wirtschaftlich zeigt sich das Wachstum deutlich: Der globale TLS-Markt soll von 4,7 Milliarden Euro (2023) auf über 18,5 Milliarden Euro bis 2030 steigen.
Trotzdem bestehen weiterhin Herausforderungen. Viele Websites sind nicht optimal abgesichert: 35,9 % der Top 150.000 Sites erhalten nur ein SSL-Labs-Rating von B oder schlechter. Zwar setzt sich TLS 1.3 mit 65,4 % zunehmend durch, ältere Protokolle sind jedoch weiterhin verbreitet.
Bei den Zertifikatstypen dominieren klar DV-Zertifikate (99 %), während OV und EV trotz geringer Stückzahlen einen relevanten Anteil am Traffic abdecken. Gleichzeitig ist HTTPS kein Vertrauensindikator mehr: Rund 90 % der Phishing-Seiten nutzen ebenfalls Verschlüsselung.
Für Unternehmen bedeutet das: Zertifikatsmanagement wird zunehmend strategisch. Themen wie Automatisierung, Laufzeitmanagement und richtige Zertifikatstypen rücken in den Mittelpunkt.
Ein regulierter Markt: Wer hinter Zertifikaten steht
Der Zertifikatsmarkt ist international reguliert. Das CA/Browser Forum definiert seit 2005 verbindliche Standards (Baseline Requirements) für TLS, Code Signing und S/MIME. Certificate Authorities prüfen Identitäten, stellen Zertifikate aus und verwalten deren Lebenszyklus. Browserhersteller wiederum steuern die Darstellung von Vertrauen im Web. Mit Cloud-Anbietern verschwimmen die Rollen zunehmend, während Browser wie Chrome oder Firefox faktisch entscheiden, welchen Zertifikaten vertraut wird.
Ein Markt im Ungleichgewicht
Die Entwicklung von SSL/TLS ist stark von wenigen großen Playern geprägt. Seit SSL 1.0 (1994) und TLS 1.0 (1999) wurde das Protokoll kontinuierlich weiterentwickelt – bis TLS 1.3 als heutiger Standard. Spätestens seit 2013 hat Verschlüsselung massiv an Bedeutung gewonnen. Google und Mozilla trieben HTTPS als Standard voran, machten es zum Ranking-Faktor und entfernten unsichere Verfahren wie SHA-1.
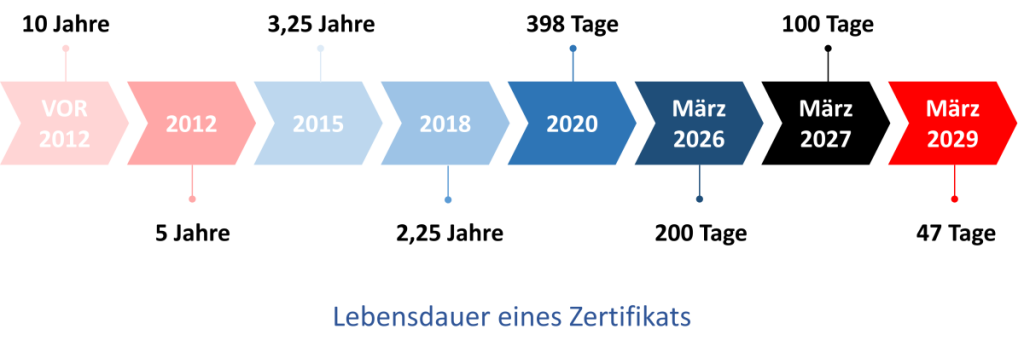
Gleichzeitig nahm die Marktmacht großer Browserhersteller zu: Symantec verlor 2018 das Vertrauen, Apple begrenzte 2020 Zertifikatslaufzeiten auf ein Jahr, und Google sowie Apple treiben weitere Verkürzungen auf 90 bzw. sogar 47 Tage voran.
Warum kürzere Zertifikatslaufzeiten?
Kürzere Laufzeiten sollen die Sicherheit erhöhen, indem Schlüssel häufiger erneuert und Identitäten regelmäßig validiert werden.
Für Unternehmen bedeutet das deutlich mehr Aufwand:
statt jährlicher werden Zertifikate mehrmals pro Jahr erneuert
Domains müssen regelmäßig neu validiert werden
Prozesse werden stärker in administrative und technische Schritte getrennt
Organisationsvalidierungen bleiben meist jährlich
Die Herausforderung der Automatisierung
Manuelle Zertifikatsverwaltung stößt dabei schnell an Grenzen. Automatisierung wird zur Voraussetzung für Skalierbarkeit. Dabei setzen sich zwei Ansätze durch: ACME und Certificate Lifecycle Management (CLM).
ACME automatisiert insbesondere die Domain-Validierung und Zertifikatsausstellung, ist aber vor allem für öffentliche Zertifikate geeignet und deckt Themen wie interne PKI oder Governance nur teilweise ab.
CLM bietet einen ganzheitlichen Ansatz mit Discovery, Governance und Multi-CA-Management. Gleichzeitig bleiben Herausforderungen wie Integration, Kosten, DCV oder Krypto-Agilität bestehen.
Die Nameshield-Lösung: So unterstützt Sie Nameshield
Nameshield verbindet CLM, Zertifizierungsstellen und das primäre DNS in einer integrierten Plattform. Über APIs und Konnektoren werden alle Komponenten miteinander verknüpft. Als DNS-Provider ermöglicht Nameshield insbesondere eine hochautomatisierte Domain-Validierung. In Kombination mit Multi-CA-Management entsteht so eine durchgängige Automatisierung des gesamten Zertifikatslebenszyklus.
Ein Vorteil ist die Geschwindigkeit: Vorvalidierte Zertifikate können innerhalb von Minuten, oft unter einer Minute, bereitgestellt werden. Die Plattform unterstützt zudem Discovery, Policy-Management, Multi-CA-Setups und integriert sich in bestehende IT-Landschaften.
Der richtige Einstieg in ein modernes Zertifikatsmanagement
Der Einstieg beginnt mit einer klaren Abgrenzung des Umfangs: öffentliche Zertifikate oder ein vollständiger Ansatz inkl. interner PKI.Danach sollten Volumen und Verantwortlichkeiten geklärt werden – intern (Zertifikate, DNS) und extern (CAs, DNS-Provider).
Ebenso wichtig ist das Verständnis der bestehenden Prozesse:
Wer beantragt Zertifikate?
Wer stellt sie aus?
Wer installiert sie?
Nur mit diesem Überblick lassen sich Automatisierung und Optimierung sinnvoll umsetzen.
Webinar-Aufzeichnung
Zu diesem Thema haben wir außerdem ein Webinar durchgeführt, in dem wir die Auswirkungen verkürzter Zertifikatslaufzeiten sowie konkrete Strategien für Automatisierung und die Integration von Certificate Lifecycle Management (CLM) praxisnah erläutert haben.
Kontaktieren Sie uns, wenn Sie mehr über moderne Zertifikatsverwaltung, Automatisierung und CLM-Lösungen erfahren möchten oder eine individuell auf Ihr Unternehmen zugeschnittene Lösung benötigen.