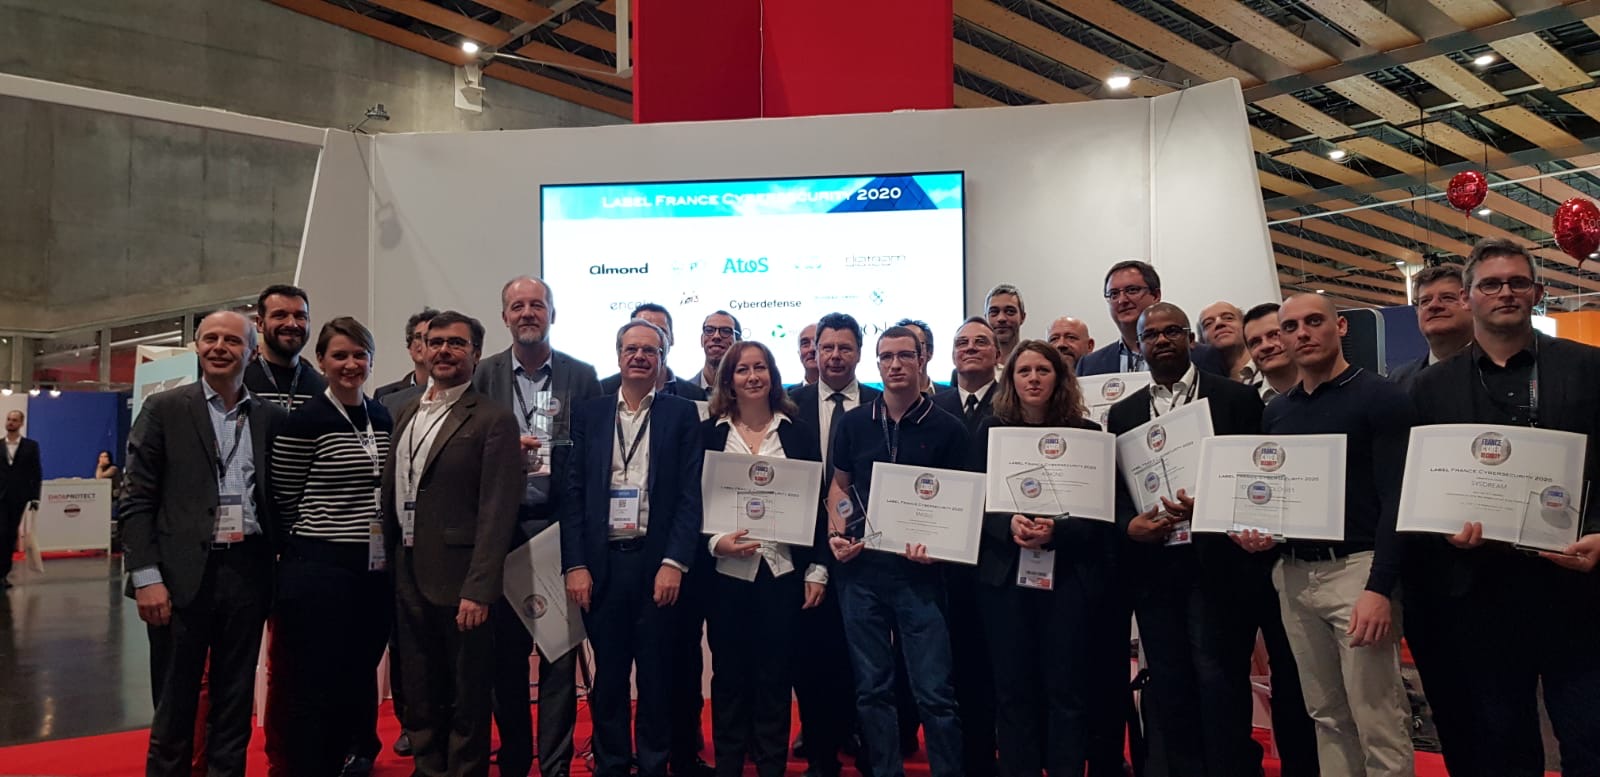
A l’occasion de la 12ème édition du Forum International de la Cybersécurité (FIC), l’événement de référence en matière de cybersécurité et de confiance numérique, qui se tient actuellement du 28 au 30 janvier à Lille, Nameshield s’est vu remettre une nouvelle fois le Label France Cybersecurity pour sa solution DNS Premium.
8ème édition de la Remise des Labels France Cybersecurity, 29 janvier 2020
Le DNS Premium de Nameshield labellisé France Cybersecurity
Le DNS est au cœur des services critiques de l’entreprise : Internet,
e-mail, applications…
Exposé de plus en plus fréquemment
aux attaques telles que les attaques DDoS, Man in the Middle… il doit rester
disponible.
Le DNS Premium de Nameshield
est la solution qui répond aux besoins de protection du DNS avec une
infrastructure redondante, ultra-sécurisée avec tous les services clés du DNS
(anycast, protection DDoS, DNSSEC, statistiques).
Cette solution DNS
Premium labellisée France Cybersecurity, permet ainsi à ses
utilisateurs de protéger leurs actifs numériques de toute attaque et garantit
une haute disponibilité de leurs services Internet.
Label France Cybersecurity, la garantie d’un niveau de qualité en matière de cybersécurité
Pour rappel, le Label France Cybersecurity est la garantie pour les utilisateurs que les produits et services de Nameshield sont français et qu’ils possèdent des fonctionnalités claires et bien définies, avec un niveau de qualité en matière de cybersécurité vérifié par un jury indépendant.
Il répond à plusieurs besoins et
objectifs :
sensibiliser les utilisateurs et donneurs
d’ordre internationaux à l’importance de l’origine française d’une offre de
cybersécurité et aux qualités qui lui sont propres ;
attester auprès des utilisateurs et donneurs
d’ordre, la qualité et les fonctionnalités des produits et services ainsi
labellisés ;
promouvoir les solutions de cybersécurité françaises
et accroître leur visibilité en France et à l’international ;
accroître globalement leur usage et élever le
niveau de protection des utilisateurs.
Ce label est gouverné par une
structure composée de représentants réunis en 3 collèges :
Collège étatique : représentants de la Direction
Générale de l’Armement (DGA), de la Direction Générale des Entreprises (DGE) du
Ministère de l’économie, de l’industrie et du numérique et de l’Agence
Nationale de la Sécurité des Systèmes d’Information (ANSSI).
Collège industriel : représentants de l’Alliance
pour la Confiance Numérique (ACN) et d’Hexatrust.
Nameshield, société 100% française, certifiée ISO 27001 sur l’ensemble de son activité registrar, a su ainsi apporter toutes les garanties nécessaires à l’obtention du label France Cybersecurity pour son offre DNS Premium et illustre ainsi son engagement à toujours fournir à ses clients les meilleures prestations et standards en matière de cybersécurité.
Pour en savoir plus sur notre solution labellisée DNS Premium, rendez-vous sur le site de Nameshield.
Le DNS est au cœur de nombreux services stratégiques de l’Internet (mails – VoIP – site – applications etc.) et reste un élément central exposé à de nombreuses cybermenaces.
L’ANSSI, l’autorité nationale en matière de sécurité et de défense des systèmes d’information, liste différentes préconisations pour la sécurisation du DNS.
DOH, DOT, blockchain DNS, DNSSEC
font également l’actualité du DNS.
Notre expert aborde
ces différents sujets à travers ce webinar, avec au programme :
Définition du Domain Name System
L’importance du DNS
L’ANSSI et le DNS
Les tendances du DNS
Retrouvez ce webinar animé par Christophe GERARD, Security Product Manager de Nameshield Group, en replay sur la plateforme Webikeo :
Il y a tout juste un an, dans le cadre du 1erForum de Paris sur la paix, le Président de la République Française, Emmanuel Macron, lançait l’Appel de Paris pour la Confiance et la Sécurité dans le Cyberespace. Cet appel est une déclaration politique destinée à marquer une mobilisation sur la stabilité dans le cyberespace et vient renforcer les efforts de la communauté internationale et de nombreux acteurs impliqués dans les enjeux de sécurité numérique. Ce texte rappelle certains principes que nous estimons fondamentaux, comme l’application du droit international et des droits de l’Homme dans le cyberespace. Il souligne aussi la nécessité d’une approche multi-acteurs pour élaborer les normes qui nous permettront de profiter pleinement, c’est-à-dire de manière fiable et sécurisée, des opportunités offertes par la révolution numérique. Enfin, l’Appel de Paris promeut le renforcement de la sécurité des produits et services numérique, que nous utilisons par exemple dans notre vie quotidienne. Le texte vise en ce sens à empêcher les cyberattaques commises par des acteurs malveillants qui mettent en danger l’ensemble des usagers du cyberespace.
Conscient que le développement de notre Société, tant sur les plans économiques, culturels et démocratiques, passe par une confiance renforcée de l’information qui transite par internet, la société Nameshield, qui œuvre depuis 25 ans pour protéger l’identité numérique de ses clients ; entreprises, collectivités et administrations via l’usage de leurs noms de domaine, a souhaité s’associer à cette démarche et signer l’Appel de Paris.
Son métier consiste à assurer l’intégrité et la résilience de l’identité des personnes morales et physiques sur internet, représentée aujourd’hui par le nom de domaine. En protégeant hautement les données renseignées sur la carte d’identité du nom de domaine (Whois) et en assurant un service de haute disponibilité et de haute performance via le Domain Name System (DNS) associé, Nameshield contribue ainsi dans une large mesure au deuxième principe de l’Appel de Paris : Protéger l’internet. Empêcher les activités qui portent atteinte intentionnellement et dans une large mesure à la disponibilité ou à l’intégrité du cœur public de l’internet.
LeDomain Name Systempeut être comparé à l’annuaire de l’internet. Ce protocole traduit un nom de domaine en adresse IP, en s’appuyant sur une base de données distribuée sur des milliers de machines. Pierre angulaire du web, si le DNS tombe, notamment par une corruption des données ou une attaque par déni de services, ce sont tous vos sites web et vos emails qui deviennent inaccessibles : cela devient purement impensable aujourd’hui ! Le DNS doit donc être protégé et rester hautement disponible. Protocole créé dans les années 1980, des failles de sécurité ont été depuis identifiées quant au fonctionnement usuel du DNS. C’est pourquoi un nouveau protocole sécurisé, DNSSEC, a été développé afin de garantir l’authenticité des échanges via une signature certifiée. D’autres solutions peuvent venir compléter la résilience de votre identité sur internet : leRegistry Lock, les certificats SSL…
Les solutions de sécurité proposées par Nameshield, société indépendante française, stockant ses données en France, disposant de sa propre infrastructure DNS anycastée et résiliente, certifiée ISO 27001 sur l’ensemble de son activité noms de domaine, sont conformes aux recommandations de l’ANSSI sur les « bonnes pratiques pour l’acquisition et l’exploitation de noms de domaine ».
Dans le cadre du 2èmeForum de Paris sur la paix, le Ministère des Affaires étrangères a souhaité illustrer le deuxième principe de l’Appel de Paris : Protéger l’internet en mettant en avant les services proposés par Nameshield. La société est ainsi fière de pouvoir s’associer, à son niveau, aux acteurs impliqués dans les enjeux de sécurité numérique afin de rendre l’internet plus fiable et contribuer ainsi à la sécurité du cyberespace.
Le 10 mai dernier, dans un communiqué de presse, la société Pacers Sports & Entertainment (PSE), propriétaire de l’équipe de basketball des Pacers de l’Indiana, franchise de la NBA (National Basketball Association), a révélé avoir été victime d’une attaque sophistiquée de phishing fin 2018.
Pour rappel, le phishing est une technique utilisée par
des fraudeurs pour obtenir des informations personnelles dans le but de
perpétrer une usurpation d’identité. Il s’agit d’une technique d’« ingénierie
sociale » qui consiste à exploiter non pas une faille informatique, mais la «
faille humaine » en dupant les internautes par le biais d’un email semblant
provenir d’une entreprise de confiance, typiquement une banque ou un site de
commerce.
Pacers Sports & Entertainment victime d’une attaque de phishing
Fin 2018, la société PSE a ainsi été la cible d’une campagne d’emails de phishing permettant l’accès non autorisé à des emails contenant des informations personnelles d’un certain nombre de personnes.
Cette cyberattaque a touché un
nombre limité de personnes, cependant la quantité d’informations volées reste
importante : nom, adresse, date de naissance, numéro de passeport, permis
de conduire, numéro d’identification d’état, numéro de compte bancaire, numéro
de carte de crédit, signature numérique, nom d’utilisateur et mot de passe, et
pour certains le numéro de sécurité sociale.
La société américaine a alors
rapidement mis en place des mesures pour sécuriser les comptes de messagerie
touchés et a lancé une enquête avec l’aide d’experts judiciaires. Cette enquête
a ainsi révélé que les pirates ont eu accès aux comptes d’un nombre limité de
personnes, entre le 15 octobre et le 4 décembre 2018. Le communiqué ne donne
cependant aucun détail sur l’identité des personnes visées.
PSE a informé individuellement
chaque victime quelles informations les concernant ont été dérobées et rassure
en affirmant qu’ « à ce jour, elle n’a reçu aucun rapport concernant une utilisation
abusive ou une tentative d’utilisation abusive des informations personnelles ».
La société a offert aux victimes de cette attaque, un accès gratuit à des
services de surveillance de crédit et de protection d’identité.
Quelques règles simples face au phishing
Les attaques de phishing deviennent de plus en plus fréquentes mais surtout de plus en plus sophistiquées et visent tout type de secteurs. Chacun doit donc redoubler de vigilance.
Pour conclure, rappelons quelques règles simples pour vous protéger face à des tentatives de phishing :
Ne pas répondre à une demande d’informations
confidentielles par mail (code d’accès et mots de passe, code de carte bleue…)
;
Ne jamais ouvrir une pièce jointe dont
l’expéditeur est soit inconnu soit d’une confiance relative ;
Vérifier les liens en passant la souris
au-dessus (sans cliquer) pour s’assurer qu’ils renvoient vers des sites de
confiance ;
Être attentif à la qualité du langage utilisé
par l’expéditeur du mail ;
Ne pas faire confiance au nom de l’expéditeur du
mail. En cas de doute, contacter l’expéditeur par un autre biais.
Le navigateur Chrome représente entre 62% et 68% de parts de marché mondial. Alors, quand en 2016 Chrome a annoncé son intention de déclarer le HTTP comme « not secure », le web dans son ensemble se mit à écouter !
Depuis juillet 2018, avec l’arrivée de Chrome 68, les sites en HTTP sont considérés comme « Non Sécurisé », ceux en HTTPS sont marqués « Sécurisé » dans la barre d’adresse.
Et depuis le 25 mai 2018, le RGPD est entré en vigueur et les sites
qui récoltent des données personnelles doivent disposer du HTTPS.
Passer au HTTPS par défaut sur l’ensemble de vos sites Web est devenu
indispensable, en faisant l’acquisition de certificat(s) SSL et permet de
bénéficier de différents avantages.
Au programme de ce webinar, nos
experts reviennent sur :
Qu’est-ce qu’un certificat SSL ?
Quels sont les avantages et les risques liés aux certificats SSL ?
Quelle stratégie adopter pour vos sites web ?
Retrouvez ce webinar animé par Christophe GERARD, Security Product Manager et Lucie LOOS, Directrice Marketing Experte cybersécurité de Nameshield group, en replay sur la plateforme Webikeo :
Les acteurs et fournisseurs de
services publics envahissent le monde connecté, profitant des innovations que
le reste du monde met si opportunément à leur disposition. Ce ne serait pas un
problème si nous ne vivions pas dans une époque où le piratage d’une centrale
électrique était devenu possible.
En 2015 et 2016, des pirates informatiques ont coupé le courant à des milliers d’utilisateurs en plein hiver ukrainien. Depuis, le gouvernement américain a admis ouvertement que des puissances étrangères tentaient chaque jour de prendre le contrôle des salles de commande du réseau énergétique des États-Unis. Et c’est important parce que nous sommes actuellement en train de connecter des infrastructures vieilles de plusieurs décennies dans un environnement qui nage avec des menaces contre lesquelles elles n’ont jamais été conçues.
Les ingénieurs et informaticiens n’ont pas toujours été sur la même longueur d’onde. Ces disciplines sont différentes, ce sont des mentalités différentes ayant des objectifs différents, des cultures différentes et, bien sûr, des technologies différentes. Les ingénieurs peuvent anticiper les accidents et les défaillances, tandis que les professionnels de la cybersécurité anticipent les attaques. Il existe des normes industrielles extrêmement différentes pour chaque discipline et très peu de normes pour le domaine en plein essor de l’Internet des objets (IoT), qui se faufile de plus en plus dans les environnements des services publics. Ces deux mondes entrent maintenant en collision.
Une grande partie de
l’informatique utilisée dans l’infrastructure des services publics était auparavant
isolée et fonctionnait sans crainte des pirates informatiques, avec des
systèmes conçus pour la disponibilité et la commodité, et non pour la sécurité.
Leurs créateurs n’envisageaient pas qu’un utilisateur ait besoin de s’authentifier
sur un réseau pour prouver qu’il était digne de confiance. Et, si ce postulat
était acceptable par le passé, nous avons aujourd’hui un paysage encombré de
machines obsolètes, chargées de codes peu sécurisés et non équipées pour faire
face aux menaces informatiques modernes. La mise à niveau de ces systèmes et la
sécurité après coup, ne résoudront pas tous ces problèmes de sécurité, et les
remplacer entièrement serait bien trop coûteux, difficile à envisager et
presque utopique pour beaucoup. Et c’est un réel problème aujourd’hui que de
les connecter dans un environnement exposé à des menaces et des adversaires sans cesse à la
recherche de la prochaine cible facile.
Aujourd’hui, le monde tend à se connecter de plus en plus, notamment à travers l’Internet des objets (Internet of Things – IoT), on parle de voitures connectées, de moniteurs pour bébé connectés au smartphone d’un parent et des sonnettes qui informent les propriétaires qui se trouvent à leur porte, les frigos, les machines à laver deviennent connectés… et les services publics suivent la tendance en voulant naturellement faire partie de l’évolution de ce monde vers l’informatisation croissante des objets physiques.
Aussi passionnant que ces innovations puissent paraître, à chaque jour son lot de découverte de failles de sécurité des objets connectés. Qu’il s’agisse de mots de passe codés en dur, d’une incapacité à authentifier ses connexions sortantes et entrantes ou d’une impossibilité de mettre à jour, il y a peu d’argument concernant leur sécurité. Ces produits sont souvent précipités sur le marché sans penser à ce facteur important.
Les entreprises et les
gouvernements s’emparent de l’Internet des Objets pour transformer leur manière
de faire du business, et les services publics font de même. Les grandes infrastructures
seront de plus en plus composées de connecteurs et de capteurs IoT – capables
de relayer les informations à leurs opérateurs et d’améliorer radicalement le
fonctionnement général des services publics.
Malheureusement, dans la course à
l’innovation, les premiers arrivés ignorent souvent les problèmes de sécurité
que de nouvelles inventions brillantes apportent souvent avec elles. Et entre un
environnement industriel ou utilitaire, même si le concept d’IoT est similaire,
les impacts potentiels peuvent être radialement différents. Une poupée
connectée est une chose, une centrale électrique en est une autre !
Les risques sur les services publics, sont avérés. Il existe de nombreux exemples. Stuxnet, le virus qui a détruit le programme nucléaire iranien en est un. Les attaques susmentionnées sur le réseau électrique ukrainien pourraient en être une autre. En outre, les gouvernements occidentaux, la France y compris, admettent maintenant que des acteurs étrangers tentent de pirater leurs services publics quotidiennement.
Si c’est un si gros problème, on pourrait légitimement se demander pourquoi cela n’est-il pas arrivé plus souvent? Pourquoi n’avons-nous pas encore entendu parler d’attaques aussi dévastatrices? Le fait est que beaucoup ne savent pas qu’ils ont déjà été piratés. De nombreuses organisations passent des semaines, des mois et souvent des années sans se rendre compte qu’un attaquant se cache dans leurs systèmes. Le Ponemon Institute a constaté que le délai moyen entre une organisation atteinte et la découverte de l’attaque est de 191 jours, près de six mois donc. Cela est particulièrement vrai si l’un de ces systèmes anciens n’a aucun moyen de dire ce qui est anormal. D’autres peuvent simplement cacher leur violation, comme le font de nombreuses organisations. De telles attaques sont souvent gênantes, en particulier avec les implications réglementaires et les réactions publiques qu’une cyberattaque sur un service public entraîne.
De plus, la plupart des attaques
ne sont souvent pas catastrophiques. Ce sont généralement des tentatives pour
obtenir des données ou accéder à un système critique. Pour la plupart, c’est un
objectif suffisamment important à atteindre. S’attaquer aux possibilités les
plus destructrices d’une telle attaque constituerait essentiellement un acte de
guerre et peu de cybercriminels voudraient se mettre à dos un État.
La théorie du cygne noir – théorisée par Nassim Nicholas Taleb : une situation difficile à prévoir et qui semble extrêmement improbable, mais qui aurait des conséquences considérables et exceptionnelles – convient parfaitement ici. Nous ne savons pas quand, comment ou si un tel événement pourrait se produire, mais nous ferions mieux de commencer à nous y préparer. Même si la probabilité d’un tel événement est faible, le coût d’attendre et de ne pas s’y préparer sera quant à lui bien plus élevé. Le marché des IoT, notamment dans le secteur des services publics doit commencer à se préparer à ce cygne noir.
Les infrastructures à clés publiques (PKI) utilisant des certificats permettront aux services publics de surmonter bon nombre de ces menaces, offrant ainsi une confiance inégalée à un réseau souvent difficile à gérer. Il repose sur des protocoles interopérables et normalisés, qui protègent les systèmes connectés au Web depuis des décennies. Il en va de même pour l’IoT.
Les PKI sont très évolutives, ce qui les rend parfaitement adaptées aux environnements industriels et aux services publics. La manière dont de nombreux utilitaires vont s’emparer de l’IoT passe par les millions de capteurs qui vont restituer les données aux opérateurs et rationaliser les opérations quotidiennes, ce qui les rend plus efficaces. Le nombre considérable de ces connexions et la richesse des données qui les traversent les rendent difficiles à gérer, difficiles à contrôler et à sécuriser.
Un écosystème PKI peut sécuriser les connexions entre les périphériques, les systèmes et ceux qui les utilisent. Il en va de même pour les systèmes plus anciens, conçus pour la disponibilité et la commodité, mais non pour la possibilité d’attaque. Les utilisateurs, les périphériques et les systèmes pourront également s’authentifier mutuellement, garantissant ainsi que chaque partie de la transaction est une partie de confiance.
Les données qui circulent constamment sur ces réseaux sont chiffrées sousPKI à l’aide de la cryptographie la plus récente. Les pirates qui veulent voler ces données se rendront compte que leurs gains mal acquis sont inutiles s’ils réalisent qu’ils ne peuvent pas les déchiffrer.
Assurer davantage l’intégrité de ces données passe par la signature de code. Lorsque la mise à jour des appareils doit se faire sans fil, la signature de code vous indique que l’auteur des mises à jour est bien celui qu’il prétend être et que le code n’a pas été falsifié de manière non sécurisée depuis sa rédaction. Le démarrage sécurisé empêchera également le chargement de code non autorisé lors du démarrage d’un périphérique. La PKIn’autorise que le code sécurisé et approuvé à s’exécuter sur un périphérique, ce qui bloque les pirates et garantit l’intégrité des données requise par les utilitaires.
Les possibilités d’une attaque
contre un utilitaire peuvent parfois sembler irréalistes. Il y a quelques
années à peine, un piratage d’un réseau électrique semblait presque impossible.
Aujourd’hui, les nouvelles concernant les vulnérabilités liées à l’IoT font
régulièrement les manchettes dans le monde entier. Les implications
destructrices de cette nouvelle situation n’ont pas encore été pleinement
prises en compte, mais le fait que nous voyions des cygnes blancs ne signifie
pas qu’un cygne noir ne soit pas en train de préparer son envol.
Les utilisateurs vont commencer à
exiger de ces entreprises des dispositions de sécurité. La Federal Energy
Regulatory Commission (FERC) a récemment infligé une amende de 10 millions de
dollars à une entreprise de services publics qui a été reconnue coupable de 127
infractions différentes à la sécurité. La société n’a pas été nommée, mais des
groupes de pression ont récemment lancé une campagne, déposant une pétition
auprès de la FERC afin de la nommer publiquement avec les conséquences
potentielles sur son image de marque. En outre, avec l’avènement du règlement
général sur la protection des données (RGPD) et de la directive NIS l’année
dernière, les services publics doivent désormais examiner de plus près la
manière dont ils protègent leurs données. Partout dans le monde, les
gouvernements cherchent des moyens de sécuriser l’IoT, notamment en ce qui
concerne les risques pour la sécurité physique. La sécurité des services
publics est importante parce que les services publics jouent un rôle essentiel
dans le fonctionnement de la société. Il est tout aussi important qu’ils soient
entraînés dans le 21ème siècle, car ils en sont protégés. Les PKI offrent le
moyen de faire exactement cela.
Mike Ahmadi, vice-président de DigiCert pour la sécurité industrielle IoT, travaille en étroite collaboration avec les organismes de normalisation des secteurs de l’automobile, du contrôle industriel et de la santé, les principaux fabricants d’appareils et les entreprises pour faire évoluer les meilleures pratiques en matière de cybersécurité et les solutions de protection contre les menaces en constante évolution. L’une de ses publications est à l’origine de cet article.
Le 15 avril dernier, l’ANSSI (Agence Nationale de la Sécurité des Systèmes d’Information) a dévoilé son rapport annuel lors d’une conférence de presse. L’agence a ainsi recensé 1 869 signalements, 391 incidents hors OIV (opérateurs d’importance vitale), 16 incidents majeurs et 14 opérations de cyberdéfense pour l’année 2018. L’ANSSI a également identifié 5 grandes tendances de la cybermenace observées en France et en Europe en 2018.
Analyse de la cybermenace en 2018 – Les 5 grandes tendances en France et en Europe
1. Cyber-espionnage
Préoccupation majeure de l’ANSSI
en 2018, le cyber-espionnage représente le risque le plus élevé pour les
organisations selon l’agence.
D’une extrême discrétion et
bénéficiant d’importants moyens financiers, les attaquants planifient sur
plusieurs années des attaques très ciblées et techniquement très sophistiquées.
Il a été constaté en 2018, que ces cyberattaquants s’intéressent de plus en
plus aux secteurs d’activité d’importance vitale et aux infrastructures critiques spécifiques,
tels que les secteurs de la défense, de la santé ou de la recherche.
2. Attaques indirectes
Les attaques indirectes ont connu
une importante hausse en 2018, selon l’ANSSI. En effet, pour contourner les
mesures de sécurité mises en place par les grands groupes, étant de plus en
plus conscients du risque cyber, les attaquants visent les intermédiaires, tels
que les fournisseurs ou les prestataires, qui sont plus vulnérables, pour
atteindre leurs cibles finales.
Compromettre un seul partenaire
suffit pour toucher plusieurs entreprises. Il est donc primordial de choisir des
partenaires qui placent la sécurité de leur système d’information au premier
plan de leurs préoccupations.
3. Opérations de déstabilisation et d’influence
De par la nature des cibles et
des revendications, ces attaques à la technicité pourtant modérée, ont souvent
un fort impact symbolique. Une augmentation de ces attaques a été constatée en
2018.
4. Cryptojacking
Pour rappel, le cryptojacking est
une cyberattaque consistant à utiliser la puissance de l’ordinateur de sa
victime afin de miner de la cryptomonnaie.
En 2018, de nombreuses attaques
de ce type ont été observées, les attaquants de plus en plus organisés,
profitent des failles de sécurité pour compromettre les équipements de leurs
victimes en déposant des mineurs de cryptomonnaies sans qu’elles ne s’en
aperçoivent.
5. Fraudes en ligne
La fraude en ligne constitue une cybermenace permanente aussi bien pour
les entreprises et les grandes organisations que pour les particuliers. L’ANSSI
a noté une importante évolution des fraudes en ligne l’année dernière. Les
grands opérateurs se préoccupant de plus en plus de la cybersécurité, les
attaquants se tournent alors vers des cibles moins exposées mais plus
vulnérables, telles que les collectivités territoriales ou les acteurs du
secteur de la santé qui ont été ainsi les cibles de nombreuses attaques de
phishing en 2018.
Conclusion
La multiplicité et l’ampleur des
attaques observées durant l’année 2018, démontrent qu’il est primordial de
mettre en place des mesures de sécurité pour prévenir ces cybermenaces, aussi bien
au sein des grandes organisations, des grands groupes que des petites
entreprises.
« Le constat est sans appel : 2018 prouve une nouvelle fois que le risque
numérique, loin d’être éthéré, doit être au cœur de nos préoccupations. Et pas
seulement celles de l’ANSSI ! Les attaques informatiques touchent toute la
société. C’est pourquoi nous devons tous nous emparer du sujet. »,
explique Guillaume Poupard, Directeur Général de l’ANSSI.
Le 24 février dernier le monde a pris conscience, à la suite d’un
communiqué de l’ICANN, que l’Internet pouvait s’arrêter à tout moment ! En
cause, la protection des noms de domaine et du DNS, pierre angulaire de l’accès
aux sites web.
Saviez-vous que la disponibilité de vos mails, sites et services
Internet dépend du Nom de Domaine?
Au programme de ce webinar à
destination des Grands Comptes, Entreprises publiques et privées, Online
Players et plus généralement des entreprises utilisant Internet comme canal de
communication et de diffusion :
Actualités en cybersécurité
Comprendre l’importance du DNS
Identifier les attaques visant le DNS et les
noms de domaine
Les bonnes pratiques pour se protéger
Retrouvez ce webinar animé par Christophe GERARD, Security Product Manager et Lucie LOOS, Directrice Marketing Experte cybersécurité de Nameshield group, en replay sur la plateforme Webikeo :
Le CESIN (Club des Experts de la Sécurité de l’Information et du Numérique) vient de publier la quatrième édition de son baromètre annuel réalisée avec OpinionWay auprès de ses 174 membres, à 84% des RSSI (Responsables de la Sécurité des Systèmes d’Information) de grands groupes français. Cette enquête annuelle permet de mieux cerner la perception et la réalité de la cybersécurité et ses enjeux au sein des entreprises membres du CESIN.
Les cyberattaques les plus fréquentes et leurs impacts
Au cours de ces 12 derniers mois,
bien que le nombre des attaques tend à se stabiliser, 80% des entreprises interrogées ont été victimes d’au moins une
cyberattaque, et les conséquences sur
le business (arrêt de la production, site internet indisponible, perte de
CA…) sont plus importantes qu’en
2017.
En moyenne, chaque année, les
entreprises font face à 5 types de cyberattaque.
Parmi les attaques subies, le phishing est la plus fréquente avec 73% des entreprises qui ont été touchées, suivi par l’arnaque au Président avec 50% des répondants puis en troisième position se trouvent le ransomware et l’infection par un malware.
Concernant les risques cyber, le Shadow IT est le risque le plus fréquemment
rencontré, 64% des RSSI interrogés estiment qu’il s’agit d’une menace à
traiter. En effet l’installation et l’utilisation d’applications non approuvées
et souvent gratuites peuvent échapper au contrôle de la DSI.
Cloud et IoT : L’impact de la transformation numérique sur la sécurité des systèmes d’information
Pour 98% des entreprises, la
transformation numérique a un véritable impact sur la sécurité des systèmes
d’information et des données et accroît le périmètre des cyberattaques. Tout particulièrement
par le recours important au Cloud,
utilisé par 87% des entreprises dont 52% stockent leurs données dans des Clouds
publics.
Cette utilisation du Cloud
représente un risque fort en raison d’un manque
de maîtrise par rapport à l’accès
aux données de l’entreprise par les hébergeurs (via les administrateurs ou
autres) ou par rapport à la chaîne de
sous-traitance utilisée par l’hébergeur ou encore par rapport au non-effacement des données. Pour 89%
des RSSI, ces enjeux impliquent le recours à des outils de sécurisation
complémentaires à ceux proposés par le prestataire de service afin de sécuriser
les données stockées dans le Cloud.
En ce qui concerne l’IoT (Internet of Things), la course à
l’innovation et l’usage de plus en plus répandu des objets connectés ont fait
apparaître de nouvelles menaces en matière de cybersécurité, notamment en
raison des failles de sécurité
présentes dans ces équipements.
Une cyber-résilience à développer
Pour faire face à ces risques
cyber, les RSSI déploient de multiples solutions techniques.
Cependant malgré toutes ces
solutions, les RSSI se disent moins confiants par rapport à l’année dernière
quant à la capacité de l’entreprise à faire face à ces cyber-risques, et moins d’un sur deux estime que son
entreprise est préparée à gérer une cyberattaque de grande ampleur. Et
pourtant, seulement 12% ont mis en place un véritable programme de
cyber-résilience, il est en cours pour 33% et 34% l’envisagent.
Trois enjeux essentiellement humains pour l’avenir de la cybersécurité
Sensibilisation
des utilisateurs
Selon 61% des RSSI interrogés,
l’enjeu principal pour l’avenir de la cybersécurité est la formation et la sensibilisation des utilisateurs aux questions de
cybersécurité. Selon les répondants, « même si les salariés sont sensibilisés, ils restent peu impliqués en ne
suivant pas forcément les recommandations. Un important travail de pédagogie
reste à faire ».
Gouvernance
de la cybersécurité
Pour 60% des interrogés, il faut
placer la gouvernance de la cybersécurité au bon niveau. Bien que la mise en
conformité RGPD a permis de sensibiliser les entreprises aux enjeux de la
protection des données, la confiance en la capacité de leur COMEX à prendre en
compte les enjeux de la cybersécurité reste très inégale suivant les secteurs
d’activité.
Ressources
humaines
La pénurie de profils en SSI observée par 91% des RSSI, est un réel
défi pour les entreprises alors que 50% d’entre elles prévoient d’augmenter les
effectifs alloués à la cybersécurité.
Dans le cadre de la lutte contre l’insécurité sur le web, DNS Belgium, registre du .BE, a décidé d’intensifier son action en collaborant avec le SPF Economie [Le SPF Économie, PME, Classes moyennes et Énergie est le service public fédéral belge qui a pour mission de créer les conditions d’un fonctionnement compétitif, durable et équilibré du marché des biens et services en Belgique] pour fermer les sites frauduleux en moins de 24h.
Philip Du Bois, manager général de DNS Belgium indique ainsi : « Le présent protocole nous permettra d’agir ensemble avec le SPF Economie de manière encore plus ciblée contre les abus possibles impliquant des noms de domaine .be. Le protocole souligne notre ambition d’une zone .be sûre et de qualité qui crée un climat favorable pour le développement ultérieur de l’internet. »
Le but : garantir aux consommateurs une navigation en toute sécurité sur les sites Internet en .BE.
Cette procédure assurera une bien plus grande réactivité. En effet, jusqu’à présent SPF Economie ne pouvait demander au registre un blocage relatif au contenu, aussi les sites frauduleux mais dont les données d’identification étaient correctes (à tout le moins dont le caractère faux ne pouvait être prouvé) demeuraient intouchables. Le blocage nécessitait une requête auprès du Parquet, soit une procédure d’au moins deux semaines, laissant largement le temps au site frauduleux de créer des dommages importants auprès des consommateurs. Plusieurs centaines de sites par an sont concernés !
Dès le 1er décembre 2018, le protocole permettra donc au registre DNS Belgium, à la demande du SPF Economie, de bloquer les noms en .BE qui :
Sont utilisés pour des sites web frauduleux
Abritent des sites phishing
Bien sûr, cette procédure sera appliquée pour les délits reconnus comme sérieux. Le propriétaire du nom bloqué disposera d’une période de deux semaines pour réagir au blocage. Sans action de sa part sous 6 mois, le nom bloqué expirera.
Cette initiative, encore trop rare, est à saluer dans un contexte de lutte acharnée contre la cybercriminalité !
Nameshield utilise des cookies
Nameshield souhaite utiliser des cookies permettant d’assurer le bon fonctionnement du site et, avec nos partenaires, d’en mesurer son audience🍪.
Nameshield souhaite utiliser des cookies permettant d’assurer le bon fonctionnement du site et, avec nos partenaires, d’en mesurer son audience. Plus d'informations dans notre politique de cookies 🍪.
Ces cookies sont essentiels au bon fonctionnement du site web. Ils assurent les fonctionnalités de base et les fonctions de sécurité du site web, de manière anonyme.
Cookie
Durée
Description
cookielawinfo-checkbox-advertisement
1 year
Set by the GDPR Cookie Consent plugin, this cookie is used to record the user consent for the cookies in the "Advertisement" category .
cookielawinfo-checkbox-analytics
1 year
Set by the GDPR Cookie Consent plugin, this cookie is used to record the user consent for the cookies in the "Analytics" category .
cookielawinfo-checkbox-functional
1 year
The cookie is set by the GDPR Cookie Consent plugin to record the user consent for the cookies in the category "Functional".
cookielawinfo-checkbox-necessary
1 year
Set by the GDPR Cookie Consent plugin, this cookie is used to record the user consent for the cookies in the "Necessary" category .
cookielawinfo-checkbox-others
1 year
Set by the GDPR Cookie Consent plugin, this cookie is used to store the user consent for cookies in the category "Others".
cookielawinfo-checkbox-performance
1 year
Set by the GDPR Cookie Consent plugin, this cookie is used to store the user consent for cookies in the category "Performance".
CookieLawInfoConsent
1 year
Records the default button state of the corresponding category & the status of CCPA. It works only in coordination with the primary cookie.
Ces cookies aident à réaliser certaines fonctionnalités comme le partage du contenu du site web sur les plateformes de médias sociaux, la collecte de commentaires et d’autres fonctionnalités de tiers.
Performance cookies are used to understand and analyze the key performance indexes of the website which helps in delivering a better user experience for the visitors.
Ces cookies sont utilisés pour comprendre comment vous arrivez sur notre Site et pour mesurer le nombre de visiteurs.
Cookie
Durée
Description
_ga
2 years
The _ga cookie, installed by Google Analytics, calculates visitor, session and campaign data and also keeps track of site usage for the site's analytics report. The cookie stores information anonymously and assigns a randomly generated number to recognize unique visitors.
_gat_gtag_UA_25904574_14
1 minute
Set by Google to distinguish users.
_gid
1 day
Installed by Google Analytics, _gid cookie stores information on how visitors use a website, while also creating an analytics report of the website's performance. Some of the data that are collected include the number of visitors, their source, and the pages they visit anonymously.
CONSENT
2 years
YouTube sets this cookie via embedded youtube-videos and registers anonymous statistical data.
Ces cookies sont utilisés pour vous proposer des offres et services personnalisés, plus adaptés à vos centres d’intérêts.
Cookie
Durée
Description
NID
6 months
NID cookie, set by Google, is used for advertising purposes; to limit the number of times the user sees an ad, to mute unwanted ads, and to measure the effectiveness of ads.
VISITOR_INFO1_LIVE
5 months 27 days
A cookie set by YouTube to measure bandwidth that determines whether the user gets the new or old player interface.
YSC
session
YSC cookie is set by Youtube and is used to track the views of embedded videos on Youtube pages.
yt-remote-connected-devices
never
YouTube sets this cookie to store the video preferences of the user using embedded YouTube video.
yt-remote-device-id
never
YouTube sets this cookie to store the video preferences of the user using embedded YouTube video.