Le plan annoncé par le Gouvernement, financé par France Relance et le Programme d’investissement d’avenir, entérine la volonté de faire émerger des entreprises françaises leaders du secteur de la cybersécurité.
Les menaces cybercriminelles augmentent chaque année de manière endémique, tant en puissance, qu’en nombre et en volume. C’est donc une véritable stratégie offensive que met en place la France, non seulement pour renforcer la cybersécurité et pour faire face à ces menaces, mais aussi pour assurer l’essentielle souveraineté des Etats.
Dans le contexte sanitaire actuel, ces menaces sont d’autant plus prégnantes et les enjeux de sécurité chaque jour plus importants.
Ce plan ambitieux fixe plusieurs objectifs à l’horizon 2025, notamment les suivants :
multiplier par trois le chiffre d’affaires de la filière (passant de 7,3 milliards à 25 milliards d’euros)
positionner la France par rapport à la concurrence internationale en doublant notamment les emplois de la filière (passant de 37 000 à 75 000)
faire émerger trois licornes françaises en cybersécurité en s’appuyant sur les grandes start-up du secteur, et notamment celles membres du French Tech 120
diffuser une véritable culture de la cybersécurité dans les entreprises
Comme pour d’autres plans stratégiques nationaux (celui relatif par exemple à l’intelligence artificielle), une large partie de l’investissement sera destinée à la recherche et au développement (515 millions sont prévus à cet effet).
L’ANSSI (Agence Nationale des Systèmes de Sécurité de l’Information) se verra quant à elle confier 136 millions d’euros pour renforcer la sécurité des services publics, et prioritairement les hôpitaux et collectivités locales fréquemment mis à mal par des attaques par rançongiciels.
Sources Images : Walkerssk / Pete Linforth / Pixabay
Chaque jour, de nouvelles cyberattaques viennent mettre à mal les systèmes de défense des entreprises, et fragilisent encore plus les relations avec l’internaute, en particulier sur les sites marchands. Usurpation d’identité et vol de données sont devenus habituels.
Les risques qu’une personne malveillante intercepte les données transmises par l’internaute sur votre site Internet et plus largement toutes les informations transmises entre le navigateur et le serveur de votre site, sont en forte augmentation.
Retrouvez dans cette fiche « 5 minutes pour comprendre », disponible en téléchargement sur le site de Nameshield, quelle est la solution à mettre en place face à ces risques.
Découvrez lors du replay de ce webinar en quoi le nom de domaine est un actif clé pour votre société, comprenez quelle est sa valeur, quelles sont les formes de cyber-risques qui pèsent sur cet actif et comment mettre en place une stratégie de surveillance et de protection.
De la valorisation financière, aux recommandations techniques (DNS / HTTPS / SSO etc.), en passant par le monitoring, nos experts vous présentent un panorama complet des bonnes pratiques à mettre en place pour défendre efficacement votre territoire numérique.
Au sommaire :
Le nom de domaine : un actif stratégique essentiel
Attaques et risques ciblant les noms de domaine
Protéger son territoire numérique : les clés d’une stratégie de protection
Surveiller et se défendre
Intervenants :
Christophe GERARD, Security Product Manager de Nameshield group
Lucie LOOS, Directrice Marketing & Communication – Experte Cybersécurité de Nameshield group
Retrouvez ce webinar en replay sur la plateforme Webikeo :
Découvrez le témoignage de Virginie Collineau, RSSI de Nameshield Group certifié ISO 27001 depuis 2017, lors du webinaire organisé par Lloyd’s Register, le 8 décembre 2020.
La sécurité de vos informations et de vos données est désormais essentielle.
Des risques technologiques aux risques humains, il est devenu incontournable de protéger vos systèmes d’information via des processus fiables et conformes en engageant les équipes.
Sur cet évènement Live, nos experts partageront leurs expériences via les regards croisés auditeur- audité, la vision et l’intérêt d’une approche SMSI avec ses bénéfices et les processus inhérents. Venez poser vos questions en matière de cybersécurité, cyberattaques, cybermenaces.
Webinaire Live
Date & Horaire : 8 décembre 2020 | 10:00 Inscription : Gratuite Durée : 30 min – Regards croisés // 20 min – Questions/Réponses
Au sommaire :
Tour d’horizon des solutions en matière de protection des systèmes d’information
Exemples et cas pratiques clients
L’approche et les services LR & Nameshield
Questions Réponses avec nos experts techniques
Intervenants :
Philippe Roudier, Responsable Technique et Accréditation – Lloyd’s Register France
Rendez-vous le 24 novembre prochain à 10h pour assister à notre webinar intitulé : Nom de domaine : les clés d’une stratégie de surveillance et de protection (cybercriminalité, cybermenaces, …).
Lors de ce webinar, découvrez en quoi le nom de domaine est un actif clé pour votre société, comprenez quelle est sa valeur, quelles sont les formes de cyber-risques qui pèsent sur cet actif et comment mettre en place une stratégie de surveillance et de protection.
De la valorisation financière, aux recommandations techniques (DNS / HTTPS / SSO etc.), en passant par le monitoring, nos experts vous présenteront un panorama complet des bonnes pratiques à mettre en place pour défendre efficacement votre territoire numérique.
Pour y assister, il faudra au préalable vous inscrire sur la plateformeWebikeo(inscription gratuite) puis réserver votre place pour ce webinar. Vous pourrez ainsi participer en live à cette web-conférence et poser vos questions en direct.
Vous ne serez pas disponible ? Pas d’inquiétude, ce webinar sera également disponible en replay.
Dans un monde qui continue sa mue vers la digitalisation, les entreprises déjà bien au fait du cyberisque pesant sur les organisations, ont vu les menaces augmenter pendant la période COVID. La nécessité de sécuriser ses actifs numériques est plus que jamais au cœur des sujets IT.
Au programme de ce webinar à destination des Grands Comptes, Entreprises publiques et privées, Online Players et plus généralement des entreprises utilisant Internet comme canal de communication et de diffusion, notre expert revient sur :
L’importance stratégique du nom de domaine
Les attaques et risques liés à la gestion administrative
Les attaques et risques liés à la gestion technique
Les bonnes pratiques à mettre en place
Retrouvez ce webinar animé par Christophe GERARD, Security Product Manager de Nameshield Group, en replay sur la plateforme Webikeo :
Le nom de domaine est le premier lien entre l’internaute et votre site Web. C’est grâce au nom de domaine que l’on vous repère sur Internet, que vous êtes visible, que votre identité s’affiche et que vous développez votre business sur le net. C’est un actif numérique de votre entreprise.
La gestion et la configuration de ces noms de domaine passent la plupart du temps par l’accès à une interface de gestion. L’absence de politique en matière de sécurisation peut s’avérer dramatique.
Retrouvez dans cette fiche « 5 minutes pour comprendre », disponible en téléchargement sur le site de Nameshield, les solutions pratiques de sécurisation de vos accès.
Le DNS est au cœur des services critiques de l’entreprise : Internet, e-mail, applications… Il doit rester disponible et avoir un niveau élevé de sécurité. En effet une interruption de services aurait de lourdes conséquences pour les entreprises victimes.
Pourtant, le DNS est bien souvent l’infrastructure la moins sécurisée d’une entreprise et est exposé à de nombreuses attaques potentielles.
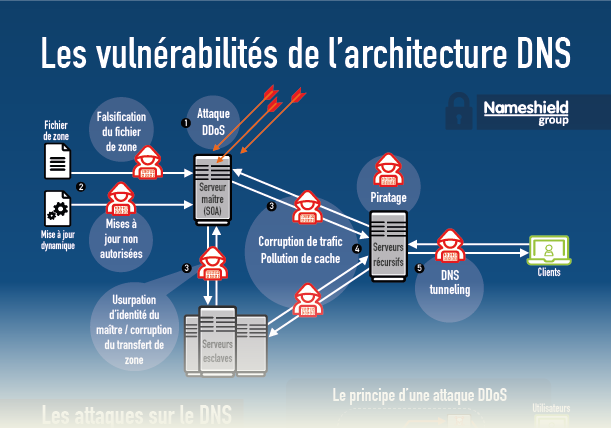
Découvrez dans cette nouvelle infographie, disponible en téléchargement sur le site de Nameshield, quelles sont les vulnérabilités de l’architecture DNS, les différentes attaques et comment assurer la disponibilité et la protection des services en ligne.
Chaque année, le Club des Experts de la Sécurité de l’Information et du Numérique (CESIN) publie son baromètre de la cybersécurité des entreprises afin de mieux cerner la perception et la réalité concrète de la cybersécurité et ses enjeux au sein des entreprises membres du CESIN.
En janvier dernier, le CESIN a ainsi dévoilé les résultats de son enquête OpinionWay[1], réalisée du 2 décembre 2019 au 7 janvier 2020 auprès de ses 253 membres, Responsables Sécurité des Systèmes d’Information (RSSI) de grands groupes français.
Cyberattaques : Moins d’entreprises touchées mais encore fortement impactées
L’étude met tout d’abord en avant un chiffre positif : la baisse du nombre d’entreprises qui ont subi au moins une cyberattaque en 2019, soit 65% des entreprises interrogées contre 80% en 2018 (à noter toutefois qu’il s’agit d’un écart de résultat nuancé par l’ajout de la définition de cyberattaque pour l’enquête réalisée en janvier 2020).
En revanche, l’impact de ces cyberattaques reste important puisque 57% de ces attaques ont des conséquences sur le business telles que la perturbation de la production (27%), l’indisponibilité du site web (17%) et la perte de chiffre d’affaires (9%).
Les entreprises visées ont été les cibles de 4 types de cyberattaques en moyenne en 12 mois. Parmi les vecteurs d’attaques, le phishing reste l’attaque la plus fréquente avec 79% des entreprises qui ont été touchées en 2019, suivi par l’arnaque au Président (47%), l’exploitation d’une vulnérabilité (43%) et les tentatives frauduleuses de connexion (40%).
Les principales conséquences de ces attaques sont l’usurpation d’identité (35%), l’infection par un malware (34%), le vol de données personnelles (26%), l’infection par ransomware (25%) ou encore le déni de service (19%).
Cloud, IoT et IA, des sources de préoccupation
Avec la transformation numérique, le recours au Cloud est important au sein des entreprises : 89% des entreprises interrogées stockent leurs données dans un Cloud, dont 55% dans des Clouds publics.
Une utilisation massive du Cloud qui représente toujours un risque fort en raison d’une non-maîtrise de la chaîne de sous-traitance de l’hébergeur (pour 50% des RSSI), la difficulté de mener des audits (46%) et la non-maîtrise de l’utilisation du Cloud par les salariés (46%). Pour 91% des répondants, les outils mis en place par les hébergeurs Cloud ne suffisent pas pour sécuriser les données stockées, des outils ou dispositifs spécifiques complémentaires sont nécessaires.
Les objets connectés constituent également une préoccupation croissante, ils augmentent la surface d’attaque et font apparaître de nouvelles typologies de menaces. Les RSSI interrogés s’inquiètent des failles de sécurité présentes dans ces équipements (43%) et du flou dans l’appréciation des risques potentiels (28%).
L’étude montre de plus, que l’IA embarquée au cœur des solutions de cybersécurité doit encore faire ses preuves puisque 53% des RSSI ne lui font pas confiance.
Une prise de conscience des cyber-risques
Pour prévenir les risques d’attaques, les entreprises mettent en place une douzaine de solutions de protection en moyenne, outre les antivirus et firewalls. Parmi elles, la passerelle de sécurité mail (85%), la passerelle VPN/SSL (85%), le proxy et filtrage d’URL (83%), et l’authentification multi-facteurs. Cette dernière adoptée par 72% des entreprises, connaît une hausse de 13% par rapport à 2018.
Davantage sensibilisées aux risques cyber, 91% des entreprises interrogées mettent en place un programme de cyber-résilience en parallèle des solutions de protection ou envisagent de le faire, c’est 12 points de plus que l’an passé.
La prise de conscience des cyber-risques se traduit de plus par l’augmentation constante ces trois dernières années, du nombre d’entreprises ayant souscrit à une cyber-assurance (60%).
Malgré cela, seules 4 entreprises sur 10 se disent préparées en cas de cyberattaque de grande ampleur.
Sensibilisation des salariés
Outre la menace externe, pour 43% des entreprises, la négligence des employés constitue le risque cyber le plus répandu.
Le shadow IT, à savoir le déploiement et l’usage d’applications et services hors du contrôle des équipes informatiques, est mentionné par 98% des RSSI interrogés et reste une menace importante à traiter.
Pourtant sensibilisés aux cyber-risques (selon 74% des répondants), seulement la moitié des salariés respecte les recommandations, estiment les RSSI.
Les enjeux pour l’avenir de la cybersécurité
La gouvernance est le premier enjeu cité par les RSSI (70%) pour l’avenir de la cybersécurité suivie par la formation et la sensibilisation des usagers aux questions de cybersécurité (57%).
L’augmentation du budget est un autre enjeu majeur pour 50% des répondants. La part du budget IT consacré à la cybersécurité a augmenté dans les entreprises par rapport à l’année dernière. 62% d’entre elles prévoient de l’augmenter davantage au cours des 12 prochains mois et 83% souhaitent acquérir de nouvelles solutions techniques.
Concernant les ressources humaines, une entreprise sur deux (51%) souhaite augmenter ses effectifsdédiés à la cybersécurité, mais 90% se heurtent à une pénurie de profils en SSI, entraînant des difficultés de recrutement.
Let’s Encrypt a récemment
fait parler dans le petit monde des certificats TLS, en révoquant soudainement 3 048 289
certificats qui n’auraient pas dû être délivrés. Un bug dans leur logiciel de
validation empêchait les contrôles des enregistrements CAA, et les certificats
en question n’auraient pas dû être initialement délivrés. Des perturbations
importantes ont résulté de cette révocation massive, mais il est difficile de
se plaindre d’un service gratuit.
On me demande souvent ce que je
pense de Let’s Encrypt, et j’ai toujours cette même réponse : Let’s
Encrypt a fait énormément pour chiffrer le web, mais met à mal la sécurité du
web. Le chiffrement permet d’assurer la confidentialité (personne ne peut
espionner) et l’intégrité (personne ne peut modifier) des échanges. Mais le
chiffrement seul ne peut suffire si je n’ai aucune garantie de
l’identité de celle ou celui avec qui j’échange (légitime ou frauduleux ?)…
Et c’est bien là tout le problème.
En 2015, l’initiative Let’s
Encrypt, supportée par les grands noms de l’Internet (EFF, Mozilla,
Cisco, Akamaï…) voyait le jour avec pour objectif de diffuser en masse et
gratuitement des certificats SSL au monde entier. Plus de cinq ans après sa
création, l’organisation sécurise 190 millions de sites web et vient d’annoncer
avoir distribué un milliard de certificats. Le cap a été franchi le 27 février
2020. C’est indiscutablement une belle performance.
96% du web chiffré en janvier 2020
En 2015, moins de la moitié du
trafic web était chiffrée, pour grimper à 96% en janvier 2020. Bien sûr Let’s
Encrypt n’est pas le seul acteur responsable de cet essor. Edward Snowden a
lancé la première alerte, Google s’est largement engouffré dans la brèche,
entre politique de référencement et modification des indicateurs de sécurité
web. Mais en mettant à la disposition de tous, des certificats gratuits et
basés sur un système largement automatisé, Let’s Encrypt a démocratisé le
chiffrement… et mis aux oubliettes la notion d’identité.
Pas d’identité, pas de sécurité
Le credo de Let’s Encrypt est la
simplicité, pour « simplifier à
l’extrême le déploiement du HTTPS et en finir avec sa bureaucratie horriblement
complexe » (dixit l’EFF dans la campagne de lancement). La bureaucratie
horriblement complexe a pourtant une raison d’être : l’authentification
forte, garante de l’identité du titulaire du certificat. Peut-être pas une
garantie absolue de légitimité, pas une garantie de contenu non plus, mais la
garantie d’une société enregistrée, légitimement propriétaire du nom de domaine
concerné et avec un certificat validé selon une procédure drastique.
Let’s Encrypt, se contente de
vérifier le contrôle du nom de domaine (DV, Domain Validation). Il suffit de
cliquer sur un lien dans un email ou de renseigner un record TXT sur la zone
DNS du nom de domaine. Or l’enregistrement de noms de domaine dans la plupart
des TLD est purement déclaratif. Il est assez facile d’enregistrer un nom de
domaine, de demander un certificat à Let’s Encrypt et de publier un site web en
HTTPS://.
Résultat des courses ?
En cinq ans, l’ensemble des sites de phishing et sites frauduleux sont passés en HTTPS://. Dès 2016, Vincent Lynch alertait sur ce problème, 15 270 certificats contenant le terme « Paypal » avaient été émis par Let’s Encrypt, dont 14 766 frauduleux.
Le marché a été tiré vers le bas
en termes de niveau d’authentification. Let’s Encrypt est loin d’être le seul
responsable, Google et Mozilla, du haut de leurs 70% de parts de marché, ayant
largement soutenu l’initiative, les gros hébergeurs du Cloud ont suivi, de même
que les Autorités de Certification, challengées sur les prix. Nous avons
aujourd’hui un web sécurisé avec 77% (novembre 2019) de certificats dont la
légitimité du propriétaire n’est pas vérifiée.
L’authentification forte change la donne
Le web est devenu chiffré par
défaut. Est-il plus sûr pour autant ? Rien n’est moins sûr. L’internaute,
éduqué depuis 20 ans à vérifier la présence du cadenas dans sa barre d’adresse,
fait confiance à un web dont tous les sites frauduleux affichent le cadenas de
sécurité. L’Internet est aujourd’hui
confidentiel, mais il n’est pas sûr pour autant.
Il est urgent de revenir à l’authentification forte. L’authentification forte garantit un ensemble d’étapes obligatoires, drastiques et contrôlées pour l’obtention des certificats. Les procédures sont édictées par le CA/B Forum, renforcées régulièrement et suivies d’audit des Autorités de Certification.
23% des certificats sont encore
délivrés sur la base de l’authentification forte, la plupart dans le monde de
l’entreprise où les RSSI poussent pour la préserver. Nous devons tous nous
appuyer sur eux, et soutenir les initiatives supportant les certificats OV
(Organization Validation) et EV (Extended Validation), en particulier EV pour
garantir l’identité des sites visités par les internautes.
Si l’identité sur Internet semble avoir été quelque
peu oubliée depuis quelques temps au profit de la confidentialité, elle risque
de revenir rapidement sur le devant de la scène, poussée notamment par les
internautes et le besoin de protection des données personnelles.
Nameshield utilise des cookies
Nameshield souhaite utiliser des cookies permettant d’assurer le bon fonctionnement du site et, avec nos partenaires, d’en mesurer son audience🍪.
Nameshield souhaite utiliser des cookies permettant d’assurer le bon fonctionnement du site et, avec nos partenaires, d’en mesurer son audience. Plus d'informations dans notre politique de cookies 🍪.
Ces cookies sont essentiels au bon fonctionnement du site web. Ils assurent les fonctionnalités de base et les fonctions de sécurité du site web, de manière anonyme.
Cookie
Durée
Description
cookielawinfo-checkbox-advertisement
1 year
Set by the GDPR Cookie Consent plugin, this cookie is used to record the user consent for the cookies in the "Advertisement" category .
cookielawinfo-checkbox-analytics
1 year
Set by the GDPR Cookie Consent plugin, this cookie is used to record the user consent for the cookies in the "Analytics" category .
cookielawinfo-checkbox-functional
1 year
The cookie is set by the GDPR Cookie Consent plugin to record the user consent for the cookies in the category "Functional".
cookielawinfo-checkbox-necessary
1 year
Set by the GDPR Cookie Consent plugin, this cookie is used to record the user consent for the cookies in the "Necessary" category .
cookielawinfo-checkbox-others
1 year
Set by the GDPR Cookie Consent plugin, this cookie is used to store the user consent for cookies in the category "Others".
cookielawinfo-checkbox-performance
1 year
Set by the GDPR Cookie Consent plugin, this cookie is used to store the user consent for cookies in the category "Performance".
CookieLawInfoConsent
1 year
Records the default button state of the corresponding category & the status of CCPA. It works only in coordination with the primary cookie.
Ces cookies aident à réaliser certaines fonctionnalités comme le partage du contenu du site web sur les plateformes de médias sociaux, la collecte de commentaires et d’autres fonctionnalités de tiers.
Performance cookies are used to understand and analyze the key performance indexes of the website which helps in delivering a better user experience for the visitors.
Ces cookies sont utilisés pour comprendre comment vous arrivez sur notre Site et pour mesurer le nombre de visiteurs.
Cookie
Durée
Description
_ga
2 years
The _ga cookie, installed by Google Analytics, calculates visitor, session and campaign data and also keeps track of site usage for the site's analytics report. The cookie stores information anonymously and assigns a randomly generated number to recognize unique visitors.
_gat_gtag_UA_25904574_14
1 minute
Set by Google to distinguish users.
_gid
1 day
Installed by Google Analytics, _gid cookie stores information on how visitors use a website, while also creating an analytics report of the website's performance. Some of the data that are collected include the number of visitors, their source, and the pages they visit anonymously.
CONSENT
2 years
YouTube sets this cookie via embedded youtube-videos and registers anonymous statistical data.
Ces cookies sont utilisés pour vous proposer des offres et services personnalisés, plus adaptés à vos centres d’intérêts.
Cookie
Durée
Description
NID
6 months
NID cookie, set by Google, is used for advertising purposes; to limit the number of times the user sees an ad, to mute unwanted ads, and to measure the effectiveness of ads.
VISITOR_INFO1_LIVE
5 months 27 days
A cookie set by YouTube to measure bandwidth that determines whether the user gets the new or old player interface.
YSC
session
YSC cookie is set by Youtube and is used to track the views of embedded videos on Youtube pages.
yt-remote-connected-devices
never
YouTube sets this cookie to store the video preferences of the user using embedded YouTube video.
yt-remote-device-id
never
YouTube sets this cookie to store the video preferences of the user using embedded YouTube video.