La croisade de Google pour l’adoption du HTTPS par défaut

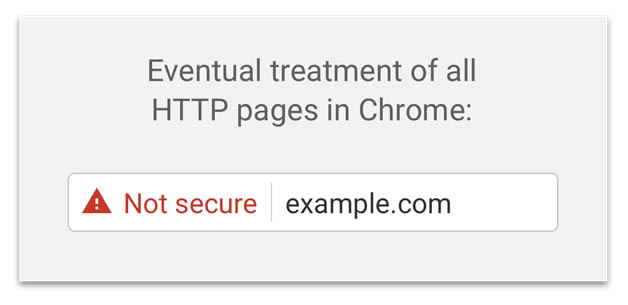
Le navigateur Chrome représente en octobre 2018, selon les sources et toutes plateformes confondues, entre 62% et 68% de parts de marché mondial. Une croissance d’une régularité implacable depuis le lancement du navigateur qui en fait aujourd’hui un acteur incontournable du web. Alors, quand le 8 septembre 2016, les équipes de développement de Chrome annoncèrent leur intention de déclarer le HTTP comme « not secure », le web dans son ensemble se mit à écouter.
HTTP not secure

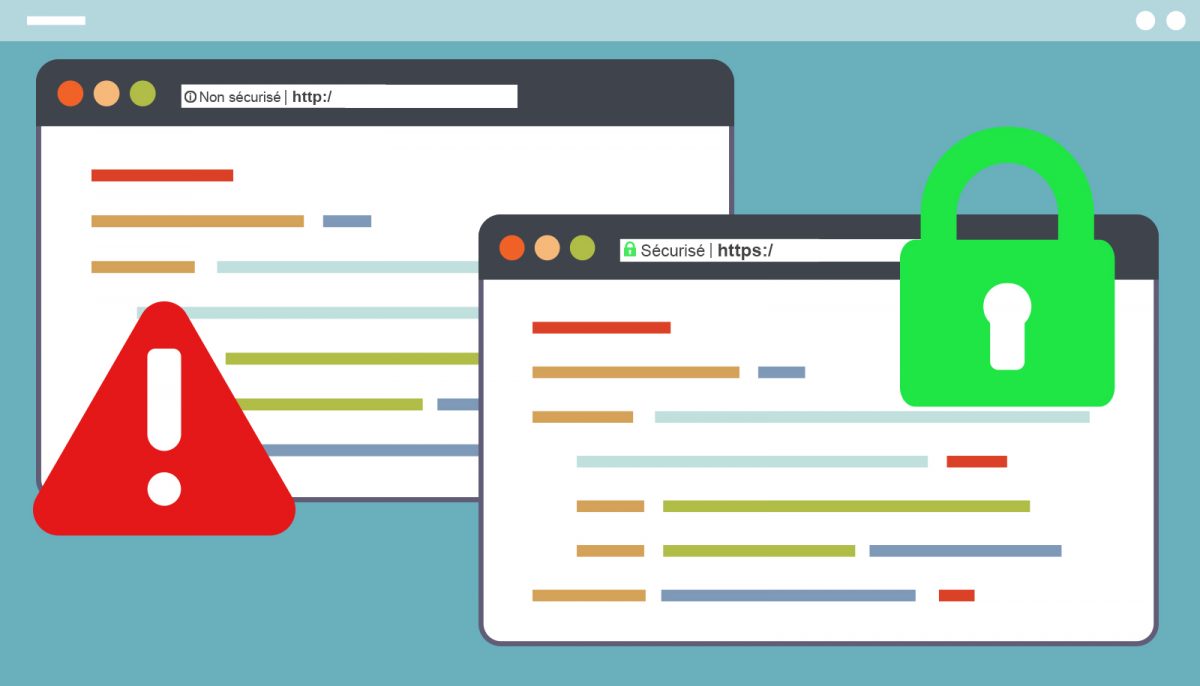
L’objectif de Google était d’avertir simplement, et donc visuellement, l’internaute qu’une page en HTTP n’était pas sûre, d’autant plus pour les pages avec saisies de données à caractère personnel (login, mot de passe, informations personnelles, numéro de carte de crédit) :

” We, the Chrome Security Team, propose that user agents (UAs) gradually change their UX to display non-secure origins as affirmatively non-secure. The goal of this proposal is to more clearly display to users that HTTP provides no data security. ”

Un peu plus de deux ans et 17 versions du navigateur plus tard, le temps d’une transition graduée pour un peu plus de douceur, et Google est arrivé à ses fins avec une adoption massive du protocole HTTPS ;  la quasi-totalité des autres navigateurs, Firefox en-tête, ayant suivi la même évolution.

Retour sur l’évolution des indicateurs de sécurité dans Chrome depuis 2 ans :
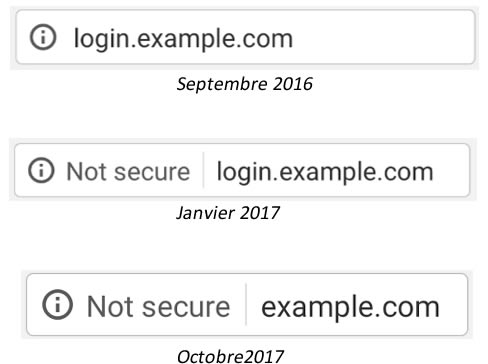
  1. HTTP not secureSeptembre 2016 – Chrome 53 : le HTTP est la norme, et en dehors de certaines erreurs de sécurité liées à un défaut de la page (notamment lié aux certificats SSL), aucun indicateur particulier concernant le manque de sécurité
  2. Janvier 2017 – Chrome 56 : pour commencer, Chrome met l’accent sur les pages contenant des informations sensibles pour l’internaute, telles que la saisie de mot de passe ou de numéro de carte de crédit. Firefox s’aligne immédiatement.
  3. Octobre 2017 – Chrome 62 : Google avance vers un test grandeur nature du traitement de l’ensemble des pages HTTP considéré comme non sécurisé avec le lancement en mode « Chrome Incognito » de l’indicateur HTTP « Not secure » au lancement de la page, quel que soit son contenu
  4. Juillet 2018 – Chrome 68 : toute page chargée en HTTP, quel que soit son contenu, quel que soit le mode de navigation, est désormais considéré comme « not secure »
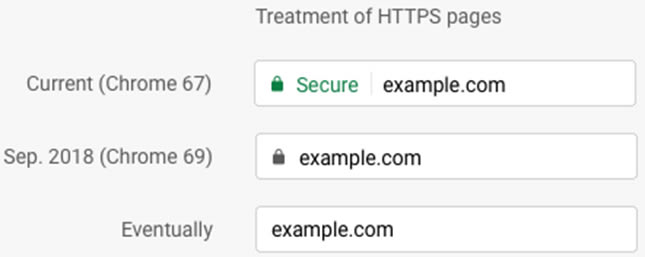
  5. Septembre 2018 – Chrome 69 : pour Google, HTTPS est désormais la norme. La prochaine étape, pour le moins controversée, consiste à éventuellement faire disparaître le cadenas de sécurité tant apprécié des internautes.HTTP not securePour beaucoup c’est un sérieux pas en arrière, il faudra suivre de près cette évolution et penser à mettre en place des certificats SSL Extended Validation EV, qui pour l’instant ne sont pas remis en cause par Google.Validation EV
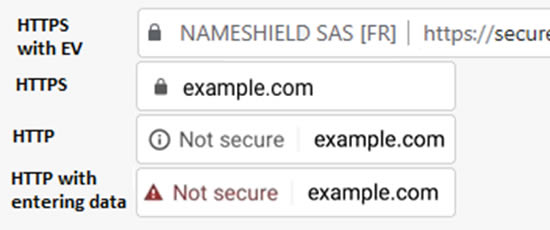
  6. Octobre 2018 – Chrome 70 : c’est maintenant !Chrome 70Désormais, l’affichage des pages HTTP contenant des informations sensibles pour l’internaute, telles que la saisie de mot de passe ou de numéro de carte de crédit, est barré d’un indicateur non sécurisé et pour la  première fois de couleur rouge. Les autres pages HTTP sont indiquées non sécurisées en gris. Les pages HTTPS classiques avec un cadenas noir et celles avec un certificat EV affichent en plus le nom de la société… vous suivez ?
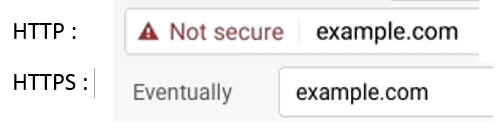
    1. Date non définie – Chrome XX : la finalité de Google est la dualité sur le traitement des urls avec HTTPS ouvertement affichés en rouge pour alerter l’internaute et le HTTPS considéré comme normal, donc ne bénéficiant plus d’aucun indicateur « positif » :
Certificats SSL

  1. HTTP à la CorbeilleDate non définie – Chrome YY : toujours dans une optique d’augmentation de la sécurité et de protection des identités, Google a dans ses cartons une réflexion en cours sur la fin du système d’url tel que nous le connaissons aujourd’hui… Pour le remplacer par un système nouveau et plus simple, affaire à suivre…

D’ici là, et si cette réflexion n’a pas encore été menée au sein de votre entreprise, il est grand temps de passer l’ensemble de vos sites web et applications en HTTPS. La réflexion doit également comprendre le fait d’insérer le nom de votre entreprise dans la barre d’adresse des navigateurs, au moins sur les sites vitrine et à fort trafic.
Cyberattaques, des sanctions annoncées par l’Union Européenne

Cyberattaques, des sanctions annoncées par l'Union Européenne
Source de l’image : VISHNU_KV via pixabay

Après le succès de l’opération collaborative Power Off, rassemblant plusieurs pays, dont le Royaume-Uni, l’Espagne, le Canada, les USA et les Pays-Bas, épaulée par Europol, ayant conduit au démantèlement de Webstresser.org [l’une des entités responsables de plus de 4 millions d’attaques DDoS dans le monde] en mai 2018, l’Union Européenne a décidé de travailler à la création d’un régime spécifique de sanctions contre les cybercriminels.

Lors du sommet européen du 18 octobre dernier, les dirigeants des 28 états membres se sont prononcés sur des sanctions à l’encontre des pirates informatiques et ce, après la récente tentative de piratage contre l’Organisation pour l’Interdiction des Armes Chimiques (OIAC) à La Haye.

Des accusations contre Moscou

La tentative de piratage en avril 2018 déjouée par les Pays-Bas, visait l’Organisation pour l’Interdiction des Armes Chimiques. Cette dernière aurait été perpétrée par l’agence russe des renseignements militaires ou GRU. Face à cette accusation, Moscou nie cependant toute implication.

Cette cyberattaque contrée s’est jouée au moment même où l’organisation menait une enquête sur l’empoisonnement par une substance neurotoxique au Royaume-Uni d’un ancien agent russe. Malgré le démenti de Moscou, Londres persiste à accuser le GRU d’avoir perpétré cette tentative d’empoisonnement.

Les pays européens se mettent d’accord sur la sanction

Lors d’une conférence de presse, à l’issue du sommet européen, le président du conseil européen, Donald Tusk, a affirmé avoir fait une requête auprès des ministres européens, afin qu’ils élaborent des sanctions spécifiques contre les auteurs de cyberattaques. Cette demande, visant initialement à protéger les entreprises et les internautes, a été validée par les dirigeants des états membres de l’Union Européenne. Selon Donald Tusk, les sanctions constitueront à geler les biens fiscaux des organisations ou des pirates informatiques, et à leur interdire l’accès aux 28 pays membres. Dans l’urgence, 8 états dont le Danemark, les Pays-Bas, la Lituanie, la Lettonie, l’Estonie, la Roumanie, la Finlande et la Grande Bretagne ont imposé à l’Union Européenne de prendre des mesures immédiates pour sanctionner les auteurs de piratages informatiques.

Dans un monde où les cyberattaques pourtant d’envergure semblent souvent rester impunies, les pays membres soulignent l’urgence et l’absolue nécessité d’imposer ces sanctions communes.


[INFOGRAPHIE] Passer son site web en HTTPS : Pourquoi ? Et quel certificat SSL choisir ?

En juillet 2018, avec l’arrivée de Chrome 68, les sites en HTTP seront considérés comme « Non Sécurisé », ceux en HTTPS seront marqués « Sécurisé » dans la barre d’adresse.

Et depuis le 25 mai 2018, le RGPD est entré en vigueur et les sites qui récoltent des données personnelles devront disposer du HTTPS.

De plus, certains nouveaux gestionnaires de noms de domaine imposent également le HTTPS pour pouvoir utiliser le nom de domaine (.app / .dev…).

Passer au HTTPS par défaut sur l’ensemble de vos sites Web va devenir indispensable, en faisant l’acquisition de certificat(s) SSL, avec les avantages suivants :

Confidentialité des échanges, authentification forte et intégrité des communications entre les internautes et vos sites web, jouant sur le niveau de confiance des internautes envers vos sites web et plus généralement votre image de marque liée à la sécurité en ligne.

Mais comment choisir le certificat qui répond à vos besoins ? Ci-dessous notre guide pour vous aider dans votre choix :

Passer son site web en HTTPS : Pourquoi ? Et quel certificat SSL choisir ?

Nameshield vous accompagne

Notre équipe d’experts SSL vous accompagne dans la formation de vos équipes, organise régulièrement des réunions d’information au sein de ses locaux pour vous permettre d’échanger avec d’autres acteurs du marché, met à votre disposition les outils nécessaires à la prise de décision (audit, analyse, conseil) et vous accompagne au quotidien sur tous ces sujets.

A noter : Le 21 juin prochain à Paris, un petit-déjeuner sera organisé autour de ce thème.
Pour plus d’informations et pour vous y inscrire ☛ Invitation au nameshield.cafe.

Les suites de l’affaire Equifax ou comment les contrôles mis en place dans le cadre d’un SMSI (ISO 27001) peuvent aider à éviter des incidents de sécurité ?

Cybersecurity - Les suites de l’affaire Equifax ou comment les contrôles mis en place dans le cadre d’un SMSI (ISO 27001) peuvent aider à éviter des incidents de sécurité ?


Avant-hier (3 octobre 2017), l’ex CEO d’Equifax, Rick Smith, a dû expliquer devant le Congrès américain comment les données privées de presque un américain sur deux ont pu être piratées.

Rappelons brièvement la chronologie des faits (pour plus d’informations, nous vous invitons à lire l’article complet d’Adriana Lecerf) :

  • 09 mars 2017: une faille Apache Struts est détectée. Moins d’une semaine après, le patch de sécurité est validé et planifié, mais ce dernier n’est pas appliqué sur tous les serveurs.
  • 15 mars 2017: un scan est effectué mais aucune vulnérabilité n’est détectée.
  • Avril 2017: des hackers profitent de cette brèche (le patch de sécurité qui n’a pas été appliqué sur tous les serveurs) et volent les précieuses données.
  • 31 juillet 2017 : l’ex PDG est mis au courant du vol d’information.
  • 8 septembre 2017 : Communication officielle sur le piratage.

Comment la certification ISO 27001 et la mise en place d’un SMSI (Système de Management de la Sécurité de l’Information) associé peut aider à éviter ce type d’incident :

La norme ISO 27001 est la référence en matière de validation et d’amélioration continue d’un SMSI.
Elle s’appuie sur 114 points de contrôles qui balaient tous les domaines pour la mise en place d’un SMSI, dont la mise en place de procédures et processus de mise à jour des plateformes.

Cela comprend la mise en place et le contrôle régulier de processus de gestion des risques visant à garantir la sécurité des données. L’objectif premier de ce système de management est de mettre en œuvre les mesures adéquates afin de réduire voire éliminer l’impact des menaces pour les utilisateurs ou les clients.

Le SMSI est une roue d’amélioration continue et, dans le cas d’Equifax, les processus de contrôle instaurés et suivis via un SMSI auraient pu aider à éviter, à termes, ce genre d’incident.

Cette affaire démontre à nouveau l’obligation de repenser les stratégies de sécurité au sein des entreprises et de mettre en place les protocoles nécessaires pour s’assurer de la découverte des éventuelles failles de sécurité et des correctifs à appliquer.

Nameshield : premier registrar français accrédité ISO 27001 sur l’ensemble de son activité registrar

Nameshield : premier registrar français certifié ISO 27001 sur l’ensemble de son activité registrar

Nameshield : premier registrar français accrédité ISO 27001 sur l’ensemble de son activité registrar


Fruit de plusieurs mois de travail, Nameshield est fier de vous annoncer sa certification ISO 27001 sur toute son activité registrar.

Pourquoi la certification 27001 ?

Depuis sa création il y a 23 ans, Nameshield a toujours eu à cœur de fournir à ses clients les meilleures prestations dans des conditions de sécurité optimale. En choisissant la norme ISO 27001, ce soin constant apporté à l’ensemble de nos services est désormais certifié par une autorité compétente.

La hausse vertigineuse de la fréquence et de la puissance des attaques cybercriminelles a conforté Jean-Paul Béchu, fondateur et dirigeant de Nameshield, dans sa détermination à proposer à l’ensemble de nos utilisateurs une certification ISO 27001 sur notre activité registrar.

Il est aujourd’hui monnaie courante que les cybercriminels attaquent les prestataires de services pour atteindre indirectement leurs cibles finales, et si notre RSSI (Responsable de la Sécurité des Systèmes d’Information) veillait d’ores et déjà à la sécurité de nos infrastructures, la norme ISO 27001 renforce les exigences.

Si Nameshield a entrepris cette démarche, au fruit d’un investissement important, tant humain que financier, c’est parce qu’il était primordial pour nous de démontrer et certifier la dimension de notre engagement en matière de sécurité.

Etre certifié ISO 27001, c’est garantir à nos clients et partenaires que la sécurité des systèmes d’information est pleinement intégrée et que Nameshield s’engage à un processus d’amélioration continue, nécessitant des ressources spécifiques que nous avons choisies de déployer. La certification confirme aussi la compétence des salariés de Nameshield et leur expertise dans la protection des informations critiques.

La certification ISO 27001, qu’est-ce que c’est ?

L’ISO 27001 est une norme internationale qui décrit les exigences pour la mise en place d’un Système de Management de la Sécurité de l’Information (SMSI). Ce dernier est destiné à choisir les mesures de sécurité à mettre en place afin d’assurer la protection des biens sensibles d’une entreprise sur un périmètre défini. Dans le cas de Nameshield, celui-ci couvre l’ensemble de son activité registrar. A plus haut niveau, la norme ISO 27001 requiert que les dirigeants de l’entreprise s’impliquent dans la cyberdéfense. En parallèle, un comité de pilotage suit la mise en œuvre des nouvelles dispositions respectant la norme.

Un audit réalisé par LRQA, le leader mondial de la certification des systèmes de management à valeur ajoutée, nous a permis d’étendre nos mesures sécuritaires et de devenir le premier bureau d’enregistrement français à être certifié sur le périmètre complet de son activité de registrar.

Nameshield, your trusted partner.

Tout comprendre sur le Registry lock

Registry lock - Nameshield

Tous se souviennent de l’attaque dont avait été victime le New York Times en 2013. Un groupe de hackers agissant au nom de la SEA, l’Armée Electronique Syrienne (Syrian Electronic Army) avait eu accès aux codes de leur registrar Melbourne IT et ainsi pu modifier les informations DNS de nytimes.com. Le trafic du site a alors été redirigé vers un serveur contrôlé par les pirates.

Cette même attaque n’avait pourtant pas eu d’impact sur Twitter.com, géré par le même registrar mais verrouillé par un Registry lock.

En mars 2014, les hackers de la SEA s’en prennent cette fois à Facebook et tentent de détourner le nom de domaine facebook.com, mais protégé par la mise en place du Registry lock, Facebook a également réussi à déjouer cette cyberattaque.

Si rares sont les attaques rendues publiques, il est à l’inverse notoire qu’il existe une solution simple et efficace pour leur faire face : le Registry lock, comme en témoignent les exemples ci-dessus. Il constitue par ailleurs la première recommandation de l’ANSSI (Agence Nationale de la Sécurité des Systèmes d’Information) dans son guide des bonnes pratiques en matière de sécurité des noms de domaine.

Avec la hausse de la cybercriminalité, il est en effet devenu indispensable de se protéger à tous les niveaux sur Internet. Toutefois, si l’on connait bien les attaques par DDoS, il existe d’autres types de cyberattaques qui ont également des conséquences non négligeables pour une entreprise.

Les attaques par détournement de noms de domaine permettent au cybercriminel de prendre le contrôle du nom, en accédant aux données d’enregistrement, de détourner le trafic des sites web et de le rediriger par exemple vers un site internet frauduleux.

L’impact d’une telle attaque entraîne :

  • une forte dégradation de l’image de l’entreprise
  • une perte de confiance des utilisateurs
  • une perte de chiffre d’affaires
  • une perte de données confidentielles ou stratégiques

Qu’est-ce que le Registry lock ?

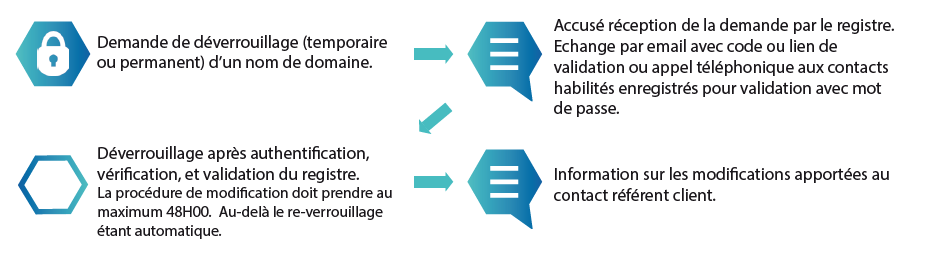
Il s’agit d’une mesure de sécurité ayant pour objectif de lutter contre ces attaques en verrouillant les opérations possibles sur les noms de domaine.

Ce service permet ainsi à un titulaire de nom de domaine d’indiquer au registre qu’il désire le verrouillage des informations relatives à son nom de domaine. Pour modifier les données d’un nom sécurisé par un registry lock, le registrar doit alors faire une demande de déverrouillage auprès du registre, qui sera validée après un processus d’authentification.

Le Registry lock permet donc de protéger un nom de domaine en verrouillant différentes opérations telles que la modification de serveur DNS, le changement de titulaire ou la modification de contact, le transfert ou même la suppression d’un nom de domaine.

Ce mécanisme de sécurité s’exécute par le biais de procédures manuelles fortement sécurisées, et offre une protection supplémentaire aux noms de domaine stratégiques.


Principe de déverrouillage auprès du registre :

Registry Lock - Principe de déverrouillage


Selon l’Afnic, le registre de l’extension .fr, le Registry lock est encore trop peu utilisé bien que les attaques par détournement de noms de domaine se soient multipliées. En effet, depuis le lancement de leur Registry lock, le .Fr Lock en 2015, sur 400 bureaux d’enregistrement accrédités Afnic, seuls 20 proposent ce service à leurs clients et moins d’une centaine de noms sont aujourd’hui verrouillés par le .Fr Lock.

Retrouvez le dossier thématique détaillé de l’Afnic sur le .Fr Lock avec une interview de Nameshield :

Afnic - Dossier thématique .Fr Lock
Afnic – Dossier thématique .Fr Lock

Cyber-blurring : la technique mise en place par l’équipe de Macron face aux cyberattaques

Cyber-blurring - la technique mise en place par l'équipe de Macron face aux cyberattaques
Photo : www.gouvernement.fr


A deux heures de la clôture de la campagne pour l’élection présidentielle 2017, le 5 mai 2017, des dizaines de milliers de documents appartenant à l’équipe de campagne d’Emmanuel Macron ont fuité et ont été rendus publics sur le forum américain 4Chan, relayés par WikiLeaks. Les réseaux sociaux ont joué un rôle important dans la diffusion de cette attaque et du contenu des documents : des discussions internes du mouvement, des notes de synthèses, des photos, des factures ainsi que sa comptabilité. Cela représente 9 gigaoctets de données piratées.

Les équipes du candidat d’En Marche n’étaient pas confrontées à leur première attaque depuis le début de la campagne présidentielle. Alertées depuis longtemps sur de potentiels risques d’attaque, elles ont mis en place la stratégie du cyber-blurring (qui signifie cyber flou) pour essayer de se défendre. Cette technique consiste à créer une quantité massive de faux documents (faux emails, faux mots de passe, faux comptes) pour tenter de ralentir le travail des hackers. Cette parade est souvent utilisée dans le milieu bancaire, pour protéger leurs clients. Cette technique de diversion est aussi appelée floutage numérique.


Twitter L'Express - Mounir Mahjoubi - cyber-blurring pour faire face aux cyberattaques
Compte Twitter de L’Express


Même si le directeur de la campagne numérique d’En Marche, Mounir Mahjoubi, pense avoir considérablement ralenti le travail des hackers par cette technique de cyber-blurring, malgré ces précautions, l’attaque n’a pas été empêchée.

Les pirates informatiques n’ont pas cherché à demander une somme d’argent en échange de la non publication des documents. Ces documents non compromettants pour l’équipe d’Emmanuel Macron, n’étaient pas monétisables car il fallait s’amuser à trier 9 gigaoctets en peu de temps.

Les conséquences sont minimes sur l’impact de la campagne présidentielle et l’équipe d’En marche n’a pas été réellement touchée. Cette contre-offensive a été bien mise en place. Les pirates anti-Macron n’ont pas eu le succès souhaité. En revanche, cet échec va les pousser à être encore bien plus malins, plus ingénieux, moins visibles, mieux préparés pour une prochaine attaque.

To be continued.

Les objets connectés : incontournables dans les attaques DDoS ?

IoT- Attaques DDoS


Aujourd’hui, tous les consommateurs côtoient et utilisent des objets connectés. L’Internet des Objets (IoT) peut comprendre un réfrigérateur, un capteur, une ampoule, des caméras de vidéosurveillance, des routeurs et thermostats connectés. Leur point commun ? De disposer d’une adresse IP et d’être connectés pour communiquer.

D’après la société américaine, Gartner,  d’ici 2020, les objets connectés devraient dépasser les 20,5 milliards d’unités. Nous allons faire face à une croissance phénoménale de l’Internet des Objets dans les années à venir.

La Chine, l’Amérique du Nord et l’Europe occidentale représenteront 67% de l’ensemble de l’Internet of Things (IoT) en 2017.

Toutefois, ces objets connectés sont fréquemment déployés avec des vulnérabilités et une sécurité hasardeuse, une véritable aubaine pour les attaques DDoS. 

Les attaques par déni de service distribué (Distributed Denial of Service ou DDoS) sont aujourd’hui fréquentes. Pour les hackers, il est relativement simple de les mettre en place contre une cible non protégée. Ces attaques sont susceptibles d’engendrer des pertes financières non négligeables pour les sociétés, par l’interruption de service (site web ou boîtes email)  ou encore indirectement, par l’atteinte portée à l’image de la cible (bad buzz, mauvaise réputation…).

Avec l’arrivée des objets connectés, les chances d’être confronté à une attaque DDoS sont élevées.

Ces attaques ont pour but de rendre indisponible un service, par inondation de requêtes. Avec l’aide de nos objets numériques et connectés, les pirates envoient des requêtes en masse sur un ou plusieurs serveurs DNS. Ils arrivent à prendre le contrôle de nos objets à distance, car ils sont porteurs de failles de sécurité. Si les serveurs DNS ne sont pas protégés par un filtrage anti-DDoS puissant, alors les serveurs risquent de ne pas absorber le volume de requêtes et donc de ne plus répondre à la demande de l’utilisateur.

En octobre 2016, la société DYN, fournisseur de service DNS, a été victime d’une attaque DDoS via les objets connectés. Les services d’infrastructure DNS ont été indisponibles et ont donc impacté les services de ses clients: Twitter, Netflix, Spotify …

Plusieurs heures hors ligne, pour ces pure players du web, impactent directement le chiffre d’affaires. DYN affirme que  « des dizaines de millions d’adresses IP étaient impliquées » lors de cette attaque.

La semaine dernière, le Registrar Melbourne IT a également été victime d’une attaque DDoS. Certains de ses clients ont été touchés par cette rupture de service.

Ces attaques risquent d’être plus nombreuses, et plus puissantes en 2017. Avant les attaques étaient menées par des ordinateurs, aujourd’hui, les objets connectés sont une arme incontournable. Heureusement, certains fabricants ont affirmé vouloir renforcer la sécurisation de leurs produits connectés.

Le DNS est une priorité absolue. Il est indispensable de sécuriser ses noms de domaine stratégiques en les plaçant sur des DNS hautement sécurisés, afin de garantir une haute disponibilité permanente. Nameshield propose une solution DNS Premium pour gagner en performance et assurer une disponibilité à 100%.