Nameshield lance le DNS Security Scanner

Alors que le cybermois 2026 bat son plein, Nameshield a lancé le « DNS Security Scanner » pour permettre aux entreprises de vérifier instantanément le niveau de sécurité et de résilience de leurs noms de domaine.

Alors que le cybermois 2026 bat son plein, Nameshield a lancé le « DNS Security Scanner » pour permettre aux entreprises de vérifier instantanément le niveau de sécurité et de résilience de leurs noms de domaine.

Comprendre le rôle du DNS

À l’origine, le DNS (Domain Name System) a été créé pour simplifier l’adressage des serveurs sur Internet. Il assure la correspondance entre un nom de domaine compréhensible par l’humain, comme www.nameshield.com, et des adresses IP. Ce mécanisme de traduction est appelé la « résolution DNS ». L’architecture repose principalement sur deux catégories de serveurs :

  • Les serveurs faisant autorité : ils détiennent et connaissent les configurations des noms de domaine, appelées zones (par exemple, les serveurs de l’AFNIC pour l’extension en .fr).
  • Les résolveurs (ou serveurs récursifs) : situés chez les fournisseurs d’accès ou sur un réseau local, ils ne connaissent pas directement le contenu mais interrogent les serveurs faisant autorité et mettent les réponses en mémoire.

Pourquoi les infrastructures DNS sont-elles critiques et vulnérables ?

Les noms de domaine stratégiques des entreprises et l’accessibilité à l’ensemble de leurs services numériques (site web, messagerie, applications, VPN/SSO,DNSSEC, DMARC) dépendent du DNS et exigent une haute disponibilité ainsi qu’un niveau élevé de sécurité.

D’après une étude récente d’Efficient IP, 30% des pièges sur le réseau DNS servent aux phishing (vol de données) et 11% à l’injection de virus (malwares), le reste servant de réserve de faux sites, prêts à être déclenchés.

Face à ces attaques visant à bloquer ou compromettre le réseau, une défaillance ou une interruption de service entraine des conséquences lourdes pour les organisations :

  • fuites de données confidentielles et stratégiques,
  • perte de chiffre d’affaires,
  • forte dégradation de l’image de marque,
  • perte de confiance des utilisateurs.

Aujourd’hui encore, l’infrastructure DNS est une cible privilégiée des cyber attaquants, exposée à une surface d’attaque critique trop souvent négligée dont les failles menacent la sécurité des entreprises (attaques DDOS, DNS water torture, DNS Cache Poisoning, DNS Spoofing, Man in the middle). Face à ce constat, auditer et sécuriser son infrastructure doit devenir un impératif pour les entreprises.

Découvrir le DNS Security Scanner de Nameshield

Le DNS Security Scanner de Nameshield permet de tester instantanément le niveau de sécurité et la résilience d’un nom de domaine à travers plus de 25 points de contrôle, donnant lieu à un score de 0 à 100 et une note de A à E.
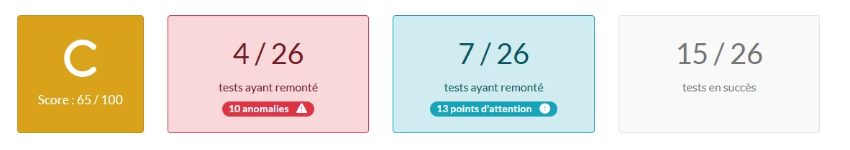
Notre outil effectue un audit sur quatre piliers fondamentaux de votre configuration :

  • Infrastructure et sécurité : il vérifie la protection contre le détournement et la robustesse du réseau (Registry Lock, DNSSEC, réseau anycast, redondance des serveurs et diversité IP/AS).
  • Configuration des serveurs DNS : il s’assure de la cohérence registre/zone (NS, SOA), de la rapidité de résolution, de l’absence de récursivité et du blocage des transferts de zone non autorisés.
  • Analyse de zone : il contrôle la bonne gestion des durées de vie (TTL), la profondeur du nom de domaine, la présence d’enregistrement CAA et l’absence de boucles ou chaînes anormales sur les CNAME/ALIAS.
  • Sécurité de la messagerie : il valide l’authentification et la lutte contre l’usurpation d’identité grâce au contrôle des serveurs MX, de la résolution inverse (PTR) et des protocoles SPF, DKIM, DMARC et BIMI.

Alors n’attendez plus, faites le test dès maintenant :

Si vous avez des questions ou que vous souhaitez échanger sur le résultat du diagnostic avec nos experts, contactez-nous.
Nameshield labellisé France Cybersecurity : un nouvel engagement pour votre souveraineté 

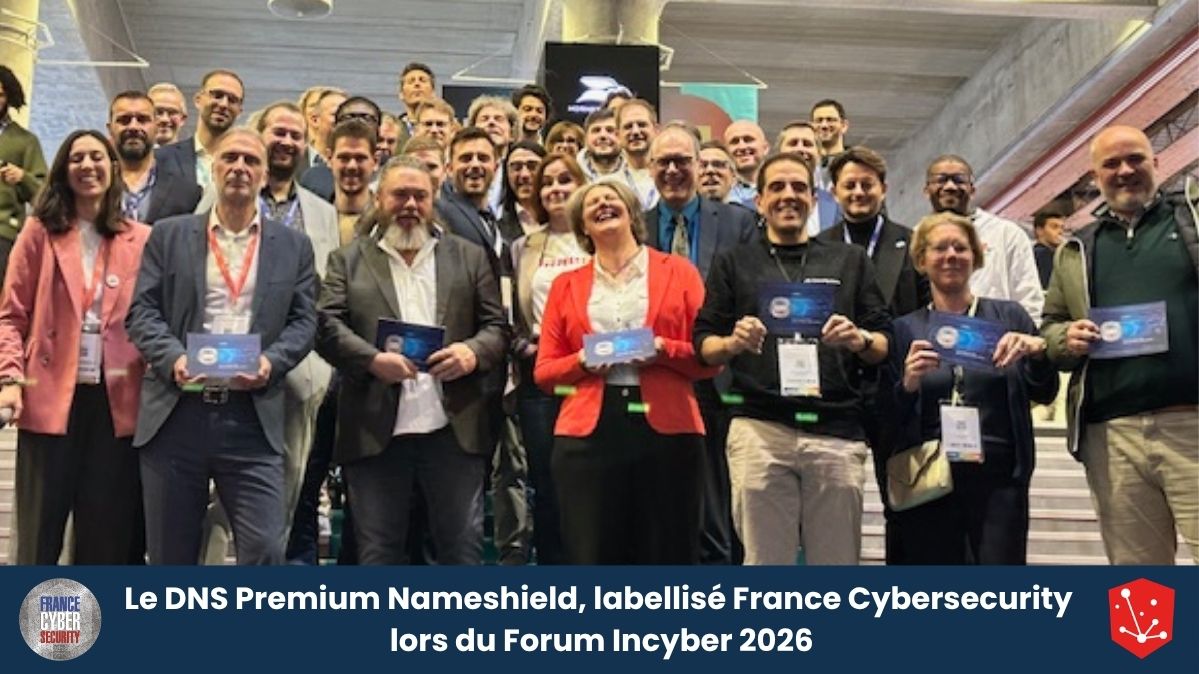
Label France Cybersecurity 2026 - DNS Premium de Nameshield de nouveau labellisé

Lors de l’édition 2026 du Forum InCyber à Lille, dont le thème central appelait à « Maîtriser nos dépendances numériques », la question de la souveraineté a pris tout son sens.

Lors de cet événement, Nameshield s’est vu remettre le prestigieux Label France Cybersecurity, pour son offre DNS Premium, pour la 8ème année consécutive, soulignant son engagement pour un numérique européen de confiance.

Face aux tensions mondiales actuelles, la nécessité de piloter nos ressources critiques et de construire une autonomie stratégique résiliente n’a jamais été aussi forte.

Nameshield : l’engagement d’une sécurité DNS souveraine

Aujourd’hui, les entreprises sont obligées de faire face à la numérisation de leurs services, et sont particulièrement dépendantes aux réseaux. Leurs services sont interconnectés : sites web, applications mobiles, e-mails, VPN, objets connectés… Face à ces contraintes, la disponibilité continue et la sécurité des services en ligne sont impératifs.

Le DNS (Domain Name System) représente la porte d’accès à tous ces services.

Il traduit les noms de domaine en adresses IP et aiguille le trafic vers ces services. En raison de sa complexité de gestion et du fait qu’il soit peu sécurisé, il est exposé à une surface d’attaque importante et reste un maillon faible des systèmes d’information des entreprises.

Face à l’augmentation constante de cybermenaces de plus en plus complexes et sophistiquées, sécuriser ses noms de domaine stratégiques en les hébergeant sur des DNS hautement sécurisés offrant une disponibilité permanente et améliorant nettement les temps de réponse, pour éviter toute interruption de service, est devenu indispensable.

Nameshield est fier d’être de nouveau labellisé France Cybersecurity sur son offre DNS Premium.  Cette reconnaissance de son engagement constant en matière de cybersécurité est une preuve de sa capacité à répondre aux défis croissants du secteur, tout en continuant à garantir à ses clients une protection optimale face aux cybermenaces auxquelles ils font face.

Il est également crucial de prendre en compte les règlementations et le contexte de plus en plus exigeant à la fois pour les éditeurs et les utilisateurs.

L’importance du « sourcing » technologique pour les utilisateurs

Aujourd’hui, la sélection et l’évaluation des solutions de cybersécurité sont devenues des étapes critiques pour les entreprises. Face à l’opacité de certains systèmes et aux législations extraterritoriales, le « sourcing » technologique de solutions européennes est un acte de cybersécurité en soi. Il permet aux DSI et RSSI de reprendre le contrôle de leur infrastructure tout en garantissant la stricte confidentialité de leurs données sensibles.

Le Label France Cybersecurity : l’assurance d’une technologie de confiance

Obtenir le Label France Cybersecurity n’est pas qu’une simple formalité, c’est la validation d’une solution par l’ensemble de l’écosystème numérique français. En effet, la gouvernance de ce label repose sur une structure tripartite rigoureuse divisée en trois collèges :

  • Un collège étatique, réunissant les plus hautes instances nationales avec l’ANSSI, la DGA et la DGE.
  • Un collège industriel, représenté par l’Alliance pour la Confiance Numérique (ACN) et Hexatrust.
  • Un collège utilisateurs, composé d’experts métiers issus du CIGREF, du GITSIS et du CESIN.

L’attribution du label est décidée par une commission où siègent les représentants de ces trois collèges. Pour qu’une entreprise soit labellisée, elle doit obtenir un vote favorable de la majorité (au moins deux collèges sur trois). Cette organisation garantit aux utilisateurs finaux que la solution certifiée est souveraine, performante, et répond aux exigences de sécurité de l’État, de l’industrie et de leurs pairs.

Cette nouvelle labellisation vient donc confirmer la place de Nameshield comme pilier essentiel pour les entreprises désireuses de sécuriser leur écosystème tout en reprenant le contrôle de leurs dépendances numériques.

Pour en savoir plus sur notre solution DNS Premium labellisée, rendez-vous sur le site de Nameshield. Si vous avez des questions ou que vous souhaitez en savoir plus sur notre entreprise, vous pouvez nous contacter directement via ce formulaire.

Ingérences numériques et municipales 2026 : une menace pour la démocratie locale

Ingérences numériques et municipales 2026 : une menace pour la démocratie locale

À l’approche des élections municipales des 12 et 26 mars 2026, le risque d’ingérences numériques ciblant les collectivités françaises augmente, mêlant désinformation, usurpation d’identité visuelle, détournement de marque et cyberattaques visant notamment le DNS. Ce contexte met à nu la vulnérabilité de l’espace informationnel local et des infrastructures critiques telles que le DNS ou les certificats numériques. Les questions de disponibilité et de fiabilité de l’information deviennent alors des conditions essentielles au bon déroulement du scrutin.

Comprendre l’état de la menace 

Les ingérences numériques prennent une dimension véritablement systémique pour la démocratie locale en ciblant simultanément :

  • L’information (désinformation, faux contenus, usurpation, phishing)
  • L’identité numérique des collectivités (cybersquatting, faux sites, comptes inauthentiques),
  • Et la disponibilité des services en ligne (attaques par déni de service (DDoS), perturbation des portails citoyens)

Le service de vigilance et de protection contre les ingérences numériques étrangères (VIGINUM) explique d’ailleurs, dans son guide de sensibilisation à la menace informationnelle publié en décembre 2025, que ces ingérences représentent une menace « grave pour le fonctionnement démocratique de nos sociétés ».

En cette période importante, le risque de menace est multiplié et s’inscrit dans une logique d’affaiblissement de l’écosystème politique local : chaque faille DNS, chaque certificat obsolète ou mal géré, chaque confusion de nom de domaine peuvent être exploités pour semer le doute sur l’authenticité d’un site de mairie ou l’intégrité d’une communication officielle.

Face à ces risques, le DNS et les certificats numériques deviennent des éléments stratégiques de défense pour les collectivités : en ciblant les noms de domaine, les attaquants peuvent rediriger les citoyens vers de faux sites, provoquer des indisponibilités temporaires ou altérer l’accès aux services essentiels, tandis qu’un certificat expiré ou non conforme suffit à déclencher des alertes de sécurité anxiogènes dans les navigateurs.

Protéger le DNS, via des infrastructures résilientes, des politiques de sécurité adaptées et une surveillance active des manipulations potentielles, revient à verrouiller la « porte d’entrée » numérique des mairies. Tandis que sécuriser et renouveler rigoureusement les certificats, en particulier dans la perspective du basculement vers eIDAS et l’usage de QWAC, permet d’assurer en continu l’authenticité des sites et de couper court aux tentatives d’usurpation.

Les noms de domaine frauduleux exposent directement les données personnelles des utilisateurs à des usages malveillants. Une fois attirés sur un faux site, via un lien partagé sur les réseaux sociaux, un courriel imitant une communication officielle ou un contenu web bien indexé, les citoyens sont incités à renseigner des informations sensibles : identité complète, adresse postale, numéro de téléphone, voire identifiants de comptes ou justificatifs numérisés (pièces d’identité, attestations de domicile, formulaires de procuration). Ces données, collectées sous couvert d’un service municipal prétendument légitime, peuvent ensuite être revendues, croisées avec d’autres bases illicites ou réutilisées pour des campagnes d’hameçonnage ciblé.

Verrouiller la chaîne d’authentification c’est contribuer à protéger non seulement l’intégrité du scrutin, mais aussi le capital de confiance et les informations personnelles des utilisateurs.

Protéger les élections municipales : la réponse de Nameshield

Dans ce contexte de menaces, Nameshield propose une approche intégrée pour sécuriser l’identité numérique des mairies et communes, en combinant protection DNS, lutte active contre le cybersquatting et gestion avancée des certificats.

Sur le volet DNS, l’entreprise s’appuie sur des infrastructures hautement résilientes afin de garantir la disponibilité et l’intégrité de l’accès aux sites institutionnels et faire face aux attaques potentielles en période de pression accrue.

En parallèle, une surveillance des noms de domaine présentant une similarité orthographique et typographique avec votre institution permet de détecter rapidement les tentatives de cybersquatting ou de typosquatting et d’enclencher, si nécessaire, des actions de remédiation.

Côté certificats, Nameshield facilite le passage vers des certificats QWAC conformes eIDAS en orchestrant l’émission et le renouvellement de certificats qualifiés via plusieurs Autorités de Certification (AC). Cette position unique sur le marché multi-AC, couplée à l’automatisation des processus, réduit drastiquement le risque de certificat expiré le jour du scrutin, tout en assurant une authentification forte et visible de chaque site ou portail électoral.

S’appuyer sur un prestataire comme Nameshield revient ainsi à transformer un paysage de contraintes réglementaires en un avantage opérationnel : des services plus disponibles, des canaux officiels clairement identifiés et une continuité électorale renforcée, face à une menace cyber importante et à des attaques de plus en plus sophistiquées.

Vous souhaitez basculer vers des certificats qualifiés QWAC, découvrir nos solutions DNS ou Online Brand Protection ? N’hésitez pas à contacter notre équipe Commerciale ou notre équipe Certificats, qui se feront un plaisir de vous venir en aide !

Pannes d’AWS et de Cloudflare : les dangers de la dépendance des entreprises vis‑à‑vis des géants du cloud

Panne d'AWS, de Cloudflare et de Microsoft Azure : les dangers de la dépendance des entreprises vis‑à‑vis des géants du cloud

Les pannes en chaîne subies en fin d’année par les GAFAM ont rappelé avec brutalité à quel point la dépendance quasi exclusive de nombreuses organisations aux géants du cloud constitue un risque systémique.

En juin 2025, Google ouvrait le bal, essuyant une panne de plus de 7 heures. Depuis, ses concurrents AWS et Cloudflare ont également subi des incidents. En octobre 2025, c’est Amazon Web Services (AWS), la plateforme cloud d’Amazon, qui faisait face à un problème « lié à la résolution DNS du point de terminaison de l’API DynamoDB dans US-East-1 », causant une panne de résolution DNS qui a provoqué des indisponibilités de service pour de nombreuses entreprises notamment Airbnb, Reddit, Snapchat, Slack… Un mois plus tard, ça a été le tour de Cloudflare de pâtir d’une défaillance liée à « une modification indésirable des permissions au sein d’un des systèmes de bases de données du fournisseur ». Conséquence : Google, X, ChatGPT, Facebook, Décathlon, Doctolib se sont retrouvés, à leur tour, en panne…

Quand une région cloud ou un service critique de ces acteurs vacille, ce sont des milliers de sites web, applications, services de messagerie, API métiers et outils collaboratifs qui deviennent injoignables, avec un impact immédiat sur le chiffre d’affaires, l’image, la réputation de marque et parfois même la continuité d’activité. Au-delà du simple incident technique, ces interruptions soulignent le manque de résilience d’architectures trop centralisées autour de prestataires extra-européens, sur lesquels les entreprises ne disposent ni de contrôle juridique, ni de maîtrise opérationnelle suffisante.

Des pannes massives, globales et paralysantes pour de nombreuses entreprises 

Ces pannes massives des hyperscalers ont mis en lumière un autre phénomène souvent sous-estimé : l’effet de cascade provoqué par la concentration de services critiques (hébergement, messagerie, authentification, data, DNS managé) chez un nombre très restreint d’acteurs.

Lorsqu’un fournisseur cloud rencontre une indisponibilité sur une brique fondamentale, par exemple, sa propre infrastructure DNS, son réseau ou ses services d’API, ce ne sont pas uniquement les sites web qui tombent, mais l’ensemble de la chaîne de valeur numérique : portails clients, tunnels VPN, applications métiers interconnectées, objets connectés, plateformes d’authentification et de fédération d’identités. Dans 80 à 90 % des cas d’incidents majeurs, l’analyse a posteriori montre que le point de défaillance initial se situe au niveau de la résolution de noms ou de la connectivité entre résolveurs DNS et services exposés, confirmant que le DNS reste à la fois une « plaque tournante » et un point de vulnérabilité privilégié.

Or ce composant est encore trop souvent géré comme une commodité incluse par défaut dans l’offre des géants du cloud, sans véritable stratégie de résilience DNS. 

Le DNS : talon d’Achille invisible des entreprises

Pour de nombreuses organisations, le caractère invisible du DNS masque encore sa nature profonde : il alimente en réalité l’ensemble des chaînes de confiance numériques, de la simple page web jusqu’aux applications critiques, en passant par les tunnels VPN, les services de messagerie, ou encore les politiques DMARC.

Une indisponibilité de la résolution de noms ne se limite donc pas à un « site en panne », mais coupe potentiellement l’accès à tout un écosystème applicatif, y compris les services exposés uniquement via API ou utilisés en interne. Les campagnes de cyberattaques observées ces dernières années l’ont largement démontré : attaques DDoS massives, DNS spoofing, cache poisoning ou Man in the Middle ciblent précisément cette infrastructure, souvent moins protégée que les briques applicatives ou réseau visibles, alors même qu’elle constitue un point de passage obligé pour chaque requête utilisateur.

Le DNS est ainsi, très souvent, le premier point de panne, mais aussi l’un des moins maîtrisés, alors même qu’il constitue la pierre angulaire de la disponibilité des ressources numériques.  

Dans ce contexte, continuer à confier sans discernement cette fonction à un unique hyperscaler extra‑européen revient à accepter qu’une panne, une erreur de configuration ou une décision unilatérale prise hors de tout cadre de souveraineté puisse paralyser, en quelques minutes, l’accès aux services essentiels de l’entreprise. Face à la montée en puissance des cybermenaces et au durcissement réglementaire, notamment l’arrivée de la NIS2, les autorités comme l’ANSSI rappellent aussi la nécessité de sécuriser le DNS, de le traiter comme un composant critique et non comme un simple service d’infrastructure implicite.  

C’est pourquoi une approche fondée sur la diversification maîtrisée des prestataires et sur la spécialisation, en dissociant hébergement et DNS, en s’appuyant sur un registrar souverain permet de transformer ce talon d’Achille en véritable socle de résilience. Le DNS devient alors non plus un simple composant technique, mais un levier de gouvernance et de continuité d’activité, au cœur d’une stratégie de souveraineté numérique où la dépendance aux géants du cloud est réduite, contrôlée et, surtout, réversible.

Dans cette même optique, l’approche multi-cloud, souvent présentée comme une réponse évidente aux pannes des hyperscalers pourra devenir un levier de réduction du risque business lorsqu’elle sera couplée à une stratégie de diversification maîtrisée des prestataires et à une consolidation de la fonction DNS autour d’un acteur de confiance, capable de garantir une disponibilité maximale des services Internet et de transformer le DNS en socle de résilience et d’indépendance vis‑à‑vis des géants du cloud.

Le DNS Premium de Nameshield est une nouvelle fois labellisé France Cybersecurity en 2025

Le DNS Premium de Nameshield est une nouvelle fois labellisé France Cybersecurity en 2025

Le Label France Cybersecurity célèbre son dixième anniversaire en 2025. Créé pour valoriser l’excellence des entreprises françaises dans la cybersécurité, le label a su s’imposer comme un gage de fiabilité, apportant une visibilité internationale aux entreprises de cybersécurité françaises. Le label garantit également à tous ses utilisateurs le niveau de qualité de ses labélisés, et ce attesté par un jury indépendant.

C’est dans ce contexte que l’entreprise Nameshield a de nouveau été honorée en recevant le prestigieux label pour son service DNS Premium lors du FORUM INCYBER 2025.


Le monde numérique évolue rapidement, avec une transformation accélérée par la numérisation des services et une dépendance croissante aux réseaux. Sites web, applications mobiles, e-mails, VPN, objets connectés… Les entreprises sont désormais intégrées dans un environnement où la disponibilité continue et la sécurité des services en ligne sont impératifs. Une interruption dans l’accès à ces services est dramatique pour l’activité de l’entreprise.

Le DNS (Domain Name System) est, quant à lui, la porte d’accès à tous ces services. Il traduit les noms de domaine en adresses IP et aiguille le trafic vers ces services. En raison de sa complexité de gestion et du fait qu’il soit peu sécurisé, il est exposé à une surface d’attaque importante et reste un maillon faible des systèmes d’information des entreprises. Face à l’augmentation constante de cybermenaces de plus en plus complexes et sophistiquées, sécuriser ses noms de domaine stratégiques en les hébergeant sur des DNS (AnyCast) hautement sécurisés offrant une disponibilité permanente et améliorant nettement les temps de réponse (SEO), pour éviter toute interruption de service, est devenu indispensable.

Nameshield, certifiée ISO 27001 depuis 2017, est le premier registrar français à avoir mis en place un CERT interne pour anticiper, détecter et répondre aux incidents de sécurité. Nameshield est aussi un éditeur de logiciel qui protège les noms de domaine stratégiques de ses clients contre les cybermenaces et assure la haute disponibilité des services en ligne, notamment grâce à son service d’infrastructure DNS Premium.

Le DNS Premium de Nameshield est labellisé France Cybersecurity depuis 2018.

Être de nouveau labellisé cette année, à l’occasion des 10 ans du label représente pour Nameshield une reconnaissance de son engagement constant en matière de cybersécurité et une preuve de sa capacité à répondre aux défis croissants du secteur, tout en continuant à garantir à ses clients une protection optimale face aux cybermenaces auxquelles ils font face. 

Pour en savoir plus sur notre solution DNS Premium labellisée France Cybersecurity, rendez-vous sur le site de Nameshield.