ICANN71 : Le GAC au centre des attentions

ICANN71 : Le GAC au centre des attentions - Nameshield
Source de l’image : Site Internet icann.org

Quelques 56 sessions étaient planifiées du 14 au 17 juin dans le cadre du 71ième sommet de l’ICANN prévu à La Haye. Tenu une nouvelle fois exclusivement en visio-conférences en raison du contexte sanitaire mondial, pas moins d’un quart de ces sessions étaient organisées par le GAC, le comité consultatif gouvernemental qui conseille l’ICANN sur des dossiers de politiques publiques en rapport avec les responsabilités de l’ICANN sur le système des noms de domaine. Le GAC très actif sur tous les sujets d’actualité des politiques ICANN s’est clairement démarqué.

Le GAC revendique actuellement 179 membres soit une majorité des pays du monde. Cela lui donne une bonne représentativité à l’échelle globale pour parler à une instance de gouvernance globale. Très organisé, le GAC fait précéder les rendez-vous ICANN de réunions préparatoires qui permettent de recueillir les avis à des échelles locales afin de les relayer ensuite au niveau de l’instance de gouvernance. Une nouvelle fois, ce sommet a mis en lumière le fait que l’actualité des politiques ICANN est fournie.

La lutte contre les pratiques malveillantes sur le DNS

Le sujet des abus est presque devenu un marronnier des sommets de l’ICANN car il est au centre des sujets de préoccupations depuis bientôt deux années. Si les registres et les bureaux d’enregistrement sont déjà soumis à une batterie d’obligations sur ce sujet, beaucoup de parties prenantes considèrent que celles-ci sont insuffisantes pour réellement adresser ce sujet. L’année 2020 a effectivement vu les atteintes de cybersécurité exploser, en se greffant notamment sur la pandémie mondiale qui a vu la consommation encore davantage se faire via le web, notamment en raison des confinements et où les modes de travail ont dû être réinventés pour privilégier le distanciel. Force est de constater qu’à l’heure actuelle peu de choses ont avancé.

Une initiative fouillée et riche de propositions a bien été formulée par le SSAC (Security and Stability Advisory Committee) qui, dans ses 24 recommandations transmises au Board ICANN, a émis l’idée d’engager un processus de développement de politique « expéditif » (ePDP) avec pour finalité de développer une anti-abuse policy. Leur rapport transmis au Board il y a trois mois, n’a pas eu de suites à ce jour. La seconde initiative plus récente, émane de l’arcane représentant les registres, le Registry Stakeholder Group (RySG). Elle a finalisé avec l’input du GAC un cadre visant en particulier les botnets, des attaques qui utilisent des formes de chevaux de Troie pour prendre le contrôle d’ordinateurs pour former des réseaux d’ordinateurs qui permettront de perpétrer d’autres attaques. Son principe est de permettre aux registres volontaires d’adhérer à un dispositif qui les oblige à bloquer préventivement des noms en masse générés via des DGA (Domain Generation Algorithms), des algorithmes utilisés pour générer périodiquement un grand nombre de noms de domaine pouvant être utilisés comme points de rendez-vous avec leurs serveurs de commande et de contrôle. Le grand nombre de points de rendez-vous potentiels fait qu’il est difficile pour les forces de l’ordre de contrer efficacement les botnets, puisque les ordinateurs infectés tenteront de contacter certains de ces noms de domaine chaque jour pour recevoir des mises à jour ou des commandes. Le principe est donc ici préventif. Les registres bénéficieraient en contrepartie d’incentives et ne seraient pas redevables de la taxe perçue par ICANN lors de la création d’un nom. Une initiative donc plutôt à saluer mais portée plus directement par le RySG et donc non consensuelle, d’où son caractère volontaire et donc une portée très limitée.

Si le sujet du DNS abuse patine autant c’est que ce sujet est confronté à d’autres processus de développements de politiques en cours et à venir et à des intérêts divergents entre instances, l’Intellectual Property Constituency (IPC) étant par exemple très concernée par l’accès aux données de contacts dans les annuaires de noms de domaine, le RySG par le lancement du prochain round de nouvelles extensions qu’ils veulent voir avancer.

L’impact du Règlement Général sur la Protection des Données (RGPD) sur les données d’enregistrement des noms de domaine

Rappelons que pour remplacer la Specification Temporaire, mise en place le 17 mai 2018 à quelques jours de l’application du RGPD, un processus ePDP a vu le jour. Ce processus qualifié d’expéditif a paru pourtant assez loin d’être finalisé lors de ce nouveau sommet ICANN, alors que trois années ont passé.

Segmenté en trois phases, la phase 1 vise à fournir une policy pérenne qui doit cadrer la gestion des données personnelles des noms de domaine pour remplacer la Specification temporaire qui a notamment expurgé les données personnelles des annuaires de noms de domaine (via les protocoles Whois et RDAP). Sa rédaction avance mais aucune date n’est connue quant à sa finalisation et donc possible implémentation. Le délai est en partie lié à la difficulté de transcription de certaines recommandations dont l’une était notamment en conflit avec une politique en place, la Thick Whois Transition Policy qui prévoit un transfert systématique des données de contacts détaillées des bureaux d’enregistrement vers les registres. Autre écueil : la politique recoupe comme on le voit, d’autres politiques en place qui nécessitent donc des adaptations également en cours.

La phase 2 concerne la mise en place d’un système harmonisé d’accès aux données expurgées des annuaires de noms pour les intérêts « légitimes ». Ce système est aujourd’hui connu sous l’appellation Système Standardisé d’Accès aux Données (SSAD). Premier écueil : le Generic Names Supporting Organization (GNSO), l’entité qui élabore les politiques applicables aux noms génériques, avait à la surprise générale approuvé toutes les recommandations du rapport final, même celles qui n’avaient pas obtenu de consensus. Les recommandations pour créer ce dispositif ont donc toutes été transmises au Board ICANN qui plutôt que de se prononcer et de voter sur l’application de celles-ci, a décidé d’initier d’abord une Operational Design Phase (ODP). Initiée fin mars par le Board, elle doit durer six mois et vise à identifier les étapes, les risques, les coûts et ressources à allouer avec une consultation de la communauté après franchissement d’un jalon. C’est donc une forme de cadrage de projet. La publication d’une Request for Information, est prévue en juin pour une première consultation de la communauté.

Une phase 2a, strate additionnelle du PDP, vise à évaluer la piste d’une dissociation des données de contacts de personnes morales publiables et de personnes physiques non publiables. Initiée en décembre 2020, elle a abouti à cinq recommandations dans un rapport initial ouvert à commentaires jusqu’au 19 juillet 2021. La première recommandation très commentée lors de l’ICANN71, préconise finalement de ne rien changer en permettant aux acteurs qui le veulent de faire cette différenciation. Ce processus va poursuivre son chemin avec un rapport final de recommandations qui va arriver au second semestre.

Point commun entre les deux sujets précités, le GAC considère que des améliorations sont nécessaires. Sur le SSAD, il considère notamment que le système ne va pas assez loin pour protéger les consommateurs et augmenter leur confiance. Il regrette aussi que l’évolution du dispositif dans le temps n’ait pas été cadrée et craint que le coût, l’accès se faisant avec un dispositif d’accréditation, ne soit dissuasif notamment pour ceux engagés dans la lutte contre les atteintes à la sécurité qui ont besoin d’accéder aux données d’enregistrement des noms. Sur le DNS abuse, le GAC réitère le besoin d’adresser ce sujet. Il a déjà fait plusieurs propositions lors de précédents sommets.

Et le prochain round dans tout ça ?

Sujet qui intéresse beaucoup de monde, le prochain round n’a toujours pas de date. Tout juste a-t-on appris que le Board ICANN qui vient de récupérer les derniers inputs sur les recommandations en vue d’un prochain cycle de nouvelles extensions, a confirmé engager une Operational Design Phase (ODP) pour estimer les étapes, risques et ressources nécessaires pour mettre en œuvre ces recommandations. Pas encore planifiée, le Board a indiqué avoir demandé à ICANN org de préparer un document pour cadrer l’ODP qui permettra d’élaborer la résolution qui doit l’officialiser. Cette résolution fixera un délai pour réaliser cette ODP, possiblement six mois comme pour celui visant le SSAD. 

Le GAC a pour sa part rappelé les sujets qui préoccupent plus spécifiquement ses membres. Parmi celles-ci : la prévisibilité, les engagements volontaires et obligatoires des registres (Registry Voluntary Commitments, Public Interest Commitments) avec notamment la façon d’adresser le DNS abuse, son souhait de voir le support aux nouveaux candidats mieux adapté notamment pour les zones moins favorisées, son opposition aux extensions génériques fermées, la consolidation de sa faculté à évaluer toutes les candidatures pour émettre des avis et warnings, son opposition aux enchères privées pour départager des candidats à une même extension. Il souhaite également un soutien aux applications communautaires à but non lucratif.

D’autres sujets portés par le GAC décidément très engagé

D’autres processus de développement de politiques sont en cours, comme celui concernant les Identifiants d’Organisations Gouvernementales et Non gouvernementales (IGO, INGO), un processus sur les mécanismes de protection des droits ou en phase initiale un PDP sur les transferts de noms et sur la rampe de lancement un PDP sur les IDNs. Le GAC n’a pas manqué de rappeler le sujet central de l’exactitude des données d’enregistrement jugé insuffisamment adressé par les obligations actuelles. Ce sujet va en effet s’avérer central dans la perspective des futures directives NIS2 et du Digital Services Act en cours d’élaboration au niveau européen. Le GNSO interpelé par le GAC sur l’examen de ce sujet, qui n’a en vrai pas réellement démarré, en est venu à s’excuser d’avoir trop de sujets en cours. Des tensions que le GNSO a cherché à apaiser en consacrant du temps pour examiner sa liaison avec le GAC pour l’améliorer, un GAC décidément offensif et actif.

Quid des prochains sommets

Les sommets ICANN se terminent généralement par un forum public où le public peut interpeler directement le Board. Signe d’une amélioration (temporaire ?) de l’état sanitaire sur le covid, le traditionnel forum a été consacré aux futurs sommets ICANN pour savoir s’ils doivent repasser en présentiel. De cette session, il est ressorti que la réponse n’est pas évidente. En cause, la différence des niveaux de vaccination et d’accès aux vaccins selon les pays, les conditions d’entrée aux USA actuellement restreintes, ICANN72 se tenant à Seattle et l’évolution de la pandémie qui reste incertaine. Ce forum a permis de commenter une récente enquête conduite par ICANN qui montre que la majorité des personnes intéressées par les événements ICANN ont considéré qu’il faudrait refaire des meetings en présentiel (54%). A la fin de cette session, ICANN s’est engagé à arbitrer courant juillet. Le format de l’ICANN72 pourrait être hybride, à savoir une représentation limitée sur place et le maintien du dispositif en distanciel.

Fait notable de ce sommet, beaucoup de sujets en cours et une impression que les choses avancent difficilement. Cela s’est traduit par de notables crispations entre instances et des mécontentements exprimés par exemple par le groupe des représentants d’extensions géographiques, les geoTLDs. Si pour certains, le retour en présentiel semble être la solution pour améliorer les choses, par notre présence dans certaines instances et notre participation à des groupes de travail, nous  pensons que c’est plutôt un problème de visibilité dû à un trop grand nombre de sujets lancés en parallèle dont certains se chevauchent via des processus lourds avec un manque clair de priorisation. L’ODP, ce nouvel outil qui vise à cadrer la mise en place d’un système harmonisé d’accès aux données d’enregistrement et désormais appliqué au prochain round, va peut-être améliorer en partie ces perceptions. Autre aspect à considérer, des intérêts divergents entre instances. Là les échanges facilités peuvent peut-être améliorer les choses.
ICANN66 Montréal – Un sommet contrasté

Lors de la première quinzaine de novembre s’est tenu à Montréal au Canada, le 66ième sommet de l’ICANN. Ce troisième et dernier sommet annuel consacré aux policies applicables au nommage internet était très attendu tant les sujets en débats sont nombreux. A sa clôture, il a pourtant laissé bon nombre de participants sur leur faim.

Un avant-goût des sujets et des postures lors du week-end précédant le lancement officiel du Sommet

Le week-end qui précède l’ouverture officielle du Sommet est généralement l’occasion d’avoir un aperçu des sujets et postures en présence. Sans surprise, le processus expéditif (ePDP) qui vise à développer une règle consensuelle pour préciser les conditions d’accès futures aux données personnelles qui ne sont plus publiées dans le WHOIS, l’annuaire de recherches des noms de domaine, pour cause de RGPD, est l’un des sujets majeurs.

Parmi les autres sujets connexes le remplacement de ce même WHOIS par le protocole RDAP (Registration Data Access Protocol) sans doute l’année prochaine pour les noms de domaine génériques. Ce remplacement n’est pas anodin quand on sait que le WHOIS est en usage depuis près de 35 ans.

L’instance représentant les gouvernements, le GAC, a quant à lui mis dans la balance le sujet des usages malveillants de noms de domaine qui ont pris un essor considérable sur les nouvelles extensions internet lancées en 2012. Quand on connait l’essor de pratiques internet visant à peser les élections de certains pays et l’impact économique des attaques et piratages informatiques, on comprend que ce sujet soit poussé par le GAC. Si l’un des sujets de l’ICANN est de clarifier dans leurs textes la notion d’usages malveillants, cette expression fait référence aux domaines enregistrés pour le phishing, les logiciels malveillants, les botnets et le spam, l’autre volet concerne les moyens de les endiguer. L’existence de ces domaines abusifs menace en effet l’infrastructure DNS, impacte la sécurité des consommateurs et constitue une menace pour les actifs critiques des entités publiques et commerciales. Enfin et ce n’est pas une surprise, le sujet d’un prochain round de nouvelles extensions a lui aussi été sur bien des lèvres.

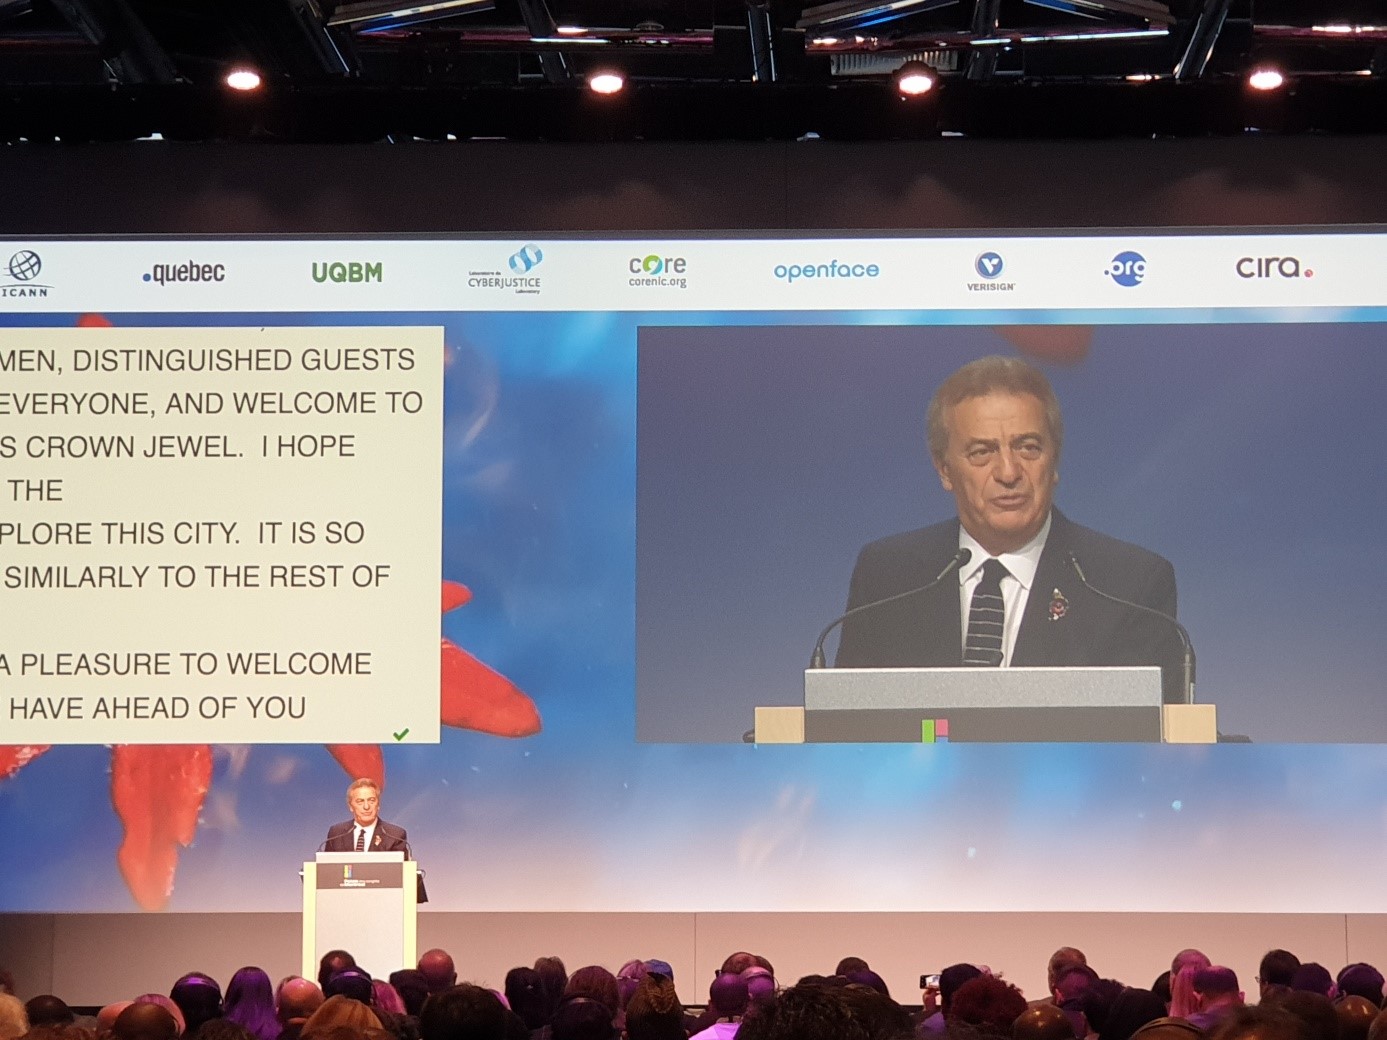
ICANN66 Montréal
Cherine Chalaby à la tribune de l’ICANN Summit de Montréal

« Le meilleur sommet ICANN », vraiment ?

Lors de la traditionnelle cérémonie d’ouverture qui voit converger une heure durant tous les convives (2500 selon les propos de Goran Marby le CEO de l’ICANN) dans une immense salle pour écouter divers orateurs dont Martin Aubé du Ministère de l’Économie et de l’Innovation du Gouvernement du Québec, Cherine Chalaby, l’un des membres du Board ICANN dont le mandat se termine en cette fin d’année, indiquait à son auditoire que l’ICANN66 allait être le « meilleur sommet ICANN ». Il faut dire pourtant qu’à la fin de la semaine de débats et de réunions qui se sont enchaînés à un rythme effréné, alors que les sujets en débats sont nombreux, le sentiment concernant cette assertion était plus que mitigé pour beaucoup de participants.

D’abord, le processus expéditif pour l’accès aux données non publiques du WHOIS avance avec un cadre contraint par l’ICANN et les Autorités de Protection des Données Personnelles. L’aboutissement de ce processus est envisagé entre avril et juin 2020 et c’est actuellement un modèle centralisé où ICANN autoriserait la levée future d’anonymat des données qui sont désormais masquées pour cause de RGPD qui tient la corde.

Ensuite, le sujet qui a sans doute le plus souvent été cité lors de cette nouvelle semaine de sommet, a concerné les usages abusifs avec les noms de domaine. Pour ICANN, le sujet est central car il est directement corrélé à leur totem : la stabilité de l’Internet dont ils sont les garants. Depuis février 2019, ICANN publie certaines métriques sur les pratiques malveillantes identifiées au travers du DAAR, Domain Abuse Activity Reporting.

Leur dernier rapport présenté à Montréal montre que 364 extensions (principalement des nouvelles extensions issues du round de 2012) ont révélé au moins une menace portée par l’un des noms de domaine activés sur ces extensions. Plus préoccupant, les nouvelles extensions génériques concentreraient près de 40% des usages malveillants, contre 60% pour les extensions génériques historiques. Ce chiffre est en effet à mettre en relief avec la volumétrie de ces deux catégories d’extensions. En effet sur un peu plus de 200 millions de noms génériques, les nouvelles extensions génériques ne représentent que 15% du total des noms enregistrés. ICANN souhaite donc que ce sujet soit pris à bras le corps par la communauté.

Des propositions ont été faites par les diverses instances présentes, certaines allant jusqu’à demander un processus de développement de nouvelles policies (PDP). Cette dernière proposition si elle devait obtenir l’aval de l’ICANN aurait pour fâcheuse conséquence de reporter l’hypothétique calendrier d’un prochain round de nouvelles extensions, sujet qui intéressait pourtant beaucoup de convives présents à Montréal. En effet pour ICANN le problème de la concentration des pratiques malveillantes dans les nouvelles extensions génériques doit être solutionné avant tout futur round, ceci faisant que le PDP toujours en cours sur la revue du dernier round de 2012 est presque passé inaperçu. 

Si les règles tardent à évoluer sur les usages malveillants, votre consultant Nameshield peut vous apporter dès à présent des solutions adaptées à vos besoins.

Le RGPD nuit-il aux efforts de répression ?

Le RGPD nuit-il aux efforts de répression ?
Source de l’image : mohamed_hassan via Pixabay

Le règlement général sur la protection des données (RPGD) a sans conteste un impact négatif sur les efforts de répression, selon les intervenants à la réunion annuelle 2019 de l’INTA (International Trademark Association) à Boston.

Margaret Lia Milam, responsable de la stratégie des noms de domaine et de la gestion des noms de domaine chez Facebook, a averti que l’échelle de la plateforme en faisait une « cible énorme pour les mauvais acteurs ».

Milam a déclaré que, le site fonctionnant à une telle échelle, il ne peut pas s’adresser à des avocats pour « des milliers » de demandes qu’il reçoit.

Statton Hammock de MarkMonitor a déclaré que MarkMonitor avait subi une perte d’efficacité de 12% à cause du RGPD. Son équipe a « historiquement utilisé le WHOIS pour protéger les droits de propriété intellectuelle », mais à cause du RGPD, toutes les données mises en cache « deviennent de moins en moins utiles au fil des jours ».

Alex Deacon, fondateur de Cole Valley Consulting, a fait écho aux commentaires de Milam et Hammock, avertissant que le Spamhaus Project, une organisation internationale visant à traquer les spammeurs d’e-mails, avait du mal à gérer sa liste noire à cause du RGPD.

REPLAY WEBINAR CYBERSÉCURITÉ – SSL & HTTPS : définition, importance et risques liés aux certificats SSL

Webinar Cybersécurité Nameshield - SSL HTTPS - Replay

Le navigateur Chrome représente entre 62% et 68% de parts de marché mondial. Alors, quand en 2016 Chrome a annoncé son intention de déclarer le HTTP comme « not secure », le web dans son ensemble se mit à écouter !

Depuis juillet 2018, avec l’arrivée de Chrome 68, les sites en HTTP sont considérés comme « Non Sécurisé », ceux en HTTPS sont marqués « Sécurisé » dans la barre d’adresse.

Et depuis le 25 mai 2018, le RGPD est entré en vigueur et les sites qui récoltent des données personnelles doivent disposer du HTTPS.

De plus, certains nouveaux gestionnaires de noms de domaine imposent également le HTTPS pour pouvoir utiliser le nom de domaine (.app / .dev…).

Passer au HTTPS par défaut sur l’ensemble de vos sites Web est devenu indispensable, en faisant l’acquisition de certificat(s) SSL et permet de bénéficier de différents avantages.

Au programme de ce webinar, nos experts reviennent sur :

  • Qu’est-ce qu’un certificat SSL ?
  • Quels sont les avantages et les risques liés aux certificats SSL ?
  • Quelle stratégie adopter pour vos sites web ?

Retrouvez ce webinar animé par Christophe GERARD, Security Product Manager et Lucie LOOS, Directrice Marketing Experte cybersécurité de Nameshield group, en replay sur la plateforme Webikeo :

Les chantiers de l’après ICANN64

Il y a un mois se tenait à Kobe au Japon le premier rendez-vous annuel de l’ICANN avec la communauté internet. A l’occasion de ce sommet, ICANN a présenté les grands chantiers de l’année et ceux des années à venir. Retour sur les grands sujets.

La contrainte du RGPD toujours en filigrane

Alors qu’en mai 2018, l’Europe se dotait d’une législation ambitieuse pour protéger les données personnelles des utilisateurs, ICANN de son côté imposait un cadre règlementaire aux acteurs des noms de domaine pour conformer cette industrie aux contraintes du RGPD.

Faute de consensus, ce cadre a été imposé à l’arrachée au moment de l’entrée en vigueur du RGPD, le 25 mai 2018. Il prévoit des dispositions non consensuelles comme le fait de ne plus publier dans le service d’annuaire d’enregistrement du registre qui fonctionne actuellement via le protocole Whois, les données assimilables à des données personnelles pour les contacts associés aux noms de domaine : contacts propriétaires, contacts administratifs, contacts techniques. Exit donc les noms, prénoms, adresses postales, numéros de téléphone et anonymisation des adresses emails ou masquage via un formulaire de contact.

Cependant comme le prévoient les Bylaws, règles qui régentent le rôle et le fonctionnement de l’ICANN, les règles non consensuelles ne peuvent être imposées au-delà d’une année. ICANN avait donc l’échéance de mai 2019 en tête tout au long du meeting de Kobe.

Pour construire la suite, ICANN avait engagé l’année passée un processus accéléré de développement de nouvelles règles (ePDP), dont la délicate mission était d’élaborer des règles consensuelles pour remplacer les dispositions temporaires actuellement en place.

Peu avant l’ICANN64, ce groupe de travail auquel participe Nameshield avait remis ses propositions au GNSO, l’instance ICANN qui gère l’élaboration des politiques applicables aux noms de domaine génériques. Ce rapport actuellement ouvert à commentaires doit aboutir à un cadre final qui va être soumis au Board ICANN début mai pour vote et promulgation dans la foulée.

Les propositions esquissent une date butoir de mise en œuvre d’ici au 29 février 2020. ICANN a donc concentré ses efforts sur la gestion de la période transitoire entre mai 2019 et cette échéance encore lointaine de février 2020. L’approche qui prévaut est plutôt pragmatique, car elle consiste à conserver les dispositions en place actuellement comme le masquage des données personnelles dans le Whois jusqu’à ce que l’ensemble des nouvelles dispositions puissent être mises en œuvre par les acteurs tels que les bureaux d’enregistrement et les registres d’ici à la date butoir précitée.

L’accès aux données masquées sujet de crispations

Lancé en 2012 lors du dernier round d’ouvertures de nouvelles extensions, mais rapidement relégué dans les cartons, le protocole RDAP (Registration Data Access Protocol), alternative au protocole vieillissant du Whois, a refait surface avec le RGPD en raison de sa modularité qui permet, contrairement au Whois, de filtrer l’accès à certaines données selon le profil de l’utilisateur.

ICANN a confirmé à Kobe que ce protocole allait être largement déployé d’ici à cet été. Dans un premier temps ce protocole doit cohabiter au côté du protocole Whois. Les bureaux d’enregistrement offriront donc un accès aux données des noms de domaine au travers des deux protocoles.

Les acteurs présents à l’ICANN64 ont également pu prendre connaissance du projet soumis par un groupe d’études techniques mandaté par ICANN sur le fonctionnement envisagé au travers du protocole RDAP de l’accès aux données masquées des noms de domaine. Ce sujet a été l’objet de crispations car il n’est pas issu d’un processus consensuel, et ICANN pourrait y jouer un rôle central en recueillant l’ensemble des demandes pour valider leur autorisation, l’authentification des demandes étant procédée en amont par des agents accrédités par les autorités de protection des données. Ce sujet fait également partie de la nouvelle mission du groupe travaillant sur le développement des politiques (ePDP) dans les mois à venir. Les choses peuvent donc évoluer sur ce sujet dans le futur.

Les chantiers de l’après ICANN64
Goran Marby, le Président de l’ICANN s’exprimant sur le fonctionnement envisagé de l’accès aux données masquées du futur RDAP des noms de domaine

Un plan stratégique pluriannuel

A l’occasion de l’ICANN64, ICANN a également présenté l’avancement de la mise en place d’un plan stratégique de fonctionnement de l’organisation pour la période 2021-2025.

L’adoption d’un plan quinquennal est une première pour cette organisation qui a toujours fonctionné sur une base annuelle. Ce plan doit déterminer les priorités des années à venir ce qui est également une nouveauté dans un contexte où de multiples chantiers ont toujours été menés de front sans réelles priorisations.

On sait déjà que la sécurité du DNS est l’un des enjeux majeurs de la période à venir. Parmi les priorités égrenées on dénote en effet la lutte renforcée contre les malwares et la sécurisation accrue du DNS via notamment le déploiement plus rapide du DNSSEC.

Pour le prochain round d’ouvertures de nouvelles extensions également cité, ICANN a également indiqué tenir compte des enseignements du précédent round. Parmi eux, les nouvelles extensions sont dix fois plus visées que ne le sont les extensions génériques historiques (.COM, .NET, .ORG, .BIZ, .INFO notamment) par des pratiques malveillantes telles que le typosquatting et le dotsquatting sur lesquels prolifèrent les pratiques de type phishing et pharming.

N’hésitez pas à vous rapprocher de votre consultant Nameshield très en pointe sur l’ensemble de ces sujets.