Round ICANN 2026 : le String Confirmation Day ouvre une fenêtre stratégique pour les marques

Les candidatures au cycle ICANN de nouvelles extensions Internet sont désormais stabilisées. Après le jour de confirmation des chaines, pour les entreprises qui gèrent des marques et des portefeuilles de noms de domaine, une nouvelle phase commence : celle où il faut identifier les risques, arbitrer les priorités et, lorsque cela est nécessaire, agir.

Les candidatures au cycle ICANN de nouvelles extensions Internet sont désormais stabilisées. Après le jour de confirmation des chaines, pour les entreprises qui gèrent des marques et des portefeuilles de noms de domaine, une nouvelle phase commence : celle où il faut identifier les risques, arbitrer les priorités et, lorsque cela est nécessaire, agir.

Le 17 novembre 2026, le programme de nouvelles extensions a franchi une étape importante : le String Confirmation Day.

Derrière ce terme assez technique se cache un moment clé pour les titulaires de marques : l’ensemble des chaînes candidates sont désormais confirmées après la période pendant laquelle certains candidats pouvaient remplacer leur chaîne initiale par une chaîne de remplacement pour limiter les risques de contention. Les chaînes sont désormais figées pour la suite du processus, à l’exception de mécanismes spécifiques applicables notamment aux .Brand en situation de contention.

Le 17 novembre marque aussi le début d’une période de commentaires, de notifications, d’Early Warnings et d’objections formelles, qui s’étend jusqu’au 16 mars 2027.

1 606 candidatures : derrière le chiffre, un paysage qui se précise

Au Reveal Day, le 7 octobre, l’ICANN avait publié 1 615 candidatures. Parmi elles figuraient notamment 333 candidatures .Brand, 16 communautaires, 15 géographiques, 21 IDN et 9 candidatures de variantes.

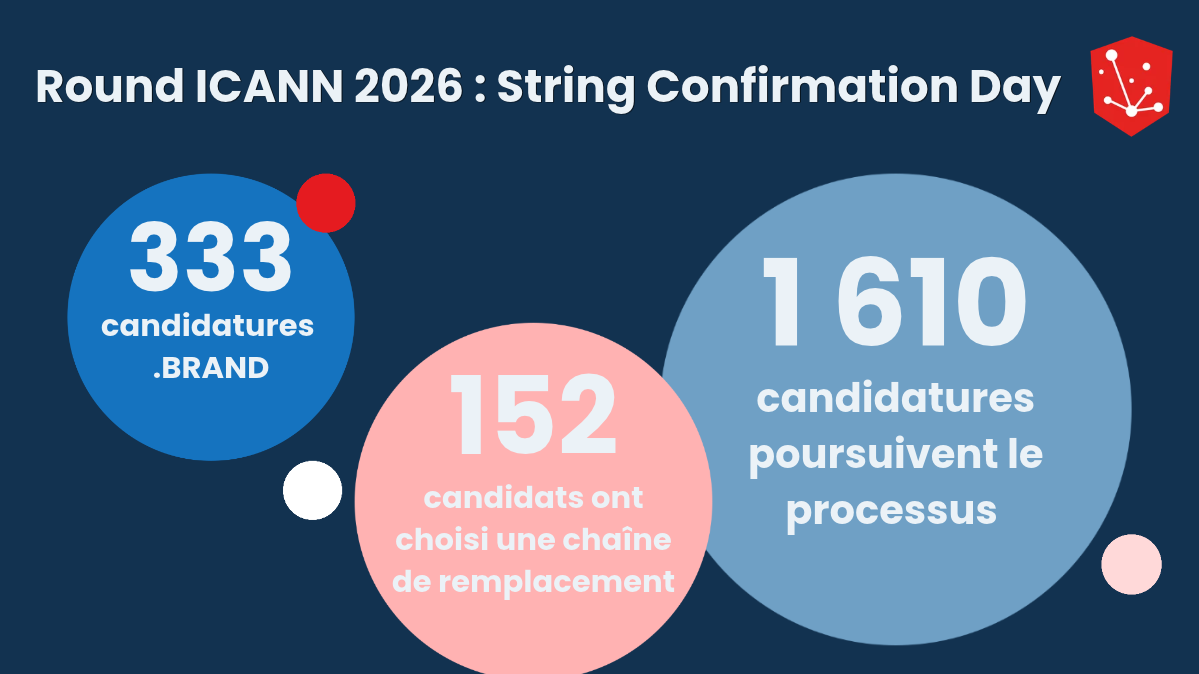
Après la période de remplacement, 1 606 candidatures poursuivent le processus et 152 candidats ont choisi une chaîne de remplacement, sur 287 candidatures éligibles.

Les chiffres clés du String Confirmation Day sont donc :

  • 1 606 candidatures poursuivent le processus
  • 333 candidatures .Brand
  • 16 communautaires
  • 15 géographiques
  • 21 IDN
  • 9 variantes

On notera également que l’ICANN indique que les candidatures bénéficiant du programme de soutien (Applicant Support Program) sont passées de 51 à 46.

Les catégories pouvant se recouper, elles, ne doivent pas être additionnées pour reconstituer le total.

Autre indicateur intéressant : la base statistique de l’ICANN affiche désormais 1 127 chaînes uniques. Au Reveal Day, les analyses des données publiées faisaient état de 986 chaînes uniques. Cette évolution est la conséquence du nouveau mécanisme de remplacement des chaînes.

Le nombre de candidature reste élevé

Avec les remplacements de chaines et des retraits de candidatures les situations de concurrence ont été réduites :

  • 885 → 705 candidatures en contention
  • 54 % → 44 % des candidatures concernées

Le paysage s’est donc clarifié, mais près d’une candidature sur deux reste concernée par une situation de contention.

Certaines chaînes restent particulièrement disputées : .agent compte toujours 13 candidatures, tandis que .bit en compte 11. D’autres chaînes comme .api, .brand et .hub en comptent 10 chacune.

Si ces contentions sont à surveiller, pour les entreprises, le point central est qu’une chaîne peut présenter une proximité avec une marque et donc un enjeu de confusion, de droits antérieurs et des risques sectoriels.

17 novembre 2026 au 16 mars 2027 : la fenêtre pour agir

Pendant cette période de 104 jours, l’ICANN permet à différents acteurs de faire remonter leurs préoccupations sous forme de commentaires et d’objections.

Commenter une candidature :

Les commentaires permettent d’alerter, sur une candidature donnée, l’ICANN, le candidat et les évaluateurs sur un risque de confusion, une atteinte potentielle à des droits ou tout autre élément pertinent.

C’est un mécanisme accessible lorsqu’une entreprise identifie une candidature susceptible d’avoir un impact sur sa marque ou son activité sans aller jusqu’à une objection formelle. Les évaluateurs pourront prendre en compte les commentaires déposés avant le 16 mars 2027.

Déposer une objection formelle :

Lorsqu’un titulaire dispose de droits et identifie un risque suffisamment important, il peut engager une procédure d’objection formelle contre une candidature. Pour les objections liées à la confusion entre chaînes ou aux droits sur une marque, la procédure est déposée directement auprès de la WIPO (OMPI), qui intervient comme organisme de résolution des litiges désigné par l’ICANN.

Après dépôt d’une objection, un panel indépendant va examiner les arguments des parties et va rendre une décision motivée. La procédure prévoit un objectif d’environ 45 jours pour la décision, une fois les réponses et éventuelles écritures complémentaires reçues.

Surveiller les GAC Early Warnings :

Comme dans le round de 2012, le Governmental Advisory Committee (GAC) qui représente les gouvernements peut à nouveau émettre des Early Warnings lorsqu’une candidature est considérée comme potentiellement sensible ou problématique pour un ou plusieurs gouvernements. Dans leur cas , la date limite annoncée est également le 16 mars 2027.

Pour une entreprise la question à étudier est désormais :

« Quelles candidatures peuvent affecter mes marques, mes marchés ou mon portefeuille de domaines et dois-je intervenir ? ». Ce changement de perspective rend cette période particulièrement importante.

Quelles sont les étapes suivantes ?

En parallèle de la période de commentaires et d’objections, l’ICANN va engager une phase d’évaluation beaucoup plus longue.

String Evaluation — environ 180 jours
L’ICANN va notamment examiner la similarité des chaînes, les noms géographiques, les risques de collision de noms et les mesures de sauvegarde.

Prioritization Draw — premier semestre 2027
Un tirage au sort déterminera l’ordre général de traitement des candidatures. L’ICANN prévoit désormais qu’il interviendra au premier semestre 2027.

Évaluation des candidatures et résolution des contentions
Viendront ensuite l’évaluation des candidats et des dossiers, ainsi que les mécanismes de résolution des situations de contention.

Contractualisation et délégation
Les premières contractualisation de registre interviendront ensuite dans le processus. On peut considérer le second semestre 2027 comme une perspective pour les premières contractualisations et délégations.

Ce que les entreprises doivent faire maintenant

Pour les responsables de marques et de portefeuilles de domaines, le round 2026 doit maintenant passer de la veille à la décision.

Trois questions méritent d’être posées :

1. Quels risques ?
Quelles candidatures peuvent créer un risque de confusion, d’usurpation ou d’atteinte à nos marques ?

2. Quelles opportunités ?
Quelles nouvelles extensions peuvent présenter un intérêt pour notre activité, nos marchés ou notre stratégie digitale ?

3. Quelle réponse ?
Faut-il commenter, engager une objection, enregistrer, surveiller ?

Plus d’extensions ne signifie pas nécessairement plus de dépôts à effectuer. Cela signifie surtout davantage de décisions en terme de stratégie à prendre.

Dans ce nouvel environnement, Nameshield peut vous accompagner pour :

Revoir votre stratégie de défense :
Analyser les candidatures 2026 au regard de vos marques, de vos marchés et du portefeuille existant, puis définir les priorités d’actions.

Préparer les actions ICANN :
Identifier les candidatures sensibles, documenter les risques, préparer des commentaires et, lorsque les conditions sont réunies, accompagner la préparation et le dépôt d’objections formelles.

Accompagner les .Brand :
Pour les entreprises qui exploitent ou envisagent d’exploiter un TLD .Brand, accompagner la stratégie de nommage, la gouvernance du registre, sa conformité et son articulation avec le portefeuille de domaines.

Piloter dans la durée :
Suivre les évolutions du programme, les résultats des évaluations, les situations de contention et les futures opportunités d’enregistrement.

Si vous avez des questions sur le sujet, n’hésitez pas à contacter nos équipes.
.WEB : l’ouverture de la nouvelle extension aura lieu le 10 décembre

Attendu depuis plus d’une décennie, l’extension .web s’apprête enfin à ouvrir ses portes. Le calendrier d’ouverture a été annoncé et la phase sunrise débutera le 10 décembre 2026.

Attendu depuis plus d’une décennie, l’extension .web s’apprête enfin à ouvrir ses portes.

Candidat emblématique du précédent programme de nouveaux gTLD lancé par l’ICANN en 2012, il avait fait l’objet de nombreuses candidatures et d’une enchère record de 135 millions de dollars, avant que son attribution ne soit retardée par plusieurs années de procédures . Aujourd’hui, l’extension .web fait partie des derniers TLD majeurs issus de ce cycle à entrer enfin en phase de lancement, et probablement de ceux qui suscitent le plus d’attentes. Le round de 2012 avait généré 1 930 candidatures et conduit à la délégation de plus de 1 200 nouveaux gTLD.

Trois étapes pour sécuriser son nom de domaine avec l’extension .web

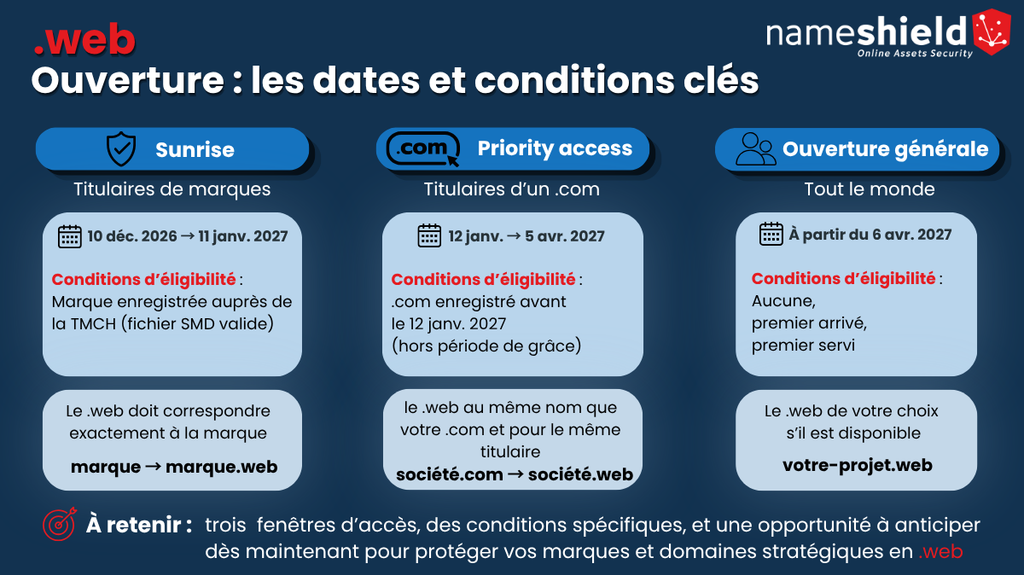
Les dates de lancement du .web confirmées auprès de l’ICANN sont les suivantes :

– Du 10 décembre 2026 au 11 janvier 2027 : phase Sunrise.
Cette période est réservée aux titulaires de marques vérifiées et disposant d’un SMD valide délivré par la Trademark Clearinghouse (TMCH). Les titulaires des marques éligibles vont pouvoir enregistrer les domaines correspondant exactement à leurs marques.

– Du 12 janvier au 5 avril 2027 : Priority Access Period.
Les titulaires d’un .com existant avant l’ouverture de cette période bénéficient d’un accès prioritaire au .web correspondant. Le nom demandé doit être l’exact équivalent du .com, et l’enregistrement du .web doit être effectué auprès du même bureau d’enregistrement. Le .com doit par ailleurs avoir dépassé la période de grâce prévue par le registre Verisign qui est de 5 jours.

– À partir du 6 avril 2027 : General Availability (ouverture générale).
Le .web sera alors ouvert à l’enregistrement selon les règles générales du registre : premier arrivé, premier servi.

Pourquoi s’intéresser à l’extension .web dès maintenant ?

Après des années d’attente, l’extension .web devient enfin concrète avec une ouverture qui débutera dans un mois à peine. Le .web est un nouveaux gTLD plein de sens dont le lancement était déjà envisagé dans les années 90. Son nom simple et universel pourrait lui permettre de devenir une nouvelle extension de référence, à l’image du .com qui compte aujourd’hui près de 170 millions de domaines. 

Un lancement à ne pas manquer

Alors que les fins d’années sont généralement très chargées pour les entreprises, la première phase d’ouverture du .web débutera dès le 10 décembre et sera de courte durée.

N’attendez plus et anticipez l’arrivée du .web dès maintenant ! Vous pourrez identifier les noms à protéger, sécuriser vos marques et domaines stratégiques, et serez prêts à saisir les opportunités offertes par cette nouvelle extension.

Nameshield se tient à votre disposition pour vous accompagner dans l’acquisition, le déploiement et la gestion de vos noms de domaine avec l’extension .web. Si vous avez une question ou un besoin, contactez-nous.

[REPLAY WEBINAR] Phishing web : le premier indicateur de compromission est souvent un nom de domaine

Nameshield vous propose de regarder à la demande notre dernier webinar « Phishing web : le premier indicateur de compromission est souvent un nom de domaine ». Il a eu pour objectif de montrer comment l’analyse et l’enrichissement des noms de domaine permettent d’anticiper les campagnes de phishing web.

Lors de notre webinar sur le phishing web, nous avons pu livrer des chiffres clefs pour bien comprendre la réalité de la menace cyber.

Chaque jour, sans compter les abandons, environ 62 200 noms de domaine viennent s’ajouter aux 386,9 millions enregistrés dans le monde à la fin de l’année 2025. Une part croissante d’entre eux sert des intentions malveillantes. Sur les 85 millions de nouveaux gTLD enregistrés en 2025, 10 % avaient déjà été blacklistés pour activité malveillante à la mi-mai 2026. Côté phishing, plus de 4,2 millions d’attaques ont été comptabilisées entre mai 2025 et avril 2026. Cela représente une augmentation de +117 % en un an, et 74 % des noms de domaine enregistrés à des fins malveillantes.

Le constat est clair : le phishing web commence bien avant la mise en ligne d’une page frauduleuse, dès l’enregistrement d’un nom de domaine. C’est le thème du webinar proposé par Nameshield, en partenariat avec Intrinsec, ce 29 octobre 2026.

Retrouvez notre webinar sur le phishing web en replay.

Si vous n’avez pas pu vous rendre disponible lors du live, notre webinar est disponible en replay.

Le thème de ce webinar était : « Phishing web : le premier indicateur de compromission est souvent un nom de domaine ». Animé par Ombeline LAKS, experte Cyber Threat Intelligence chez Intrinsec, et Frédérique BAJAT, Product Manager Brand Protection chez Nameshield, il a eu pour objectif de vous montrer comment l’analyse et l’enrichissement des noms de domaine permettent d’anticiper les campagnes de phishing web.

Les attaquants opèrent très rapidement : le but est donc de détecter tôt, qualifier et agir rapidement.

Ce webinar vous présente notamment :

  • Les différentes formes de cybersquatting exploitées par les attaquants : typosquatting, combosquatting, TLD-squatting…,
  • Les traces laissées à chaque étape de préparation d’une attaque (Whois, certificat SSL, configuration DNS, hébergement) et la manière de les  analyser,
  • Un cas concret d’investigation, d’un domaine détecté par Nameshield jusqu’à l’identification d’un hébergeur bulletproof et d’un réseau de noms de domaine miroirs,
  • Les bonnes pratiques pour se préparer avant l’incident puis réagir, jusqu’au takedown.

Détecter, comprendre, décider et agir : découvrez comment l’alliance des expertises de Nameshield et d’Intrinsec forme une chaîne de valeur unique, du signalement au takedown !

Sources:
The Domain Name Industry Brief Q4 2025 (DNIB),
Malicious Registrations in the Domain Name Market (Interisle Consulting Group, 2026), Phishing Activity: Key Statistics May 2025 – April 2026 (Cybercrime Information Center), Examining newly registered phishing domains at scale (S. Agarwal et M. Vasek, Journal of Cybersecurity, 2026).

ICANN87 : nouveau round, abus DNS, données privées au cœur des décisions

ICANN87 à Bali : round 2026, abus DNS, accès aux données. Les dossiers clés et les réflexes à adopter pour les titulaires de marques.

À Bali en Indonésie, l’ICANN est entré dans la phase concrète du round 2026, a préparé de nouvelles obligations contre les abus DNS et poursuivi le chantier sensible de l’accès aux données d’enregistrements non publiques. Trois dossiers que nous avons suivi de près.

Du 17 au 22 octobre 2026, l’ICANN a retrouvé l’Asie-Pacifique pour sa 87e réunion publique, au Bali International Convention Center, en Indonésie. Cette édition était aussi l’Annual General Meeting (AGM), l’Assemblée Générale Annuelle, qui combine les travaux habituels de politiques avec le renouvellement de certaines fonctions de gouvernance et un bilan des orientations de l’organisation.

Les discussions ont commencé dès le samedi 17 octobre : un week-end studieux préalable à la semaine d’échanges où le round 2026, la lutte contre les abus DNS et l’accès aux données d’enregistrement ont déjà dominé les sessions. Lundi, lors de la traditionnelle Cérémonie d’ouverture, Tripti Sinha, la présidente du Conseil d’administration de l’ICANN, a rappelé la réussite fondamentale de la gouvernance multipartite : dix ans après la transition de la supervision IANA et « de changements exponentiels », « le DNS ne s’est pas fragmenté ». Reste à démontrer que ce modèle sait produire des résultats suffisamment rapides et concrets.

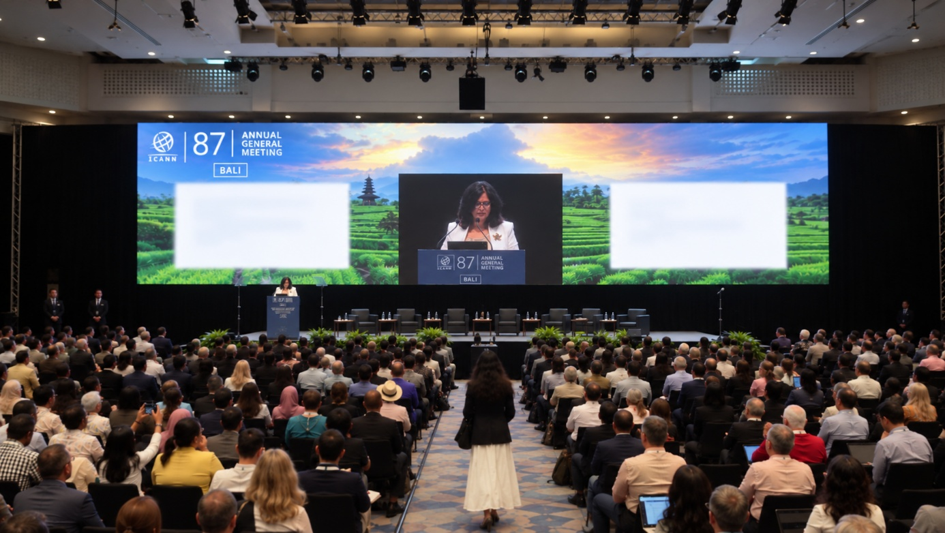
Tripti Sinha lors de la Cérémonie d’ouverture de l’ICANN87

Round 2026 : 1 615 candidatures, et maintenant?

Le Reveal Day (NDLR : jour de dévoilement des chaînes) du 7 octobre a dévoilé 1 615 candidatures, dont 333 .BRAND, déposées par 481 organisations. Ces chiffres restent néanmoins provisoires jusqu’au String Confirmation Day (NDLR : Jour de confirmation des chaines) du 17 novembre. C’est en effet l’une des différences majeures par rapport au round de 2012 : les candidats ont eu la possibilité de positionner une chaine de remplacement qu’ils ont pu substituer à leur chaine initiale jusqu’au 21 octobre.

À Bali, le constat dressé a fait état de 263 ensembles de contention potentiels identifiés concernant 891 candidatures, un taux nettement supérieur au round 2012. Post Reveal Day, il y avait en effet 751 candidatures identifiées en contention sur un total de 1930. La bataille ne fait donc que commencer.

Le GAC, l’instance qui représente les gouvernements, invite ces derniers à examiner les chaînes publiées, à repérer les dossiers sensibles et à préparer d’éventuelles alertes précoces. Pour les registres de marques, la priorité est opérationnelle : surveiller les chaînes concurrentes ou proches, vérifier les remplacements de chaines, suivre les contentions et anticiper les commentaires et objections.

La prochaine étape décisive débutera après la confirmation des chaînes, avec une période de contributions et d’objections qui doit courir jusqu’au 16 mars 2027. L’évaluation du round en termes de succès va prendre du temps car elle ne peut pas se limiter au nombre de candidatures déposées : il faudra regarder combien seront contractualisées, déléguées et réellement utilisées.

Le programme de soutien aux candidats illustre cet enjeu. Les chiffres rapportés lors des sessions évoquent 78 demandes soumises dont 56 ont été approuvées, mais 51 candidatures seulement issues de candidats soutenus figuraient au Reveal Day. Le GAC veut comprendre les abandons et mieux accompagner les candidats pendant les étapes suivantes. Autre signal marquant pour le GAC : les candidatures IDN, des extensions internationalisées, ne représentent que 1,3 % du total. Elle représentaient près de 6% en 2012.

Abus DNS : jusqu’où les registrars et les registres devront-ils enquêter ?

La lutte contre les abus DNS pourrait entraîner de nouvelles obligations pour les registres et les bureaux d’enregistrement après l’ajout de nouvelles exigences en 2024. Un premier processus de développement de politiques en cours, le PDP1, porte notamment sur les Associated Domain Checks (NDLR : vérifications de domaines associés) lorsqu’un domaine est identifié comme associé à un abus. Le bureau d’enregistrement serait amené à rechercher d’autres domaines liés au même client ou à la même activité.

Le rapport initial du PDP1 a été soumis à consultation et est actuellement retravaillé à la lumière des commentaires. L’objectif est d’avancer rapidement, avec un rapport final espéré fin novembre et une transmission au Conseil du GNSO, l’instance des politiques de domaines génériques, en décembre.

Comme l’ont rappelé certains participants, le point sensible reste la proportionnalité. Un domaine compromis à l’insu de son titulaire n’est pas équivalent à un domaine enregistré à des fins malveillantes. Quels indices suffiront à établir un lien entre plusieurs domaines ? Quelles vérifications seront raisonnablement exigibles ? Comment éviter qu’un signalement entraîne la suspension d’un portefeuille entier, y compris de domaines sans rapport avec l’abus ?

Un second processus de développement de politique, dit PDP2, encore à son lancement, explore de son côté les moyens de limiter les enregistrements abusifs à grande échelle, notamment par des comptes nouveaux ou considérés comme non fiables. Sur ce second processus, des participants ont rappelé qu’un volume important d’enregistrements peut répondre à des besoins légitimes des titulaires.

Le GAC continue de son côté à pousser pour des contrôles efficaces et des données d’enregistrement plus exactes. Les registres et bureaux d’enregistrement doivent, eux, veiller aux coûts, aux contraintes opérationnelles et aux risques de faux positifs. L’enjeu va donc consister à renforcer la sécurité sans transformer la lutte contre les abus en mécanisme de suspension disproportionné.

Accès aux données : le SSAD revient, mais avec quelles garanties ?

L’accès aux données d’enregistrement non publiques reste un point d’échanges sujets à friction entre les besoins des autorités et des titulaires de droits, d’une part, et la protection de la vie privée, d’autre part.

En mars 2026, le Conseil d’administration de l’ICANN n’avait pas adopté les 18 recommandations initiales du SSAD (System for Standardized Access/Disclosure). Il avait demandé une approche plus pragmatique, tirant notamment les enseignements du RDRS (Registration Data Request Service), un service pilote pour des demandes d’accès aux données d’enregistrement en test depuis novembre 2023. À Bali, les travaux sur le SSAD ont abouti à 12 projets de recommandations complémentaires. Une consultation publique est prévue en novembre avant une transmission au Conseil du GNSO estimée au printemps 2027.

En parallèle, un groupe de travail étudie l’authentification des autorités d’application de la loi souhaitant accéder au service, notamment via leurs comptes institutionnels. Mais une distinction essentielle a été rappelée lors des échanges : authentifier un demandeur ne signifie pas autoriser automatiquement la divulgation.

Extensions internationalisées : deux avancées, malgré un round décevant sur les IDN

Le contraste est frappant : les candidatures IDN restent marginales dans le round 2026, mais deux dossiers de politique ont progressé à Bali.

Le Conseil du GNSO a approuvé le rapport final sur les caractères diacritiques de l’alphabet latin, avec 45 recommandations et 12 éléments de guidage. Un caractère diacritique est un signe ajouté à une lettre pour en modifier la prononciation ou la distinguer d’une autre, comme l’accent aigu dans é, ou l’umlaut (ä, ö, ü) en allemand. Le texte vise les extensions qui diffèrent par un signe diacritique sans être considérées comme des variantes au sens des règles actuelles sur les IDN. Il propose, sous certaines conditions, qu’un même opérateur puisse à l’avenir exploiter les deux chaînes, avec des garanties contre la confusion et pour la stabilité du DNS. Cette avancée est notable car des candidatures ont pâti de ce gap dès le round de 2012. Ce dossier passe désormais à la mise en œuvre.

Lors du traditionnel Conseil d’administration ouvert au public, session qui marque la fin de l’AGM, le Board ICANN a également approuvé l’essentiel de la politique de la ccNSO, l’instance qui représente les extensions pays, sur la sélection et la désélection des extensions représentant des pays ou territoires dans des alphabets autres que le latin. Il existe par exemple aujourd’hui pour la Russie le .ru (latin) et .рф (cyrillique). La nouvelle politique qui va pouvoir passer dans sa phase de mise en œuvre établit un cadre complet pour gérer les extensions nationales en écritures non latines sur l’ensemble de leur cycle de vie : sélection, délégation, transfert et retrait. Elle prévoit aussi la gestion des variantes d’une même extension.

Ces deux avancées montrent que les règles progressent, mais le faible nombre de candidatures IDN rappelle que l’adoption dépend aussi de l’usage, de la préparation technique et de l’intérêt des candidats.

Le vrai test : passer des politiques à l’exécution

À Bali, l’ICANN a clarifié plusieurs échéances et chantiers, mais leur portée dépendra désormais de leur mise en œuvre. Avant Lisbonne où se tiendra l’ICANN88 en mars 2027, pour les détenteurs de marques et de portefeuilles de domaines plusieurs risques sont à prendre en considération.

Voici quatre réflexes à adopter dès maintenant :

  • Surveillez les nouvelles extensions. Identifiez les candidatures susceptibles d’affecter vos marques, les chaînes proches et les situations de contention avant qu’il ne soit trop tard pour agir.
  • Auditez votre patrimoine DNS. Vérifiez vos domaines, sous-domaines, délégations et CNAME, notamment ceux liés à des services tiers susceptibles d’avoir été abandonnés.
  • Préparez-vous au renforcement des contrôles anti-abus et à des changements sur l’accès aux données d’enregistrement. Les futures règles pourraient modifier les vérifications et mesures attendues de la part des bureaux d’enregistrement dans un contexte de net renforcement des vérifications déjà nécessaires sur les extensions pays.
  • Élargissez votre veille aux variantes de marques. Intégrez les accents, les caractères internationalisés et les ressemblances visuelles dans votre stratégie de protection, au-delà des seules correspondances exactes.

Appuyez-vous sur nos conseillers et nos solutions pour simplifier la mise en œuvre de ces mesures : n’hésitez pas à nous contacter.

Cybermois 2026 : Face à l’explosion des fuites de données, Nameshield s’engage pour votre sécurité

Le mois d’octobre signe le grand retour du Cybermois 2026 !
Pour cette 14 ème édition, pilotée par Cybermalveillance.gouv.fr, l’objectif est clair : transformer notre prise de conscience des menaces numériques en véritables réflexes de protection.

Du 1er au 31 octobre, acteurs publics, privés, associations et grand public unissent leurs forces pour promouvoir la cybersécurité à travers toute la France.

Nameshield est fier d’afficher cette année encore le badge de membre du collectif Cybermois.
Protéger vos actifs numériques et sécuriser vos noms de domaine stratégiques est au cœur de notre ADN.
Rejoindre cette mobilisation est donc une évidence : nos missions rejoignent celles du Cybermois pour rendre l’écosystème numérique plus sûr et surtout, accessible à tous.

Baromètre 2026 : L’urgence d’agir face aux fuites de données

Si nous nous engageons avec autant de conviction, c’est parce que la menace évolue rapidement.
Le 3ème baromètre Ipsos Digital / Cybermalveillance.gouv.fr, dévoilé pour le lancement de cette édition, met en lumière une bascule majeure : les violations de données personnelles explosent.

Les chiffres parlent d’eux-mêmes :

  • 45 % des Français ont été informés d’une fuite de leurs données personnelles en 2026 (contre 30 % en 2025).
  • 53 % d’entre eux sont toujours confrontés en priorité à l’hameçonnage (les fameux e-mails et SMS frauduleux).
  • 55 % des sondés s’estiment aujourd’hui suffisamment informés, un chiffre en baisse par rapport à 2024 (63 %), soulignant un besoin d’accompagnement grandissant face à des cybercriminels de plus en plus professionnels.

La bonne nouvelle ? Les Français réagissent. Suite à une notification de fuite de données, 59 % redoublent de vigilance face aux messages inconnus et 53 % changent leurs mots de passe. Il est désormais crucial de généraliser ces bons réflexes.

Des ressources ludiques et pratiques pour s’armer au quotidien

L’édition 2026 du Cybermois place l’action au cœur de sa démarche, avec des outils simples et accessibles à tous. Une approche de vulgarisation que nous partageons avec Nameshield, à travers ses formats pédagogiques, entre autres les fiches « 5 minutes pour comprendre » et le livre « Poulpi 1 » en version digitale.

Cette année, le collectif Cybermois déploie de nouveaux supports incontournables :

  • Le guide pratique CNIL : Un dépliant très clair sur la violation de données personnelles, disponible dès le 1er octobre pour savoir exactement comment réagir du jour J à J+30.
  • Une campagne nationale décalée : Sous le slogan « Se cyber protéger, ce n’est pas si bête », des animaux s’affichent partout en France (dans 15 000 points de vente presse et 2 500 maisons France Services) pour aborder la cybersécurité avec humour et inciter aux échanges en famille.
  • Le CyberTour de France : Des événements de sensibilisation rythmeront le mois, accueillant de nombreux acteurs de l’écosystème français.

    Nouveau mois, nouvelles bonnes habitudes ! Gardons tous le réflexe de protéger nos données au quotidien.
    En cette fin d’année, prenez le temps de consulter nos guides, de télécharger nos ressources et d’adopter les meilleures pratiques.