Nameshield vous propose de regarder à la demande notre dernier webinar « Phishing web : le premier indicateur de compromission est souvent un nom de domaine ». Il a eu pour objectif de montrer comment l’analyse et l’enrichissement des noms de domaine permettent d’anticiper les campagnes de phishing web.
Lors de notre webinar sur le phishing web, nous avons pu livrer des chiffres clefs pour bien comprendre la réalité de la menace cyber.
Chaque jour, sans compter les abandons, environ 62 200 noms de domaine viennent s’ajouter aux 386,9 millions enregistrés dans le monde à la fin de l’année 2025. Une part croissante d’entre eux sert des intentions malveillantes. Sur les 85 millions de nouveaux gTLD enregistrés en 2025, 10 % avaient déjà été blacklistés pour activité malveillante à la mi-mai 2026. Côté phishing, plus de 4,2 millions d’attaques ont été comptabilisées entre mai 2025 et avril 2026. Cela représente une augmentation de +117 % en un an, et 74 % des noms de domaineenregistrés à des fins malveillantes.
Le constat est clair : le phishing web commence bien avant la mise en ligne d’une page frauduleuse, dès l’enregistrement d’un nom de domaine. C’est le thème du webinar proposé par Nameshield, en partenariat avec Intrinsec, ce 29 octobre 2026.
Retrouvez notre webinar sur le phishing web en replay.
Si vous n’avez pas pu vous rendre disponible lors du live, notre webinar est disponible en replay.
Le thème de ce webinar était : « Phishing web : le premier indicateur de compromission est souvent un nom de domaine ». Animé par Ombeline LAKS, experte Cyber Threat Intelligence chez Intrinsec, et Frédérique BAJAT, Product Manager Brand Protection chez Nameshield, il a eu pour objectif de vous montrer comment l’analyse et l’enrichissement des noms de domaine permettent d’anticiper les campagnes de phishing web.
Les attaquants opèrent très rapidement : le but est donc de détecter tôt, qualifier et agir rapidement.
Ce webinar vous présente notamment :
Les différentes formes de cybersquatting exploitées par les attaquants : typosquatting, combosquatting, TLD-squatting…,
Les traces laissées à chaque étape de préparation d’une attaque (Whois, certificat SSL, configuration DNS, hébergement) et la manière de les analyser,
Un cas concret d’investigation, d’un domaine détecté par Nameshield jusqu’à l’identification d’un hébergeur bulletproof et d’un réseau de noms de domaine miroirs,
Les bonnes pratiques pour se préparer avant l’incident puis réagir, jusqu’au takedown.
Détecter, comprendre, décider et agir : découvrez comment l’alliance des expertises de Nameshield et d’Intrinsec forme une chaîne de valeur unique, du signalement au takedown !
Sources: The Domain Name Industry Brief Q4 2025 (DNIB), Malicious Registrations in the Domain Name Market (Interisle Consulting Group, 2026), Phishing Activity: Key Statistics May 2025 – April 2026 (Cybercrime Information Center), Examining newly registered phishing domains at scale (S. Agarwal et M. Vasek, Journal of Cybersecurity, 2026).
Nameshield vous donne rendez-vous le 17 novembre 2026, de 14h15 à 15h pour notre prochain webinar « Noms de domaine et menaces cyber : intégrer la NIS2, l’IA et les nouveaux TLD dans votre stratégie de défense ». Il sera animé par Arnaud Wittersheim, Responsable projets ngTLDs & compliance et Product Manager noms de domaine chez Nameshield.
Nameshield vous donne rendez-vous le 17 novembre 2026, de 14h15 à 15h pour notre prochain webinar «Noms de domaine et menaces cyber : intégrer la NIS2, l’IA et les nouveaux TLD dans votre stratégie de défense». Notre webinar sera animé par Arnaud Wittersheim, Responsable projets ngTLDs & compliance et Product Manager noms de domaine chez Nameshield.
Pourquoi participer à ce webinar ?
Ce webinar s’appuiera sur l’expertise de Nameshield en tant que registrar, pour vous montrer en quoi le nom de domaine est un actif stratégique, en tant que point d’accès unique vers l’ensemble des services digitaux des entreprise.
Dans un contexte numérique marqué par le Reveal Day ICANN du 7 octobre 2026, l’essor des cybermenaces « dopées à l’IA », la transposition prochaine de NIS 2, ou encore l’ICANN 87suivre et anticiper ces enjeux actuels s’avère complexe pour les entreprises. Nameshield pourra décrypter ces actualités pour vous proposer une stratégie efficace de gestion et de sécurisation de vos noms de domaine.
Comprendre le rôle du nom de domaine pour construire une stratégie de défense efficace
Pendant ce webinar, Nameshield vous expliquera comment :
Comprendre les noms de domaine,
Adopter une bonne hygiène numérique,
Décrypter les menaces émergentes,
Anticiper les mutations de l’écosystème,
Construire une stratégie de protection.
Conçu pour les experts de l’IT, de la cybersécurité et de la gestion des risques, ce webinar vous apportera des leviers d’action concrets pour sécuriser vos noms de domaine et anticiper sereinement les transformations du secteur.
ICANN87 à Bali : round 2026, abus DNS, accès aux données. Les dossiers clés et les réflexes à adopter pour les titulaires de marques.
À Bali en Indonésie, l’ICANN est entré dans la phase concrète du round 2026, a préparé de nouvelles obligations contre les abus DNS et poursuivi le chantier sensible de l’accès aux données d’enregistrements non publiques. Trois dossiers que nous avons suivi de près.
Du 17 au 22 octobre 2026, l’ICANN a retrouvé l’Asie-Pacifique pour sa 87e réunion publique, au Bali International Convention Center, en Indonésie. Cette édition était aussi l’Annual General Meeting (AGM), l’Assemblée Générale Annuelle, qui combine les travaux habituels de politiques avec le renouvellement de certaines fonctions de gouvernance et un bilan des orientations de l’organisation.
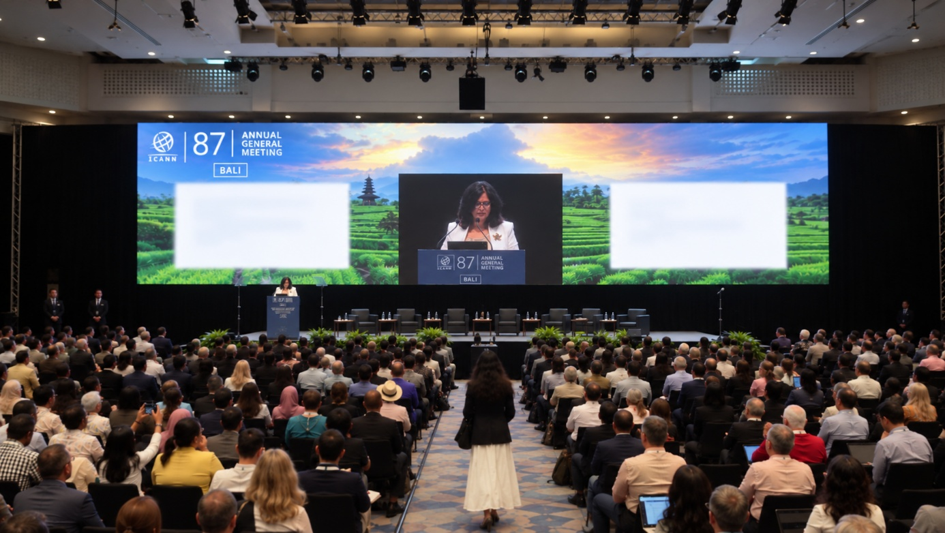
Les discussions ont commencé dès le samedi 17 octobre : un week-end studieux préalable à la semaine d’échanges où le round 2026, la lutte contre les abus DNS et l’accès aux données d’enregistrement ont déjà dominé les sessions. Lundi, lors de la traditionnelle Cérémonie d’ouverture, Tripti Sinha, la présidente du Conseil d’administration de l’ICANN, a rappelé la réussite fondamentale de la gouvernance multipartite : dix ans après la transition de la supervision IANA et « de changements exponentiels », « le DNS ne s’est pas fragmenté ». Reste à démontrer que ce modèle sait produire des résultats suffisamment rapides et concrets.
Tripti Sinha lors de la Cérémonie d’ouverture de l’ICANN87
Round 2026 : 1 615 candidatures, et maintenant?
Le Reveal Day (NDLR : jour de dévoilement des chaînes) du 7 octobre a dévoilé 1 615 candidatures, dont 333 .BRAND, déposées par 481 organisations. Ces chiffres restent néanmoins provisoires jusqu’au String Confirmation Day (NDLR : Jour de confirmation des chaines) du 17 novembre. C’est en effet l’une des différences majeures par rapport au round de 2012 : les candidats ont eu la possibilité de positionner une chaine de remplacement qu’ils ont pu substituer à leur chaine initiale jusqu’au 21 octobre.
À Bali, le constat dressé a fait état de 263 ensembles de contention potentiels identifiés concernant 891 candidatures, un taux nettement supérieur au round 2012. Post Reveal Day, il y avait en effet 751 candidatures identifiées en contention sur un total de 1930. La bataille ne fait donc que commencer.
Le GAC, l’instance qui représente les gouvernements, invite ces derniers à examiner les chaînes publiées, à repérer les dossiers sensibles et à préparer d’éventuelles alertes précoces. Pour les registres de marques, la priorité est opérationnelle : surveiller les chaînes concurrentes ou proches, vérifier les remplacements de chaines, suivre les contentions et anticiper les commentaires et objections.
La prochaine étape décisive débutera après la confirmation des chaînes, avec une période de contributions et d’objections qui doit courir jusqu’au 16 mars 2027. L’évaluation du round en termes de succès va prendre du temps car elle ne peut pas se limiter au nombre de candidatures déposées : il faudra regarder combien seront contractualisées, déléguées et réellement utilisées.
Le programme de soutien aux candidats illustre cet enjeu. Les chiffres rapportés lors des sessions évoquent 78 demandes soumises dont 56 ont été approuvées, mais 51 candidatures seulement issues de candidats soutenus figuraient au Reveal Day. Le GAC veut comprendre les abandons et mieux accompagner les candidats pendant les étapes suivantes. Autre signal marquant pour le GAC : les candidatures IDN, des extensions internationalisées, ne représentent que 1,3 % du total. Elle représentaient près de 6% en 2012.
Abus DNS : jusqu’où les registrars et les registres devront-ils enquêter ?
La lutte contre les abus DNS pourrait entraîner de nouvelles obligations pour les registres et les bureaux d’enregistrement après l’ajout de nouvelles exigences en 2024. Un premier processus de développement de politiques en cours, le PDP1, porte notamment sur les Associated Domain Checks (NDLR : vérifications de domaines associés) lorsqu’un domaine est identifié comme associé à un abus. Le bureau d’enregistrement serait amené à rechercher d’autres domaines liés au même client ou à la même activité.
Le rapport initial du PDP1 a été soumis à consultation et est actuellement retravaillé à la lumière des commentaires. L’objectif est d’avancer rapidement, avec un rapport final espéré fin novembre et une transmission au Conseil du GNSO, l’instance des politiques de domaines génériques, en décembre.
Comme l’ont rappelé certains participants, le point sensible reste la proportionnalité. Un domaine compromis à l’insu de son titulaire n’est pas équivalent à un domaine enregistré à des fins malveillantes. Quels indices suffiront à établir un lien entre plusieurs domaines ? Quelles vérifications seront raisonnablement exigibles ? Comment éviter qu’un signalement entraîne la suspension d’un portefeuille entier, y compris de domaines sans rapport avec l’abus ?
Un second processus de développement de politique, dit PDP2, encore à son lancement, explore de son côté les moyens de limiter les enregistrements abusifs à grande échelle, notamment par des comptes nouveaux ou considérés comme non fiables. Sur ce second processus, des participants ont rappelé qu’un volume important d’enregistrements peut répondre à des besoins légitimes des titulaires.
Le GAC continue de son côté à pousser pour des contrôles efficaces et des données d’enregistrement plus exactes. Les registres et bureaux d’enregistrement doivent, eux, veiller aux coûts, aux contraintes opérationnelles et aux risques de faux positifs. L’enjeu va donc consister à renforcer la sécurité sans transformer la lutte contre les abus en mécanisme de suspension disproportionné.
Accès aux données : le SSAD revient, mais avec quelles garanties ?
L’accès aux données d’enregistrement non publiques reste un point d’échanges sujets à friction entre les besoins des autorités et des titulaires de droits, d’une part, et la protection de la vie privée, d’autre part.
En mars 2026, le Conseil d’administration de l’ICANN n’avait pas adopté les 18 recommandations initiales du SSAD (System for Standardized Access/Disclosure). Il avait demandé une approche plus pragmatique, tirant notamment les enseignements du RDRS (Registration Data Request Service), un service pilote pour des demandes d’accès aux données d’enregistrement en test depuis novembre 2023. À Bali, les travaux sur le SSAD ont abouti à 12 projets de recommandations complémentaires. Une consultation publique est prévue en novembre avant une transmission au Conseil du GNSO estimée au printemps 2027.
En parallèle, un groupe de travail étudie l’authentification des autorités d’application de la loi souhaitant accéder au service, notamment via leurs comptes institutionnels. Mais une distinction essentielle a été rappelée lors des échanges : authentifier un demandeur ne signifie pas autoriser automatiquement la divulgation.
Extensions internationalisées : deux avancées, malgré un round décevant sur les IDN
Le contraste est frappant : les candidatures IDN restent marginales dans le round 2026, mais deux dossiers de politique ont progressé à Bali.
Le Conseil du GNSO a approuvé le rapport final sur les caractères diacritiques de l’alphabet latin, avec 45 recommandations et 12 éléments de guidage. Un caractère diacritique est un signe ajouté à une lettre pour en modifier la prononciation ou la distinguer d’une autre, comme l’accent aigu dans é, ou l’umlaut (ä, ö, ü) en allemand. Le texte vise les extensions qui diffèrent par un signe diacritique sans être considérées comme des variantes au sens des règles actuelles sur les IDN. Il propose, sous certaines conditions, qu’un même opérateur puisse à l’avenir exploiter les deux chaînes, avec des garanties contre la confusion et pour la stabilité du DNS. Cette avancée est notable car des candidatures ont pâti de ce gap dès le round de 2012. Ce dossier passe désormais à la mise en œuvre.
Lors du traditionnel Conseil d’administration ouvert au public, session qui marque la fin de l’AGM, le Board ICANN a également approuvé l’essentiel de la politique de la ccNSO, l’instance qui représente les extensions pays, sur la sélection et la désélection des extensions représentant des pays ou territoires dans des alphabets autres que le latin. Il existe par exemple aujourd’hui pour la Russie le .ru (latin) et .рф (cyrillique). La nouvelle politique qui va pouvoir passer dans sa phase de mise en œuvre établit un cadre complet pour gérer les extensions nationales en écritures non latines sur l’ensemble de leur cycle de vie : sélection, délégation, transfert et retrait. Elle prévoit aussi la gestion des variantes d’une même extension.
Ces deux avancées montrent que les règles progressent, mais le faible nombre de candidatures IDN rappelle que l’adoption dépend aussi de l’usage, de la préparation technique et de l’intérêt des candidats.
Le vrai test : passer des politiques à l’exécution
À Bali, l’ICANN a clarifié plusieurs échéances et chantiers, mais leur portée dépendra désormais de leur mise en œuvre. Avant Lisbonne où se tiendra l’ICANN88 en mars 2027, pour les détenteurs de marques et de portefeuilles de domaines plusieurs risques sont à prendre en considération.
Voici quatre réflexes à adopter dès maintenant :
Surveillez les nouvelles extensions. Identifiez les candidatures susceptibles d’affecter vos marques, les chaînes proches et les situations de contention avant qu’il ne soit trop tard pour agir.
Auditez votre patrimoine DNS. Vérifiez vos domaines, sous-domaines, délégations et CNAME, notamment ceux liés à des services tiers susceptibles d’avoir été abandonnés.
Préparez-vous au renforcement des contrôles anti-abus et à des changements sur l’accès aux données d’enregistrement. Les futures règles pourraient modifier les vérifications et mesures attendues de la part des bureaux d’enregistrement dans un contexte de net renforcement des vérifications déjà nécessaires sur les extensions pays.
Élargissez votre veille aux variantes de marques. Intégrez les accents, les caractères internationalisés et les ressemblances visuelles dans votre stratégie de protection, au-delà des seules correspondances exactes.
Appuyez-vous sur nos conseillers et nos solutions pour simplifier la mise en œuvre de ces mesures : n’hésitez pas à nous contacter.
Au début de l’été, la Commission Européenne a publié son quatrième rapport sur « l’état d’avancement de la Décennie numérique ». Alors que la rentrée approche, Nameshield vous transmet les informations importantes de ce bilan stratégique, qui dessine les contours de la souveraineté technologique de l’Union Européenne à l’horizon 2030.
Au début de l’été, la Commission Européenne a publié son quatrième rapport sur « l’état d’avancement de la Décennie numérique ». Alors que la rentrée approche, Nameshield vous transmet les informations importantes de ce bilan stratégique, qui dessine les contours de la souveraineté technologique de l’Union Européenne à l’horizon 2030.
Ce document révèle comment l’Europe souffre de dépendances stratégiques critiques en matière de cybersécurité, de cloud, et d’actifs numériques. Pour rester compétitives et résilientes face aux géants américains et chinois, les entreprises européennes doivent accélérer leur transformation et faire le choix délibéré d’acteurs de confiance souverains.
La politique numérique européenne, un bilan 2026 en demi-teinte
Sur le plan des infrastructures de base, le rapport met en exergue des résultats encourageant en Europe :
Le déploiement de la 5G couvre désormais 96,8% des ménages européens,
Près d’une entreprise sur deux (46,7%) utilise des services de cloud computing,
Pour ce qui est de l’IA, 20% des entreprises déploient des solutions en interne, son adoption ayant bondi de 48% en un an (notamment pour le secteur de la santé), tandis que 60% de la population européenne dispose de compétences numériques de base en ce qui la concerne.
Mais les concurrents américains captent l’essentiel de la valeur technologique et l’écart se creuse sur plusieurs points stratégiques :
L’Europe fait face à une dépendance matérielle persistante : elle ne représente que 9% du marché mondial de semi-conducteurs, loin de l’objectif de 20% fixé pour 2030.
Le rapport fait aussi bilan d’une pénurie de talents IT et cyber. En 2025, les spécialistes des technologies de l’information et de la communication (TIC) ne représentent que 5% de l’emploi total en Europe (la cible est de 10% pour 2030, impactant les domaines de la sécurité, du cloud et de la cybersécurité). La représentation féminine parmi les spécialistes des TIC reste figée sous la barre des 20% depuis 2024, malgré une demande qui augmente.
Enfin, en ce qui concerne les PME, celles-ci font face à un triple obstacle : manque de données, de compétences internes et des ressources financières limitées, ce qui paralyse l’intégration d’outils numériques avancés et sécurisés.
L’Europe face à une dépendance externe en termes de cybersécurité
Le constat de la Commission Européenne est sans appel : l’Europe maintient une dépendance structurelle majeure à l’égard de prestataires de cybersécurité établis hors de l’Union Européenne. Les champions technologiques européens restent malheureusement sous-représentés sur la scène internationale.
Pour les entreprises, cette dépendance fait peser des risques juridiques, géopolitiques et opérationnels sur leurs données et leurs actifs numériques. Henna Virkkunen, vice-présidente exécutive chargée de la souveraineté technologique, de la sécurité et de la démocratie, rappelle dans le rapport, que la mise en place de bases règlementaires solides en Europe doit servir de levier pour bâtir notre propre résilience industrielle.
Maîtriser ses infrastructures, ses données et ses fournisseurs technologiques
Face à des menaces grandissantes en termes de vie privée et de protection des données, le récent « Eurobaromètre sur la décennie numérique », porté par la Commission Européenne, montre une prise de conscience citoyenne et professionnelle inédite sur la question :
82% des Européens jugent indispensable de réduire nos dépendances technologiques vis-à-vis de pays tiers.
85% exigent que l’UE investisse prioritairement dans des services numériques développés et contrôlés sur le sol européen.
58% se déclarent prêts à migrer vers un fournisseur européen, quitte à payer plus cher.
Pour une entreprise, choisir un partenaire de confiance européen n’est plus qu’une démarche éthique, mais un facteur de différenciation et de réassurance majeur, et ce, pour différentes raisons :
Sécurité et fiabilité accrues (50% des répondants),
Meilleure protection des données personnelles (49%),
Des règles claires et une protection renforcée (39%),
Une dépendance réduite vis-à-vis des juridictions étrangères (33%),
Un soutien à la compétitivité économique européenne (30%).
Autonomie numérique : protéger ses noms de domaine, la première ligne de défense de votre marque
La sécurité de vos actifs numériques (noms de domaine, serveurs DNS…) s’inscrit directement dans la lutte contre les cybermenaces identifiées par l’Eurobaromètre de la Commission Européenne.
87% des citoyens estiment dans le rapport, que la manipulation en ligne, la désinformation, l’utilisation malveillante de l’IA et les deepfakes constituent une menace directe pour nos démocraties.
Le détournement des noms de domaine, sert fréquemment de vecteur pour déployer des campagnes de phishing massives, usurper l’identité d’entreprises légitimes ou propager de fausses informations. Sécuriser vos noms de domaine auprès d’un opérateur français et souverain, permet de protéger efficacement vos clients.
La souveraineté numérique au cœur des débats européens
Le message de la Commission Européenne pour les années à venir est limpide : pour éviter le déclassement économique et technologique, l’Europe doit transformer son alignement réglementaire en une véritable puissance industrielle.
Pour les entreprises françaises et européennes, cette dynamique se traduit par des choix concrets. En confiant la protection de vos domaines et actifs numériques à un expert souverain, vous réduisez à la fois les risques opérationnels, tout en répondant aux exigences de confiance et de sécurité en vigueur.
À l’approche de la rentrée, la souveraineté numérique s’impose comme un axe majeur des discussions européennes. Les UECC organisées par Hexatrust, autour de la question « L’Europe est-elle prête à conquérir sa souveraineté ? », prolongeront les constats et interrogations du rapport 2026 de la Commission Européenne et mettront en lumière un enjeu concret : transformer les ambitions européennes en choix technologiques maîtrisés.
Dans ce contexte, des acteurs comme Nameshieldcontribuent à renforcer la résilience des entreprises et administrations en protégeant leurs noms de domaine stratégiques contre les cybermenaces.
Si vous avez des questions sur cet article, n’hésitez pas à nous contacter.
Au mois de juin, plusieurs rapports d’envergure ont été publiés par différents organismes français. Très éclairants pour le secteur cyber et particulièrement sur les noms de domaine, ils permettent aujourd’hui de dresser un panorama stratégique et opérationnel de la cybersécurité française : un passage en revue est donc nécessaire.
Nameshield tenait à vous partager les points clefs de ces différents documents afin de diffuser à ses lecteurs un aperçu de cette actualité riche du mois de juin.
11ème édition de l’« Observatoire de la Filière de la Confiance Numérique 2025 », une « boussole stratégique » pour appréhender les problématiques cyber de demain
Publié par l’Alliance pour la Confiance Numérique, ce rapport annuel reste une ressource incontournable pour les professionnels de la filière. Véritable observatoire de l’écosystème, il offre un large éventail d’informations, dressant un bilan de l’année écoulée et des tendances de la confiance numérique (regroupant les sujets de sécurité numérique, d’IA de confiance et de cybersécurité).
En 2024, la confiance numérique a représenté :
21,3 milliards d’euros de chiffre d’affaires en France (une croissance de 6,2% entre 2023 et 2024), dont 53% provenant du secteur de la cybersécurité, 40% de la sécurité numérique et 7% de l’IA de confiance,
33,5 milliards d’euros de chiffre d’affaires générés à l’étranger,
107,000 personnes employées dans le secteur en France.
Au-delà d’un simple constat, le rapport cherche à préciser les contours de la filière de la confiance numérique, en pleine mutation, en évaluant son poids économique, ses spécificités et les défis à venir pour le secteur dans un monde de plus en plus interconnecté et vulnérable.
Citant le « Panorama de la cybermenace 2024 de l’ANSSI » l’Observatoire rappelle que l’année 2024 a été particulièrement marquante : les Jeux Olympiques ont été catalyseurs de tentatives de déstabilisation et de cyberattaques. Plus de 4380 événements de sécurité ont été traités par l’ANSSI en 2024 : une augmentation de 15% par rapport à l’année précédente.
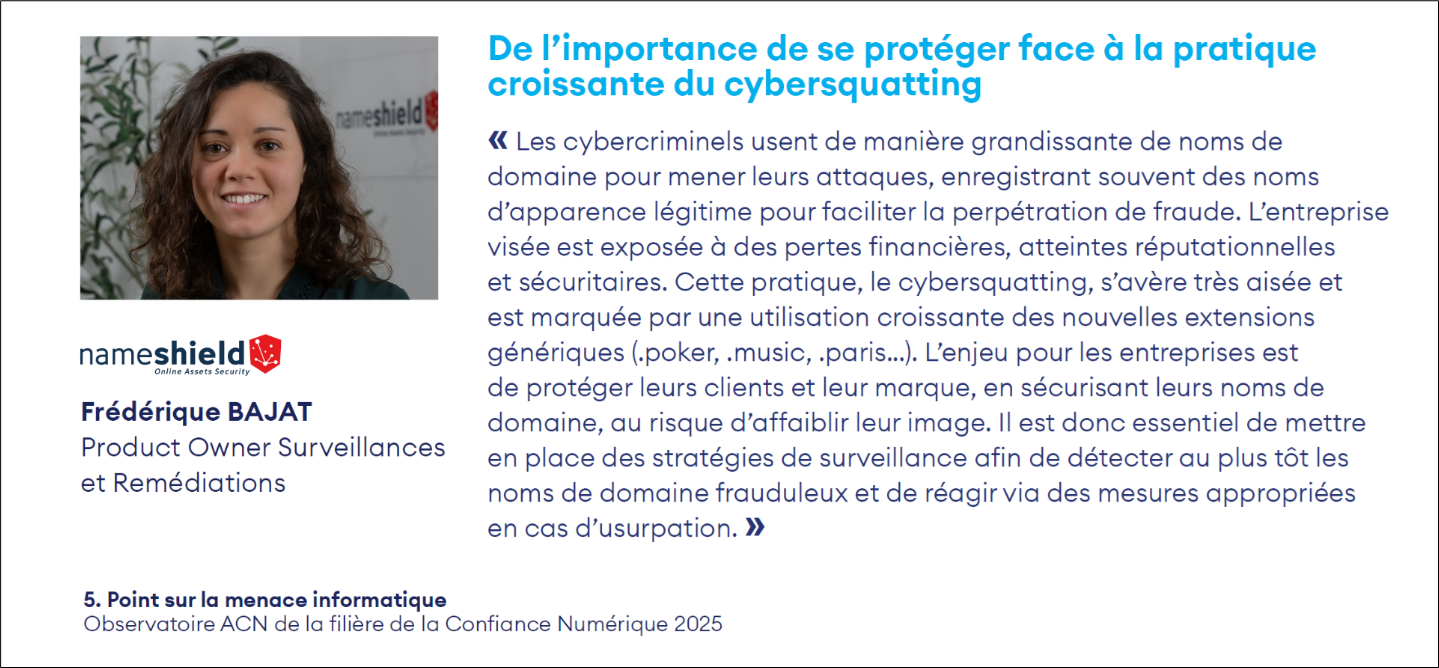
L’ACN a donc décidé de laisser la parole aux experts du secteur afin de partager un panel complet de points de vue sur l’état de la menace. Nameshield est ravie de l’intervention de Frédérique Bajat, Product Owner Surveillance et Remédiation, qui a pu livrer des informations sur le risque croissant de cybersquatting. Ce sujet a été analysé en détail par notre experte en début d’année, dans un article sur « l’augmentation de l’utilisation des noms de domaine en nouveaux gTLDs pour les cyberattaques en 2024 ».
Quels constats pour les noms de domaine en 2024 ?
L’AFNIC, association régissant le .fr, a récemment publié son « Observatoire du marché mondial des noms de domaine en 2024 » couvrant les tendances globales d’enregistrement à l’échelle internationale, à partir de statistiques publiées par l’ICANN en avril 2025.
Ce que l’on retient de cette étude particulièrement exhaustive, c’est que le marché mondial des noms de domaine s’élevait, en fin d’année 2024, à 372 millions de domaines, une augmentation de 1,5% par rapport à l’année précédente, mais une croissance en baisse, puisqu’elle était de 3,3% entre 2022 et 2023.
Les extensions historiques, « Legacy TLDs », sont de leur côté en baisse : le .COM continue de perdre du terrain. L’extension est particulièrement concernée par cette tendance, avec une perte de 3,5 millions de noms de domaine, soit 2% de son stock, ce qui représente la pire année de l’histoire de cette extension.
Les ccTLDs (country-code Top-Level Domains), extensions pays de premier niveau, baissent aussi, avec une croissance de 1,9 %, inférieure à celle de l’année précédente, qui était de 3%.
Les new gTLDs (New Generic Top Level Domains), qui sont les extensions qui ont été déposées après le round de l’ICANN de 2012 pour l’ouverture de nouvelles extensions, continuent à fleurir avec une croissance marquée l’année dernière. En 2024, les nTLD ont gagnés 6 millions de noms de domaine, soit une croissance de 17%.
Les .BRAND (ou .MARQUE), extensions Internet personnalisées qui permettent de disposer d’adresses Internet se terminant par son nom de marque, tels que .bnpparibas ou .sncf, sont en hausse également avec une augmentation de +9 % de stock et des créations en hausse de +17 %. Cette tendance devrait s’accélérer l’année prochaine avec l’ouverture par l’ICANN d’un nouveau round permettant aux titulaires de marques de créer leur extension Internet personnalisée. Une opportunité à considérer dès aujourd’hui, afin de pouvoir bénéficier des avantages de ces extensions permettant aux marques d’asseoir leur réputation en offrant à leur groupe une identité numérique reconnaissable, fiable et sûre dans un contexte de défis technologiques et règlementaires croissants.
Les enseignements croisés des Observatoires de l’AFNIC et de l’ACN soulignent une dynamique claire : la filière cyber traverse une phase d’accélération, face à une multiplication des menaces, l’élargissement des surfaces d’attaques et le renforcement des exigences réglementaires. Dans ce contexte, maîtriser ses noms de domaine et protéger ses actifs numériques contre un large éventail de menaces sont des enjeux stratégiques pour les entreprises, afin de sécuriser leur présence en ligne et protéger leur réputation. Ce paradigme pousse aussi les entreprises à étudier et saisir de nouvelles opportunités d’innovation, comme par exemple, l’adoption d’un .BRAND.
Si vous avez des questions, n’hésitez pas à contacter nos équipes qui se feront un plaisir d’y répondre.
Crédit Image : 89Stocker sur Canva
Nameshield utilise des cookies
Nameshield souhaite utiliser des cookies permettant d’assurer le bon fonctionnement du site et, avec nos partenaires, d’en mesurer son audience🍪.
Nameshield souhaite utiliser des cookies permettant d’assurer le bon fonctionnement du site et, avec nos partenaires, d’en mesurer son audience. Plus d'informations dans notre politique de cookies 🍪.
Ces cookies sont essentiels au bon fonctionnement du site web. Ils assurent les fonctionnalités de base et les fonctions de sécurité du site web, de manière anonyme.
Cookie
Durée
Description
cookielawinfo-checkbox-advertisement
1 year
Set by the GDPR Cookie Consent plugin, this cookie is used to record the user consent for the cookies in the "Advertisement" category .
cookielawinfo-checkbox-analytics
1 year
Set by the GDPR Cookie Consent plugin, this cookie is used to record the user consent for the cookies in the "Analytics" category .
cookielawinfo-checkbox-functional
1 year
The cookie is set by the GDPR Cookie Consent plugin to record the user consent for the cookies in the category "Functional".
cookielawinfo-checkbox-necessary
1 year
Set by the GDPR Cookie Consent plugin, this cookie is used to record the user consent for the cookies in the "Necessary" category .
cookielawinfo-checkbox-others
1 year
Set by the GDPR Cookie Consent plugin, this cookie is used to store the user consent for cookies in the category "Others".
cookielawinfo-checkbox-performance
1 year
Set by the GDPR Cookie Consent plugin, this cookie is used to store the user consent for cookies in the category "Performance".
CookieLawInfoConsent
1 year
Records the default button state of the corresponding category & the status of CCPA. It works only in coordination with the primary cookie.
Ces cookies aident à réaliser certaines fonctionnalités comme le partage du contenu du site web sur les plateformes de médias sociaux, la collecte de commentaires et d’autres fonctionnalités de tiers.
Performance cookies are used to understand and analyze the key performance indexes of the website which helps in delivering a better user experience for the visitors.
Ces cookies sont utilisés pour comprendre comment vous arrivez sur notre Site et pour mesurer le nombre de visiteurs.
Cookie
Durée
Description
_ga
2 years
The _ga cookie, installed by Google Analytics, calculates visitor, session and campaign data and also keeps track of site usage for the site's analytics report. The cookie stores information anonymously and assigns a randomly generated number to recognize unique visitors.
_gat_gtag_UA_25904574_14
1 minute
Set by Google to distinguish users.
_gid
1 day
Installed by Google Analytics, _gid cookie stores information on how visitors use a website, while also creating an analytics report of the website's performance. Some of the data that are collected include the number of visitors, their source, and the pages they visit anonymously.
CONSENT
2 years
YouTube sets this cookie via embedded youtube-videos and registers anonymous statistical data.
Ces cookies sont utilisés pour vous proposer des offres et services personnalisés, plus adaptés à vos centres d’intérêts.
Cookie
Durée
Description
NID
6 months
NID cookie, set by Google, is used for advertising purposes; to limit the number of times the user sees an ad, to mute unwanted ads, and to measure the effectiveness of ads.
VISITOR_INFO1_LIVE
5 months 27 days
A cookie set by YouTube to measure bandwidth that determines whether the user gets the new or old player interface.
YSC
session
YSC cookie is set by Youtube and is used to track the views of embedded videos on Youtube pages.
yt-remote-connected-devices
never
YouTube sets this cookie to store the video preferences of the user using embedded YouTube video.
yt-remote-device-id
never
YouTube sets this cookie to store the video preferences of the user using embedded YouTube video.