[REPLAY WEBINAR] Phishing web : le premier indicateur de compromission est souvent un nom de domaine

Nameshield vous propose de regarder à la demande notre dernier webinar « Phishing web : le premier indicateur de compromission est souvent un nom de domaine ». Il a eu pour objectif de montrer comment l’analyse et l’enrichissement des noms de domaine permettent d’anticiper les campagnes de phishing web.

Lors de notre webinar sur le phishing web, nous avons pu livrer des chiffres clefs pour bien comprendre la réalité de la menace cyber.

Chaque jour, sans compter les abandons, environ 62 200 noms de domaine viennent s’ajouter aux 386,9 millions enregistrés dans le monde à la fin de l’année 2025. Une part croissante d’entre eux sert des intentions malveillantes. Sur les 85 millions de nouveaux gTLD enregistrés en 2025, 10 % avaient déjà été blacklistés pour activité malveillante à la mi-mai 2026. Côté phishing, plus de 4,2 millions d’attaques ont été comptabilisées entre mai 2025 et avril 2026. Cela représente une augmentation de +117 % en un an, et 74 % des noms de domaine enregistrés à des fins malveillantes.

Le constat est clair : le phishing web commence bien avant la mise en ligne d’une page frauduleuse, dès l’enregistrement d’un nom de domaine. C’est le thème du webinar proposé par Nameshield, en partenariat avec Intrinsec, ce 29 octobre 2026.

Retrouvez notre webinar sur le phishing web en replay.

Si vous n’avez pas pu vous rendre disponible lors du live, notre webinar est disponible en replay.

Le thème de ce webinar était : « Phishing web : le premier indicateur de compromission est souvent un nom de domaine ». Animé par Ombeline LAKS, experte Cyber Threat Intelligence chez Intrinsec, et Frédérique BAJAT, Product Manager Brand Protection chez Nameshield, il a eu pour objectif de vous montrer comment l’analyse et l’enrichissement des noms de domaine permettent d’anticiper les campagnes de phishing web.

Les attaquants opèrent très rapidement : le but est donc de détecter tôt, qualifier et agir rapidement.

Ce webinar vous présente notamment :

  • Les différentes formes de cybersquatting exploitées par les attaquants : typosquatting, combosquatting, TLD-squatting…,
  • Les traces laissées à chaque étape de préparation d’une attaque (Whois, certificat SSL, configuration DNS, hébergement) et la manière de les  analyser,
  • Un cas concret d’investigation, d’un domaine détecté par Nameshield jusqu’à l’identification d’un hébergeur bulletproof et d’un réseau de noms de domaine miroirs,
  • Les bonnes pratiques pour se préparer avant l’incident puis réagir, jusqu’au takedown.

Détecter, comprendre, décider et agir : découvrez comment l’alliance des expertises de Nameshield et d’Intrinsec forme une chaîne de valeur unique, du signalement au takedown !

Sources:
The Domain Name Industry Brief Q4 2025 (DNIB),
Malicious Registrations in the Domain Name Market (Interisle Consulting Group, 2026), Phishing Activity: Key Statistics May 2025 – April 2026 (Cybercrime Information Center), Examining newly registered phishing domains at scale (S. Agarwal et M. Vasek, Journal of Cybersecurity, 2026).
Nameshield lance le DNS Security Scanner

Alors que le cybermois 2026 bat son plein, Nameshield a lancé le « DNS Security Scanner » pour permettre aux entreprises de vérifier instantanément le niveau de sécurité et de résilience de leurs noms de domaine.

Alors que le cybermois 2026 bat son plein, Nameshield a lancé le « DNS Security Scanner » pour permettre aux entreprises de vérifier instantanément le niveau de sécurité et de résilience de leurs noms de domaine.

Comprendre le rôle du DNS

À l’origine, le DNS (Domain Name System) a été créé pour simplifier l’adressage des serveurs sur Internet. Il assure la correspondance entre un nom de domaine compréhensible par l’humain, comme www.nameshield.com, et des adresses IP. Ce mécanisme de traduction est appelé la « résolution DNS ». L’architecture repose principalement sur deux catégories de serveurs :

  • Les serveurs faisant autorité : ils détiennent et connaissent les configurations des noms de domaine, appelées zones (par exemple, les serveurs de l’AFNIC pour l’extension en .fr).
  • Les résolveurs (ou serveurs récursifs) : situés chez les fournisseurs d’accès ou sur un réseau local, ils ne connaissent pas directement le contenu mais interrogent les serveurs faisant autorité et mettent les réponses en mémoire.

Pourquoi les infrastructures DNS sont-elles critiques et vulnérables ?

Les noms de domaine stratégiques des entreprises et l’accessibilité à l’ensemble de leurs services numériques (site web, messagerie, applications, VPN/SSO,DNSSEC, DMARC) dépendent du DNS et exigent une haute disponibilité ainsi qu’un niveau élevé de sécurité.

D’après une étude récente d’Efficient IP, 30% des pièges sur le réseau DNS servent aux phishing (vol de données) et 11% à l’injection de virus (malwares), le reste servant de réserve de faux sites, prêts à être déclenchés.

Face à ces attaques visant à bloquer ou compromettre le réseau, une défaillance ou une interruption de service entraine des conséquences lourdes pour les organisations :

  • fuites de données confidentielles et stratégiques,
  • perte de chiffre d’affaires,
  • forte dégradation de l’image de marque,
  • perte de confiance des utilisateurs.

Aujourd’hui encore, l’infrastructure DNS est une cible privilégiée des cyber attaquants, exposée à une surface d’attaque critique trop souvent négligée dont les failles menacent la sécurité des entreprises (attaques DDOS, DNS water torture, DNS Cache Poisoning, DNS Spoofing, Man in the middle). Face à ce constat, auditer et sécuriser son infrastructure doit devenir un impératif pour les entreprises.

Découvrir le DNS Security Scanner de Nameshield

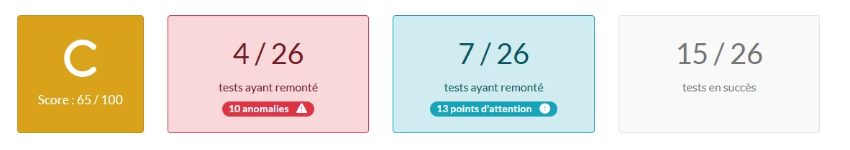
Le DNS Security Scanner de Nameshield permet de tester instantanément le niveau de sécurité et la résilience d’un nom de domaine à travers plus de 25 points de contrôle, donnant lieu à un score de 0 à 100 et une note de A à E.

Notre outil effectue un audit sur quatre piliers fondamentaux de votre configuration :

  • Infrastructure et sécurité : il vérifie la protection contre le détournement et la robustesse du réseau (Registry Lock, DNSSEC, réseau anycast, redondance des serveurs et diversité IP/AS).
  • Configuration des serveurs DNS : il s’assure de la cohérence registre/zone (NS, SOA), de la rapidité de résolution, de l’absence de récursivité et du blocage des transferts de zone non autorisés.
  • Analyse de zone : il contrôle la bonne gestion des durées de vie (TTL), la profondeur du nom de domaine, la présence d’enregistrement CAA et l’absence de boucles ou chaînes anormales sur les CNAME/ALIAS.
  • Sécurité de la messagerie : il valide l’authentification et la lutte contre l’usurpation d’identité grâce au contrôle des serveurs MX, de la résolution inverse (PTR) et des protocoles SPF, DKIM, DMARC et BIMI.

Alors n’attendez plus, faites le test dès maintenant :

Si vous avez des questions ou que vous souhaitez échanger sur le résultat du diagnostic avec nos experts, contactez-nous.

Interview avec notre experts DMARC dans le cadre de la série « Supporter Spotlight » du CSA

Sébastien Fisher, expert DMARC chez Nameshield a été interviewé par la Certificatied Senders Alliance (CSA) pour parler de DMARC et de délivrabilité email.

Un environnement de messagerie sain ne se met pas en place tout seul. Il nécessite l’engagement actif des entreprises et des personnes qui veillent à ce que le courrier électronique reste un canal de communication ouvert, sécurisé et fiable. La Certified Senders Alliance (CSA) rend hommage à cet engagement à travers sa série « Supporter Spotlight » à laquelle Nameshield a été ravi de participer.

La CSA est l’organisme européen de certification des expéditeurs d’e-mails depuis 2004 et, en tant qu’initiative conjointe « d’eco, Association of the Internet Industry » et de la « Deutscher Dialogmarketing Verband DDV ». Elle joue le rôle d’intermédiaire entre les fournisseurs de services de messagerie et les expéditeurs. En tant que sponsor, aux côtés de notre partenaire Merox, nous mettons notre expertise DMARC au service de la lutte contre le phishing et l’usurpation d’identité.

Sébastien Fischer, consultant DMARC chez Nameshield et expert en délivrabilité des e-mails depuis 18 ans, revient sur ses débuts chez Emailvision jusqu’à son travail actuel à nos côtés dans le domaine de la sécurité des domaines. Voici l’interview complète.

CSA : Qu’est-ce qui vous fascine encore aujourd’hui dans l’e-mail ?

Pour commencer, revenons sur son parcours : nous avons voulu savoir ce qui l’avait fasciné dans ce domaine au fil des années.

Sébastien Fischer : J’ai fait mes premiers pas dans le marketing par e-mail – et plus particulièrement dans le domaine de la délivrabilité des e-mails – il y a 18 ans chez Emailvision. C’est là que j’ai découvert un canal de communication incroyable, en constante évolution, ce qui le rend si fascinant à bien des égards :

  • L’évolution des pratiques marketing : les e-mails de masse – que certains annonceurs continuent d’envoyer – ont cédé la place à des e-mails plus ciblés, au contenu personnalisé.
  • Évolution des techniques de spam : les spammeurs peuvent être des spécialistes du marketing très compétents et s’adaptent rapidement aux nouvelles technologies pour contourner les filtres anti-spam et tromper les utilisateurs finaux.
  • Progrès des techniques de filtrage : les filtres anti-spam utilisent des systèmes de réputation complexes basés sur divers indicateurs, notamment la configuration technique, l’authentification, l’historique de réputation des domaines et des adresses IP, l’analyse de contenu, la détection de comportements suspects et l’analyse des habitudes des utilisateurs en matière d’e-mails.
  • Évolution des normes : au cours des 20 dernières années, de nombreuses RFC ont été publiées, et certaines ont évolué ou continueront d’évoluer — je pense notamment au DMARC et à la version 2 du DKIM.
  • Évolutions juridiques : l’entrée en vigueur du RGPD il y a quelques années a changé la donne. Tous les annonceurs doivent s’adapter rapidement à ces changements s’ils souhaitent continuer à atteindre les boîtes de réception de leurs utilisateurs.

CSA : Quel est le défi que Nameshield s’engage tout particulièrement à relever ?

L’un des principaux défis de Nameshield consiste à protéger les marques contre l’usurpation de noms de domaine et le phishing, grâce à l’utilisation ciblée de protocoles d’authentification tels que SPF, DKIM et DMARC afin de sécuriser l’identité numérique des entreprises.

Sébastien Fischer : Nameshield est un leader mondial de la gestion de noms de domaine. Il est important pour nous d’être un guichet unique pour nos clients lorsqu’il s’agit de déployer des technologies de pointe pour sécuriser le trafic de messagerie entrant et sortant, tout en jouant le rôle de promoteur de ces technologies afin d’assurer une transition en douceur pour tous nos clients – de sorte que cet important canal de communication reste aussi sûr et fiable que possible.

CSA : Que faut-il faire pour que l’e-mail reste un canal fiable ?

Sébastien Fischer : L’e-mail est un formidable canal de communication, mais il existe certains domaines dans lesquels il pourrait encore être considérablement amélioré :

  • Une sécurité renforcée : l’adoption du protocole DMARC avec une politique de sécurité restrictive reste trop faible — une aubaine pour tout pirate qui aime utiliser des domaines non protégés pour ses e-mails de hameçonnage.
  • Un recours accru au BIMI : l’utilisation d’un certificat de marque VMC avec BIMI – qui permet d’afficher le logo et une coche distinctive dans les boîtes de réception de certains fournisseurs – renforce la visibilité d’une marque, pour le plus grand plaisir des équipes marketing. Elle confère également une plus grande légitimité aux e-mails envoyés dans les boîtes de réception des destinataires, contribuant ainsi à éviter toute confusion.
  • Une meilleure sensibilisation aux cybermenaces chez les entreprises et les particuliers : savoir reconnaître les e-mails de hameçonnage et protéger ses mots de passe pour prévenir le vol de comptes et de données.
  • Un nombre croissant de membres de la CSA (Certified Senders Alliance) et de son programme de certification : pour faire parvenir le bon message à la bonne personne dans sa boîte de réception au bon moment.

CSA : En quoi la collaboration entre la CSA et Nameshield est-elle importante pour vous ?

Sébastien Fischer : La CSA est une organisation européenne de premier plan dans le domaine de la délivrabilité et de la confiance en matière d’e-mails, notamment grâce à son programme de certification des e-mails. La CSA n’est pas seulement un tiers de confiance pour de nombreux fournisseurs locaux et internationaux, mais fait également office d’autorité juridique et technologique, ce qui lui confère une forte légitimité et un prestige considérable au sein du secteur. L’organisation apporte un soutien inestimable à tous ceux qui cherchent à améliorer la qualité de leur marketing par e-mail – et c’est précisément pour cette raison que nous nous engageons à la soutenir.

Notre entretien avec Sébastien Fischer démontre une fois de plus qu’un écosystème de messagerie sécurisé et fiable est le fruit d’un effort collectif. Chez Nameshield, nous travaillons chaque jour, en collaboration avec des partenaires tels que la CSA, pour faire progresser encore davantage la sécurité des domaines et la délivrabilité des e-mails.

Un grand merci à la CSA pour leurs questions pertinentes et cette collaboration !

Pour en savoir plus sur DMARC, n’hésitez pas à nous contacter.

Nameshield participera aux Assises de la cybersécurité, du 7 au 10 octobre 2026 

Les Assises, événement phare et rendez-vous annuel incontournable du secteur de la communauté cyber pour échanger sur les problématiques stratégiques d’aujourd’hui et de demain.

Cette année encore, Nameshield participera aux Assises de la cybersécurité, qui se tiendront du 7 au 10 octobre 2026. 

Retrouvez Nameshield aux Assises 2026, stand B18


Événement phare et rendez-vous annuel incontournable du secteur, ces quatre jours rassemblent l’ensemble de la communauté cyber pour échanger sur les problématiques stratégiques d’aujourd’hui et de demain.

Un cadre d’échanges privilégies :

Rythmée par des conférences, des ateliers d’experts et des retours d’expérience concrets, cette édition réunira notamment :  

  • Plus de 1 500 décideurs et invités qualifiés portant les projets cyber des grandes entreprises et institutions 
  • Près de 180 sociétés partenaires qui représentent l’innovation du secteur 
  • Plus de 12 500 rendez-vous one-to-one organisés pour accélérer la concrétisation des projets stratégiques.  

Au cœur de cette édition 2026 : le fil rouge « osons ! » :

Dans un contexte reconfiguré par des tensions géopolitiques, des enjeux de souveraineté et l’accélération flash de l’intelligence artificielle, l’édition 2026 s’articule autour du thème « Osons ! ». 

 
Plus qu’un slogan, ce fil rouge appelle à une posture articulée autour de trois priorités :  

  • Remettre l’humain au centre en valorisant les compétences, la diversité et le dialogue avec les métiers de l’écosystème. 
  • Renforcer la collaboration à l’échelle européenne pour bâtir un écosystème collectif cohérent 
  • Changer de regard sur la technologie en intégrant les innovations comme des leviers de transformation. 

Pour Nameshield, « Osons ! » s’incarne dans la volonté de permettre aux entreprises d’innover en toute sérénité, en faisant de la sécurisation des actifs immatériels et des infrastructures un véritable moteur de confiance. 

Nameshield : des solutions sur mesure pour vos enjeux numériques :

Acteur souverain et certifié ISO 27001 et disposant d’un CERT, Nameshield a pour mission de garantir la disponibilité, l’intégrité et la résilience de vos actifs numériques grâce à :  

  • La gestion et la sécurisation de vos noms de domaine,  
  • La surveillance du territoire numérique de votre marque, l’analyse et le suivi de l’évolution de la menace,  
  • Les actions de lutte et de remédiation pour répondre au mieux en cas d’atteinte contre votre marque.    

Rencontrez nos équipes au Stand B18 :

Nos experts se tiendront à votre disposition sur le stand B18 pour analyser vos besoins et vous présenter des solutions adaptées à vos enjeux.  

Nous sommes impatients de vous y rencontrez ! 


Si vous avez des questions en attendant, vous pouvez nous contacter directement ici.  

UECC 2026 : Le Pacte numérique & IA au cœur de la mobilisation pour la souveraineté française  

Cette année encore, l’équipe Nameshield est ravie d’avoir pu participer à cet événement incontournable pour l’écosystème cyber français. Avec au programme, « le réarmement numérique », un sujet plus que jamais d’actualité, cette 12ème édition a réunie plus de 800 visiteurs et 80 partenaires autour d’une ambition commune : faire rayonner l’excellence du numérique souverain.

Nameshield était à nouveau présent aux UECC 2026 

Cette année encore, l’équipe Nameshield est ravie d’avoir pu participer à cet événement incontournable pour l’écosystème cyber français. Avec au programme, « le réarmement numérique », un sujet plus que jamais d’actualité, cette 12ème édition a réunie plus de 800 visiteurs et 80 partenaires autour d’une ambition commune : faire rayonner l’excellence du numérique souverain. 

Face aux différentes cyberattaques récemment subies par des acteurs importants du paysage français (comme France Travail, l’ANTS, EDF), être armé et protégé contre des attaques de plus en plus nombreuses et insidieuses doit être une priorité, et ce sujet a été un véritable « fil rouge » tout au long des UECC cette année.  

Une cérémonie d’ouverture axée sur « l’Équipe de France du numérique » 

La conférence d’ouverture a posé les fondations stratégiques des échanges à venir : en ouverture, Jean-Noël de Galzain, Président d’Hexatrust, a appelé à mobiliser une véritable « Équipe de France du numérique » réunissant industriels, écoles et institutions. Il a également insisté sur la nécessité d’inscrire la souveraineté et la régulation de l’IA au cœur du débat public.  

L’annonce phare de cette édition repose sur le lancement en direct du Pacte numérique & IA, conçu pour orienter la dépense publique vers des solutions souveraines et garantir la résilience de nos infrastructures. 

Anne Le Hénanff (Ministre chargée de l’IA et du Numérique) a rappelé que l’État doit être exemplaire et conduire une cartographie précise de ses besoins et dépendances. Plaidant pour un élargissement rapide de la commande publique au cloud et à l’IA, elle a conclu par un appel à l’action immédiate : « Nous n’avons pas le choix, car nous n’avons plus le temps ». 
 

David Amiel (Ministre des Comptes Publics) a quant à lui rappelé que le pacte ne constitue pas un passe-droit, mais une exigence, formulant l’ambition du gouvernement : permettre aux organisations de « choisir et non subir ». 

Cette nécessité de soutenir la souveraineté numérique avait déjà été évoquée au début de l’été lors de la publication par la Commission Européenne, d’un rapport sur « l’état d’avancement de la Décennie numérique » révélant les dépendances numériques de l’Europe en termes de Cybersécurité.  

L’engagement de Nameshield : incarner la souveraineté en action 

En tant qu’acteur souverain pleinement engagé au sein de cet écosystème, cette édition des UECC réaffirme le sens de notre démarche. Les principes énoncés par le Pacte numérique & IA correspondent aux standards que nous appliquons au quotidien dans le développement de nos solutions. 

Dans ce contexte de transformation et de vigilance collective, Nameshield est à votre disposition pour vous accompagner dans la sécurisation de vos actifs numériques.  

Registrar souverain, accrédité ICANN et certifié ISO 27001, Nameshield protège vos noms de domaine stratégiques contre les cybermenaces. Notre mission est de garantir la disponibilité, l’intégrité et la résilience de vos actifs numériques grâce à : 

  • La gestion et la sécurisation de vos noms de domaine, 
  • La surveillance du territoire numérique de votre marque, 
  • L’analyse et le suivi de l’évolution de la menace, 
  • Les actions de lutte et de remédiation pour répondre au mieux en cas d’atteinte contre votre marque. 

Aux côtés des champions de la cybersécurité et du cloud de confiance, nous répondons présents au sein de cette « Équipe de France du numérique » pour offrir aux entreprises et institutions publiques des alternatives solides, performantes et indépendantes. 

Pour obtenir plus de renseignements sur notre expertise, n’hésitez pas à nous contacter.