Fin des certificats RGS serveur Certigna, quelle alternative ?

Rappel sur le RGS

Le RGS pour Référentiel Général de Sécurité est une norme d’authentification de certificats numériques, qu’ils soient pour des serveurs ou des utilisateurs, qui s’impose aux autorités administratives pour la sécurisation de leur système d’information.

Le RGS a été élaboré conformément à l’article 9 de l’ordonnance n°2005-1516 du 8 décembre 2005 relative aux échanges électroniques entre les usagers et les autorités administratives ainsi qu’entre les autorités administratives. Il fixe les règles que doivent respecter les fonctions des systèmes d’information contribuant à la sécurité des informations échangées par voie électronique. Le RGS est applicable aux administrations de l’État, collectivités territoriales, établissements publics et autres organismes chargés de la gestion d’un service public administratif.

Contexte spécifique à Certigna pour les certificats RGS serveur

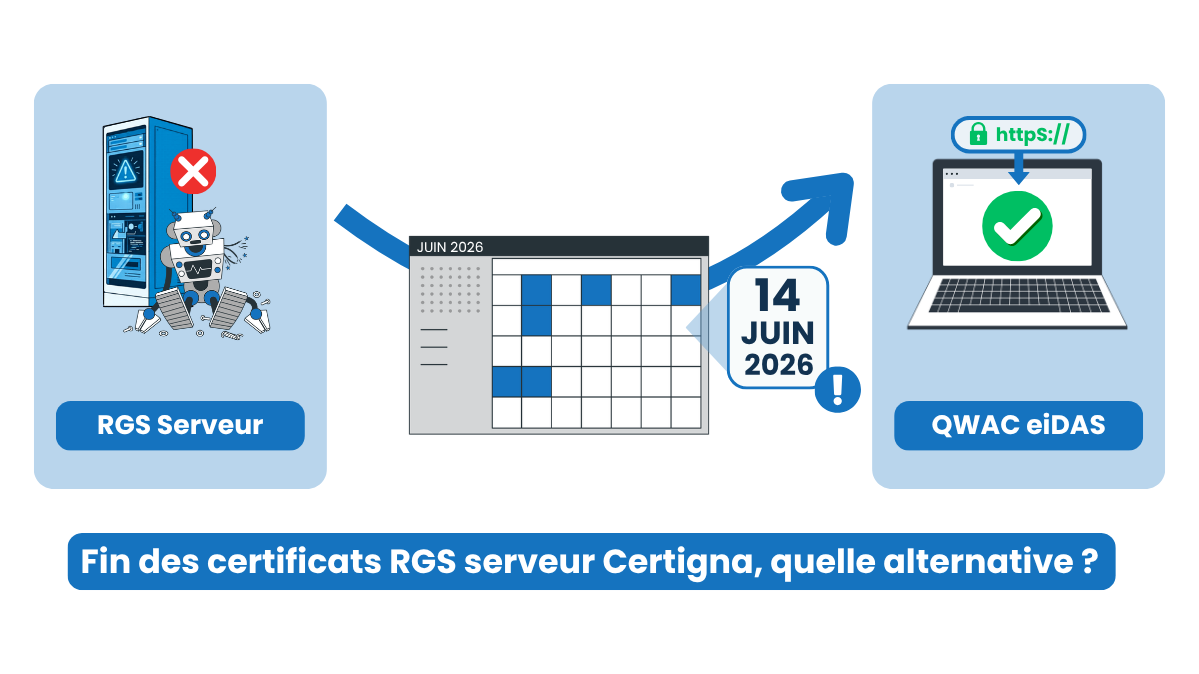
Certigna est une Autorité de Certification française, historiquement spécialisée dans les certificats RGS, serveur ou pour personne physique. Certigna est la dernière Autorité de Certification à émettre des certificats serveur basés sur le RGS et cessera d’en produire le 14 juin 2026. De nombreuses administrations doivent désormais trouver une alternative pour sécuriser les échanges.

Le 4 juillet 2025, Certigna annonçait que Google, suite à la publication de son nouveau Chrome Root Program, allait retirer la root CA (racine) de Certigna au 15 avril 2026 dans son navigateur Chrome, et qu’Apple ne renouvellerait pas la racine dans ses différents systèmes. Google comme Apple renforcent régulièrement les règles de sécurité associées à la gestion des racines de certificats dans leur magasin, et de manière plus officieuse, cherchent à limiter le nombre d’AC « locales » au profit d’acteurs internationaux. Pour ces géants de l’industrie, l’Europe ayant mis sur étagère une norme des 27 au travers du référentiel eIDAS, les spécificités françaises du RGS n’ont plus réellement lieu d’être.

C’est l’annonce de la mort du RGS * pour les serveurs, Certigna étant le dernier acteur à produire des certificats sur ce référentiel, à la suite de Certinomis ou encore ChamberSign. Seuls les certificats serveur RGS * sont concernés. Concrètement le 14 juin 2026, Certigna émettra ses derniers certificats SSL, SSL WildCard, SSL RGS et ceux-ci ne pourront être valables au-delà du 14 septembre 2026.

eIDAS et QWAC, les alternatives Européennes validées par l’ANSSI

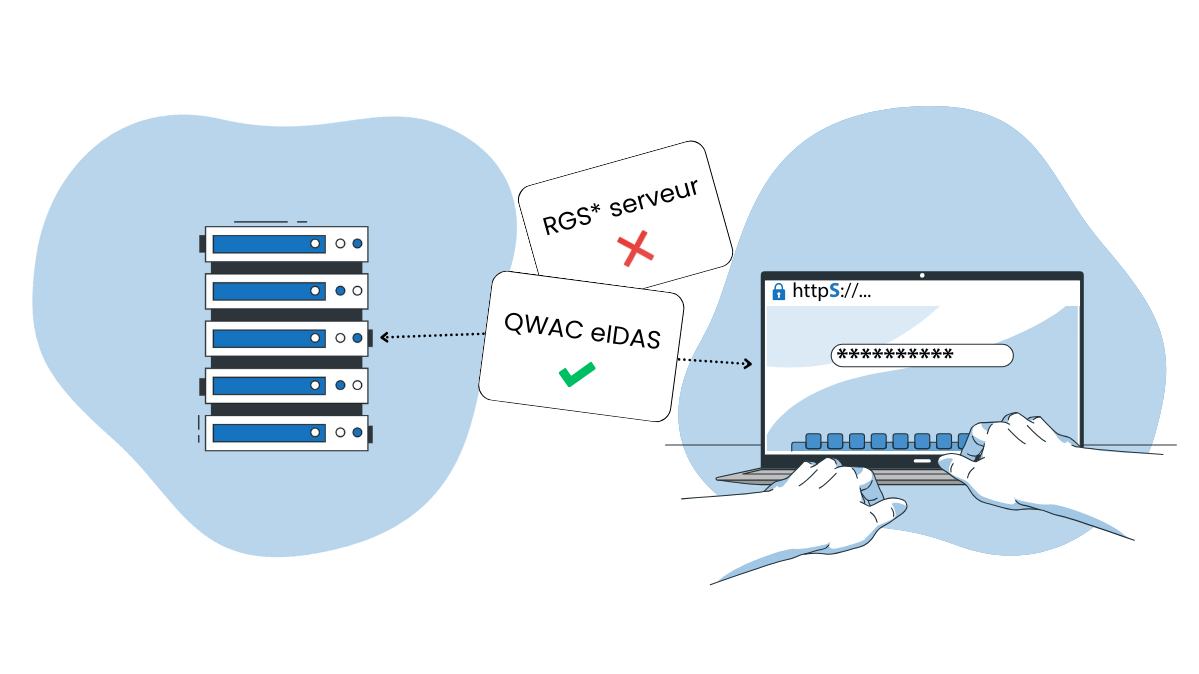
L’Europe, dans sa volonté de souveraineté et de protection des actifs numériques, a établi un règlement dédié à l’authentification numérique et au chiffrement des échanges : le règlement eIDAS. Le marché et les administrations françaises se tournent aujourd’hui logiquement vers l’Europe pour remplacer les certificats liés au RGS. Les certificats QWAC, application directe de la norme eIDAS et alternative directe au RGS serveur sont actuellement massivement adoptés.

eIDAS : Electronic IDentification, Authentification & trust Services

Le règlement n° 910/2014 sur l’identification électronique et les services de confiance pour les transactions électroniques au sein du marché intérieur, dit règlement « eIDAS », est un règlement européen adopté le 23 juillet 2014.

QWAC : Qualified Certificates for Website Authentication

L’article 45 du règlement eIDAS renforce la reconnaissance des QWAC (Qualified Certificates for Website Authentication), des certificats SSL/TLS hautement sécurisés que les navigateurs web devront reconnaître.

L’ANSSI impose historiquement le Référentiel Général de Sécurité (RGS) aux entités publiques. Face à la réduction des solutions proposées sur le marché, notamment pour la sécurisation des serveurs Web, l’ANSSI a fait évoluer son « catalogue des produits et services qualifiés, agréés, certifiés » pour y intégrer notamment un ensemble de fournisseur Européen de certificats eIDAS :

« Les services de délivrance de certificats d’authentification de sites Internet qualifiés par l’ANSSI ainsi que par les organes de contrôle des États membres de l’Union européenne peuvent être consultés dans la liste de confiance publiée sur le site de la Commission européenne prévue à l’article 22 du règlement (UE) n°910/2014. »

Dans ce catalogue sont notamment listés les prestataires de confiance au niveau Européen notamment pour la fourniture de certificats QWAC eIDAS en remplacement du RGS (EU/EEA Trusted List Browser) :
https://eidas.ec.europa.eu/efda/trust-services/browse/eidas/tls

La position de Nameshield

Nameshield se positionne, pour la gestion des certificats numériques, comme un partenaire privilégié de plusieurs Autorités de Certification. Nous proposons à nos clients une gamme complète de certificats, de tous types et niveaux pour leur permettre d’une part, de limiter le risque de dépendance à une Autorité de Certification unique, et d’autre part de pouvoir gérer celles-ci dans un cadre contractuel flexible et unique.

La fin de la root CA de Certigna justifie d’autant plus ce positionnement. Nous voyons aujourd’hui une concentration des acteurs sur le marché, et des GAFAM qui imposent toujours plus leur vision des choses et règles associées. Ce sont eux qui poussent pour la réduction de la durée de vie des certificats, qui ont imposé le HTTPS par défaut, la fin du SHA1… et ce sont eux qui ont mis fin à l’existence de certaines AC telles que Symantec ou plus récemment Entrust.

Le RGS est trop petit, local et contraignant pour ces acteurs et le règlement eIDAS Européen s’applique naturellement désormais, sachant que celui-ci sera difficile voire impossible à contourner, notamment au regard du contexte géopolitique actuel.

Pour les certificats QWAC eIDAS, nous avons fait le choix de nous appuyer sur les entités européennes de Sectigo et Digicert, reconnues par l’ANSSI dans la trusted list des fournisseurs et partenaires historiques de Nameshield. Notre recommandation s’appuie sur la qualité de service fournie par ces acteurs dont nos clients bénéficient au travers de procédures d’authentification rapides et éprouvées, mais surtout sur leur taille, leur solidité technique et financière.

Nous sommes convaincus que l’utilisation de « petites » Autorités de Certification locales est aujourd’hui un risque majeur pour nos clients, dont les conséquences sur la sécurité de leur système d’information peuvent être désastreuses, en particulier avec la réduction en cours de la durée de vie des certificats.  

Si vous souhaitez faire appel aux services de Nameshield pour vos certificats ou que vous avez des questions sur le sujet, les équipes Commerciales et Certificats se feront un plaisir de répondre à vos demandes.
Pannes d’AWS et de Cloudflare : les dangers de la dépendance des entreprises vis‑à‑vis des géants du cloud

Panne d'AWS, de Cloudflare et de Microsoft Azure : les dangers de la dépendance des entreprises vis‑à‑vis des géants du cloud

Les pannes en chaîne subies en fin d’année par les GAFAM ont rappelé avec brutalité à quel point la dépendance quasi exclusive de nombreuses organisations aux géants du cloud constitue un risque systémique.

En juin 2025, Google ouvrait le bal, essuyant une panne de plus de 7 heures. Depuis, ses concurrents AWS et Cloudflare ont également subi des incidents. En octobre 2025, c’est Amazon Web Services (AWS), la plateforme cloud d’Amazon, qui faisait face à un problème « lié à la résolution DNS du point de terminaison de l’API DynamoDB dans US-East-1 », causant une panne de résolution DNS qui a provoqué des indisponibilités de service pour de nombreuses entreprises notamment Airbnb, Reddit, Snapchat, Slack… Un mois plus tard, ça a été le tour de Cloudflare de pâtir d’une défaillance liée à « une modification indésirable des permissions au sein d’un des systèmes de bases de données du fournisseur ». Conséquence : Google, X, ChatGPT, Facebook, Décathlon, Doctolib se sont retrouvés, à leur tour, en panne…

Quand une région cloud ou un service critique de ces acteurs vacille, ce sont des milliers de sites web, applications, services de messagerie, API métiers et outils collaboratifs qui deviennent injoignables, avec un impact immédiat sur le chiffre d’affaires, l’image, la réputation de marque et parfois même la continuité d’activité. Au-delà du simple incident technique, ces interruptions soulignent le manque de résilience d’architectures trop centralisées autour de prestataires extra-européens, sur lesquels les entreprises ne disposent ni de contrôle juridique, ni de maîtrise opérationnelle suffisante.

Des pannes massives, globales et paralysantes pour de nombreuses entreprises 

Ces pannes massives des hyperscalers ont mis en lumière un autre phénomène souvent sous-estimé : l’effet de cascade provoqué par la concentration de services critiques (hébergement, messagerie, authentification, data, DNS managé) chez un nombre très restreint d’acteurs.

Lorsqu’un fournisseur cloud rencontre une indisponibilité sur une brique fondamentale, par exemple, sa propre infrastructure DNS, son réseau ou ses services d’API, ce ne sont pas uniquement les sites web qui tombent, mais l’ensemble de la chaîne de valeur numérique : portails clients, tunnels VPN, applications métiers interconnectées, objets connectés, plateformes d’authentification et de fédération d’identités. Dans 80 à 90 % des cas d’incidents majeurs, l’analyse a posteriori montre que le point de défaillance initial se situe au niveau de la résolution de noms ou de la connectivité entre résolveurs DNS et services exposés, confirmant que le DNS reste à la fois une « plaque tournante » et un point de vulnérabilité privilégié.

Or ce composant est encore trop souvent géré comme une commodité incluse par défaut dans l’offre des géants du cloud, sans véritable stratégie de résilience DNS. 

Le DNS : talon d’Achille invisible des entreprises

Pour de nombreuses organisations, le caractère invisible du DNS masque encore sa nature profonde : il alimente en réalité l’ensemble des chaînes de confiance numériques, de la simple page web jusqu’aux applications critiques, en passant par les tunnels VPN, les services de messagerie, ou encore les politiques DMARC.

Une indisponibilité de la résolution de noms ne se limite donc pas à un « site en panne », mais coupe potentiellement l’accès à tout un écosystème applicatif, y compris les services exposés uniquement via API ou utilisés en interne. Les campagnes de cyberattaques observées ces dernières années l’ont largement démontré : attaques DDoS massives, DNS spoofing, cache poisoning ou Man in the Middle ciblent précisément cette infrastructure, souvent moins protégée que les briques applicatives ou réseau visibles, alors même qu’elle constitue un point de passage obligé pour chaque requête utilisateur.

Le DNS est ainsi, très souvent, le premier point de panne, mais aussi l’un des moins maîtrisés, alors même qu’il constitue la pierre angulaire de la disponibilité des ressources numériques.  

Dans ce contexte, continuer à confier sans discernement cette fonction à un unique hyperscaler extra‑européen revient à accepter qu’une panne, une erreur de configuration ou une décision unilatérale prise hors de tout cadre de souveraineté puisse paralyser, en quelques minutes, l’accès aux services essentiels de l’entreprise. Face à la montée en puissance des cybermenaces et au durcissement réglementaire, notamment l’arrivée de la NIS2, les autorités comme l’ANSSI rappellent aussi la nécessité de sécuriser le DNS, de le traiter comme un composant critique et non comme un simple service d’infrastructure implicite.  

C’est pourquoi une approche fondée sur la diversification maîtrisée des prestataires et sur la spécialisation, en dissociant hébergement et DNS, en s’appuyant sur un registrar souverain permet de transformer ce talon d’Achille en véritable socle de résilience. Le DNS devient alors non plus un simple composant technique, mais un levier de gouvernance et de continuité d’activité, au cœur d’une stratégie de souveraineté numérique où la dépendance aux géants du cloud est réduite, contrôlée et, surtout, réversible.

Dans cette même optique, l’approche multi-cloud, souvent présentée comme une réponse évidente aux pannes des hyperscalers pourra devenir un levier de réduction du risque business lorsqu’elle sera couplée à une stratégie de diversification maîtrisée des prestataires et à une consolidation de la fonction DNS autour d’un acteur de confiance, capable de garantir une disponibilité maximale des services Internet et de transformer le DNS en socle de résilience et d’indépendance vis‑à‑vis des géants du cloud.

Fin des certificats RGS Serveur, passez aux certificats qualifiés QWAC eIDAS

Fin des certificats RGS Serveur, passez aux certificats qualifiés QWAC eIDAS

L’ANSSI a récemment annoncé que les administrations pouvaient anticiper l’évolution du Référentiel Général de Sécurité (RGS) concernant les certificats numériques au profit de la norme eIDAS. Fondée sur un règlement européen directement applicable dans tous les États membres, la norme eIDAS (electronic IDentification And trust Services) définit un cadre harmonisé pour les services de confiance numériques. 

Le 27 novembre 2025, Certigna communiquait sur la fin de son activité de fournisseur de certificats de type RGS* serveur à compter du 14 juin prochain. Cette décision implique pour de nombreux organismes publics de prévoir le remplacement de leurs certificats RGS* serveurs afin de garantir la continuité de leurs services numériques, dans un calendrier parfois contraint. 

Le basculement vers des certificats qualifiés QWAC conformes à eIDAS ne constitue pas seulement un changement de référentiel : il garantit une reconnaissance juridique européenne, une interopérabilité accrue entre administrations et partenaires, ainsi qu’un niveau de sécurité contrôlé par des audits réguliers. 

Nameshield, votre partenaire de confiance pour opérer la transition afin de vous conformer à eIDAS

Nous vous informons que Nameshield peut assurer la continuité de vos usages, en vous fournissant des certificats qualifiés (QWAC), conformes au règlement eIDAS et répondant aux exigences de l’ANSSI. De par notre positionnement de revendeur multi Autorités de Certification, de fournisseur DNS, connecté à plusieurs acteurs CLM du marché, nous vous permettons de gérer tout type de certificats et d’automatiser leur émission et leur installation.

Nameshield permet ainsi aux administrations et entreprises de gérer de manière unifiée l’ensemble de leurs certificats, de réduire les risques de rupture de service et de préparer sereinement l’après-RGS.

Vous souhaitez basculer vers des certificats qualifiés QWAC ou avez des questions sur le sujet ? N’hésitez pas à contacter notre équipe Commerciale ou notre équipe Certificats, qui se feront un plaisir de vous venir en aide !

[REPLAY WEBINAR] Du .COM au .MARQUE : entrez dans l’ère du .brand en 2026

Alors que l’année 2026 approche à grands pas, un événement stratégique majeur se profile à l’horizon, avec l’ouverture d’une nouvelle fenêtre de candidature pour les extensions Internet personnalisées : les Dot Brand ou .Brand, prévue pour avril 2026. Nameshield a pu participer à l’ICANN 84, fin octobre afin de récolter de nouvelles informations sur cette possibilité à six mois de cette échéance clé pour le secteur IT.

L’opportunité d’adopter son .BRAND a par ailleurs fait l’objet, ce 18 novembre, d’un nouveau webinar proposé par Nameshield dans le but de vous livrer l’essentiel des informations nécessaires pour le lancement de votre .BRAND, si vous êtes intéressés par un tel projet, mais aussi pour répondre à vos éventuelles questions.

Si toutefois vous n’avez pas pu vous rendre disponible sur ce créneau, notre webinar est disponible en replay sur le site de Nameshield et Webikeo.

Sur le thème « Du .COM au .MARQUE : entrez dans l’ère du .brand en 2026 », cette présentation animée par Christophe GÉRARD, Directeur Produits chez Nameshield et Arnaud WITTERSHEIM, Responsable projets ngTLDs et compliance – PO noms de domaine chez Nameshield, a eu pour objectif de vous livrer les clefs pour bien comprendre ce que représente réellement un .BRAND pour votre image de marque, votre sécurité et votre réputation.

Dans un monde où votre marque ne dépend plus d’un simple .COM ou .FR mais vous donne la possibilité de posséder votre propre espace digital unique et exclusif grâce au .BRAND, il devient essentiel d’étudier cette opportunité. Cette extension de domaine entièrement dédiée à votre entreprise sera un symbole de confiance, d’innovation et de leadership sur votre marché. Cette évolution du web dont se sont déjà emparées de nombreuses entreprises il y a 14 ans, devient une nouvelle fois possible en avril 2026. Un second cycle d’ouverture mondiale intervient en effet et va permettre aux entreprises de candidater pour obtenir leur propre extension.

Ce webinar est dédié à vous présenter le sujet en vous expliquant :

  • Pourquoi il ne faut pas passer à côté de cette possibilité,
  • Les nombreuses opportunités marketing offertes par le .BRAND,
  • Les étapes clés, dates importantes et aspects budgétaires de votre projet, qui vous permettront de donner le « GO » ou le « NO GO ».

Outil d’indépendance, de réputation au service de votre stratégie de marque, c’est le moment de comprendre comment le .BRAND pourra transformer votre présence digitale dès 2026 et de décider si vous souhaitez vous lancer dès maintenant dans cette aventure !

C’est officiel : la durée de vie des certificats SSL/TLS va être réduite à 47 jours

la durée de vie des certificats SSL/TLS va être réduite à 47 jours

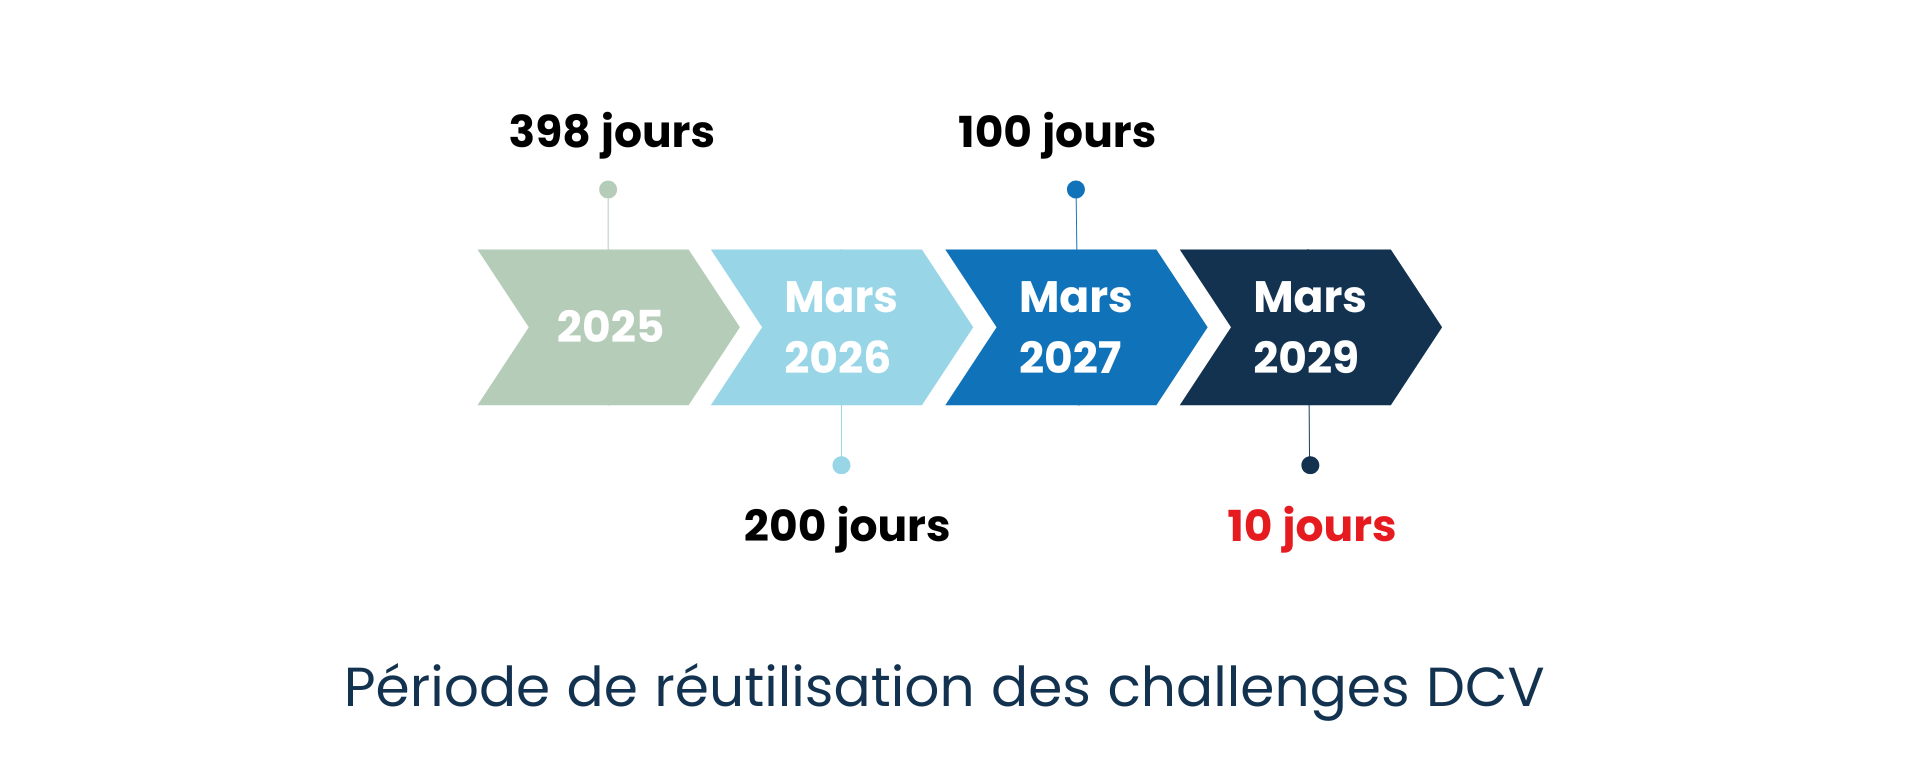
Le 9 octobre 2024, Apple annonçait au CA/B Forum (Certification Authority Browser Forum), sa volonté de réduire la durée maximale des certificats SSL/TLS publics à 45 jours d’ici 2027 mais aussi de réduire la période de réutilisation des challenges DCV à 10 jours d’ici 2027.

Cette demande avait ensuite été discutée, puis amendée, 6 mois plus tard, toujours par Apple, qui proposait une modification de l’agenda initial avec une durée de certificats réduite à 47 jours pour les certificats SSL/TLS et une durée de validation des challenges DCV de 10 jours à partir du 15 mars 2028.

Cette mesure entre officiellement en vigueur, suite au vote du CA/B Forum datant d’avril 2025, qui adopte un nouveau calendrier de mise en œuvre, réduisant officiellement la validité des certificats à 47 jours et favorisant ainsi l’automatisation pour la bonne gestion de ces certificats.

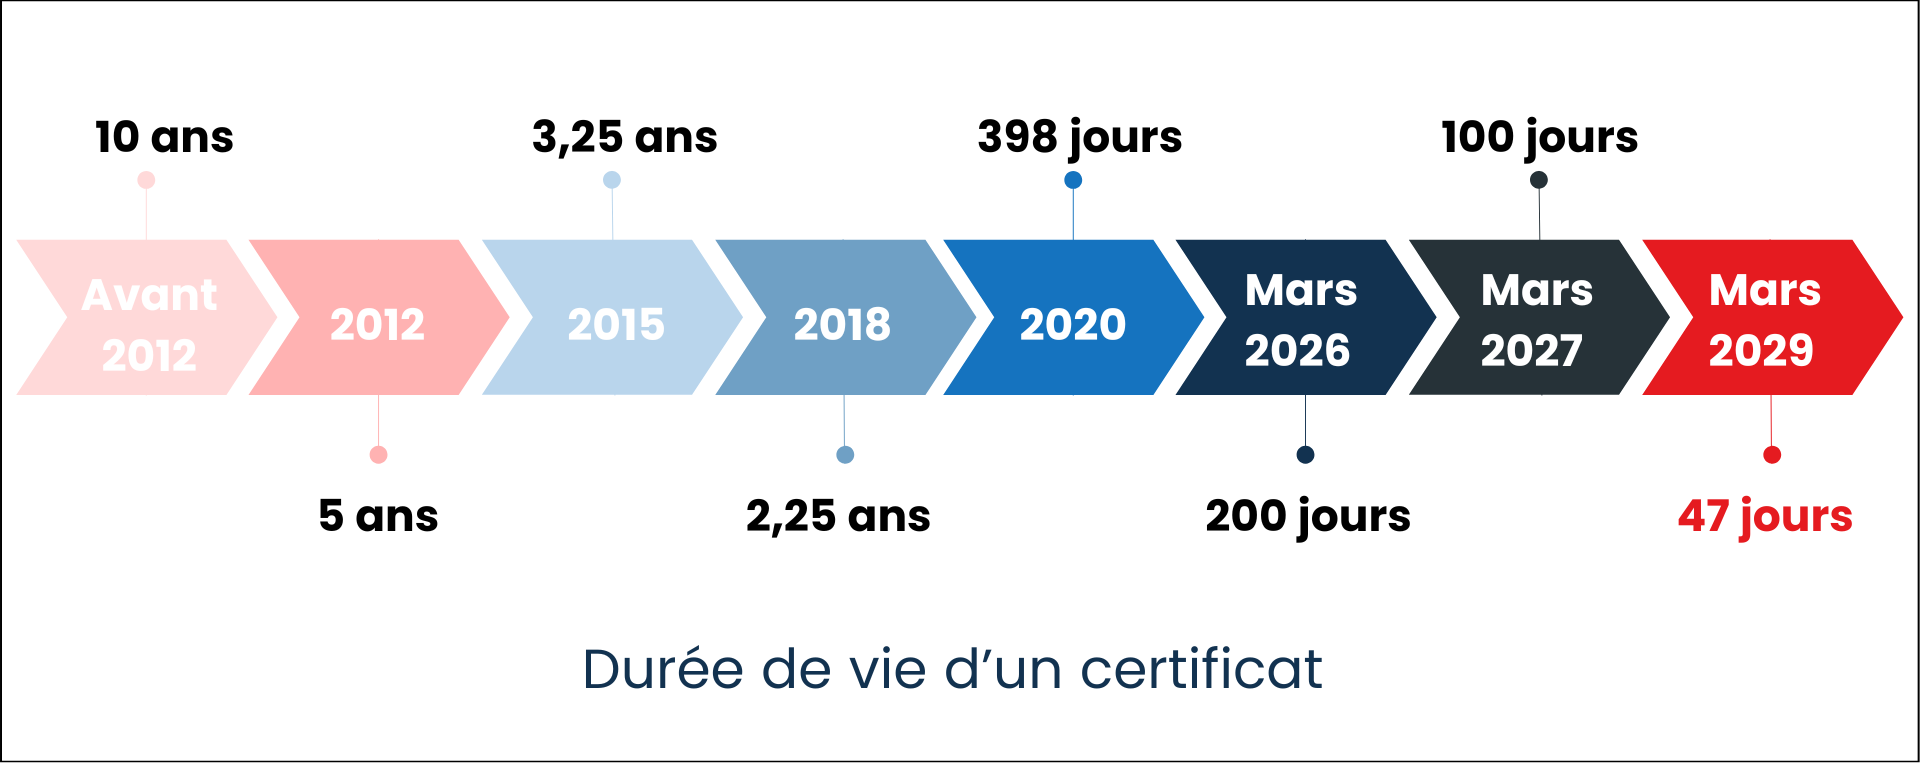
  • Jusqu’au 15 mars 2026, la durée de vie maximale d’un certificat TLS est maintenue à 398 jours.
  • À compter du 15 mars 2026, la durée de vie maximale d’un certificat TLS sera de 200 jours.
  • À compter du 15 mars 2027, elle passera à 100 jours.
  • Et à compter du 15 mars 2029, la durée de vie maximale d’un certificat TLS sera réduite à 47 jours.
Durée de vie des certificats SSL/TLS

En parallèle, les périodes de réutilisation de la Validation du Contrôle de Domaine (challenge DCV), qui impliquent d’intervenir dans la zone du nom de domaine listé dans le certificat pour le valider, seront alignées au calendrier des certificats, jusqu’à atteindre 10 jours en 2029.

  • Jusqu’au 15 mars 2026, la période maximale pendant laquelle les informations de validation de domaine peuvent être réutilisées est de 398 jours.
  • À compter du 15 mars 2026, la période maximale pendant laquelle les informations de validation de domaine peuvent être réutilisées est de 200 jours.
  • À compter du 15 mars 2027, la période maximale pendant laquelle les informations de validation de domaine peuvent être réutilisées est de 100 jours.
  • À compter du 15 mars 2029, la période maximale pendant laquelle les informations de validation de domaine peuvent être réutilisées est de 10 jours.
période de réutilisation des challenges DCV

Face à ces changements majeurs dès 2026, il est essentiel pour les entreprises de se préparer

L’impulsion du CA/B Forum va transformer progressivement le paysage de la sécurité des certificats numériques. La durée de validité des certificats SSL/TLS va se voir réduite, accompagnée par un durcissement des règles de validation des challenges DCV. La clé d’une bonne gestion à venir des certificats repose donc sur l’automatisation. 47 jours de durée des certificats en 2029 c’est 9 interventions par an par certificat, la gestion manuelle deviendra utopique. Il faut donc s’appuyer sur les différents services/logiciels suivants :

  • Fournisseur de certificats / Autorité de Certification (AC) : un partenaire de confiance qui vous accompagnera dans les problématiques d’authentification des organisations et domaine. Le niveau de service est la clé pour une bonne gestion. Un partenaire multi-AC est recommandé pour limiter la dépendance à une seule AC, cas des récents déboires d’Entrust.

  • Registrar / DNS Primaire : maîtriser le DNS primaire des noms de domaine listés dans les certificats va devenir la clé de la livraison. Chaque émission de certificat entrainera l’installation d’un TXT ou d’un CNAME sur la ou les zones concernées. Avoir une interconnexion entre l’AC et le DNS est primordial.

  • Editeur CLM : inventorier le parc de certificats, définir des règles de gestion du parc et assurer l’automatisation complète du processus de commande depuis la génération des CSR jusqu’au déploiement des certificats sur les serveurs, c’est le travail du CLM. Et celui-ci pour fonctionner, s’appuie sur des connecteurs avec les AC ou fournisseurs de Certificats.

Se préparer c’est donc identifier les solutions qui vous conviennent sur ces trois points et lancer cette réflexion pour comprendre les impacts en matière de processus, de technologie et de budget, pour être prêts idéalement au premier semestre 2026.

Nameshield, un allié, pour vous aider à faire face à ces changements 

Nameshield occupe une place unique sur le marché en étant registrar et fournisseur de certificats multi-AC. Depuis plus de 10 ans, nous gérons au quotidien toutes les problématiques liées à l’authentification des organisations et des domaines liés aux certificats en ayant d’un côté, une relation privilégiée avec les plus grandes AC du marché (Digicert, Sectigo, GlobalSign), et en maitrisant de l’autre la brique DNS pour la validation des challenges DCV. De ce fait, nous émettons des certificats publics de manière quasi instantanée. Enfin, en ce qui concerne la brique CLM, Nameshield dispose de connecteurs avec les plus grands acteurs du marché pour vous permettre d’assurer une connexion complète entre les différentes briques liées à la gestion des certificats. Nous vous accompagnons ainsi dans l’anticipation de l’ensemble des problématiques mentionnées ci-dessus.

Vous souhaitez aller plus loin afin de tout comprendre sur le contexte de ces changements et leurs impacts sur la gestion de vos certificats ? Notre webinar « Réduction de la durée des certificats SSL/TLS à 45 jours : Comment se préparer face au challenge de l’automatisation ? » est disponible en replay.

Pour toute autre question, vous pouvez contacter Nameshield directement ici.