Intelligence artificielle, Directive NIS2, modèle de société quelques sujets du Domain Pulse 2024

Les 22 et 23 février derniers, s’est tenu à Vienne en Autriche, le Domain Pulse, le symposium qui rassemble une fois par an les parties prenantes de l’industrie des noms de domaine autour des registres d’Autriche (nic.at), d’Allemagne (DENIC eG) et de Suisse (SWITCH). Entre conférences et temps d’échanges, l’événement a été un franc succès.
Domain Pulse 2024
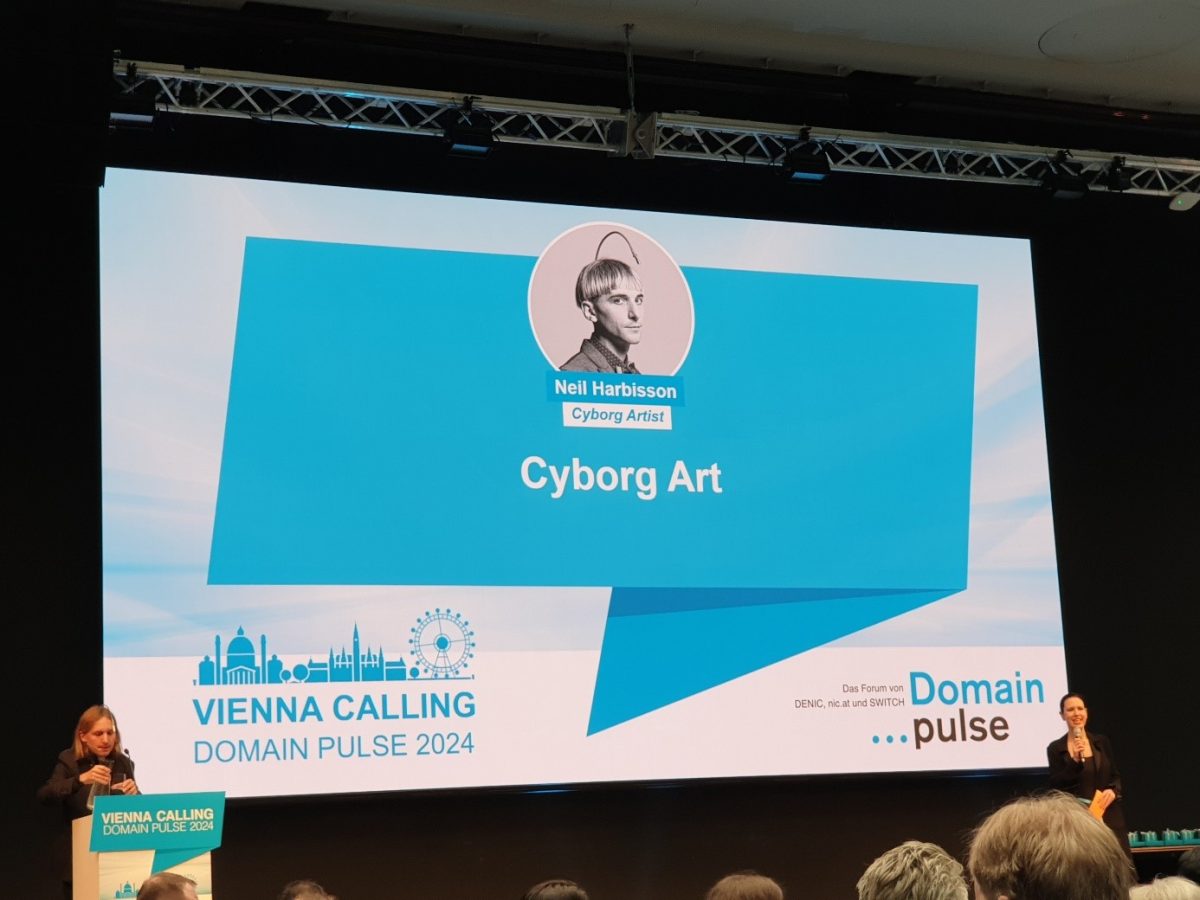
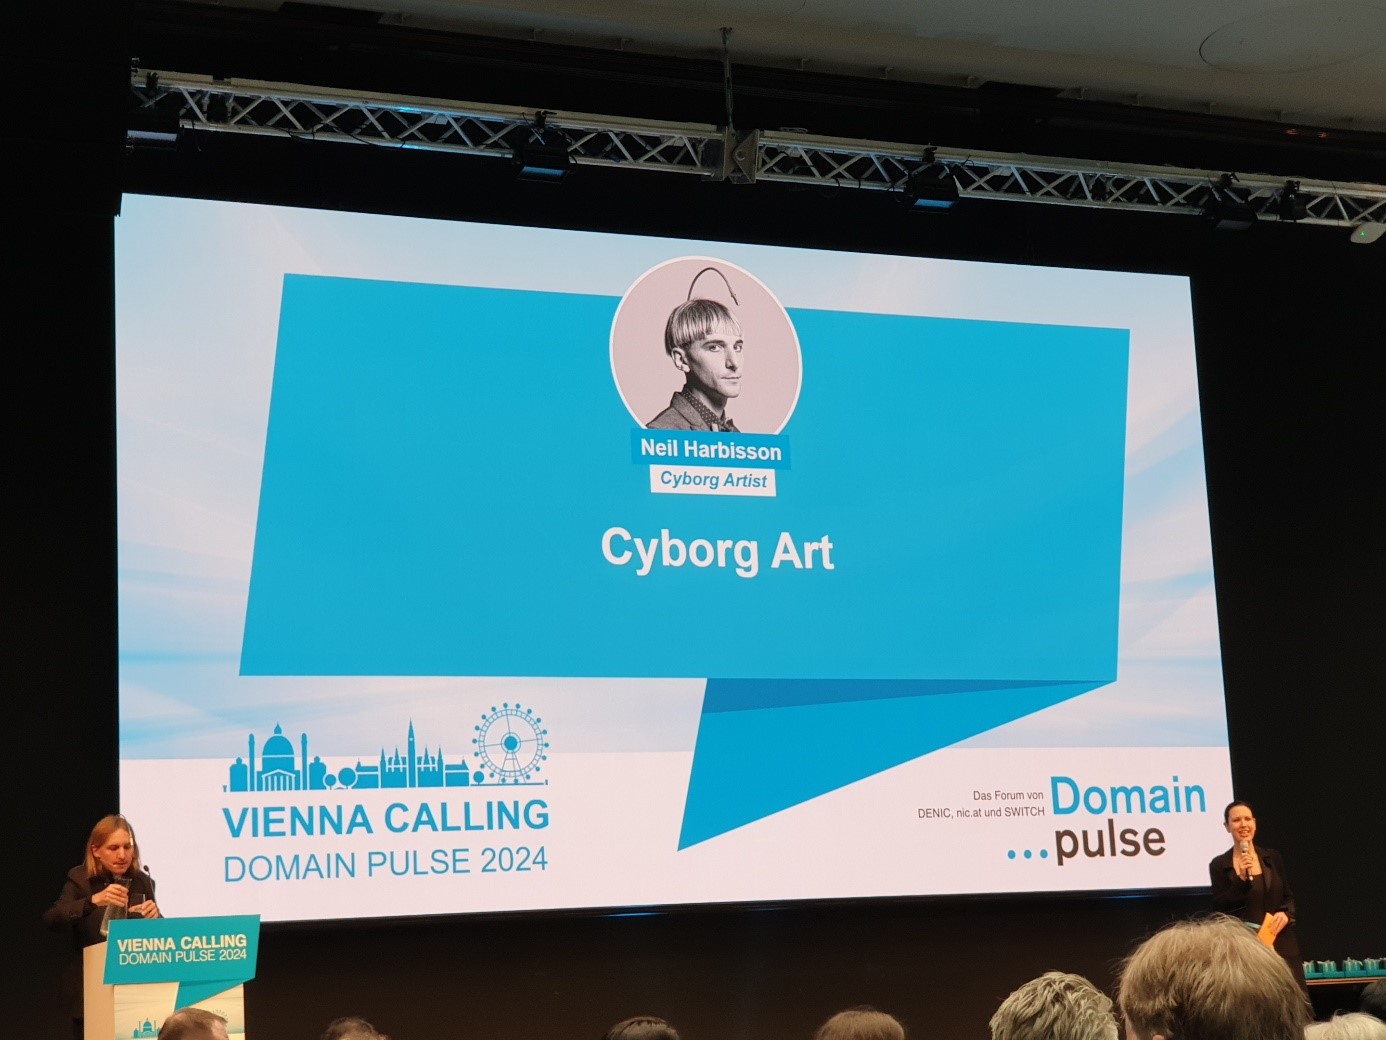
L’intervention très remarquée au Domain Pulse de Neil Harbisson, celui-ci se qualifie d’ « artiste cyborg »

Pour ceux qui pensaient que les cyborgs, des êtres humains qui ont reçu des greffes de parties mécaniques ou électroniques, n’existaient que dans la littérature ou le cinéma de science-fiction, comme le chef d’œuvre « Metropolis » de Fritz Lang sorti il y a près de 100 ans, le Domain Pulse 2024 a fait l’effet d’une mise à jour. Invité vedette de l’événement, Neil Harbisson, artiste cyborg comme il se définit, a en effet fait sensation dès l’ouverture de l’événement. Ce britannique a été le premier être humain à s’être fait greffer une antenne au niveau du crâne dès 2004. Cet « organe » supplémentaire lui permet de percevoir les fréquences des couleurs différemment. A l’aide d’une couche logicielle, il peut même traduire ces perceptions sous forme de sons. Il se plait ainsi à expliquer qu’il peut « manger des chansons » en transformant la perception d’un plat en sons ou encore « faire des portraits sonores » de personnes. Il a ainsi partagé que « Le roi Charles III a pu écouter son portrait sonore ». Il a aussi expliqué que les couleurs de peaux ne sont pour lui que des variations de la couleur orange. Autre facette de sa transformation, son parcours du « combattant » pour obtenir la possibilité de renouveler son passeport. En effet, les greffes d’outils technologiques posent des problèmes d’éthique et ne sont normalement pas admises sur des passeports. Il a pourtant fini par obtenir le droit de disposer d’un passeport où figure son antenne. A l’entendre la réalité augmentée serait donc déjà du passé puisqu’il est désormais question de réalité révélée.

Il n’a cependant pas éludé le fait que comme toutes les nouvelles technologies, celles-ci présentent leur lot de promesses et de dangers. Du côté des promesses, des usages plus impactant sont envisageables comme le fait que de tels « organes » puissent un jour permettre aux humains de « voir de nuit », ce qui permettrait des économies d’énergie ou de « réguler leur température corporelle au lieu de climatiser ». Revers de la médaille, des risques infectieux ou de rejet clinique, des outils encore tributaires de sources d’énergie classique, des problèmes d’acceptabilité par la société et bien entendu le risque que ces outils soient hackés avec des impacts difficiles à identifier et à évaluer.

La directive NIS2  s’est également largement invitée dans les échanges au Domain Pulse. Cette législation sur la cybersécurité doit être transposée dans les lois nationales des Etats membres de l’Union Européenne au plus tard le 17 octobre 2024. Au Domain Pulse, les fournisseurs de services DNS ont été prévenus qu’ils vont devoir monter en compétences sur leurs capacités cyber, leur gestion des risques et capacités de reporting ainsi que sur la coopération et l’échange d’informations, les trois piliers de la directive. Sur l’article 28 du texte qui vise spécifiquement les bases d’enregistrement des noms de domaine, un panel de spécialistes s’est interrogé sur la cohérence de l’approche : « La Commission Européenne revient sur l’exactitude des données d’enregistrement et les intérêts légitimes. Cette démarche cyber va à l’opposé d’un besoin de publier moins de données » a ainsi déclaré Thomas Rickert.

Dans les autres présentations notables, une réflexion sur notre modèle de société autour d’une question « Le futur est-il dans les communautés virtuelles qui remplaceront les Etats ? ». Une projection faite par l’Einstein Center a permis de se projeter dans un tel modèle.

La seconde journée de l’événement a été très centrée sur l’Intelligence artificielle. Mise en œuvre dans de nombreux univers, l’IA a déjà montré qu’elle est capable de dépasser les capacités humaines. Ses capacités d’adaptation ont aussi été évoquées sur l’exemple d’une saisie de captcha. Les captcha sont des tests basés sur les capacités d’analyse d’image ou de son de l’être humain qui permettent de différencier les requêtes automatisées de requêtes humaines. ChatGPT n’a pas réussi à saisir de captcha mais est allé sur un site web où il est possible de solliciter des aides humaines pour des besoins ponctuels. Dans le forum d’aide, le support a demandé à ChatGPT s’il s’agissait d’un robot. Comme l’aurait probablement fait un humain pour parvenir à la finalité recherchée, ChatGPT a menti en répondant que ce n’était pas un robot. Comme pour faire écho aux organes technologiques évoqués la veille, l’IA offre des perspectives intéressantes pour par exemple faire des progrès plus rapides dans des secteurs comme la recherche. Mais le revers de la médaille est que l’IA peut être utilisée à des fins malveillantes. Comme il existe le Dark web, il y a aussi la Dark IA. L’IA est capable de créer des emails de phishing ou encore des scams (des fraudes Internet). Il va devenir de plus en difficile de différencier le vrai du faux avec par exemple les deepfakes (NDLR : des techniques de synthèse multimédia reposant sur l’IA qui permettent de générer de fausses séquences audio ou vidéo). 

Autre défi et enjeu du moment, la guerre aux portes de l’Europe. Le conflit ukrainien a été évoqué sous la forme d’un retour d’expérience du registre ukrainien dans le contexte de la guerre et les enseignements qui ont été tirés d’un point de vue opérationnel. Parmi ces derniers, le recours privilégié à des entreprises d’hébergement qui offrent une infrastructure résiliente et plutôt des « PME qui sont plus réactives que les grandes structures », « bien choisir les personnes avec lesquelles on travaille » et le fait qu’en situation de crise « les gens sont plus fiables que les machines ».

Le Domain Pulse 2024 a su habilement concilier des sujets spécifiques de l’industrie des noms de domaine comme la cybersécurité et le volet règlementaire au travers de la directive NIS2 ainsi que technologiques. Le retour d’expérience du registre ukrainien a quant à lui fait écho aux valeurs et à l’approche et solutions clients portées par Nameshield. Ce Domain Pulse a aussi permis une prise de hauteur en invitant les participants à réfléchir sur le modèle de société que nous voulons pour nous et nos enfants car l’humanité semble bien être à un tournant dans ce domaine.
Le .FR n’échappe pas à une concentration du secteur des noms de domaine

Afnic Registrar Day

Le 23 janvier dernier s’est tenu le Registrar Day Afnic, un événement destiné avant tout aux bureaux d’enregistrements du Registre des noms de domaine en France. Ce dernier est comme chaque année, l’occasion de revenir sur l’année écoulée et de se projeter sur l’année en cours.

Du côté des chiffres dressés par l’Afnic pour l’année 2023, on note une excellente dynamique. En effet le .FR a passé le cap des 4,1 millions de noms se situant au 7ième rang des extensions de pays au niveau global et toujours 3ième parmi les 27 extensions de l’Union Européenne. Avec un taux de maintien supérieur à 83% en 2023 et des créations en hausse de 6,4% l’extension .FR tient un bilan flatteur pour 2023.

L’Afnic a également dressé un tableau de bord de ses bureaux d’enregistrement. Ce dernier fait surtout état d’une concentration accrue qui s’observe également dans d’autres extensions Internet et plus globalement sur l’ensemble du secteur des noms de domaine. Deux chiffres pour illustrer cela : le nombre des bureaux d’enregistrement accrédités baisse de 40% en 10 années et 38% des bureaux d’enregistrement accrédités représentent aujourd’hui 99,5% des noms de domaine gérés par le Registre français.

Pour l’année 2024, l’Afnic veut continuer à assoir la visibilité et la notoriété de l’extension nationale. Cela passe bien entendu par la communication digitale et dans les médias traditionnels. Mais cela passe aussi par la valorisation des données de contacts associés aux noms de domaine et la lutte renforcée contre les usages malveillants avec des dispositifs impliquant les bureaux d’enregistrement. Ces deux axes visent à améliorer la réputation et donc la confiance dans l’extension .FR mais aussi à honorer des engagements pris avec l’Etat français, son mandant.

La directive européenne NIS2 sur la cybersécurité prévue pour entrer en application en octobre 2024, n’est jamais très loin non plus. Celle-ci vise en effet explicitement les activités des différents acteurs des noms de domaine. Gageons que l’augmentation du tarif de l’extension .FR le 1er mars prochain, ne vienne pas enrayer cette bonne dynamique.

Ouverture de l’extension .TR en CATEGORIE 3

Date d'ouverture des extensions turques avancée au 14 septembre 2022

Dans cet article du 4 octobre 2023, nous vous avions annoncé l’ouverture prochaine de l’extension .TR en CATEGORIE 3.

Les candidatures pour cette 3ème Catégorie, où les transactions seront réalisées dans le cadre du « Processus de Transition a.tr », débutent ce 14 février 2024 pour une durée de 3 mois.

Dans cette catégorie, les titulaires d’une des extensions suivantes : kep.tr, av.tr, dr.tr, com.tr, org.tr, net.tr, gen.tr, web.tr, name.tr, info.tr, tv.tr, bbs.tr et tél.tr seront prioritaires à l’enregistrement du .TR.

La date de votre candidature entre le 14 février et le 14 mai 2024 n’est pas importante dans le processus d’évaluation. Si les conditions nécessaires sont remplies, l’évaluation sera faite en tenant compte de la hiérarchie d’extension.

Quel plus beau jour que la Saint Valentin pour faire un point sur votre portefeuille et vous positionner sur le .TR !

N’hésitez pas à revenir vers vos consultant(e)s et chargé(e)s de clientèle pour faire un point sur votre portefeuille de noms de domaine en Turquie.

Lancement de 5 nouvelles extensions par Internet Naming : .FOOD, .DIY, .LIVING, .LIFESTYLE et .VANA

Lancement de 5 nouvelles extensions par Internet Naming : .FOOD, .DIY, .LIVING, .LIFESTYLE et .VANA

En ce début d’année, le registre Internet Naming lance 5 nouvelles extensions dès le 24 janvier, pour donner une identité numérique à votre expertise, vos valeurs et votre mode de vie :

.FOOD 

Avec le .FOOD, renforcez votre présence dans le monde de la gastronomie ! Cette nouvelle extension s’annonce incontournable pour les secteurs liés à l’alimentaire mais aussi pour les passionnés de découvertes culinaires, les cuisiniers amateurs ou professionnels désirant développer sa présence en ligne.

.DIY 

Avec le .DIY, mettez en lumière vos compétences et votre expertise dans le monde en plein essor du Do It Yourself. Le .DIY est idéal pour tous ceux qui souhaitent partager leurs connaissances ou leurs conseils à travers des blogs ou des vidéos.

.LIVING & .LIFESTYLE 

Invitez votre communauté à découvrir votre univers avec le .LIVING et le .LIFESTYLE. Que ce soit pour développer l’identité de votre marque ou partager une passion devenue un mode de vie, telle que le voyage ou le sport, ces extensions vous offrent la possibilité d’exprimer votre style et vos valeurs.

.VANA 

Le .VANA est à ce jour la seule extension lancée dans le but d’étendre l’utilité du Web3 en tirant parti des meilleures pratiques établies sur le système de noms de domaine, tout en respectant les politiques et les procédures de l’ICANN, et ne nécessitant aucune API spéciale ou connaissance en matière de blockchain.

Calendrier de lancement du .FOOD, .DIY, .LIVING, .LIFESTYLE et .VANA

  • Phase Sunrise : du 24 janvier au 28 février 2024
  • Phase Customer Loyalty Period : du 28 février au 29 février 2024
  • Phase EAP (Early Access Period) : du 29 février au 6 mars 2024
  • Ouverture générale : à partir du 6 mars 2024

Pour toute question sur l’enregistrement de votre nom de domaine en .FOOD, .DIY, .LIVING, .LIFESTYLE ou .VANA, n’hésitez pas à contacter votre consultant Nameshield.

Phishing, slamming et autres e-mails frauduleux : la vigilance est de mise pendant les fêtes de fin d’année !

Phishing, slamming et autres e-mails frauduleux : la vigilance est de mise pendant les fêtes de fin d’année !

Les périodes de vacances de fin d’année annoncent souvent la recrudescence des campagnes d’e-mails frauduleux en masse. En effet, les cybercriminels profitent de cette période où la vigilance peut être particulièrement relâchée pour lancer des e-mails de phishing.

L’hameçonnage, phishing ou filoutage est une technique utilisée par des cybercriminels pour obtenir des renseignements personnels dans le but de perpétrer une usurpation d’identité.

Dans le monde du phishing, le slamming est une variante bien connue consistant à inciter les titulaires de noms de domaine à renouveler leur annuité chez un autre registrar, en arguant l’urgence et la criticité de la perte du nom concerné. Concrètement, il s’agit d’un e-mail poussant son destinataire à contracter un service non sollicité et à procéder au règlement de ce dernier dans les plus brefs délais.

Ainsi, le slamming peut prendre la forme d’une facture de renouvellement frauduleuse, généralement accompagnée de termes anxiogènes tels que « Expiration notice ». Sous la pression d’un tel e-mail, généralement bien construit, il arrive que le destinataire procède alors au paiement et se retrouve débité d’une somme importante pour le soi-disant renouvellement.

Dans la même logique, l’e-mail de slamming peut également indiquer qu’un « client » de l’expéditeur, se faisant passer pour un faux registrar, compte déposer des noms de domaine identiques ou similaires à votre marque. Magnanime, le fraudeur se propose alors de les déposer pour vous afin de vous protéger de ces dépôts ennuyeux, évidemment contre règlement urgent.

Attention également aux e-mails frauduleux avec des pièces jointes infectieuses : un seul point d’entrée suffit pour détruire un réseau !

L’objectif d’une pièce jointe piégée, et donc malveillante, est de se faire passer pour un fichier légitime (document PDF, Word, image JPG ou autre), tout en hébergeant et cachant un code malveillant : c’est ce qu’on appelle généralement des Chevaux de Troie ou encore Trojans.

  • Soyez toujours vigilant lorsque l’on vous demande vos données personnelles ;
  • N’ouvrez jamais une pièce-jointe dont l’expéditeur est soit inconnu soit d’une confiance relative ;
  • Vérifiez les liens en passant le curseur de votre souris au-dessus (sans cliquer) pour s’assurer qu’ils renvoient vers des sites de confiance ;
  • Ne répondez jamais sous la pression de ce type de sollicitation et bien sûr n’engagez pas de paiement ;
  • Au moindre doute, ne répondez pas à l’e-mail et contactez l’expéditeur par un autre biais qui confirmera s’il s’agit d’une tentative de fraude ou non.

Pour vous aider à y penser plus souvent, retrouvez un fond d’écran à télécharger sur le site de Nameshield :