Interview avec notre experts DMARC dans le cadre de la série « Supporter Spotlight » du CSA

Sébastien Fisher, expert DMARC chez Nameshield a été interviewé par la Certificatied Senders Alliance (CSA) pour parler de DMARC et de délivrabilité email.

Un environnement de messagerie sain ne se met pas en place tout seul. Il nécessite l’engagement actif des entreprises et des personnes qui veillent à ce que le courrier électronique reste un canal de communication ouvert, sécurisé et fiable. La Certified Senders Alliance (CSA) rend hommage à cet engagement à travers sa série « Supporter Spotlight » à laquelle Nameshield a été ravi de participer.

La CSA est l’organisme européen de certification des expéditeurs d’e-mails depuis 2004 et, en tant qu’initiative conjointe « d’eco, Association of the Internet Industry » et de la « Deutscher Dialogmarketing Verband DDV« . Elle joue le rôle d’intermédiaire entre les fournisseurs de services de messagerie et les expéditeurs. En tant que sponsor, aux côtés de notre partenaire Merox, nous mettons notre expertise DMARC au service de la lutte contre le phishing et l’usurpation d’identité.

Sébastien Fischer, consultant DMARC chez Nameshield et expert en délivrabilité des e-mails depuis 18 ans, revient sur ses débuts chez Emailvision jusqu’à son travail actuel à nos côtés dans le domaine de la sécurité des domaines. Voici l’interview complète.

CSA : Qu’est-ce qui vous fascine encore aujourd’hui dans l’e-mail ?

Pour commencer, revenons sur son parcours : nous avons voulu savoir ce qui l’avait fasciné dans ce domaine au fil des années.

Sébastien Fischer : J’ai fait mes premiers pas dans le marketing par e-mail – et plus particulièrement dans le domaine de la délivrabilité des e-mails – il y a 18 ans chez Emailvision. C’est là que j’ai découvert un canal de communication incroyable, en constante évolution, ce qui le rend si fascinant à bien des égards :

  • L’évolution des pratiques marketing : les e-mails de masse – que certains annonceurs continuent d’envoyer – ont cédé la place à des e-mails plus ciblés, au contenu personnalisé.
  • Évolution des techniques de spam : les spammeurs peuvent être des spécialistes du marketing très compétents et s’adaptent rapidement aux nouvelles technologies pour contourner les filtres anti-spam et tromper les utilisateurs finaux.
  • Progrès des techniques de filtrage : les filtres anti-spam utilisent des systèmes de réputation complexes basés sur divers indicateurs, notamment la configuration technique, l’authentification, l’historique de réputation des domaines et des adresses IP, l’analyse de contenu, la détection de comportements suspects et l’analyse des habitudes des utilisateurs en matière d’e-mails.
  • Évolution des normes : au cours des 20 dernières années, de nombreuses RFC ont été publiées, et certaines ont évolué ou continueront d’évoluer — je pense notamment au DMARC et à la version 2 du DKIM.
  • Évolutions juridiques : l’entrée en vigueur du RGPD il y a quelques années a changé la donne. Tous les annonceurs doivent s’adapter rapidement à ces changements s’ils souhaitent continuer à atteindre les boîtes de réception de leurs utilisateurs.

CSA : Quel est le défi que Nameshield s’engage tout particulièrement à relever ?

L’un des principaux défis de Nameshield consiste à protéger les marques contre l’usurpation de noms de domaine et le phishing, grâce à l’utilisation ciblée de protocoles d’authentification tels que SPF, DKIM et DMARC afin de sécuriser l’identité numérique des entreprises.

Sébastien Fischer : Nameshield est un leader mondial de la gestion de noms de domaine. Il est important pour nous d’être un guichet unique pour nos clients lorsqu’il s’agit de déployer des technologies de pointe pour sécuriser le trafic de messagerie entrant et sortant, tout en jouant le rôle de promoteur de ces technologies afin d’assurer une transition en douceur pour tous nos clients – de sorte que cet important canal de communication reste aussi sûr et fiable que possible.

CSA : Que faut-il faire pour que l’e-mail reste un canal fiable ?

Sébastien Fischer : L’e-mail est un formidable canal de communication, mais il existe certains domaines dans lesquels il pourrait encore être considérablement amélioré :

  • Une sécurité renforcée : l’adoption du protocole DMARC avec une politique de sécurité restrictive reste trop faible — une aubaine pour tout pirate qui aime utiliser des domaines non protégés pour ses e-mails de hameçonnage.
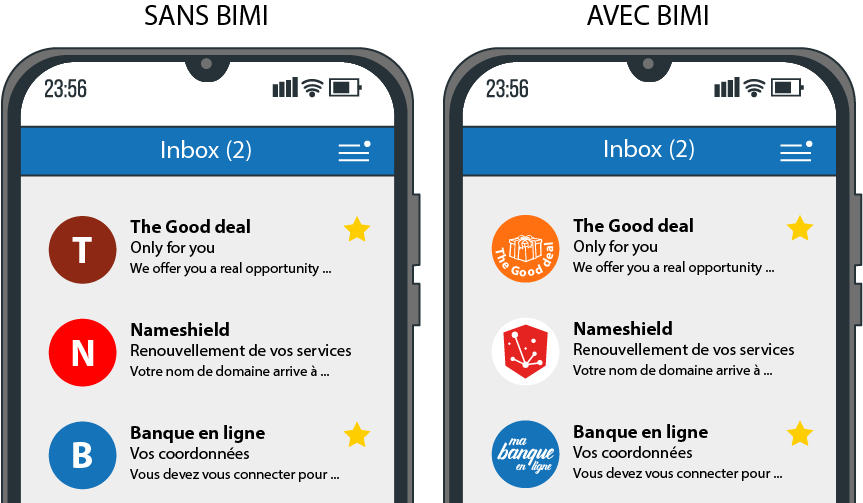
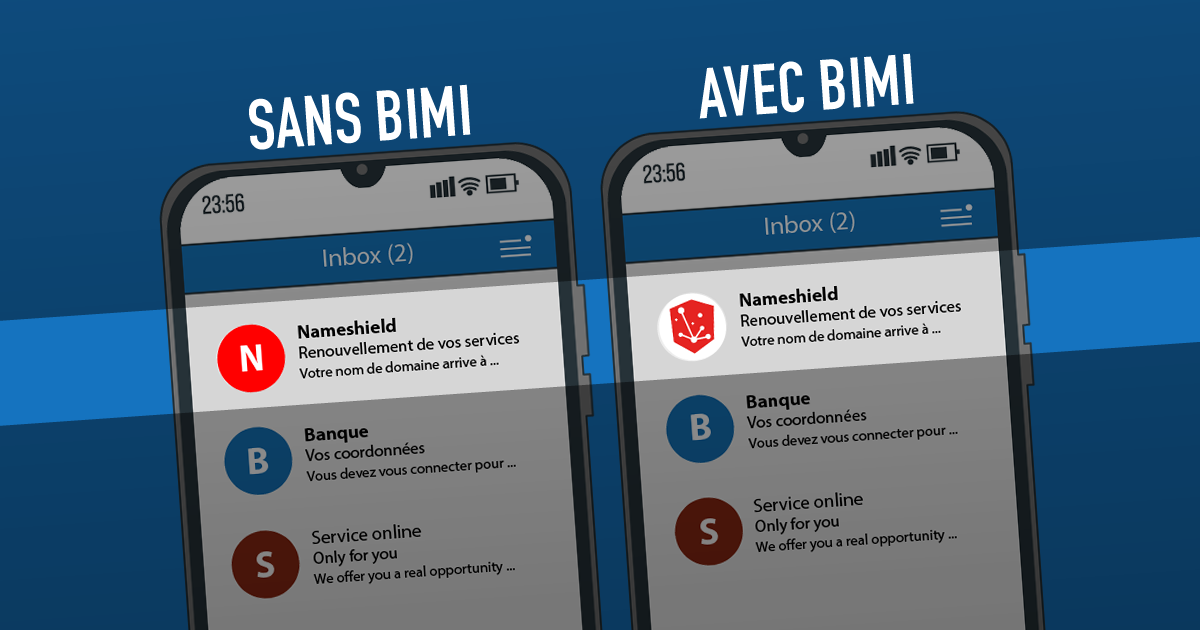
  • Un recours accru au BIMI : l’utilisation d’un certificat de marque VMC avec BIMI – qui permet d’afficher le logo et une coche distinctive dans les boîtes de réception de certains fournisseurs – renforce la visibilité d’une marque, pour le plus grand plaisir des équipes marketing. Elle confère également une plus grande légitimité aux e-mails envoyés dans les boîtes de réception des destinataires, contribuant ainsi à éviter toute confusion.
  • Une meilleure sensibilisation aux cybermenaces chez les entreprises et les particuliers : savoir reconnaître les e-mails de hameçonnage et protéger ses mots de passe pour prévenir le vol de comptes et de données.
  • Un nombre croissant de membres de la CSA (Certified Senders Alliance) et de son programme de certification : pour faire parvenir le bon message à la bonne personne dans sa boîte de réception au bon moment.

CSA : En quoi la collaboration entre la CSA et Nameshield est-elle importante pour vous ?

Sébastien Fischer : La CSA est une organisation européenne de premier plan dans le domaine de la délivrabilité et de la confiance en matière d’e-mails, notamment grâce à son programme de certification des e-mails. La CSA n’est pas seulement un tiers de confiance pour de nombreux fournisseurs locaux et internationaux, mais fait également office d’autorité juridique et technologique, ce qui lui confère une forte légitimité et un prestige considérable au sein du secteur. L’organisation apporte un soutien inestimable à tous ceux qui cherchent à améliorer la qualité de leur marketing par e-mail – et c’est précisément pour cette raison que nous nous engageons à la soutenir.

Notre entretien avec Sébastien Fischer démontre une fois de plus qu’un écosystème de messagerie sécurisé et fiable est le fruit d’un effort collectif. Chez Nameshield, nous travaillons chaque jour, en collaboration avec des partenaires tels que la CSA, pour faire progresser encore davantage la sécurité des domaines et la délivrabilité des e-mails.

Un grand merci à la CSA pour leurs questions pertinentes et cette collaboration !

Pour en savoir plus sur DMARC, n’hésitez pas à nous contacter.
Nameshield adopte son BIMI

Suite à la validation du dépôt du Logo Nameshield auprès du World Intellectual Property Organization – WIPO (Organisation mondiale de la propriété intellectuelle), Nameshield est ravie d’annoncer l’adoption officielle de son BIMI (Brand Indicators for Message Identification).

Ce protocole, dont le DMARC est un des prérequis, permet l’affichage du Logo d’une organisation dans le client de messagerie, l’application mobile ou le webmail de ses destinataires.

Ce standard de cybersécurité renforce la confiance dans nos communications et la délivrabilité de nos e-mails mais témoigne également de notre engagement constant pour la sécurité de nos clients.

Tous les clients de messagerie ne prennent pas en charge BIMI mais c’est le cas de Google, d’Apple, de Yahoo ainsi que de La Poste.

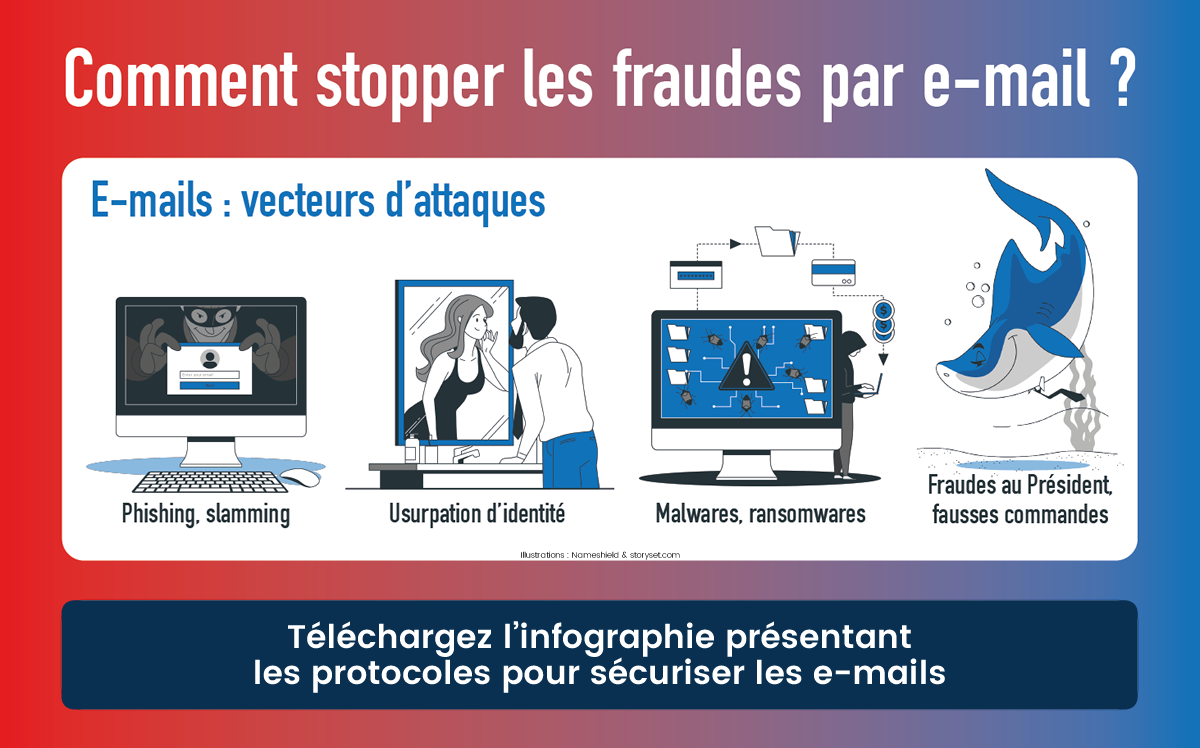
[INFOGRAPHIE] Comment stopper les fraudes par e-mail ?

Infographie : Comment stopper les fraudes par e-mail ? - Nameshield

Dans l’infographie téléchargeable sur le site de Nameshield, découvrez comment stopper les fraudes par e-mail à l’aide du protocole DMARC.

Vous découvrirez également d’autres protocoles de sécurisation permettant d’accroître la sécurité de vos messageries.

BIMI et VMC : affichez votre logo avec les e-mails

BIMI et VMC : affichez votre logo avec les emails

BIMI (Brand Indicators for Message Identification) permet d’authentifier vos emails et de renforcer la confiance de vos clients en affichant votre logo dans leur boîte de réception. VMC (Verified Mark Certificate) est un certificat associé à BIMI, garantissant l’authenticité du logo affiché.

BIMI et VMC : affichez votre logo avec les emails

Qu’est-ce que BIMI?

BIMI est une initiative de l’industrie visant à normaliser l’utilisation et l’affichage des logos des marques dans les clients de messagerie. En plaçant le logo d’une marque ou d’une entreprise à côté d’un e-mail, celui-ci est plus facilement identifiable par les clients et les utilisateurs, installe un sentiment de légitimité et de confiance, impacte significativement les taux d’ouverture et augmente la protection des consommateurs contre les e-mails frauduleux.

Techniquement parlant, BIMI est une technologie de sécurité émergente qui fonctionne en complément des protocoles DKIM, SPF et DMARC pour protéger votre nom de domaine contre l’utilisation par des acteurs malveillants pour envoyer des e-mails frauduleux.

Avant BIMI, les étapes pour faire apparaître votre logo à côté d’un e-mail étaient spécifiques à chaque service de messagerie auquel votre message était envoyé. Parfois, le processus était entièrement manuel ou s’appuyait sur d’autres applications pour agréger les informations de votre marque et les partager sur les plateformes participantes.

Le groupe AuthIndicators, qui comprend des fournisseurs de services de messagerie tels que Google, Verizon Media, IONOS by 1&1 et Fastmail, travaille à la mise en œuvre de BIMI dans les clients de messagerie les plus courants. De nombreux acteurs ont déjà adopté BIMI, d’autres sont en cours, les positions de Microsoft et d’Apple sont attendues pour faire définitivement adopter ce standard.

Pourquoi BIMI est important ?

Pour compléter l’arsenal de protection d’une marque sur Internet, plus particulièrement contre les tentatives de détournement via des e-mails frauduleux de type spoofing dont le but est de tromper l’utilisateur et de l’amener vers des sites de phishing.

.

306 Milliards d’e-mails ont circulé en 2020 dans le monde, avec une proportion toujours croissante de mails frauduleux détournant des marques.

Pour augmenter la désidérabilité des e-mails, notamment dans les campagnes marketing. L’implémentation de BIMI et plus largement des protocoles et certificats de sécurité sur le nom de domaine associé à une marque est indispensable aujourd’hui et a un impact majeur sur la réputation en ligne.

Parce que c’est en train de devenir un standard du marché, simple à mettre en place contrairement au nombre de solutions de lutte contre les e-mails frauduleux existantes, souvent difficiles à tester et à mettre en œuvre.

Comment BIMI fonctionne ?

BIMI utilise un processus en plusieurs étapes pour valider les e-mails en s’assurant qu’ils sont réellement associés au nom de domaine de l’expéditeur. Les expéditeurs doivent ajouter un enregistrement DNS de type TXT dédié à BIMI.

Pour que BIMI fonctionne, les noms de domaine doivent également disposer de plusieurs autres protections contre la fraude, notamment :

  • SPF (Sender Policy Framework) : authentifie les e-mails en identifiant les serveurs de messagerie autorisés à envoyer à partir de noms de domaine spécifiques ;
  • DKIM (DomainKeys Identified Mail) : ajoute une signature numérique à chaque e-mail pour vérifier qu’il a été envoyé depuis un nom de domaine autorisé ;
  • DMARC (Domain-Based Message Authentication, Reporting, and Conformance) : confirme les enregistrements SPF et DKIM et spécifie comment les e-mails non conformes doivent être traités.

Lorsque des e-mails sont envoyés en utilisant BIMI, le serveur de messagerie de réception effectuera d’abord l’authentification DMARC/DKIM standard et la validation SPF. Si l’e-mail passe ces vérifications, le serveur de messagerie vérifiera s’il a un enregistrement BIMI valide et affichera le logo de la marque.

Comment BIMI interagit-il avec DMARC, DKIM et SPF ?

La première étape vers l’utilisation de BIMI pour afficher un logo consiste à mettre en œuvre DMARC. Ceci est stocké en tant qu’enregistrement DNS de type TXT sur le nom de domaine. Pour que DMARC fonctionne avec BIMI, la politique de rejet dans cet enregistrement doit être p=quarantine ou p=reject pour tous les e-mails envoyés depuis votre domaine.

BIMI nécessite DMARC… et DMARC nécessite que votre nom de domaine ait des enregistrements DKIM pour fonctionner. Si DMARC ne nécessite que SPF ou DKIM pour fonctionner, il est cependant préférable d’inclure des enregistrements SPF pour plus de sécurité lors de l’utilisation de BIMI. Ces 2 outils de sécurité sont également stockés sous forme d’enregistrements DNS TXT dans la zone du nom de domaine.

VMC, le dernier maillon de la chaîne

Un Verified Mark Certificate (ou « certificat de marque vérifié ») est un certificat numérique qui authentifie la propriété d’un logo, et qui vient compléter l’utilisation de BIMI dans les clients de messagerie tels que Gmail.

Le certificat VMC garantit l’authenticité du logo affiché, nécessairement propriété du titulaire du nom de domaine envoyant l’e-mail. C’est le dernier maillon de la chaîne pour garantir l’authenticité du mail reçu.

Lorsque vous envoyez un e-mail à un contact, le serveur de messagerie destinataire qui gère sa boîte de réception prendra l’URL de la balise qui indique où le logo doit être affiché. Il vérifiera ensuite le certificat VMC pour s’assurer que le bon logo est utilisé. Une fois le logo vérifié par le VMC, BIMI l’affichera à côté de l’e-mail dans la boîte de réception.

Pour obtenir un certificat VMC, l’implémentation de DMARC sur le nom de domaine est un prérequis. S’ensuit alors un processus d’authentification renforcé auprès d’une Autorité de Certification qui validera l’identité de l’Organisation, l’enregistrement du logo auprès d’un organisme certifié et délivrera le certificat à la suite d’un one to one devant un notaire.

Selon les pays, les offices d’enregistrement des logos peuvent varier ainsi que les règles d’acceptation pour émettre le certificat. Les notions à garder en tête, les marques déposées autorisées peuvent être :

  • Marques de dessins : composées uniquement d’un dessin ;
  • Marques verbales : contiennent des mots, des lettres et/ou des chiffres, sans police, taille, couleur ou style particulier ;
  • Marques combinées : inclure une combinaison de mots avec un dessin, des lettres stylisées ou des chiffres.

Bien que ce ne soit pas une exigence pour la mise en œuvre de BIMI sur votre nom de domaine pour le moment, VMC devrait faire partie de la norme à l’avenir.

Entrust Datacard et DigiCert sont les 2 premières sociétés à délivrer des certificats VMC pour la norme BIMI. Nameshield est partenaire des deux sociétés et vous accompagne pour l’obtention de certificats VMC. Vous pouvez contacter directement notre service certificats pour toute question sur le sujet.

BIMI + VMC = Garantie d’authenticité

BIMI, VMC… et Nameshield

Nameshield accompagne désormais ses clients sur tous les aspects de la mise en place des protocoles DMARC, SPF, DKIM, mais aussi BIMI et l’obtention des certificats VMC associés. Le nom de domaine est au cœur de la mise en place de ces différents protocoles. Notre métier historique de registrar et de gestionnaire de zones DNS nous permet aujourd’hui d’accompagner nos clients sur ces sujets majeurs de la lutte contre la fraude en ligne et d’augmentation de la désidérabilité des e-mails.

[REPLAY WEBINAR] Cybersécurité : comment stopper les fraudes par email ?

[REPLAY WEBINAR] Cybersécurité : comment stopper les fraudes par email ? - NAMESHIELD

Retrouvez sur le site de Nameshield et la plateforme Webikeo, le replay du webinar « Cybersécurité : comment stopper les fraudes par email ?« .

Protéger ses collaborateurs, ses utilisateurs ou ses fournisseurs d’un phishing qui usurpe son identité est devenu vital pour l’entreprise, dans un monde où la fraude par email prend un essor sans précédent. Des solutions existent !

Ce webinar aborde l’utilisation des protocoles d’authentification (SPF, DKIM, DMARC, BIMI) pour bloquer à la fois les emails trompeurs ciblant vos utilisateurs (anti-phishing, anti-spoofing) et les usurpations de vos identités visant vos correspondants (politiques d’authentification de vos domaines).

Webinar animé par :

  • Christophe DARY, Expert lutte anti-usurpation par email de 3DXInternet
  • Florent BLONDEAU, Directeur Général et Directeur Études & Développement de Nameshield Group