C’est officiel : la durée de vie des certificats SSL/TLS va être réduite à 47 jours

la durée de vie des certificats SSL/TLS va être réduite à 47 jours

Le 9 octobre 2024, Apple annonçait au CA/B Forum (Certification Authority Browser Forum), sa volonté de réduire la durée maximale des certificats SSL/TLS publics à 45 jours d’ici 2027 mais aussi de réduire la période de réutilisation des challenges DCV à 10 jours d’ici 2027.

Cette demande avait ensuite été discutée, puis amendée, 6 mois plus tard, toujours par Apple, qui proposait une modification de l’agenda initial avec une durée de certificats réduite à 47 jours pour les certificats SSL/TLS et une durée de validation des challenges DCV de 10 jours à partir du 15 mars 2028.

Cette mesure entre officiellement en vigueur, suite au vote du CA/B Forum datant d’avril 2025, qui adopte un nouveau calendrier de mise en œuvre, réduisant officiellement la validité des certificats à 47 jours et favorisant ainsi l’automatisation pour la bonne gestion de ces certificats.

  • Jusqu’au 15 mars 2026, la durée de vie maximale d’un certificat TLS est maintenue à 398 jours.
  • À compter du 15 mars 2026, la durée de vie maximale d’un certificat TLS sera de 200 jours.
  • À compter du 15 mars 2027, elle passera à 100 jours.
  • Et à compter du 15 mars 2029, la durée de vie maximale d’un certificat TLS sera réduite à 47 jours.
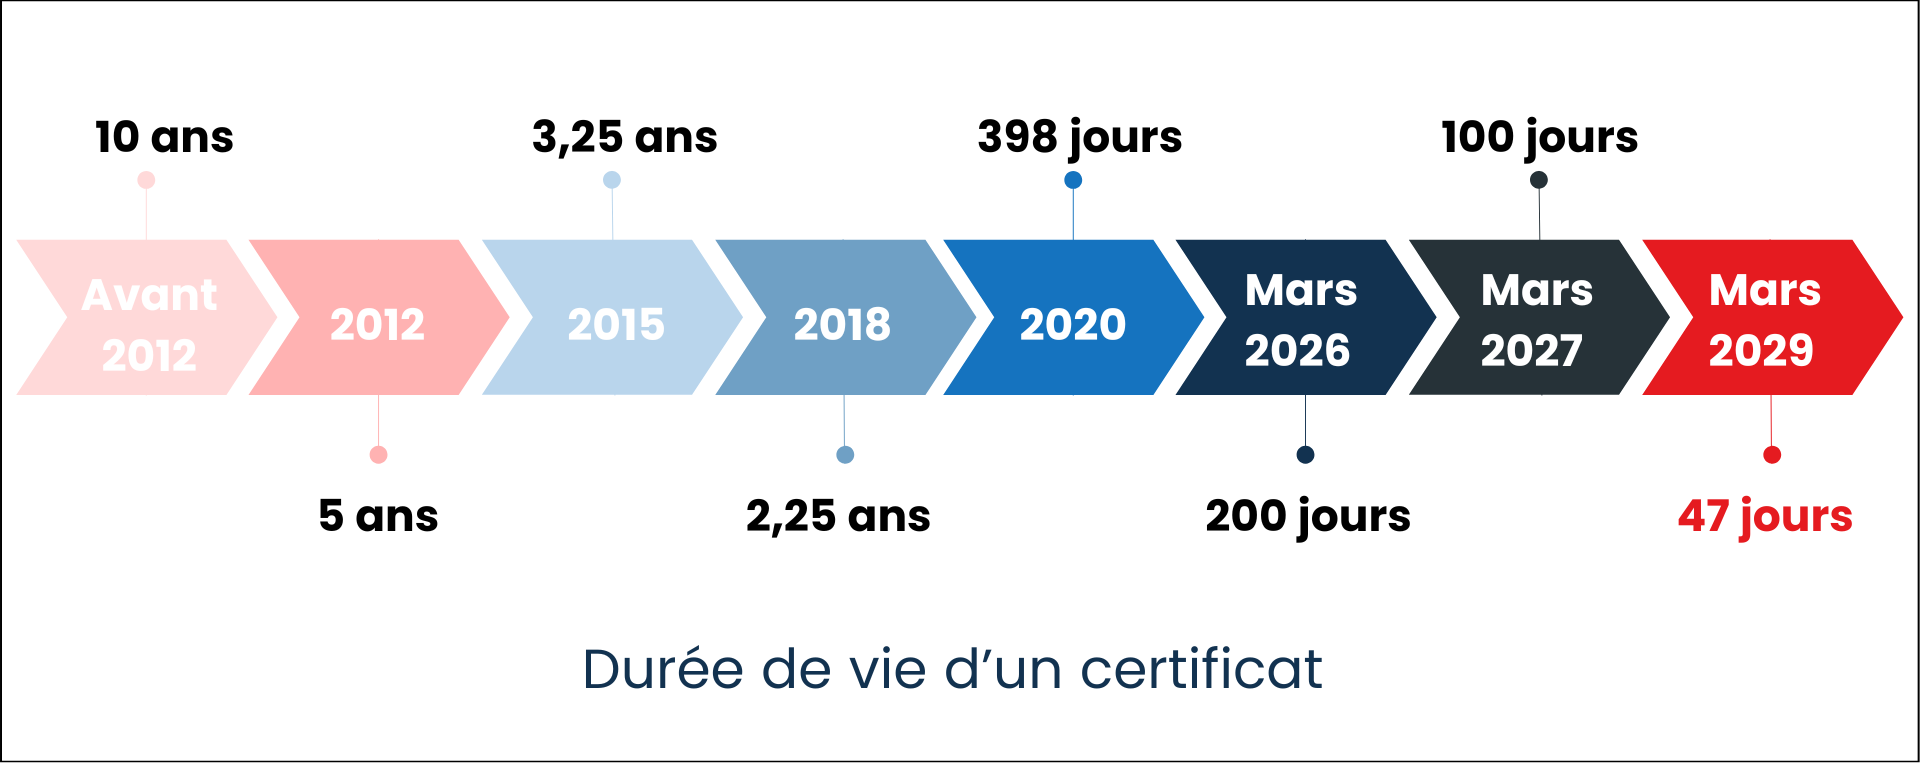
Durée de vie des certificats SSL/TLS

En parallèle, les périodes de réutilisation de la Validation du Contrôle de Domaine (challenge DCV), qui impliquent d’intervenir dans la zone du nom de domaine listé dans le certificat pour le valider, seront alignées au calendrier des certificats, jusqu’à atteindre 10 jours en 2029.

  • Jusqu’au 15 mars 2026, la période maximale pendant laquelle les informations de validation de domaine peuvent être réutilisées est de 398 jours.
  • À compter du 15 mars 2026, la période maximale pendant laquelle les informations de validation de domaine peuvent être réutilisées est de 200 jours.
  • À compter du 15 mars 2027, la période maximale pendant laquelle les informations de validation de domaine peuvent être réutilisées est de 100 jours.
  • À compter du 15 mars 2029, la période maximale pendant laquelle les informations de validation de domaine peuvent être réutilisées est de 10 jours.
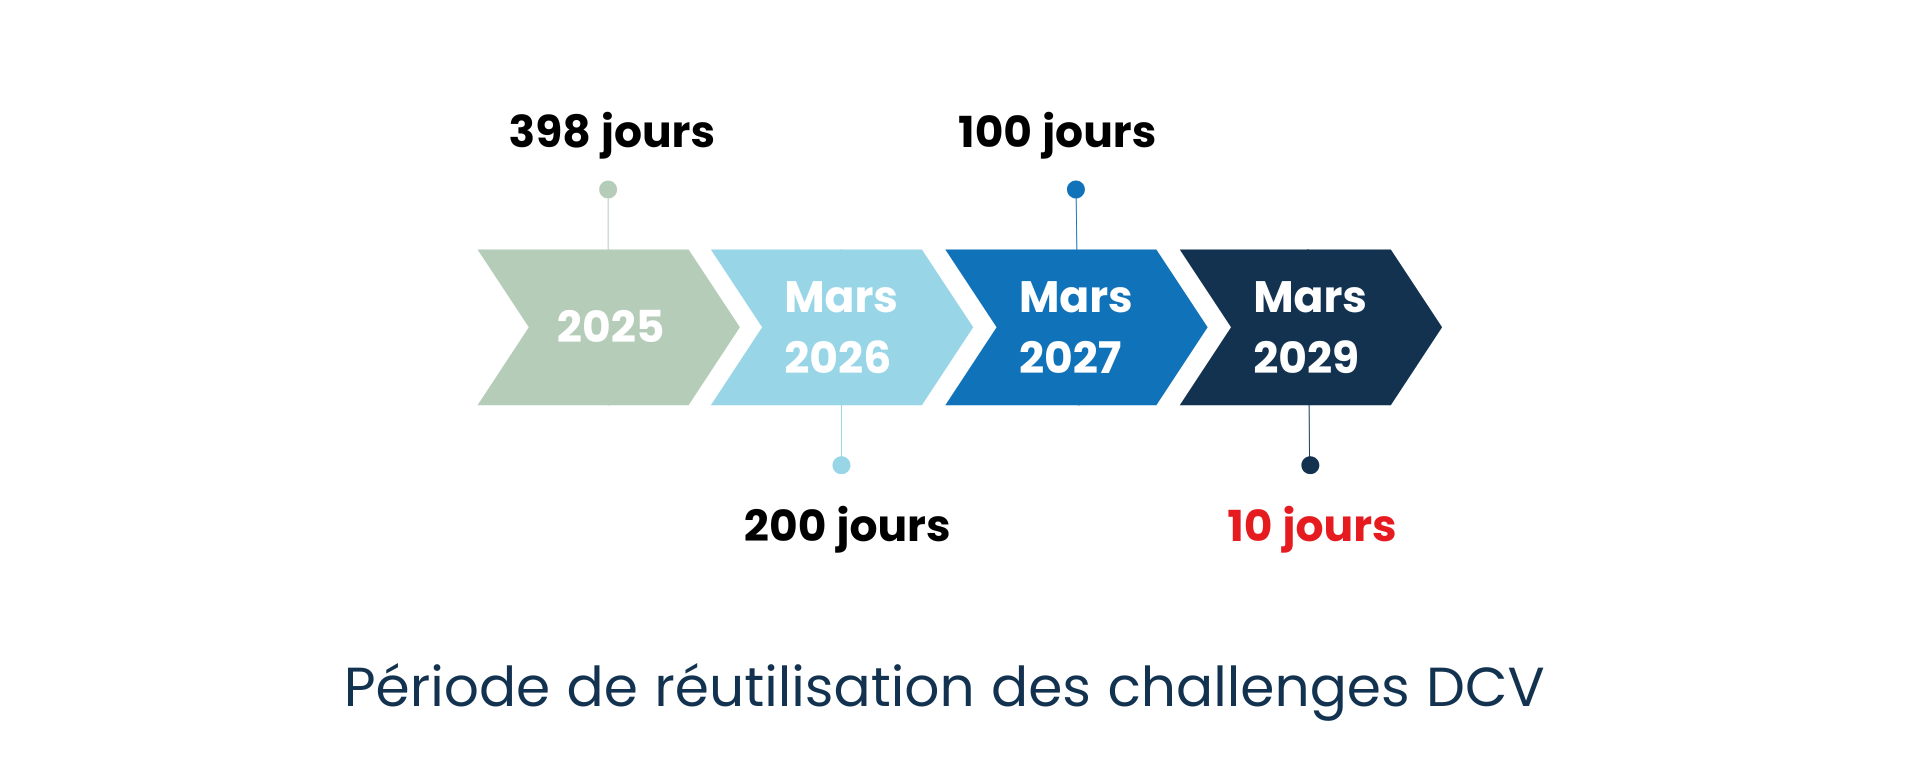
période de réutilisation des challenges DCV

Face à ces changements majeurs dès 2026, il est essentiel pour les entreprises de se préparer

L’impulsion du CA/B Forum va transformer progressivement le paysage de la sécurité des certificats numériques. La durée de validité des certificats SSL/TLS va se voir réduite, accompagnée par un durcissement des règles de validation des challenges DCV. La clé d’une bonne gestion à venir des certificats repose donc sur l’automatisation. 47 jours de durée des certificats en 2029 c’est 9 interventions par an par certificat, la gestion manuelle deviendra utopique. Il faut donc s’appuyer sur les différents services/logiciels suivants :

  • Fournisseur de certificats / Autorité de Certification (AC) : un partenaire de confiance qui vous accompagnera dans les problématiques d’authentification des organisations et domaine. Le niveau de service est la clé pour une bonne gestion. Un partenaire multi-AC est recommandé pour limiter la dépendance à une seule AC, cas des récents déboires d’Entrust.

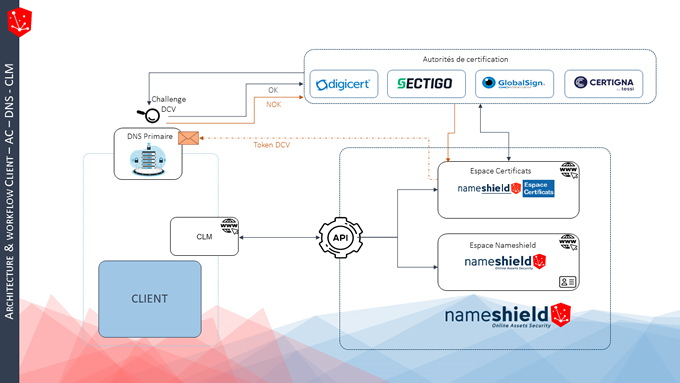
  • Registrar / DNS Primaire : maîtriser le DNS primaire des noms de domaine listés dans les certificats va devenir la clé de la livraison. Chaque émission de certificat entrainera l’installation d’un TXT ou d’un CNAME sur la ou les zones concernées. Avoir une interconnexion entre l’AC et le DNS est primordial.

  • Editeur CLM : inventorier le parc de certificats, définir des règles de gestion du parc et assurer l’automatisation complète du processus de commande depuis la génération des CSR jusqu’au déploiement des certificats sur les serveurs, c’est le travail du CLM. Et celui-ci pour fonctionner, s’appuie sur des connecteurs avec les AC ou fournisseurs de Certificats.

Se préparer c’est donc identifier les solutions qui vous conviennent sur ces trois points et lancer cette réflexion pour comprendre les impacts en matière de processus, de technologie et de budget, pour être prêts idéalement au premier semestre 2026.

Nameshield, un allié, pour vous aider à faire face à ces changements 

Nameshield occupe une place unique sur le marché en étant registrar et fournisseur de certificats multi-AC. Depuis plus de 10 ans, nous gérons au quotidien toutes les problématiques liées à l’authentification des organisations et des domaines liés aux certificats en ayant d’un côté, une relation privilégiée avec les plus grandes AC du marché (Digicert, Sectigo, GlobalSign), et en maitrisant de l’autre la brique DNS pour la validation des challenges DCV. De ce fait, nous émettons des certificats publics de manière quasi instantanée. Enfin, en ce qui concerne la brique CLM, Nameshield dispose de connecteurs avec les plus grands acteurs du marché pour vous permettre d’assurer une connexion complète entre les différentes briques liées à la gestion des certificats. Nous vous accompagnons ainsi dans l’anticipation de l’ensemble des problématiques mentionnées ci-dessus.

Vous souhaitez aller plus loin afin de tout comprendre sur le contexte de ces changements et leurs impacts sur la gestion de vos certificats ? Notre webinar « Réduction de la durée des certificats SSL/TLS à 45 jours : Comment se préparer face au challenge de l’automatisation ? » est disponible en replay.

Pour toute autre question, vous pouvez contacter Nameshield directement ici.

[REPLAY WEBINAR] Réduction de la durée des certificats SSL/TLS à 45 jours : Comment se préparer face au challenge de l’automatisation ?

[REPLAY WEBINAR] Réduction de la durée des certificats SSL/TLS à 45 jours : Comment se préparer face au challenge de l’automatisation ?

Retrouvez sur le site de Nameshield et sur Webikeo le replay du webinar « Réduction de la durée des certificats SSL/TLS à 45 jours : Comment se préparer face au challenge de l’automatisation ?», animé par Christophe GÉRARD, Directeur Produits de Nameshield et Alexandre AUFRERE, Directeur Technique d’Evertrust.

En 2023, Google annonçait son intention de réduire la durée des certificats à 90 jours et le 9 octobre 2024, Apple proposait un premier calendrier prévisionnel indiquant une durée des certificats réduite à 45 jours en 2027 et la limitation à 10 jours pour le challenge DCV. Une mise à jour d’Apple a très récemment été publiée annonçant reculer son calendrier de 6 mois, avec pour nouvel objectif, des certificats de 47 jours en mars 2028.

Ces annonces sonnent le glas de la gestion manuelle des certificats SSL/TLS publics et lancent officiellement le besoin d’automatisation.

Lors de ce webinar, nos deux experts aborderont :

  • Le contexte et les impacts sur la gestion de vos certificats,
  • Le challenge de l’automatisation
  • Comment des prestataires comme Nameshield et Evertrust sont des alliés essentiels pour vous accompagner et anticiper l’ensemble des problématiques liées à ces annonces.

[WEBINAR] Réduction de la durée des certificats SSL/TLS à 45 jours : Comment se préparer face au challenge de l’automatisation ? – Le 30/01 à 11h

[WEBINAR] Réduction de la durée des certificats SSL/TLS à 45 jours : Comment se préparer face au challenge de l'automatisation ? – Le 21/01 à 11h

Rendez-vous le 30 janvier à 11h pour assister à notre nouveau webinar « Réduction de la durée des certificats SSL/TLS à 45 jours : Comment se préparer face au challenge de l’automatisation ? » animé par Christophe GÉRARD, Directeur Produits de Nameshield et Alexandre AUFRERE, Directeur Technique d’Evertrust.

Ce webinar fait suite aux annonces de Google, qui annonçait en 2023 son intention de réduire la durée des certificats à 90 jours et d’Apple qui proposait, le 9 octobre 2024, un premier calendrier prévisionnel indiquant une durée des certificats réduite à 45 jours en 2027 et la limitation à 10 jours pour le challenge DCV. Une mise à jour d’Apple a très récemment été publiée annonçant reculer son calendrier de 6 mois, avec pour nouvel objectif, des certificats de 47 jours en mars 2028.

Ces annonces sonnent dès aujourd’hui le glas de la gestion manuelle des certificats SSL/TLS publics et lancent officiellement le besoin d’automatisation.

Nos deux experts vous présenteront au cours de ce webinar :

  • Le contexte et les impacts sur la gestion des certificats,
  • La nécessité de se préparer à l’automatisation en maîtrisant les acteurs indispensables de toute la chaîne : Autorité(s) de Certification, DNS et CLM.
  • Comment des prestataires comme Nameshield et Evertrust sont des alliés essentiels pour vous accompagner et anticiper l’ensemble des problématiques liées à ces annonces.

Pour y assister, il faudra au préalable vous inscrire sur la plateforme Webikeo (inscription gratuite) puis réserver votre place pour ce webinar. Vous pourrez ainsi participer à cette web-conférence et poser vos questions en direct.

Vous ne serez pas disponible ? Pas d’inquiétude, ce webinar sera également disponible en replay.

Apple décale de 6 mois son calendrier pour la réduction de la durée des certificats SSL/TLS

Durée des certificats SSL/TLS réduite à 45 jours en 2027 : Apple fait le premier pas

Le 17 octobre 2024, nous vous annoncions la décision d’Apple de réduire progressivement la durée maximale des certificats SSL/TLS publics à 45 jours d’ici 2027.

De nouveaux éléments ont été partagés depuis à ce sujet avec une nouvelle annonce d’Apple de décaler son calendrier, en le reculant de 6 mois avec pour nouvel objectif, des certificats désormais de 47 jours en mars 2028 :

  • 15-mar-2026 => durées certificats et validation DCV réduites à 200 jours
  • 15-mar-2027 => durées certificats et validation DCV réduites à 100 jours
  • 15-mar-2028 => durée certificats réduite à 47 jours
  • 15-mar-2028 => durée de validation DCV : 10 jours

Le CA/B Forum a quant à lui pris le sujet en main le 24 novembre, notamment dans le but de commencer à organiser comment gérer les commentaires publics.

Nameshield continue à suivre l’actualité et communiquera régulièrement sur le sujet.

Durée des certificats SSL/TLS réduite à 45 jours en 2027 : Apple fait le premier pas

Le 9 octobre, Apple a révélé au CA/B Forum avoir publié un projet de vote pour commentaires sur GitHub au sujet de deux évènements importants sur la durée de vie des certificats SSL/TLS :

  • réduire progressivement la durée maximale des certificats SSL/TLS publics à 45 jours d’ici 2027 ;
  • réduire progressivement la période de réutilisation des challenges DCV à 10 jours d’ici 2027.

En mars 2023, Google annonçait, dans sa roadmap « Moving Forward, Together », son intention de proposer au CA/B Forum la réduction de la durée de validité maximale possible des certificats TLS publics de 398 jours à 90 jours. Depuis cette annonce, le marché attendait fébrilement la confirmation de Google et surtout le calendrier d’applicabilité… sans succès. Mozilla annonçait quant à lui il y a quelques semaines, son intention d’emboîter le pas à Google pour son navigateur Firefox, mais sans plus de précisions.

C’est finalement Apple qui a fait le premier pas la semaine dernière en annonçant le 9 octobre, sa double volonté de réduire d’une part la durée de vie des certificats à  45 jours (alors que tout le marché s’attendait à 90 jours) et d’autre part la limitation de la durée du challenge DCV à 10 jours, le tout selon le calendrier ci-dessous. Une véritable petite bombe :   

15-sep-2025 => durées certificats et validation DCV réduites à 200 jours

15-sep-2026 => durées certificats et validation DCV réduites à 100 jours

15-avr-2027 => durées certificats et validation DCV réduites à 45 jours

15-sep-2027 => durée de validation DCV 10 jours

Quelques informations sur le contexte et l’analyse de cette annonce, les impacts attendus et comment s’y préparer seront sans doute utiles :

Contexte et Analyse :

A ce stade, il s’agit d’une publication susceptible d’être commentée par les acteurs du marché avant la rédaction formelle d’un ballot au sein du CA/B Forum, lui-même amené à être voté par ses membres : les éditeurs de navigateurs Internet d’un côté (Google, Mozilla, Apple et Microsoft…) et les Autorités de Certification de l’autre. Des modifications ne manqueront pas d’être apportées, mais l’idée générale est là et la machine se met en marche.

En effet, les éditeurs de navigateurs sont tous alignés sur le besoin de réduire la durée de vie des certificats et parmi les Autorités de Certification, Sectigo, un des acteurs majeurs de l’industrie des certificats, soutient d’ores et déjà l’initiative. Il y a fort à parier que les choses vont bouger rapidement dorénavant avec peu de commentaires et une rédaction du ballot dans les semaines ou mois qui viennent. Nous en saurons alors plus sur la confirmation des durées et du calendrier, nous vous tiendrons bien sûr informés.

Impacts attendus :

  • Durée des certificats : qu’elle soit in fine de 90 jours, 45 jours ou même moins, cette réduction n’est plus une surprise et son impact sera important pour les parcs de certificats publics. Ils ne pourront plus être gérés de manière manuelle. Le marché a commencé sa transition vers l’automatisation en s’appuyant notamment sur les CLM (Certificate Lifecycle Manager). La clé pour les entreprises et les organisations sera de s’appuyer sur des partenaires qui pourront offrir le plus d’interconnexions possibles entre les Organisations, les Autorités de Certification et les CLM.
  • Durée du challenge DCV : réduire à 10 jours la durée d’utilisation du challenge DCV, si c’était validé, aurait un impact considérable, peut-être plus encore que la réduction de la durée de vie des certificats. Jusqu’à présent, l’industrie pré-validait les noms de domaine pour une durée de 398 jours, en utilisant une seule fois le challenge DCV. L’annonce d’Apple forcerait à utiliser un challenge DCV pour quasiment toutes les commandes, ce qui serait un changement de paradigme majeur et impliquerait l’interconnexion avec une brique supplémentaire de l’écosystème : le DNS. En effet, le challenge DCV pour Domain Control Validation implique d’intervenir dans la zone du ou des noms de domaine listé(s) dans le certificat, idéalement de manière instantanée pour valider celui-ci.
  • Durée d’authentification des Organisations : Apple n’a rien annoncé au sujet de la durée de validité de l’authentification d’une organisation pour les certificats de type OV, actuellement de 825 jours. Pour autant, de nombreuses rumeurs courent sur une réduction à 398 jours voire 365 jours.

Comment se préparer :

La clé d’une bonne gestion à venir des certificats repose sur l’automatisation. 45 jours de durée des certificats représentent 9 interventions par an par certificat, la gestion manuelle deviendra utopique. Il faut donc s’appuyer sur :

  1. Fournisseur de certificats / Autorité de Certification (AC) : un partenaire de confiance qui vous accompagnera dans les problématiques d’authentification des organisations et domaine. Le niveau de service est la clé pour une bonne gestion. Un partenaire multi-AC est recommandé pour limiter la dépendance à une seule AC, cas des récents déboires d’Entrust.
  1. Registrar / DNS Primaire : maîtriser le DNS primaire des noms de domaine listés dans les certificats va devenir la clé de la livraison. Chaque émission de certificat entrainera l’installation d’un TXT ou d’un CNAME sur la ou les zones concernées. Avoir une interconnexion entre l’AC et le DNS est primordial.
  1. Editeur CLM : inventorier le parc de certificats, définir des règles de gestion du parc et assurer l’automatisation complète du processus de commande depuis la génération des CSR jusqu’au déploiement des certificats sur les serveurs, c’est le travail du CLM. Et celui-ci pour fonctionner, s’appuie sur des connecteurs avec les AC ou fournisseurs de Certificats.

Se préparer c’est donc identifier les solutions qui vous conviennent sur ces trois points et lancer cette réflexion pour comprendre les impacts en matière de processus, de technologie et de budget, dans un monde idéal, avant la fin du premier semestre 2025.

L’approche de Nameshield :

Nameshield occupe une place unique sur le marché en étant registrar et fournisseur de certificats multi-AC. Depuis plus de 10 ans, nous gérons au quotidien toutes les problématiques liées à l’authentification des organisations et des domaines liés aux certificats en ayant d’un côté, une relation privilégiée avec les plus grandes AC du marché (Digicert, Sectigo, GlobalSign), et en maitrisant de l’autre la brique DNS pour la validation DCV. De ce fait, nous émettons des certificats publics de manière quasi instantanée. Enfin, en ce qui concerne la brique CLM, Nameshield dispose de connecteurs avec les plus grands acteurs du marché pour vous permettre d’assurer une connexion complète entre les différentes briques liées à la gestion des certificats. Nous vous accompagnons ainsi dans l’anticipation de l’ensemble des problématiques mentionnées ci-dessus.

Durée des certificats SSL/TLS réduite à 45 jours en 2027 : Apple fait le premier pas

Pour plus d’informations, n’hésitez pas à contacter notre Equipe Commerciale ou notre Equipe Certificats.