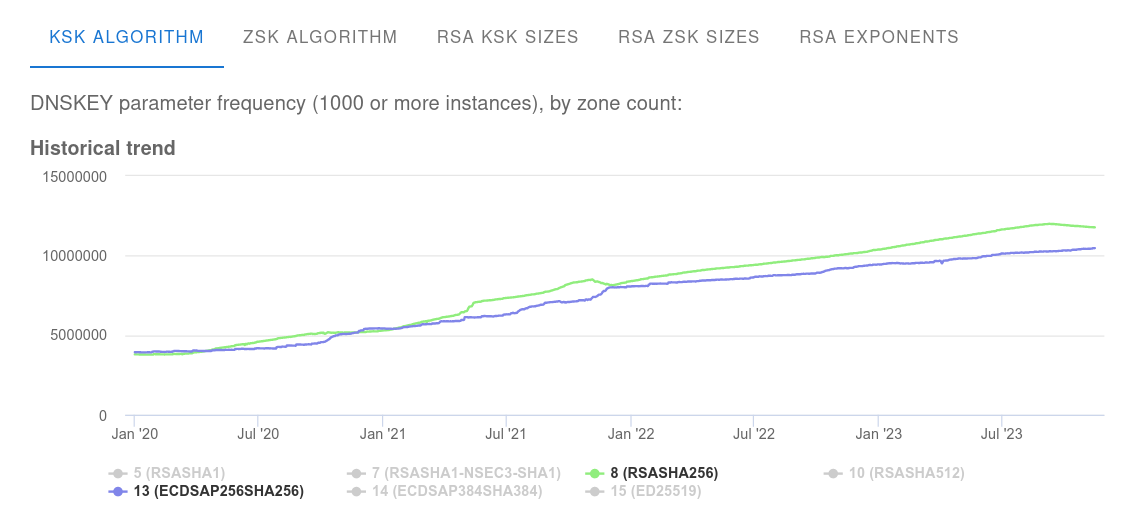
DNSSEC est le protocole qui garantit l’intégrité de la résolution DNS en établissant une chaine de confiance jusqu’à la racine. La sécurité des données est assurée par un mécanisme de clés cryptographiques qui signent les enregistrements DNS des zones. Historiquement, les opérateurs DNS utilisent des clés de type RSA (algorithme RSASHA256), réputées pour leur robustesse.
Comme alternative à cet algorithme de cryptographie asymétrique, il existe notamment des algorithmes à courbe elliptique. Dans le cas de DNSSEC, l’algorithme « ECDSA Curve P-256 with SHA-256 » (RFC 6605 et 8624) propose notamment un niveau de sécurité supérieur avec des clés de taille plus petite.
L’algorithme ECDSA est de plus en plus implémenté par les acteurs majeurs de l’industrie des noms de domaine, comme Verisign ou encore l’AFNIC, et vise à devenir le standard.
Cela induit plusieurs avantages par rapport à notre implémentation actuelle :
Signatures plus petites et fichiers de zones moins volumineux (environ -33%) ;
Transfert et rechargement de zones plus rapides ;
Amélioration des performances lors de la signature ;
Requêtes DNS potentiellement plus rapides (moins recours à la fragmentation d’IP) ;
Réduction du facteur d’amplification des attaques DDoS basées sur le DNS.
C’est pour toutes ces raisons que Nameshield a choisi d’utiliser cet algorithme par défaut pour sécuriser ses propres noms de domaine et ceux de ses clients.
En avril 2020, Nameshield publiait un article sur le choix d’un TLD en mettant en lumière la notion de performance des DNS comme critère supplémentaire aux impératifs marketing classiques tels que la marque, la disponibilité, l’homonymie, la langue… Le choix du nom de domaine qui sera porteur de la communication de l’entreprise et soutiendra sa présence sur Internet, est primordial.
Depuis 2020, le COVID est passé par là, augmentant de manière significative notre dépendance aux réseaux et accroissant fortement les activités en ligne. Bien sûr cette dépendance attise les convoitises et la cybercriminalité a suivi la tendance avec une hausse significative du nombre et des types d’attaques, notamment sur les noms de domaine.
Le métier de Nameshield est de gérer les noms de domaine de ses clients et notamment de garantir la disponibilité des noms de domaine stratégiques en fournissant l’ensemble des éléments de sécurité nécessaires. Ces noms de domaine sont particulièrement exposés, leur surface d’attaque est importante et les protéger demande une expertise particulière car ils doivent rester disponibles en permanence et sont la porte d’entrée vers tous les services clés de l’entreprise.
Deux éléments indispensables : Registry lock et DNSSEC
Parmi ces éléments, deux sont indispensables : le Registry lock pour se prémunir de toute tentative de compromission des accès (DNS Hijacking) et DNSSEC pour se prémunir des attaques de type Man in the middle (DNS Spoofing, DNS Cache Poisoning ou Side channel Attack DNS).
Le premier cité est la première recommandation de l’ANSSI en matière de résilience du DNS ; le second est l’objet de nombreuses communications de la part de l’ICANN pour augmenter la sécurité des noms de domaine et fait également partie des préconisations de l’ANSSI.
Ces deux options de sécurité ne devraient pas en être et nous ne saurions que recommander leur activation.
Des TLD sans registry lock et d’autres TLD défaillants sur DNSSEC
Et c’est bien ici que nous souhaitons attirer votre attention et compléter notre article de 2020 sur le choix du TLD à mettre derrière votre marque pour votre nom de domaine principal.
Choisissez un TLD qui propose ces options de sécurité… et qui sait les gérer !
Le site IANIX.com publie une liste des incidents majeurs liés à DNSSEC impactant de nombreux noms de domaine en même temps. La présence de nombreux registres, et pas des moindres, est à souligner car les noms de domaine en sont directement dépendants :
.se — Sweden (February 2022)
.au — Australia (March 2022)
.mx — Mexico (April 2023)
.nz — New Zealand (May 2023)
.ve — Venezuela (July 2023)
De nombreux sites ont communiqué sur les trois incidents récents au Mexique, Nouvelle Zélande et Venezuela. Indépendamment des causes de la rupture de chaine de confiance DNSSEC dans ces registres, ce qui pose question c’est la durée de ces interruptions, de plusieurs heures à plusieurs jours, et l’impossibilité pour les noms de domaine victimes de pouvoir intervenir.
Tous les TLD ne proposent pas DNSSEC, la gestion est complexe et les conséquences immédiatement dramatiques. De même, tous les TLD ne proposent pas la mise en place du Registry lock, essentiellement pour des raisons de complexités administratives et de coûts induits.
Ces deux options de sécurité n’en deviennent pas moins indispensables. Tout d’abord pour la protection face aux attaques mentionnées plus haut, mais aussi par l’avènement des sociétés d’assurance en risque cyber, qui s’appuient sur des sociétés d’audit afin de définir les montants de garanties ou les prix de leurs primes. Parmi les éléments de sécurité regardés de plus en plus près : le nom de domaine stratégique et ses options de sécurité DNSSEC et Registy lock.
Conclusion : choisir son TLD en prenant en compte ces options
La conclusion de notre article de 2020 conseillait, dans la mesure des possibilités marketing et business, de prendre en compte les impératifs de performance des TLD… la conclusion d’aujourd’hui pourrait être exactement la même, en y ajoutant les besoins de Registry lock et DNSSEC. Le choix n’est pas forcément aisé, l’impératif de sécurité est parfois loin des impératifs business. Pour autant, dans la mesure du possible, pensez-y…
DNSSEC authentifie la résolution DNS et protège des attaques complexes telles que le DNS spoofing, le DNS cache poisonning ou encore le Side channel Attack DNS. Ces attaques, de type MITM (Man In The Middle), permettent à l’attaquant d’envoyer des réponses DNS falsifiées en lieu et place des DNS légitimes, détournant ainsi l’internaute du site web visité, en toute transparence puisque la barre d’adresse du navigateur affiche la bonne information. C’est indétectable !
Pourtant, si ce protocole efficace contre ces attaques qu’est DNSSEC existe depuis 2005, il n’a jamais été adopté massivement par le marché.
En effet, l’activation de DNSSEC passe par une gestion de clés cryptographiques pouvant s’avérer complexe : si la chaine de confiance est rompue, la résolution s’interrompt. Qui plus est, de nombreux réseaux de résolveurs DNS ne supportaient pas jusqu’à il y a peu DNSSEC. Ajoutons à cela que les services marketing des sociétés n’aiment pas l’idée d’une augmentation éventuelle du temps de résolution qui pourrait avoir un impact sur le temps de chargement de leurs pages et donc leur SEO.
Deux éléments nouveaux viennent aujourd’hui changer la donne :
1. Les assureurs
Depuis quelques mois maintenant, de nombreuses sociétés s’interrogent à juste titre sur l’activation de DNSSEC. Pourquoi maintenant ? Parce que les assureurs estiment désormais, audits de noms de domaine réalisés par des sociétés spécialisées à l’appui, que DNSSEC est indispensable en matière de sécurité du nom de domaine. DNSSEC impacte désormais les primes d’assurances cyber risque liées au nom de domaine, soit en limitant le montant des garanties, soit en augmentant les primes d’assurance.
2. DMARC, SPF, DKIM :
L’essor actuel de DMARC (et par conséquent des enregistrement SPF et DKIM) est un élément crucial à prendre en compte. L’authentification DMARC détecte et empêche les techniques d’usurpation de courrier électronique, elle assure la protection du canal de courrier électronique au niveau du nom de domaine. Pour que DMARC soit effectif, aucune compromission de zone n’est permise et DNSSEC est le chainon manquant qui garantit l’authenticité de la zone.
Nameshield assure la gestion DNSSEC pour les noms de domaine stratégiques de nombreux clients depuis des années, que les clients disposent ou non de leur infrastructure DNS, ou qu’ils utilisent l’infrastructure de Nameshield. Nos équipes se tiennent à votre disposition pour vous accompagner.
Le DNS est au cœur de nombreux services stratégiques de l’Internet (mails – VoIP – site – applications etc.) et reste un élément central exposé à de nombreuses cybermenaces.
L’ANSSI, l’autorité nationale en matière de sécurité et de défense des systèmes d’information, liste différentes préconisations pour la sécurisation du DNS.
DOH, DOT, blockchain DNS, DNSSEC
font également l’actualité du DNS.
Notre expert aborde
ces différents sujets à travers ce webinar, avec au programme :
Définition du Domain Name System
L’importance du DNS
L’ANSSI et le DNS
Les tendances du DNS
Retrouvez ce webinar animé par Christophe GERARD, Security Product Manager de Nameshield Group, en replay sur la plateforme Webikeo :
Les médias ont très largement relayé le
weekend dernier les méfaits d’une attaque à priori sans précédent et visant les
noms de domaine.
C’est en effet dans la nuit du 22 au 23 février que, l’ICANN a déclaré des attaques d’une grande envergure visant les noms de domaine : il s’agit de DNS hijacking. Ces attaques consistent « à remplacer les adresses des serveurs » autorisés « par des adresses de machines contrôlées par les attaquants », a expliqué l’organisme, permettant aux pirates d’interroger les données pour découvrir mots de passe, adresses mail etc., voire de capter complètement le trafic vers leurs serveurs.
Une vague d’attaques qui a débuté en novembre 2018
En réalité, il ne s’agit pas
d’une attaque, mais d’une vague d’attaques que le système des noms de domaine
subit depuis maintenant plusieurs semaines.
Dès la fin du mois de novembre
2018, une attaque visait le Liban et les Émirats Arabes Unis et avait affecté
les noms de domaine en .GOV. Dans cette première attaque, les cybercriminels
avaient procédé à du DNS hijacking.
Début janvier 2019, la société FireEye faisait état dans un article d’une vague de DNS hijacking affectant les noms de domaine appartenant au gouvernement et aux secteurs des télécommunications et d’Internet au Moyen-Orient, en Afrique du Nord, Europe et Amérique du Nord.
Si les pirates n’avaient pas été
alors identifiés, les premières recherches laissaient à penser que ces derniers
pourraient opérer depuis l’Iran.
Fait important quant à l’attaque
du 22 février : elle frappait cette fois-ci, parfois avec succès, des
acteurs importants de l’Internet.
En quoi ces attaques consistent-elles ?
La méthode employée est celle du DNS hijacking, déployé à grande
échelle. Il s’agit d’une attaque malicieuse, également appelée redirection DNS.
Son but : écraser les paramètres TCP/IP d’un ordinateur afin de le diriger
vers un serveur DNS pirate en lieu et place du serveur DNS officiel paramétré. Pour
ce faire, le pirate prend le contrôle via différentes techniques de la machine
cible pour altérer les configurations DNS.
Le gouvernement américain, entre
autres, a récemment tiré la sonnette d’alarme face à ces séries d’attaques très
sophistiquées dont le but serait de siphonner un important volume de mots de
passe. Ces attaques cibleraient plus spécifiquement les gouvernements et les
sociétés privées.
Entre DNS hijacking et cyberespionnage
Selon l’article de Talos de novembre 2018, les pirates derrière ces attaques auraient ainsi récupéré des emails et des informations de connexions (identifiants – mots de passe) en hijackant le DNS, faisant en sorte que le trafic des emails des institutions ciblées et le VPN (Virtual Private Networking) soient redirigés vers un serveur contrôlé par les cybercriminels.
Une fois les connecteurs
récupérés, d’autres attaques peuvent être lancées, telles que le
Man-In-The-Middle, à des fins d’espionnage.
Alors comment se protéger efficacement ?
Il faut être conscient que si ces
attaques visent prioritairement le système d’avitaillement des noms de domaine,
nous ne le dirons jamais assez, la
première porte d’entrée d’un pirate à votre portefeuille de noms de domaine est
vos accès plateforme de gestion.
La première et absolue recommandation est de protéger ses accès
Nameshield a mis en place, depuis de nombreuses années, des dispositifs de sécurisation de l’accès
au portail de gestion des noms de domaine (filtrage IP, ACL, HTTPS) et propose en sus l’authentification 2 facteurs et le SSO.
Si ces solutions complémentaires ne sont pas encore en place, Nameshield recommande
vivement de mettre en place ces solutions, tout
particulièrement la double factor
authentification, pour lutter contre les vols de mots de passe.
Mettre en place le protocole DNSSEC
La mise en place du protocole DNSSEC, s’il était bien plus largement déployé, aurait pu empêcher ou à tout le moins amoindrir l’impact de ces attaques, en limitant leurs conséquences.
Il devient plus
qu’urgent que DNSSEC soit désormais massivement adopté, tant au niveau des
résolveurs que des serveurs faisant autorité.
Protéger ses noms de domaine stratégiques
La mise en place d’un registry lock sur vos noms stratégiques empêchera les modifications frauduleuses de ces derniers.
Si aucune solution parfaite
n’existe aujourd’hui pour protéger à 100% les infrastructures des
cyberattaques, c’est l’application de
plusieurs mesures préventives combinées qui permettra de diminuer les
vulnérabilités exploitées (si) facilement par les pirates.
Nameshield utilise des cookies
Nameshield souhaite utiliser des cookies permettant d’assurer le bon fonctionnement du site et, avec nos partenaires, d’en mesurer son audience🍪.
Nameshield souhaite utiliser des cookies permettant d’assurer le bon fonctionnement du site et, avec nos partenaires, d’en mesurer son audience. Plus d'informations dans notre politique de cookies 🍪.
Ces cookies sont essentiels au bon fonctionnement du site web. Ils assurent les fonctionnalités de base et les fonctions de sécurité du site web, de manière anonyme.
Cookie
Durée
Description
cookielawinfo-checkbox-advertisement
1 year
Set by the GDPR Cookie Consent plugin, this cookie is used to record the user consent for the cookies in the "Advertisement" category .
cookielawinfo-checkbox-analytics
1 year
Set by the GDPR Cookie Consent plugin, this cookie is used to record the user consent for the cookies in the "Analytics" category .
cookielawinfo-checkbox-functional
1 year
The cookie is set by the GDPR Cookie Consent plugin to record the user consent for the cookies in the category "Functional".
cookielawinfo-checkbox-necessary
1 year
Set by the GDPR Cookie Consent plugin, this cookie is used to record the user consent for the cookies in the "Necessary" category .
cookielawinfo-checkbox-others
1 year
Set by the GDPR Cookie Consent plugin, this cookie is used to store the user consent for cookies in the category "Others".
cookielawinfo-checkbox-performance
1 year
Set by the GDPR Cookie Consent plugin, this cookie is used to store the user consent for cookies in the category "Performance".
CookieLawInfoConsent
1 year
Records the default button state of the corresponding category & the status of CCPA. It works only in coordination with the primary cookie.
Ces cookies aident à réaliser certaines fonctionnalités comme le partage du contenu du site web sur les plateformes de médias sociaux, la collecte de commentaires et d’autres fonctionnalités de tiers.
Performance cookies are used to understand and analyze the key performance indexes of the website which helps in delivering a better user experience for the visitors.
Ces cookies sont utilisés pour comprendre comment vous arrivez sur notre Site et pour mesurer le nombre de visiteurs.
Cookie
Durée
Description
_ga
2 years
The _ga cookie, installed by Google Analytics, calculates visitor, session and campaign data and also keeps track of site usage for the site's analytics report. The cookie stores information anonymously and assigns a randomly generated number to recognize unique visitors.
_gat_gtag_UA_25904574_14
1 minute
Set by Google to distinguish users.
_gid
1 day
Installed by Google Analytics, _gid cookie stores information on how visitors use a website, while also creating an analytics report of the website's performance. Some of the data that are collected include the number of visitors, their source, and the pages they visit anonymously.
CONSENT
2 years
YouTube sets this cookie via embedded youtube-videos and registers anonymous statistical data.
Ces cookies sont utilisés pour vous proposer des offres et services personnalisés, plus adaptés à vos centres d’intérêts.
Cookie
Durée
Description
NID
6 months
NID cookie, set by Google, is used for advertising purposes; to limit the number of times the user sees an ad, to mute unwanted ads, and to measure the effectiveness of ads.
VISITOR_INFO1_LIVE
5 months 27 days
A cookie set by YouTube to measure bandwidth that determines whether the user gets the new or old player interface.
YSC
session
YSC cookie is set by Youtube and is used to track the views of embedded videos on Youtube pages.
yt-remote-connected-devices
never
YouTube sets this cookie to store the video preferences of the user using embedded YouTube video.
yt-remote-device-id
never
YouTube sets this cookie to store the video preferences of the user using embedded YouTube video.