Le DNS Premium de Nameshield est une nouvelle fois labellisé France Cybersecurity en 2025

Le DNS Premium de Nameshield est une nouvelle fois labellisé France Cybersecurity en 2025

Le Label France Cybersecurity célèbre son dixième anniversaire en 2025. Créé pour valoriser l’excellence des entreprises françaises dans la cybersécurité, le label a su s’imposer comme un gage de fiabilité, apportant une visibilité internationale aux entreprises de cybersécurité françaises. Le label garantit également à tous ses utilisateurs le niveau de qualité de ses labélisés, et ce attesté par un jury indépendant.

C’est dans ce contexte que l’entreprise Nameshield a de nouveau été honorée en recevant le prestigieux label pour son service DNS Premium lors du FORUM INCYBER 2025.


Le monde numérique évolue rapidement, avec une transformation accélérée par la numérisation des services et une dépendance croissante aux réseaux. Sites web, applications mobiles, e-mails, VPN, objets connectés… Les entreprises sont désormais intégrées dans un environnement où la disponibilité continue et la sécurité des services en ligne sont impératifs. Une interruption dans l’accès à ces services est dramatique pour l’activité de l’entreprise.

Le DNS (Domain Name System) est, quant à lui, la porte d’accès à tous ces services. Il traduit les noms de domaine en adresses IP et aiguille le trafic vers ces services. En raison de sa complexité de gestion et du fait qu’il soit peu sécurisé, il est exposé à une surface d’attaque importante et reste un maillon faible des systèmes d’information des entreprises. Face à l’augmentation constante de cybermenaces de plus en plus complexes et sophistiquées, sécuriser ses noms de domaine stratégiques en les hébergeant sur des DNS (AnyCast) hautement sécurisés offrant une disponibilité permanente et améliorant nettement les temps de réponse (SEO), pour éviter toute interruption de service, est devenu indispensable.

Nameshield, certifiée ISO 27001 depuis 2017, est le premier registrar français à avoir mis en place un CERT interne pour anticiper, détecter et répondre aux incidents de sécurité. Nameshield est aussi un éditeur de logiciel qui protège les noms de domaine stratégiques de ses clients contre les cybermenaces et assure la haute disponibilité des services en ligne, notamment grâce à son service d’infrastructure DNS Premium.

Le DNS Premium de Nameshield est labellisé France Cybersecurity depuis 2018.

Être de nouveau labellisé cette année, à l’occasion des 10 ans du label représente pour Nameshield une reconnaissance de son engagement constant en matière de cybersécurité et une preuve de sa capacité à répondre aux défis croissants du secteur, tout en continuant à garantir à ses clients une protection optimale face aux cybermenaces auxquelles ils font face. 

Pour en savoir plus sur notre solution DNS Premium labellisée France Cybersecurity, rendez-vous sur le site de Nameshield.
Apple décale de 6 mois son calendrier pour la réduction de la durée des certificats SSL/TLS

Durée des certificats SSL/TLS réduite à 45 jours en 2027 : Apple fait le premier pas

Le 17 octobre 2024, nous vous annoncions la décision d’Apple de réduire progressivement la durée maximale des certificats SSL/TLS publics à 45 jours d’ici 2027.

De nouveaux éléments ont été partagés depuis à ce sujet avec une nouvelle annonce d’Apple de décaler son calendrier, en le reculant de 6 mois avec pour nouvel objectif, des certificats désormais de 47 jours en mars 2028 :

  • 15-mar-2026 => durées certificats et validation DCV réduites à 200 jours
  • 15-mar-2027 => durées certificats et validation DCV réduites à 100 jours
  • 15-mar-2028 => durée certificats réduite à 47 jours
  • 15-mar-2028 => durée de validation DCV : 10 jours

Le CA/B Forum a quant à lui pris le sujet en main le 24 novembre, notamment dans le but de commencer à organiser comment gérer les commentaires publics.

Nameshield continue à suivre l’actualité et communiquera régulièrement sur le sujet.

Durée des certificats SSL/TLS réduite à 45 jours en 2027 : Apple fait le premier pas

Le 9 octobre, Apple a révélé au CA/B Forum avoir publié un projet de vote pour commentaires sur GitHub au sujet de deux évènements importants sur la durée de vie des certificats SSL/TLS :

  • réduire progressivement la durée maximale des certificats SSL/TLS publics à 45 jours d’ici 2027 ;
  • réduire progressivement la période de réutilisation des challenges DCV à 10 jours d’ici 2027.

En mars 2023, Google annonçait, dans sa roadmap « Moving Forward, Together », son intention de proposer au CA/B Forum la réduction de la durée de validité maximale possible des certificats TLS publics de 398 jours à 90 jours. Depuis cette annonce, le marché attendait fébrilement la confirmation de Google et surtout le calendrier d’applicabilité… sans succès. Mozilla annonçait quant à lui il y a quelques semaines, son intention d’emboîter le pas à Google pour son navigateur Firefox, mais sans plus de précisions.

C’est finalement Apple qui a fait le premier pas la semaine dernière en annonçant le 9 octobre, sa double volonté de réduire d’une part la durée de vie des certificats à  45 jours (alors que tout le marché s’attendait à 90 jours) et d’autre part la limitation de la durée du challenge DCV à 10 jours, le tout selon le calendrier ci-dessous. Une véritable petite bombe :   

15-sep-2025 => durées certificats et validation DCV réduites à 200 jours

15-sep-2026 => durées certificats et validation DCV réduites à 100 jours

15-avr-2027 => durées certificats et validation DCV réduites à 45 jours

15-sep-2027 => durée de validation DCV 10 jours

Quelques informations sur le contexte et l’analyse de cette annonce, les impacts attendus et comment s’y préparer seront sans doute utiles :

Contexte et Analyse :

A ce stade, il s’agit d’une publication susceptible d’être commentée par les acteurs du marché avant la rédaction formelle d’un ballot au sein du CA/B Forum, lui-même amené à être voté par ses membres : les éditeurs de navigateurs Internet d’un côté (Google, Mozilla, Apple et Microsoft…) et les Autorités de Certification de l’autre. Des modifications ne manqueront pas d’être apportées, mais l’idée générale est là et la machine se met en marche.

En effet, les éditeurs de navigateurs sont tous alignés sur le besoin de réduire la durée de vie des certificats et parmi les Autorités de Certification, Sectigo, un des acteurs majeurs de l’industrie des certificats, soutient d’ores et déjà l’initiative. Il y a fort à parier que les choses vont bouger rapidement dorénavant avec peu de commentaires et une rédaction du ballot dans les semaines ou mois qui viennent. Nous en saurons alors plus sur la confirmation des durées et du calendrier, nous vous tiendrons bien sûr informés.

Impacts attendus :

  • Durée des certificats : qu’elle soit in fine de 90 jours, 45 jours ou même moins, cette réduction n’est plus une surprise et son impact sera important pour les parcs de certificats publics. Ils ne pourront plus être gérés de manière manuelle. Le marché a commencé sa transition vers l’automatisation en s’appuyant notamment sur les CLM (Certificate Lifecycle Manager). La clé pour les entreprises et les organisations sera de s’appuyer sur des partenaires qui pourront offrir le plus d’interconnexions possibles entre les Organisations, les Autorités de Certification et les CLM.
  • Durée du challenge DCV : réduire à 10 jours la durée d’utilisation du challenge DCV, si c’était validé, aurait un impact considérable, peut-être plus encore que la réduction de la durée de vie des certificats. Jusqu’à présent, l’industrie pré-validait les noms de domaine pour une durée de 398 jours, en utilisant une seule fois le challenge DCV. L’annonce d’Apple forcerait à utiliser un challenge DCV pour quasiment toutes les commandes, ce qui serait un changement de paradigme majeur et impliquerait l’interconnexion avec une brique supplémentaire de l’écosystème : le DNS. En effet, le challenge DCV pour Domain Control Validation implique d’intervenir dans la zone du ou des noms de domaine listé(s) dans le certificat, idéalement de manière instantanée pour valider celui-ci.
  • Durée d’authentification des Organisations : Apple n’a rien annoncé au sujet de la durée de validité de l’authentification d’une organisation pour les certificats de type OV, actuellement de 825 jours. Pour autant, de nombreuses rumeurs courent sur une réduction à 398 jours voire 365 jours.

Comment se préparer :

La clé d’une bonne gestion à venir des certificats repose sur l’automatisation. 45 jours de durée des certificats représentent 9 interventions par an par certificat, la gestion manuelle deviendra utopique. Il faut donc s’appuyer sur :

  1. Fournisseur de certificats / Autorité de Certification (AC) : un partenaire de confiance qui vous accompagnera dans les problématiques d’authentification des organisations et domaine. Le niveau de service est la clé pour une bonne gestion. Un partenaire multi-AC est recommandé pour limiter la dépendance à une seule AC, cas des récents déboires d’Entrust.
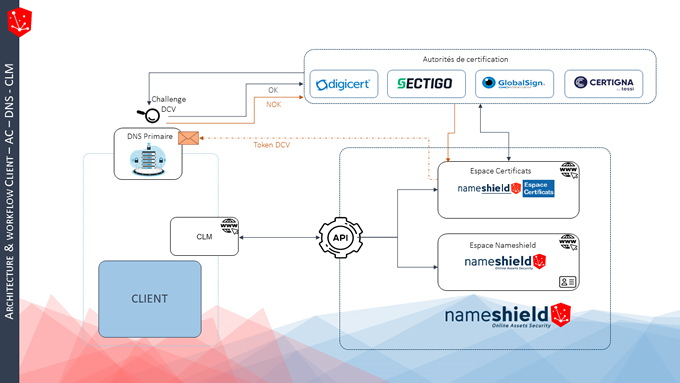
  1. Registrar / DNS Primaire : maîtriser le DNS primaire des noms de domaine listés dans les certificats va devenir la clé de la livraison. Chaque émission de certificat entrainera l’installation d’un TXT ou d’un CNAME sur la ou les zones concernées. Avoir une interconnexion entre l’AC et le DNS est primordial.
  1. Editeur CLM : inventorier le parc de certificats, définir des règles de gestion du parc et assurer l’automatisation complète du processus de commande depuis la génération des CSR jusqu’au déploiement des certificats sur les serveurs, c’est le travail du CLM. Et celui-ci pour fonctionner, s’appuie sur des connecteurs avec les AC ou fournisseurs de Certificats.

Se préparer c’est donc identifier les solutions qui vous conviennent sur ces trois points et lancer cette réflexion pour comprendre les impacts en matière de processus, de technologie et de budget, dans un monde idéal, avant la fin du premier semestre 2025.

L’approche de Nameshield :

Nameshield occupe une place unique sur le marché en étant registrar et fournisseur de certificats multi-AC. Depuis plus de 10 ans, nous gérons au quotidien toutes les problématiques liées à l’authentification des organisations et des domaines liés aux certificats en ayant d’un côté, une relation privilégiée avec les plus grandes AC du marché (Digicert, Sectigo, GlobalSign), et en maitrisant de l’autre la brique DNS pour la validation DCV. De ce fait, nous émettons des certificats publics de manière quasi instantanée. Enfin, en ce qui concerne la brique CLM, Nameshield dispose de connecteurs avec les plus grands acteurs du marché pour vous permettre d’assurer une connexion complète entre les différentes briques liées à la gestion des certificats. Nous vous accompagnons ainsi dans l’anticipation de l’ensemble des problématiques mentionnées ci-dessus.

Durée des certificats SSL/TLS réduite à 45 jours en 2027 : Apple fait le premier pas

Pour plus d’informations, n’hésitez pas à contacter notre Equipe Commerciale ou notre Equipe Certificats.

La dépendance aux Autorités de Certification : un risque sous-estimé ?

Les Autorités de Certifications (AC) ou Certification Authority (CA) sont des entités en charge d’émettre des certificats numériques pour authentifier l’identité des sites web, serveurs ou utilisateurs, et garantir l’intégrité des données échangées lors des communications en ligne.

Lorsqu’un site web ne dispose pas de certificat, il ne peut pas établir de connexion sécurisée via HTTPS, ce qui expose ses données à des risques d’interceptions, de modifications et d’usurpations. C’est pourquoi les navigateurs Internet des GAFAM (Google, Apple, Facebook, Amazon, Microsoft) imposent à ces AC des critères de conformité et de sécurité stricts et rigoureux, afin d’assurer une navigation sécurisée à leurs utilisateurs. Les GAFAM incarnent aussi de véritables empires, capables de façonner et de définir de manière quasi-arbitraire ou du moins unilatéralement, leurs propres règles dans le monde numérique.

Les Autorités de Certification, sont donc, d’une certaine façon, dépendantes des normes imposées par les GAFAM, ce qui devrait pousser les entreprises à ne pas s’inscrire dans un schéma de dépendance auprès d’une Autorité de Certification unique. D’autant plus que les AC peuvent faire face à des failles de sécurité, attaques, ou incidents, comme ce fut le cas pour l’Autorité de Certification hollandaise DigiNotar, forcée de mettre la clef sous la porte suite à un piratage massif en 2011.

La dernière AC en date à avoir fait face à des problèmes de sécurité est Entrust. Google Chrome a en effet annoncé mettre fin à la confiance accordée à ses certificats TLS (SSL) à partir du 31 octobre 2024, expliquant que cette décision fait suite à une évaluation approfondie des pratiques de sécurité de l’Autorité de Certification. Cela met donc en exergue certaines préoccupations concernant leur conformité à des normes strictes exigées : délais de révocations trop longs, failles répétées et risques pour les utilisateurs… Les versions 127 et ultérieures de Chrome désactiveront, à priori, en octobre, l’approbation automatique des certificats TLS/SSL délivrés par Entrust. Les sites web des entreprises utilisant leurs certificats risquent donc d’afficher des avertissements de sécurité dans Google Chrome, indiquant que le site n’est pas sécurisé, le rendant inaccessible ou dissuadant les visiteurs de poursuivre leur navigation.

Entrust, n’est évidemment pas un cas isolé. Symantec s’était retrouvée dans la tourmente en 2015 face à Google, suite notamment à l’émission de certificats TLS invalides. L’AC représentait à l’époque 30% des certificats sur le Web et affichait un revenu de 400 millions de dollars, comme le rapporte le média silicon.fr, mais Google avait progressivement banni ses certificats de Chrome et Android. L’entité a finalement été revendue à Digicert en 2021.

Les Autorités de Certification collaborent de manière étroite avec le CAB Forum et les GAFAM afin de renforcer les normes de cybersécurité, et d’améliorer leurs pratiques et protocoles de sécurité. Il est indéniable que d’immenses progrès ont été faits dans le domaine pour accroitre les standards de sécurité. L’incident récent impliquant Entrust, met néanmoins en évidence les risques qui persistent face à la souveraineté et l’influence inégalée des GAFAM : nul n’est à l’abri d’une décision arbitraire de la part de ces géants technologiques.

Face à ces failles, les entreprises ont la possibilité d’adopter une bonne pratique en optant pour une approche de multi-autorité de certification auprès d’un groupe spécialisé. En diversifiant les Autorités de Certification, les entreprises peuvent réduire le risque lié à la dépendance face à une panne, une révocation massive de certificats assurant ainsi leur continuité. Centraliser la gestion de certificats auprès d’un groupe de confiance permet aussi de standardiser les procédures, de simplifier la gestion de renouvellements ou de basculement de certificat d’une Autorité de Certification vers une autre, offrant ainsi davantage de flexibilité auprès d’un réseau compétent. Adopter une approche de gestion de ses certificats par une entité spécialisée représente ainsi un moyen d’assurer la continuité de ses services en ligne, une réduction des risques, et une optimisation de ses dépenses en cybersécurité face à une menace en constante évolution.

En somme, la dépendance aux Autorités de Certification est un risque qui pourrait se montrer coûteux, tant en termes financiers que de réputation. Voilà pourquoi, afin d’assurer la sécurité et la résilience de ses infrastructures numériques, une stratégie multi-AC peut s’imposer comme le rempart essentiel face aux imprévus des menaces cyber.

Sécurisez vos noms de domaine stratégiques avec le Bastion DNS de Nameshield

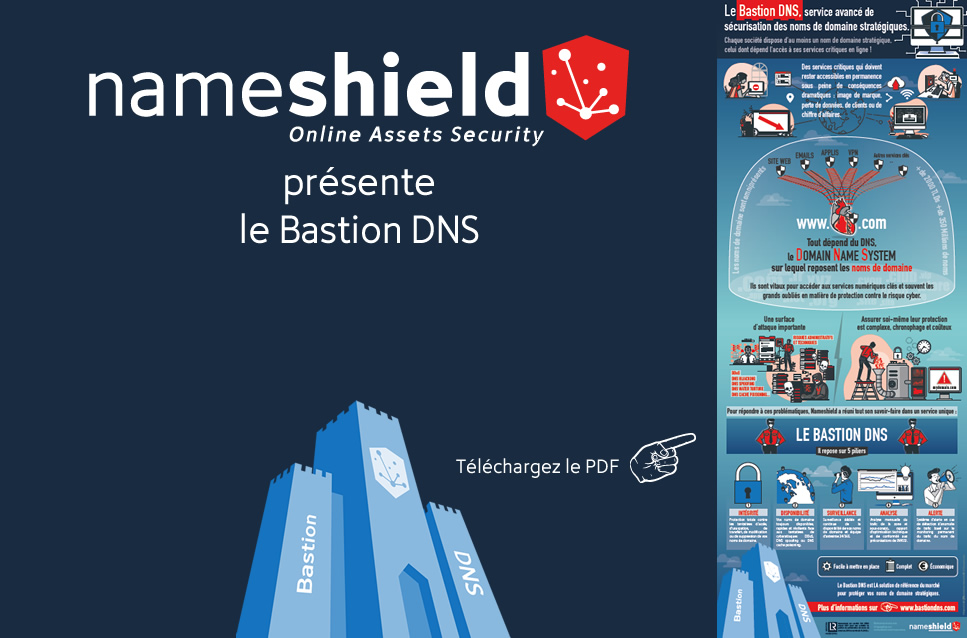
Votre trafic web, vos emails et de nombreuses applications clés de l’entreprise dépendent de certains de vos noms de domaine. Ce sont vos noms de domaine stratégiques. La moindre indisponibilité prive d’accès vos clients et utilisateurs avec des conséquences dramatiques : image de marque, perte de données, de clients ou de chiffre d’affaires.

Ces noms de domaine attisent malheureusement les convoitises et leur surface d’attaque est importante. Ils sont exposés d’une part à des risques administratifs, tels que les tentatives d’usurpation d’accès, et d’autre part à des risques techniques, tels que les attaques DDoS visant l’infrastructure DNS, le DNS Cache poisoning ou le DNS spoofing.

Il est indispensable de garantir leur intégrité et leur disponibilité, les surveiller, les analyser et être alerté en cas d’attaque.

Pour répondre à ces impératifs, Nameshield a créé le Bastion DNS : service unique de protection, de surveillance et d’alerte. Facile à mettre en place, complet et économique, c’est LA solution de référence du marché pour protéger vos noms de domaine stratégiques.

Découvrez en vidéo le Bastion DNS de Nameshield :

Et retrouvez sur le site de Nameshield une infographie à télécharger :

Pour plus d’informations, l’équipe Nameshield se tient à votre disposition.