C’est officiel : la durée de vie des certificats SSL/TLS va être réduite à 47 jours

la durée de vie des certificats SSL/TLS va être réduite à 47 jours

Le 9 octobre 2024, Apple annonçait au CA/B Forum (Certification Authority Browser Forum), sa volonté de réduire la durée maximale des certificats SSL/TLS publics à 45 jours d’ici 2027 mais aussi de réduire la période de réutilisation des challenges DCV à 10 jours d’ici 2027.

Cette demande avait ensuite été discutée, puis amendée, 6 mois plus tard, toujours par Apple, qui proposait une modification de l’agenda initial avec une durée de certificats réduite à 47 jours pour les certificats SSL/TLS et une durée de validation des challenges DCV de 10 jours à partir du 15 mars 2028.

Cette mesure entre officiellement en vigueur, suite au vote du CA/B Forum datant d’avril 2025, qui adopte un nouveau calendrier de mise en œuvre, réduisant officiellement la validité des certificats à 47 jours et favorisant ainsi l’automatisation pour la bonne gestion de ces certificats.

  • Jusqu’au 15 mars 2026, la durée de vie maximale d’un certificat TLS est maintenue à 398 jours.
  • À compter du 15 mars 2026, la durée de vie maximale d’un certificat TLS sera de 200 jours.
  • À compter du 15 mars 2027, elle passera à 100 jours.
  • Et à compter du 15 mars 2029, la durée de vie maximale d’un certificat TLS sera réduite à 47 jours.
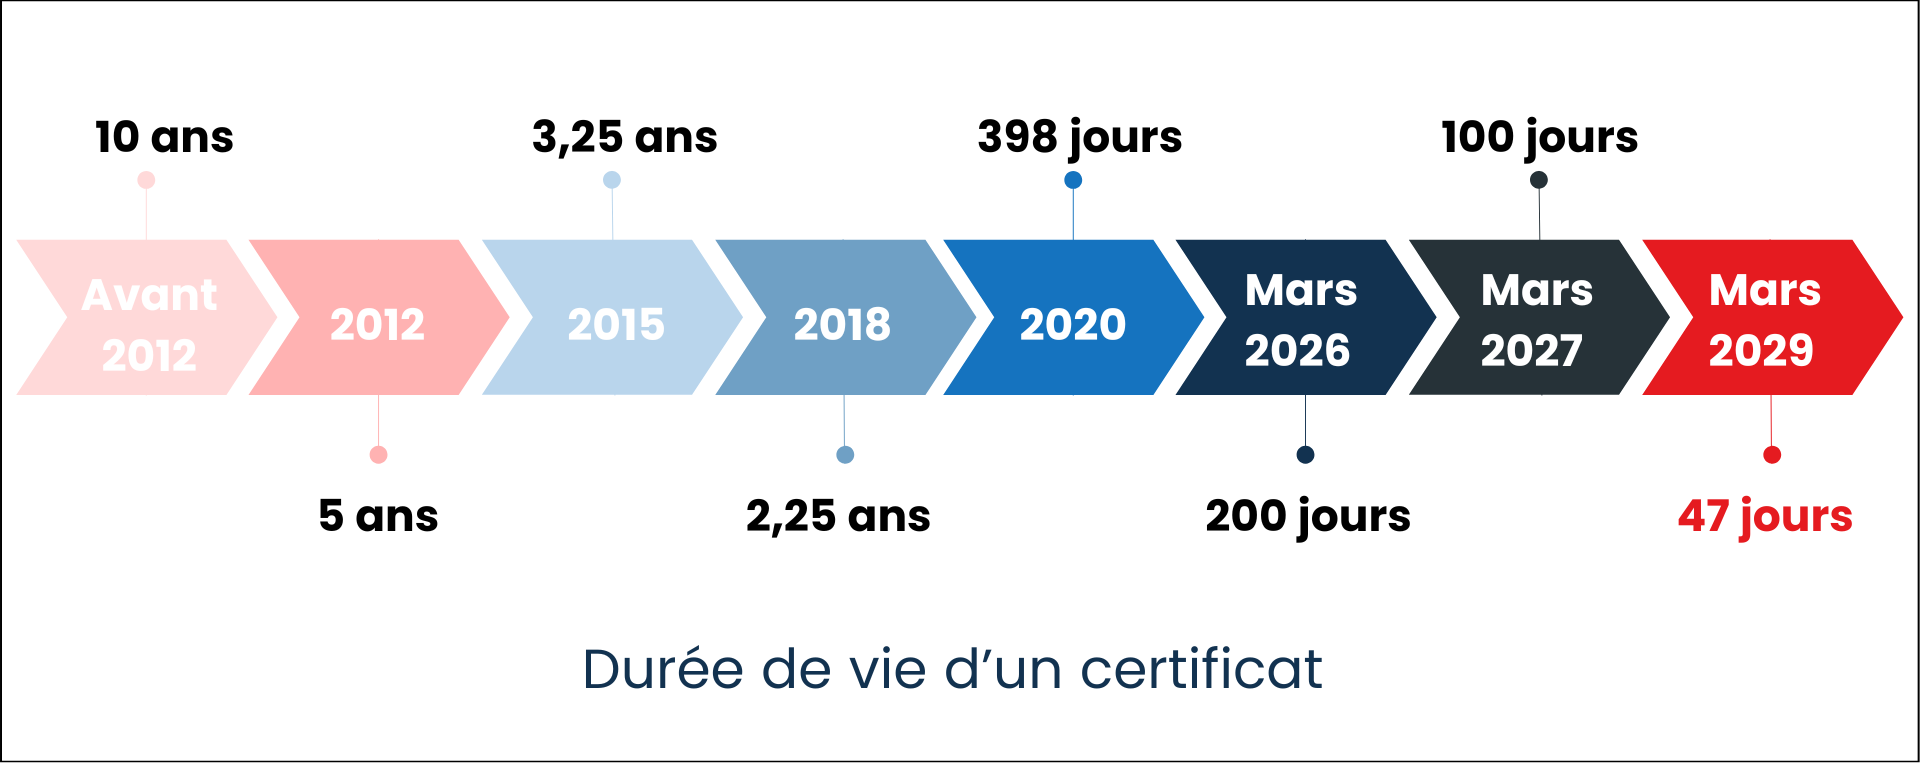
Durée de vie des certificats SSL/TLS

En parallèle, les périodes de réutilisation de la Validation du Contrôle de Domaine (challenge DCV), qui impliquent d’intervenir dans la zone du nom de domaine listé dans le certificat pour le valider, seront alignées au calendrier des certificats, jusqu’à atteindre 10 jours en 2029.

  • Jusqu’au 15 mars 2026, la période maximale pendant laquelle les informations de validation de domaine peuvent être réutilisées est de 398 jours.
  • À compter du 15 mars 2026, la période maximale pendant laquelle les informations de validation de domaine peuvent être réutilisées est de 200 jours.
  • À compter du 15 mars 2027, la période maximale pendant laquelle les informations de validation de domaine peuvent être réutilisées est de 100 jours.
  • À compter du 15 mars 2029, la période maximale pendant laquelle les informations de validation de domaine peuvent être réutilisées est de 10 jours.
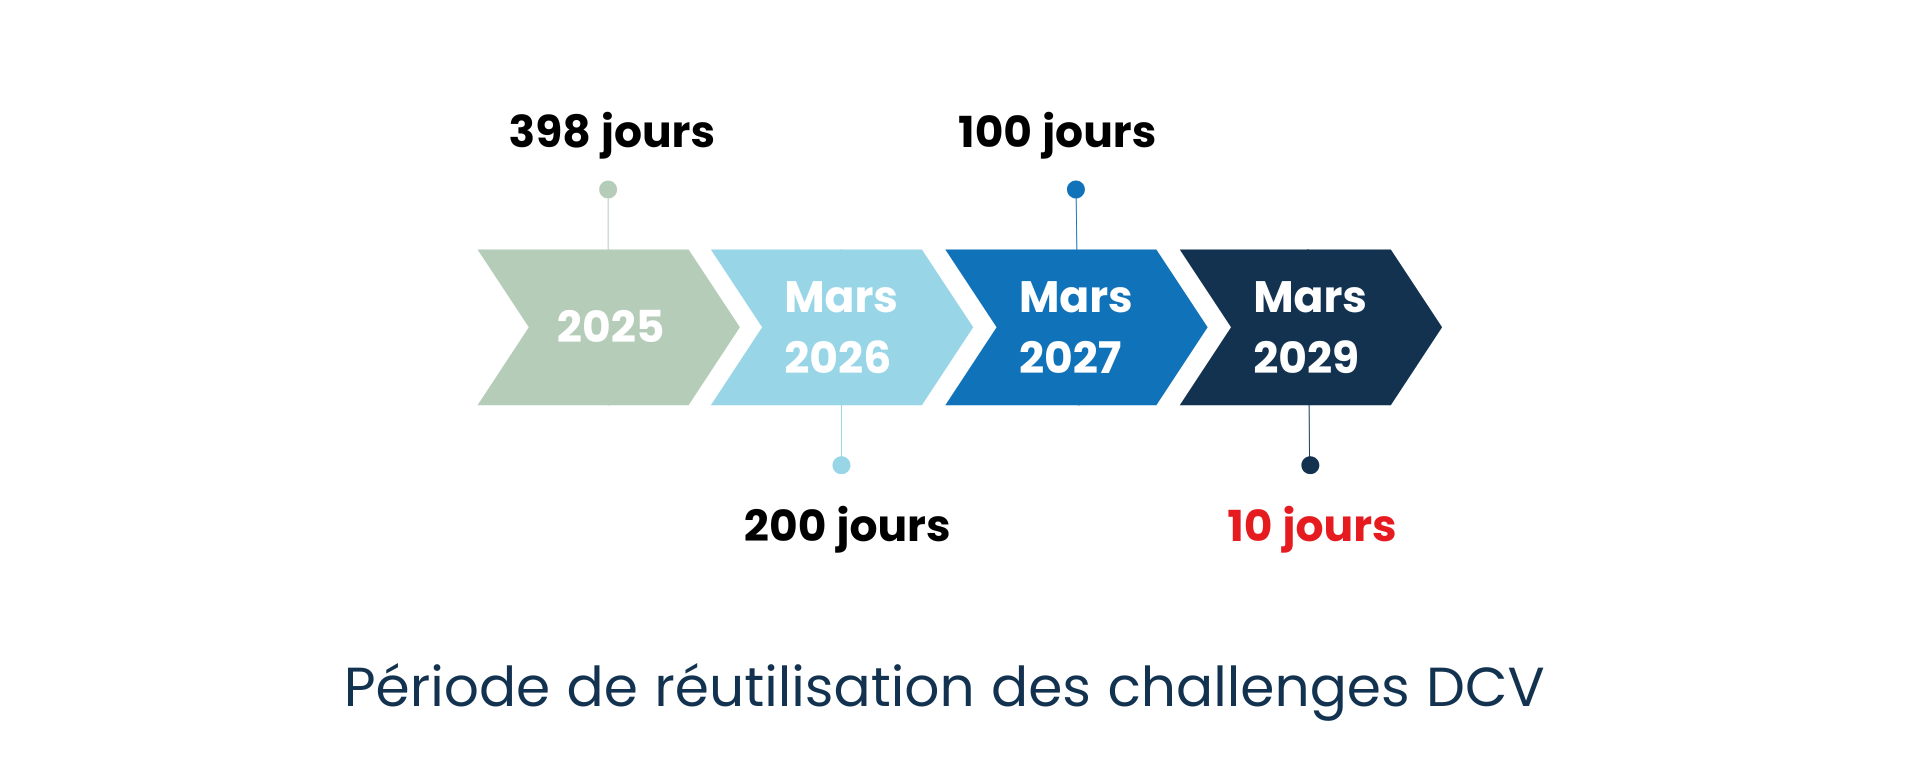
période de réutilisation des challenges DCV

Face à ces changements majeurs dès 2026, il est essentiel pour les entreprises de se préparer

L’impulsion du CA/B Forum va transformer progressivement le paysage de la sécurité des certificats numériques. La durée de validité des certificats SSL/TLS va se voir réduite, accompagnée par un durcissement des règles de validation des challenges DCV. La clé d’une bonne gestion à venir des certificats repose donc sur l’automatisation. 47 jours de durée des certificats en 2029 c’est 9 interventions par an par certificat, la gestion manuelle deviendra utopique. Il faut donc s’appuyer sur les différents services/logiciels suivants :

  • Fournisseur de certificats / Autorité de Certification (AC) : un partenaire de confiance qui vous accompagnera dans les problématiques d’authentification des organisations et domaine. Le niveau de service est la clé pour une bonne gestion. Un partenaire multi-AC est recommandé pour limiter la dépendance à une seule AC, cas des récents déboires d’Entrust.

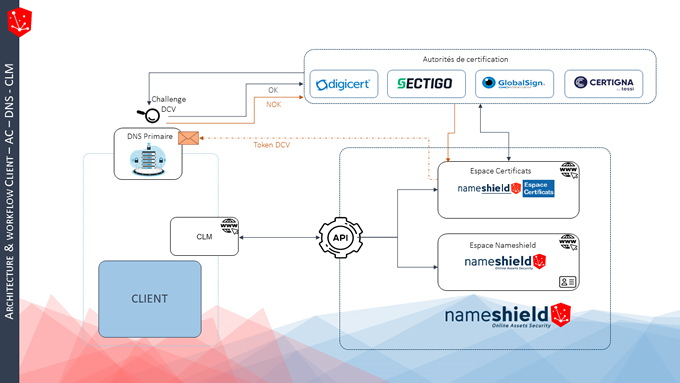
  • Registrar / DNS Primaire : maîtriser le DNS primaire des noms de domaine listés dans les certificats va devenir la clé de la livraison. Chaque émission de certificat entrainera l’installation d’un TXT ou d’un CNAME sur la ou les zones concernées. Avoir une interconnexion entre l’AC et le DNS est primordial.

  • Editeur CLM : inventorier le parc de certificats, définir des règles de gestion du parc et assurer l’automatisation complète du processus de commande depuis la génération des CSR jusqu’au déploiement des certificats sur les serveurs, c’est le travail du CLM. Et celui-ci pour fonctionner, s’appuie sur des connecteurs avec les AC ou fournisseurs de Certificats.

Se préparer c’est donc identifier les solutions qui vous conviennent sur ces trois points et lancer cette réflexion pour comprendre les impacts en matière de processus, de technologie et de budget, pour être prêts idéalement au premier semestre 2026.

Nameshield, un allié, pour vous aider à faire face à ces changements 

Nameshield occupe une place unique sur le marché en étant registrar et fournisseur de certificats multi-AC. Depuis plus de 10 ans, nous gérons au quotidien toutes les problématiques liées à l’authentification des organisations et des domaines liés aux certificats en ayant d’un côté, une relation privilégiée avec les plus grandes AC du marché (Digicert, Sectigo, GlobalSign), et en maitrisant de l’autre la brique DNS pour la validation des challenges DCV. De ce fait, nous émettons des certificats publics de manière quasi instantanée. Enfin, en ce qui concerne la brique CLM, Nameshield dispose de connecteurs avec les plus grands acteurs du marché pour vous permettre d’assurer une connexion complète entre les différentes briques liées à la gestion des certificats. Nous vous accompagnons ainsi dans l’anticipation de l’ensemble des problématiques mentionnées ci-dessus.

Vous souhaitez aller plus loin afin de tout comprendre sur le contexte de ces changements et leurs impacts sur la gestion de vos certificats ? Notre webinar « Réduction de la durée des certificats SSL/TLS à 45 jours : Comment se préparer face au challenge de l’automatisation ? » est disponible en replay.

Pour toute autre question, vous pouvez contacter Nameshield directement ici.
Apple décale de 6 mois son calendrier pour la réduction de la durée des certificats SSL/TLS

Durée des certificats SSL/TLS réduite à 45 jours en 2027 : Apple fait le premier pas

Le 17 octobre 2024, nous vous annoncions la décision d’Apple de réduire progressivement la durée maximale des certificats SSL/TLS publics à 45 jours d’ici 2027.

De nouveaux éléments ont été partagés depuis à ce sujet avec une nouvelle annonce d’Apple de décaler son calendrier, en le reculant de 6 mois avec pour nouvel objectif, des certificats désormais de 47 jours en mars 2028 :

  • 15-mar-2026 => durées certificats et validation DCV réduites à 200 jours
  • 15-mar-2027 => durées certificats et validation DCV réduites à 100 jours
  • 15-mar-2028 => durée certificats réduite à 47 jours
  • 15-mar-2028 => durée de validation DCV : 10 jours

Le CA/B Forum a quant à lui pris le sujet en main le 24 novembre, notamment dans le but de commencer à organiser comment gérer les commentaires publics.

Nameshield continue à suivre l’actualité et communiquera régulièrement sur le sujet.

Durée des certificats SSL/TLS réduite à 45 jours en 2027 : Apple fait le premier pas

Le 9 octobre, Apple a révélé au CA/B Forum avoir publié un projet de vote pour commentaires sur GitHub au sujet de deux évènements importants sur la durée de vie des certificats SSL/TLS :

  • réduire progressivement la durée maximale des certificats SSL/TLS publics à 45 jours d’ici 2027 ;
  • réduire progressivement la période de réutilisation des challenges DCV à 10 jours d’ici 2027.

En mars 2023, Google annonçait, dans sa roadmap « Moving Forward, Together », son intention de proposer au CA/B Forum la réduction de la durée de validité maximale possible des certificats TLS publics de 398 jours à 90 jours. Depuis cette annonce, le marché attendait fébrilement la confirmation de Google et surtout le calendrier d’applicabilité… sans succès. Mozilla annonçait quant à lui il y a quelques semaines, son intention d’emboîter le pas à Google pour son navigateur Firefox, mais sans plus de précisions.

C’est finalement Apple qui a fait le premier pas la semaine dernière en annonçant le 9 octobre, sa double volonté de réduire d’une part la durée de vie des certificats à  45 jours (alors que tout le marché s’attendait à 90 jours) et d’autre part la limitation de la durée du challenge DCV à 10 jours, le tout selon le calendrier ci-dessous. Une véritable petite bombe :   

15-sep-2025 => durées certificats et validation DCV réduites à 200 jours

15-sep-2026 => durées certificats et validation DCV réduites à 100 jours

15-avr-2027 => durées certificats et validation DCV réduites à 45 jours

15-sep-2027 => durée de validation DCV 10 jours

Quelques informations sur le contexte et l’analyse de cette annonce, les impacts attendus et comment s’y préparer seront sans doute utiles :

Contexte et Analyse :

A ce stade, il s’agit d’une publication susceptible d’être commentée par les acteurs du marché avant la rédaction formelle d’un ballot au sein du CA/B Forum, lui-même amené à être voté par ses membres : les éditeurs de navigateurs Internet d’un côté (Google, Mozilla, Apple et Microsoft…) et les Autorités de Certification de l’autre. Des modifications ne manqueront pas d’être apportées, mais l’idée générale est là et la machine se met en marche.

En effet, les éditeurs de navigateurs sont tous alignés sur le besoin de réduire la durée de vie des certificats et parmi les Autorités de Certification, Sectigo, un des acteurs majeurs de l’industrie des certificats, soutient d’ores et déjà l’initiative. Il y a fort à parier que les choses vont bouger rapidement dorénavant avec peu de commentaires et une rédaction du ballot dans les semaines ou mois qui viennent. Nous en saurons alors plus sur la confirmation des durées et du calendrier, nous vous tiendrons bien sûr informés.

Impacts attendus :

  • Durée des certificats : qu’elle soit in fine de 90 jours, 45 jours ou même moins, cette réduction n’est plus une surprise et son impact sera important pour les parcs de certificats publics. Ils ne pourront plus être gérés de manière manuelle. Le marché a commencé sa transition vers l’automatisation en s’appuyant notamment sur les CLM (Certificate Lifecycle Manager). La clé pour les entreprises et les organisations sera de s’appuyer sur des partenaires qui pourront offrir le plus d’interconnexions possibles entre les Organisations, les Autorités de Certification et les CLM.
  • Durée du challenge DCV : réduire à 10 jours la durée d’utilisation du challenge DCV, si c’était validé, aurait un impact considérable, peut-être plus encore que la réduction de la durée de vie des certificats. Jusqu’à présent, l’industrie pré-validait les noms de domaine pour une durée de 398 jours, en utilisant une seule fois le challenge DCV. L’annonce d’Apple forcerait à utiliser un challenge DCV pour quasiment toutes les commandes, ce qui serait un changement de paradigme majeur et impliquerait l’interconnexion avec une brique supplémentaire de l’écosystème : le DNS. En effet, le challenge DCV pour Domain Control Validation implique d’intervenir dans la zone du ou des noms de domaine listé(s) dans le certificat, idéalement de manière instantanée pour valider celui-ci.
  • Durée d’authentification des Organisations : Apple n’a rien annoncé au sujet de la durée de validité de l’authentification d’une organisation pour les certificats de type OV, actuellement de 825 jours. Pour autant, de nombreuses rumeurs courent sur une réduction à 398 jours voire 365 jours.

Comment se préparer :

La clé d’une bonne gestion à venir des certificats repose sur l’automatisation. 45 jours de durée des certificats représentent 9 interventions par an par certificat, la gestion manuelle deviendra utopique. Il faut donc s’appuyer sur :

  1. Fournisseur de certificats / Autorité de Certification (AC) : un partenaire de confiance qui vous accompagnera dans les problématiques d’authentification des organisations et domaine. Le niveau de service est la clé pour une bonne gestion. Un partenaire multi-AC est recommandé pour limiter la dépendance à une seule AC, cas des récents déboires d’Entrust.
  1. Registrar / DNS Primaire : maîtriser le DNS primaire des noms de domaine listés dans les certificats va devenir la clé de la livraison. Chaque émission de certificat entrainera l’installation d’un TXT ou d’un CNAME sur la ou les zones concernées. Avoir une interconnexion entre l’AC et le DNS est primordial.
  1. Editeur CLM : inventorier le parc de certificats, définir des règles de gestion du parc et assurer l’automatisation complète du processus de commande depuis la génération des CSR jusqu’au déploiement des certificats sur les serveurs, c’est le travail du CLM. Et celui-ci pour fonctionner, s’appuie sur des connecteurs avec les AC ou fournisseurs de Certificats.

Se préparer c’est donc identifier les solutions qui vous conviennent sur ces trois points et lancer cette réflexion pour comprendre les impacts en matière de processus, de technologie et de budget, dans un monde idéal, avant la fin du premier semestre 2025.

L’approche de Nameshield :

Nameshield occupe une place unique sur le marché en étant registrar et fournisseur de certificats multi-AC. Depuis plus de 10 ans, nous gérons au quotidien toutes les problématiques liées à l’authentification des organisations et des domaines liés aux certificats en ayant d’un côté, une relation privilégiée avec les plus grandes AC du marché (Digicert, Sectigo, GlobalSign), et en maitrisant de l’autre la brique DNS pour la validation DCV. De ce fait, nous émettons des certificats publics de manière quasi instantanée. Enfin, en ce qui concerne la brique CLM, Nameshield dispose de connecteurs avec les plus grands acteurs du marché pour vous permettre d’assurer une connexion complète entre les différentes briques liées à la gestion des certificats. Nous vous accompagnons ainsi dans l’anticipation de l’ensemble des problématiques mentionnées ci-dessus.

Durée des certificats SSL/TLS réduite à 45 jours en 2027 : Apple fait le premier pas

Pour plus d’informations, n’hésitez pas à contacter notre Equipe Commerciale ou notre Equipe Certificats.

Let’s Encrypt, ne pas confondre confidentialité et sécurité

Let’s Encrypt a récemment fait parler dans le petit monde des certificats TLS, en révoquant soudainement 3 048 289 certificats qui n’auraient pas dû être délivrés. Un bug dans leur logiciel de validation empêchait les contrôles des enregistrements CAA, et les certificats en question n’auraient pas dû être initialement délivrés. Des perturbations importantes ont résulté de cette révocation massive, mais il est difficile de se plaindre d’un service gratuit. 

On me demande souvent ce que je pense de Let’s Encrypt, et j’ai toujours cette même réponse : Let’s Encrypt a fait énormément pour chiffrer le web, mais met à mal la sécurité du web. Le chiffrement permet d’assurer la confidentialité (personne ne peut espionner) et l’intégrité (personne ne peut modifier) des échanges. Mais le chiffrement seul ne peut suffire si je n’ai aucune garantie de l’identité de celle ou celui avec qui j’échange (légitime ou frauduleux ?)… Et c’est bien là tout le problème.

Let's Encrypt - Certificats SSL TLS - Nameshield

En 2015, l’initiative Let’s Encrypt, supportée par les grands noms de l’Internet (EFF, Mozilla, Cisco, Akamaï…) voyait le jour avec pour objectif de diffuser en masse et gratuitement des certificats SSL au monde entier. Plus de cinq ans après sa création, l’organisation sécurise 190 millions de sites web et vient d’annoncer avoir distribué un milliard de certificats. Le cap a été franchi le 27 février 2020. C’est indiscutablement une belle performance.

96% du web chiffré en janvier 2020

En 2015, moins de la moitié du trafic web était chiffrée, pour grimper à 96% en janvier 2020. Bien sûr Let’s Encrypt n’est pas le seul acteur responsable de cet essor. Edward Snowden a lancé la première alerte, Google s’est largement engouffré dans la brèche, entre politique de référencement et modification des indicateurs de sécurité web. Mais en mettant à la disposition de tous, des certificats gratuits et basés sur un système largement automatisé, Let’s Encrypt a démocratisé le chiffrement… et mis aux oubliettes la notion d’identité.

Pas d’identité, pas de sécurité

Let's Encrypt - Certificats SSL TLS - Nameshield

Le credo de Let’s Encrypt est la simplicité, pour « simplifier à l’extrême le déploiement du HTTPS et en finir avec sa bureaucratie horriblement complexe » (dixit l’EFF dans la campagne de lancement). La bureaucratie horriblement complexe a pourtant une raison d’être : l’authentification forte, garante de l’identité du titulaire du certificat. Peut-être pas une garantie absolue de légitimité, pas une garantie de contenu non plus, mais la garantie d’une société enregistrée, légitimement propriétaire du nom de domaine concerné et avec un certificat validé selon une procédure drastique.

Let’s Encrypt, se contente de vérifier le contrôle du nom de domaine (DV, Domain Validation). Il suffit de cliquer sur un lien dans un email ou de renseigner un record TXT sur la zone DNS du nom de domaine. Or l’enregistrement de noms de domaine dans la plupart des TLD est purement déclaratif. Il est assez facile d’enregistrer un nom de domaine, de demander un certificat à Let’s Encrypt et de publier un site web en HTTPS://.

Résultat des courses ?

En cinq ans, l’ensemble des sites de phishing et sites frauduleux sont passés en HTTPS://. Dès 2016, Vincent Lynch alertait sur ce problème, 15 270 certificats contenant le terme « Paypal » avaient été émis par Let’s Encrypt, dont 14 766 frauduleux.

Le marché a été tiré vers le bas en termes de niveau d’authentification. Let’s Encrypt est loin d’être le seul responsable, Google et Mozilla, du haut de leurs 70% de parts de marché, ayant largement soutenu l’initiative, les gros hébergeurs du Cloud ont suivi, de même que les Autorités de Certification, challengées sur les prix. Nous avons aujourd’hui un web sécurisé avec 77% (novembre 2019) de certificats dont la légitimité du propriétaire n’est pas vérifiée.

L’authentification forte change la donne 

Le web est devenu chiffré par défaut. Est-il plus sûr pour autant ? Rien n’est moins sûr. L’internaute, éduqué depuis 20 ans à vérifier la présence du cadenas dans sa barre d’adresse, fait confiance à un web dont tous les sites frauduleux affichent le cadenas de sécurité. L’Internet est aujourd’hui confidentiel, mais il n’est pas sûr pour autant.

Il est urgent de revenir à l’authentification forte. L’authentification forte garantit un ensemble d’étapes obligatoires, drastiques et contrôlées pour l’obtention des certificats. Les procédures sont édictées par le CA/B Forum, renforcées régulièrement et suivies d’audit des Autorités de Certification.

23% des certificats sont encore délivrés sur la base de l’authentification forte, la plupart dans le monde de l’entreprise où les RSSI poussent pour la préserver. Nous devons tous nous appuyer sur eux, et soutenir les initiatives supportant les certificats OV (Organization Validation) et EV (Extended Validation), en particulier EV pour garantir l’identité des sites visités par les internautes. Si l’identité sur Internet semble avoir été quelque peu oubliée depuis quelques temps au profit de la confidentialité, elle risque de revenir rapidement sur le devant de la scène, poussée notamment par les internautes et le besoin de protection des données personnelles.

Apple annonce la limitation de la durée des certificats SSL à 1 an dans Safari

Apple Safari SSL - Blog Nameshield
Source de l’image : kropekk_pl via Pixabay

Apple a annoncé cette semaine que la durée de vie maximale des certificats SSL/TLS sur ses appareils et son navigateur Safari serait limitée à 398 jours (1 an, et 1 mois pour couvrir la période de renouvellement). Le changement, annoncé par Apple lors de la réunion CA / Browser Forum à Bratislava, en Slovaquie, entrera en vigueur pour les certificats émis après le 31 août 2020.

L’annonce d’Apple fait suite à un échec du vote du CA/B Forum sur les certificats d’un an (bulletin SC22), qui s’est tenu en août 2019, et reflète une tendance continue à raccourcir la durée de vie des certificats. A la suite de ce vote, Google avait d’ailleurs exprimé son intention de réduire la durée de vie des certificats en dehors du cadre du CA/B forum si celui-ci ne se positionnait pas rapidement. Cette annonce est une demi-surprise, nous aurions plutôt pensé que Google ou Mozilla ferait le premier pas.

Quelles conséquences pour les sociétés et leurs certificats SSL/TLS?

La validité plus courte est-elle une bonne chose?

Plus la période de validité d’un certificat est courte, plus le certificat est sûr. En exigeant le remplacement des certificats sur une période plus courte, les mises à jour de sécurité sont apportées aux certificats, elles se déploient plus rapidement. La durée de vie de la clé privée d’un certificat, plus courte, est aussi une forte recommandation des acteurs de la sécurité en ligne afin de limiter la durée potentielle d’une fraude suite à une compromission.

D’un point de vue sécurité, tout le monde s’accorde à dire qu’une réduction de la durée de vie des certificats est une bonne chose. Le problème se situe du côté opérationnel avec les conséquences annoncées de cette réduction : plus d’interventions sur les certificats, donc une plus grande complexité dans le maintien d’un inventaire à jour et le besoin d’une organisation optimale avec les partenaires pour l’émission des certificats.

Faut-il tenir compte de l’annonce d’Apple ?

Safari est l’un des deux principaux navigateurs web, avec 17,7% en janvier 2020, derrière Google Chrome (58,2%) et devant Microsoft Internet Explorer et Edge (7,1%). Il parait difficile de faire fi de cette annonce qui touchera 1/5 des internautes, qui plus est si Google suit, il vaut mieux anticiper et se préparer. C’est d’ores et déjà le conseil de Nameshield.

Ce qu’il faut garder à l’esprit 

Les certificats émis avant le 1er septembre 2020 ne sont pas affectés par cette modification. Ils resteront valides pendant toute la période de deux ans et n’auront pas besoin d’être modifiés ou remplacés. Tous les certificats émis le 1er septembre ou après devront être renouvelés chaque année pour rester fiables par Safari.

Il faut donc se préparer à passer à des certificats d’une durée d’un an maximum contre deux actuellement. S’appuyer sur un partenaire et des outils efficaces est plus que jamais indispensable.

Vers la fin de la corrélation entre l’authentification et la gestion technique des certificats

Ce qui semble se dessiner au sein du CA/B Forum est le fait de permettre une durée d’authentification identique à celle que l’on connait aujourd’hui (deux ans) tout en forçant les certificats à être remplacés plusieurs fois durant cette même période.

Les principales Autorités de Certification, les organismes qui délivrent les certificats, anticipent ces changements et travaillent sur plusieurs systèmes d’automatisation du cycle de vie des certificats. Elles limiteraient ainsi le besoin de passer par une procédure de réauthentification potentiellement lourde à chaque remplacement. Les entreprises pourraient remplacer leurs certificats autant de fois qu’elles le souhaiteraient durant cette période. Cela permettrait notamment d’anticiper d’éventuelles nouvelles réductions de la durée de vie maximale des certificats.

La tendance est également à la mise en place d’outils d’automatisation pour le maintien d’un inventaire précis des certificats d’une part et la réinstallation technique de l’autre. Nameshield suit de près ces différentes évolutions et vous permettra de continuer à travailler en toute confiance.

Notre équipe se tient également à votre disposition pour anticiper ces changements et répondre à vos éventuelles questions.