2020 et le SSL, petit exercice de prévision

Navigateurs et Autorités de Certification, le combat continue.
Cybersécurité - SSL TLS - Blog Nameshield
Source de l’image : TheDigitalArtist via Pixabay

2019 fut une année bien remplie, avec un renforcement des divergences de point de vue entre fabricants de navigateurs et Autorités de Certification, l’explosion du nombre de sites de phishing chiffrés en HTTPS et l’avancée significative sur la dépréciation de TLS v1.0.  

Les débats autour de la validation étendue, plus généralement du traitement visuel des certificats dans les navigateurs, et de la réduction de la durée des certificats ont pris une place prépondérante. Aucune de ces conversations n’est terminée, aucun consensus ne semble se dessiner, 2020 s’annonce comme une année chargée. Place à l’anticipation…

Le sort d’Extended Validation sera-t-il fixé ?

2019 a vu les principaux navigateurs cesser d’afficher la fameuse barre d’adresse en vert avec le cadenas et le nom de l’entreprise, le tout au profit d’un affichage classique et unique, ne tenant plus compte du niveau d’authentification des certificats :
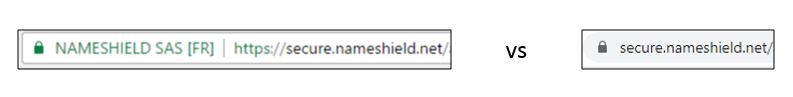
Les discussions sont pour autant toujours en cours au niveau du CA/B forum, comme au sein du CA Security Council. Ces deux instances de régulations des certificats chercheront en 2020 un moyen intuitif d’afficher les informations d’identité des sites Web.

Historiquement approuvé par tous, notamment par l’industrie financière et les sites comprenant des transactions, EV (l’acronyme pour Extended Validation) a été la cible de Google en 2019. Les autres navigateurs, sous l’influence de Google, entre Mozilla financé par Google et Microsoft et Opera basés sur Chromium open source, ont suivi dans cette direction. Seul Apple continue à afficher EV.

Pour les navigateurs, la question est de savoir si TLS est ou non le meilleur moyen de présenter les informations d’authentification des sites web. Il semble que non. Google part du principe que ce n’est pas aux Autorités de Certification de décider du contenu légitime d’un site web et souhaite l’utilisation des certificats à des seules fins de chiffrement.

Bien sûr les Autorités de Certification voient les choses différemment. Certes on peut y voir une réaction purement mercantile, les certificats EV sont bien plus chers. On peut aussi se demander l’intérêt de l’authentification au-delà du chiffrement. La réponse semble se trouver dans les statistiques ahurissantes des sites web de phishing chiffrés en HTTPS. Les navigateurs ont pour l’instant imposé un web chiffré certes… mais plus authentifié !

2020 sera donc l’année des propositions de la part des Autorités de Certification : fournir une meilleure authentification, en incluant les identifiants d’entité juridique, en suivant la voie de la PSD2 en Europe… Une chose est sûre, l’identité n’a jamais été aussi critique sur Internet et il incombe à toutes les parties intéressées de trouver une solution, y compris aux navigateurs de trouver un moyen d’afficher l’authentification forte des sites. A suivre…

Des certificats d’une durée plus courte : vers des certificats d’un an

825 jours, soit 27 mois ou encore 2 ans, la durée maximale autorisée actuellement pour les certificats SSL. Pour autant, depuis 2017 et une première tentative au sein du CA/B forum, l’industrie se dirige vers une réduction de cette durée à 13 mois (1 mois supplémentaire pour couvrir la période de renouvellement).

Google et les navigateurs sont revenus à la charge en 2019 avec un autre vote soumis au CA/B forum, là encore rejeté mais à une moins vaste majorité. Le marché bouge. Des acteurs comme Let’sEncrypt proposent des certificats d’une durée de 3 mois, d’autres souhaitent plutôt garder des durées longues pour éviter les surcharges d’intervention sur les serveurs. Une chose est sûre, le marché ne dispose pas encore des systèmes d’automatisation pour rendre plus simple la gestion et l’installation des certificats, un délai d’un ou deux ans supplémentaires serait sinon souhaitable, en tout cas judicieux.

Mais tout ça est sans compter sur Google qui menace d’agir de manière unilatérale si le régulateur ne suit pas… certainement en 2020.

De TLS 1.0 à TLS 1.3 : marche en avant forcée

Prévue pour janvier 2020, Microsoft, Apple, Mozilla, Google et Cloudflare ont annoncé leur intention de déprécier la prise en charge de TLS 1.0 (protocole créé en 1999 pour succéder au SSL 3.0, devenu fortement exposé) et TLS 1.1 (2006), tous deux en souffrance aujourd’hui d’une trop grande exposition à des failles de sécurité.

Si TLS 1.2 (2008) est toujours considéré comme sûr aujourd’hui, le marché semble vouloir pousser rapidement pour TLS 1.3, la version la plus récente de la norme, finalement publiée à l’été 2018. TLS 1.3 abandonne le support des algorithmes trop faibles (MD4, RC4, DSA ou SHA-224), permet une négociation en moins d’étapes (plus rapide), et réduit la vulnérabilité aux attaques par repli. En termes simples, c’est le protocole le plus sûr.

Petit problème cependant, le passage à l’action de nombreux sites web. Début 2019, seuls 17% des sites web du Alexa Top 100 000 prenaient en charge TLS 1.3, tandis qu’un peu moins de 23% (22 285) ne supportaient même pas encore TLS 1.2. Si la décision de déprécier les anciennes versions de protocole est une bonne décision, la forme adoptée par les grands acteurs du web peut être critiquée, notamment par son caractère unilatéral. En attendant, préparez-vous, nous y allons tout droit.

La menace de l’informatique quantique

Les entreprises parlent de plus en plus de l’informatique quantique, y compris Google. Mais la réalité est la suivante, alors que le quantum va avoir un impact sur notre industrie, ce ne sera certainement pas en 2020, ni pendant au moins une décennie. Il y a encore de nombreuses questions auxquelles il faut répondre, telles que: Quel est le meilleur algorithme pour la résistance quantique? Personne n’a cette réponse et tant qu’il n’y aura pas de consensus dans l’industrie, vous ne verrez aucune solution quantique en place.

L’IoT gagne du terrain, mais le manque de sécurité continue d’être problématique

L’IoT est un succès, mais un certain nombre de déploiements sont retardés en raison d’un manque de sécurité. En 2020, les fournisseurs de services cloud fourniront ou travailleront en partenariat avec des sociétés de sécurité pour fournir un approvisionnement et une gestion sécurisés des appareils, ainsi qu’un écosystème IoT sécurisé général, pour leurs clients.

Les cadres réglementaires pour la fabrication et les déploiements de l’IoT seront très certainement dirigés par l’UE, même si nous assisterons également à une augmentation aux États-Unis. Les attaques, les compromissions et les piratages IoT continueront, malheureusement. De plus, les normes de sécurité ne seront pas respectées et nous ne serons même pas proches d’un pourcentage plus élevé d’appareils sécurisés. Pourquoi ? Les fabricants d’équipement d’origine (FEO) ne sont toujours pas disposés à payer les coûts impliqués ou à les répercuter sur les consommateurs, de peur de perdre des ventes.

Les lois de chiffrement en Chine créeront beaucoup d’incertitude

Au cours des dernières années, une partie de la transformation numérique du monde a entraîné la codification des droits et restrictions des données dans des lois nationales et des organisations régionales. PSD2, RGPD, CCPA, LPRPDE… un vrai casse-tête pour les entreprises internationales face aux normes réglementaires et à la conformité.

Le 1er janvier 2020, la loi chinoise sur le chiffrement devait entrer en vigueur. Une donnée supplémentaire et… toujours floue pour ceux qui font des affaires en Chine. Des clarifications sont encore nécessaires sur plusieurs fronts. Par exemple, le chiffrement commercial des sociétés internationales doit être approuvé et certifié avant de pouvoir être utilisé en Chine – mais ce système de certification n’a pas encore été créé. De même, il existe une incertitude concernant le séquestre clé et les données qui doivent être mises à la disposition du gouvernement chinois. Cela a conduit à une vague de spéculations, de désinformation et, finalement, de réactions excessives. Compte tenu de l’opacité des parties de la nouvelle réglementation, de nombreuses entreprises optent pour une approche attentiste. Il s’agit d’une tactique judicieuse, en supposant que votre organisation ne dispose pas d’un expert juridique chinois expérimenté.

En conclusion, l’industrie des certificats continue sa mue. L’équipe certificats de Nameshield se tient à votre disposition pour aborder tous ces sujets.

Meilleurs vœux pour 2020.

L’Equipe Certificats.
Le secteur financier, cible d’attaques sur le DNS de plus en plus coûteuses

Le secteur financier, cible d’attaques sur le DNS de plus en plus coûteuses
Source de l’image : JimBear via Pixabay

Les sociétés de services financiers sont particulièrement touchées par les cyberattaques. Elles détiennent une mine d’informations sur les clients, protègent leur argent et fournissent des services essentiels qui doivent être disponibles jour et nuit. Elles constituent une cible lucrative. Parmi les angles d’attaques privilégiés : le DNS.

Le rapport annuel Global DNS Threat d’Efficient IP montre une progression constante du nombre d’attaques sur le DNS et des impacts financiers, avec une perte financière moyenne de 1,2 million d’euros sur l’année 2019. Ce montant était estimé à 513 000 € en 2017 et 806 000 € en 2018.  

Si tous les secteurs d’activités sont touchés par les attaques, 82% des sociétés interrogées ont été touchées et 63% ont subi une interruption de trafic, le secteur financier paie un tribut plus important avec 88% d’impact. Menée auprès de 900 personnes de neuf pays d’Amérique du Nord, d’Europe et d’Asie, l’étude indique que les établissements financiers ont subi en moyenne 10 attaques au cours des 12 derniers mois, soit une augmentation de 37 % par rapport à l’année dernière.

La hausse des coûts n’est que l’une des conséquences des attaques DNS pour le secteur des services financiers. Les impacts les plus courants sont les temps d’arrêt des services cloud, rencontrés par 45% des organisations financières, et les temps d’arrêt des applications internes (68%). En outre, 47 % des établissements financiers ont été victimes d’escroqueries par le biais d’attaques phishing ciblant le DNS.

L’enquête montre clairement l’insuffisance des mesures de sécurité mises en place pour la sécurisation du DNS. Le retard dans l’application des correctifs de sécurité constitue un problème majeur pour les organisations du secteur. En 2018, 72% des entreprises interrogées admettaient un délai de trois jours nécessaires pour installer un correctif de sécurité sur leurs systèmes, durant lesquels ceux-ci ont été exposés aux attaques.

Seules 65% des institutions financières utilisent ou envisagent d’intégrer une architecture DNS de confiance, elles semblent toujours être en retard et ne pas prendre suffisamment conscience des risques liés à ce point central de leur infrastructure. L’évolution des menaces sur le DNS est permanente, les attaques nombreuses et complexes. Il convient de réagir rapidement pour mieux se protéger.

Industrie, commerce, médias, télécoms, santé, éducation, gouvernement, service… autant d’autres secteurs touchés par les attaques. Des solutions existent. L’ANSSI publie chaque année le guide des bonnes pratiques en matière de résilience du DNS, détaillant de nombreuses recommandations pour être protégé. S’appuyer sur un réseau Anycast ; disposer de système de protection contre les attaques DDoS ; avoir du monitoring de trafic DNS et une équipe en mesure d’intervenir rapidement ; disposer d’une politique de sécurité efficace… Autant de mesures indispensables à la résilience et l’efficacité du réseau DNS face à ces attaques préjudiciables en termes d’impact financier et d’image. En espérant voir enfin de meilleurs chiffres sur le rapport 2020.

Bientôt une durée maximale d’1 an pour les certificats SSL ?

Certficats SSL TLS - HTTPS

Que se passe-t-il ?

Les acteurs de l’industrie envisagent de réduire la durée de vie des certificats SSL/TLS, permettant l’affichage du HTTPS dans les navigateurs, à 13 mois, soit environ la moitié de la durée actuelle de 27 mois, afin d’améliorer la sécurité.

Google, via le CA/Browser Forum a en effet proposé cette modification, approuvée par Apple et une autorité de certification, la rendant éligible au vote. Si le vote est accepté lors des prochaines réunions du CA/B Forum, la modification des exigences entrera en vigueur en mars 2020. Tout certificat délivré après la date d’entrée en vigueur devra respecter les exigences de la période de validité abrégée.

L’objectif de cette réduction est de compliquer la tâche des cyber-attaquants en réduisant la durée d’utilisation des certificats potentiellement usurpés. Cela pourrait également obliger les entreprises à utiliser les algorithmes de chiffrement les plus récents et les plus sécurisés disponibles.

Si le vote échoue, il n’est pas à exclure que les navigateurs parrainant cette exigence l’implémentent de manière unilatérale dans leur programme racine, forçant ainsi la main aux autorités de certification. Il y a fort à parier que ce soit le chemin suivi, ce changement fait suite à l’initiative précédente de Google visant à réduire la durée de vie de trois à deux ans en 2018, époque à laquelle Google souhaitait déjà une durée réduite à 13 mois voire moins.

Qui est touché ?

Les modifications proposées par Google auraient une incidence sur tous les utilisateurs de certificats TLS de confiance publique, quelle que soit l’autorité de certification qui émet le certificat. Si le vote passe, tous les certificats de confiance émis ou réémis après mars 2020 auront une validité maximale de 13 mois. Les entreprises utilisant des certificats dont la période de validité est supérieure à 13 mois seront encouragées à revoir leurs systèmes et à évaluer l’incidence des modifications proposées sur leur déploiement et leur utilisation.

Les certificats TLS émis avant mars 2020 avec une période de validité supérieure à 13 mois resteront fonctionnels. Les certificats non-TLS public, pour la signature de code, le code privé TLS, les certificats clients, etc… ne sont pas concernés. Il ne sera pas nécessaire de révoquer un certificat existant à la suite de la mise en place de la nouvelle norme. La réduction devra être appliquée lors du renouvellement.

Qu’en pensent les acteurs du marché ?

Il s’agirait d’un changement global du secteur, qui aurait des répercussions sur toutes les autorités de certification. Celles-ci voient cette proposition d’un mauvais œil. On peut y voir avant tout un intérêt économique mais pas uniquement…

Leur argument principal est que le marché n’est pas encore prêt en termes de système d’automatisation des commandes et installations de certificats. De fait les interventions humaines seraient plus nombreuses, avec les risques associés à une mauvaise manipulation, ou tout simplement un risque plus élevé d’oubli de renouvellement d’un certificat.

Pour les autorités de certification, réduire à si court terme la durée des certificats présente surtout une augmentation significative des coûts humains liés à la gestion du portefeuille de certificats. Si elles ne sont pas fondamentalement contre cette décision, elles voudraient surtout des délais un peu plus long pour étudier notamment ce qu’en pensent les utilisateurs et les entreprises.

La position des fabricants de navigateurs ?  

Que ce soit Google ou Mozilla, fers de lance de l’adoption massive du HTTPS natif pour tous les sites web, et supporters de l’initiative Let’sEncrypt, l’important c’est le chiffrement de tout le trafic web. Une réduction de la durée des certificats réduit le risque d’usurpation des certificats sur une longue durée et favorise l’adoption massive de systèmes de gestion automatisés. Pour ces deux acteurs, un monde idéal contiendrait des certificats d’une durée maximale de 3 mois. S’ils sont à l’écoute du marché pour ne pas imposer trop rapidement leurs vues, il y a fort à parier qu’à long terme la durée de vie des certificats continuera à diminuer.

L’avis de Nameshield

Le marché poursuit son évolution vers des durées de certificats de plus en plus courtes, tout comme une diminution continuelle des niveaux d’authentification et en conséquence un besoin qui va aller croissant pour des solutions de gestion automatisées. Nous nous alignerons sur ces impératifs et conseillons à nos clients de se préparer à cette diminution qui arrivera, à n’en pas douter. Nos autorités de certification partenaires suivront également cette évolution et permettront d’offrir tous les systèmes d’inventaire permanent et d’automatisation requis.

Être entendu

Le forum CA/Browser accepte les commentaires de participants extérieurs et toutes les discussions sont publiques. Vous pouvez soumettre vos commentaires directement à la liste de diffusion du Forum : https://cabforum.org/working-groups/ (en bas de page). Nameshield est en contact avec des participants du CA/B forum et vous tiendra informés des décisions à venir.

L’interface SSL de Nameshield fait peau neuve

L'interface SSL de Nameshield fait peau neuve

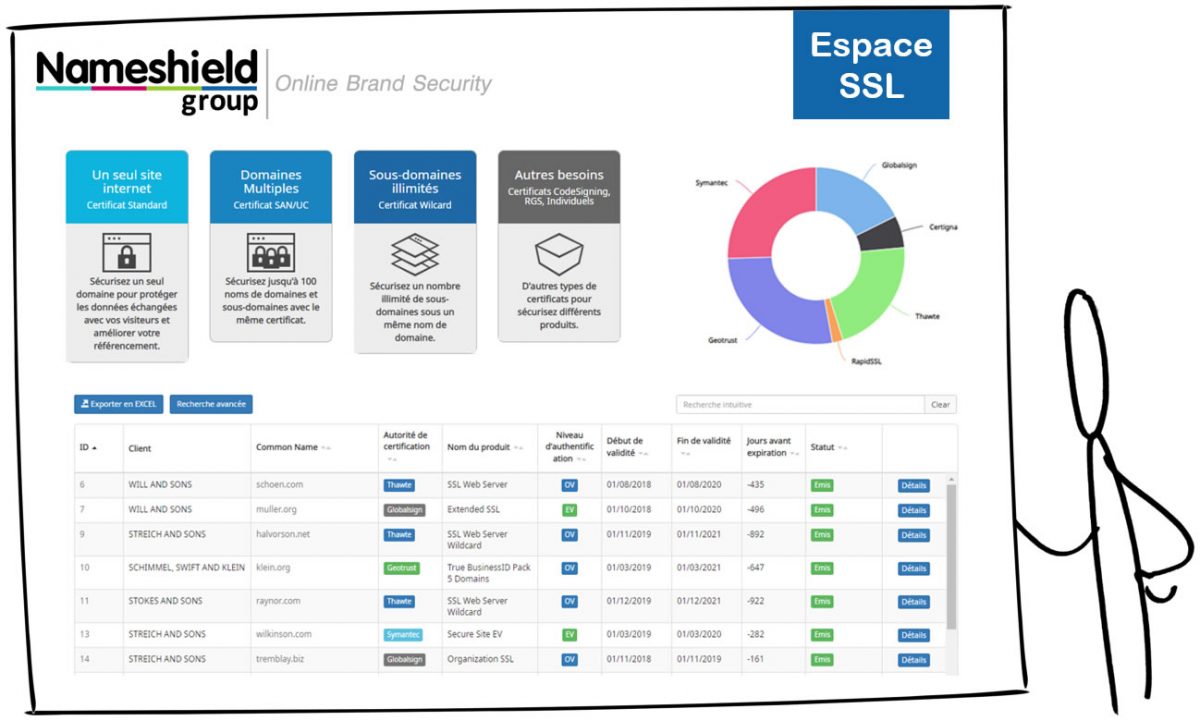
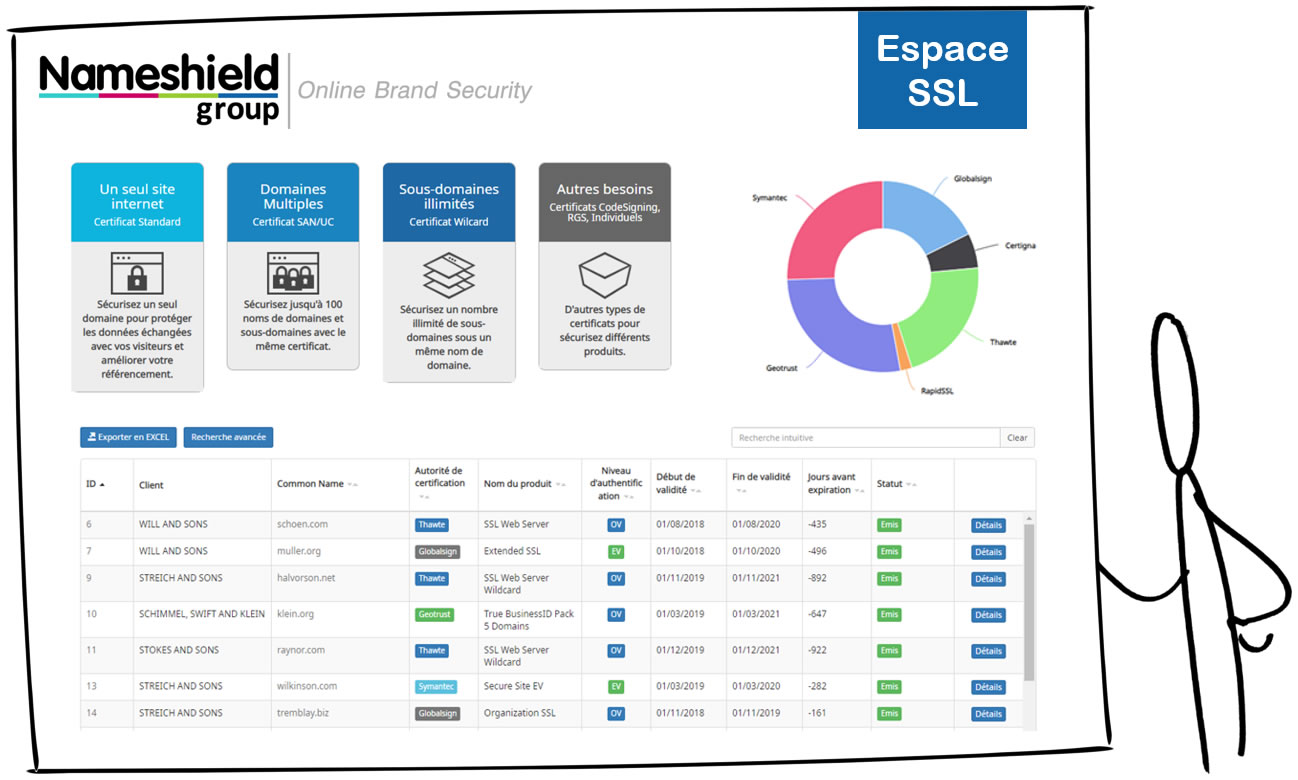
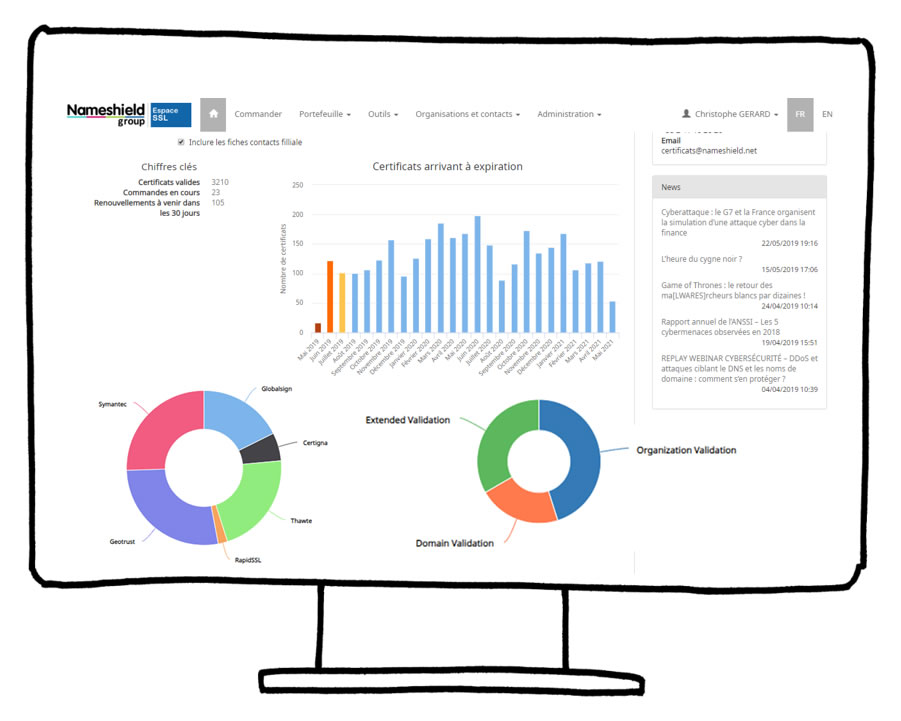
Plus intuitive, plus complète, plus jolie… la nouvelle interface SSL de Nameshield arrive le jeudi 13 juin, pour vous permettre de gérer l’ensemble de vos certificats.

Vous disposerez maintenant d’indicateurs clés sur votre portefeuille de certificats, de différentes vues de consultation des certificats (ensemble du portefeuille, vue détaillée, certificats proches de l’expiration, commandes en cours, certificats expirés ou révoqués), d’un système de gestion des Organisations et Contacts et d’un système de commande repensé.

Interface SSL de Nameshield

Enfin, un outil d’aide à la décision a été intégré pour vous aider dans le choix du bon certificat en cas de doute.

La gamme de certificats est mise à jour, à disposition les certificats SSL, RGS, Code Signing, Individuels, tous types et tous niveaux d’authentification.

L’équipe SSL se tient à votre disposition pour une démonstration, un guide complet d’utilisation est à votre disposition pour l’ensemble des opérations et actions disponibles. Contactez-nous directement sur certificats@nameshield.net.

L’heure du cygne noir ?

L’heure du cygne noir-IoT
Source de l’image : abudrian via Pixabay

Les acteurs et fournisseurs de services publics envahissent le monde connecté, profitant des innovations que le reste du monde met si opportunément à leur disposition. Ce ne serait pas un problème si nous ne vivions pas dans une époque où le piratage d’une centrale électrique était devenu possible.

En 2015 et 2016, des pirates informatiques ont coupé le courant à des milliers d’utilisateurs en plein hiver ukrainien. Depuis, le gouvernement américain a admis ouvertement que des puissances étrangères tentaient chaque jour de prendre le contrôle des salles de commande du réseau énergétique des États-Unis. Et c’est important parce que nous sommes actuellement en train de connecter des infrastructures vieilles de plusieurs décennies dans un environnement qui nage avec des menaces contre lesquelles elles n’ont jamais été conçues.

Les ingénieurs et informaticiens n’ont pas toujours été sur la même longueur d’onde. Ces disciplines sont différentes, ce sont des mentalités différentes ayant des objectifs différents, des cultures différentes et, bien sûr, des technologies différentes. Les ingénieurs peuvent anticiper les accidents et les défaillances, tandis que les professionnels de la cybersécurité anticipent les attaques. Il existe des normes industrielles extrêmement différentes pour chaque discipline et très peu de normes pour le domaine en plein essor de l’Internet des objets (IoT), qui se faufile de plus en plus dans les environnements des services publics. Ces deux mondes entrent maintenant en collision.

Une grande partie de l’informatique utilisée dans l’infrastructure des services publics était auparavant isolée et fonctionnait sans crainte des pirates informatiques, avec des systèmes conçus pour la disponibilité et la commodité, et non pour la sécurité. Leurs créateurs n’envisageaient pas qu’un utilisateur ait besoin de s’authentifier sur un réseau pour prouver qu’il était digne de confiance. Et, si ce postulat était acceptable par le passé, nous avons aujourd’hui un paysage encombré de machines obsolètes, chargées de codes peu sécurisés et non équipées pour faire face aux menaces informatiques modernes. La mise à niveau de ces systèmes et la sécurité après coup, ne résoudront pas tous ces problèmes de sécurité, et les remplacer entièrement serait bien trop coûteux, difficile à envisager et presque utopique pour beaucoup. Et c’est un réel problème aujourd’hui que de les connecter dans un environnement exposé à  des menaces et des adversaires sans cesse à la recherche de la prochaine cible facile.

Aujourd’hui, le monde tend à se connecter de plus en plus, notamment à travers l’Internet des objets (Internet of Things – IoT), on parle de voitures connectées, de moniteurs pour bébé connectés au smartphone d’un parent et des sonnettes qui informent les propriétaires qui se trouvent à leur porte, les frigos, les machines à laver deviennent connectés… et les services publics suivent la tendance en voulant naturellement faire partie de l’évolution de ce monde vers l’informatisation croissante des objets physiques.

Aussi passionnant que ces innovations puissent paraître, à chaque jour son lot de découverte de failles de sécurité des objets connectés. Qu’il s’agisse de mots de passe codés en dur, d’une incapacité à authentifier ses connexions sortantes et entrantes ou d’une impossibilité de mettre à jour, il y a peu d’argument concernant leur sécurité. Ces produits sont souvent précipités sur le marché sans penser à ce facteur important.

Les entreprises et les gouvernements s’emparent de l’Internet des Objets pour transformer leur manière de faire du business, et les services publics font de même. Les grandes infrastructures seront de plus en plus composées de connecteurs et de capteurs IoT – capables de relayer les informations à leurs opérateurs et d’améliorer radicalement le fonctionnement général des services publics.

Malheureusement, dans la course à l’innovation, les premiers arrivés ignorent souvent les problèmes de sécurité que de nouvelles inventions brillantes apportent souvent avec elles. Et entre un environnement industriel ou utilitaire, même si le concept d’IoT est similaire, les impacts potentiels peuvent être radialement différents. Une poupée connectée est une chose, une centrale électrique en est une autre !

Les risques sur les services publics, sont avérés. Il existe de nombreux exemples. Stuxnet, le virus qui a détruit le programme nucléaire iranien en est un. Les attaques susmentionnées sur le réseau électrique ukrainien pourraient en être une autre. En outre, les gouvernements occidentaux, la France y compris, admettent maintenant que des acteurs étrangers tentent de pirater leurs services publics quotidiennement.

Si c’est un si gros problème, on pourrait légitimement se demander pourquoi cela n’est-il pas arrivé plus souvent? Pourquoi n’avons-nous pas encore entendu parler d’attaques aussi dévastatrices? Le fait est que beaucoup ne savent pas qu’ils ont déjà été piratés. De nombreuses organisations passent des semaines, des mois et souvent des années sans se rendre compte qu’un attaquant se cache dans leurs systèmes. Le Ponemon Institute a constaté que le délai moyen entre une organisation atteinte et la découverte de l’attaque est de 191 jours, près de six mois donc. Cela est particulièrement vrai si l’un de ces systèmes anciens n’a aucun moyen de dire ce qui est anormal. D’autres peuvent simplement cacher leur violation, comme le font de nombreuses organisations. De telles attaques sont souvent gênantes, en particulier avec les implications réglementaires et les réactions publiques qu’une cyberattaque sur un service public entraîne.

De plus, la plupart des attaques ne sont souvent pas catastrophiques. Ce sont généralement des tentatives pour obtenir des données ou accéder à un système critique. Pour la plupart, c’est un objectif suffisamment important à atteindre. S’attaquer aux possibilités les plus destructrices d’une telle attaque constituerait essentiellement un acte de guerre et peu de cybercriminels voudraient se mettre à dos un État.

La théorie du cygne noir – théorisée par Nassim Nicholas Taleb : une situation difficile à prévoir et qui semble extrêmement improbable, mais qui aurait des conséquences considérables et exceptionnelles – convient parfaitement ici. Nous ne savons pas quand, comment ou si un tel événement pourrait se produire, mais nous ferions mieux de commencer à nous y préparer. Même si la probabilité d’un tel événement est faible, le coût d’attendre et de ne pas s’y préparer sera quant à lui bien plus élevé. Le marché des IoT, notamment dans le secteur des services publics doit commencer à se préparer à ce cygne noir.

Les infrastructures à clés publiques (PKI) utilisant des certificats permettront aux services publics de surmonter bon nombre de ces menaces, offrant ainsi une confiance inégalée à un réseau souvent difficile à gérer. Il repose sur des protocoles interopérables et normalisés, qui protègent les systèmes connectés au Web depuis des décennies. Il en va de même pour l’IoT.

Les PKI sont très évolutives, ce qui les rend parfaitement adaptées aux environnements industriels et aux services publics. La manière dont de nombreux utilitaires vont s’emparer de l’IoT passe par les millions de capteurs qui vont restituer les données aux opérateurs et rationaliser les opérations quotidiennes, ce qui les rend plus efficaces. Le nombre considérable de ces connexions et la richesse des données qui les traversent les rendent difficiles à gérer, difficiles à contrôler et à sécuriser.

Un écosystème PKI peut sécuriser les connexions entre les périphériques, les systèmes et ceux qui les utilisent. Il en va de même pour les systèmes plus anciens, conçus pour la disponibilité et la commodité, mais non pour la possibilité d’attaque. Les utilisateurs, les périphériques et les systèmes pourront également s’authentifier mutuellement, garantissant ainsi que chaque partie de la transaction est une partie de confiance.

Les données qui circulent constamment sur ces réseaux sont chiffrées sous PKI à l’aide de la cryptographie la plus récente. Les pirates qui veulent voler ces données se rendront compte que leurs gains mal acquis sont inutiles s’ils réalisent qu’ils ne peuvent pas les déchiffrer.

Assurer davantage l’intégrité de ces données passe par la signature de code. Lorsque la mise à jour des appareils doit se faire sans fil, la signature de code vous indique que l’auteur des mises à jour est bien celui qu’il prétend être et que le code n’a pas été falsifié de manière non sécurisée depuis sa rédaction. Le démarrage sécurisé empêchera également le chargement de code non autorisé lors du démarrage d’un périphérique. La PKI n’autorise que le code sécurisé et approuvé à s’exécuter sur un périphérique, ce qui bloque les pirates et garantit l’intégrité des données requise par les utilitaires.

Les possibilités d’une attaque contre un utilitaire peuvent parfois sembler irréalistes. Il y a quelques années à peine, un piratage d’un réseau électrique semblait presque impossible. Aujourd’hui, les nouvelles concernant les vulnérabilités liées à l’IoT font régulièrement les manchettes dans le monde entier. Les implications destructrices de cette nouvelle situation n’ont pas encore été pleinement prises en compte, mais le fait que nous voyions des cygnes blancs ne signifie pas qu’un cygne noir ne soit pas en train de préparer son envol.

Les utilisateurs vont commencer à exiger de ces entreprises des dispositions de sécurité. La Federal Energy Regulatory Commission (FERC) a récemment infligé une amende de 10 millions de dollars à une entreprise de services publics qui a été reconnue coupable de 127 infractions différentes à la sécurité. La société n’a pas été nommée, mais des groupes de pression ont récemment lancé une campagne, déposant une pétition auprès de la FERC afin de la nommer publiquement avec les conséquences potentielles sur son image de marque. En outre, avec l’avènement du règlement général sur la protection des données (RGPD) et de la directive NIS l’année dernière, les services publics doivent désormais examiner de plus près la manière dont ils protègent leurs données. Partout dans le monde, les gouvernements cherchent des moyens de sécuriser l’IoT, notamment en ce qui concerne les risques pour la sécurité physique. La sécurité des services publics est importante parce que les services publics jouent un rôle essentiel dans le fonctionnement de la société. Il est tout aussi important qu’ils soient entraînés dans le 21ème siècle, car ils en sont protégés. Les PKI offrent le moyen de faire exactement cela.

Mike Ahmadi, vice-président de DigiCert pour la sécurité industrielle IoT, travaille en étroite collaboration avec les organismes de normalisation des secteurs de l’automobile, du contrôle industriel et de la santé, les principaux fabricants d’appareils et les entreprises pour faire évoluer les meilleures pratiques en matière de cybersécurité et les solutions de protection contre les menaces en constante évolution. L’une de ses publications est à l’origine de cet article.