NIS2: Die Registry DENIC setzt auf die Stärkung des Vertrauens in die .DE-Domain

Bildquelle: Samuel Hagger via Unsplash

Die EU-Cybersicherheitsrichtlinie NIS2 ist mittlerweile in 19 Mitgliedstaaten umgesetzt. Ihr Ziel: das Cybersicherheitsniveau in der Union zu stärken und Instanzen, die für digitale Infrastrukturen als kritisch gelten, stärker in die Pflicht zu nehmen. Anders als die erste NIS-Richtlinie schließt der Text nun ausdrücklich DNS-Betreiber und Domainnamen ein.

In Deutschland ist die Umsetzung seit dem 6. Dezember 2025 in Kraft – mit spürbaren Folgen für DENIC, die Vergabestelle der .DE-Domain. Mit knapp 18 Millionen aktiven Domainnamen ist .DE nach .CN die weltweit bedeutendste Länderdomain (ccTLD); Anpassungen hier haben entsprechendes Gewicht.

Wie andere Registry-Betreiber hat auch DENIC konkrete Maßnahmen ergriffen – insbesondere im Vergleich zu jenen, die EU-Länderdomains (ccTLDs) verwalten –, um die Qualität der Registrierungsdaten zu verbessern und Missbrauch einzudämmen. Registrare, die für .DE akkreditiert sind, müssen künftig prüfen, ob der angegebene Domaininhaber tatsächlich der Person oder Organisation entspricht, als die er sich ausgibt – etwa durch Identifikationsdaten oder Anschriftsnachweise. Bei Audits oder gezielten Kontrollen hat der Inhaber je nach Kontext sieben bis dreißig Tage Zeit, die angeforderten Nachweise einzureichen. Kommt er dem nicht nach, kann die Domain deaktiviert und gelöscht werden. DENIC behält sich außerdem vor, Domainnamen mit Missbrauchsverdacht zu sperren oder gar nicht erst zu aktivieren.

Diese Maßnahmen sind mehr als bloße Richtlinienkonformität: Sie spiegeln den Willen von DENIC wider, .DE als vertrauenswürdige Endung zu positionieren und Phishing, Spam sowie betrügerische Kampagnen zurückzudrängen.

Darüber hinaus entwickelt die ICANN neue Richtlinien für generische Domainendungen in diesem Bereich. Das ist ein bemerkenswerter Wandel – denn DENIC war bislang für einen vergleichsweise offenen, wenig restriktiven Umgang mit der Inhaberprüfung bekannt.

Die Entwicklung steht im Einklang mit einer wachsenden Zahl akademischer Studien und Fachberichte zum DNS-Missbrauch, die einen direkten Zusammenhang zwischen Datenqualität, Identitätsprüfung und Missbrauchsrate belegen. Auswertungen im Rahmen des ICANN-Projekts DAAR (Domain Abuse Activity Reporting) zeigen: TLDs mit strengeren Registrierungskontrollen weisen deutlich geringere Anteile an in Missbrauch verwickelten Domains auf als solche mit liberaleren Richtlinien. Auch auf Ebene der generischen Endungen treibt die ICANN entsprechende neue Regelwerke voran.

Nameshield ist ein europäischer Anbieter mit Fokus auf digitale Souveränität – spezialisiert auf den Schutz strategischer Domainnamen, DNS und zugehörige Dienste. Seit rund dreißig Jahren bei DENIC akkreditiert, setzt Nameshield auf ein hohes Sicherheits- und Qualitätsniveau als Grundlage der NIS2-Compliance. Im Zuge der neuen Anforderungen hat Nameshield die Inhaberidentifikation für .DE-Domains sowie für eine wachsende Zahl weiterer Endungen verstärkt, deren Registries zusätzliche NIS2-bezogene Maßnahmen eingefordert haben. Für weitere Informationen stehen Ihnen Ihre Kundenbetreuer gerne zur Verfügung – unsere Vertriebsteams helfen Ihnen dabei, die beste Strategie zum Schutz Ihrer digitalen Assets zu entwickeln.
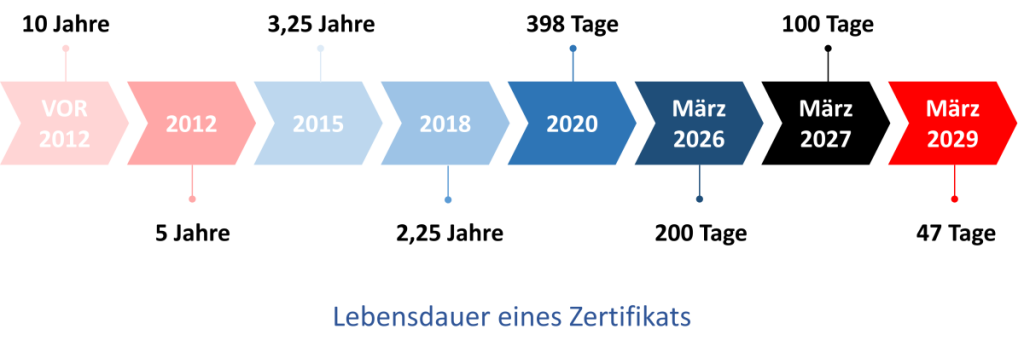
47 Tage: Was die geplante Verkürzung der Zertifikatslaufzeiten bedeutet

Kontext und Auswirkungen auf Ihre Zertifikatsverwaltung

Der Markt für SSL- und TLS-Zertifikate wächst seit Jahren stark. Während 2015 noch rund 3 Millionen Zertifikate im Umlauf waren, sind es 2025 bereits etwa 194 Millionen. Gleichzeitig hat sich HTTPS als Standard etabliert – rund 98 % des Chrome-Datenverkehrs sind heute verschlüsselt.

Treiber dieser Entwicklung sind die digitale Transformation, steigende Sicherheitsanforderungen und die zunehmende Vernetzung durch IoT. Auch wirtschaftlich zeigt sich das Wachstum deutlich: Der globale TLS-Markt soll von 4,7 Milliarden Euro (2023) auf über 18,5 Milliarden Euro bis 2030 steigen.

Trotzdem bestehen weiterhin Herausforderungen. Viele Websites sind nicht optimal abgesichert: 35,9 % der Top 150.000 Sites erhalten nur ein SSL-Labs-Rating von B oder schlechter. Zwar setzt sich TLS 1.3 mit 65,4 % zunehmend durch, ältere Protokolle sind jedoch weiterhin verbreitet.

Bei den Zertifikatstypen dominieren klar DV-Zertifikate (99 %), während OV und EV trotz geringer Stückzahlen einen relevanten Anteil am Traffic abdecken. Gleichzeitig ist HTTPS kein Vertrauensindikator mehr: Rund 90 % der Phishing-Seiten nutzen ebenfalls Verschlüsselung.

Für Unternehmen bedeutet das: Zertifikatsmanagement wird zunehmend strategisch. Themen wie Automatisierung, Laufzeitmanagement und richtige Zertifikatstypen rücken in den Mittelpunkt.

Ein regulierter Markt: Wer hinter Zertifikaten steht

Der Zertifikatsmarkt ist international reguliert. Das CA/Browser Forum definiert seit 2005 verbindliche Standards (Baseline Requirements) für TLS, Code Signing und S/MIME. Certificate Authorities prüfen Identitäten, stellen Zertifikate aus und verwalten deren Lebenszyklus. Browserhersteller wiederum steuern die Darstellung von Vertrauen im Web. Mit Cloud-Anbietern verschwimmen die Rollen zunehmend, während Browser wie Chrome oder Firefox faktisch entscheiden, welchen Zertifikaten vertraut wird.

Ein Markt im Ungleichgewicht

Die Entwicklung von SSL/TLS ist stark von wenigen großen Playern geprägt. Seit SSL 1.0 (1994) und TLS 1.0 (1999) wurde das Protokoll kontinuierlich weiterentwickelt – bis TLS 1.3 als heutiger Standard. Spätestens seit 2013 hat Verschlüsselung massiv an Bedeutung gewonnen. Google und Mozilla trieben HTTPS als Standard voran, machten es zum Ranking-Faktor und entfernten unsichere Verfahren wie SHA-1.

Gleichzeitig nahm die Marktmacht großer Browserhersteller zu: Symantec verlor 2018 das Vertrauen, Apple begrenzte 2020 Zertifikatslaufzeiten auf ein Jahr, und Google sowie Apple treiben weitere Verkürzungen auf 90 bzw. sogar 47 Tage voran.

Warum kürzere Zertifikatslaufzeiten?

Kürzere Laufzeiten sollen die Sicherheit erhöhen, indem Schlüssel häufiger erneuert und Identitäten regelmäßig validiert werden.

Für Unternehmen bedeutet das deutlich mehr Aufwand:

  • statt jährlicher werden Zertifikate mehrmals pro Jahr erneuert
  • Domains müssen regelmäßig neu validiert werden
  • Prozesse werden stärker in administrative und technische Schritte getrennt
  • Organisationsvalidierungen bleiben meist jährlich

Die Herausforderung der Automatisierung

Manuelle Zertifikatsverwaltung stößt dabei schnell an Grenzen. Automatisierung wird zur Voraussetzung für Skalierbarkeit. Dabei setzen sich zwei Ansätze durch: ACME und Certificate Lifecycle Management (CLM).

ACME automatisiert insbesondere die Domain-Validierung und Zertifikatsausstellung, ist aber vor allem für öffentliche Zertifikate geeignet und deckt Themen wie interne PKI oder Governance nur teilweise ab.

CLM bietet einen ganzheitlichen Ansatz mit Discovery, Governance und Multi-CA-Management. Gleichzeitig bleiben Herausforderungen wie Integration, Kosten, DCV oder Krypto-Agilität bestehen.

Die Nameshield-Lösung: So unterstützt Sie Nameshield

Nameshield verbindet CLM, Zertifizierungsstellen und das primäre DNS in einer integrierten Plattform. Über APIs und Konnektoren werden alle Komponenten miteinander verknüpft. Als DNS-Provider ermöglicht Nameshield insbesondere eine hochautomatisierte Domain-Validierung. In Kombination mit Multi-CA-Management entsteht so eine durchgängige Automatisierung des gesamten Zertifikatslebenszyklus.

Ein Vorteil ist die Geschwindigkeit: Vorvalidierte Zertifikate können innerhalb von Minuten, oft unter einer Minute, bereitgestellt werden. Die Plattform unterstützt zudem Discovery, Policy-Management, Multi-CA-Setups und integriert sich in bestehende IT-Landschaften.

Der richtige Einstieg in ein modernes Zertifikatsmanagement

Der Einstieg beginnt mit einer klaren Abgrenzung des Umfangs: öffentliche Zertifikate oder ein vollständiger Ansatz inkl. interner PKI.Danach sollten Volumen und Verantwortlichkeiten geklärt werden – intern (Zertifikate, DNS) und extern (CAs, DNS-Provider).

Ebenso wichtig ist das Verständnis der bestehenden Prozesse:

  • Wer beantragt Zertifikate?
  • Wer stellt sie aus?
  • Wer installiert sie?

Nur mit diesem Überblick lassen sich Automatisierung und Optimierung sinnvoll umsetzen.

Webinar-Aufzeichnung

Zu diesem Thema haben wir außerdem ein Webinar durchgeführt, in dem wir die Auswirkungen verkürzter Zertifikatslaufzeiten sowie konkrete Strategien für Automatisierung und die Integration von Certificate Lifecycle Management (CLM) praxisnah erläutert haben.

Die Aufzeichnung können Sie hier anfordern.

Kontaktieren Sie uns, wenn Sie mehr über moderne Zertifikatsverwaltung, Automatisierung und CLM-Lösungen erfahren möchten oder eine individuell auf Ihr Unternehmen zugeschnittene Lösung benötigen.

EuroDIG: Das europäische Internet von morgen gestalten und die .eu-Domain feiern

Am 26. und 27. Mai 2026 fand in Brüssel die 19. Ausgabe des European Dialogue on Internet Governance (EuroDIG) statt. Veranstaltungsort war das Charlemagne-Gebäude der Europäischen Kommission. Organisiert wurde die Konferenz von EURid, der Verwaltungsstelle der europäischen Top-Level-Domain .eu. Die diesjährige Ausgabe stand ganz im Zeichen des 20-jährigen Jubiläums der Einführung der Domain .eu. Unter dem Motto „European Voices for the Future of the Internet“ kamen Vertreterinnen und Vertreter aus Politik, Internet-Governance-Organisationen, der Tech-Industrie, der Forschung sowie der Zivilgesellschaft zusammen. Im Mittelpunkt standen die großen Herausforderungen der digitalen Zukunft Europas, über die in verschiedenen Formaten diskutiert wurde.

Die EuroDIG fand dieses Jahr im Gebäude der Europäischen Kommission statt.

Die EuroDIG fand dieses Jahr im Gebäude der Europäischen Kommission statt.

Die zweitägige Tagung begann mit einem Thema, das im aktuellen geopolitischen Kontext von entscheidender Bedeutung ist: dem europäischen digitalen Backbone. Damit sind die kritischen digitalen Infrastrukturen gemeint, die die Europäische Union aufbauen oder zusammenführen möchte, um ihre Abhängigkeit von US-amerikanischen und chinesischen Tech-Giganten zu verringern. Dazu zählen Glasfaser- und Unterseekabelnetze, Cloud-Infrastrukturen, Rechenzentren, KI-Systeme, Internetverbindungen, Cybersicherheitslösungen, Datenplattformen und digitale Dienste.

Im Zentrum standen zwei europäische Initiativen:

  • das Gaia-X-Projekt
  • die neuere Initiative EuroStack

Beide verfolgen das Ziel, ein souveränes und widerstandfähiges digitales Ökosystem in Europa zu schaffen.

Gaia-X soll eine sichere, interoperable Cloud- und Dateninfrastruktur schaffen, die europäischen Standards entspricht und eine gemeinsame Nutzung ermöglicht. EuroStack geht noch weiter und zielt darauf ab, einen umfassenden europäischen Technologie-Stack aufzubauen, der die EU in mehreren Schlüsselbereichen unabhängiger macht:
Halbleiter, Konnektivität, Cloud, KI, Plattformen, Software, digitale Identitäten, öffentliche digitale Dienste und Cybersicherheit.

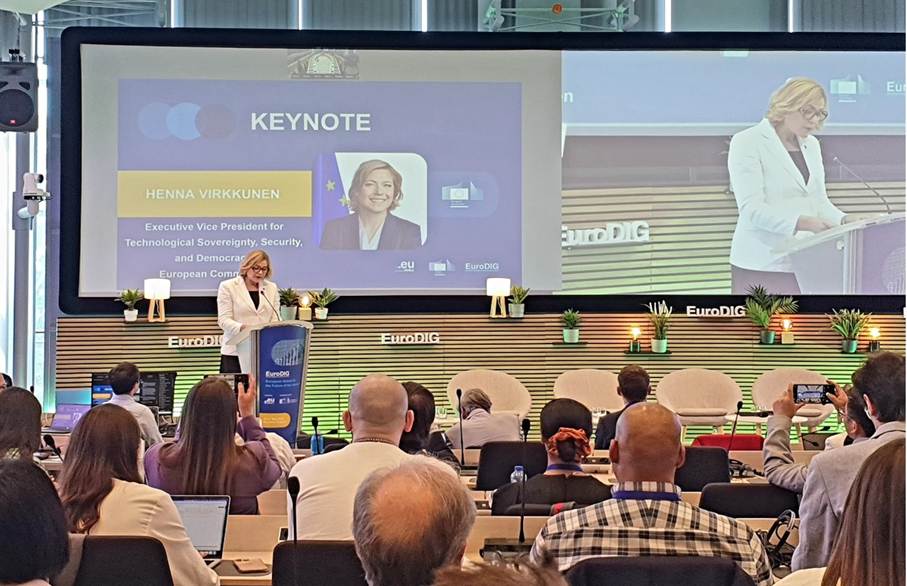
Zur Unterstützung dieser Vorhaben und zur Stärkung des regulatorischen Rahmens stellte Henna Virkkunen, Exekutiv-Vizepräsidentin für technologische Souveränität, Sicherheit und Demokratie, das sogenannte „Tech Sovereignty Package“ vor. Dieses sektorübergreifende Gesetzgebungs- und Industriepaket soll die technologische Autonomie der Europäischen Union in besonders sensiblen digitalen Bereichen stärken.

Die zentralen Themen des Forums – darunter souveräne Cloud-Lösungen, vertrauenswürdige KI, Infrastruktursicherheit, Cybersicherheit, europäische digitale Identität sowie Daten-Governance und strategische Autonomie – spiegeln die Prioritäten dieses Pakets direkt wider. Virkkunen betonte zudem, dass die Kontrolle über Daten ein zentraler Baustein digitaler Souveränität sei, und sprach sich für eine Speicherung bei europäischen Anbietern innerhalb der EU aus. Dies ist besonders relevant, wenn man bedenkt, dass rund 70 Prozent des weltweiten Cloud-Markts derzeit von Amazon, Google und Microsoft kontrolliert werden.

Henna Virkkunen, Executive Vice President für technologische Souveränität, Sicherheit und Demokratie

Henna Virkkunen, Executive Vice President für technologische Souveränität, Sicherheit und Demokratie.

Im Bereich der Quantentechnologien wurden aktuelle Forschungsthemen und technologische Fortschritte vorgestellt. Die EU investiert hier insbesondere über das seit 2018 laufende Förderprogramm „EU Quantum Flagship“ in die Forschung.

Im Bereich der Künstlichen Intelligenz stand vor allem der Wunsch nach souveränen KI-Systemen im Mittelpunkt. Gleichzeitig wurde betont, dass diese Technologie, die in unserem Alltag immer stärker präsent ist, kritisch begleitet werden sollte.

Europa hat sich auch mit der Domain .eu entwickelt und feierte deren 20-jähriges Jubiläum.

EuroDIG machte deutlich, dass die EU in vielen Bereichen die Initiative ergreift, um Europa in einer unsicheren Welt widerstandsfähiger zu machen und seine Eigenständigkeit im Bereich der Internettechnologien zu stärken. Diese Initiativen müssen jedoch von den Mitgliedstaaten und den Bürgerinnen und Bürgern, aus denen sich die Europäische Union zusammensetzt, aktiv getragen und weiterentwickelt werden.

Zu den Erfolgen, die in der europäischen Öffentlichkeit gut aufgenommen wurden, zählt unter anderem die paneuropäische digitale Identität sowie die .eu-Domain. Diese wurde am 7. Dezember 2005 eingeführt und zählt heute rund 3,8 Millionen registrierte Domains bei einer Verlängerungsrate von etwa 81 Prozent – ein Zeichen für eine stabile und treue Nutzerbasis. Die Endung gehört damit weltweit zu den zehn größten geografischen Top-Level-Domains (ccTLDs) und ist dank der Varianten .ею (kyrillisch) und .ευ (griechisch) auch in den verschiedenen Schriftsystemen der EU verfügbar.

Peter Janssen, General Manager von EURid, betonte den Grundgedanken der .eu-Domain: „Die .EU steht für einen offenen, sicheren und den demokratischen Werten verpflichteten Namensraum im Internet.“

EuroDIG wies darauf hin, dass das europäische Internet sowohl in Bezug auf die Infrastruktur als auch auf technologischer Ebene nach wie vor stark von Drittstaaten abhängig ist und dass die Lösung auch nicht in einer geografischen Abschottung liegt. Das gestiegene Bewusstsein sowie die verschiedenen aktuellen Initiativen und Maßnahmen sind in einer zunehmend fragmentierten und instabilen Welt zu begrüßen. Auch wenn Nameshield seine Lösungen stets im Sinne eines souveränen europäischen Ansatzes vorangetrieben hat, ist dies eine Gelegenheit, daran zu erinnern, dass Domainnamen und das DNS zentrale Elemente der digitalen Strategie von Unternehmen sind. Der Aufbau von Souveränität erfordert eine fundierte Auswahl der Partner und die Einführung von Lösungen, die einer Politik der digitalen Unternehmenssouveränität dienen. Ein aktuelles Thema ist die Brand TLD, eine von Nameshield angebotene Lösung, die zu diesen Lösungen zählt.

Einführung von .PAY: Warum sollte man sich mit defensiven Registrierungen absichern?

Amazon Registry hat sein Ökosystem kürzlich mit der Einführung der Top Level Domain „.PAY“ erweitert – eine Chance für Unternehmen, die ihre Tätigkeit klarer mit Zahlungen, Vertrauen und Conversion in Verbindung bringen möchten.

Für wen ist die .PAY-Domain gedacht?

Die Top Level Domain .PAY richtet sich in erster Linie an Unternehmen, die Online-Zahlungsdienste oder sichere Kaufprozesse anbieten. Für das Bankwesen dürfte die Einführung der .PAY-Domain von großer Bedeutung sein, da die Endung direkt mit Zahlungsprozessen, der Glaubwürdigkeit digitaler Abläufe und der Prävention von Identitätsdiebstahl zusammenhängt.

Die .PAY-Endung könnte auch für Marken von Interesse sein, die sich einen digitalen Raum sichern möchten, der mit ihrer Identität im Einklang steht, um zu verhindern, dass Dritte diesen Namen nutzen, um fälschlicherweise Vertrauen zu erwecken.

Die .PAY: eine strategische Top Level Domain, die zahlreiche Herausforderungen mit sich bringt

Die Einführung von „.PAY“ ist ein wichtiger Schritt für Marken. Ein zentrales Ziel dabei ist es, zu verhindern, dass ein Domainname, der wie ein Zahlungsportal wirkt, von einem böswilligen Dritten genutzt wird.

Diese Top Level Domain dürfte für Marken besonders attraktiv sein, da sie den Domainnamen unmittelbar mit der Welt des Zahlungsverkehrs und damit mit Vertrauen, Sicherheit und der Kundenbeziehung in Verbindung bringt.

Angesichts der zunehmenden Online-Betrugsfälle kann eine Domain wie „marke.PAY“ die offizielle Markenkommunikation stärken. Registriert jedoch ein böswilliger Dritter diese Domain vor der Marke, könnte sie dazu missbraucht werden, Internetnutzer zu täuschen.

Die wichtigsten Termine für die Bewerbung um diese neue gTLD

Die Einführung der Top Level Domain .PAY hat bereits begonnen und wird in zwei Phasen ablaufen:

  • Vom 13. April 2026 bis zum 20. Juli 2026 findet die „Sunrise Phase“ statt.

Für diesen Zeitraum sind keine Einschränkungen vorgesehen, abgesehen davon, dass nur Marken, die bereits im Trademark Clearinghouse registriert sind, eine Registrierung beantragen können, sofern sie die .smd-Datei vorlegen, die zum Zeitpunkt der Anmeldung als technischer Legitimitätsnachweis dient.

Dieses kurze Zeitfenster erzeugt großen Zeitdruck für Markeninhaber. Sie müssen schnell ein schlüssiges und dokumentiertes Nutzungskonzept entwickeln, die Verfügbarkeit von Domains prüfen, wichtige Varianten berücksichtigen und vorsorglich Domains registrieren, bevor die Public Phase beginnt.

  • Vom 20. Juli 2026 bis zum 1. Februar 2027 beginnt dann die „Limited Registration Period“ (LPR), die jedoch nicht allen Unternehmen offensteht.

Sie richtet sich in erster Linie an alle, die Online-Zahlungstransaktionen über einen zugelassenen Dienstleister abwickeln. Konkret kann dies E-Commerce-Händler, Dienstleistungsplattformen, Fintechs oder jedes Unternehmen betreffen, dessen Webseite tatsächlich dazu dient, Zahlungen entgegenzunehmen, zu verarbeiten oder zu erleichtern.

Hinzu kommt eine weitere Auflage: Das Unternehmen muss sich verpflichten, die .PAY-Domain zu nutzen, ein nachvollziehbares Nutzungskonzept, das zur Tätigkeit der Website passt zu entwickeln und diese Domain nicht zu defensiven Zwecken zu registrieren, um sie anschließend ungenutzt zu lassen.

Derzeit ist noch nicht bekannt, wann die Phase der ‚General Availability‘ beginnt.

Die .PAY-Domain wird für Marken zu einer wichtigen Endung, denn sie steht an der Schnittstelle zwischen Online-Zahlungen, Kundenvertrauen und Betrugsbekämpfung. Da die Einführung zunächst durch eine „Sunrise Phase“ und anschließend durch eine „Limited Registration Period“ geregelt ist, kann jede Entscheidung bezüglich der Registrierung direkte Auswirkungen auf den Schutz der Markenidentität haben.

Nameshield unterstützt Unternehmen dabei, sensible Varianten frühzeitig zu erkennen und die passende Strategie gemeinsam mit Experten zu entwickeln. Warten Sie also nicht länger, kontaktieren Sie uns hier.

Nameshield ist auf der INTA vertreten – vom 2. bis 6. Mai 2026 in London

Nameshield freut sich darauf, Sie nächsten Monat in London auf einer Veranstaltung zum Thema geistiges Eigentum begrüßen zu dürfen

Diese neue Ausgabe der INTA findet dieses Jahr in London statt und erwartet mehr als 10.000 Besucher, darunter Unternehmensjuristen, politische Entscheidungsträger, Vertreter von Regierungsbehörden, Dienstleister und viele mehr. Diese Messe gilt als die weltweit wichtigste und einflussreichste Veranstaltung zum Thema geistiges Eigentum.

Dank zahlreicher geplanter Konferenzen bietet sich die Gelegenheit, viele wichtige Player an der Schnittstelle zwischen Wirtschaft, Innovation und Politik zu treffen. Gemeinsam vermitteln sie eine konkrete Sicht aus der Praxis, die aus den Vorständen, den höchsten Gremien und der Industrie stammt.

Auf dem Programm stehen: gezielte Schulungssitzungen, Verhandlungen und internationale Austauschrunden sind ebenfalls vorgesehen. Neue Schlüsselthemen werden in diesem Jahr diskutiert und versprechen spannende Diskussionen: künstliche Intelligenz und die damit verbundenen Fragen zu Eigentumsrechten und Regulierung, sowie das Eigentum an Domainnamen und deren Governance im Internet.

Unsere Online-Markenschutz-Lösung und der Schutz von Domainnamen im Rampenlicht der INTA 2026

Die Teilnahme von Nameshield an der INTA 2026 hat es unserem Unternehmen ermöglicht, sein Engagement für den Schutz von Domainnamen zu bekräftigen. Obwohl sie allzu oft in den Hintergrund gedrängt werden, sind Domainnamen doch ein entscheidendes Glied im Online-Markenschutz, da sie oft das erste Einfallstor sind, um Traffic umzuleiten, Kunden zu täuschen oder betrügerische Inhalte zu verbreiten.

Bei dieser neuen Ausgabe freuen sich unsere Experten darauf, Sie am Stand 230 zu treffen, um Ihnen unsere strukturierte Lösung zur Bekämpfung von Betrug und Bedrohungen für Marken vorzustellen: Phishing, Cybersquatting, Identitätsdiebstahl…

Unser Angebot „Online Brand Protection“ ist eine konkrete Antwort auf die Risiken, die die Online-Präsenz von Unternehmen gefährden. Dieses Angebot ist ein echter Hebel, um Marken dabei zu helfen, den Missbrauch ihrer digitalen Identität vorherzusehen, zu erkennen und abzuwehren.

Durch die Kombination von Domain-Überwachung, Markenschutz und Online-Reputationsschutz ermöglicht dieser Ansatz, Missbräuche zu antizipieren, bevor sie zu Vertrauensverlusten oder geschäftlichen Einbußen führen.

Unsere Leistungskennzahlen im Bereich Online Brand Protection verdeutlichen unsere Expertise:

  • Erkennungsrate von missbräuchlichen und betrügerischen und betrügerischen Domainnamen von 99,97 %,
  • Erfolgsquote unserer Takedown-Maßnahmen von 99 %,
  • Führend bei der Einreichung von UDRP-Verfahren unter allen Schiedsstellen.

Hier mein Vorschlag: In einem digitalen Umfeld, in dem Angriffe immer gezielter werden, muss eine wirksame Strategie auf proaktives Monitoring setzen: Sie erkennt Missbrauch frühzeitig und ermöglicht gezielte Maßnahmen, bevor Schaden entsteht. Warten Sie also nicht länger und besuchen Sie uns am STAND 230!

Wenn Sie Fragen zu unseren Lösungen haben oder uns auf der INTA 2026 treffen möchten, zögern Sie nicht, uns über dieses Formular oder unter events@nameshield.net zu kontaktieren. Unsere Teams beantworten gerne Ihre Anfragen.