ALERTE : Certificats TLS/SSL – Vigilance phishing

ALERTE : Certificats TLS/SSL - Vigilance phishing

Important : information relative à la situation en Russie, Biélorussie et Ukraine.

Au regard de la situation géopolitique en Ukraine, nous tenons à vous informer que de nombreuses autorités de certifications suspendent l’émission et la réémission de tous les types de certificats affiliés à la Russie et à la Biélorussie.

Cela inclut la suspension de la délivrance et de la réémission de certificats liés aux TLDs de la Russie et de la Biélorussie, à savoir .ru, .su, .by, .рф, ainsi qu’aux organisations ayant des adresses en Russie ou en Biélorussie. Nous vous tiendrons informés dès le retour à la normale.

Par ailleurs, nous constatons une augmentation importante des attaques par phishing. Nous vous invitons à une vigilance accrue, en surveillant notamment les nouveaux dépôts de noms de domaine reprenant vos marques.

Nameshield se tient bien sûr à votre disposition pour vous accompagner et vous conseiller dans ce contexte complexe.

Source de l’image : Freepik Storyset

Qu’est-ce que la validation étendue (EV, ou Extended Validation) et quelle est son importance ?

Cybersécurité - Certificat SSL EV - Blog Nameshield

Les certificats SSL assurent le chiffrement et l’intégrité des données échangées entre un navigateur et un serveur web. Il existe différents niveaux de certificats, Extended Validation (EV), Organizational Validation (OV) et Domain Validation (DV), qui varient en fonction du degré d’authentification. Le certificat SSL de type Extended Validation fournit le plus haut niveau d’authentification SSL. Son obtention passe par un processus de vérification d’identité complet et normalisé à l’échelle mondiale ratifié par le forum CA/Browser Forum.

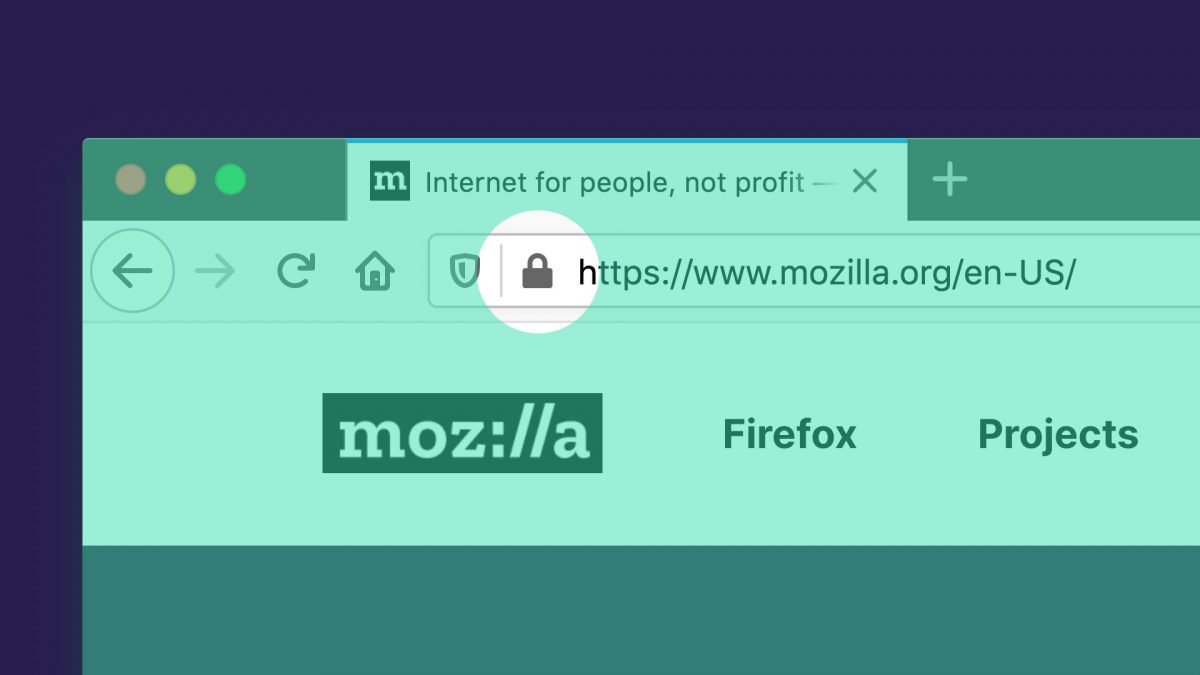
Le certificat SSL EV active la sécurité HTTPS et le cadenas, maintenant gris, dans la barre d’adresse du navigateur, tout comme les certificats DV et OV. Le coût et le temps supplémentaires consacrés à la vérification rendent plus difficile l’obtention de certificats de niveau EV pour les sites de phishing. Les internautes peuvent donc utiliser ce certificat comme marque de confiance et se sentent plus en sécurité lorsqu’ils communiquent et effectuent des achats.

Le 12 juin 2007, le CA/Browser Forum ratifie officiellement la première version des directives SSL Extended Validation qui entrent en vigueur immédiatement. L’approbation formelle clôture alors avec succès plus de deux ans d’efforts et fournit un cadre pour l’identité de site Web afin d’accroitre la confiance sur Internet.

La plupart des principaux navigateurs créent des indicateurs visuels pour les pages chargées via HTTPS et sécurisées par un certificat EV peu après la création de la norme : ils affichent l’identité validée, soit une combinaison du nom de l’organisation et de la juridiction, dans la barre URL. Safari pour iOS, Windows Phone, Firefox pour Android, Chrome pour Android et iOS, ajoutent également ces indicateurs.

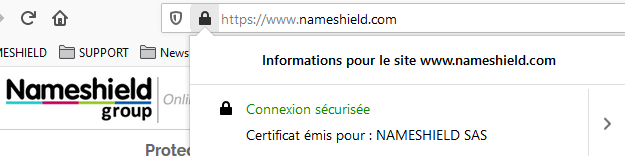
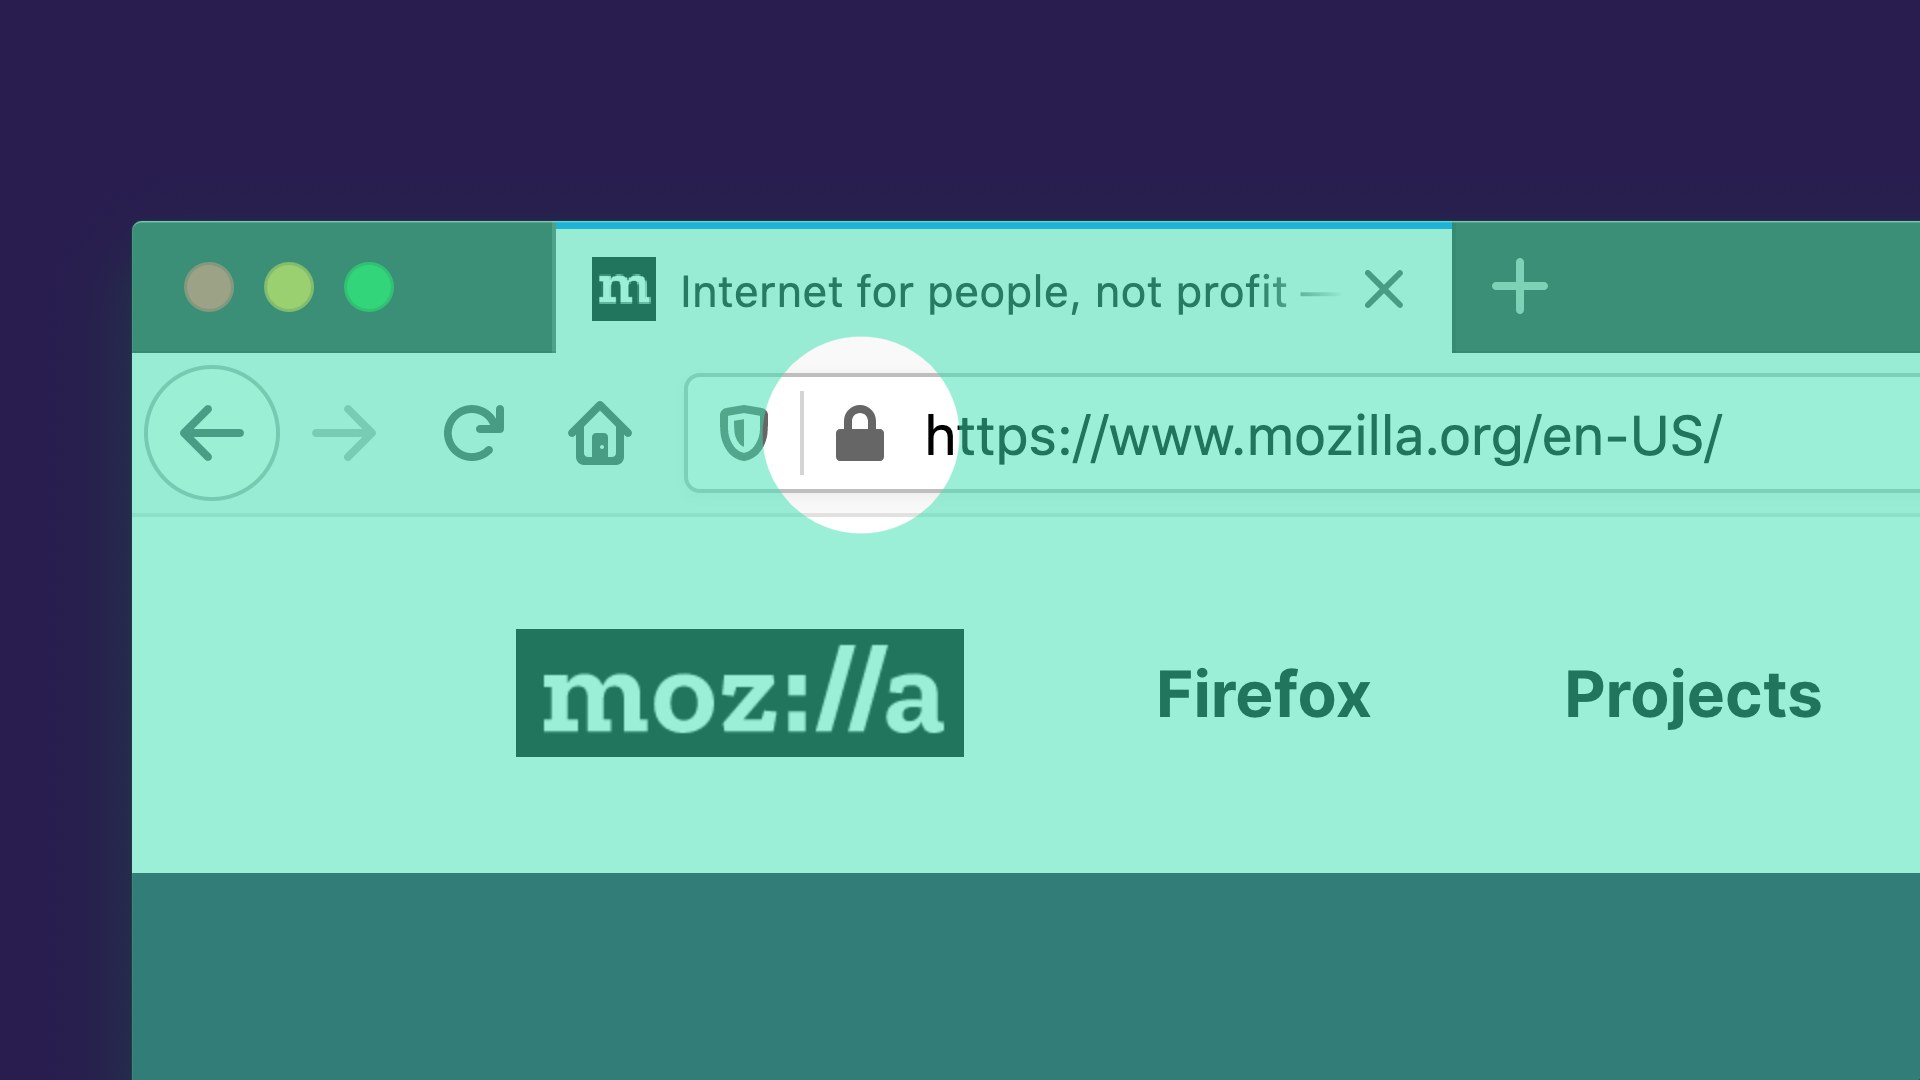
En mai 2018, Google annonce son intention de repenser les interfaces utilisateur de Google Chrome afin de ne plus mettre l’accent sur les certificats EV. Chrome 77, sorti en 2019, supprime l’indication du certificat EV de l’omnibox. Firefox 70 fait de même et retire la distinction dans la barre d’URL : les certificats EV et DV sont affichés de la même manière, mais le statut du certificat EV peut toujours être consulté en cliquant sur l’icône cadenas, puis en vérifiant le nom de l’entité légale sous « certificat ».

Certificat SSL EV - Nameshield

Affichage d’un certificat EV dans Firefox

L’utilisation croissante des appareils mobiles et la suppression de l’indicateur visuel EV par les navigateurs a fait diminuer de manière significative l’intérêt de certaines entités à utiliser ce niveau de sécurité, mais l’EV a toujours une très grande importance dans notre quotidien.

Aujourd’hui les sites de phishing représentent malheureusement toujours une menace majeure pour les sites web et services en ligne légitimes. Ces « hameçonneurs » utilisent des certificats DV, généralement obtenus auprès d’un service SSL gratuit qui ne mène pas de contrôles de phishing adéquats, afin que leurs sites paraissent plus fiables. Ils trompent ainsi facilement les victimes peu méfiantes et les incitent à communiquer des informations financières ou personnelles.

Il a été remarqué une très forte hausse du phishing depuis Mars 2020, début du confinement et du télétravail pour beaucoup de personnes : le volume des sites de phishing a augmenté de 47 % pour le premier trimestre de 2020, et 82,7% des attaques de phishing ont utilisé des certificats SSL DV. Ce problème ne fait que s’accroitre et accentue la nécessité de vérifier les identités en ligne.

Source de l’image : TheDigitalArtist via Pixabay


Nouvelle fiche « 5 minutes pour comprendre : Les certificats SSL / TLS »

Fiche 5 minutes pour comprendre : les certificats SSL / TLS - Nameshield

Un certificat SSL ou TLS authentifie un serveur et chiffre les données échangées avec celui-ci. Les données sont ainsi échangées en confiance, entre deux acteurs dont l’identité est connue. Les données échangées ne peuvent être espionnées ni altérées par un tiers : confidentialité et intégrité.

Téléchargez cette fiche « 5 minutes pour comprendre : les certificats SSL / TLS » depuis notre page ressources.

Nouvelle fiche « 5 minutes pour comprendre – Le vol de données d’un site Internet » à découvrir sur le site de Nameshield

Fiche 5 minutes pour comprendre - Cybersécurité - Vol de données - Nameshield

Chaque jour, de nouvelles cyberattaques viennent mettre à mal les systèmes de défense des entreprises, et fragilisent encore plus les relations avec l’internaute, en particulier sur les sites marchands. Usurpation d’identité et vol de données sont devenus habituels.

Les risques qu’une personne malveillante intercepte les données transmises par l’internaute sur votre site Internet et plus largement toutes les informations transmises entre le navigateur et le serveur de votre site, sont en forte augmentation.

Retrouvez dans cette fiche « 5 minutes pour comprendre », disponible en téléchargement sur le site de Nameshield, quelle est la solution à mettre en place face à ces risques.

Firefox 83 lance le mode HTTPS-Only

Mozilla a sorti, le 17 novembre dernier, la version 83 du navigateur Firefox, promettant notamment des performances accrues sur le chargement des pages et la réactivité dans la navigation ainsi qu’une baisse significative de la mémoire utilisée.

Mais Mozilla introduit surtout une grande nouveauté dans le petit monde des navigateurs, une option « HTTPS-Only Mode » pour limiter la navigation aux seules connexions sécurisées en HTTPS *.

Firefox 83 lance le mode HTTPS-only - Nameshield
Source de l’image : Mozilla Security Blog

Mozilla enfonce le clou en ce qui concerne la volonté des principaux navigateurs de faire passer le protocole HTTPS comme le protocole de navigation par défaut en lieu et place du HTTP non chiffré et donc totalement visible.

Quel affichage lors de la navigation ?

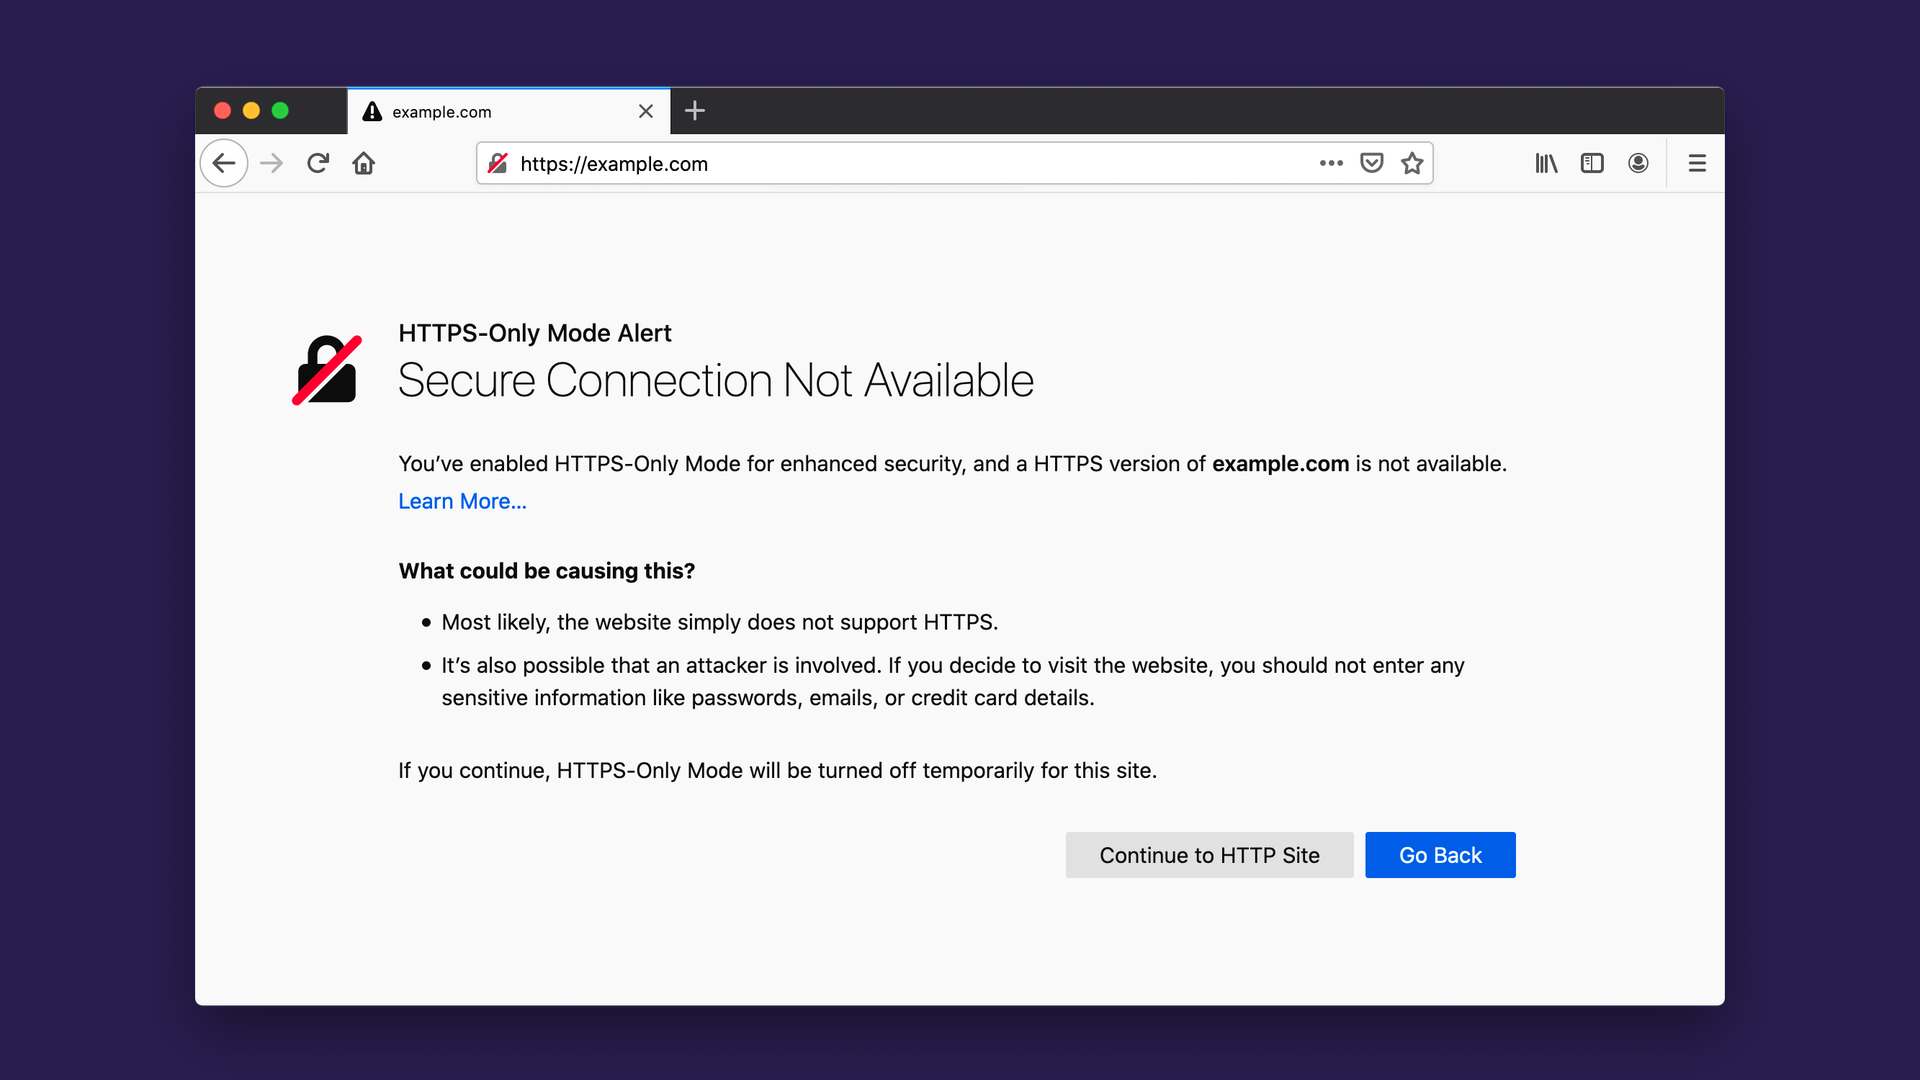
Lorsque l’option est activée, n’importe quelle page web ne disposant pas d’un certificat SSL/TLS (permettant d’afficher le HTTPS et le cadenas de sécurité dans la barre d’adresse du navigateur) se verra précédée du message d’alerte ci-dessous, rédhibitoire pour les internautes. 

Firefox 83 lance le mode HTTPS-only - Nameshield
Source de l’image : Mozilla Security Blog

A quoi s’attendre dans les années à venir ?

Si l’option n’est pas encore activée par défaut, la direction de Mozilla indique s’attendre à ce que le HTTPS devienne la norme pour naviguer sur le Web. Incités par les évolutions successives des navigateurs et de leurs affichages de plus en plus ostentatoires de l’absence de sécurité, de plus en plus de sites Web migrent vers le HTTPS par défaut. Il y a fort à parier que les fabricants de navigateurs décident de déprécier complètement les connexions HTTP dans un avenir proche, rendant de facto le HTTPS protocole par défaut de la navigation sur le Web.

Comment les entreprises peuvent-elles se préparer ?

La plupart des entreprises ont déjà entamé la migration vers le HTTPS par défaut de leur(s) site(s) Web. Il est important de maintenir à jour un inventaire exhaustif des sites et pages Web de l’entreprise, de maîtriser les certificats SSL-TLS associés dont les risques principaux sont les erreurs de renouvellement et mauvaise installation. Il est primordial d’établir des procédures claires et d’y associer une bonne communication à destination des interlocuteurs en charge des sites Web. Des acteurs tels que Nameshield sont là pour vous accompagner dans cette démarche. Ils disposent de l’expertise et des outils nécessaires à la simplification de ces tâches et à la réduction du risque d’erreur.


* HTTPS : quelques liens utiles au besoin

REPLAY WEBINAR CYBERSÉCURITÉ – SSL & HTTPS : définition, importance et risques liés aux certificats SSL

La croisade de Google pour l’adoption du HTTPS par défaut

Référencement naturel et certificats SSL : faut-il passer au HTTPS:// ?