Le navigateur Chrome représente entre 62% et 68% de parts de marché mondial. Alors, quand en 2016 Chrome a annoncé son intention de déclarer le HTTP comme « not secure », le web dans son ensemble se mit à écouter !
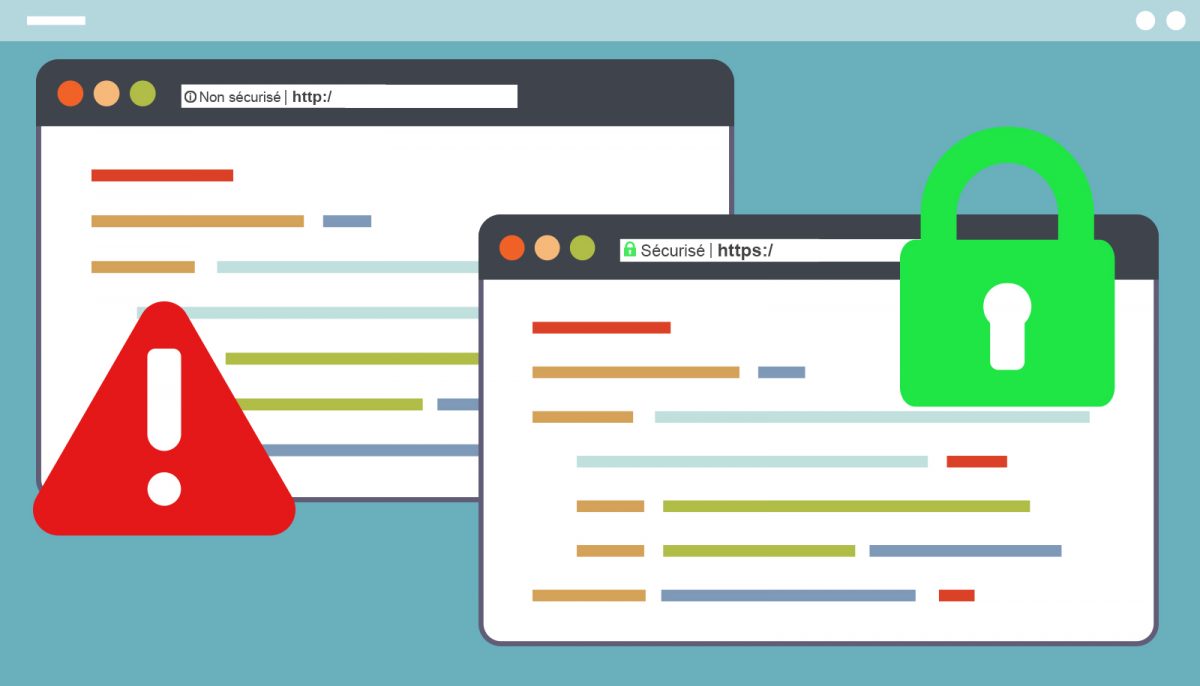
Depuis juillet 2018, avec l’arrivée de Chrome 68, les sites en HTTP sont considérés comme « Non Sécurisé », ceux en HTTPS sont marqués « Sécurisé » dans la barre d’adresse.
Et depuis le 25 mai 2018, le RGPD est entré en vigueur et les sites
qui récoltent des données personnelles doivent disposer du HTTPS.
Passer au HTTPS par défaut sur l’ensemble de vos sites Web est devenu
indispensable, en faisant l’acquisition de certificat(s) SSL et permet de
bénéficier de différents avantages.
Au programme de ce webinar, nos
experts reviennent sur :
Qu’est-ce qu’un certificat SSL ?
Quels sont les avantages et les risques liés aux certificats SSL ?
Quelle stratégie adopter pour vos sites web ?
Retrouvez ce webinar animé par Christophe GERARD, Security Product Manager et Lucie LOOS, Directrice Marketing Experte cybersécurité de Nameshield group, en replay sur la plateforme Webikeo :
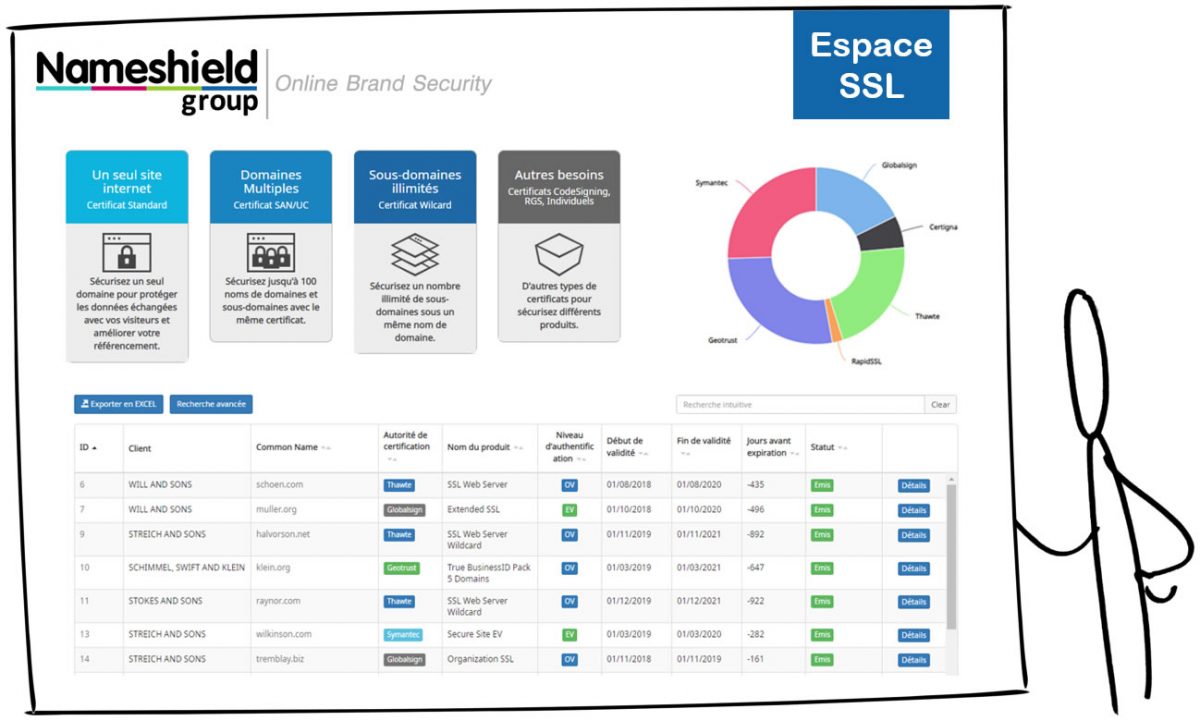
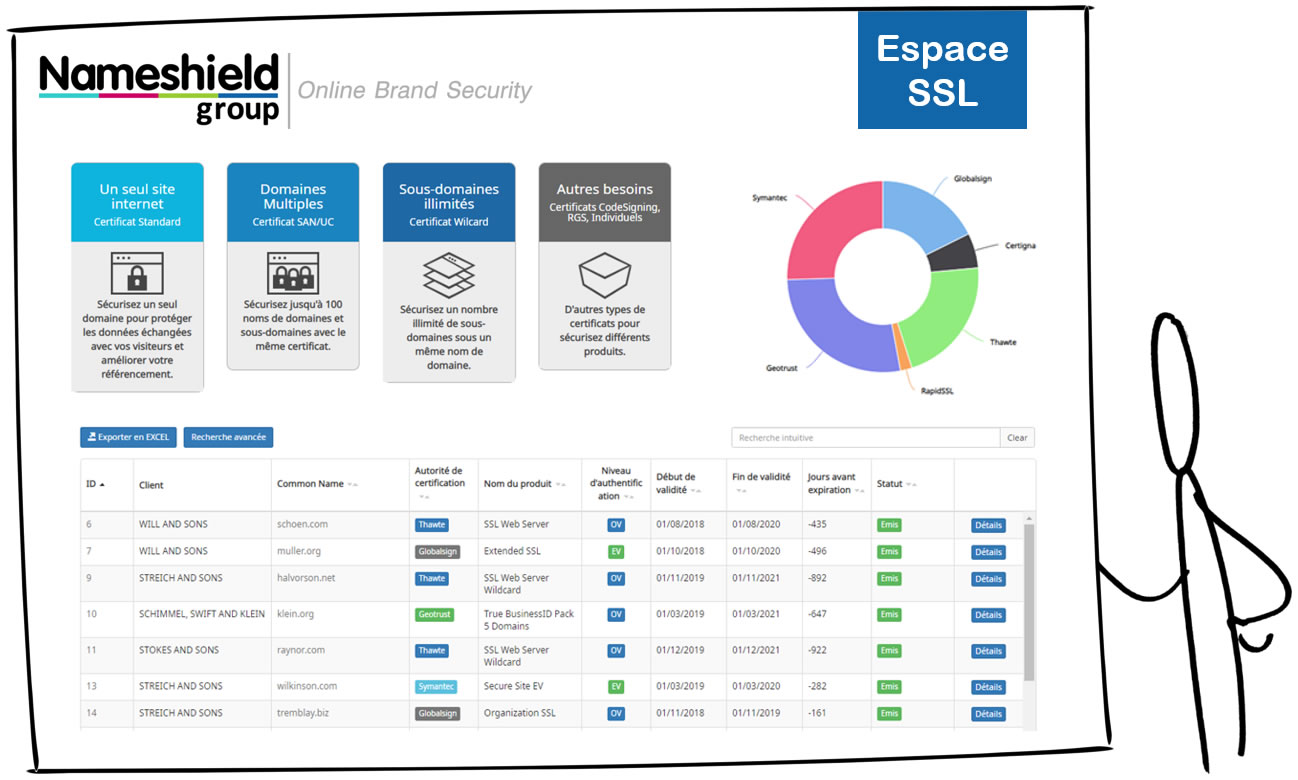
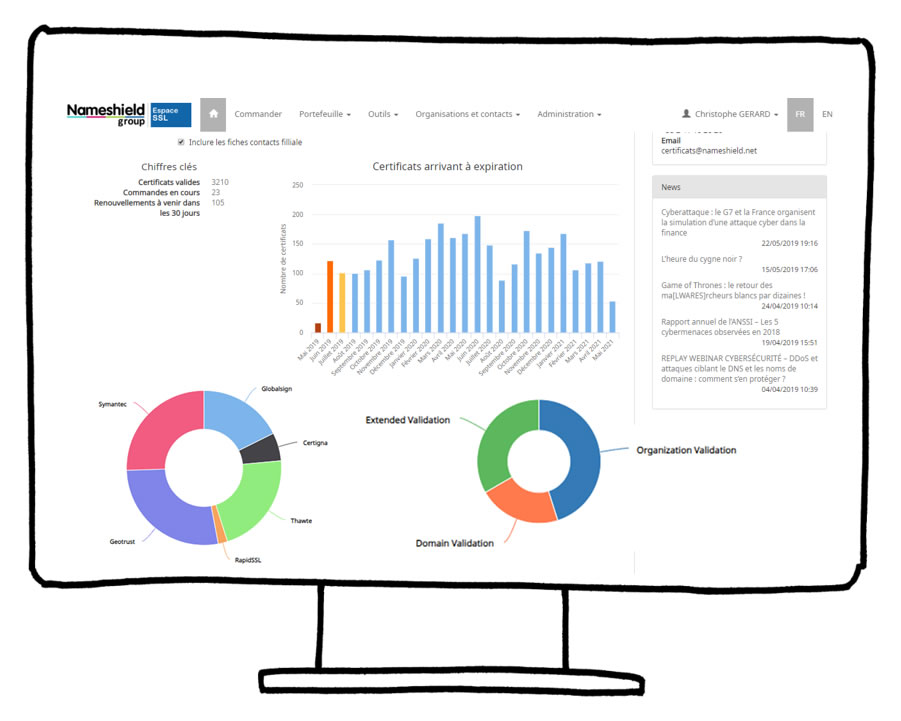
Plus intuitive, plus complète, plus jolie… la nouvelle interface SSL de Nameshield arrive le jeudi 13 juin, pour vous permettre de gérer l’ensemble de vos certificats.
Vous disposerez maintenant d’indicateurs clés sur votre portefeuille de certificats, de différentes vues de consultation des certificats (ensemble du portefeuille, vue détaillée, certificats proches de l’expiration, commandes en cours, certificats expirés ou révoqués), d’un système de gestion des Organisations et Contacts et d’un système de commande repensé.
Enfin, un outil d’aide à la décision a été intégré pour vous aider dans le choix du bon certificat en cas de doute.
La gamme de certificats est mise à jour, à disposition les certificats SSL, RGS, Code Signing, Individuels, tous types et tous niveaux d’authentification.
L’équipe SSL se tient à votre disposition pour une démonstration, un guide complet d’utilisation est à votre disposition pour l’ensemble des opérations et actions disponibles. Contactez-nous directement sur certificats@nameshield.net.
Le navigateur Chrome représente en octobre 2018, selon les sources et toutes plateformes confondues, entre 62% et 68% de parts de marché mondial. Une croissance d’une régularité implacable depuis le lancement du navigateur qui en fait aujourd’hui un acteur incontournable du web. Alors, quand le 8 septembre 2016, les équipes de développement de Chrome annoncèrent leur intention de déclarer le HTTP comme « not secure », le web dans son ensemble se mit à écouter.
L’objectif de Google était d’avertir simplement, et donc visuellement, l’internaute qu’une page en HTTP n’était pas sûre, d’autant plus pour les pages avec saisies de données à caractère personnel (login, mot de passe, informations personnelles, numéro de carte de crédit) :
” We, the Chrome Security Team, propose that user agents (UAs) gradually change their UX to display non-secure origins as affirmatively non-secure. The goal of this proposal is to more clearly display to users that HTTP provides no data security. ”
Un peu plus de deux ans et 17 versions du navigateur plus tard, le temps d’une transition graduée pour un peu plus de douceur, et Google est arrivé à ses fins avec une adoption massive du protocole HTTPS ; la quasi-totalité des autres navigateurs, Firefox en-tête, ayant suivi la même évolution.
Retour sur l’évolution des indicateurs de sécurité dans Chrome depuis 2 ans :
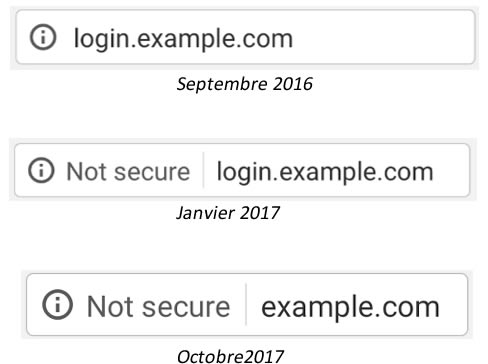
Septembre 2016 – Chrome 53 : le HTTP est la norme, et en dehors de certaines erreurs de sécurité liées à un défaut de la page (notamment lié aux certificats SSL), aucun indicateur particulier concernant le manque de sécurité
Janvier 2017 – Chrome 56 : pour commencer, Chrome met l’accent sur les pages contenant des informations sensibles pour l’internaute, telles que la saisie de mot de passe ou de numéro de carte de crédit. Firefox s’aligne immédiatement.
Octobre 2017 – Chrome 62 : Google avance vers un test grandeur nature du traitement de l’ensemble des pages HTTP considéré comme non sécurisé avec le lancement en mode « Chrome Incognito » de l’indicateur HTTP « Not secure » au lancement de la page, quel que soit son contenu
Juillet 2018 – Chrome 68 : toute page chargée en HTTP, quel que soit son contenu, quel que soit le mode de navigation, est désormais considéré comme « not secure »
Septembre 2018 – Chrome 69 : pour Google, HTTPS est désormais la norme. La prochaine étape, pour le moins controversée, consiste à éventuellement faire disparaître le cadenas de sécurité tant apprécié des internautes.Pour beaucoup c’est un sérieux pas en arrière, il faudra suivre de près cette évolution et penser à mettre en place des certificats SSL Extended Validation EV, qui pour l’instant ne sont pas remis en cause par Google.
Octobre 2018 – Chrome 70 : c’est maintenant !Désormais, l’affichage des pages HTTP contenant des informations sensibles pour l’internaute, telles que la saisie de mot de passe ou de numéro de carte de crédit, est barré d’un indicateur non sécurisé et pour la première fois de couleur rouge. Les autres pages HTTP sont indiquées non sécurisées en gris. Les pages HTTPS classiques avec un cadenas noir et celles avec un certificat EV affichent en plus le nom de la société… vous suivez ?
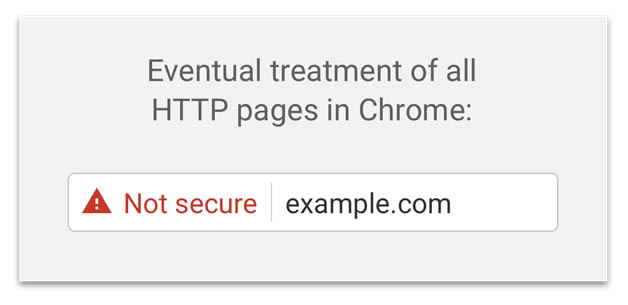
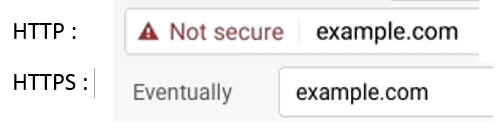
Date non définie – Chrome XX : la finalité de Google est la dualité sur le traitement des urls avec HTTPS ouvertement affichés en rouge pour alerter l’internaute et le HTTPS considéré comme normal, donc ne bénéficiant plus d’aucun indicateur « positif » :
Date non définie – Chrome YY : toujours dans une optique d’augmentation de la sécurité et de protection des identités, Google a dans ses cartons une réflexion en cours sur la fin du système d’url tel que nous le connaissons aujourd’hui… Pour le remplacer par un système nouveau et plus simple, affaire à suivre…
D’ici là, et si cette réflexion n’a pas encore été menée au sein de votre entreprise, il est grand temps de passer l’ensemble de vos sites web et applications en HTTPS. La réflexion doit également comprendre le fait d’insérer le nom de votre entreprise dans la barre d’adresse des navigateurs, au moins sur les sites vitrine et à fort trafic.
Alors que Le Monde se rend compte de l’évolution des pages qui sont renommées au fil du temps sur Facebook, passant d’un intitulé à un autre, interrogeons-nous quelques instants sur les sites Internet traditionnels, qui possèdent un nom de domaine.
Le monde évolue, les environnements et les entreprises, associations ou autres structures également. Même si XEROX communique depuis le 9 janvier 1996 avec le nom de domaine XEROX.COM, les noms de domaine vivent leurs périodes d’enregistrement, d’utilisation et d’abandon.
Acceptons que nous puissions vivre dans un monde mouvant, évoluant avec le temps. Comment être certain d’être sur le bon site Internet si nous nous référons aux noms de domaine ? Le certificat SSL ?
Oui, s’il s’agit d’un certificat EV (niveau d’authentification élevé avec un contrôle complet de l’organisation. Les règles pour l’attribution d’un certificat EV sont définies par le forum CA/Browser et sont strictement contrôlées).
Que faire de plus ? Il est nécessaire de proposer une solution pérenne quant à l’identification de l’émetteur afin que chacun puisse être en confiance sur Internet, par exemple pour le titulaire du nom de domaine, adopter systématiquement un certificat EV avec le niveau d’authentification le plus élevé. Côté utilisateur, il faut être vigilant et vérifier les données propriétaire du site visité.
Alors que la revente de noms de domaine expirés pour des objectifs de SEO ou de phishing continue à évoluer, il est primordial d’assurer une gestion commune Marques, Noms de domaine et Certificats SSL.
Nameshield vous accompagnera dans cette démarche, n’hésitez pas à prendre contact avec nos experts.
« Dès lors qu’un site peut traiter des données personnelles, simplement avec la création d’un compte utilisateur, la conformité au RGPD requiert a minima que le site soit protégé par un protocole HTTPS. Ce protocole est une protection a minima que tout gestionnaire de site internet ne peut plus se permettre de ne pas avoir. »
Le règlement européen de protection des données (RGPD) exige donc que les données personnelles soient traitées « de façon à garantir une sécurité appropriée ».
Entré en vigueur le 25 mai dernier, son impact sur la gestion de votre portefeuille de certificats SSL n’est pas neutre.
RGPD et procédures d’authentification
Les Autorités de Certification, quelles qu’elles soient, se sont toujours appuyées sur le WHOIS du nom de domaine à certifier pour valider que le demandeur d’un certificat dispose de l’accord de l’exploitant technique du nom de domaine qu’il veut sécuriser.
Pour cela, une des étapes d’authentification prévoyait qu’un mail soit envoyé sur l’une des adresses mails (admin ou technique) présente sur le WHOIS afin de valider la commande.
Mais le RGPD est passé par là et les bureaux d’enregistrement n’ont plus le droit de fournir les données personnelles des propriétaires de nom de domaine sans leur consentement explicite, ce qui rend la base de données WHOIS inexploitable par les Autorités de Certification pour envoyer leur mail de validation.
Face à cette situation, les Autorités de Certification proposent d’envoyer par défaut ce mail de validation à l’une des adresses génériques suivantes :
Mais que faire si aucune de ces adresses n’existe ou s’il est trop compliqué de la faire créer ?
Les Autorités de Certification offrent la possibilité de valider que vous avez bien l’accord de l’exploitant technique du nom de domaine, par le biais d’une vérification d’un record TXT dans la zone de DNS du nom de domaine à certifier.
En constatant la présence de ce record TXT, l’Autorité de Certification pourra :
délivrer le certificat si celui-ci est un simple certificat DV (Validation du Domaine)
poursuivre vers les autres étapes d’authentification s’il s’agit de certificat OV (Validation de l’Organisation) ou EV (Validation Etendue).
Quoiqu’il en soit, le RGPD change la donne et impacte significativement l’industrie du SSL puisque la solution idéale pour obtenir un certificat rapidement passera soit par la création d’une des 5 adresses mail précitées, soit, si cette option était trop compliquée, par la mise en place de record TXT (qui impliquerait une augmentation des délais d’obtention).
Quel avantage à passer par Nameshield pour la gestion de son parc SSL ?
En qualité de Registrar, Nameshield propose un avantage unique sur le marché pour ses clients SSL.
Une pré-authentification de chaque commande permet en effet d’agir en amont de l’Autorité de Certification afin d’anticiper tout blocage et, le cas échéant, d’agir dans les meilleurs délais :
Modification d’un WHOIS,
Edition de la zone pour mettre en place un enregistrement TXT (si les DNS sont ceux de Nameshield)
Création d’alias admin@, administrator@, webmaster@, postmaster@, hostmaster@ (si les MX sont ceux de Nameshield)
N’hésitez pas à faire appel à notre service SSL dédié si vous avez la moindre question sur le sujet.
Nameshield utilise des cookies
Nameshield souhaite utiliser des cookies permettant d’assurer le bon fonctionnement du site et, avec nos partenaires, d’en mesurer son audience🍪.
Nameshield souhaite utiliser des cookies permettant d’assurer le bon fonctionnement du site et, avec nos partenaires, d’en mesurer son audience. Plus d'informations dans notre politique de cookies 🍪.
Ces cookies sont essentiels au bon fonctionnement du site web. Ils assurent les fonctionnalités de base et les fonctions de sécurité du site web, de manière anonyme.
Cookie
Durée
Description
cookielawinfo-checkbox-advertisement
1 year
Set by the GDPR Cookie Consent plugin, this cookie is used to record the user consent for the cookies in the "Advertisement" category .
cookielawinfo-checkbox-analytics
1 year
Set by the GDPR Cookie Consent plugin, this cookie is used to record the user consent for the cookies in the "Analytics" category .
cookielawinfo-checkbox-functional
1 year
The cookie is set by the GDPR Cookie Consent plugin to record the user consent for the cookies in the category "Functional".
cookielawinfo-checkbox-necessary
1 year
Set by the GDPR Cookie Consent plugin, this cookie is used to record the user consent for the cookies in the "Necessary" category .
cookielawinfo-checkbox-others
1 year
Set by the GDPR Cookie Consent plugin, this cookie is used to store the user consent for cookies in the category "Others".
cookielawinfo-checkbox-performance
1 year
Set by the GDPR Cookie Consent plugin, this cookie is used to store the user consent for cookies in the category "Performance".
CookieLawInfoConsent
1 year
Records the default button state of the corresponding category & the status of CCPA. It works only in coordination with the primary cookie.
Ces cookies aident à réaliser certaines fonctionnalités comme le partage du contenu du site web sur les plateformes de médias sociaux, la collecte de commentaires et d’autres fonctionnalités de tiers.
Performance cookies are used to understand and analyze the key performance indexes of the website which helps in delivering a better user experience for the visitors.
Ces cookies sont utilisés pour comprendre comment vous arrivez sur notre Site et pour mesurer le nombre de visiteurs.
Cookie
Durée
Description
_ga
2 years
The _ga cookie, installed by Google Analytics, calculates visitor, session and campaign data and also keeps track of site usage for the site's analytics report. The cookie stores information anonymously and assigns a randomly generated number to recognize unique visitors.
_gat_gtag_UA_25904574_14
1 minute
Set by Google to distinguish users.
_gid
1 day
Installed by Google Analytics, _gid cookie stores information on how visitors use a website, while also creating an analytics report of the website's performance. Some of the data that are collected include the number of visitors, their source, and the pages they visit anonymously.
CONSENT
2 years
YouTube sets this cookie via embedded youtube-videos and registers anonymous statistical data.
Ces cookies sont utilisés pour vous proposer des offres et services personnalisés, plus adaptés à vos centres d’intérêts.
Cookie
Durée
Description
NID
6 months
NID cookie, set by Google, is used for advertising purposes; to limit the number of times the user sees an ad, to mute unwanted ads, and to measure the effectiveness of ads.
VISITOR_INFO1_LIVE
5 months 27 days
A cookie set by YouTube to measure bandwidth that determines whether the user gets the new or old player interface.
YSC
session
YSC cookie is set by Youtube and is used to track the views of embedded videos on Youtube pages.
yt-remote-connected-devices
never
YouTube sets this cookie to store the video preferences of the user using embedded YouTube video.
yt-remote-device-id
never
YouTube sets this cookie to store the video preferences of the user using embedded YouTube video.

 Septembre 2016 – Chrome 53 : le HTTP est la norme, et en dehors de certaines erreurs de sécurité liées à un défaut de la page (notamment lié aux certificats SSL), aucun indicateur particulier concernant le manque de sécurité
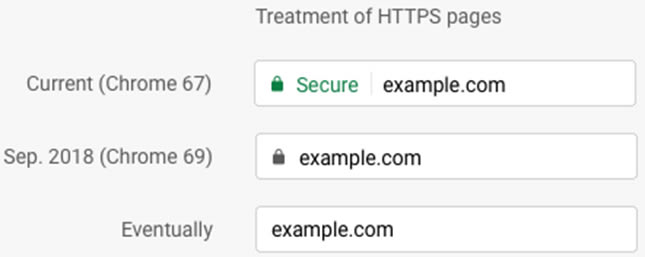 Pour beaucoup c’est un sérieux pas en arrière, il faudra suivre de près cette évolution et penser à mettre en place des certificats SSL Extended Validation EV, qui pour l’instant ne sont pas remis en cause par Google.

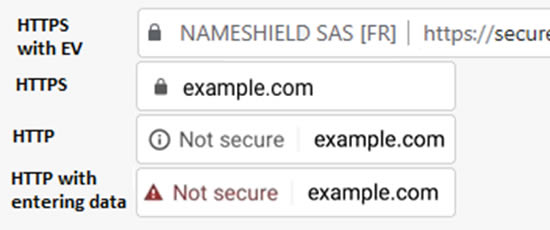 Désormais, l’affichage des pages HTTP contenant des informations sensibles pour l’internaute, telles que la saisie de mot de passe ou de numéro de carte de crédit, est barré d’un indicateur non sécurisé et pour la première fois de couleur rouge. Les autres pages HTTP sont indiquées non sécurisées en gris. Les pages HTTPS classiques avec un cadenas noir et celles avec un certificat EV affichent en plus le nom de la société… vous suivez ?
 Date non définie – Chrome YY : toujours dans une optique d’augmentation de la sécurité et de protection des identités, Google a dans ses cartons une réflexion en cours sur la fin du système d’url tel que nous le connaissons aujourd’hui… Pour le remplacer par un système nouveau et plus simple, affaire à suivre…