Bien choisir son TLD en fonction des performances DNS… et des options de sécurité : Registry lock et DNSSEC

Bien choisir son TLD en fonction des performances DNS… et des options de sécurité : Registry lock et DNSSEC

En avril 2020, Nameshield publiait un article sur le choix d’un TLD en mettant en lumière la notion de performance des DNS comme critère supplémentaire aux impératifs marketing classiques tels que la marque, la disponibilité, l’homonymie, la langue… Le choix du nom de domaine qui sera porteur de la communication de l’entreprise et soutiendra sa présence sur Internet, est primordial.

Depuis 2020, le COVID est passé par là, augmentant de manière significative notre dépendance aux réseaux et accroissant fortement les activités en ligne. Bien sûr cette dépendance attise les convoitises et la cybercriminalité a suivi la tendance avec une hausse significative du nombre et des types d’attaques, notamment sur les noms de domaine.

Le métier de Nameshield est de gérer les noms de domaine de ses clients et notamment de garantir la disponibilité des noms de domaine stratégiques en fournissant l’ensemble des éléments de sécurité nécessaires. Ces noms de domaine sont particulièrement exposés, leur surface d’attaque est importante et les protéger demande une expertise particulière car ils doivent rester disponibles en permanence et sont la porte d’entrée vers tous les services clés de l’entreprise.

Deux éléments indispensables : Registry lock et DNSSEC

Parmi ces éléments, deux sont indispensables : le Registry lock pour se prémunir de toute tentative de compromission des accès (DNS Hijacking) et DNSSEC pour se prémunir des attaques de type Man in the middle (DNS Spoofing, DNS Cache Poisoning ou Side channel Attack DNS).

Le premier cité est la première recommandation de l’ANSSI en matière de résilience du DNS ; le second est l’objet de nombreuses communications de la part de l’ICANN pour augmenter la sécurité des noms de domaine et fait également partie des préconisations de l’ANSSI.

Ces deux options de sécurité ne devraient pas en être et nous ne saurions que recommander leur activation.

Des TLD sans registry lock et d’autres TLD défaillants sur DNSSEC

Et c’est bien ici que nous souhaitons attirer votre attention et compléter notre article de 2020 sur le choix du TLD à mettre derrière votre marque pour votre nom de domaine principal.

Choisissez un TLD qui propose ces options de sécurité… et qui sait les gérer !

Le site IANIX.com publie une liste des incidents majeurs liés à DNSSEC impactant de nombreux noms de domaine en même temps. La présence de nombreux registres, et pas des moindres, est à souligner car les noms de domaine en sont directement dépendants :

  • .se — Sweden (February 2022)
  • .au — Australia (March 2022)
  • .mx — Mexico (April 2023)
  • .nz — New Zealand (May 2023)
  • .ve — Venezuela (July 2023)

De nombreux sites ont communiqué sur les trois incidents récents au Mexique, Nouvelle Zélande et Venezuela. Indépendamment des causes de la rupture de chaine de confiance DNSSEC dans ces registres, ce qui pose question c’est la durée de ces interruptions, de plusieurs heures à plusieurs jours, et l’impossibilité pour les noms de domaine victimes de pouvoir intervenir.

Tous les TLD ne proposent pas DNSSEC, la gestion est complexe et les conséquences immédiatement dramatiques. De même, tous les TLD ne proposent pas la mise en place du Registry lock, essentiellement pour des raisons de complexités administratives et de coûts induits.

Ces deux options de sécurité n’en deviennent pas moins indispensables. Tout d’abord pour la protection face aux attaques mentionnées plus haut, mais aussi par l’avènement des sociétés d’assurance en risque cyber, qui s’appuient sur des sociétés d’audit afin de définir les montants de garanties ou les prix de leurs primes. Parmi les éléments de sécurité regardés de plus en plus près : le nom de domaine stratégique et ses options de sécurité DNSSEC et Registy lock.

Conclusion : choisir son TLD en prenant en compte ces options

La conclusion de notre article de 2020 conseillait, dans la mesure des possibilités marketing et business, de prendre en compte les impératifs de performance des TLD… la conclusion d’aujourd’hui pourrait être exactement la même, en y ajoutant les besoins de Registry lock et DNSSEC. Le choix n’est pas forcément aisé, l’impératif de sécurité est parfois loin des impératifs business. Pour autant, dans la mesure du possible, pensez-y…  
BIMI et VMC : affichez votre logo avec les e-mails

BIMI et VMC : affichez votre logo avec les emails

BIMI (Brand Indicators for Message Identification) permet d’authentifier vos emails et de renforcer la confiance de vos clients en affichant votre logo dans leur boîte de réception. VMC (Verified Mark Certificate) est un certificat associé à BIMI, garantissant l’authenticité du logo affiché.

BIMI et VMC : affichez votre logo avec les emails

Qu’est-ce que BIMI?

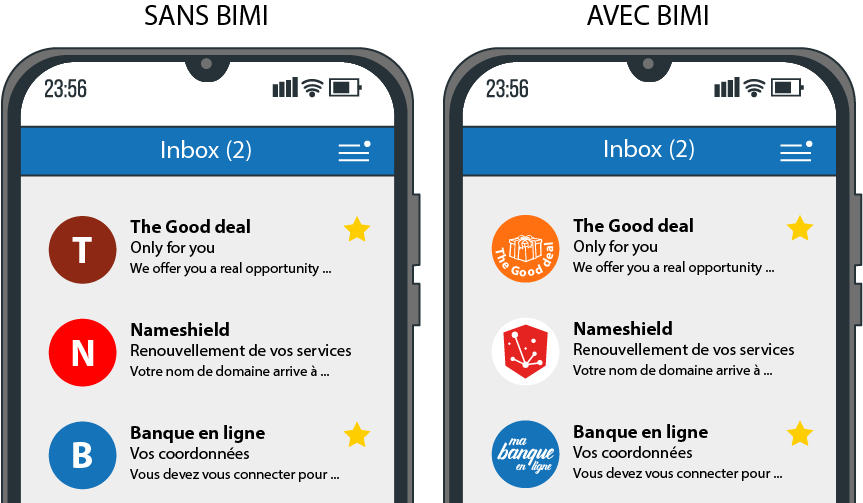
BIMI est une initiative de l’industrie visant à normaliser l’utilisation et l’affichage des logos des marques dans les clients de messagerie. En plaçant le logo d’une marque ou d’une entreprise à côté d’un e-mail, celui-ci est plus facilement identifiable par les clients et les utilisateurs, installe un sentiment de légitimité et de confiance, impacte significativement les taux d’ouverture et augmente la protection des consommateurs contre les e-mails frauduleux.

Techniquement parlant, BIMI est une technologie de sécurité émergente qui fonctionne en complément des protocoles DKIM, SPF et DMARC pour protéger votre nom de domaine contre l’utilisation par des acteurs malveillants pour envoyer des e-mails frauduleux.

Avant BIMI, les étapes pour faire apparaître votre logo à côté d’un e-mail étaient spécifiques à chaque service de messagerie auquel votre message était envoyé. Parfois, le processus était entièrement manuel ou s’appuyait sur d’autres applications pour agréger les informations de votre marque et les partager sur les plateformes participantes.

Le groupe AuthIndicators, qui comprend des fournisseurs de services de messagerie tels que Google, Verizon Media, IONOS by 1&1 et Fastmail, travaille à la mise en œuvre de BIMI dans les clients de messagerie les plus courants. De nombreux acteurs ont déjà adopté BIMI, d’autres sont en cours, les positions de Microsoft et d’Apple sont attendues pour faire définitivement adopter ce standard.

Pourquoi BIMI est important ?

Pour compléter l’arsenal de protection d’une marque sur Internet, plus particulièrement contre les tentatives de détournement via des e-mails frauduleux de type spoofing dont le but est de tromper l’utilisateur et de l’amener vers des sites de phishing.

.

306 Milliards d’e-mails ont circulé en 2020 dans le monde, avec une proportion toujours croissante de mails frauduleux détournant des marques.

Pour augmenter la désidérabilité des e-mails, notamment dans les campagnes marketing. L’implémentation de BIMI et plus largement des protocoles et certificats de sécurité sur le nom de domaine associé à une marque est indispensable aujourd’hui et a un impact majeur sur la réputation en ligne.

Parce que c’est en train de devenir un standard du marché, simple à mettre en place contrairement au nombre de solutions de lutte contre les e-mails frauduleux existantes, souvent difficiles à tester et à mettre en œuvre.

Comment BIMI fonctionne ?

BIMI utilise un processus en plusieurs étapes pour valider les e-mails en s’assurant qu’ils sont réellement associés au nom de domaine de l’expéditeur. Les expéditeurs doivent ajouter un enregistrement DNS de type TXT dédié à BIMI.

Pour que BIMI fonctionne, les noms de domaine doivent également disposer de plusieurs autres protections contre la fraude, notamment :

  • SPF (Sender Policy Framework) : authentifie les e-mails en identifiant les serveurs de messagerie autorisés à envoyer à partir de noms de domaine spécifiques ;
  • DKIM (DomainKeys Identified Mail) : ajoute une signature numérique à chaque e-mail pour vérifier qu’il a été envoyé depuis un nom de domaine autorisé ;
  • DMARC (Domain-Based Message Authentication, Reporting, and Conformance) : confirme les enregistrements SPF et DKIM et spécifie comment les e-mails non conformes doivent être traités.

Lorsque des e-mails sont envoyés en utilisant BIMI, le serveur de messagerie de réception effectuera d’abord l’authentification DMARC/DKIM standard et la validation SPF. Si l’e-mail passe ces vérifications, le serveur de messagerie vérifiera s’il a un enregistrement BIMI valide et affichera le logo de la marque.

Comment BIMI interagit-il avec DMARC, DKIM et SPF ?

La première étape vers l’utilisation de BIMI pour afficher un logo consiste à mettre en œuvre DMARC. Ceci est stocké en tant qu’enregistrement DNS de type TXT sur le nom de domaine. Pour que DMARC fonctionne avec BIMI, la politique de rejet dans cet enregistrement doit être p=quarantine ou p=reject pour tous les e-mails envoyés depuis votre domaine.

BIMI nécessite DMARC… et DMARC nécessite que votre nom de domaine ait des enregistrements DKIM pour fonctionner. Si DMARC ne nécessite que SPF ou DKIM pour fonctionner, il est cependant préférable d’inclure des enregistrements SPF pour plus de sécurité lors de l’utilisation de BIMI. Ces 2 outils de sécurité sont également stockés sous forme d’enregistrements DNS TXT dans la zone du nom de domaine.

VMC, le dernier maillon de la chaîne

Un Verified Mark Certificate (ou « certificat de marque vérifié ») est un certificat numérique qui authentifie la propriété d’un logo, et qui vient compléter l’utilisation de BIMI dans les clients de messagerie tels que Gmail.

Le certificat VMC garantit l’authenticité du logo affiché, nécessairement propriété du titulaire du nom de domaine envoyant l’e-mail. C’est le dernier maillon de la chaîne pour garantir l’authenticité du mail reçu.

Lorsque vous envoyez un e-mail à un contact, le serveur de messagerie destinataire qui gère sa boîte de réception prendra l’URL de la balise qui indique où le logo doit être affiché. Il vérifiera ensuite le certificat VMC pour s’assurer que le bon logo est utilisé. Une fois le logo vérifié par le VMC, BIMI l’affichera à côté de l’e-mail dans la boîte de réception.

Pour obtenir un certificat VMC, l’implémentation de DMARC sur le nom de domaine est un prérequis. S’ensuit alors un processus d’authentification renforcé auprès d’une Autorité de Certification qui validera l’identité de l’Organisation, l’enregistrement du logo auprès d’un organisme certifié et délivrera le certificat à la suite d’un one to one devant un notaire.

Selon les pays, les offices d’enregistrement des logos peuvent varier ainsi que les règles d’acceptation pour émettre le certificat. Les notions à garder en tête, les marques déposées autorisées peuvent être :

  • Marques de dessins : composées uniquement d’un dessin ;
  • Marques verbales : contiennent des mots, des lettres et/ou des chiffres, sans police, taille, couleur ou style particulier ;
  • Marques combinées : inclure une combinaison de mots avec un dessin, des lettres stylisées ou des chiffres.

Bien que ce ne soit pas une exigence pour la mise en œuvre de BIMI sur votre nom de domaine pour le moment, VMC devrait faire partie de la norme à l’avenir.

Entrust Datacard et DigiCert sont les 2 premières sociétés à délivrer des certificats VMC pour la norme BIMI. Nameshield est partenaire des deux sociétés et vous accompagne pour l’obtention de certificats VMC. Vous pouvez contacter directement notre service certificats pour toute question sur le sujet.

BIMI + VMC = Garantie d’authenticité

BIMI, VMC… et Nameshield

Nameshield accompagne désormais ses clients sur tous les aspects de la mise en place des protocoles DMARC, SPF, DKIM, mais aussi BIMI et l’obtention des certificats VMC associés. Le nom de domaine est au cœur de la mise en place de ces différents protocoles. Notre métier historique de registrar et de gestionnaire de zones DNS nous permet aujourd’hui d’accompagner nos clients sur ces sujets majeurs de la lutte contre la fraude en ligne et d’augmentation de la désidérabilité des e-mails.

Quand vitemadose.fr, détenu par un tiers, pointe sur un mauvais site !

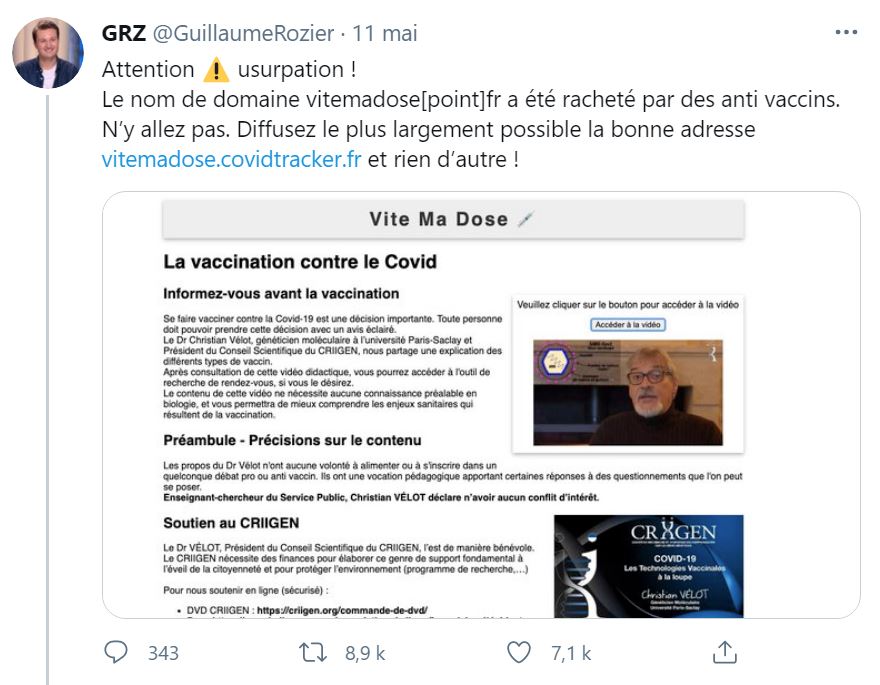
« Attention ⚠ usurpation !

Le nom de domaine vitemadose.fr a été racheté par des anti vaccins. N’y allez pas. Diffusez le plus largement possible la bonne adresse http://vitemadose.covidtracker.fr et rien d’autre ! »

C’est par ce tweet que Guillaume Rozier, fondateur de Vite Ma Dose et CovidTracker, alerte sur le détournement de trafic dont il estime que son application phare est victime au profit du CRIIGEN.

vitemadose.fr

Nameshield ne souhaite pas analyser le contenu de cette affaire, de l’eau a déjà coulé sous les ponts entre le 3 avril, date de l’enregistrement des noms de domaine vitemadose.fr et vitemadose.com, le 22 avril, date de lancement de vitemadose.covidtracker.fr, et aujourd’hui où le CRIIGEN a mis son communiqué de presse AFP directement sur le site pour clarifier les choses.

Notre propos est d’alerter, ou rappeler, à nos clients et lecteurs de l’importance du nom de domaine dans la communication de type évènementiel, le lancement d’un nouveau projet, la création d’une nouvelle marque ou un changement de dénomination sociale.

En 2000 Vivendi versait 24 millions de Francs pour protéger Vizzavi.com

« 24 MILLIONS de francs pour un nom ! C’est en effet la somme que vient de verser le groupe Vivendi aux trois responsables du cybercafé parisien Vis-à-Vis… »

C’était en juillet 2000, Vivendi lançait en grande pompe son tout nouveau portail, mais en ayant oublié de vérifier la disponibilité du nom de domaine. On peut encore trouver sur la toile des articles en rapport avec cette affaire (ici article du Parisien). C’était il y a plus de 20 ans ! De nombreux cas similaires illustrent depuis la petite histoire des noms de domaine jusqu’à vitemadose.fr.

Guillaume Rozier n’est certainement pas un spécialiste des noms de domaine, qui plus est nous vivons dans un monde d’applications aujourd’hui, et il n’avait certainement pas en tête le risque de détournement de ce qu’il estime à n’en pas douter être une juste cause, mais le résultat est là, à devoir établir une communication post incident pour essayer de réparer les pots cassés.

Nous le dirons, conseillerons, répèterons jamais assez, anticipez l’importance du nom de domaine dans la communication. Faites systématiquement un point sur le nom à utiliser. Est-ce que vous le détenez ? Est-ce que vous le contrôlez ? Quelle extension utiliser ? Quelle(s) extension(s) secondaire(s) protéger (.com/.fr… nouvelles extensions) ? Quelle(s) variation(s) enregistrer (vite-ma-dose.fr) ?

A défaut, faites-vous conseiller pour éviter de réagir dans l’urgence. Des professionnels tels que les équipes de Nameshield sont également là pour vous aider à définir la bonne stratégie de nommage, de défense et de surveillance pour bien protéger votre territoire numérique.

Firefox 83 lance le mode HTTPS-Only

Mozilla a sorti, le 17 novembre dernier, la version 83 du navigateur Firefox, promettant notamment des performances accrues sur le chargement des pages et la réactivité dans la navigation ainsi qu’une baisse significative de la mémoire utilisée.

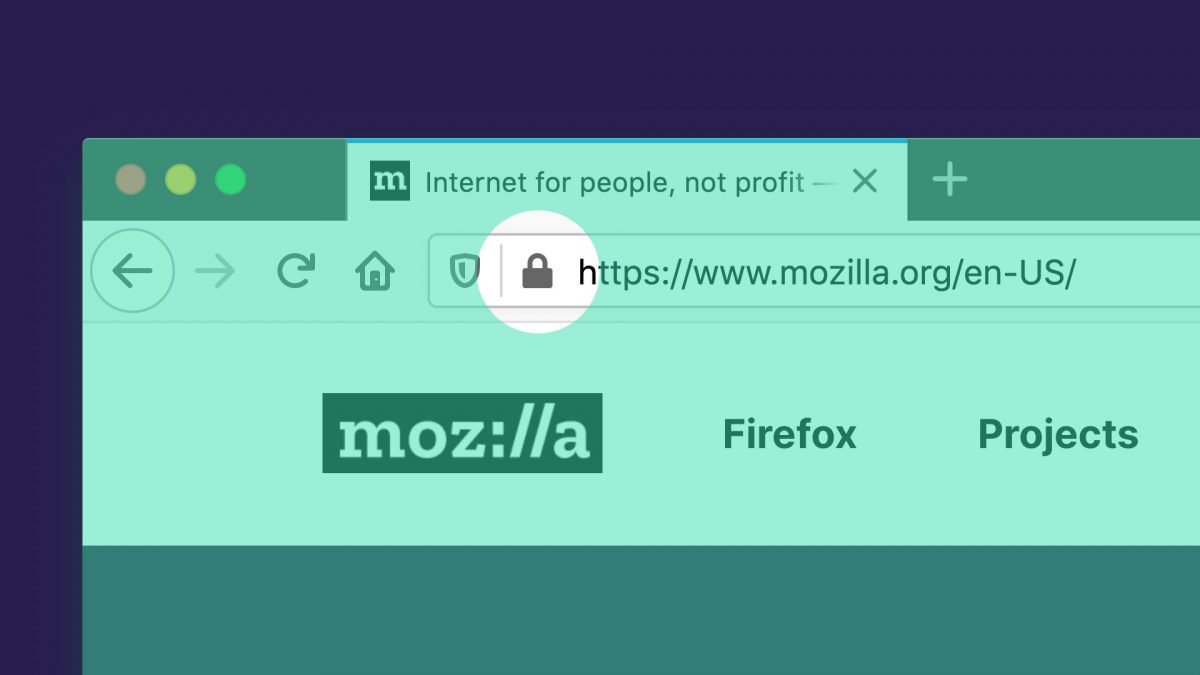
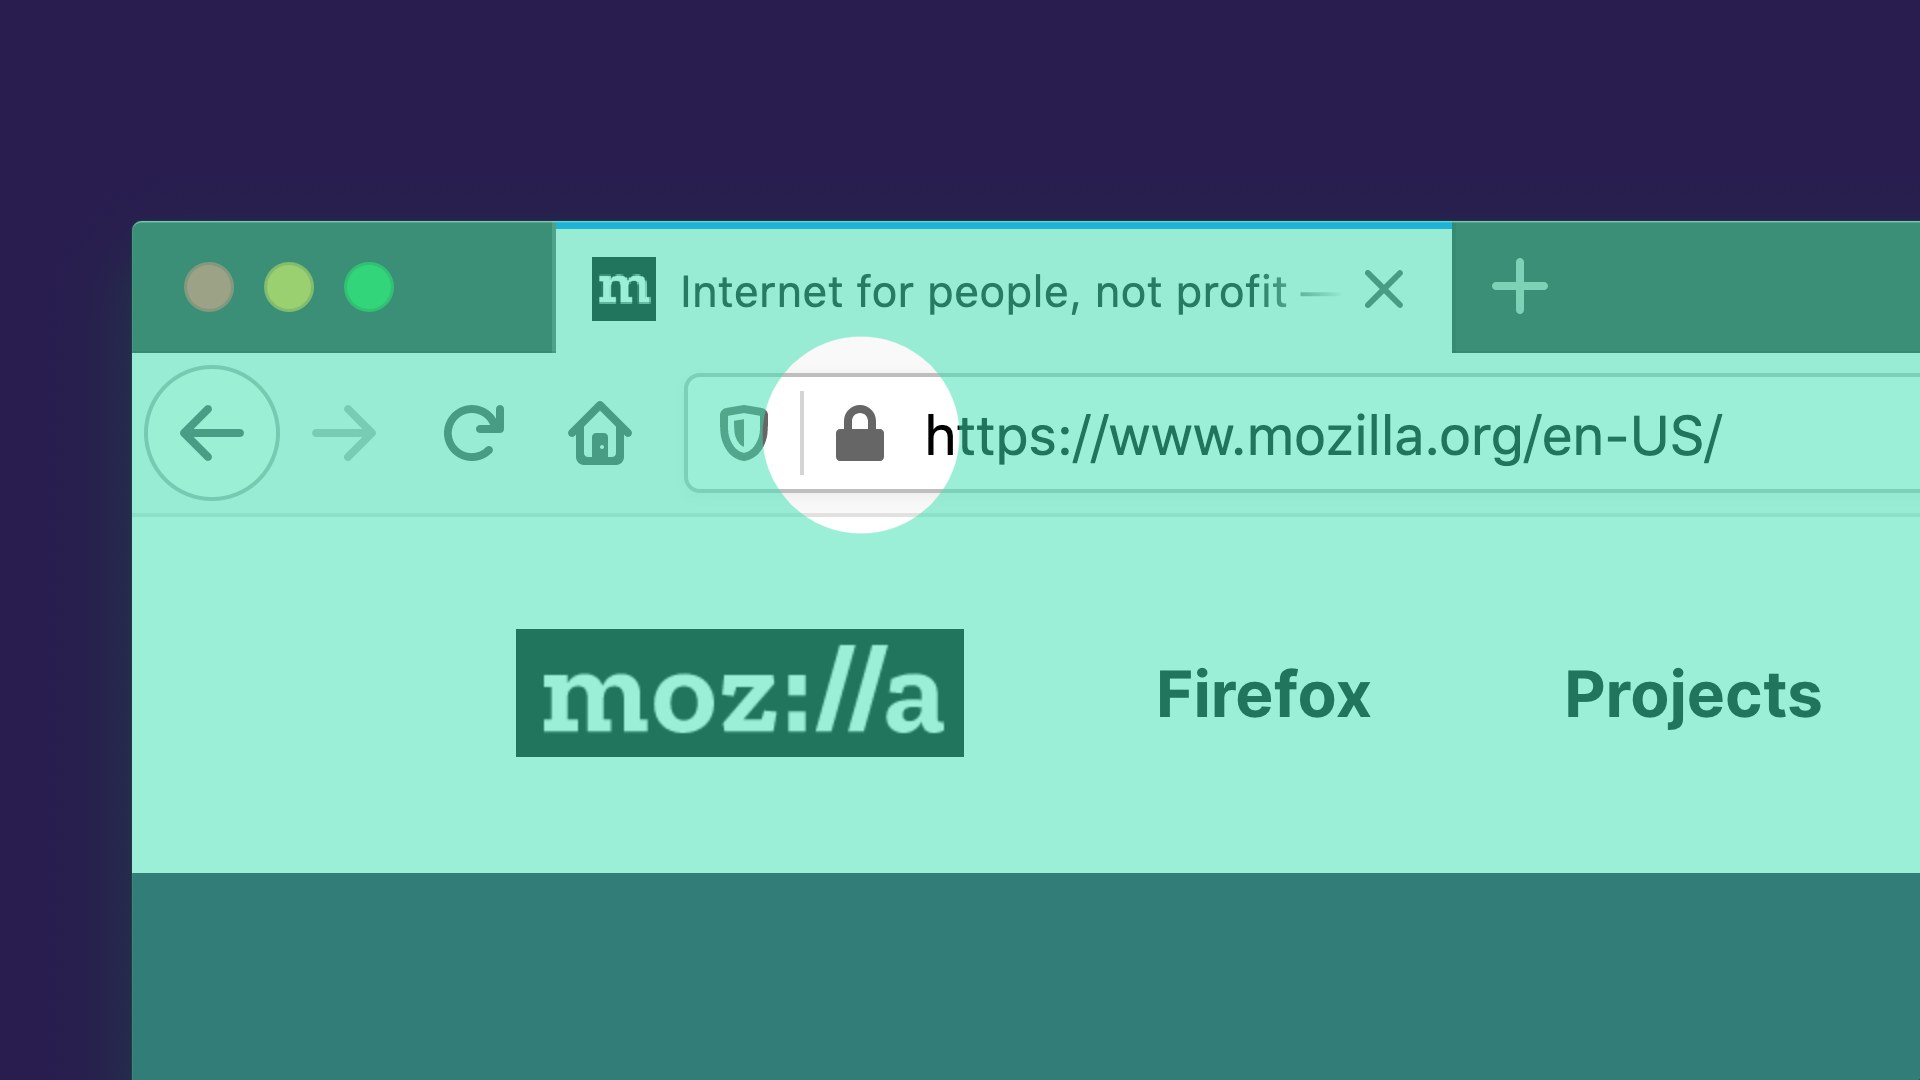
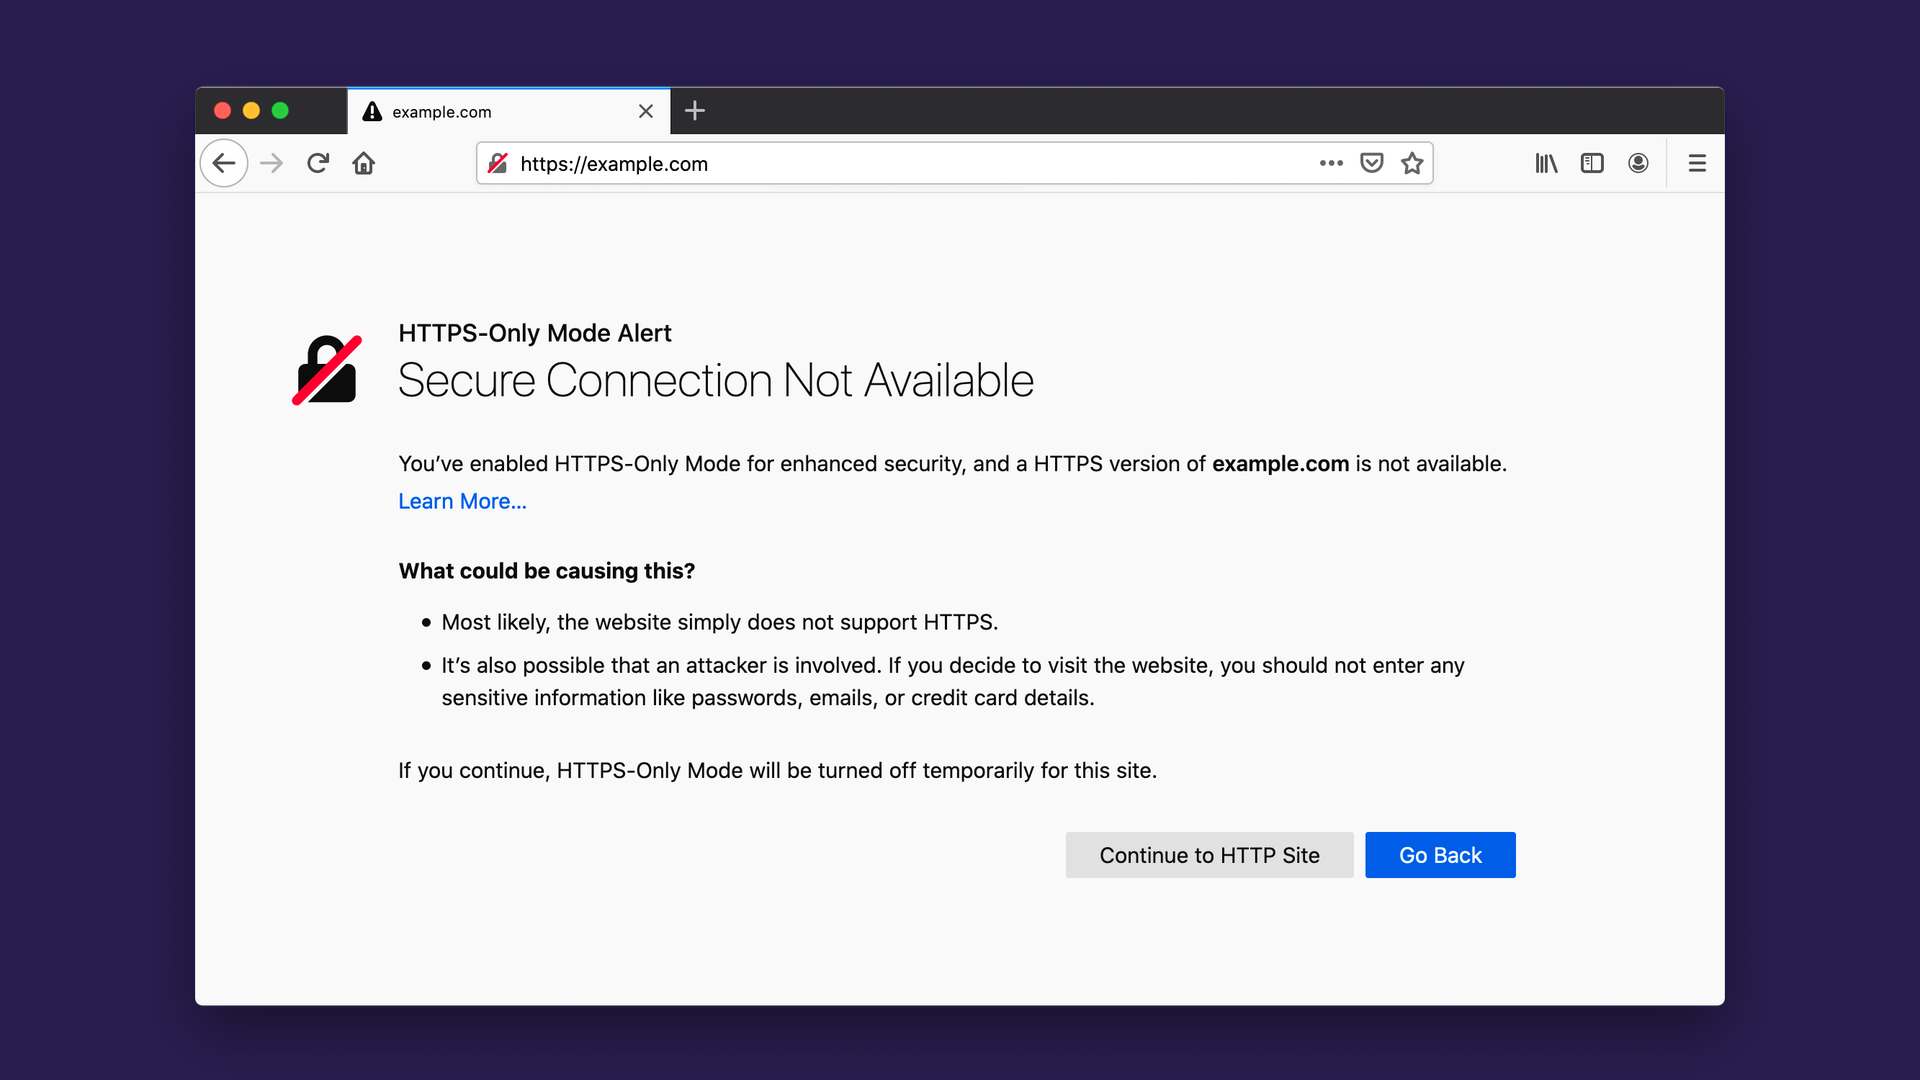
Mais Mozilla introduit surtout une grande nouveauté dans le petit monde des navigateurs, une option « HTTPS-Only Mode » pour limiter la navigation aux seules connexions sécurisées en HTTPS *.

Firefox 83 lance le mode HTTPS-only - Nameshield
Source de l’image : Mozilla Security Blog

Mozilla enfonce le clou en ce qui concerne la volonté des principaux navigateurs de faire passer le protocole HTTPS comme le protocole de navigation par défaut en lieu et place du HTTP non chiffré et donc totalement visible.

Quel affichage lors de la navigation ?

Lorsque l’option est activée, n’importe quelle page web ne disposant pas d’un certificat SSL/TLS (permettant d’afficher le HTTPS et le cadenas de sécurité dans la barre d’adresse du navigateur) se verra précédée du message d’alerte ci-dessous, rédhibitoire pour les internautes. 

Firefox 83 lance le mode HTTPS-only - Nameshield
Source de l’image : Mozilla Security Blog

A quoi s’attendre dans les années à venir ?

Si l’option n’est pas encore activée par défaut, la direction de Mozilla indique s’attendre à ce que le HTTPS devienne la norme pour naviguer sur le Web. Incités par les évolutions successives des navigateurs et de leurs affichages de plus en plus ostentatoires de l’absence de sécurité, de plus en plus de sites Web migrent vers le HTTPS par défaut. Il y a fort à parier que les fabricants de navigateurs décident de déprécier complètement les connexions HTTP dans un avenir proche, rendant de facto le HTTPS protocole par défaut de la navigation sur le Web.

Comment les entreprises peuvent-elles se préparer ?

La plupart des entreprises ont déjà entamé la migration vers le HTTPS par défaut de leur(s) site(s) Web. Il est important de maintenir à jour un inventaire exhaustif des sites et pages Web de l’entreprise, de maîtriser les certificats SSL-TLS associés dont les risques principaux sont les erreurs de renouvellement et mauvaise installation. Il est primordial d’établir des procédures claires et d’y associer une bonne communication à destination des interlocuteurs en charge des sites Web. Des acteurs tels que Nameshield sont là pour vous accompagner dans cette démarche. Ils disposent de l’expertise et des outils nécessaires à la simplification de ces tâches et à la réduction du risque d’erreur.


* HTTPS : quelques liens utiles au besoin

REPLAY WEBINAR CYBERSÉCURITÉ – SSL & HTTPS : définition, importance et risques liés aux certificats SSL

La croisade de Google pour l’adoption du HTTPS par défaut

Référencement naturel et certificats SSL : faut-il passer au HTTPS:// ?

Les dangers des certificats Wildcard

Certificats wildcard - certificat SSL/TLS
Source de l’image : skylarvision via Pixabay

Les certificats TLS/SSL sont utilisés pour authentifier les serveurs (Web le plus souvent) et chiffrer le trafic entre les sites Web et les utilisateurs. Ils garantissent ainsi l’intégrité des données échangées et empêchent l’espionnage de celles-ci. La digitalisation de l’entreprise et du monde en général, ainsi que la volonté des navigateurs d’imposer le HTTPS:// par défaut, ont multiplié de manière exponentielle les besoins en matière de certificats.

Pour répondre à ces besoins croissants, le certificat wildcard (*.nomdedomaine.com) est de plus en plus envisagé par les entreprises. S’il présente certains avantages, notamment en matière de réduction des coûts et de flexibilité, il convient d’en connaître les inconvénients pour choisir le bon certificat en toute connaissance de cause. Petit tour d’horizon du certificat wildcard.

Qu’est-ce qu’un certificat wildcard ?

Un certificat TLS standard permet de sécuriser un nom d’hôte (CN pour Common Name ou FQDN pour Fully Qualified Domain Name) explicite, défini dans ses métadonnées. Exemple, Google détient un certificat pour mail.google.com.

  • Ce certificat est valide uniquement pour : https://mail.google.com/
  • Il ne peut être utilisé pour : https://google.com/ – https://images.google.com/ – https://my.mail.google.com/

En d’autres termes, le nom d’hôte doit être une correspondance exacte. Si vous essayez d’utiliser ce certificat sur https://my.mail.google.com/ vous obtenez une erreur de certificat de votre navigateur.

Un certificat TLS wildcard est différent. Comme son nom l’indique, il utilise une correspondance générique plutôt qu’une correspondance exacte. Cette correspondance générique est matérialisée par « * » dans le CN et couvre tous les sous-domaines d’un même niveau. Exemple avec le certificat *.google.com.

  • Ce certificat est valide pour : https://mail.google.com/ ET https://images.google.com/ ainsi que tous les sous-domaines possibles de google.com.
  • Il ne peut être utilisé pour : https://google.com/ (sans sous-domaine) ou https://my.mail.google.com/ (le niveau de sous-domaine n’est pas le même).

Le côté pratique du certificat wildcard ?

Dans certaines situations, le certificat wildcard est très utile. Un hébergeur qui propose des sites web pour différents clients, hébergés sur un serveur mutualisé, et accessibles via des sous-domaines différents… client1.monsite.com,  client2.monsite.com, client3… Il est peu pratique, techniquement plus compliqué et de facto plus cher de demander un nouveau certificat pour chaque client qui s’inscrit ; l’option la plus simple est un certificat wildcard pour *.monsite.com, certificat unique qui couvrira tous les clients. Le cas est identique pour une entreprise qui souhaite accéder à ses sites web via des FQDN dérivés d’un même domaine et hébergés sur un même serveur web, *.monentreprise.com. Jusque-là tout va bien.

Mais alors, quel est le risque ?

Dans les cas ci-dessus, tous les sites sont hébergés sur un seul serveur. Dans les grandes entreprises, ou pour les sites web importants, les hébergements sont souvent plus complexes et sur des serveurs différents. Reprenons notre exemple de Google avec images.google.com et mail.google.com, ces deux applications sont liées à des services différents de l’entreprise, hébergées sur des serveurs différents et gérées par des équipes techniques différentes. Ce genre d’organisation est extrêmement fréquent dans l’entreprise. Et c’est là que la sécurité des certificats wildcard s’arrête.

Le problème du certificat wildcard, et dans une moindre mesure des certificats contenant des entrées multiples (les fameux SAN, Subject Alternative Names), vient du fait de les déployer sur plusieurs serveurs. En effet, pour assurer la sécurité d’un certificat TLS/SSL, il faut absolument protéger la clé privée associée au certificat. Idéalement la mettre au coffre ou dans un HSM. Lorsqu’on installe un certificat sur plusieurs serveurs, les clés privées associées circulent, augmentant l’exposition au risque de compromission.

Cas de la compromission d’un certificat

En cas de compromission d’un certificat, ou d’erreur sur le certificat (problème de renouvellement), il convient d’intervenir rapidement pour limiter les dommages causés. Demande d’un nouveau certificat (ou renouvellement), installation du nouveau certificat et, le cas échéant, révocation du certificat compromis.

Dans notre exemple de création de sites Web sur serveur unique, ce n’est pas un problème. Nous avons un seul serveur, il a été compromis, le certificat volé/expiré/compromis ne fonctionne que pour ce seul serveur ; nous avons limité les dégâts autant que possible.

Dans un scénario à « plusieurs serveurs », si le certificat d’un seul des serveurs est affecté, il devient compromis sur l’ensemble des serveurs, ce qui va entraîner des conséquences sur l’ensemble de ceux-ci et demander une intervention bien plus large, le plus souvent en urgence, pour réparer les dégâts, et en supposant que l’ensemble des serveurs affectés soit identifié. En effet il n’est pas rare que le certificat circule au sein de plusieurs équipes et installé sans être répertorié sur nombre de serveurs. L’impact peut être considérable.

En reprenant notre exemple de Google. Imaginons que seul le serveur images.google.com ait été piraté et que mail.google.com n’ait pas été affecté. Le certificat pour images.google.com étant un certificat wildcard pour *.google.com commun à mail.google.com, le cyber-attaquant ayant compromis le service d’images a par ricochet usurpé l’identité du serveur mail.google.com et peut intercepter le trafic du service de messagerie alors que ce serveur n’a jamais été piraté !

Bonne pratique à respecter : un certificat TLS/SSL par serveur… 

Dans notre dernier exemple, si nous avions eu deux certificats et non un seul, chacun des serveurs n’ayant accès qu’à son propre certificat, nous aurions limité le risque. Dans un monde idéal, chaque certificat ne doit être utilisé que pour un serveur (ou un cluster homogène de serveurs). Différents services sur différents serveurs doivent avoir leurs propres certificats, généralement non wildcard.

Un wildcard peut être utilisé si vous avez beaucoup de noms d’hôte, de type sous-domaine, pointant vers le même service sur le même serveur. Attention cependant que ce certificat générique ne couvre pas également des noms d’hôte pointant vers d’autres serveurs ; auquel cas chaque service devrait avoir ses propres certificats.

Enfin si vous avez quelques noms d’hôte pointant vers des serveurs uniques et tout le reste sur un seul service, alors il est préférable de dissocier les noms d’hôte. Par exemple, vous pouvez avoir un certificat pour login.monsite.com et un certificat (wildcard) pour *.clients.monsite.com. Sur ce dernier exemple, si le nombre de clients est fixe ou clairement défini, il vaut mieux s’orienter vers un certificat avec une liste de SAN précise, pour mieux maîtriser les noms d’hôte sécurisés et ne pas permettre le httpS:// sur des noms d’hôte non maîtrisés.

Conclusion

L’option du certificat wildcard existe et c’est une bonne chose pour certains besoins très spécifiques. Dans les faits, on ne devrait jamais avoir besoin de mettre en place un certificat wildcard, pas plus qu’on ne devrait installer un même certificat sur différents serveurs non bâtis en cluster.