Seien Sie dabei, wenn sich in Hamburg die Crème de la Crème der IT-Security Branche trifft!
Welche Cybersecurity Strategien sind tragfähig für die Zukunft? Wie kann die Gewinnung von Frauen für das Arbeitsfeld IT-Security zum Kampf gegen den Fachkräftemangel beitragen? Welche Awareness-Maßnahmen tragen effektiv für ein besseres Bewusstsein für die Risiken der digitalen Welt bei?
Unseren Beitrag zur Erhöhung der Cybersecurity Awareness bereits im Kinderzimmer können Sie vor Ort live erleben – wir haben wieder die beliebten Pulpi-Bücher im Gepäck.
Am 14.05. um 14:45 Uhr bereiten wir uns auf der Zugspitze Bühne dann gemeinsam mit Ihnen auf eine kleine Sensation in der Welt der sicheren Domains vor: nach 14 Jahren des Wartens in 2026 öffnet die ICANN wieder ein Bewerbungsfenster für dotBrands – eine gTLD mit einer Endung Ihrer Wahl. Diskutieren Sie mit Joëlle Samaké (Country Coordinator Germany Nameshield GmbH) und Chris Mondini (Managing Director for Europe at ICANN) die IT-Sicherheitsmöglichkeiten, die dieses eigenen Stück Internet für Ihre Marke schaffen kann.
Die Saison 2025 der ICANN-Meetings zur Internet Governance begann im März in der Smaragdstadt Seattle in den Vereinigten Staaten von Amerika. 2025, ein Jahr mit „außergewöhnlichen Zeiten“, wie es die Vorstandsvorsitzende Tripti Sinha nannte. Während die Welt durch geopolitische, aber auch technologische Entwicklungen wie KI oder Quantencomputer erschüttert wird, will die ICANN vor allem auf das „Kontrollierbare“ und die Chancen blicken mit der Vorbereitung der nächsten Runde neuer generischer TLDs und dem frischen Blick ihres Vorsitzenden Kurt Erik „Kurtis“ Lindqvist, der sein Amt 91 Tage vor ICANN82 antrat.
Der richtige Zeitpunkt für eine ehrliche Bestandsaufnahme
Anlässlich seines ersten Gipfels als amtierender ICANN-Präsident berichtete Kurt Erik Lindqvist, dass er von der Community gut aufgenommen wurde. Er wünscht sich, dass Probleme frühzeitig erkannt werden, um die ICANN-Prozesse reibungsloser zu gestalten und einen agileren Ansatz der Organisation zu ermöglichen. Für die nächste Runde neuer generischer Endungen, die eine entscheidende Herausforderung für die Organisation darstellt, sagte er, dass alles Notwendige getan werde, „um den Zeitplan einzuhalten“.
Tripti Sinha erinnerte daran, dass die ICANN ihren strategischen Plan für den Zeitraum 2026 bis 2030 fertiggestellt hat, um den künftigen Bedürfnissen gerecht zu werden, und betonte, dass die finanzielle Nachhaltigkeit ein weiteres zentrales Thema sei. Dieser Plan soll den Multi-Stakeholder-Ansatz und die Einbeziehung aller Interessengruppen fördern, die Kultur der kontinuierlichen Verbesserung fortsetzen, die Aufmerksamkeit der Interessengruppen auf neue Technologien lenken und die Sicherheit und Stabilität des Internets stärken. In einem ernsteren Ton wies sie darauf hin, dass wir uns in einer Welt befinden, die „unberechenbar“ geworden ist. Sie stellte klar, dass sich der menschliche Geist in „außergewöhnlichen Zeiten nach der Stabilität, Sicherheit und Einheit sehnt, die in den Mission Statements der ICANN enthalten sind“ und dass „ICANN eine zuverlässige und stabile Institution bleiben muss“.
Kurt Erik Lindqvist – amtierender Präsident der ICANN
Auf die Eröffnungszeremonie folgte eine Sitzung, die von Sally Costerton geleitet wurde, die nun als Beraterin des Präsidenten für das Engagement der Gemeinschaft fungiert. Sie leitete eine Sitzung zu einem Community-Feedback über die Funktionsweise der jährlichen Meetings, die von ICANN organisiert werden. Während bei der Einführung von ICANN82 1.828 Personen registriert waren, erfuhren die Teilnehmer, dass die Kosten für die Gipfeltreffen zwischen 2018 und 2024 um 31% gestiegen sind und derzeit ein Budget von 2,3 Millionen USD pro Treffen darstellen. Es wurden verschiedene Optionen diskutiert, wie z. B. die Teilnahme an den Gipfeltreffen kostenpflichtig zu machen oder, was wahrscheinlicher ist, die Anzahl der Präsenzveranstaltungen oder die Dauer der Gipfeltreffen zu reduzieren.
Die nächste Runde der neuen generischen TLDs wird immer konkreter
Wenn man bisher von April 2026 als Beginn der Bewerbungsfrist gehört hat, würde der 25. April als D Day gelten. Die nächste Runde hat auch einen bekannten Kostenpunkt mit einer Bewerbungsgebühr von 227.000 USD. Dieser Betrag beruht auf einer Hochrechnung von 1.000 Bewerbungen, mit denen ein finanzieller Ausgleich erreicht werden könnte. Das Programm zur Unterstützung von Bewerbern, mit dem unterversorgte geografische Gebiete gefördert werden sollen, ist ebenfalls auf dem Weg und nimmt bereits Anträge an. Auf der ICANN82 wurde bekannt, dass 13 Anträge initiiert wurden. Die Umsetzung aller Empfehlungen des Subpro Policy Development Process ist hingegen noch nicht abgeschlossen. Zu den aktuellen Schwerpunkten der laufenden Arbeiten gehören die Formulierung des Vertrags, den zukünftige Registry-Betreiber unterzeichnen müssen, und der wertvolle Leitfaden für Bewerbungen.
Dreizehn Jahre nach der letzten Runde der neuen generischen TLDs wurde auch eine Sitzung über das ICANN-Grant-Programm abgehalten. Dieses Programm zielt darauf ab, einen Teil des Reservefonds, der aus den Auktionen für Mehrfachbewerbungen stammt, durch finanzielle Unterstützung neu zu verteilen. Die Auktionen hatten einen Reservefonds von 240 Millionen US-Dollar ergeben. Für die 2024 beginnende Runde waren 10 Millionen US-Dollar für Projektträger vorgesehen, die eine Reihe von Kriterien erfüllen mussten. Das Programm wurde Opfer seines eigenen Erfolgs: 247 Anträge aus 64 Ländern gingen ein, die Gesamtfinanzierung hätte 83 Millionen US-Dollar betragen.
ICANN-Richtlinien im Schatten von Gesetzen zu Cybersicherheit und neuen Technologien
Während die Mitgliedstaaten die NIS2-Richtlinie zur Cybersicherheit in nationales Recht umsetzen und in den USA die letzten Schiedsverfahren über den letzten Entwurf des CIRCIA-Gesetzes (Cyber Incident Reporting for Critical Infrastructure Act) laufen, werden in der ICANN weiterhin mehrere verwandte Themen diskutiert. Dies gilt für den Zugriff auf die Registrierungsdaten von Domainnamen im Rahmen legitimer Bedürfnisse. Auf Anregung des Governmental Advisory Committee (GAC), das die Regierungen vertritt, werden Möglichkeiten zur Authentifizierung von rechtmäßigen Antragstellern in Betracht gezogen, damit diese spezifisch identifiziert werden können, um bei Anträgen auf Datenzugriff bevorzugt behandelt zu werden. Das künftige System soll vor allem auf spezifische Fälle von unmittelbaren Bedrohungen reagieren, die mit der Ausbeutung von Kindern, Angriffen auf die Integrität von Personen oder kritischen Infrastrukturen verbunden sind.
Bezüglich des missbräuchlichen Gebrauchs des DNS erklärte die Compliance-Abteilung der ICANN fast ein Jahr nach der Einführung restriktiver Maßnahmen für Registrierungsstellen und Registrare, dass derzeit 46 Untersuchungen zu DNS-Missbrauch mit Mitigationsmaßnahmen laufen, die über 5400 Domainnamen betreffen.
Ein weiterer Trend ist, dass die mediane Zeit bis zur vollständigen Behebung einer Missbrauchsmeldung im Falle von Phishing und Malware 7,5 Tage beträgt. Dieser Zeitraum hat sich seit der Einführung der ICANN-Maßnahmen verkürzt. Ein weiterer Schatten, der über ICANN82 liegt, ist der Regierungswechsel in den USA. Zwar hatte er bislang keine Auswirkungen auf ICANN, doch vor allem die Unberechenbarkeit der neuen Regierung warf bei den Teilnehmern viele Fragen auf.
Auch die KI wurde angesprochen. Eine Technologie, die wie Dr. Jekyll und Mr. Hyde Vorteile bringen kann, wenn sie als Ressource genutzt wird, z. B. um Missbrauch abzumildern, die aber auch für bösartige Zwecke genutzt werden kann, indem sie immer raffinierteren Missbrauch begeht. Auch das Thema eines Governance-Rahmens wurde angesprochen. Ein Thema, an dem das Internet Governance Forum und das globale Forum WSIS+20, das von der Internationalen Fernmeldeunion und den Vereinten Nationen organisiert wird, arbeiten sollten.
Abschließend bleibt festzuhalten, dass ICANN82 von der Neugier geprägt war, die durch den Auftritt des neuen Präsidenten ausgelöst wurde, dessen öffentliches Forum am Ende des Gipfels zeigte, dass jede Äußerung geprüft und analysiert wurde. Ein Gipfel, auf dem auch der sehr instabile technologische, rechtliche und geopolitische Kontext, in dem wir uns befinden, nicht ausgespart wurde. Dieser Instabilität können Lösungen gegenübergestellt werden, die Sicherheit, Zuverlässigkeit und Stabilität bieten. Da man dazu neigt, zu sagen, dass Steine und Immobilien eine solide Investition sind, ist auch der Erwerb einer dotBrand im Hinblick auf die nächste Runde im nächsten Jahr eine solide Investition. Sie ermöglicht es Ihnen, Eigentümer eines Stücks Internet zu werden, eines vor Angriffen geschützten Namensraums, in dem als zuverlässig geltende Adressen eingerichtet werden können, damit Ihre Zielgruppen Sie finden und Sie sich vertrauensvoll an Sie wenden können, und zwar dauerhaft über einen langen Zeitraum hinweg. In diesen Zeiten müssen auch die Begriffe wie Unabhängigkeit und Nähe berücksichtigt werden. In diesem Zusammenhang sei daran erinnert, dass Nameshield seit über 30 Jahren ein unabhängiger europäischer Akteur ist, zu dessen Fachgebieten das Management von dotBrand-Projekten gehört.
Wie geht man vor, wenn man an einem Domainnamen interessiert ist, der von einem Dritten gehalten wird? Um diesen möglichst sicher in das eigene Portfolio aufnehmen zu können, besteht eine erfolgsversprechende Möglichkeit darin, ihn sofort in dem Moment zu registrieren, in dem er wieder öffentlich verfügbar wird.
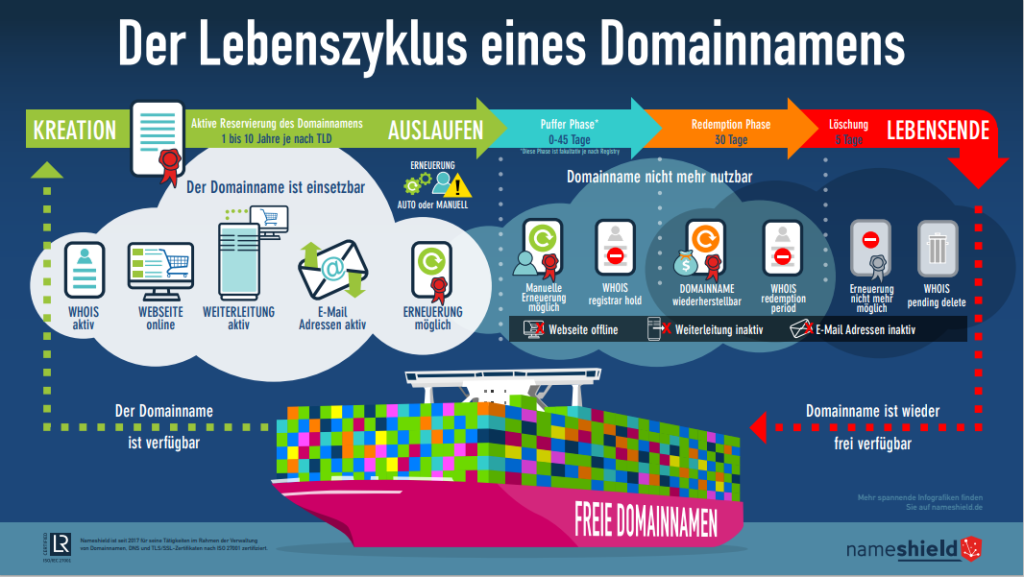
Der Besitz eines Domainnamens ist zeitlich befristet, die Besitzdauer liegt in der Regel zwischen ein und zehn Jahren. Er läuft ab, wenn sein Inhaber ihn nach Ablauf des Vertrags nicht verlängert, wodurch er nach dem Prinzip „wer zuerst kommt, mahlt zuerst“ wieder für einen anderen Inhaber zur Registrierung zur Verfügung steht.
Backorder – was genau ist das?
Wenn sich das Ablaufdatum der Registrierung eines Domainnamens nähert, wird der Inhaber von seiner Registrierungsstelle benachrichtigt, damit er eine Verlängerung vornehmen kann. Er kann dies bis zum Ende der Redemption Phase tun, dem Zeitraum nach dem Ablaufdatum des Domainnamens. Wenn der Registrant nichts unternimmt, folgt je nach Domainendung ein Zeitraum von fünf Tagen, der so genannte „Pending Delete“, in dem keine Maßnahmen ergriffen werden können.
Der Backorder(oder auch Snapback oder Nameback) ist ein Dienst, der es ermöglicht, eine Überwachung eines von einem Dritten registrierten Domainnamens einzurichten und im Falle der Aufgabe oder Nichtverlängerung des Domainnamens eine automatisierte Registrierung vorzunehmen. Die Registrierung kann bei bestimmten TLDs, bei denen eine Automatisierung nicht möglich ist, auch manuell erfolgen.
Das Ziel: der Schnellste sein!
Zwar kann die Information über die bevorstehende Löschung eines Domainnamens über das WHOIS abgerufen werden, und somit kann das Verfahren zur Wiedererlangung eines Domainnamens theoretisch auch manuell durchgeführt werden, doch ist dieser Vorgang für die wirklich attraktiven Domainnamen nicht erfolgsversprechend.
Diese Domainnamen werden oft von einer Vielzahl von Anbietern und Lösungen automatisch überwacht, um sie sofort (innerhalb von Sekunden) anzumelden, sobald sie wieder frei werden. Um solche Domainnamen zu gewinnen, müssen die eingesetzten Robots demnach sehr leistungsfähig sein und die Registrierungsstrategien müssen auf den überwachten Domainnamen zugeschnitten sein.
Es kann vorkommen, dass bei mehreren eingestellten Backorders Auktionen stattfinden und der Domainname dem Höchstbietenden zugeteilt wird.
Die Bestellung eines Backorders garantiert also nicht, dass der Domainname wiederhergestellt wird: Der Inhaber kann den Domainnamen bis zum Ende der Redemption Phase verlängern oder eine andere Lösung zur Registrierung kann schneller in der Einreichung sein.
Holen Sie sich Domainnamen automatisch über unseren Backorder-Dienst zurück
Die automatischen Wiederherstellungsroboter von Nameshield senden in immer kürzeren Abständen Warnungen, je nachdem, wie weit die Public Domain-Rückfallphasen für den überwachten Domainnamen fortgeschritten sind, um so früh wie möglich im Rahmen der Wiederherstellung aktiv werden zu können.
Je nach Art der TLD und des Domainnamens richtet Nameshield ein Multi-Request-System ein, um die Erfolgschancen zu vervielfachen, indem es seine automatisierten Abrufroboter mit externen Robotern kombiniert. Nameshield wählt je nach dem zu überwachenden Namen das am besten geeignete System aus.
Diese Leistung kann auch von Kunden abonniert werden, die über das Wiederverfügbarwerden eines Domainnamens informiert werden möchten, ohne ihn registrieren zu wollen.
Wenn Sie Unterstützung benötigen oder Fragen zum Thema Backorder haben, steht Ihnen Nameshield gerne zur Verfügung. Zögern Sie nicht, uns zu kontaktieren.
Die Überwachung des Wiederverfügbarwerdens eines Domainnamens ist hingegen keine Lösung für den Fall, dass ein Domainname Ihre Markenrechte verletzt. Lesen Sie in einem der nächsten Artikel, welche Möglichkeiten Ihnen zur Verfügung stehen, um die Registrierung eines Domainnamens anzufechten.
Am 17. Oktober 2024 berichteten wir von der Bekanntmachung Apples, die maximale Gültigkeitsdauer öffentlicher SSL/TLS-Zertifikate bis 2027 schrittweise auf 45 Tage zu reduzieren.
Seitdem wurden neue Informationen zu diesem Thema veröffentlicht. Darunter eine neue Ankündigung von Apple, mit dem neuen Ziel den Zeitplan um sechs Monate zu verschieben und Zertifikate im März 2028 auf 47 Tage zu begrenzen:
15. März 2026 => Zertifikatslaufzeiten und DCV-Validierung auf 200 Tage reduziert
15. März 2027 => Zertifikatslaufzeiten und DCV-Validierung auf 100 Tage reduziert
15. März 2028 => Zertifikatslaufzeit auf 47 Tage reduziert
15. März 2028 => DCV-Validierungsdauer: 10 Tage
Das CA/B Forum hat sich seinerseits am 24. November 2024 des Themas angenommen, insbesondere mit dem Ziel, erste Schritte zur Organisation des Umgangs mit öffentlichen Kommentaren zu unternehmen.
Nameshield verfolgt weiterhin die aktuellen Entwicklungen und wird regelmäßig über das Thema berichten.
Die Cybersecurity-Community trifft sich auf dem mySecurityEvent, das vom 19. bis 21. November 2024 im RheinEnergieStadion in Köln stattfindet, um für eine digital sichere Welt zu werben.
Wir freuen uns auf Ihren Besuch an Stand 12, um sich mit uns über die Kernthemen Domain- und DNS-Sicherheit auszutauschen und werden sicher auch wieder einige Plüsch-Pulpis im Gepäck haben.
Als Sponsor können wir außerdem einige Freitickets vergeben, geben Sie dafür einfach ‚Nameshield bei der Ticketbuchung auf mysecurityevent.de als Kontaktperson an.