Que retient-on du « Panorama de la cybermenace 2025 » de l’ANSSI ?

« Panorama de la cybermenace 2025 » de l’ANSSI

Comme chaque année, l’Agence nationale de la sécurité des systèmes d’information (ANSSI), partage les grandes tendances observées au cours de l’année écoulée en termes de cybermenaces, à partir des cas traités par l’Agence, dans son Panorama de la Cybermenace 2025, publié le 11 mars.

La préface, rédigée par Vincent Strubel, Directeur de l’ANSSI, alerte directement sur une menace cyber devenue systémique, marquée par l’effacement des frontières entre cybercriminels et acteurs étatiques, et par l’émergence d’attaques aux effets physiques destructeurs. Mais, rejetant toute fatalité, Vincent Strubel, appelle à la mobilisation en affirmant : « Nous avons les moyens de contrer, décourager ou au moins complexifier grandement la vie des attaquants ».

Bien qu’il soit impossible de rendre justice à un tel rapport de façon exhaustive en un article, Nameshield souhaitait vous faire part de certains enjeux importants de ce panorama, au cas où vous n’auriez pas eu la chance de le parcourir.

L’extorsion et l’espionnage toujours au sommet

Si le volume global des attaques par rançongiciel a légèrement baissé en 2025 (avec 128 compromissions recensées) les incidents liés à de simples exfiltrations de données ont significativement augmenté (l’ANSSI a été informée de 196 incidents de ce type en 2025 contre 130 en 2024).

Les PME restent les cibles privilégiées, elles représentent à elles seules la moitié, 48% des victimes de rançongiciels. Mais les hôpitaux et les établissements scolaires ont été, eux aussi frappés de plein fouet cette année, subissant de lourds impacts sur leurs services. Du côté étatique, les attaquants (notamment russes et chinois) maintiennent une pression constante sur les réseaux diplomatiques, les infrastructures critiques et les sous-traitants pour s’infiltrer au cœur de leurs véritables cibles.

Le casse-tête de la CTI face au « brouillard technologique »

Dans ce contexte complexe, le travail des analystes en Cyber Threat Intelligence (CTI) est devenu un véritable travail d’orfèvre. Les attaquants cherchent à se fondre dans la masse en utilisant des outils informatiques parfaitement légitimes plutôt que des malwares identifiables.

Attribuer une attaque à un groupe précis est un défi majeur, d’autant que les attaquants brouillent intentionnellement les pistes en partageant leurs logiciels de piratage, en mutualisant leurs serveurs, et en recourant à des tactiques de « faux drapeaux » pour faire accuser d’autres groupes. Face à cet écran de fumée, les enquêteurs exploitent massivement une nouvelle opportunité en 2025 : ils décortiquent les fuites de données internes des réseaux cybercriminels eux-mêmes. Les documents confidentiels de célèbres groupes comme « LockBit » ou de prestataires malveillants chinois, exposés au grand jour sur Internet, permettent ainsi aux défenseurs d’analyser leurs stratégies et leur fonctionnement de l’intérieur.

La menace cyber est aujourd’hui totalement systémique. Face à des pirates opportunistes qui exploitent la moindre faille sur les pare-feux et les équipements exposés sur Internet en un temps record, les entreprises ne peuvent plus réagir « après coup ». Elles doivent miser sur une anticipation constante.

Mieux comprendre les menaces pour les anticiper et y faire face

Il devient aujourd’hui essentiel de placer la marque au centre de la stratégie de défense. Les informations issues de la Brand Monitoring et les signaux qu’elle englobe (usage détourné de vos noms de domaine, imitation de vos canaux de communication, exploitation frauduleuse de votre image, fausses boutiques en ligne) permettent de bâtir des scénarios d’attaque probables et des plans de réaction adaptés.

En capitalisant sur cette vision globale, les équipes de sécurité peuvent transformer des signaux épars en alertes actionnables, réduire les temps de détection, prioriser les menaces réellement critiques pour le business et renforcer les dispositifs de prévention (authentification renforcée, durcissement des politiques DNS, surveillance des plateformes tierces).

Nameshield accompagne cette montée en maturité en apportant une expertise combinant protection de marque, gestion de portefeuille de noms de domaine et Cyber Threat Intelligence, afin de vous aider à structurer une veille continue, à interpréter les signaux faibles et à déployer des contre-mesures concrètes sur l’ensemble de votre surface d’exposition numérique.

Si vous avez des questions, n’hésitez pas à nous contacter.
2025 : une année historique pour la protection des marques en ligne par l’OMPI

2025 : une année historique pour la protection des marques en ligne par l’OMPI - UDRP

En 2025, plus de 6 200 procédures de litiges sur les noms de domaine ont été traitées par l’OMPI. Ce record de litiges UDRP confirme une montée en puissance du cybersquatting et l’importance pour les marques d’adopter une stratégie de protection en ligne structurée : mise en place de dispositifs de surveillance et de remédiation, compréhension des procédures alternatives de résolution de litiges, dont les mécanismes UDRP.

Dans ce paysage où l’OMPI s’impose comme un baromètre mondial des litiges sur les noms de domaine, il ne faut pas oublier qu’elle n’est qu’un des six centres d’arbitrages sélectionnés par l’ICANN pour l’UDRP. Si ses chiffres, plus de 6 200 procédures en 2025, donnent une tendance très marquée, ils ne reflètent qu’une partie du contentieux global, alimenté aussi par d’autres centres.

Un volume inédit de procédures UDRP

Le seuil symbolique de plus de 6 200 procédures UDRP et mécanismes associés administrés par l’OMPI ne traduit pas seulement une inflation quantitative : il consacre la place de l’UDRP comme une procédure extrajudiciaire mondiale pour trancher les litiges liés aux noms de domaine.

Conçue comme une procédure rapide, simple et internationale, l’UDRP s’est imposée au fil de la jurisprudence comme un véritable corpus normatif : interprétation de la notion de droits antérieurs, appréciation de la mauvaise foi à l’enregistrement et à l’usage, reconnaissance de nouveaux schémas d’atteintes (typosquatting, redirections malveillantes, exploitation de pages…).

L’UDRP s’applique non seulement aux extensions génériques (gTLDs) et nouvelles extensions (new gTLDs), mais aussi aux extensions géographiques (ccTLDs) dont l’organe d’enregistrement (le registre) a accepté les principes UDRP.

Cybersquatting, typosquatting, combosquatting, abus sur cctld et gtld : quelles tendances en 2025 ?

En 2025, les décisions OMPI révèlent une consolidation des grands classiques du contentieux – cybersquatting sur des marques à forte notoriété, typosquatting visant les erreurs de frappe les plus prévisibles, combosquatting, enregistrements combinant marque et terme générique attractif , mais aussi une montée en puissance d’atteintes plus sophistiquées.

Les panels OMPI relèvent notamment une professionnalisation des acteurs malveillants: dépôts automatisés de variantes orthographiques, segmentation géographique des enregistrements pour contourner les dispositifs locaux, et usage coordonné de plusieurs extensions afin de multiplier les points d’entrée vers une même infrastructure frauduleuse.

Cette dynamique renforce la nécessité, pour les titulaires de marques, de disposer d’une vision consolidée des risques sur l’ensemble du spectre des extensions et d’articuler, en amont des litiges, politiques d’enregistrement défensif, dispositifs de surveillance et stratégies de réaction en cas d’atteinte.

C’est précisément ce maillage entre extra-judiciaire, technique et opérationnel que Nameshield déploie dans son offre d’Online Brand Protection.

Avec Nameshield : detect better, defend smarter

Avec notre ligne Online Brand Protection, Nameshield propose une approche globale afin d’accompagner les entreprises dans la lutte contre la fraude. Cette offre propose un large éventail de solutions pour surveiller les noms de domaine, protéger et défendre l’intégrité et la réputation des marques.

Notre mission est de détecter en amont les signaux faibles de cybersquatting ou d’usurpation des marques afin d’alerter au plus tôt nos clients, pour protéger leur territoire numérique, tout en proposant une stratégie de remédiation en cas d’atteinte.

Les procédures de résolution des litiges autour des noms de domaine font partie d’un large panel d’actions activables.

Nameshield est le premier déposant de plaintes UDRP au monde, tous centres d’arbitrage confondus, pour lesquelles il affiche un taux de transfert de 99%, plus élevé que le taux de transfert global.

Si vous avez envie de parler concrètement de l’offre globale Nameshield d’Online Brand Protection, retrouvez nos experts sur le stand 230 au salon de l’INTA 2026 à Londres, ou prenez dès maintenant rendez-vous via notre formulaire.

Ingérences numériques et municipales 2026 : une menace pour la démocratie locale

Ingérences numériques et municipales 2026 : une menace pour la démocratie locale

À l’approche des élections municipales des 12 et 26 mars 2026, le risque d’ingérences numériques ciblant les collectivités françaises augmente, mêlant désinformation, usurpation d’identité visuelle, détournement de marque et cyberattaques visant notamment le DNS. Ce contexte met à nu la vulnérabilité de l’espace informationnel local et des infrastructures critiques telles que le DNS ou les certificats numériques. Les questions de disponibilité et de fiabilité de l’information deviennent alors des conditions essentielles au bon déroulement du scrutin.

Comprendre l’état de la menace 

Les ingérences numériques prennent une dimension véritablement systémique pour la démocratie locale en ciblant simultanément :

  • L’information (désinformation, faux contenus, usurpation, phishing)
  • L’identité numérique des collectivités (cybersquatting, faux sites, comptes inauthentiques),
  • Et la disponibilité des services en ligne (attaques par déni de service (DDoS), perturbation des portails citoyens)

Le service de vigilance et de protection contre les ingérences numériques étrangères (VIGINUM) explique d’ailleurs, dans son guide de sensibilisation à la menace informationnelle publié en décembre 2025, que ces ingérences représentent une menace « grave pour le fonctionnement démocratique de nos sociétés ».

En cette période importante, le risque de menace est multiplié et s’inscrit dans une logique d’affaiblissement de l’écosystème politique local : chaque faille DNS, chaque certificat obsolète ou mal géré, chaque confusion de nom de domaine peuvent être exploités pour semer le doute sur l’authenticité d’un site de mairie ou l’intégrité d’une communication officielle.

Face à ces risques, le DNS et les certificats numériques deviennent des éléments stratégiques de défense pour les collectivités : en ciblant les noms de domaine, les attaquants peuvent rediriger les citoyens vers de faux sites, provoquer des indisponibilités temporaires ou altérer l’accès aux services essentiels, tandis qu’un certificat expiré ou non conforme suffit à déclencher des alertes de sécurité anxiogènes dans les navigateurs.

Protéger le DNS, via des infrastructures résilientes, des politiques de sécurité adaptées et une surveillance active des manipulations potentielles, revient à verrouiller la « porte d’entrée » numérique des mairies. Tandis que sécuriser et renouveler rigoureusement les certificats, en particulier dans la perspective du basculement vers eIDAS et l’usage de QWAC, permet d’assurer en continu l’authenticité des sites et de couper court aux tentatives d’usurpation.

Les noms de domaine frauduleux exposent directement les données personnelles des utilisateurs à des usages malveillants. Une fois attirés sur un faux site, via un lien partagé sur les réseaux sociaux, un courriel imitant une communication officielle ou un contenu web bien indexé, les citoyens sont incités à renseigner des informations sensibles : identité complète, adresse postale, numéro de téléphone, voire identifiants de comptes ou justificatifs numérisés (pièces d’identité, attestations de domicile, formulaires de procuration). Ces données, collectées sous couvert d’un service municipal prétendument légitime, peuvent ensuite être revendues, croisées avec d’autres bases illicites ou réutilisées pour des campagnes d’hameçonnage ciblé.

Verrouiller la chaîne d’authentification c’est contribuer à protéger non seulement l’intégrité du scrutin, mais aussi le capital de confiance et les informations personnelles des utilisateurs.

Protéger les élections municipales : la réponse de Nameshield

Dans ce contexte de menaces, Nameshield propose une approche intégrée pour sécuriser l’identité numérique des mairies et communes, en combinant protection DNS, lutte active contre le cybersquatting et gestion avancée des certificats.

Sur le volet DNS, l’entreprise s’appuie sur des infrastructures hautement résilientes afin de garantir la disponibilité et l’intégrité de l’accès aux sites institutionnels et faire face aux attaques potentielles en période de pression accrue.

En parallèle, une surveillance des noms de domaine présentant une similarité orthographique et typographique avec votre institution permet de détecter rapidement les tentatives de cybersquatting ou de typosquatting et d’enclencher, si nécessaire, des actions de remédiation.

Côté certificats, Nameshield facilite le passage vers des certificats QWAC conformes eIDAS en orchestrant l’émission et le renouvellement de certificats qualifiés via plusieurs Autorités de Certification (AC). Cette position unique sur le marché multi-AC, couplée à l’automatisation des processus, réduit drastiquement le risque de certificat expiré le jour du scrutin, tout en assurant une authentification forte et visible de chaque site ou portail électoral.

S’appuyer sur un prestataire comme Nameshield revient ainsi à transformer un paysage de contraintes réglementaires en un avantage opérationnel : des services plus disponibles, des canaux officiels clairement identifiés et une continuité électorale renforcée, face à une menace cyber importante et à des attaques de plus en plus sophistiquées.

Vous souhaitez basculer vers des certificats qualifiés QWAC, découvrir nos solutions DNS ou Online Brand Protection ? N’hésitez pas à contacter notre équipe Commerciale ou notre équipe Certificats, qui se feront un plaisir de vous venir en aide !

Nameshield devient membre de l’INTA et participera à son meeting annuel, à Londres en mai 2026

Nameshield est fière d’annoncer son adhésion à l’INTA (International Trademark Association) en 2025. Organisation de renom et de référence en ce qui concerne la protection des marques, Nameshield est ravie de pouvoir rejoindre ce réseau de professionnels spécialisé en propriété intellectuelle.

Cette décision nous permet de réaffirmer notre engagement dans la protection des noms de domaine, actifs immatériels clés dans le territoire numérique des marques. Notre adhésion nous permettra d’évoluer au cœur des enjeux de propriété intellectuelle, d’échanger avec de multiples acteurs du secteur et de nous impliquer pleinement dans les discussions globales qui façonnent l’avenir des marques.

Cette initiative s’inscrit dans une volonté d’accompagner toujours plus d’entreprises dans la lutte contre la fraude grâce à notre ligne « Online Brand Protection », qui propose un large éventail de solutions pour surveiller les noms de domaine, protéger et défendre l’intégrité et la réputation des marques. Cet accompagnement peut s’illustrer par trois chiffres clés :

  • Un  taux de détection de noms de domaine trompeurs et frauduleux de 99,97%,
  • Un taux de réussite de nos takedown de 99%,
  • Et Nameshield est le premier déposant de procédures UDRP tout centre d’arbitrage confondu.

Nous aurons ainsi le plaisir de vous présenter nos offres lors de la prochaine édition de l’INTA qui aura lieu à Londres du 2 au 6 mai 2026.

Nous reviendrons vers vous très prochainement pour vous en dire plus sur cette édition à venir. A noter, pour le moment, que les inscriptions anticipées ouvriront dès le 8 décembre sur le site de l’INTA.

L’année dernière, l’édition annuelle s’était tenue à San Diego, autour du thème du commerce de la propriété intellectuelle, ayant pour but de mettre en évidence le rôle central de la propriété intellectuelle dans la promotion de l’innovation et la réussite des entreprises. Plus grand rassemblement INTA post Covid, près de 10 000 experts de la propriété intellectuelle étaient présents.

La 148e Réunion annuelle de l’INTA devrait à son tour être un succès et façonner, une nouvelle fois, l’avenir de la propriété intellectuelle.

Que vous ayez besoin d’un accompagnement stratégique pour la protection de votre marque ou d’actions juridiques concernant vos noms de domaine, Nameshield sera présent pour échanger avec vous et vous présenter nos solutions.

N’attendez plus : detect better, defend smarter avec Nameshield.

Protéger sa marque en 2025 : nos fiches « 5 minutes pour comprendre » vous donnent des clefs sur les actions de récupération d’un nom de domaine

Protéger sa marque en 2025 : nos fiches « 5 min pour comprendre » vous donnent des clefs sur les actions de récupération d’un nom de domaine

Selon le “Domain Name Industry Brief”, au troisième trimestre 2024, on ne comptait pas moins de 362,3 millions de noms de domaine enregistrés à travers tous les domaines de premier niveau (TLD). Déposer son nom de domaine est une étape indispensable pour donner à sa marque de la visibilité, une identité commerciale et une présence en ligne.

Dans un environnement où la visibilité et la réputation des entreprises se jouent principalement sur Internet, la protection des marques est un levier stratégique indispensable pour assurer la continuité des services, une fois le nom de domaine déposé. De plus, la valeur d’une marque se mesure aujourd’hui à sa résilience et à sa capacité à être équipée face aux sites frauduleux, et à des cybermenaces de plus en plus nombreuses et sophistiquées.

La protection de la marque

Avec 30 ans d’expérience dans la protection des marques en ligne, Nameshield accompagne ses clients afin de protéger, surveiller et défendre leur territoire numérique face à des atteintes toujours plus nombreuses.

Nos solutions Online Brand Protection permettent aux entreprises de renforcer la résilience de leur marque en ligne, grâce à des outils efficaces et pertinents, couplés à une offre de conseils experts permettant aux marques de préserver leur intégrité et faire valoir leurs droits.

L’inaction : particulièrement risquée et coûteuse

Aujourd’hui ne pas protéger sa marque signifie s’exposer potentiellement à de nombreux risques et impacts directs :  

  • Perte de chiffre d’affaires,
  • Dégradation de l’image de marque,
  • Perte de confiance des clients à cause d’une réputation entachée,
  • Compromission du système d’information,
  • Risques juridiques…

Il est donc essentiel pour les entreprises d’adopter des dispositifs de cybersécurité pour détecter proactivement les risques de fraudes et d’attaques informatiques, et y réagir rapidement. Se protéger permet en outre de limiter les impacts potentiels d’une attaque, mais aussi de renforcer la résilience de sa marque, en s’offrant plus de crédibilité et une capacité à répondre face à des incidents dont on ne mesure pas toujours l’importance.

Parce que l’inaction expose davantage que l’incertitude, il est préférable d’être préparé plutôt que vulnérable. S’informer et veiller sur les bonnes pratiques et les recours possibles pour protéger sa marque efficacement est évidemment un moyen précieux pour garder une longueur d’avance face aux attaquants.

Comprendre les enjeux de protection des marques et anticiper les défis grâce à notre série de fiches « 5 minutes pour comprendre » :

Pour aider les entreprises à mieux comprendre les différents challenges auxquels elles peuvent être confrontées ainsi que les solutions offertes pour y répondre et protéger efficacement leur marque en ligne, Nameshield vous propose plusieurs nouvelles fiches « 5 minutes pour comprendre », vous offrant un éclairage rapide et pédagogique sur un ensemble de mesures de récupération d’un nom de domaine :

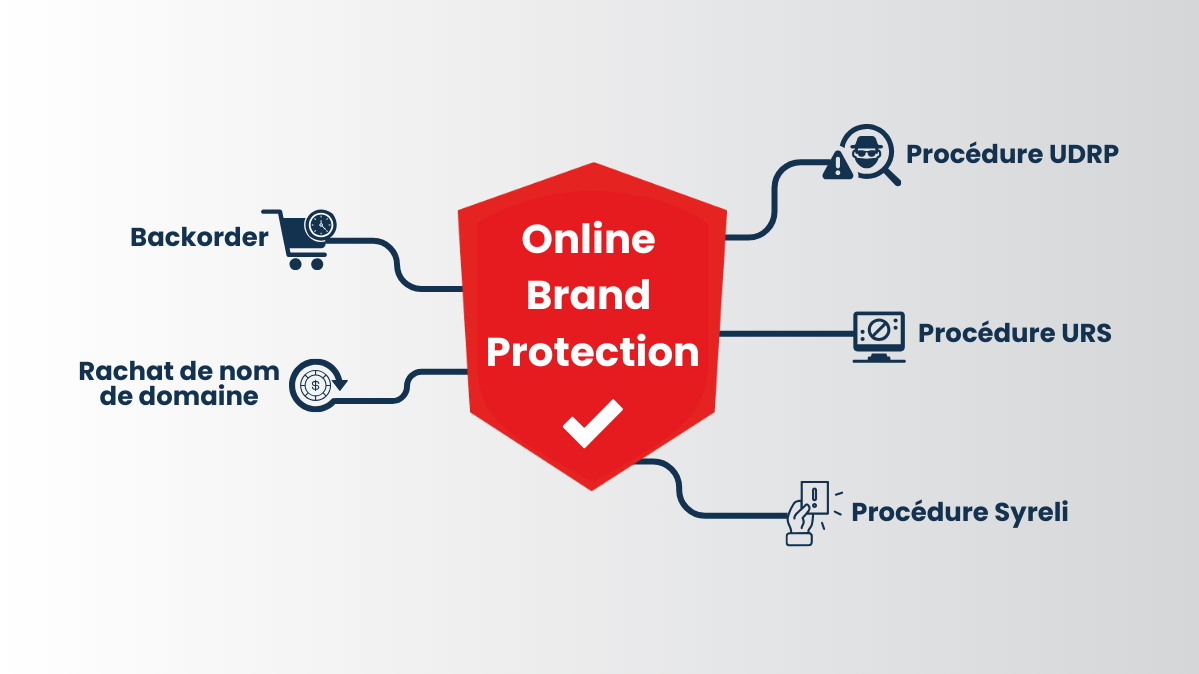
  • Le Backorder : Le backorder est une opération qui consiste à surveiller l’abandon ou la non-reconduction d’un nom de domaine détenu par un tiers, et de le récupérer une fois retombé dans le domaine public.
  • Les procédures de rachat de noms de domaine : Découvrez en quelques minutes dans cette fiche comment procéder au rachat d’un nom de domaine lorsque celui-ci est déjà détenu, légitimement, par un tiers.
  • La procédure UDRP : Établie sur proposition de l’ICANN, la procédure extrajudiciaire UDRP (« Uniform Domain-Name Dispute Resolution Policy ») permet de sanctionner des atteintes manifestes et incontestables à un droit de marques résultant de la réservation par des tiers de noms de domaine identiques ou similaires. Elle s’applique aux extensions génériques (gTLDs) et nouvelles extensions (new gTLDs), ainsi qu’aux extensions géographiques (ccTLDs) dont l’organe d’enregistrement (le registre) a accepté les principes UDRP.
  • La procédure Syreli : La procédure Syreli permet de sanctionner des atteintes à un droit de marques résultant de la réservation par des tiers de noms de domaine identiques ou similaires sur l’extension en .FR ainsi que les extensions déléguées à l’AFNIC (.ET, .RE, .TF, .WF, .PM, et .YT). Elle ne s’applique qu’en matière franco-française.

Ces supports permettent de comprendre comment construire une stratégie de défense cohérente et adaptée, pour laquelle nous pouvons vous proposer un accompagnement personnalisé, selon vos besoins.

Il est aujourd’hui essentiel de protéger les actifs stratégiques que sont les noms de domaine pour défendre sa marque, en construisant une veille active pour anticiper au mieux les attaques et en s’informant sur les bonnes pratiques cyber à adopter. Défendre sa marque en ligne, c’est défendre ce qu’elle a de plus précieux : sa légitimité, sa présence, sa visibilité, en gardant toujours intacte la confiance de ses clients.

Vous avez des questions ou souhaitez faire appel aux services Nameshield ? Nos équipes se tiennent à votre disposition ! Vous pouvez nous écrire juste ici.