Pourquoi les entreprises doivent redoubler de vigilance pendant la saison estivale ?  

Phishing slamming - cyberattaques noms de domaine

Alors que les températures augmentent et que les bureaux se vident progressivement, une menace continue de proliférer : les cyberattaques. Les hackers et cyberattaquants ne prennent en effet pas de vacances et profitent souvent de la période estivale pour intensifier leurs offensives vis-à-vis des entreprises. Il est donc impératif pour les entreprises et les particuliers de ne pas sous-estimer cette menace qui plane…

L’été : une saison propice aux risques cyber

La menace cyber suit une courbe générale ascendante, portée par des attaques toujours plus sophistiquées et ciblées. Dans son rapport d’activité 2024, l’ANSSI rapporte d’ailleurs une augmentation de 15% des événements de sécurité traités par l’ANSSI et de 18% pour les incidents ayant impliqué un acteur malveillant par rapport à l’année précédente.

Les attaques contre les noms de domaine prennent différentes formes et sont particulièrement trompeuses. Selon une étude récente par Interisle Consulting, plus de 8,6 millions de domaines uniques ont été utilisés dans des cyberattaques contre 4,8 millions en 2023, soit une augmentation de 81% entre 2023 et 2024.

Les entreprises font ainsi face à des effectifs réduits et une vigilance de la part des employés qui baisse durant les mois d’été, ce qui rend les erreurs humaines et les inattentions plus nombreuses : cette brèche a tendance à être exploitée par les cybercriminels.

Des attaques diverses et insidieuses  

Les campagnes de phishing sont très couramment utilisées par les cybercriminels, surtout l’été. Des emails de demandes urgentes peuvent porter à confusion, et pousser à agir rapidement, tout en étant particulièrement dévastateurs : ces emails peuvent parfois contenir des pièces jointes infectées permettant d’infiltrer tout un réseau. Les fichiers prennent généralement l’apparence de documents légitimes (PDF, Word, JPG ou autre) qui contiennent des « malwares », ou des « ransomwares ». On les appelle des « Chevaux de Troie » ou « Trojans ». Ils passent à première vue inaperçus, mais causent des dégâts irréparables sur la sécurité des systèmes informatiques de leur victime.

Les problématiques du facteur humain et du manque de sensibilisation 

Lorsque l’on parle de cyberattaques, le facteur humain demeure un point important : le manque d’informations, de sensibilisation, et la peur face aux risques sont exploités par les cybercriminels. Comprendre les différents types de menaces est donc essentiel pour y faire face correctement et avoir les bons outils à disposition.

Connaître les menaces qui pèsent sur les noms de domaine

Face au constat de l’augmentation par les cybercriminels de l’utilisation des noms de domaine pour mener à bien des cyberattaques, il est nécessaire de saisir comment celles-ci fonctionnent.

Le phishing, aussi appelé hameçonnage ou filoutage est une technique couramment employée par les cybercriminels pour obtenir des renseignements personnels et à terme, usurper l’identité de leurs victimes.

Le slamming est plus fallacieux : les victimes reçoivent des e-mails particulièrement alarmistes et urgents les incitant à renouveler leur annuité chez un autre registrar, et menaçant de la perte imminente du nom de domaine. Ces messages peuvent prendre la forme de factures de renouvellements frauduleux, accompagnées de termes anxiogènes tels que « expiration notice », poussant les destinataires à commettre des erreurs dans la précipitation, et à effectuer des paiements non sollicités.

Le slamming peut également se manifester par des alertes indiquant qu’un « client » de l’expéditeur – en réalité, un faux registrar – prévoit de déposer des noms de domaine similaires à celui de la victime. Le fraudeur incite donc cette dernière à un paiement urgent pour déposer ces noms afin de la protéger de ces dépôts ennuyeux.

Les bons gestes à adopter pour se protéger :

  • Ne divulguez pas de données personnelles sans vérification ;
  • Evitez d’ouvrir les pièces jointes provenant d’expéditeurs inconnus ou peu fiables ;
  • Vérifiez les liens avant de cliquer en passant le curseur de la souris dessus afin de vérifier qu’ils renvoient vers le bon site ;
  • Ne cédez jamais à la pression de sollicitations suspectes,
  • En cas de doute, contactez l’expéditeur par un autre canal pour confirmer la légitimé du message.

Instaurer une culture de vigilance numérique pendant l’été est un impératif pour les entreprises. La sensibilisation des équipes est un allié de taille face à l’augmentation des cybermenaces. L’impréparation est de son côté toujours plus coûteuse que la prévention. En cas d’urgence, ou si vous avez une question, n’hésitez pas à contacter Nameshield.
La confiance des utilisateurs au cœur de la dernière édition du CSA Summit à Cologne

Nameshield au Sommet CSA de Cologne - Du 22 au 24 avril 2024

Cologne a accueilli du 22 au 24 avril dernier, une nouvelle édition du Certified Senders Alliance Summit sur le thème « La confiance alimente l’avenir » (Trust fuels the future). Une édition qui a déjà marqué le 20ième anniversaire de cette initiative.

La communication des entreprises a beaucoup évolué en 20 années avec l’essor des réseaux sociaux. Pour s’en rendre compte il suffit de se rappeler qu’Instagram totalise aujourd’hui plus de 2 milliards d’utilisateurs mensuellement, YouTube plus de 2,5 milliards et Facebook plus de 3 milliards. Ces plateformes sont toutes nées entre 2004 et 2010. Si elles sont largement intégrées dans les schémas de communication des entreprises pour s’adresser à leurs utilisateurs, l’utilisation de courriers électroniques demeure toujours très forte tant les usages des emails demeurent nombreux : envoi d’emailings, de lettres d’informations, de factures ou encore de confirmations de commandes. Les données de Statista indiquent d’ailleurs une augmentation en volume global de 4,3 % en 2023 par rapport à l’année précédente avec près de 347,3 milliards de courriels envoyés quotidiennement dans le monde. Autre donnée : en moyenne, une personne reçoit environ 121 courriels par jour. L’email n’est donc pas près de disparaitre.

Gartner indique néanmoins que les préoccupations autour de la sécurité des emails s’accroissent, rares étant les entreprises qui échappent aux incidents de sécurité avec des phishings de plus en plus sophistiqués via par exemple des liens ou des pièces jointes malveillants et des pertes de données souvent liées à des comportements imprudents ou à des erreurs humaines. Fort de ce constat, la CSA réunit tous les ans des experts de l’écosystème de messagerie électronique pour échanger sur les bonnes pratiques et les solutions qui permettent d’améliorer la qualité et la confiance dans les emails. L’événement est organisé autour d’un ensemble d’ateliers, de sessions, de conférences et de masterclasses.

Nameshield qui était sponsor de l’événement a rappelé qu’il n’y a pas de sécurité des emails sans noms de domaine sécurisés qui sont des actifs critiques des entreprises et sans une infrastructure DNS robuste et performante. La sécurité des emails passe donc par le choix de son prestataire de noms de domaine et les solutions de cybersécurité qu’il est à même de proposer à ses clients. Parmi celles-ci, le déploiement du protocole DMARC qui protège les utilisateurs contre les messages frauduleux. Les extensions de marques personnalisées, les dot brands, sont un autre levier pour créer de la confiance autour de sa marque, dans la perspective de la prochaine série de nouvelles extensions génériques prévue en avril 2026.

Rapprochez-vous de votre conseiller Nameshield pour plus d’informations sur toutes nos solutions.

[FIC 2023] Rediffusion de la Table ronde « Dans le far west des noms de domaine »

A l’occasion de la 15ème édition du FIC, qui s’est déroulée les 5, 6 et 7 avril derniers à Lille Grand Palais, Nameshield représenté par Murielle Bochaton, Directrice Commerciale, a participé à la Table ronde « Dans le far west des noms de domaine », animée par Anne Perrin, membre de Women4Cyber, avec également les interventions de Virginie Brunot, Avocate et directrice du Département Propriété Industrielle du Cabinet Lexing Alain Bensoussan Avocats, Noémi Drouin, Responsable du Pôle juridique de l’Appui au Patrimoine Immatériel de l’État, Nicolas Pawlak, Initiateur du projet « Red Flag Domains » et Jérôme Guihal, Préfigurateur Connaissance & Anticipation de la menace de l’ANSSI.

Plus de mille new gTLDs ont vu le jour ces dernières années, une aubaine pour les cybersquatters et les attaquants qui utilisent des noms de domaine usurpés, ou « sosies », pour détourner le trafic web des sites légitimes et lancer toutes sortes d’attaques de type phishing, spoofing…

Malgré la menace, la plupart des organisations n’ont pourtant pas encore mis en place les mesures de sécurité existantes.

Comment choisir son registrar ? Quelles sont les mesures défensives ou proactives à mettre en place ? Comment surveiller ses marques et noms de domaine ? Quelles procédures choisir face à des noms de domaine frauduleux ?

Retrouvez dès maintenant la rediffusion de cette Table ronde « Dans le far west des noms de domaine » sur notre chaîne YouTube :

FIC 2023 : Retour sur cette 15ème édition

FIC 2023

Les 5, 6 et 7 avril derniers, s’est tenue à Lille Grand Palais, la 15ème édition du Forum International de la Cybersécurité.

Avec plus de 16 000 visiteurs, 650 partenaires, 50 délégations internationales, 250 conférences et tables rondes, le FIC a démontré une nouvelle fois le dynamisme de la filière cybersécurité et confiance numérique.

3 jours riches en contenus et en rencontres qui prouvent à nouveau la nécessité de fédérer les écosystèmes et de favoriser la collaboration entre les acteurs du marché au profit d’une confiance renforcée dans les produits et services de la révolution numérique.

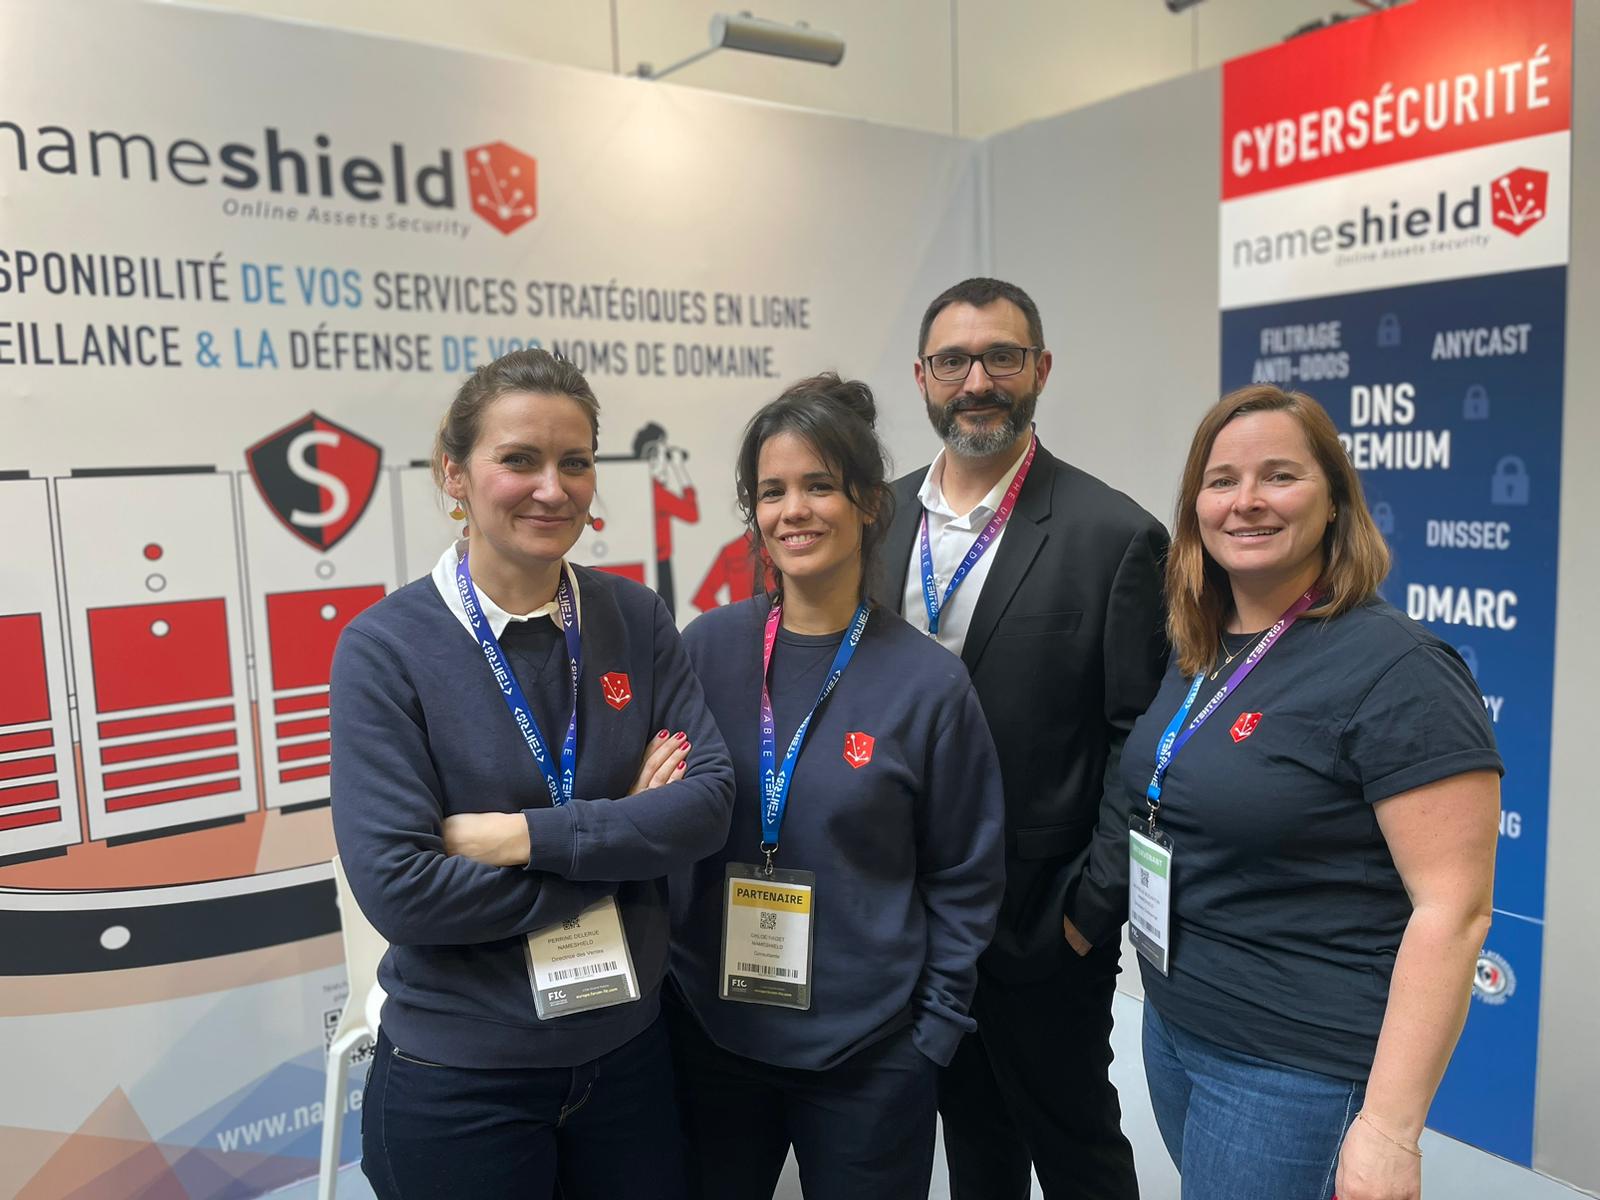
Cette année, Nameshield était présent au Pavillon Hexatrust, partenaire principal du FIC pour la 6ème année consécutive, avec pas moins de 68 adhérents présents sur le forum dont 33 au sein du Village Hexatrust, et une soirée mémorable avec plus de 300 acteurs majeurs de l’écosystème, députés, chefs d’entreprise, utilisateurs, organisée pour la première fois en partenariat avec le CESIN !

FIC 2023 - Equipe Nameshield

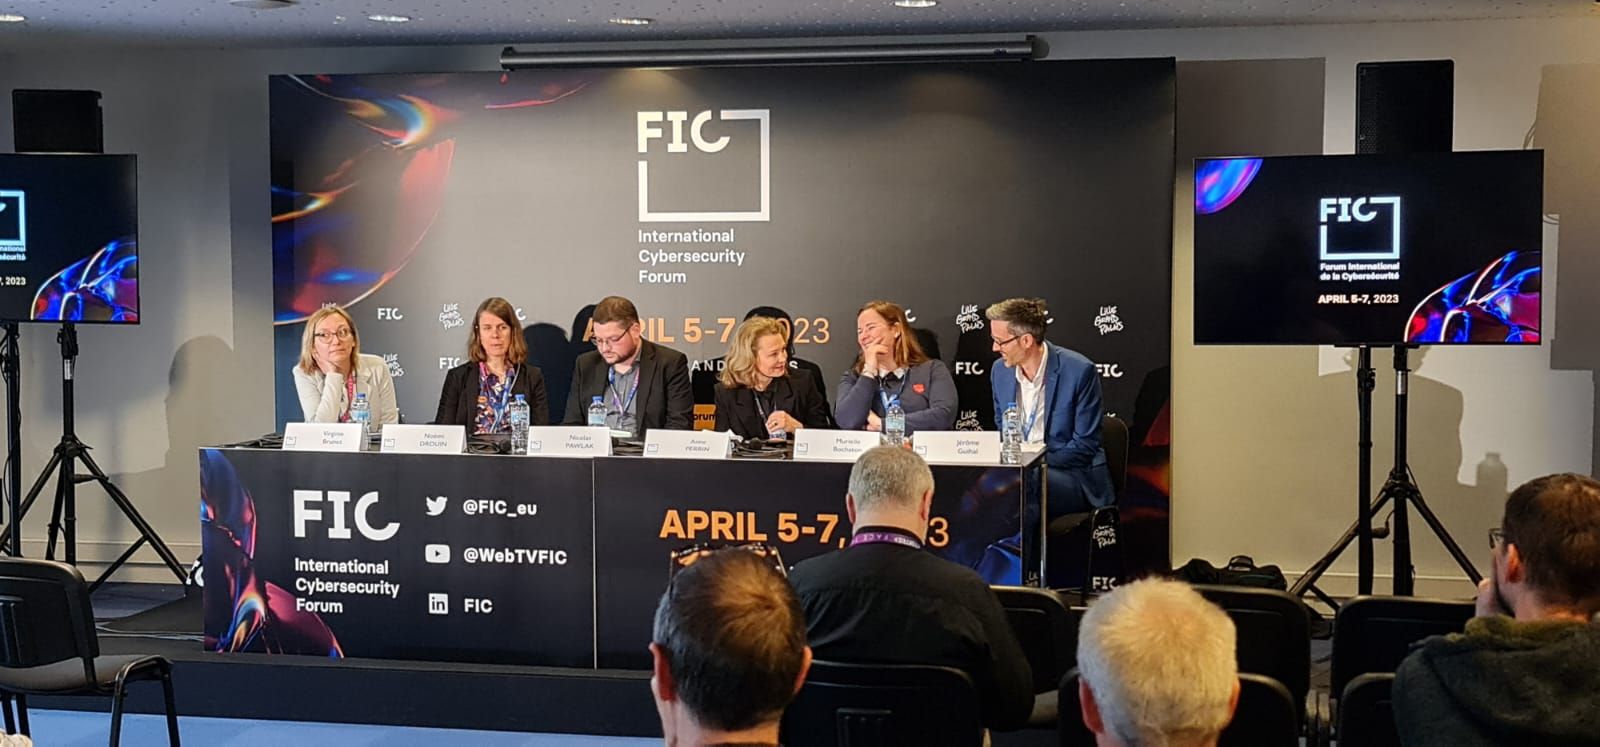
Lors de cette édition 2023, Nameshield représenté par Murielle BOCHATON, Directrice Commerciale, a participé à la Table ronde « Dans le far west des noms de domaine », animée par Anne Perrin, membre de Women4Cyber, avec également les interventions de Virginie Brunot, Avocate et directrice du Département Propriété Industrielle du Cabinet Lexing Alain Bensoussan Avocats, Noémi DROUIN, Responsable du Pôle juridique de l’Appui au Patrimoine Immatériel de l’État, Nicolas Pawlak, Initiateur du projet « Red Flag Domains »  et Jérôme Guihal, Préfigurateur Connaissance & Anticipation de la menace de l’ANSSI, l’occasion de sensibiliser les utilisateurs et la communauté aux risques cyber liés aux noms de domaine. Des échanges passionnants qui ont réuni plus d’une centaine de participants.

FIC 2023 - Table ronde « Dans le far west des noms de domaine »

Retour en images de cette 15ème édition du FIC dans cette vidéo réalisée par HEXATRUST :

[FIC 2023] Table ronde « Dans le far west des noms de domaine »

[FIC 2023] Table ronde « Dans le far west des noms de domaine »

Plus de mille nouvelles extensions Internet (new gTLDs) ont vu le jour ces dernières années. Une aubaine pour les cybersquatters et les attaquants qui utilisent des noms de domaine usurpés, ou « sosies », pour détourner le trafic web des sites légitimes et lancer toutes sortes d’attaques de type phishing, spoofing…

En juillet 2022, un inconnu a ainsi déposé 967 noms de domaine en .fr imitant des marques ou organisations connues auprès d’un registrar allemand.

Malgré la menace, la plupart des organisations n’ont pourtant pas encore mis en place les mesures de sécurité existantes.

Comment choisir son registrar ? Quelles sont les mesures défensives ou proactives à mettre en place ? Comment surveiller ses marques et noms de domaine ? Quelles procédures choisir face à des noms de domaine frauduleux ?

Venez assister à la Table ronde « Dans le far west des noms de domaine », organisée à l’occasion du FIC, le jeudi 6 avril de 15h30 à 16h30, et animée par Anne Perrin, membre de Women4Cyber, avec la participation de Murielle Bochaton, Directrice commerciale de Nameshield.