PCI DSS – L’implémentation du DMARC bientôt requise pour les commerçants

PCI DSS - L'implémentation du DMARC bientôt requise pour les commerçants

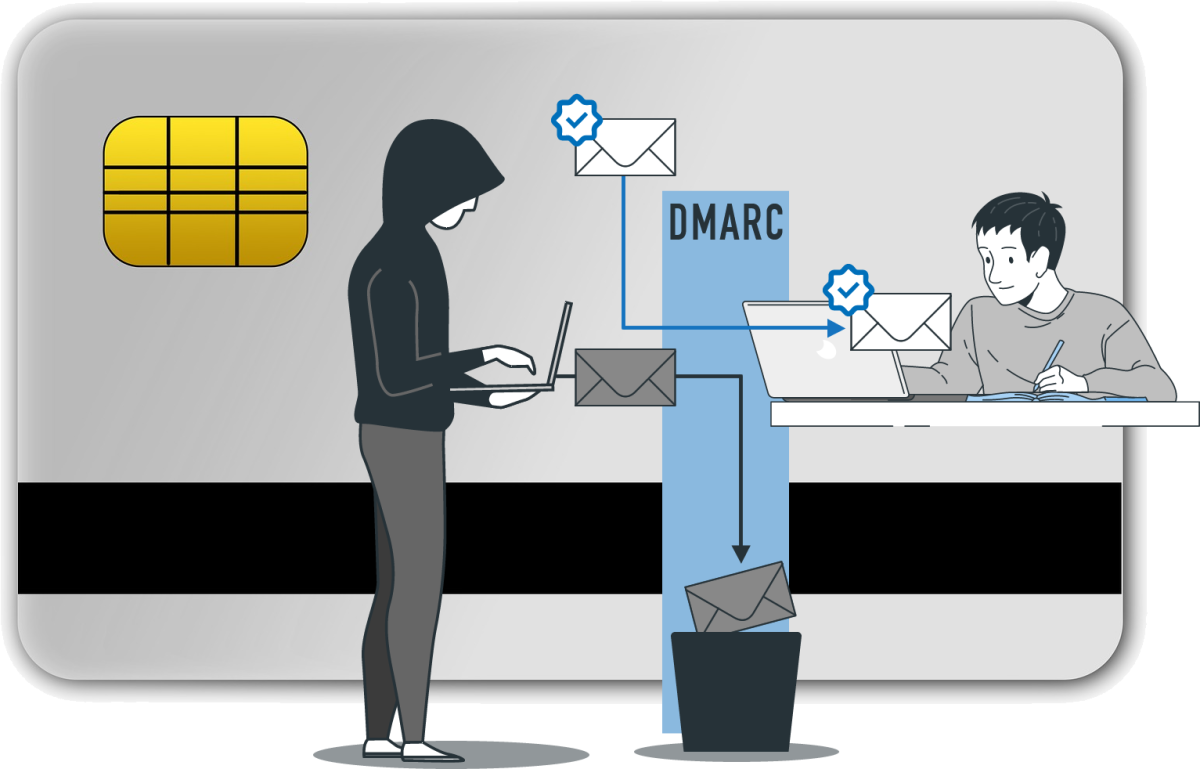
En réponse à l’explosion du nombre d’attaques de phishing recensées dans le monde, la prochaine version des normes de l’industrie des cartes de paiement (PCI DSS v4.0) va imposer le déploiement du protocole DMARC dans le but de sécuriser les échanges par mail.

Voici tout ce que vous devez savoir à ce sujet.

Qu’est-ce que la PCI DSS et qui est concerné ?

Cet acronyme désigne un ensemble de normes de sécurité élaborées pour garantir la protection des informations liées aux cartes de paiement. Ces normes ont été créées par le Conseil des normes de sécurité de l’industrie des cartes de paiement (PCI SSC), une organisation regroupant les principales entreprises du secteur des cartes de paiement, telles que Visa, MasterCard, American Express, Discover et JCB.

L’objectif principal de la PCI DSS est de sécuriser les transactions par carte de paiement et de protéger les données sensibles des porteurs de cartes, telles que les numéros de carte, les dates d’expiration et les codes de sécurité.

La conformité à la PCI DSS est requise pour toutes les organisations qui traitent, stockent ou transmettent des informations relatives aux cartes de paiement.

Dans sa version actuelle, la norme repose sur les critères suivants :

  • Création et gestion d’un réseau et d’un système sécurisé
  • Protection des données du titulaire
  • Maintien d’un programme de gestion des vulnérabilités
  • Mise en œuvre de mesures de contrôle d’accès strictes
  • Surveillance et tests réguliers des réseaux
  • Maintien d’une politique de sécurité des informations

L’email, grand absent de cette norme… Jusqu’en mars 2025

Comme vous pouvez le constater, la messagerie n’est pas clairement mentionnée dans les critères définis par la norme PCI DSS dans sa version actuelle. Or, le mail étant le premier vecteur d’arnaques en ligne, il était grand temps de l’intégrer pleinement au centre des débats et de définir un plan d’action fort afin de protéger les commerçants et leurs clients.

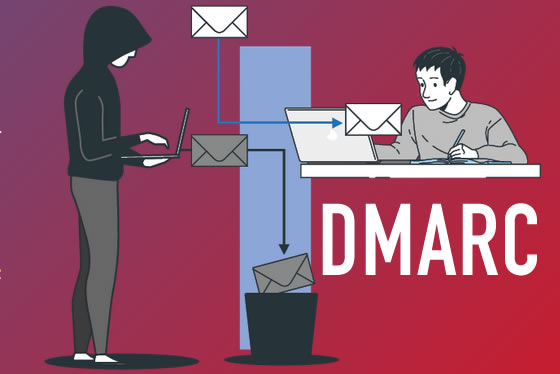
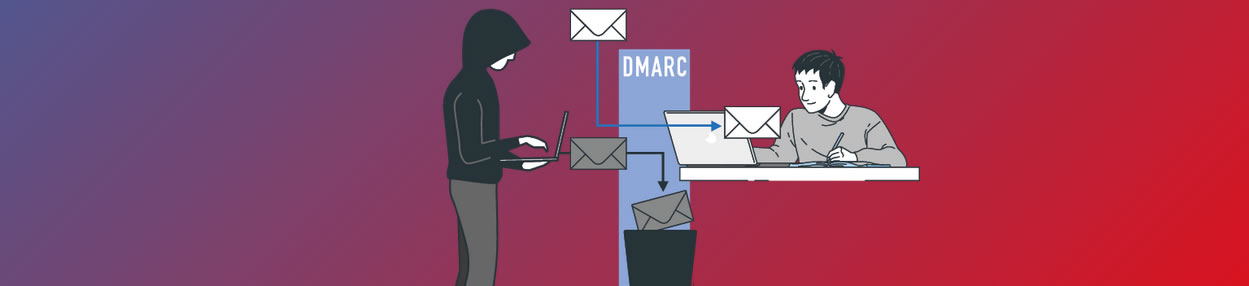
Dans ce contexte, la norme PCI DSS va bientôt évoluer et imposer le déploiement d’une politique DMARC stricte (“p=reject” ou “p=quarantine”) afin de permettre aux anti-spams de filtrer plus efficacement les mails émis depuis votre nom de domaine sans votre autorisation.

A compter de mars 2025, les contrôleurs de la PCI DSS prendront en compte la bonne configuration des protocoles SPF, DKIM et DMARC lors des audits.

Les experts de Nameshield se tiennent à votre disposition pour vous accompagner dans le déploiement de ce protocole.

Nameshield sera présent à l’HACKTIV’SUMMIT – Les 27 et 28 février 2024 à Deauville

Nameshield sera présent à l'HACKTIV'SUMMIT - Les 27 et 28 février 2024 à Deauville

Rendez-vous les 27 et 28 février prochains à l’Hacktiv’Summit, le Sommet de la Cybersécurité dédié aux Directeurs de la cybersécurité et aux RSSI.

L’Hacktiv’Summit, c’est un concept de rencontres d’affaires permettant aux décideurs d’échanger entre pairs et de rencontrer des partenaires innovants, fiables et ROIstes. Une ambiance business, confidentielle et conviviale, avec des débats journalistiques et polémiques menés tambours battants, où la langue de bois est proscrite.

Cette 5ème édition  aura lieu au prestigieux Hôtel Le Royal de Deauville. 2 jours pour partager ses meilleures pratiques et débattre des sujets les plus stratégiques, avec au programme des ateliers-débats animés comme une émission de radio sur des thèmes stratégiques de l’actualité, des rendez-vous one-to-one adaptés à vos besoins et des moments off de convivialité.

Rencontrons-nous.

Venez échanger avec notre équipe et découvrir nos solutions globales répondant aux impératifs de sécurité DNS et à la nécessité de surveiller, protéger, défendre vos noms de domaine et vos marques en ligne. Nameshield propose des solutions de sécurisation de vos messageries et vous accompagne pour lutter contre les cybermenaces.

Pour plus d’informations et pour s’inscrire, rendez-vous sur le site de l’événement : https://www.republikgroup-it.fr/hacktivsummit

DNSSEC : Nameshield passe à ECDSA

DNSSEC : Nameshield passe à ECDSA

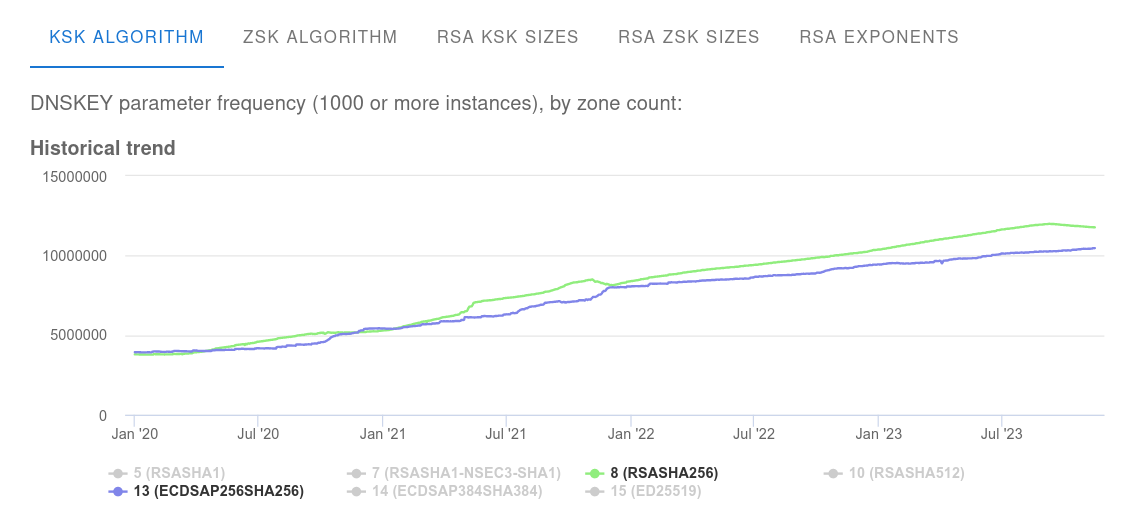
DNSSEC est le protocole qui garantit l’intégrité de la résolution DNS en établissant une chaine de confiance jusqu’à la racine. La sécurité des données est assurée par un mécanisme de clés cryptographiques qui signent les enregistrements DNS des zones. Historiquement, les opérateurs DNS utilisent des clés de type RSA (algorithme RSASHA256), réputées pour leur robustesse.

Comme alternative à cet algorithme de cryptographie asymétrique, il existe notamment des algorithmes à courbe elliptique. Dans le cas de DNSSEC, l’algorithme « ECDSA Curve P-256 with SHA-256 » (RFC 6605 et 8624) propose notamment un niveau de sécurité supérieur avec des clés de taille plus petite.

L’algorithme ECDSA est de plus en plus implémenté par les acteurs majeurs de l’industrie des noms de domaine, comme Verisign ou encore l’AFNIC, et vise à devenir le standard.

DNSSEC : Nameshield passe à ECDSA

Cela induit plusieurs avantages par rapport à notre implémentation actuelle :

  • Signatures plus petites et fichiers de zones moins volumineux (environ -33%) ;
  • Transfert et rechargement de zones plus rapides ;
  • Amélioration des performances lors de la signature ;
  • Requêtes DNS potentiellement plus rapides (moins recours à la fragmentation d’IP) ;
  • Réduction du facteur d’amplification des attaques DDoS basées sur le DNS.

C’est pour toutes ces raisons que Nameshield a choisi d’utiliser cet algorithme par défaut pour sécuriser ses propres noms de domaine et ceux de ses clients.

Phishing, slamming et autres e-mails frauduleux : la vigilance est de mise pendant les fêtes de fin d’année !

Phishing, slamming et autres e-mails frauduleux : la vigilance est de mise pendant les fêtes de fin d’année !

Les périodes de vacances de fin d’année annoncent souvent la recrudescence des campagnes d’e-mails frauduleux en masse. En effet, les cybercriminels profitent de cette période où la vigilance peut être particulièrement relâchée pour lancer des e-mails de phishing.

L’hameçonnage, phishing ou filoutage est une technique utilisée par des cybercriminels pour obtenir des renseignements personnels dans le but de perpétrer une usurpation d’identité.

Dans le monde du phishing, le slamming est une variante bien connue consistant à inciter les titulaires de noms de domaine à renouveler leur annuité chez un autre registrar, en arguant l’urgence et la criticité de la perte du nom concerné. Concrètement, il s’agit d’un e-mail poussant son destinataire à contracter un service non sollicité et à procéder au règlement de ce dernier dans les plus brefs délais.

Ainsi, le slamming peut prendre la forme d’une facture de renouvellement frauduleuse, généralement accompagnée de termes anxiogènes tels que « Expiration notice ». Sous la pression d’un tel e-mail, généralement bien construit, il arrive que le destinataire procède alors au paiement et se retrouve débité d’une somme importante pour le soi-disant renouvellement.

Dans la même logique, l’e-mail de slamming peut également indiquer qu’un « client » de l’expéditeur, se faisant passer pour un faux registrar, compte déposer des noms de domaine identiques ou similaires à votre marque. Magnanime, le fraudeur se propose alors de les déposer pour vous afin de vous protéger de ces dépôts ennuyeux, évidemment contre règlement urgent.

Attention également aux e-mails frauduleux avec des pièces jointes infectieuses : un seul point d’entrée suffit pour détruire un réseau !

L’objectif d’une pièce jointe piégée, et donc malveillante, est de se faire passer pour un fichier légitime (document PDF, Word, image JPG ou autre), tout en hébergeant et cachant un code malveillant : c’est ce qu’on appelle généralement des Chevaux de Troie ou encore Trojans.

  • Soyez toujours vigilant lorsque l’on vous demande vos données personnelles ;
  • N’ouvrez jamais une pièce-jointe dont l’expéditeur est soit inconnu soit d’une confiance relative ;
  • Vérifiez les liens en passant le curseur de votre souris au-dessus (sans cliquer) pour s’assurer qu’ils renvoient vers des sites de confiance ;
  • Ne répondez jamais sous la pression de ce type de sollicitation et bien sûr n’engagez pas de paiement ;
  • Au moindre doute, ne répondez pas à l’e-mail et contactez l’expéditeur par un autre biais qui confirmera s’il s’agit d’une tentative de fraude ou non.

Pour vous aider à y penser plus souvent, retrouvez un fond d’écran à télécharger sur le site de Nameshield :

Les Nouvelles Exigences d’Authentification des E-mails par Google et Yahoo

Les Nouvelles Exigences d'Authentification des E-mails par Google et Yahoo

Google et Yahoo ont récemment annoncé des changements significatifs dans leurs exigences en matière d’authentification des e-mails. Ces ajustements visent à renforcer la sécurité des communications en ligne, un enjeu majeur dans le contexte actuel de la cybercriminalité.

Les deux géants du secteur mettent l’accent sur l’adoption de protocoles d’authentification avancés, en particulier le DMARC (Domain-based Message Authentication, Reporting, and Conformance). Le DMARC repose sur les normes existantes SPF et DKIM, fournissant une méthode robuste pour vérifier l’authenticité des e-mails et réduire les risques d’usurpation d’identité et de phishing.

Pour mettre en œuvre ces nouvelles exigences, Google et Yahoo ajusteront leurs algorithmes pour donner la priorité aux e-mails provenant de domaines qui ont correctement implémenté le DMARC. Cette mesure vise à améliorer la délivrabilité des e-mails authentifiés, renforçant ainsi la confiance des utilisateurs dans la sécurité de leurs boîtes de réception.

Ces nouvelles directives s’appliqueront à compter du 1er février 2024 pour tous les expéditeurs qui émettent plus de 5 000 emails par jour. Elles soulignent l’engagement de Google et Yahoo à lutter contre les menaces en ligne, en particulier le phishing, une méthode courante utilisée par les cybercriminels pour tromper les utilisateurs et accéder à leurs informations sensibles. En adoptant des exigences plus strictes en matière d’authentification des e-mails, ces entreprises renforcent la protection des utilisateurs contre les attaques malveillantes.

Il est maintenant crucial pour les propriétaires de domaines et les acteurs du monde numérique de se conformer à ces nouvelles directives afin de contribuer à la création d’un Internet plus sûr et plus sécurisé pour tous.

Les experts de Nameshield se tiennent à votre disposition pour vous accompagner dans le déploiement de ce protocole.