Le DNS Premium de Nameshield à nouveau labellisé France Cybersecurity

Label France Cybersecurity -DNS Premium de Nameshield -Labellisés 2024
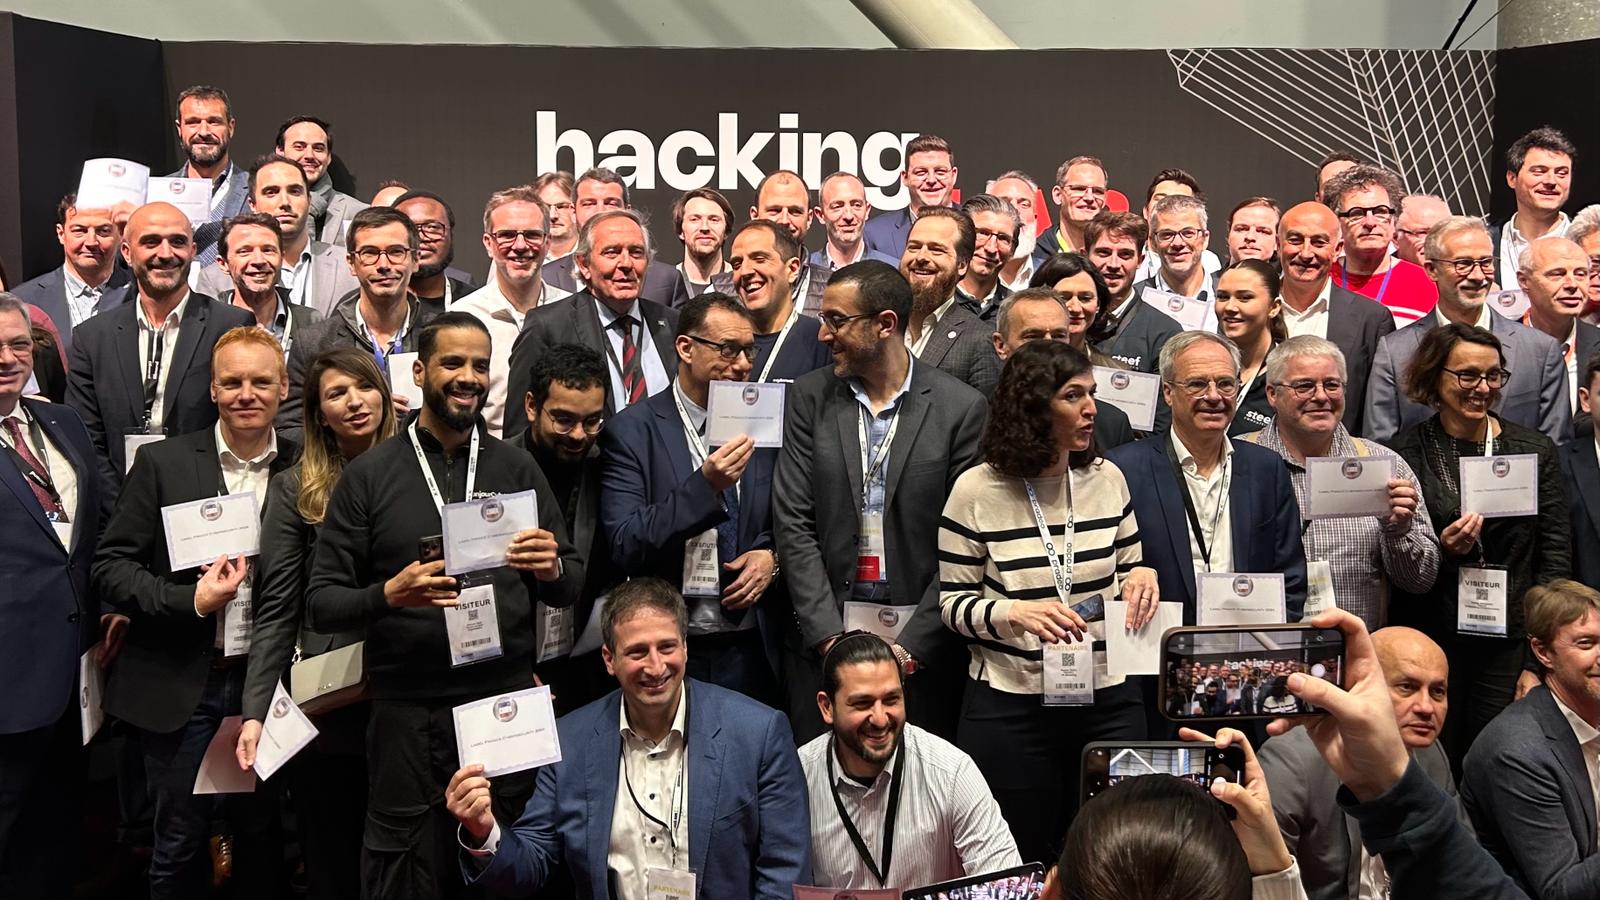
Cérémonie de remise du Label France Cybersecurity lors du Forum InCyber 2024

L’ère du tout digital a transformé les entreprises et a créé une dépendance croissante aux réseaux. Sites web, emails, VPN, applications, IoT… autant de services clés de l’entreprise qui doivent rester accessibles. Une interruption serait dramatique.

Le DNS est la porte d’accès à tous ces services. Il traduit les noms de domaine en adresses IP et aiguille le trafic vers ces services. Exposé à une surface d’attaque importante, encore peu sécurisé et complexe à gérer, il reste un maillon faible des SI des entreprises. Devant l’augmentation constante des menaces, tant en nombre qu’en complexité, sécuriser ses noms de domaine stratégiques en les hébergeant sur des DNS (AnyCast) hautement sécurisés offrant une disponibilité permanente et améliorant nettement les temps de réponse (SEO), pour éviter toute interruption de service, est devenu indispensable.

Nameshield, certifiée ISO 27001 depuis 2017 (1er registrar Français) et disposant d’un CERT interne, est un éditeur de logiciel qui protège les noms de domaine stratégiques de ses clients contre les cybermenaces à l’aide de son service d’infrastructure DNS Premium. Nous assurons la haute disponibilité des services en ligne.
Le DNS Premium de Nameshield est labellisé France Cybersecurity

Le DNS Premium de Nameshield est labellisé France Cybersecurity depuis 2018.

Ce label est la garantie pour les utilisateurs que les produits et services de Nameshield présentent un niveau de qualité en matière de cybersécurité vérifié par un jury indépendant.

 « La cybersécurité est au cœur de l’ADN de Nameshield, au travers de son CERT et de l’ISO 27001. Dans un secteur dominé par les acteurs américains, ce label est une évidence pour mettre en avant nos solutions souveraines telles que le DNS Premium », Christophe Gérard, Directeur Produits Nameshield.
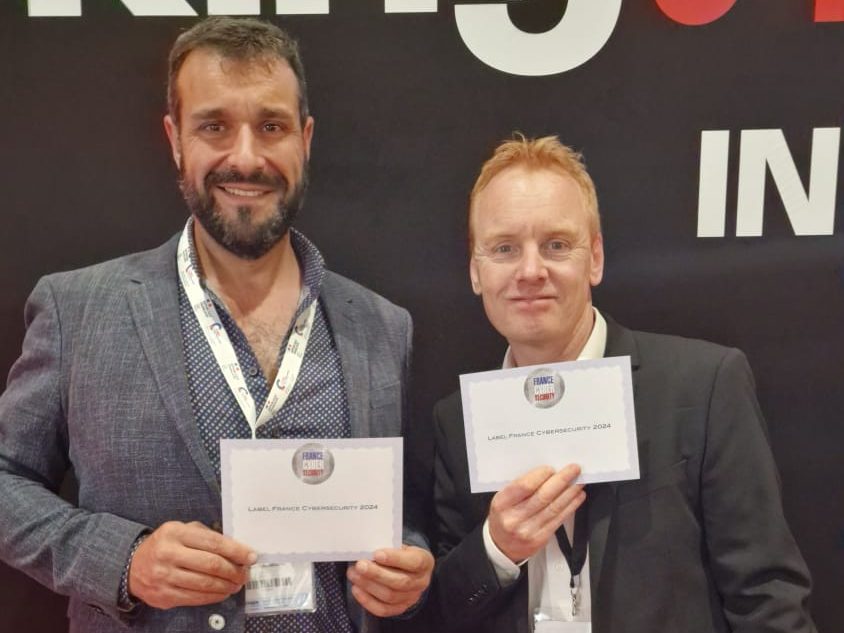
Arnaud JOLIVET, Directeur cybersécurité – Head of Cert de Nameshield et Christophe GÉRARD, Directeur Produits de Nameshield lors de la cérémonie de remise du Label France Cybersecurity

Nameshield au Sommet CSA de Cologne – Du 22 au 24 avril 2024

Nameshield au Sommet CSA de Cologne - Du 22 au 24 avril 2024

Célébrez avec nous le 20ème anniversaire du CSA Email Summit et participez aux échanges sur l’avenir de l’e-mail commercial.

Depuis 20 ans, la CSA (Certified Senders Alliance) s’engage à renforcer la confiance dans la messagerie électronique en tant que canal de communication. Construire des ponts entre les expéditeurs et les fournisseurs de courrier électronique a été l’objectif central de la CSA depuis le début – le sommet anniversaire de cette année examinera l’avenir du courrier électronique commercial et ses facteurs de réussite sous la devise « Trust Fuels the Future « .

Nameshield est un Sponsor Gold de l’événement – notre équipe serait ravie de vous y rencontrer. En participant au CSA Email Summit, restez informés sur l’évolution des meilleures pratiques en matière d’e-mail commercial. Nous sommes particulièrement impatients d’échanger avec vous sur l’importance de la mise en œuvre du DMARC, qui est en train de devenir une nouvelle exigence.

Rejoignez un réseau international de marques, d’agences, de fournisseurs de services de messagerie pour un échange dynamique d’informations dans l’écosystème bien connecté de la messagerie électronique !

Le CSA Email Summit est soutenu par diverses associations du secteur et fournit une plateforme solide pour des discussions offrant des aperçus précieux sur l’avenir du marketing par e-mail. Apprenez des experts de l’industrie dans le cadre d’ateliers, de sessions, de brefs exposés et de masterclasses afin d’approfondir vos connaissances et améliorer votre expertise.

Contactez l’équipe de Nameshield pour plus d’informations et pour prendre rendez-vous au Sommet !

PCI DSS – L’implémentation du DMARC bientôt requise pour les commerçants

PCI DSS - L'implémentation du DMARC bientôt requise pour les commerçants

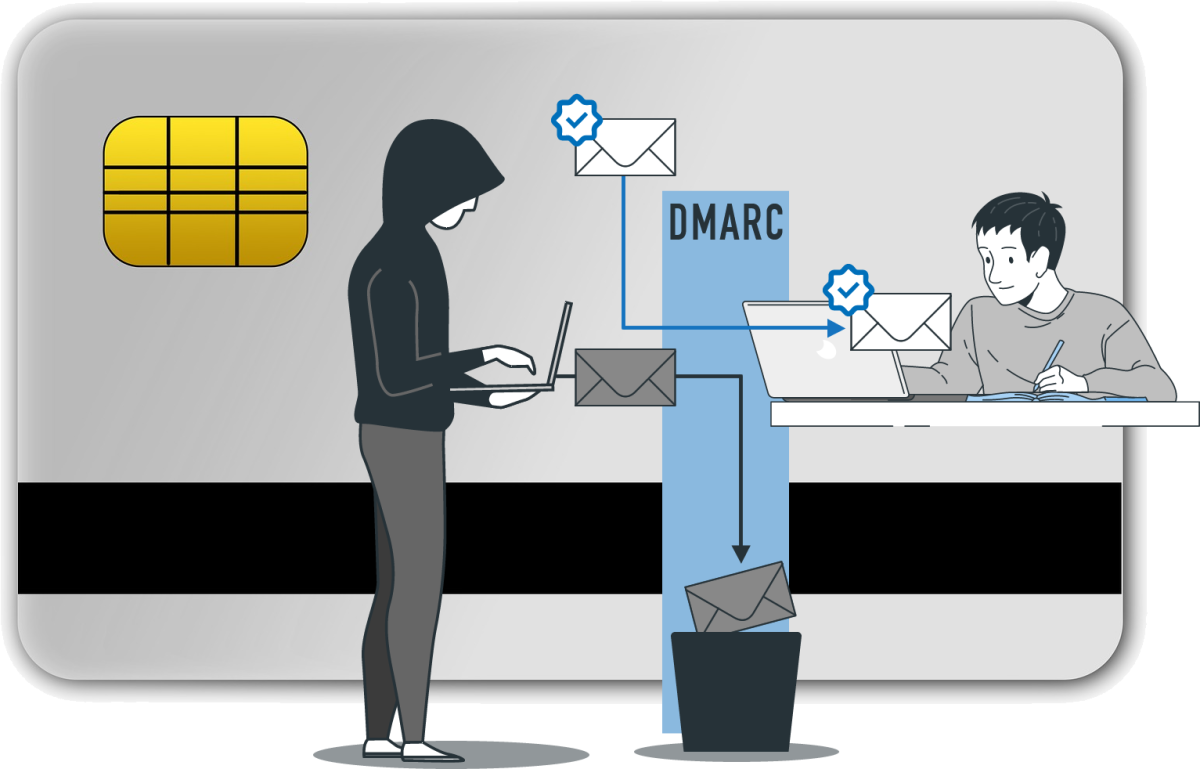
En réponse à l’explosion du nombre d’attaques de phishing recensées dans le monde, la prochaine version des normes de l’industrie des cartes de paiement (PCI DSS v4.0) va imposer le déploiement du protocole DMARC dans le but de sécuriser les échanges par mail.

Voici tout ce que vous devez savoir à ce sujet.

Qu’est-ce que la PCI DSS et qui est concerné ?

Cet acronyme désigne un ensemble de normes de sécurité élaborées pour garantir la protection des informations liées aux cartes de paiement. Ces normes ont été créées par le Conseil des normes de sécurité de l’industrie des cartes de paiement (PCI SSC), une organisation regroupant les principales entreprises du secteur des cartes de paiement, telles que Visa, MasterCard, American Express, Discover et JCB.

L’objectif principal de la PCI DSS est de sécuriser les transactions par carte de paiement et de protéger les données sensibles des porteurs de cartes, telles que les numéros de carte, les dates d’expiration et les codes de sécurité.

La conformité à la PCI DSS est requise pour toutes les organisations qui traitent, stockent ou transmettent des informations relatives aux cartes de paiement.

Dans sa version actuelle, la norme repose sur les critères suivants :

  • Création et gestion d’un réseau et d’un système sécurisé
  • Protection des données du titulaire
  • Maintien d’un programme de gestion des vulnérabilités
  • Mise en œuvre de mesures de contrôle d’accès strictes
  • Surveillance et tests réguliers des réseaux
  • Maintien d’une politique de sécurité des informations

L’email, grand absent de cette norme… Jusqu’en mars 2025

Comme vous pouvez le constater, la messagerie n’est pas clairement mentionnée dans les critères définis par la norme PCI DSS dans sa version actuelle. Or, le mail étant le premier vecteur d’arnaques en ligne, il était grand temps de l’intégrer pleinement au centre des débats et de définir un plan d’action fort afin de protéger les commerçants et leurs clients.

Dans ce contexte, la norme PCI DSS va bientôt évoluer et imposer le déploiement d’une politique DMARC stricte (“p=reject” ou “p=quarantine”) afin de permettre aux anti-spams de filtrer plus efficacement les mails émis depuis votre nom de domaine sans votre autorisation.

A compter de mars 2025, les contrôleurs de la PCI DSS prendront en compte la bonne configuration des protocoles SPF, DKIM et DMARC lors des audits.

Les experts de Nameshield se tiennent à votre disposition pour vous accompagner dans le déploiement de ce protocole.

Nameshield sera présent à l’HACKTIV’SUMMIT – Les 27 et 28 février 2024 à Deauville

Nameshield sera présent à l'HACKTIV'SUMMIT - Les 27 et 28 février 2024 à Deauville

Rendez-vous les 27 et 28 février prochains à l’Hacktiv’Summit, le Sommet de la Cybersécurité dédié aux Directeurs de la cybersécurité et aux RSSI.

L’Hacktiv’Summit, c’est un concept de rencontres d’affaires permettant aux décideurs d’échanger entre pairs et de rencontrer des partenaires innovants, fiables et ROIstes. Une ambiance business, confidentielle et conviviale, avec des débats journalistiques et polémiques menés tambours battants, où la langue de bois est proscrite.

Cette 5ème édition  aura lieu au prestigieux Hôtel Le Royal de Deauville. 2 jours pour partager ses meilleures pratiques et débattre des sujets les plus stratégiques, avec au programme des ateliers-débats animés comme une émission de radio sur des thèmes stratégiques de l’actualité, des rendez-vous one-to-one adaptés à vos besoins et des moments off de convivialité.

Rencontrons-nous.

Venez échanger avec notre équipe et découvrir nos solutions globales répondant aux impératifs de sécurité DNS et à la nécessité de surveiller, protéger, défendre vos noms de domaine et vos marques en ligne. Nameshield propose des solutions de sécurisation de vos messageries et vous accompagne pour lutter contre les cybermenaces.

Pour plus d’informations et pour s’inscrire, rendez-vous sur le site de l’événement : https://www.republikgroup-it.fr/hacktivsummit

DNSSEC : Nameshield passe à ECDSA

DNSSEC : Nameshield passe à ECDSA

DNSSEC est le protocole qui garantit l’intégrité de la résolution DNS en établissant une chaine de confiance jusqu’à la racine. La sécurité des données est assurée par un mécanisme de clés cryptographiques qui signent les enregistrements DNS des zones. Historiquement, les opérateurs DNS utilisent des clés de type RSA (algorithme RSASHA256), réputées pour leur robustesse.

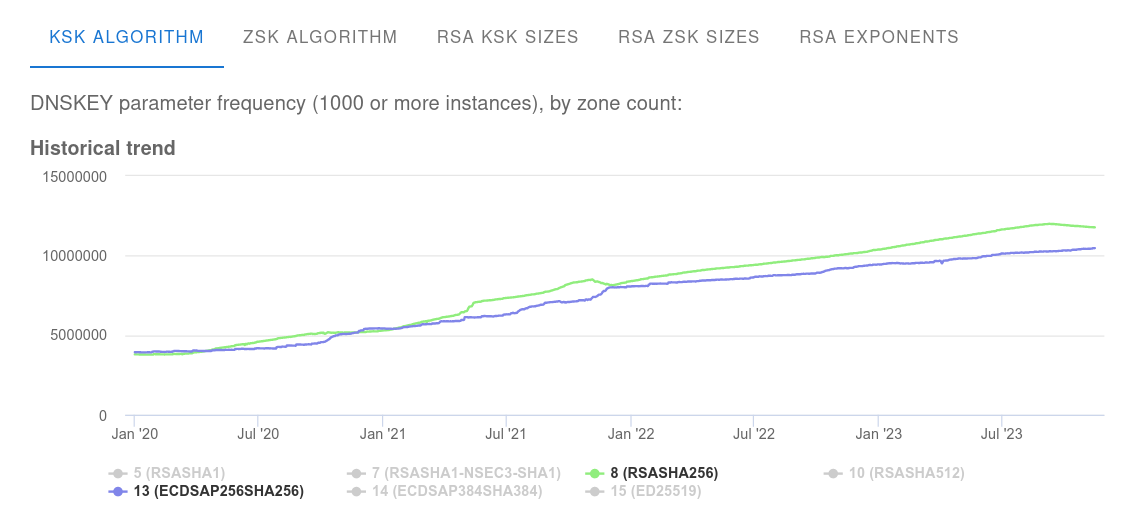
Comme alternative à cet algorithme de cryptographie asymétrique, il existe notamment des algorithmes à courbe elliptique. Dans le cas de DNSSEC, l’algorithme « ECDSA Curve P-256 with SHA-256 » (RFC 6605 et 8624) propose notamment un niveau de sécurité supérieur avec des clés de taille plus petite.

L’algorithme ECDSA est de plus en plus implémenté par les acteurs majeurs de l’industrie des noms de domaine, comme Verisign ou encore l’AFNIC, et vise à devenir le standard.

DNSSEC : Nameshield passe à ECDSA

Cela induit plusieurs avantages par rapport à notre implémentation actuelle :

  • Signatures plus petites et fichiers de zones moins volumineux (environ -33%) ;
  • Transfert et rechargement de zones plus rapides ;
  • Amélioration des performances lors de la signature ;
  • Requêtes DNS potentiellement plus rapides (moins recours à la fragmentation d’IP) ;
  • Réduction du facteur d’amplification des attaques DDoS basées sur le DNS.

C’est pour toutes ces raisons que Nameshield a choisi d’utiliser cet algorithme par défaut pour sécuriser ses propres noms de domaine et ceux de ses clients.