Comment je suis devenu un professionnel de l’air en 15 minutes

Ma grande passion, c’est l’aéronautique. Petit, je me voyais déjà pilote de ligne lorsque je lançais ces petites feuilles A4, pliées dans la meilleure configuration qu’il soit[1] pour voler en travers de la classe d’école. Malheureusement, une vue défaillante aura raison de mon ambition et je dus ainsi abandonner tout espoir de me présenter un jour comme pilote.

Plus tard, le visionnage d’Attrape-moi si tu peux, montrant[2] Léonardo DiCaprio interpréter un fraudeur se prenant pour un pilote de la Panam me rappellera mes souvenirs d’enfant.

Aujourd’hui, travaillant dans les noms de domaine, je ne peux bénéficier d’un GENTY.AERO, qui m’aurait permis d’afficher un statut de pilote aux grands de ce monde. Cependant, la DGAC vint à mon secours rapidement.

C’est en effet en lisant un article du Monde[3] présentant la nouvelle formation des pilotes de drone que l’espoir qui m’avait tant habité revint.
nom de domaine .AERO
Un titre bien français

La Direction Générale de l’Aviation Civile a récemment mis en place une plateforme permettant de passer la formation pour devenir télépilote d’aéronef civil circulant sans personne à bord utilisés à des fins de loisir et je me ruais ainsi sur le site de cette dernière[4].
La vidéo de formation de la plateforme de la DGAC

Quinze minutes de visionnage de vidéo sans l’obligation d’être derrière l’écran, un test de 20 questions avec ces dernières toujours dans le même ordre : il ne m’en fallait pas plus pour devenir pilote de drone d’une masse inférieure à 2 kilogrammes.
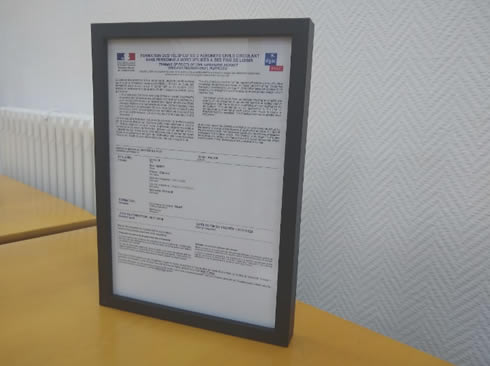
L’objet de toutes les convoitises

Le test obtenu, Ô surprise, je pus nonchalamment présenter de manière ostentatoire mon nouveau diplôme dans un écrin de toute beauté.

Une fois ma vocation de pilote assouvie, il ne me restait plus qu’à obtenir mon nom de domaine en .AERO

L’entreprise gérant le .AERO[5], à savoir la SITA, Société internationale de télécommunication aéronautique, demande une preuve de formation de pilote. Gardons à l’esprit qu’il s’agit d’une extension fermée et donc réservée au secteur aéronautique.

Je pus joindre le PDF de mon diplôme et une journée plus tard, l’heureuse réponse vint : je peux désormais bénéficier de mon nom de domaine en .AERO
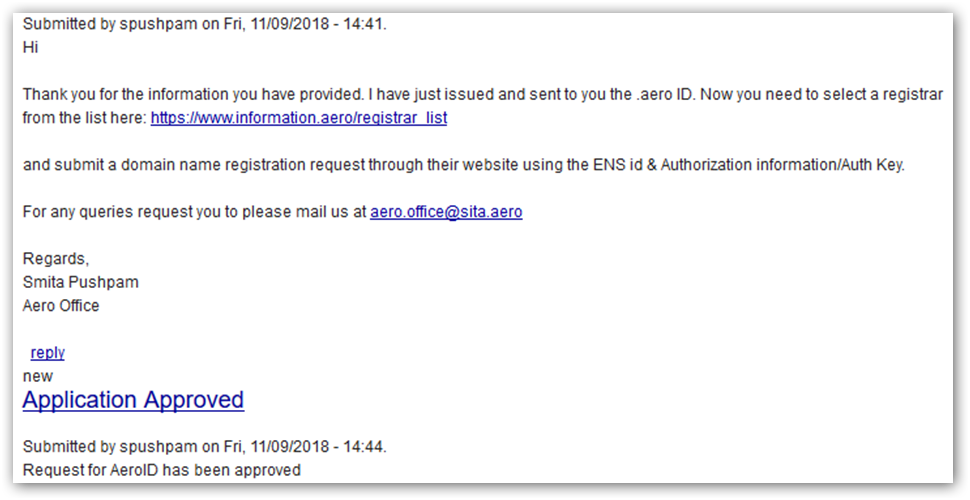
L’heureuse confirmation

Voilà, en quinze minutes de formation/test, je pus obtenir un .AERO et être considéré comme n’importe quel acteur du secteur aéronautique. Si l’anecdote fait sourire sur les conditions du test, il n’en reste pas moins qu’il s’agit ici d’un exemple d’une extension dite fermée mais qui s’avère s’ouvrir rapidement.

Et oui, n’oublions pas que le registre vit des enregistrements de noms de domaine, et non d’une hypothétique confiance sur Internet.
Cyberattaques, des sanctions annoncées par l’Union Européenne

Cyberattaques, des sanctions annoncées par l'Union Européenne
Source de l’image : VISHNU_KV via pixabay

Après le succès de l’opération collaborative Power Off, rassemblant plusieurs pays, dont le Royaume-Uni, l’Espagne, le Canada, les USA et les Pays-Bas, épaulée par Europol, ayant conduit au démantèlement de Webstresser.org [l’une des entités responsables de plus de 4 millions d’attaques DDoS dans le monde] en mai 2018, l’Union Européenne a décidé de travailler à la création d’un régime spécifique de sanctions contre les cybercriminels.

Lors du sommet européen du 18 octobre dernier, les dirigeants des 28 états membres se sont prononcés sur des sanctions à l’encontre des pirates informatiques et ce, après la récente tentative de piratage contre l’Organisation pour l’Interdiction des Armes Chimiques (OIAC) à La Haye.

Des accusations contre Moscou

La tentative de piratage en avril 2018 déjouée par les Pays-Bas, visait l’Organisation pour l’Interdiction des Armes Chimiques. Cette dernière aurait été perpétrée par l’agence russe des renseignements militaires ou GRU. Face à cette accusation, Moscou nie cependant toute implication.

Cette cyberattaque contrée s’est jouée au moment même où l’organisation menait une enquête sur l’empoisonnement par une substance neurotoxique au Royaume-Uni d’un ancien agent russe. Malgré le démenti de Moscou, Londres persiste à accuser le GRU d’avoir perpétré cette tentative d’empoisonnement.

Les pays européens se mettent d’accord sur la sanction

Lors d’une conférence de presse, à l’issue du sommet européen, le président du conseil européen, Donald Tusk, a affirmé avoir fait une requête auprès des ministres européens, afin qu’ils élaborent des sanctions spécifiques contre les auteurs de cyberattaques. Cette demande, visant initialement à protéger les entreprises et les internautes, a été validée par les dirigeants des états membres de l’Union Européenne. Selon Donald Tusk, les sanctions constitueront à geler les biens fiscaux des organisations ou des pirates informatiques, et à leur interdire l’accès aux 28 pays membres. Dans l’urgence, 8 états dont le Danemark, les Pays-Bas, la Lituanie, la Lettonie, l’Estonie, la Roumanie, la Finlande et la Grande Bretagne ont imposé à l’Union Européenne de prendre des mesures immédiates pour sanctionner les auteurs de piratages informatiques.

Dans un monde où les cyberattaques pourtant d’envergure semblent souvent rester impunies, les pays membres soulignent l’urgence et l’absolue nécessité d’imposer ces sanctions communes.


Google veut-il vraiment remplacer l’URL ?

Google veut-il vraiment remplacer l’URL ?
Source de l’image : Simon via Pixabay

Dans une interview accordée à Wired, l’ingénieur en chef de Google Chrome, Adrienne Porter Felt, a déclaré la volonté de faire des URLs une espèce en voie d’extinction.

Aussi les développeurs de Chrome chercheraient-ils des alternatives permettant de remplacer les URLs. Pour le moment, Google avance sur la sécurisation du Web avec sa mesure épinglant désormais systématiquement les sites non HTTPS.

Les URLs (Uniform Resource Locators) sont les adresses web que nous utilisons quotidiennement lors de notre navigation sur Internet. Elles sont ainsi listées dans le répertoire DNS et dirige les moteurs de recherche vers l’adresse IP associée à un serveur web hébergeant le site visé.

Si Google évoque son souhait de remplacer les URLs, c’est qu’un constat sans appel fait jour : les URLs sont devenues de plus en plus difficiles à lire et à comprendre. Par-dessus tout, les URLs offrent un niveau de sécurisation trop faible. Longues et aisément manipulables, ces dernières offriraient bien trop de possibilités aux cybercriminels pour rediriger à leur insu les internautes vers des sites malveillants. Il devient de fait compliqué pour les internautes devant une relative opacité de savoir à qui ils ont affaire.

Adrienne Porter Felt déclare ainsi : “Elles sont [les URLs] difficiles à lire, il est ardu de savoir quelle partie de ces dernières est totalement digne de confiance, et, en général, je ne pense pas que les URLs jouent réellement leur rôle dans la communication de l’identité d’un site. C’est pourquoi nous souhaitons évoluer dans le sens d’une identification plus aisée et compréhensible par tous des sites web. […] Mais cela implique des changements importants sur quand et comment Chrome affiche les URLs. »*

Si l’intention est louable, dans le monde du web où la question de la sécurité et de la confiance devient chaque jour plus importante, aucune solution n’a encore été trouvée.

Le premier essai en la matière, Origin Chip en 2014, s’était soldé par un échec. Cette fonctionnalité alors testée sur Safari permettait que seul le nom de domaine visité soit affiché dans la barre de recherche, un clic sur ce dernier rendait alors l’URL complète visible. Le mauvais accueil réservé à cette fonctionnalité lui a valu assez rapidement son retrait. Cette première expérience et ses constats sont bien sûr mis à profit dans la réflexion actuelle.

Les équipes de Google sont occupées en ce moment même à identifier les différentes utilisations faites des URLs par les internautes afin d’avancer vers une alternative qui assurerait plus de sécurité et d’intégrité quant à l’identité des sites sur le web. La route semble encore longue à parcourir avant que Google ne remplace donc l’URL.

Parallèlement, c’est également fort de ce constat du caractère manipulable et difficile à lire des URLs que des solutions d’identification ont vu le jour. Nameshield propose notamment un authentificateur d’URL permettant aux marques de signaler en temps réel à leurs internautes les URLs frauduleuses, via un système de marquage clair.


* »They’re hard to read, it’s hard to know which part of them is supposed to be trusted, and in general I don’t think URLs are working as a good way to convey site identity. So we want to move toward a place where web identity is understandable by everyone […] this will mean big changes in how and when Chrome displays URLs. We want to challenge how URLs should be displayed and question it as we’re figuring out the right way to convey identity. »

SPA vs SPA de France : Conflit de marques au cœur de la cause animale

SPA vs SPA de France : Conflit de marques au cœur de la cause animale
Source de l’image : Elionas via Pixabay

SPA, chaque individu entendant ces trois lettres, y reconnaîtra les chiens ou les chats sauvés des rues se retrouvant dans un refuge pour y attendre leur nouvelle famille.

Mais ce sigle est également à l’origine d’un conflit datant de plusieurs années.

D’un côté, nous avons la SPA, la Société protectrice des animaux, première association de protection animale en France, créée en 1845 qui œuvre pour assurer la protection et la défense des animaux en France.

De l’autre, la Confédération nationale des sociétés de protection des animaux de France, créée en 1926, regroupant 260 associations françaises indépendantes les unes des autres mais ayant pour même objectif la protection des animaux, sous le titre « Défense de l’animal ». Parmi ces associations, la plus ancienne a été créée en 1845.

Toutes deux reconnues d’utilité publique, un conflit oppose pourtant ces deux associations depuis plusieurs années : l’utilisation du sigle SPA.

Une bataille autour du sigle SPA qui dure depuis près de 30 ans

En 1981, des décisions de justice ont estimé que le sigle SPA ou l’appellation « société protectrice des animaux » ne présentaient pas « un caractère d’originalité suffisant pour les rendre susceptibles d’une appropriation privative », la SPA n’avait alors pas renouvelé ses marques.

De nombreuses associations portant le nom SPA (SPA de Lyon, SPA de Marseille…) et défendant la cause animale ont commencé à fleurir en France et se sont réunies depuis 1926, sous le nom « Défense de l’animal, Confédération nationale des sociétés de protection des animaux de France et des pays d’expression française ». En pratique, elle se présente comme « Confédération nationale des SPA de France » ou « SPA de France ».

En 1989, cette confédération a alors déposé à l’INPI la marque SPA de France et le logo correspondant à celle-ci.

Enjeu symbolique ou financier, l’utilisation du terme SPA, a alors fait l’objet de nombreuses procédures opposant la SPA et l’association Défense de l’animal, des attaques en justice venant de l’une comme de l’autre.

En effet, ce sigle à la renommée indiscutable, bien connu du grand public français, représente également des millions d’Euros de dons et de legs. Cependant, il n’est pas toujours facile de savoir à laquelle des deux associations ces dons sont destinés, d’où le véritable enjeu financier.

Et c’est finalement la SPA qui aura le dernier mot. Pour la Cour de Paris, l’association Défense de l’animal avait profité qu’en 1989 le sigle SPA était considéré comme descriptif et dépourvu d’originalité, pour déposer sa marque SPA de France, communiquer avec celle-ci sur ses supports et enregistrer les noms de domaine lesspasdefrance avec les extensions .org, .net, .com, .fr ainsi que spadefrance.fr et spa-france.asso.

En conclusion, la Cour d’Appel de Paris a prononcé dans son arrêt du 30 mars 2018,  la nullité de la marque SPA de France, jugeant que « l’association Défense de l’animal avait commis des actes de concurrence déloyale en entretenant la confusion dans l’esprit du public entre ces deux entités ».

La SPA a ainsi obtenu de la Cour d’Appel de Paris l’interdiction pour l’association Défense de l’animal d’utiliser le signe SPA de France « en tant que marque, nom de domaine, dénomination et slogan » et « de façon générale tous signes mettant en exergue le sigle SPA ou l’expression « sociétés protectrices des animaux »».

Swaziland, le pays qui change de nom, et d’extension

swaziland
Source de l’image : OpenClipart-Vectors via Pixabay

Nous avons appris par voix de presse que le Swaziland allait changer de nom à la volonté de son monarque.

En effet, ce petit territoire d’Afrique du Sud n’a pas changé de dénomination à la suite de la décolonisation, cinquante ans plus tôt. Ce sera donc bientôt chose faite, avec le terme eSwatini, le pays des Swazis. Si cette information relève de la géopolitique, elle aura un impact sur l’abréviation des pays, au sein de la norme ISO 3166-1 alpha 2, et son extension évoluera donc ; une situation analogue à celle du Kazakhstan et déjà abordée dans ces colonnes.

Un nouvel exemple qui souligne l’importance de la stabilité du pays dans le choix d’une extension utilisée pour une communication active.