ICANN87 : nouveau round, abus DNS, données privées au cœur des décisions

ICANN87 à Bali : round 2026, abus DNS, accès aux données. Les dossiers clés et les réflexes à adopter pour les titulaires de marques.

À Bali en Indonésie, l’ICANN est entré dans la phase concrète du round 2026, a préparé de nouvelles obligations contre les abus DNS et poursuivi le chantier sensible de l’accès aux données d’enregistrements non publiques. Trois dossiers que nous avons suivi de près.

Du 17 au 22 octobre 2026, l’ICANN a retrouvé l’Asie-Pacifique pour sa 87e réunion publique, au Bali International Convention Center, en Indonésie. Cette édition était aussi l’Annual General Meeting (AGM), l’Assemblée Générale Annuelle, qui combine les travaux habituels de politiques avec le renouvellement de certaines fonctions de gouvernance et un bilan des orientations de l’organisation.

Les discussions ont commencé dès le samedi 17 octobre : un week-end studieux préalable à la semaine d’échanges où le round 2026, la lutte contre les abus DNS et l’accès aux données d’enregistrement ont déjà dominé les sessions. Lundi, lors de la traditionnelle Cérémonie d’ouverture, Tripti Sinha, la présidente du Conseil d’administration de l’ICANN, a rappelé la réussite fondamentale de la gouvernance multipartite : dix ans après la transition de la supervision IANA et « de changements exponentiels », « le DNS ne s’est pas fragmenté ». Reste à démontrer que ce modèle sait produire des résultats suffisamment rapides et concrets.
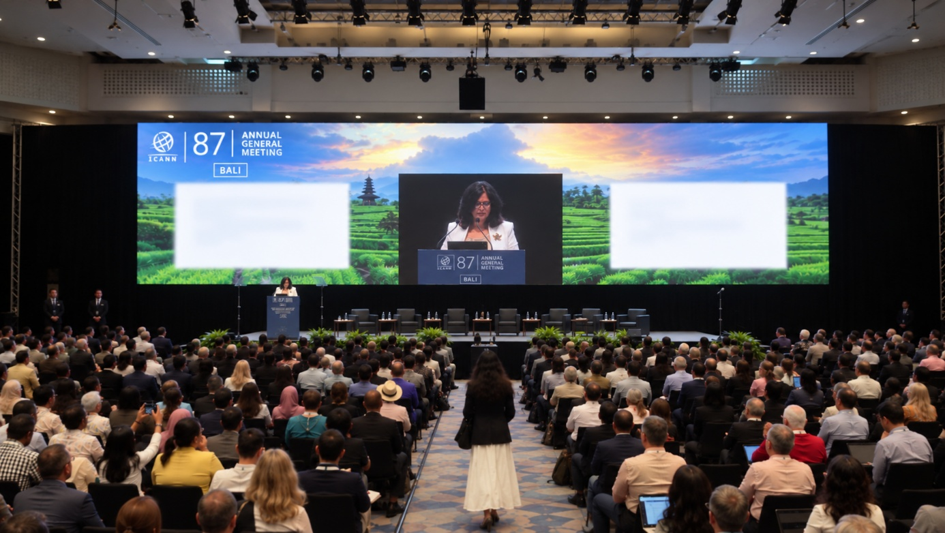
Tripti Sinha lors de la Cérémonie d’ouverture de l’ICANN87

Round 2026 : 1 615 candidatures, et maintenant?

Le Reveal Day (NDLR : jour de dévoilement des chaînes) du 7 octobre a dévoilé 1 615 candidatures, dont 333 .BRAND, déposées par 481 organisations. Ces chiffres restent néanmoins provisoires jusqu’au String Confirmation Day (NDLR : Jour de confirmation des chaines) du 17 novembre. C’est en effet l’une des différences majeures par rapport au round de 2012 : les candidats ont eu la possibilité de positionner une chaine de remplacement qu’ils ont pu substituer à leur chaine initiale jusqu’au 21 octobre.

À Bali, le constat dressé a fait état de 263 ensembles de contention potentiels identifiés concernant 891 candidatures, un taux nettement supérieur au round 2012. Post Reveal Day, il y avait en effet 751 candidatures identifiées en contention sur un total de 1930. La bataille ne fait donc que commencer.

Le GAC, l’instance qui représente les gouvernements, invite ces derniers à examiner les chaînes publiées, à repérer les dossiers sensibles et à préparer d’éventuelles alertes précoces. Pour les registres de marques, la priorité est opérationnelle : surveiller les chaînes concurrentes ou proches, vérifier les remplacements de chaines, suivre les contentions et anticiper les commentaires et objections.

La prochaine étape décisive débutera après la confirmation des chaînes, avec une période de contributions et d’objections qui doit courir jusqu’au 16 mars 2027. L’évaluation du round en termes de succès va prendre du temps car elle ne peut pas se limiter au nombre de candidatures déposées : il faudra regarder combien seront contractualisées, déléguées et réellement utilisées.

Le programme de soutien aux candidats illustre cet enjeu. Les chiffres rapportés lors des sessions évoquent 78 demandes soumises dont 56 ont été approuvées, mais 51 candidatures seulement issues de candidats soutenus figuraient au Reveal Day. Le GAC veut comprendre les abandons et mieux accompagner les candidats pendant les étapes suivantes. Autre signal marquant pour le GAC : les candidatures IDN, des extensions internationalisées, ne représentent que 1,3 % du total. Elle représentaient près de 6% en 2012.

Abus DNS : jusqu’où les registrars et les registres devront-ils enquêter ?

La lutte contre les abus DNS pourrait entraîner de nouvelles obligations pour les registres et les bureaux d’enregistrement après l’ajout de nouvelles exigences en 2024. Un premier processus de développement de politiques en cours, le PDP1, porte notamment sur les Associated Domain Checks (NDLR : vérifications de domaines associés) lorsqu’un domaine est identifié comme associé à un abus. Le bureau d’enregistrement serait amené à rechercher d’autres domaines liés au même client ou à la même activité.

Le rapport initial du PDP1 a été soumis à consultation et est actuellement retravaillé à la lumière des commentaires. L’objectif est d’avancer rapidement, avec un rapport final espéré fin novembre et une transmission au Conseil du GNSO, l’instance des politiques de domaines génériques, en décembre.

Comme l’ont rappelé certains participants, le point sensible reste la proportionnalité. Un domaine compromis à l’insu de son titulaire n’est pas équivalent à un domaine enregistré à des fins malveillantes. Quels indices suffiront à établir un lien entre plusieurs domaines ? Quelles vérifications seront raisonnablement exigibles ? Comment éviter qu’un signalement entraîne la suspension d’un portefeuille entier, y compris de domaines sans rapport avec l’abus ?

Un second processus de développement de politique, dit PDP2, encore à son lancement, explore de son côté les moyens de limiter les enregistrements abusifs à grande échelle, notamment par des comptes nouveaux ou considérés comme non fiables. Sur ce second processus, des participants ont rappelé qu’un volume important d’enregistrements peut répondre à des besoins légitimes des titulaires.

Le GAC continue de son côté à pousser pour des contrôles efficaces et des données d’enregistrement plus exactes. Les registres et bureaux d’enregistrement doivent, eux, veiller aux coûts, aux contraintes opérationnelles et aux risques de faux positifs. L’enjeu va donc consister à renforcer la sécurité sans transformer la lutte contre les abus en mécanisme de suspension disproportionné.

Accès aux données : le SSAD revient, mais avec quelles garanties ?

L’accès aux données d’enregistrement non publiques reste un point d’échanges sujets à friction entre les besoins des autorités et des titulaires de droits, d’une part, et la protection de la vie privée, d’autre part.

En mars 2026, le Conseil d’administration de l’ICANN n’avait pas adopté les 18 recommandations initiales du SSAD (System for Standardized Access/Disclosure). Il avait demandé une approche plus pragmatique, tirant notamment les enseignements du RDRS (Registration Data Request Service), un service pilote pour des demandes d’accès aux données d’enregistrement en test depuis novembre 2023. À Bali, les travaux sur le SSAD ont abouti à 12 projets de recommandations complémentaires. Une consultation publique est prévue en novembre avant une transmission au Conseil du GNSO estimée au printemps 2027.

En parallèle, un groupe de travail étudie l’authentification des autorités d’application de la loi souhaitant accéder au service, notamment via leurs comptes institutionnels. Mais une distinction essentielle a été rappelée lors des échanges : authentifier un demandeur ne signifie pas autoriser automatiquement la divulgation.

Extensions internationalisées : deux avancées, malgré un round décevant sur les IDN

Le contraste est frappant : les candidatures IDN restent marginales dans le round 2026, mais deux dossiers de politique ont progressé à Bali.

Le Conseil du GNSO a approuvé le rapport final sur les caractères diacritiques de l’alphabet latin, avec 45 recommandations et 12 éléments de guidage. Un caractère diacritique est un signe ajouté à une lettre pour en modifier la prononciation ou la distinguer d’une autre, comme l’accent aigu dans é, ou l’umlaut (ä, ö, ü) en allemand. Le texte vise les extensions qui diffèrent par un signe diacritique sans être considérées comme des variantes au sens des règles actuelles sur les IDN. Il propose, sous certaines conditions, qu’un même opérateur puisse à l’avenir exploiter les deux chaînes, avec des garanties contre la confusion et pour la stabilité du DNS. Cette avancée est notable car des candidatures ont pâti de ce gap dès le round de 2012. Ce dossier passe désormais à la mise en œuvre.

Lors du traditionnel Conseil d’administration ouvert au public, session qui marque la fin de l’AGM, le Board ICANN a également approuvé l’essentiel de la politique de la ccNSO, l’instance qui représente les extensions pays, sur la sélection et la désélection des extensions représentant des pays ou territoires dans des alphabets autres que le latin. Il existe par exemple aujourd’hui pour la Russie le .ru (latin) et .рф (cyrillique). La nouvelle politique qui va pouvoir passer dans sa phase de mise en œuvre établit un cadre complet pour gérer les extensions nationales en écritures non latines sur l’ensemble de leur cycle de vie : sélection, délégation, transfert et retrait. Elle prévoit aussi la gestion des variantes d’une même extension.

Ces deux avancées montrent que les règles progressent, mais le faible nombre de candidatures IDN rappelle que l’adoption dépend aussi de l’usage, de la préparation technique et de l’intérêt des candidats.

Le vrai test : passer des politiques à l’exécution

À Bali, l’ICANN a clarifié plusieurs échéances et chantiers, mais leur portée dépendra désormais de leur mise en œuvre. Avant Lisbonne où se tiendra l’ICANN88 en mars 2027, pour les détenteurs de marques et de portefeuilles de domaines plusieurs risques sont à prendre en considération.

Voici quatre réflexes à adopter dès maintenant :

  • Surveillez les nouvelles extensions. Identifiez les candidatures susceptibles d’affecter vos marques, les chaînes proches et les situations de contention avant qu’il ne soit trop tard pour agir.
  • Auditez votre patrimoine DNS. Vérifiez vos domaines, sous-domaines, délégations et CNAME, notamment ceux liés à des services tiers susceptibles d’avoir été abandonnés.
  • Préparez-vous au renforcement des contrôles anti-abus et à des changements sur l’accès aux données d’enregistrement. Les futures règles pourraient modifier les vérifications et mesures attendues de la part des bureaux d’enregistrement dans un contexte de net renforcement des vérifications déjà nécessaires sur les extensions pays.
  • Élargissez votre veille aux variantes de marques. Intégrez les accents, les caractères internationalisés et les ressemblances visuelles dans votre stratégie de protection, au-delà des seules correspondances exactes.

Appuyez-vous sur nos conseillers et nos solutions pour simplifier la mise en œuvre de ces mesures : n’hésitez pas à nous contacter.
Nameshield participera aux Assises de la cybersécurité, du 7 au 10 octobre 2026 

Les Assises, événement phare et rendez-vous annuel incontournable du secteur de la communauté cyber pour échanger sur les problématiques stratégiques d’aujourd’hui et de demain.

Cette année encore, Nameshield participera aux Assises de la cybersécurité, qui se tiendront du 7 au 10 octobre 2026. 

Retrouvez Nameshield aux Assises 2026, stand B18


Événement phare et rendez-vous annuel incontournable du secteur, ces quatre jours rassemblent l’ensemble de la communauté cyber pour échanger sur les problématiques stratégiques d’aujourd’hui et de demain.

Un cadre d’échanges privilégies :

Rythmée par des conférences, des ateliers d’experts et des retours d’expérience concrets, cette édition réunira notamment :  

  • Plus de 1 500 décideurs et invités qualifiés portant les projets cyber des grandes entreprises et institutions 
  • Près de 180 sociétés partenaires qui représentent l’innovation du secteur 
  • Plus de 12 500 rendez-vous one-to-one organisés pour accélérer la concrétisation des projets stratégiques.  

Au cœur de cette édition 2026 : le fil rouge « osons ! » :

Dans un contexte reconfiguré par des tensions géopolitiques, des enjeux de souveraineté et l’accélération flash de l’intelligence artificielle, l’édition 2026 s’articule autour du thème « Osons ! ». 

 
Plus qu’un slogan, ce fil rouge appelle à une posture articulée autour de trois priorités :  

  • Remettre l’humain au centre en valorisant les compétences, la diversité et le dialogue avec les métiers de l’écosystème. 
  • Renforcer la collaboration à l’échelle européenne pour bâtir un écosystème collectif cohérent 
  • Changer de regard sur la technologie en intégrant les innovations comme des leviers de transformation. 

Pour Nameshield, « Osons ! » s’incarne dans la volonté de permettre aux entreprises d’innover en toute sérénité, en faisant de la sécurisation des actifs immatériels et des infrastructures un véritable moteur de confiance. 

Nameshield : des solutions sur mesure pour vos enjeux numériques :

Acteur souverain et certifié ISO 27001 et disposant d’un CERT, Nameshield a pour mission de garantir la disponibilité, l’intégrité et la résilience de vos actifs numériques grâce à :  

  • La gestion et la sécurisation de vos noms de domaine,  
  • La surveillance du territoire numérique de votre marque, l’analyse et le suivi de l’évolution de la menace,  
  • Les actions de lutte et de remédiation pour répondre au mieux en cas d’atteinte contre votre marque.    

Rencontrez nos équipes au Stand B18 :

Nos experts se tiendront à votre disposition sur le stand B18 pour analyser vos besoins et vous présenter des solutions adaptées à vos enjeux.  

Nous sommes impatients de vous y rencontrez ! 


Si vous avez des questions en attendant, vous pouvez nous contacter directement ici.  

UECC 2026 : Le Pacte numérique & IA au cœur de la mobilisation pour la souveraineté française  

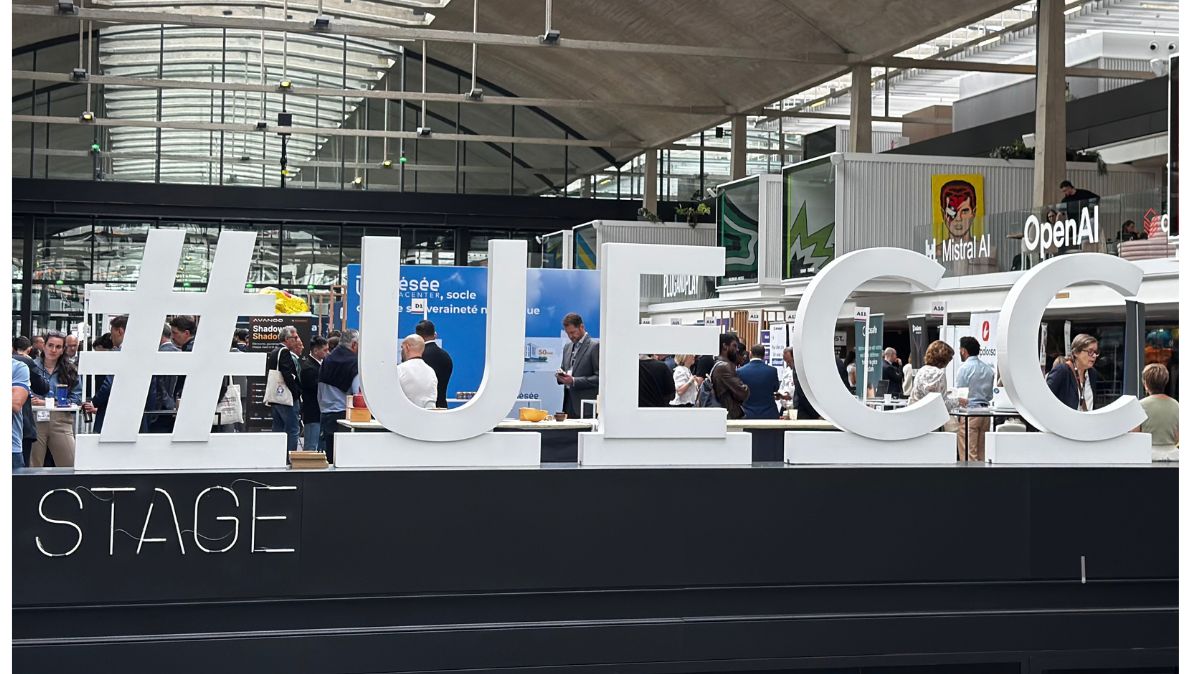
Cette année encore, l’équipe Nameshield est ravie d’avoir pu participer à cet événement incontournable pour l’écosystème cyber français. Avec au programme, « le réarmement numérique », un sujet plus que jamais d’actualité, cette 12ème édition a réunie plus de 800 visiteurs et 80 partenaires autour d’une ambition commune : faire rayonner l’excellence du numérique souverain.

Nameshield était à nouveau présent aux UECC 2026 

Cette année encore, l’équipe Nameshield est ravie d’avoir pu participer à cet événement incontournable pour l’écosystème cyber français. Avec au programme, « le réarmement numérique », un sujet plus que jamais d’actualité, cette 12ème édition a réunie plus de 800 visiteurs et 80 partenaires autour d’une ambition commune : faire rayonner l’excellence du numérique souverain. 

Face aux différentes cyberattaques récemment subies par des acteurs importants du paysage français (comme France Travail, l’ANTS, EDF), être armé et protégé contre des attaques de plus en plus nombreuses et insidieuses doit être une priorité, et ce sujet a été un véritable « fil rouge » tout au long des UECC cette année.  

Une cérémonie d’ouverture axée sur « l’Équipe de France du numérique » 

La conférence d’ouverture a posé les fondations stratégiques des échanges à venir : en ouverture, Jean-Noël de Galzain, Président d’Hexatrust, a appelé à mobiliser une véritable « Équipe de France du numérique » réunissant industriels, écoles et institutions. Il a également insisté sur la nécessité d’inscrire la souveraineté et la régulation de l’IA au cœur du débat public.  

L’annonce phare de cette édition repose sur le lancement en direct du Pacte numérique & IA, conçu pour orienter la dépense publique vers des solutions souveraines et garantir la résilience de nos infrastructures. 

Anne Le Hénanff (Ministre chargée de l’IA et du Numérique) a rappelé que l’État doit être exemplaire et conduire une cartographie précise de ses besoins et dépendances. Plaidant pour un élargissement rapide de la commande publique au cloud et à l’IA, elle a conclu par un appel à l’action immédiate : « Nous n’avons pas le choix, car nous n’avons plus le temps ». 
 

David Amiel (Ministre des Comptes Publics) a quant à lui rappelé que le pacte ne constitue pas un passe-droit, mais une exigence, formulant l’ambition du gouvernement : permettre aux organisations de « choisir et non subir ». 

Cette nécessité de soutenir la souveraineté numérique avait déjà été évoquée au début de l’été lors de la publication par la Commission Européenne, d’un rapport sur « l’état d’avancement de la Décennie numérique » révélant les dépendances numériques de l’Europe en termes de Cybersécurité.  

L’engagement de Nameshield : incarner la souveraineté en action 

En tant qu’acteur souverain pleinement engagé au sein de cet écosystème, cette édition des UECC réaffirme le sens de notre démarche. Les principes énoncés par le Pacte numérique & IA correspondent aux standards que nous appliquons au quotidien dans le développement de nos solutions. 

Dans ce contexte de transformation et de vigilance collective, Nameshield est à votre disposition pour vous accompagner dans la sécurisation de vos actifs numériques.  

Registrar souverain, accrédité ICANN et certifié ISO 27001, Nameshield protège vos noms de domaine stratégiques contre les cybermenaces. Notre mission est de garantir la disponibilité, l’intégrité et la résilience de vos actifs numériques grâce à : 

  • La gestion et la sécurisation de vos noms de domaine, 
  • La surveillance du territoire numérique de votre marque, 
  • L’analyse et le suivi de l’évolution de la menace, 
  • Les actions de lutte et de remédiation pour répondre au mieux en cas d’atteinte contre votre marque. 

Aux côtés des champions de la cybersécurité et du cloud de confiance, nous répondons présents au sein de cette « Équipe de France du numérique » pour offrir aux entreprises et institutions publiques des alternatives solides, performantes et indépendantes. 

Pour obtenir plus de renseignements sur notre expertise, n’hésitez pas à nous contacter. 

Nameshield participera à la 12e édition des UECC d’Hexatrust 

Le 10 septembre prochain, retrouvez nos équipes aux Universités d’Été de la Cybersécurité et du Cloud de confiance (UECC) à la Station F, stand A64, pour l’événement incontournable de la rentrée des professionnels de la filière Cybersécurité & Cloud.

UECC 2026

Le 10 septembre prochain, retrouvez nos équipes aux Universités d’Été de la Cybersécurité et du Cloud de confiance (UECC) à la Station F, stand A64, pour l’événement incontournable de la rentrée des professionnels de la filière Cybersécurité & Cloud. 

Le réarmement numérique : une thématique d’actualité 

Le réarmement numérique sera le fil conducteur de cette nouvelle édition. Face aux différentes cyberattaques récemment subies par des acteurs importants du paysage français (comme France Travail, l’ANTS, EDF), être armé et protégé contre des attaques de plus en plus nombreuses et insidieuses, doit être une priorité. Ce contexte montre également que les actifs numériques et la cybersécurité d’une entreprise doivent désormais se placer au cœur des stratégies de gouvernance et ne plus seulement être une question traitée par les services IT.  

Venez rencontrer nos experts 

Nameshield, registrar souverain, accrédité ICANN et certifié ISO 27001, protège vos noms de domaine stratégiques contre les cybermenaces. Grâce à notre solution globale, nous avons pour but de garantir la disponibilité, l’intégrité et la résilience de vos actifs numériques, en les protégeant efficacement contre les : 

  • Risques administratifs : service et plateforme avancés de gestion des noms de domaine.  
  • Risques techniques : accès renforcés, infrastructures DNS Premium Anycast, DNSSEC, certificats numériques, DMARC…  
  • Risques d’usurpation : surveillance du territoire numérique (cybersquatting…), actions de lutte et remédiation.  

Nous vous attendons nombreux pour échanger et découvrir nos solutions globales pour lutter contre les cybermenaces. 

Si vous souhaitez déjà prévoir une rencontre ou si vous avez des questions sur nos solutions, n’hésitez pas à nous contacter et/ou à vous inscrire à l’événement. Nos équipes se feront un plaisir de répondre à vos demandes. 

Vous pouvez aussi nous rejoindre sur LinkedIn pour suivre notre participation aux événements incontournables du secteur et les actualités qui les entourent.  

Retrouvez Nameshield au Lyon Cyber Expo 2026

Nameshield vous donne rendez-vous au Lyon Cyber Expo pour sa première participation à cet événement les 16 et 17 septembre prochains. Après deux premières éditions en pleine croissance, le Lyon Cyber Expo s’affirme comme la plateforme de référence de la cybersécurité et de la souveraineté numérique en région Auvergne-Rhône-Alpes.

Lyon Cyber Expo 2026

Nameshield vous donne rendez-vous au Lyon Cyber Expo pour sa première participation à cet événement les 16 et 17 septembre prochains. Après deux premières éditions en pleine croissance, le Lyon Cyber Expo s’affirme comme la plateforme de référence de la cybersécurité et de la souveraineté numérique en région Auvergne-Rhône-Alpes. 

Un contexte critique pour le territoire numérique français 

L’actualité étant marquée par une augmentation du nombre de cyberattaques, le Lyon Cyber Expo devient une plateforme d’échanges stratégiques pour anticiper les menaces, partager les bonnes pratiques et construire des solutions concrètes pour un écosystème numérique sécurisé et résilient. 

Pour cette édition, le Lyon Cyber Expo veut faire passer un message clair : la cybersécurité est désormais au cœur de la gouvernance des entreprises. C’est dans cet objectif que le salon se veut être un lieu d’acculturation, de vulgarisation et de dialogue entre le monde cyber et le monde économique. 

Venez rencontrer nos experts 

Nameshield, registrar souverain, accrédité ICANN et certifié ISO 27001, protège vos noms de domaine stratégiques contre les cybermenaces. Grâce à notre solution globale, nous avons pour but de garantir la disponibilité, l’intégrité et la résilience de vos actifs numériques, en proposant :  

  • Une gestion et une sécurisation de vos noms de domaine, 
  • Une surveillance du territoire numérique de votre marque, l’analyse et le suivi de l’évolution de la menace, 
  • Des actions de lutte et de remédiation pour répondre au mieux en cas d’atteinte contre votre marque. 

Si vous souhaitez déjà prévoir une rencontre ou si vous avez des questions sur nos solutions, n’hésitez pas à nous contacter et/ou à vous inscrire à l’événement. Nos équipes se feront un plaisir de répondre à vos demandes. 

Retrouvez-nous sur LinkedIn pour ne rien manquer sur notre actualité.