Comment je suis devenu un professionnel de l’air en 15 minutes

Ma grande passion, c’est l’aéronautique. Petit, je me voyais déjà pilote de ligne lorsque je lançais ces petites feuilles A4, pliées dans la meilleure configuration qu’il soit[1] pour voler en travers de la classe d’école. Malheureusement, une vue défaillante aura raison de mon ambition et je dus ainsi abandonner tout espoir de me présenter un jour comme pilote.

Plus tard, le visionnage d’Attrape-moi si tu peux, montrant[2] Léonardo DiCaprio interpréter un fraudeur se prenant pour un pilote de la Panam me rappellera mes souvenirs d’enfant.

Aujourd’hui, travaillant dans les noms de domaine, je ne peux bénéficier d’un GENTY.AERO, qui m’aurait permis d’afficher un statut de pilote aux grands de ce monde. Cependant, la DGAC vint à mon secours rapidement.

C’est en effet en lisant un article du Monde[3] présentant la nouvelle formation des pilotes de drone que l’espoir qui m’avait tant habité revint.
nom de domaine .AERO
Un titre bien français

La Direction Générale de l’Aviation Civile a récemment mis en place une plateforme permettant de passer la formation pour devenir télépilote d’aéronef civil circulant sans personne à bord utilisés à des fins de loisir et je me ruais ainsi sur le site de cette dernière[4].
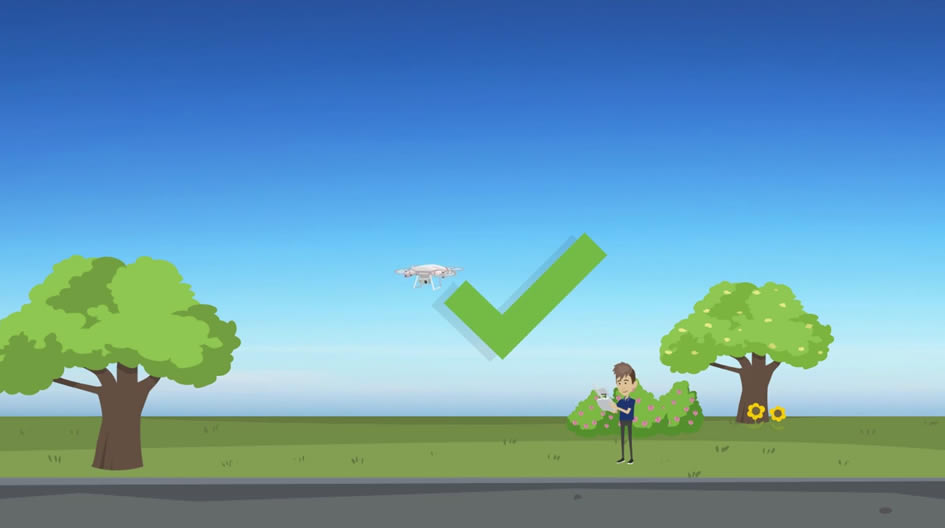
La vidéo de formation de la plateforme de la DGAC

Quinze minutes de visionnage de vidéo sans l’obligation d’être derrière l’écran, un test de 20 questions avec ces dernières toujours dans le même ordre : il ne m’en fallait pas plus pour devenir pilote de drone d’une masse inférieure à 2 kilogrammes.
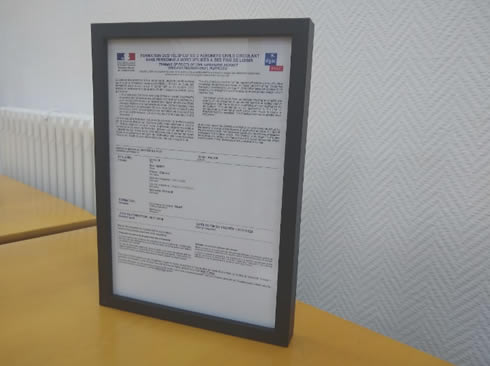
L’objet de toutes les convoitises

Le test obtenu, Ô surprise, je pus nonchalamment présenter de manière ostentatoire mon nouveau diplôme dans un écrin de toute beauté.

Une fois ma vocation de pilote assouvie, il ne me restait plus qu’à obtenir mon nom de domaine en .AERO

L’entreprise gérant le .AERO[5], à savoir la SITA, Société internationale de télécommunication aéronautique, demande une preuve de formation de pilote. Gardons à l’esprit qu’il s’agit d’une extension fermée et donc réservée au secteur aéronautique.

Je pus joindre le PDF de mon diplôme et une journée plus tard, l’heureuse réponse vint : je peux désormais bénéficier de mon nom de domaine en .AERO
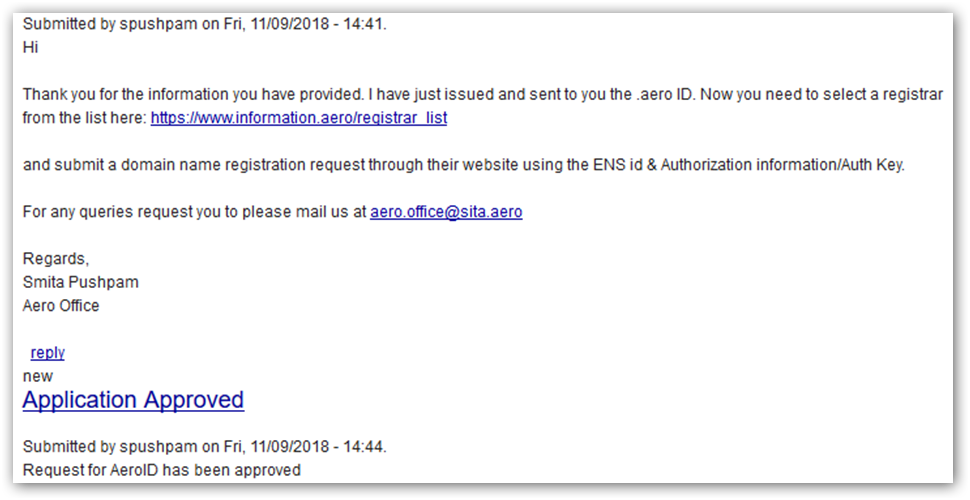
L’heureuse confirmation

Voilà, en quinze minutes de formation/test, je pus obtenir un .AERO et être considéré comme n’importe quel acteur du secteur aéronautique. Si l’anecdote fait sourire sur les conditions du test, il n’en reste pas moins qu’il s’agit ici d’un exemple d’une extension dite fermée mais qui s’avère s’ouvrir rapidement.

Et oui, n’oublions pas que le registre vit des enregistrements de noms de domaine, et non d’une hypothétique confiance sur Internet.
Un parc de 3600 noms de domaine made in Trump

En 20 ans, le Président américain aurait déposé un total de 3643 noms de domaine, selon une enquête menée par CNN. Un parc de noms de domaine colossal montrant que Donald Trump, soucieux de la préservation de son image en ligne, a mené une politique de gestion de ses actifs immatériels relativement proactive et ce bien avant semble-t-il la naissance de ses ambitions présidentielles.

Dès 1997, Donal Trump entame la protection de son identité numérique avec l’enregistrement de l’évident DonaldjTrump.com, suivront de nombreux dépôts relatifs à son patronyme ou à ses activités professionnelles tels que TrumpOrganization.com ou trump.com.

L’homme d’affaire a également au fil des années déposé les noms de domaine composés de termes négatifs associés à son nom qui auraient pû lui desservir si enregistrés par des opposants ou adversaires, tels que trumpfraud.com (Trump fraudeur), trumpscam.com (Trump escroquerie), ou encore donaldtrumpSucks.com (Donald Trump Craint.com), déposé par un domainer et racheté par le businessman dès sa retombée dans le domaine public en 2014.  Amusant, l’habitué des dépôts de plaintes avait également acquis ImBeingSuedByTheDonald.com (Le Donald Me Poursuit En Justice).

Dès ses débuts en politique, le Président a enrichi son portefeuille de nombreux noms qui auraient pu servir à créer des sites en sa défaveur, tels que VoteAgainstTrump.com (Votez contre Trump), TrumpMustGo.com (Trump doit partir), and NoMoreTrump.com (Trump, ça suffit). Notons d’ailleurs que le dépôt du slogan de campagne de Trump, MakeAmericaGreatAgain.vote et MakeAmericaGreatAgain.us, avaient été déposés dès 2015, deux mois avant l’annonce officielle de sa candidature. Il semblerait que l’on puisse parfois lire dans les whois des noms de domaine comme dans un livre ouvert.

Un nom de domaine racheté 1,5 millions de dollars : un investissement expliqué par l’acquéreur

rachat de nom de domaine

Selon la valorisation d’un nom de domaine existant, son rachat peut représenter un investissement conséquent. De quelques centaines à plusieurs milliers d’euros, des cas plus rare de transaction colossale existent également.

Dernièrement, le cas d’une acquisition pour un montant digne des cas d’école en la matière de 1,5 millions de dollars a été rendue publique. Noah Kagan, co-fondateur de SUMO.COM explique que le jeu en vaut parfois la chandelle dans une récente interview parue sur le site entrepreneur.com[1].

En effet, ancien cadre chez Facebook et créateur de Sumo (outil de web-marketing qui connait un franc succès), Noah a dépensé 1,5 millions de dollars pour racheter le nom de domaine qu’il espérait tant et ainsi « rebrander » sa société sumoMe.com en Sumo.com.

Après 7 ans de tentative d’acquisition du nom sumo.com, une multitude de mails au titulaire, de rachat de noms approchant pour se rassurer (comme SumoS.com), ce chef d’entreprise a enfin pu reprendre la titularité du nom pour l’équivalent, comme il le souligne dans l’article, du prix de cinq maisons à Austin où sa société est basée !
Voici les arguments de Noah Kagan expliquant sa stratégie et la raison de cet investissement conséquent :

– C’est juste un mot. Il y a un vrai choix stratégique à communiquer sur le web via un seul et unique mot. De la même manière que Mark Zuckerberg a beaucoup investi pour transformer thefacebook.com en facebook.com, Noah estime que la communication d’un seul nom a beaucoup plus d’impact et de prestige aux yeux des internautes.

– C’est un nom de domaine court, en quatre lettres. Plus un mot est court, plus il est identifiable, mémorisable et surtout, ce mot inspire confiance

– La distinction via le nom. Noah raconte que beaucoup d’entreprises communiquent avec « sumo » au contenant ou approchant dans leurs noms de domaine. Mais grâce à l’acquisition de sumo.com, Noah communique fièrement sur sa marque et peut dire sans scrupules « We are the Sumo.com »

Pour toute estimation et valorisation, n’hésitez pas à contacter les experts Nameshield.

[1] https://www.entrepreneur.com/article/288629

Game over HTTP, welcome HTTPS

Chrome 56 et Firefox 51 sont arrivés et sonnent le glas de l’ère du HTTP.

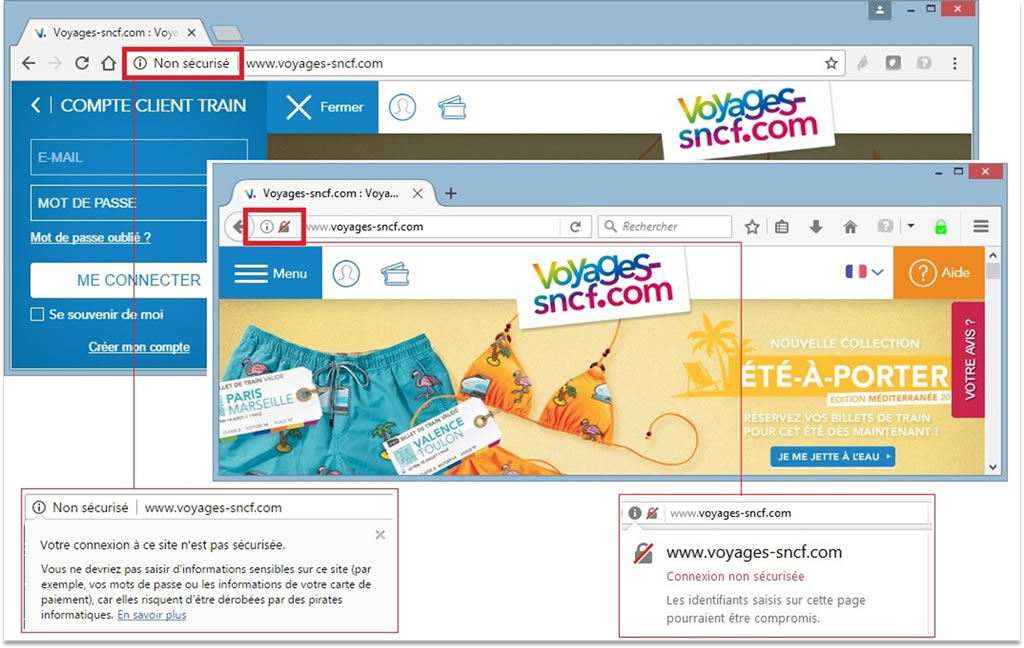
Annoncée depuis longtemps, l’apparition des termes « Non sécurisé » dans la barre d’adresse est maintenant effective pour toutes les pages contenant la saisie de mots de passe qui seraient encore en HTTP.

Plus qu’un long discours, voilà à quoi cela peut ressembler sur un site à très fort trafic :

Traitement HTTP sur la page d’accueil du site, à gauche Chrome 56, à droite Firefox 51, depuis le 27 janvier 2017
(Traitement HTTP sur la page d’accueil du site, à gauche Chrome 56, à droite Firefox 51, depuis le 27 janvier 2017)

Nous vous laissons imaginer les conséquences sur l’image de marque qui n’offre pas la sécurité attendue à ses internautes peu enclins à poursuivre leur navigation avec de telles alertes : perte de confiance, baisse des taux de clic et conversion, augmentation du taux de rebond et, au final, perte de chiffre d’affaires au profit d’autres sites web. Dramatique.

N’oublions pas non plus que les pages concernées pour l’instant sont uniquement celles contenant des données à sécuriser (mot de passe, paiement en ligne), mais que la volonté des deux géants du web est de considérer à l’avenir toutes les pages en HTTP comme « Non Sécurisé », affiché en rouge.

Pas de calendrier annoncé pour l’instant, mais la machine est en marche comme l’a confié Emily Schechter, chef de produit Chrome Security dans son fameux post de septembre 2016 :

“Historically, Chrome has not explicitly labelled HTTP connections as non-secure. Beginning in January 2017 (Chrome 56), we’ll mark HTTP sites that transmit passwords or credit cards as non-secure, as part of a long-term plan to mark all HTTP sites as non-secure,”

Comment s’organiser

Le trafic HTTPS mondial vient de passer le cap symbolique des 50% (50,15% à fin janvier 2017, contre 39% un an plus tôt), porté notamment par l’initiative Let’s Encrypt. Actuellement, au niveau mondial le protocole HTTPS est déployé sur plus de la moitié du top 100 des sites figurant sur l’indice Alexa et 44 % d’entre eux l’ont activé par défaut.

Mais la France est en retard (voir notre article précédent sur le sujet ici), en particulier dans le monde de l’entreprise où l’inertie est importante, de même que la peur du déréférencement ou de la chute des revenus publicitaires.

Demain tous les sites web seront concernés, du site web de vente en ligne au simple site vitrine, tous devront passer au HTTPS pour rassurer les internautes. Si la réflexion n’est pas déjà lancée au sein des équipes web et marketing de votre entreprise, il est plus que temps de se positionner.

• Former et informer vor équipes : HTTPS, certificats SSL ;
• Définir votre stratégie de certification : Autorité de Certification, types de certificats, workflow ;
• Identifier l’ensemble des sites web de votre société… et définir les priorités d’action :

1-Sites contenant un espace de saisie de données personnelles (formulaire, login, mot de passe, récupération de mot de passe, achats en ligne) => vérifier la présence de httpS
2-Sites corporate, vitrine, flagship : prévoir de passer en httpS par défaut en 2017
3-Sites secondaires

• Préparer la transition vers le httpS avec vos équipes web
• Effectuer la transition vers le httpS des sites identifiés et surveiller le bon déroulement
• Gérer vos certificats

Nameshield vous accompagne

Notre équipe d’experts SSL vous accompagne dans la formation de vos équipes en organisant régulièrement des réunions d’information au sein de ses locaux pour vous permettre d’échanger avec d’autres acteurs du marché.

Nous mettons également à votre disposition les outils nécessaires à la prise de décision (audit, analyse, conseil).

Nameshield est fournisseur reconnu de solutions de sécurisation de vos sites web : certificats SSL, DNS, registry lock, n’hésitez pas à contacter nos équipes pour plus de renseignements.

SAVE THE DATE – 11 mai 2017 : le SSL café

Nous vous proposons de nous retrouver autour d’un petit déjeuner dans nos locaux pour échanger sur le marché des certificats SSL/TLS, l’actualité, les problématiques et les solutions à mettre en place pour un passage au HTTPS sans encombre. Inscrivez-vous par email ou téléphone auprès de votre contact habituel.

L’extension .TEL : quand les limites ont leurs limites !

L'extension .tel

La création des extensions de premier niveau, appelées TLD (TOP LEVEL DOMAIN) a été réalisée en suivant des règles administratives bien spécifiques, des conditions d’enregistrement déterminées par chaque registre, certains imposant des restrictions importantes. Ainsi, certains registres rendent impossibles le dépôt de noms de domaine à deux caractères, quand d’autres empêchent l’enregistrement de tout autre vocable qu’une marque à l’identique.

Toutefois, de nombreux registres restrictifs semblent avoir perçu les limites, de leurs limites ! C’est ainsi que plusieurs extensions fermées suppriment petit à petit les restrictions de leurs règles d’enregistrement.

.PRO, réservé aux professionnels ? Ce n’est plus le cas depuis 2015. L’enregistrement de noms de domaine à deux caractères, impossible ? Plus pour le Portugal, .PT, depuis le 1 er octobre 2014, ni pour la France, .FR, depuis le 16 février 2015, ou encore pour l’Autriche, .AT, depuis le 7 novembre 2016.

Certaines extensions, réputées pour être très restrictives, ont fait l’objet d’un positionnement marketing original. C’est justement le cas du .TEL. Lancé en 2009, son crédo était la création d’un annuaire universel via des pages formatées. On se souviendra d’ailleurs de la publicité dédiée au lancement. Et bien cela est également terminé ! Parmi les modifications annoncées par TELNIC, la nécessité de faire appel à un hébergeur fait grincer des dents. En effet, TELNIC assurait cette charge. Il sera ainsi possible d’associer le contenu que l’on souhaite à un nom de domaine en .TEL. Les détenteurs de noms de domaine en .TEL ont d’ailleurs jusqu’au 13 mars 2017 pour sauvegarder leurs données.

Intéressant constat d’homogénéisation du .TEL parmi toutes les extensions, alors que sa différenciation faisait sa force. Pour rappel, le .TEL proposait l’enregistrement associé d’une carte de visite virtuelle où toutes les informations sur le titulaire étaient présentes. Cette originalité disparaitra dès le mois de mars 2017, dans le paysage numérique.

L’évolution des conditions du .TEL prouve à nouveau l’importance de suivre les évolutions des extensions, c’est pourquoi les experts Nameshield vous en informent régulièrement.