Rendez-vous le 24 novembre prochain à 10h pour assister à notre webinar intitulé : Nom de domaine : les clés d’une stratégie de surveillance et de protection (cybercriminalité, cybermenaces, …).
Lors de ce webinar, découvrez en quoi le nom de domaine est un actif clé pour votre société, comprenez quelle est sa valeur, quelles sont les formes de cyber-risques qui pèsent sur cet actif et comment mettre en place une stratégie de surveillance et de protection.
De la valorisation financière, aux recommandations techniques (DNS / HTTPS / SSO etc.), en passant par le monitoring, nos experts vous présenteront un panorama complet des bonnes pratiques à mettre en place pour défendre efficacement votre territoire numérique.
Pour y assister, il faudra au préalable vous inscrire sur la plateformeWebikeo(inscription gratuite) puis réserver votre place pour ce webinar. Vous pourrez ainsi participer en live à cette web-conférence et poser vos questions en direct.
Vous ne serez pas disponible ? Pas d’inquiétude, ce webinar sera également disponible en replay.
Saviez-vous qu’un nouveau record de plaintes pour cybersquattage
déposées auprès de l’OMPI a été atteint en 2018 ?
Le taux de plaintes en 2018 a
augmenté de 12% et ces 3447 plaintes déposées auprès de l’OMPI selon les
principes de l’UDRP (règlement
uniforme des litiges relatifs aux noms de domaine) portaient sur pas moins de
5655 noms.
Dans le monde impitoyable des
noms de domaine, nombreux peuvent être les litiges opposant des titulaires de
marques à des tiers frauduleux.
Les noms de domaine impliqués
dans des opérations de fraude, de
vente de contrefaçon ou encore de phishing sont en effet une menace tant pour les entreprises que pour
les consommateurs finaux.
Découvrez avec Nameshield comment protéger et défendre efficacement
votre territoire numérique et vos marques en ligne.
Au programme de ce webinar, nos
experts reviennent sur :
Les atteintes aux marques et la cybercriminalité
en chiffres
Comment réagir efficacement face aux usages
abusifs de votre marque
Retrouvez ce webinar animé par Maxime BENOIST, Juriste en Propriété
Intellectuelle et Lucie LOOS,
Directrice Marketing Experte cybersécurité de Nameshield group, en replay sur la plateforme Webikeo :
Élément clé indispensable à tout échange de flux de données dématérialisé, le nom de domaine est devenu un actif immatériel stratégique de grande valeur. Selon les travaux académiques, il existe une corrélation réelle entre la qualité des actifs immatériels et la performance économique des entreprises. Identifier et évaluer les noms de domaine devient une nécessité pour le directeur financier. Explications dans La revue de la Société Française des Analystes Financiers (SFAF), de Jean-Manuel Gaget, directeur Stratégie et Consulting de la société Nameshield, membre fondateur et administrateur de l’Institut de Comptabilité de l’Immatériel.
Dans les années 1990, le nom de domaine était un élément accessoire
de la marque. Au fil de son expansion planétaire, il est devenu
l’élément principal de la marque, notamment dans le monde du e-commerce.
Il suffit de regarder comment Amazon ou Easyjet ont fait évoluer leur
logo pour le considérer comme vecteur de communication unique.
Le nom de domaine a cette particularité unique d’être un actif immatériel à 4 dimensions. Il est à la fois et en même temps :
un objet informatique permettant d’accéder à des services sur
Internet en faisant le lien entre l’adresse IP (constituée d’une suite
de chiffres) d’un objet physique [ordinateur, serveur, smartphone…] et
un nom littéral (rôle du Domain Name Server ou DNS) ;
un outil de communication permettant d’asseoir son identité sur internet et conquérir un territoire digital ;
un élément juridique par un contrat d’usage temporaire avec un registre internet ;
un actif financier, comptabilisable en tant qu’actif incorporel dans certaines conditions.
Désormais élément clé indispensable à tout échange de flux de données
dématérialisé, que ce soit pour l’envoi d’email, l’accès à des sites
web, aux réseaux sociaux et aux objets connectés, tout échange de
données sur internet passe par l’usage d’un nom de domaine et toute
interruption de service a des conséquences importantes sur l’activité
des organisations.
Pourquoi et comment noter son capital nom de domaine ?
Aujourd’hui, les travaux académiques, notamment portés par le référentiel français de mesure du capital immatériel Thesaurus Capital Immatériel, montrent une corrélation réelle entre la qualité des actifs immatériels et la performance économique des entreprises. Plus la qualité des actifs immatériels (capital humain, capital système d’information, capital client…) est forte et plus les fondamentaux de l’entreprise sont solides, durables et économiquement performants sur le moyen et long terme. D’où l’importance de mesurer ce capital immatériel et son évolution dans le temps. Or, autant la littérature est abondante sur les méthodes d’évaluation et de valorisation des marques, autant elle est quasi inexistante sur celle des noms de domaine. C’est pourquoi l’Institut de comptabilité de l’immatériel a souhaité, en 2019, enrichir le Thesaurus Capital Immatériel d’un volet spécifique sur la notation du capital nom de domaine. De la même façon que sont notés les actifs client, humain, informatique, savoir…, nous avons cherché à noter le capital nom de domaine en association avec celui de la marque. Car marques et noms de domaine sont désormais indissociables !
Principes de comptabilisation applicables aux noms de domaine
Dans une décision du Conseil d’État du 7 décembre 2016 (affaire ebay.fr), il est rappelé que si l’usage d’un nom de domaine :
constitue une source régulière de profits ;
est doté d’une pérennité suffisante (notamment s’il peut être renouvelé régulièrement) ;
est susceptible de faire l’objet d’une cession ;
alors, il constitue un actif incorporel de l’entreprise et doit
suivre les règles comptables et fiscales associées. À ce titre, les noms
de domaine doivent être comptabilisés soit à leur coût de création,
soit à leur valeur d’acquisition, soit à leur valeur vénale (valeur de
marché) pour ceux acquis à titre gratuit.
Les noms de domaine ne sont donc pas à considérer comme une simple
charge informatique, mais bien comme de véritables actifs qu’il convient
de gérer à leur juste valeur. À ce titre, une attention accrue sur les
enjeux fiscaux liés à la valeur des noms de domaine doit être apportée
dans le cadre des prix de transfert.
L’approche par le marché a pour objectif de mesurer la valeur
sémantique d’un nom de domaine par référence aux transactions monétaires
passées. Pour ce faire, nous avons constitué une base de données de
plus de 1,4 million de transactions passées. Cette approche permet de
donner une valeur de prix, par des comparables.
Finalité : mesurer la performance digitale des organisations
Ces trois approches distinctes de valorisation des noms de domaine par les coûts historiques, le marché et la perte, conjuguées à la notation du capital nom de domaine sont des outils qu’il convient de mettre à la disposition des directions financières afin qu’elles puissent mieux mesurer la performance digitale de leurs organisations.
Retrouvez ci-dessous la vidéo de Jean-Manuel Gaget « Le nom de domaine, un actif immatériel », également disponible sur notre chaîne YouTube.
La vie est faite d’évènements exceptionnels. Cependant, pour aborder cette dernière du mieux possible, mettons sous le tapis les évènements qui vous feraient passer pour une personne vulnérable. Du moins, c’est une pratique répandue : ne pas montrer que vous êtes faillible ferait de vous une personne victorieuse. Raisonnement bien limité dans la mesure où les échecs construisent l’Homme et font clairement partie de la vie. Je vous laisse lire ce fabuleux article portant sur les Instagrammeurs et leur quotidien pas toujours rose.
D’ailleurs, je vais vous avouer quelque chose : c’est seulement à l’âge de seize ans que j’ai appris que les aliments pour chien ne devaient pas être choisis en fonction de la photo du chien sur la boîte. C’est en cherchant désespérément une boite de croquette portant une photo de la race de mon chien qu’un vendeur de Jardiland m’expliqua la vérité.
Non, cette tranche de pain de mie n’est pas dédiée au petit chien dessus. Crédit image
En matière de cybersécurité, avouer ses faiblesses après coup est un procédé commun afin que chacun puisse apprendre de ses erreurs. L’entreprise A communique, et toutes les entreprises garderont en mémoire A. Avec un objectif de ne pas faire la même erreur. Malheureusement cette pratique, et ce pour plusieurs raisons dont certaines tout à fait compréhensibles, n’est pas systématique.
Pourtant, il semblerait que les attaques finissent toujours par être connues, d’une façon ou d’une autre.
Prenons le récent exemple d’une grande entreprise de la cinématographie. C’est en effet via une classique arnaque au président, appelé whaling outre-Atlantique[1], que la société a été victime d’une fraude s’élevant à 19 millions d’euros.
Cette affaire n’a pas été annoncée comme d’habitude par la bourse et la publication des comptes. Non, il s’agit là d’une décision de justice dans la mesure où la personne ayant fait le virement a été licenciée. Et elle n’a pas accepté cette éviction : c’est dans ce jugement néerlandais que les détails ont pu être communiqués au monde entier…
Malheureusement, nous ne saurons avec quelles adresses Email les fraudeurs ont réussi à convaincre le service comptable de Pathé. Mais on sait tout de même que l’adresse finissait en pathe.com, c’est la seule information donnée. De là, nous pouvons tenter de lister les différents cas de figure :
Un nom de domaine illicite avait été déposé de type com. Solution : une surveillance de dépôts de nouveaux nom de domaine ;
Le compte de messagerie d’un cadre de chez Pathé avait été récupéré frauduleusement. Solution : Demander la mise en place de la double authentification pour les messageries, à minima, des cadres dirigeants ;
Le nom affichait une adresse type ceo@pathe.com. Solution : lire l’adresse Email associée en passant son curseur sur l’adresse. Cette dernière est probablement différente, l’adresse ceo@pathe.com n’étant que le nom affiché de l’émetteur et non son adresse de type « ceo@pathe.com <pathescam@gmail.com ».
De manière globale trois conseils : formez-vous, formez-vous, formez-vous. Les exemples d’usurpation, de phishing ou autre via l’IT sont légion et il est nécessaire que les collaborateurs soient formés.
La communication, la vulgarisation et la sensibilisation sont indispensables : prendre quelques minutes à lire ce blog par exemple, ou les news des sites dédiés est une bonne habitude afin d’être sensibilisés en permanence.
Analyser les récentes fraudes afin d’en sortir des best practices est notre métier et nous sommes là pour vous accompagner.
[1] Donald Trump n’a pas été gentil avec la France dans ses tweets d’hier. Du coup, je limiterai les anglicismes usuels.
Le navigateur Chrome représente en octobre 2018, selon les sources et toutes plateformes confondues, entre 62% et 68% de parts de marché mondial. Une croissance d’une régularité implacable depuis le lancement du navigateur qui en fait aujourd’hui un acteur incontournable du web. Alors, quand le 8 septembre 2016, les équipes de développement de Chrome annoncèrent leur intention de déclarer le HTTP comme « not secure », le web dans son ensemble se mit à écouter.
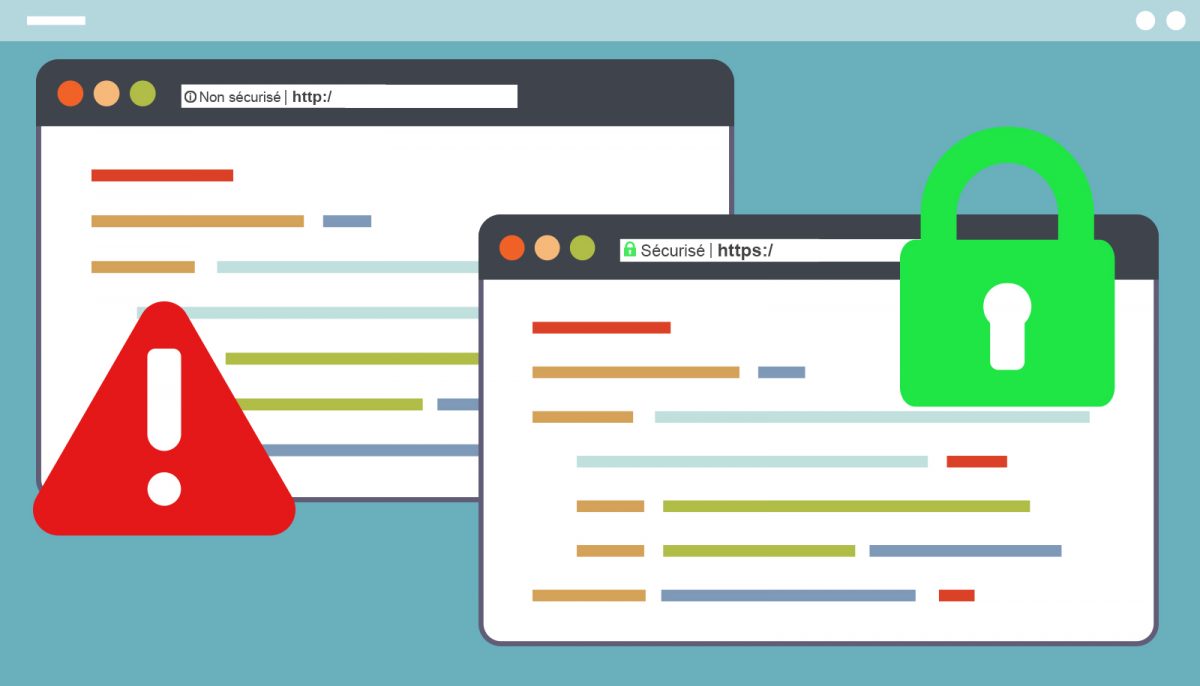
L’objectif de Google était d’avertir simplement, et donc visuellement, l’internaute qu’une page en HTTP n’était pas sûre, d’autant plus pour les pages avec saisies de données à caractère personnel (login, mot de passe, informations personnelles, numéro de carte de crédit) :
” We, the Chrome Security Team, propose that user agents (UAs) gradually change their UX to display non-secure origins as affirmatively non-secure. The goal of this proposal is to more clearly display to users that HTTP provides no data security. ”
Un peu plus de deux ans et 17 versions du navigateur plus tard, le temps d’une transition graduée pour un peu plus de douceur, et Google est arrivé à ses fins avec une adoption massive du protocole HTTPS ; la quasi-totalité des autres navigateurs, Firefox en-tête, ayant suivi la même évolution.
Retour sur l’évolution des indicateurs de sécurité dans Chrome depuis 2 ans :
Septembre 2016 – Chrome 53 : le HTTP est la norme, et en dehors de certaines erreurs de sécurité liées à un défaut de la page (notamment lié aux certificats SSL), aucun indicateur particulier concernant le manque de sécurité
Janvier 2017 – Chrome 56 : pour commencer, Chrome met l’accent sur les pages contenant des informations sensibles pour l’internaute, telles que la saisie de mot de passe ou de numéro de carte de crédit. Firefox s’aligne immédiatement.
Octobre 2017 – Chrome 62 : Google avance vers un test grandeur nature du traitement de l’ensemble des pages HTTP considéré comme non sécurisé avec le lancement en mode « Chrome Incognito » de l’indicateur HTTP « Not secure » au lancement de la page, quel que soit son contenu
Juillet 2018 – Chrome 68 : toute page chargée en HTTP, quel que soit son contenu, quel que soit le mode de navigation, est désormais considéré comme « not secure »
Septembre 2018 – Chrome 69 : pour Google, HTTPS est désormais la norme. La prochaine étape, pour le moins controversée, consiste à éventuellement faire disparaître le cadenas de sécurité tant apprécié des internautes.Pour beaucoup c’est un sérieux pas en arrière, il faudra suivre de près cette évolution et penser à mettre en place des certificats SSL Extended Validation EV, qui pour l’instant ne sont pas remis en cause par Google.
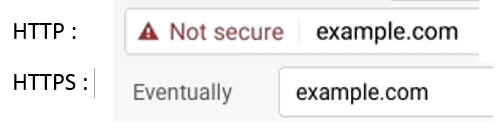
Octobre 2018 – Chrome 70 : c’est maintenant !Désormais, l’affichage des pages HTTP contenant des informations sensibles pour l’internaute, telles que la saisie de mot de passe ou de numéro de carte de crédit, est barré d’un indicateur non sécurisé et pour la première fois de couleur rouge. Les autres pages HTTP sont indiquées non sécurisées en gris. Les pages HTTPS classiques avec un cadenas noir et celles avec un certificat EV affichent en plus le nom de la société… vous suivez ?
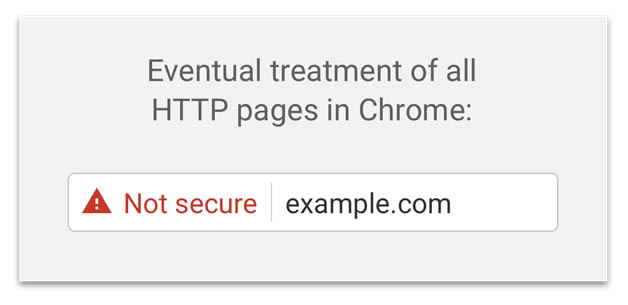
Date non définie – Chrome XX : la finalité de Google est la dualité sur le traitement des urls avec HTTPS ouvertement affichés en rouge pour alerter l’internaute et le HTTPS considéré comme normal, donc ne bénéficiant plus d’aucun indicateur « positif » :
Date non définie – Chrome YY : toujours dans une optique d’augmentation de la sécurité et de protection des identités, Google a dans ses cartons une réflexion en cours sur la fin du système d’url tel que nous le connaissons aujourd’hui… Pour le remplacer par un système nouveau et plus simple, affaire à suivre…
D’ici là, et si cette réflexion n’a pas encore été menée au sein de votre entreprise, il est grand temps de passer l’ensemble de vos sites web et applications en HTTPS. La réflexion doit également comprendre le fait d’insérer le nom de votre entreprise dans la barre d’adresse des navigateurs, au moins sur les sites vitrine et à fort trafic.
Nameshield utilise des cookies
Nameshield souhaite utiliser des cookies permettant d’assurer le bon fonctionnement du site et, avec nos partenaires, d’en mesurer son audience🍪.
Nameshield souhaite utiliser des cookies permettant d’assurer le bon fonctionnement du site et, avec nos partenaires, d’en mesurer son audience. Plus d'informations dans notre politique de cookies 🍪.
Ces cookies sont essentiels au bon fonctionnement du site web. Ils assurent les fonctionnalités de base et les fonctions de sécurité du site web, de manière anonyme.
Cookie
Durée
Description
cookielawinfo-checkbox-advertisement
1 year
Set by the GDPR Cookie Consent plugin, this cookie is used to record the user consent for the cookies in the "Advertisement" category .
cookielawinfo-checkbox-analytics
1 year
Set by the GDPR Cookie Consent plugin, this cookie is used to record the user consent for the cookies in the "Analytics" category .
cookielawinfo-checkbox-functional
1 year
The cookie is set by the GDPR Cookie Consent plugin to record the user consent for the cookies in the category "Functional".
cookielawinfo-checkbox-necessary
1 year
Set by the GDPR Cookie Consent plugin, this cookie is used to record the user consent for the cookies in the "Necessary" category .
cookielawinfo-checkbox-others
1 year
Set by the GDPR Cookie Consent plugin, this cookie is used to store the user consent for cookies in the category "Others".
cookielawinfo-checkbox-performance
1 year
Set by the GDPR Cookie Consent plugin, this cookie is used to store the user consent for cookies in the category "Performance".
CookieLawInfoConsent
1 year
Records the default button state of the corresponding category & the status of CCPA. It works only in coordination with the primary cookie.
Ces cookies aident à réaliser certaines fonctionnalités comme le partage du contenu du site web sur les plateformes de médias sociaux, la collecte de commentaires et d’autres fonctionnalités de tiers.
Performance cookies are used to understand and analyze the key performance indexes of the website which helps in delivering a better user experience for the visitors.
Ces cookies sont utilisés pour comprendre comment vous arrivez sur notre Site et pour mesurer le nombre de visiteurs.
Cookie
Durée
Description
_ga
2 years
The _ga cookie, installed by Google Analytics, calculates visitor, session and campaign data and also keeps track of site usage for the site's analytics report. The cookie stores information anonymously and assigns a randomly generated number to recognize unique visitors.
_gat_gtag_UA_25904574_14
1 minute
Set by Google to distinguish users.
_gid
1 day
Installed by Google Analytics, _gid cookie stores information on how visitors use a website, while also creating an analytics report of the website's performance. Some of the data that are collected include the number of visitors, their source, and the pages they visit anonymously.
CONSENT
2 years
YouTube sets this cookie via embedded youtube-videos and registers anonymous statistical data.
Ces cookies sont utilisés pour vous proposer des offres et services personnalisés, plus adaptés à vos centres d’intérêts.
Cookie
Durée
Description
NID
6 months
NID cookie, set by Google, is used for advertising purposes; to limit the number of times the user sees an ad, to mute unwanted ads, and to measure the effectiveness of ads.
VISITOR_INFO1_LIVE
5 months 27 days
A cookie set by YouTube to measure bandwidth that determines whether the user gets the new or old player interface.
YSC
session
YSC cookie is set by Youtube and is used to track the views of embedded videos on Youtube pages.
yt-remote-connected-devices
never
YouTube sets this cookie to store the video preferences of the user using embedded YouTube video.
yt-remote-device-id
never
YouTube sets this cookie to store the video preferences of the user using embedded YouTube video.


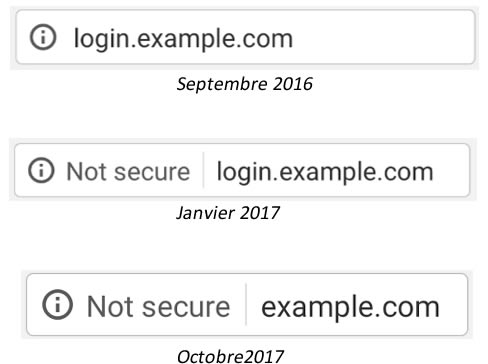 Septembre 2016 – Chrome 53 : le HTTP est la norme, et en dehors de certaines erreurs de sécurité liées à un défaut de la page (notamment lié aux certificats SSL), aucun indicateur particulier concernant le manque de sécurité
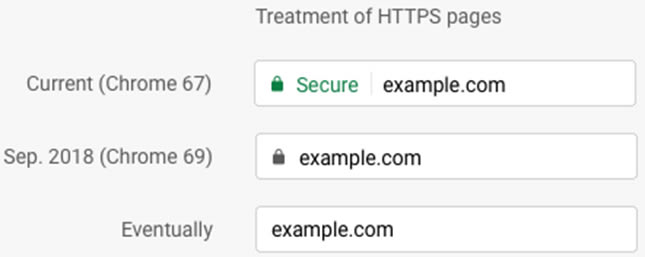 Pour beaucoup c’est un sérieux pas en arrière, il faudra suivre de près cette évolution et penser à mettre en place des certificats SSL Extended Validation EV, qui pour l’instant ne sont pas remis en cause par Google.

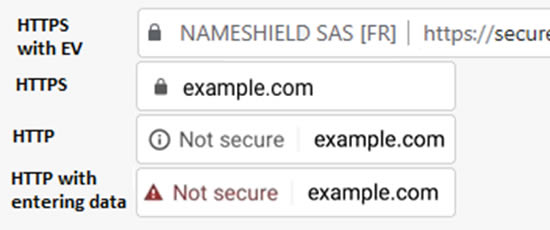 Désormais, l’affichage des pages HTTP contenant des informations sensibles pour l’internaute, telles que la saisie de mot de passe ou de numéro de carte de crédit, est barré d’un indicateur non sécurisé et pour la première fois de couleur rouge. Les autres pages HTTP sont indiquées non sécurisées en gris. Les pages HTTPS classiques avec un cadenas noir et celles avec un certificat EV affichent en plus le nom de la société… vous suivez ?
 Date non définie – Chrome YY : toujours dans une optique d’augmentation de la sécurité et de protection des identités, Google a dans ses cartons une réflexion en cours sur la fin du système d’url tel que nous le connaissons aujourd’hui… Pour le remplacer par un système nouveau et plus simple, affaire à suivre…
