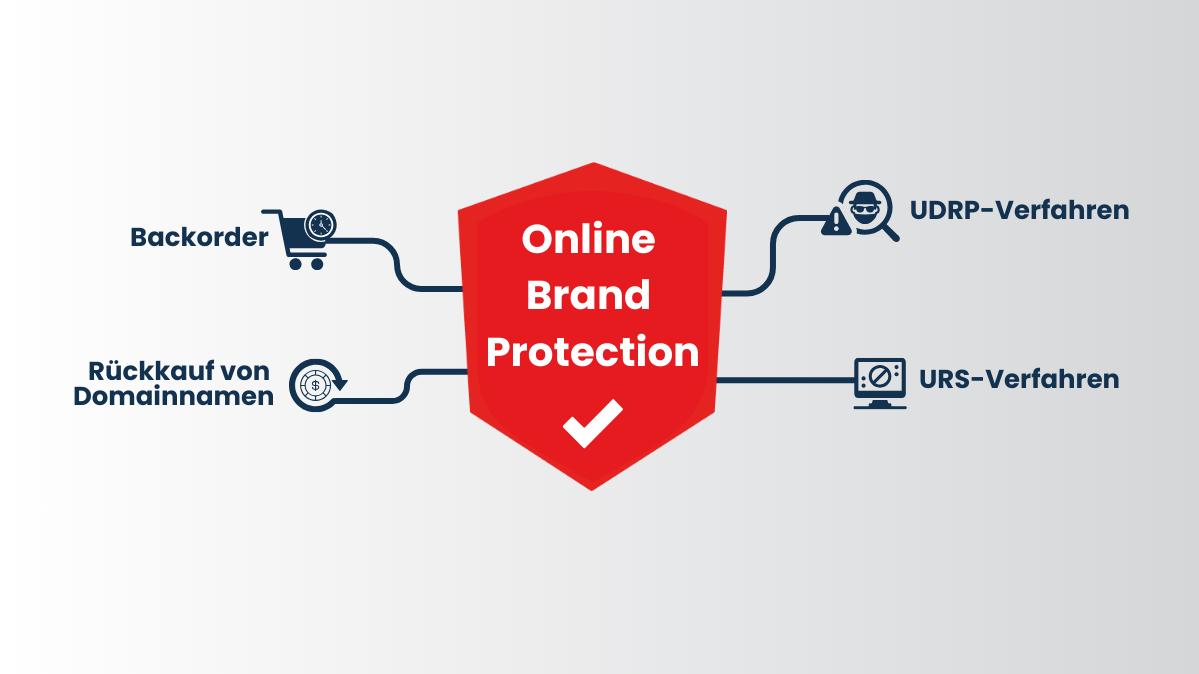
Online-Markenschutz in 2025 : In unseren kompakten Info-Sheets ‚In fünf Minuten erklärt‘ erfahren Sie alles Wissenswerte rund um das Thema Zurückgewinnung von Domains

Online Brand Protection / Online Markenschutz: Backorder - Rückkauf von Domainnamen - UDRP Verfahren - URS Verfahren

Laut dem Domain Name Industry Brief waren im zweiten Quartal 2025 weltweit nicht weniger als 371,7 Millionen Domain-Namen über alle Top-Level-Domains (TLDs) hinweg registriert. Den eigenen Domainnamen zu sichern, ist deshalb ein entscheidender Schritt, um Ihrer Marke Sichtbarkeit, eine klare Identität und eine starke Online-Präsenz zu geben.

Doch bei der Registrierung hört es nicht auf: In einer Welt, in der Sichtbarkeit und Reputation von Unternehmen vor allem online entschieden werden, ist der Schutz von Marken ein strategischer Hebel. Er sichert nicht nur die Kontinuität Ihrer digitalen Services, sondern stärkt auch das Vertrauen Ihrer Kunden.

Denn der Wert einer Marke zeigt sich heute mehr denn je in ihrer Resilienz – also in der Fähigkeit, sich gegen betrügerische Websites und zunehmend raffinierte Cyberbedrohungen zu behaupten.

Untätigkeit stellt ein echtes Risiko dar

Wer heute seine Marke nicht aktiv schützt, setzt sich einer ganzen Reihe von Gefahren und direkten Folgen aus:

  • Verlust von Umsatz
  • Schädigung des Markenimages
  • Vertrauensverlust bei Kunden durch eine beschädigte Reputation
  • Kompromittierung der IT-Systeme
  • rechtliche Risiken …

Kurz gesagt: Nichtstun kann schnell sehr teuer werden – finanziell, technisch und im Hinblick auf das Vertrauen, das Ihre Marke bei Kunden genießt

Für Unternehmen ist es entscheidend, Maßnahmen zur Cybersicherheit einzusetzen, um Betrugsversuche und Cyberangriffe frühzeitig zu erkennen und schnell darauf reagieren zu können. Ein wirksamer Schutz reduziert nicht nur die möglichen Auswirkungen eines Angriffs, sondern stärkt auch die Resilienz der Marke – durch mehr Glaubwürdigkeit und die Fähigkeit, souverän mit Vorfällen umzugehen, deren Tragweite oft erst im Nachhinein sichtbar wird.

Denn: Untätigkeit ist riskanter als Unsicherheit. Wer vorbereitet ist, bleibt handlungsfähig – wer es nicht ist, wird angreifbar.
Sich zu informieren, bewährte Praktiken zu kennen und die richtigen Maßnahmen zum Schutz der eigenen Marke einzuleiten, ist daher ein entscheidender Vorteil, um Angreifern stets einen Schritt voraus zu sein.

Markenschutz verstehen und Herausforderungen frühzeitig erkennen – mit unseren kompakten Info-Sheets ‚In fünf Minuten erklärt‘

Um Unternehmen dabei zu unterstützen, die vielfältigen Herausforderungen rund um den Schutz ihrer Marke besser zu verstehen – und die passenden Lösungen kennenzulernen – stellt Nameshield eine neue Reihe von kompakten Infoblättern bereit: „In fünf Minuten erklärt“.

Diese kurzen, leicht verständlichen Inhalte bieten Ihnen einen schnellen und praxisnahen Überblick über verschiedene Maßnahmen, mit denen Sie beispielsweise einen Domainnamen zurückerlangen und Ihre Marke im Netz wirksam schützen können.

  • Backorder: Beim Backorder wird ein Domainname überwacht, der von einem Dritten gehalten wird. Verlängert dieser den Namen nicht, fällt er zurück in den öffentlichen Bestand – und kann dann automatisch geordert werden.
  • Rückkauf von Domainnamen: In diesem Infoblatt erfahren Sie in wenigen Minuten, wie der Kauf eines Domainnamens abläuft, wenn dieser bereits rechtmäßig von einem Dritten registriert wurde.
  • UDRP-Verfahren: Das von der ICANN eingeführte außergerichtliche Verfahren UDRP (Uniform Domain-Name Dispute Resolution Policy) ermöglicht es, offensichtliche und unbestreitbare Markenrechtsverletzungen zu ahnden, die durch die Registrierung identischer oder ähnlicher Domainnamen durch Dritte entstehen. Es findet Anwendung auf generische Domains (gTLDs), new gTLDs sowie auf Länderdomains (ccTLDs), deren Registries die UDRP-Prinzipien anerkennen.
  • URS-Verfahren: Das URS-Verfahren (Uniform Rapid Suspension System) ist das neueste Streitbeilegungsverfahren im Bereich der Domainnamen. Es wurde von der ICANN speziell für die new gTLDs eingeführt und ermöglicht eine schnelle Suspendierung von Domains bei klaren Markenrechtsverletzungen.
Bauen Sie eine effektive Verteidigungsstrategie auf

Diese Materialien zeigen, wie Sie eine stimmige und maßgeschneiderte Verteidigungsstrategie entwickeln können. Dabei unterstützen wir Sie gerne mit einem individuellen Beratungsansatz, der sich an Ihren konkreten Bedürfnissen orientiert.

Gerade heute ist es unverzichtbar, die strategischen Domainnamen Ihres Unternehmens wirksam zu schützen. Dazu gehört, eine aktive Überwachung aufzubauen, um Angriffe so früh wie möglich zu erkennen, sowie sich über bewährte Cybersecurity-Praktiken zu informieren.

Denn: Ihre Marke online zu verteidigen heißt, ihr Wertvollstes zu bewahren – ihre Authenzität, ihre Präsenz, ihre Sichtbarkeit – und damit das Vertrauen Ihrer Kunden.

30 Jahre Erfahrung im Schutz digitaler Markenwelten

Mit über 30 Jahren Erfahrung im Bereich Online-Markenschutz unterstützt Nameshield seine Kunden dabei, ihr digitales Territorium vor immer zahlreicheren Angriffen zu schützen, zu überwachen und zu verteidigen.

Unsere Lösungen im Bereich Online Brand Protection helfen Unternehmen, die Resilienz ihrer Marke im Netz nachhaltig zu stärken. Dafür kombinieren wir leistungsstarke und praxisnahe Tools mit der Expertise unseres Beratungsteams. So können Marken ihre Integrität bewahren und ihre Rechte konsequent durchsetzen.

Haben Sie Fragen oder möchten Sie die Unterstützung von Nameshield in Anspruch nehmen? Unser Team steht Ihnen gerne zur Seite – schreiben Sie uns einfach hier.
Falsche Domain, echtes Risiko – und wie Sie darauf reagieren

Domainnamen sind heute ein fester Bestandteil der digitalen Angriffsfläche von Unternehmen. Betrüger und Cyberkriminelle nutzen diese strategischen Assets gezielt für Missbrauch und Cyberangriffe – mit ganz unterschiedlichen Zielen: von finanzieller Bereicherung über Störung und Destabilisierung bis hin zur Kompromittierung von Informationssystemen.

In diesem Zusammenhang registrieren Angreifer häufig Domainnamen, die eine Marke oder ein unterscheidungskräftiges Zeichen identisch oder täuschend ähnlich nachbilden – ohne jegliches Recht dazu. Dieses Vorgehen ist als Cybersquatting bekannt. Auch kann es passieren, dass böswillige Akteure nicht verlängerte oder aufgegebene Domains übernehmen und für ihre Zwecke missbrauchen – Domains also, die ursprünglich rechtmäßig einer Organisation gehörten.

Wie nutzen Cyberkriminelle missbräuchlich registrierte Domainnamen?

Anfang wurden mit dem Missbrauch von Domainnamen vor allem finanzielle Zwecken verfolgt – Betrüger registrierten Domains, um sie später zu einem hohen Preis weiterzuverkaufen. Auch wenn diese Praxis weiterhin existiert, sind Domain-Usurpationen heute vor allem Teil cyberkrimineller Aktivitäten.

Häufiges Ziel ist es, über Phishing-Kampagnen sensible Informationen zu stehlen. So werden ahnungslose Nutzer dazu verleitet, vertrauliche Daten preiszugeben, die anschließend für Identitätsdiebstahl oder den Zugriff auf Informationssysteme genutzt und weiterverkauft werden können.

Internetnutzer lassen sich schnell täuschen, wenn ein Domainname einer bekannten Marke sehr ähnlich sieht. Diese Methode wird gezielt genutzt, um Betrugsversuche, Umleitungen auf gefälschte oder werbefinanzierte Seiten oder die Verbreitung illegaler oder konkurrierender Angebote durchzuführen. Ebenso können solche Domains zum Verbreiten von Falschinformationen oder unangemessenen Inhalten eingesetzt werden.

Darüber hinaus kann Cybersquatting ein gängiger Angriffsvektor in der frühen Phase eines Cyberangriffs sein. Täuschend echte Domains werden genutzt, um Nutzer zum Herunterladen von Schadsoftware zu verleiten, die wiederum Systeme infiziert und Cyberkriminellen Zugang zu sensiblen Daten verschafft.

Cybersquatting – eine wachsende Bedrohung

Betroffene Unternehmen können infolge von Cybersquatting nicht nur finanzielle Verluste erleiden, sondern auch erhebliche Reputations- und Sicherheitsrisiken. Tatsächlich nimmt die Zahl der Markenrechtsverletzungen durch missbräuchliche Domainregistrierungen seit Jahren kontinuierlich zu.1

Die Registrierung scheinbar legitimer Domainnamen ist dabei äußerst einfach. Denn für Domainnamen gilt grundsätzlich das Prinzip „first come, first served“ – wer zuerst registriert, bekommt den Namen. Viele Registrare führen zudem keine Überprüfung der Identität des Antragstellers durch. Da einige Domain-Endungen außerdem sehr günstig erhältlich sind, kommt es immer häufiger zu Massenregistrierungen.

Cyberkriminelle nutzen verschiedene Varianten des Cybersquattings, um ihre Domains möglichst unauffällig erscheinen zu lassen. Beim sogenannten Combosquatting wird der Markenname beibehalten, aber um ein zusätzliches Schlüsselwort ergänzt (z. B. „marke-support.com“). Beim TLD-Squatting hingegen wird der Markenname unverändert verwendet, jedoch mit einer anderen Domain-Endung (z. B. „marke.net“ statt „marke.com“).

Sobald ein verdächtiger Domainname entdeckt wird, ist rasches Handeln gefragt: Zum einen sollten Maßnahmen zur Behebung des Verstoßes eingeleitet werden, um den Missbrauch zu stoppen. Zum anderen sind technische Prüfungen notwendig, um sicherzustellen, dass keine Kompromittierung im Gange ist – und um mögliche künftige Angriffe frühzeitig zu verhindern.

Wie Sie bei Markenmissbrauch handeln und Ihre Marke schützen können

Je nach Art des festgestellten Domainmissbrauchs und der gewählten Strategie gibt es verschiedene Maßnahmen zur Schadensbegrenzung und Markenverteidigung. Dazu gehören die einvernehmliche Rückgewinnung des Domainnamens, die Sperrung einer betrügerischen Website oder die Anfechtung einer Domainregistrierung über geeignete außergerichtliche Verfahren.

Eine häufig genutzte Maßnahme ist das Abmahnschreiben an den Inhaber des betreffenden Domainnamens – sobald dessen Identität bekannt ist. Ziel ist es, eine gütliche Einigung zur Rückgabe der Domain zu erreichen. Sollte der Inhaber dies verweigern, kann dieses Vorgehen gleichzeitig als erster Nachweis der Markenrechte dienen und die Grundlage für eine spätere Beschwerde oder Klage bilden.

Webseitensperrungen kommen zum Einsatz, wenn eine Domain eindeutig betrügerische Inhalte veröffentlicht oder für Phishing-Kampagnen genutzt wird. In solchen Fällen wird beim Registrar oder Hosting-Anbieter eine Sperrung beantragt – in der Regel auf Grundlage eines Dossiers mit Beweismaterial, das den Missbrauch dokumentiert.

Darüber hinaus gibt es außergerichtliche Streitbeilegungsverfahren wie UDRP oder URS, bei denen eine unabhängige Stelle eingeschaltet wird, um die Registrierung eines Domainnamens anzufechten – außerhalb des klassischen Gerichtssystems. Je nach Fall werden entsprechende Unterlagen bei einem Schiedsgericht, einer Registrierungsstelle oder einer akkreditierten Organisation eingereicht. Das konkrete Verfahren hängt meist von der Domain-Endung ab. In vielen Fällen ermöglichen diese Verfahren eine Wiedererlangung der betroffenen Domain.

Dies sind die gängigsten Schritte zur Reaktion auf Domainmissbrauch. In besonderen Fällen können jedoch auch weitere, individuell angepasste Maßnahmen erforderlich sein – abhängig von der Art der Verletzung und den Zielen der Markenstrategie.

Welche technischen Maßnahmen schützen Ihr Informationssystem?

Wie die ANSSI (Agence nationale de la sécurité des systèmes d’information) bereits in ihrem Bericht „Maîtrise du risque numérique“ von 2019 festhält, trägt „die Implementierung geeigneter Mittel zur Erkennung, Protokollierung und Korrelation […] maßgeblich zur Erkennung von Cyberangriffen bei“.

Wird ein missbräuchlicher oder verdächtiger Domainname entdeckt, sollte eine der ersten Maßnahmen darin bestehen, diesen auf Proxy-Ebene oder direkt auf dem DNS-Server zu blockieren. So wird verhindert, dass Nutzer auf die betrügerische Website zugreifen können – selbst dann, wenn sie über einen externen Link oder eine E-Mail dorthin geleitet werden.

Ein zweiter Schritt ist die Sperrung (Blacklisting) des Domainnamens auf dem Mailserver, um zu verhindern, dass Mitarbeiter E-Mails empfangen, die von dieser Domain gesendet werden. Viele E-Mail-Gateways bieten bereits integrierte Blocklist-Systeme, die von den IT-Sicherheitsteams des Unternehmens regelmäßig erweitert und gepflegt werden können.

Darüber hinaus sollten die Mail-Gateway-Protokolle überprüft werden, um festzustellen, ob vor Einrichtung des Blacklistings bereits Nachrichten von dieser Domain eingegangen sind. Gleichzeitig empfiehlt es sich, die Proxy-Protokolle zu analysieren, um sicherzustellen, dass kein Zugriff auf die betrügerische Website stattgefunden hat.

Diese Maßnahmen können zeitaufwendig sein, insbesondere wenn kein zentrales SIEM-System (Security Information and Event Management) vorhanden ist. Dennoch lassen sich Prioritäten setzen – etwa anhand der Kritikalität der betroffenen Domains, um gezielt und effizient vorzugehen.

Als Experte für den Schutz strategischer Domainnamen seiner Kunden unterstützt Nameshield Unternehmen mit Lösungen zur Erkennung von Cybersquatting-Fällen sowie mit einem Remediation-Service, der auf die Beilegung von Domainstreitigkeiten spezialisiert ist.

Kontaktieren Sie uns gerne, wenn Sie mehr über unsere Sicherheitslösungen erfahren möchten.


[1] Die Weltorganisation für geistiges Eigentum (WIPO) – eines der wichtigsten Schiedsgerichte, bei dem außergerichtliche UDRP-Beschwerden eingereicht werden können – verzeichnet einen deutlichen Anstieg der Fallzahlen: Zwischen 2022 und 2024 nahmen die Beschwerden um über 7 % zu, und im Vergleich zu 2020 sogar um mehr als 47 %.

Handlungsbedarf für Webseitenbetreiber: Lebensdauer von Zertifikaten wird deutlich verkürzt

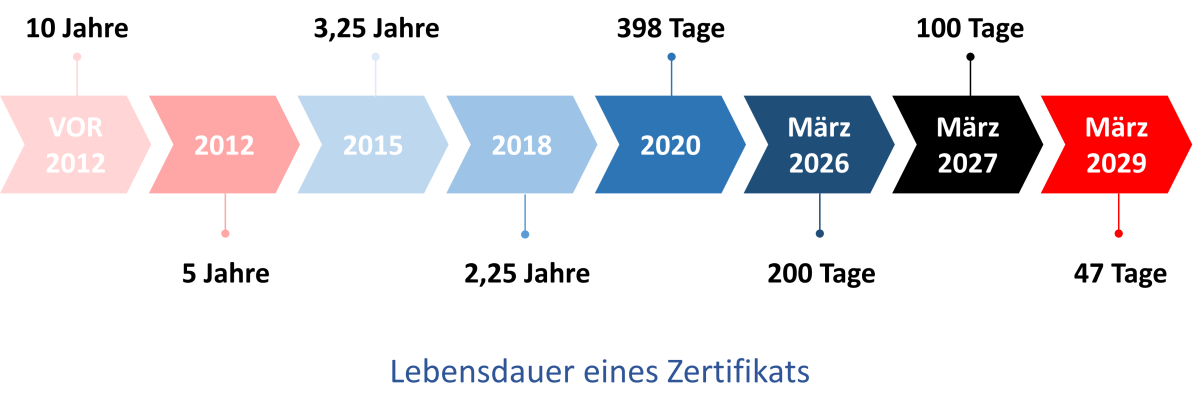
Am 9. Oktober 2024 kündigte Apple im Rahmen des CA/B Forums (Certification Authority Browser Forum) an, die maximale Laufzeit öffentlicher SSL/TLS-Zertifikate bis 2027 auf 45 Tage verkürzen zu wollen. Gleichzeitig ist geplant auch die zulässige Wiederverwendungsdauer von DCV-Challenges (Domain Control Validation) bis 2027 auf 10 Tage zu reduzieren.

Diese Initiative wurde sechs Monate später erneut aufgegriffen und angepasst – wiederum durch Apple. Dabei schlug das Unternehmen vor, den ursprünglichen Zeitplan zu ändern: Die maximale Laufzeit von SSL/TLS-Zertifikaten soll künftig 47 Tage betragen, während die Gültigkeit von DCV-Challenges ab dem 15. März 2028 auf 10 Tage begrenzt wird.

  • Bis zum 15. März 2026 bleibt die maximale Laufzeit eines TLS-Zertifikats bei 398 Tagen.
  • Ab dem 15. März 2026 beträgt die maximale Laufzeit eines TLS-Zertifikats 200 Tage.
  • Ab dem 15. März 2027 verkürzt sie sich weiter auf 100 Tage.
  • Und ab dem 15. März 2029 wird die maximale Laufzeit eines TLS-Zertifikats schließlich auf 47 Tage reduziert
SSL Zertifikatsdauer

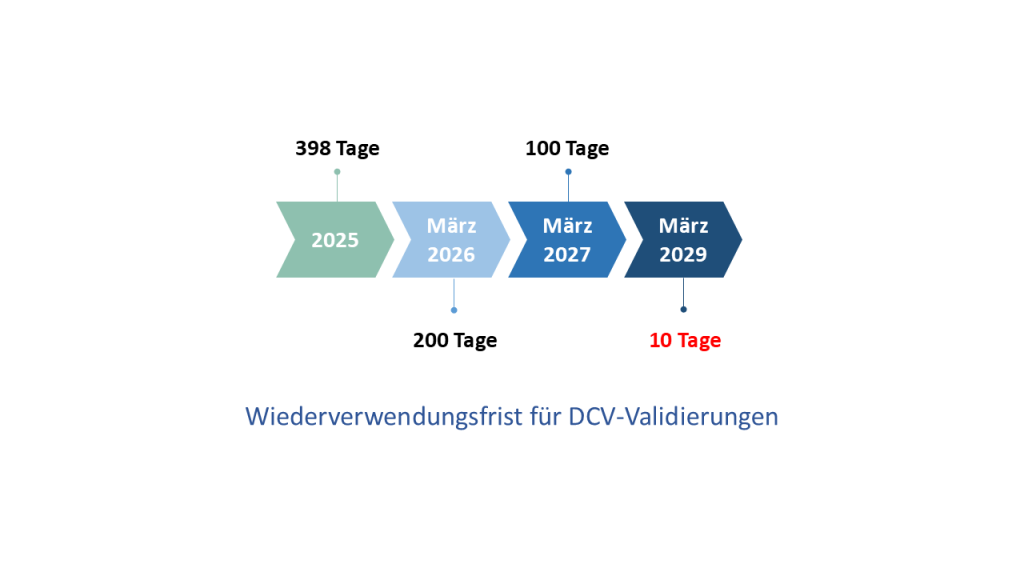
Parallel dazu werden auch die Wiederverwendungsfristen für die Domain Control Validation (DCV-Challenges) – also die Überprüfungen, die direkt in der DNS-Zone der im Zertifikat aufgeführten Domain erfolgen – an den Zertifikats-Zeitplan angepasst. Ziel ist es, bis 2029 eine maximale Frist von 10 Tagen zu erreichen.

  • Bis zum 15. März 2026 dürfen die Informationen zur Domainvalidierung maximal 398 Tage lang wiederverwendet werden.
  • Ab dem 15. März 2026 verkürzt sich diese Frist auf 200 Tage.
  • Ab dem 15. März 2027 beträgt sie nur noch 100 Tage.
  • Ab dem 15. März 2029 schließlich wird die maximale Wiederverwendungsdauer auf 10 Tage reduziert.

Angesichts dieser tiefgreifenden Veränderungen ab 2026 ist es dringend notwendig, sich rechtzeitig vorzubereiten. Die Entscheidungen des CA/B Forums werden das Umfeld der digitalen Zertifikatssicherheit nachhaltig verändern: Die Laufzeit von SSL/TLS-Zertifikaten wird weiter verkürzt, parallel dazu verschärfen sich die Regeln für die Validierung durch DCV-Challenges.

Der Erfolgsfaktor für ein zukunftssicheres Zertifikatsmanagement liegt klar in der Automatisierung: Mit nur noch 47 Tagen Laufzeit ab 2029 sind neun Erneuerungen pro Jahr und pro Zertifikat notwendig – eine manuelle Verwaltung ist damit schlicht nicht mehr realistisch.

Folgende Punkte sind für die Umstellung zu beachten:

  • Zertifikatsanbieter / Zertifizierungsstelle (CA): Setzen Sie hier auf einen vertrauenswürdiger Partner, der Sie bei allen Fragen rund um die Authentifizierung von Organisationen und Domains unterstützt – entscheidend ist hierbei das Service-Level für eine reibungslose Verwaltung. Empfehlenswert ist ein Multi-CA-Ansatz, um die Abhängigkeit von einer einzigen CA zu vermeiden – wie die jüngsten Probleme bei Entrust gezeigt haben.
  • Registrar / Primärer DNS-Provider: Die Kontrolle über den primären DNS der in den Zertifikaten aufgeführten Domains wird künftig der entscheidende Faktor für die Ausstellung sein. Jede Zertifikatsausgabe erfordert die Einrichtung eines TXT- oder CNAME-Eintrags in der betroffenen Zone. Eine direkte Anbindung zwischen CA und DNS ist daher unerlässlich.
  • CLM-Anbieter (Certificate Lifecycle Management): Das Inventarisieren des Zertifikatsbestands, das Definieren von Management-Regeln und die vollständige Automatisierung des Prozesses – von der CSR (Certificate Signing Request / Zertifikatsanforderung)-Generierung bis hin zum Deployment der Zertifikate auf den Servern – sind die zentralen Aufgaben eines CLM. Damit dies funktioniert, stützt sich das CLM auf Schnittstellen zu CAs bzw. Zertifikatsanbietern.

Gut vorbereitet sein – wie Sie die richtigen Lösungen finden

Vorbereitung heißt, die passenden Lösungen für Ihr Unternehmen zu erkennen – in den Bereichen Prozess, Technologie und Budget – und frühzeitig zu verstehen, welche Auswirkungen diese Entscheidungen haben. So sind Sie idealerweise schon im ersten Halbjahr 2026 startklar.

Nameshield – Ihr Partner für alle Herausforderungen rund um Zertifikate

Nameshield ist einzigartig auf dem Markt: Wir sind sowohl Registrar als auch Anbieter von Multi-AC-Zertifikaten. Seit über 10 Jahren kümmern wir uns darum, dass die Authentifizierung von Organisationen und Domains reibungslos funktioniert.

Wir pflegen enge Beziehungen zu den führenden Zertifizierungsstellen wie DigiCert, Sectigo und GlobalSign – und beherrschen gleichzeitig die DNS-Technologie, die für die Validierung von DCV-Challenges nötig ist. Das bedeutet: Öffentliche Zertifikate können bei uns fast sofort ausgestellt werden.

Außerdem verfügt Nameshield über Schnittstellen zu den wichtigsten CLM-Anbietern, sodass alle Komponenten der Zertifikatsverwaltung nahtlos zusammenarbeiten.

So sind wir in der Lage, frühzeitig alle Herausforderungen zu erkennen und professionell und zuverlässig zu lösen. Sprechen Sie uns bei Fragen zu dem Thema gerne jederzeit an.

dotBrand – It’s now or never!

Nameshield Stand auf dem Cybersecurity Summit

Im Mai war unser sympathisches Team inklusive Pulpi im schönen Hamburg auf dem Cybersecurity Summit unterwegs. Dabei hatten sie DAS Thema im Gepäck, das die Domainbranche gerade umtreibt: die Öffnung eines neuen Registrierungsfenster für dotBrands nach 14 Jahren Wartezeit. 

Mit einer dotBrand (auch .BRAND oder .MARKE geschrieben) besteht die einmalige Chance, eine Domainendung zu erwerben, die identisch mit dem eigenen Markennamen ist. Sie gibt Markeninhabern die Möglichkeit, über Internetadressen zu verfügen, die auf den Namen ihrer Marke enden (z. B. domain.brand). Durch die Einrichtung einer dotBrand besitzt der Markeninhaber eine strategische gTLD, die sein exklusives digitales Territorium sein wird. 

Für die Registrierung einer dotBrand sprechen aus Marketing- und IT-Security Sicht einige Vorteile: 

  • Führungsanspruch und Markenprägnanz zeigen durch unverwechselbare und kurze URLs mit der eigenen Marke als Absender 
  • ein echtes Plus in Sachen Kundenvertrauen, da der Erwerber die volle Kontrolle über den Domainnamenraum der Marke hat 
  • nur authentische Webseiten haben die Möglichkeit, unter der TLD ihrer Marke zu erscheinen, was die Orientierung für Kunden und Partner wesentlich einfacher macht 
  • Cybersquatting ist im Hoheitsgebiet der eigenen dotBrand damit ausgeschlossen 
  • die Kontrolle über die verwendeten Sicherheitsstandards liegt komplett in eigener Hand, da der Erwerber zu seiner eigenen Registry wird 
  • da noch nicht alle Unternehmen über eine eigene dotBrand verfügen, stellt sie vielen Branchen einen echten Wettbewerbsvorteil dar 

Wir sind wirklich gespannt, wer in der nächsten Runde dem Beispiel von Vorreitern wie Audi, Edeka oder Google folgen wird… 

Als kleines Schmankerl haben wir für alle, die unsere Masterclass zum Thema verpasst haben hier einen Live-Video Mitschnitt, in dem wir das Thema mit unserem VIP-Gast von der ICANN Chris Mondini vorstellen. Viel Spaß dabei und zögert nicht, uns bei Fragen einfach anzusprechen. 

https://www.youtube.com/watch?v=2tBnB_h4GsQ

Amazon Registry kündigt die Einführung von drei neuen TLDs an: .FAST, .TALK und .YOU

Der Markt für Domainnamen entwickelt sich weiter

In diesem Sommer werden neue gTLDs eingeführt, um den Bedürfnissen von Marken und Unternehmen gerecht zu werden, die ihre Domains besser auf ihre individuellen Bedürfnisse zuschneiden möchten. Amazon Registry hat drei neue personalisierte Domainendungen angekündigt, die im August eingeführt werden: .FAST, .TALK und .YOU.

Diese strategische Gelegenheit bietet für Digital Marketing Experten eine Reihe von Vorteilen:

Jede TLD wurde entwickelt, um spezifische Bedürfnisse zu erfüllen:

  • .FAST bezieht sich eindeutig auf Schnelligkeit, Leistung, Reaktionsfähigkeit und Optimierung. Sie kann daher in der Tech-Branche (kürzere Latenzzeiten und optimierte Wartezeiten) oder für Lieferdienste eingesetzt werden und so den Mehrwert gegenüber der Konkurrenz herausstellen.
  • .TALK ist allgemeiner, aber vielversprechend: Sie zielt auf Kommunikation und Austausch in verschiedenen Formen ab (Foren, Podcasts, Diskussionsplattformen, Influencer, Blogger, Meinungen, Debatten).
  • .YOU ist anspruchsvoll und zielt auf Personalisierung ab. .YOU verspricht eine persönliche Identität, die den Nutzer in den Mittelpunkt stellt, und kann auf die unterschiedlichste Art und Weise gestaltet werden. Sie richtet sich an Unternehmenskunden für dedizierte persönliche Bereiche, aber potenziell auch an Influencer, Blogs etc.

Der Zeitplan für die Einführung wird in drei Phasen unterteilt:

  • Die erste, die „Sunrise“-Phase, ist vom 26. August bis zum 25. September 2025 angesetzt. Während dieser Zeit können sich Marken, die beim Trademark Clearinghouse (TMCH) registriert sind, vor der Öffnung für alle positionieren.
  • Die zweite Phase, die „Early Access Period“, findet vom 25. September bis zum 6. Oktober 2025 statt.
  • Die vollständige Öffnung findet ab dem 6. Oktober 2025 um 13 Uhr nach dem Prinzip „First Come, first served“ statt.

Sind Sie an diesen neuen Möglichkeiten für Branding, Differenzierung und Personalisierung im Internet interessiert? Und möchten Sie von einem vertrauenswürdigen Partner begleitet werden, um einen Domainnamen in .FAST, .TALK oder .YOU zu erwerben? Das Nameshield-Team steht Ihnen gerne zur Verfügung, um Ihre Fragen oder Bedürfnisse zu beantworten. Zögern Sie nicht, uns zu kontaktieren!