Let’s Encrypt, ne pas confondre confidentialité et sécurité

Let’s Encrypt a récemment fait parler dans le petit monde des certificats TLS, en révoquant soudainement 3 048 289 certificats qui n’auraient pas dû être délivrés. Un bug dans leur logiciel de validation empêchait les contrôles des enregistrements CAA, et les certificats en question n’auraient pas dû être initialement délivrés. Des perturbations importantes ont résulté de cette révocation massive, mais il est difficile de se plaindre d’un service gratuit. 

On me demande souvent ce que je pense de Let’s Encrypt, et j’ai toujours cette même réponse : Let’s Encrypt a fait énormément pour chiffrer le web, mais met à mal la sécurité du web. Le chiffrement permet d’assurer la confidentialité (personne ne peut espionner) et l’intégrité (personne ne peut modifier) des échanges. Mais le chiffrement seul ne peut suffire si je n’ai aucune garantie de l’identité de celle ou celui avec qui j’échange (légitime ou frauduleux ?)… Et c’est bien là tout le problème.
Let's Encrypt - Certificats SSL TLS - Nameshield

En 2015, l’initiative Let’s Encrypt, supportée par les grands noms de l’Internet (EFF, Mozilla, Cisco, Akamaï…) voyait le jour avec pour objectif de diffuser en masse et gratuitement des certificats SSL au monde entier. Plus de cinq ans après sa création, l’organisation sécurise 190 millions de sites web et vient d’annoncer avoir distribué un milliard de certificats. Le cap a été franchi le 27 février 2020. C’est indiscutablement une belle performance.

96% du web chiffré en janvier 2020

En 2015, moins de la moitié du trafic web était chiffrée, pour grimper à 96% en janvier 2020. Bien sûr Let’s Encrypt n’est pas le seul acteur responsable de cet essor. Edward Snowden a lancé la première alerte, Google s’est largement engouffré dans la brèche, entre politique de référencement et modification des indicateurs de sécurité web. Mais en mettant à la disposition de tous, des certificats gratuits et basés sur un système largement automatisé, Let’s Encrypt a démocratisé le chiffrement… et mis aux oubliettes la notion d’identité.

Pas d’identité, pas de sécurité
Let's Encrypt - Certificats SSL TLS - Nameshield

Le credo de Let’s Encrypt est la simplicité, pour « simplifier à l’extrême le déploiement du HTTPS et en finir avec sa bureaucratie horriblement complexe » (dixit l’EFF dans la campagne de lancement). La bureaucratie horriblement complexe a pourtant une raison d’être : l’authentification forte, garante de l’identité du titulaire du certificat. Peut-être pas une garantie absolue de légitimité, pas une garantie de contenu non plus, mais la garantie d’une société enregistrée, légitimement propriétaire du nom de domaine concerné et avec un certificat validé selon une procédure drastique.

Let’s Encrypt, se contente de vérifier le contrôle du nom de domaine (DV, Domain Validation). Il suffit de cliquer sur un lien dans un email ou de renseigner un record TXT sur la zone DNS du nom de domaine. Or l’enregistrement de noms de domaine dans la plupart des TLD est purement déclaratif. Il est assez facile d’enregistrer un nom de domaine, de demander un certificat à Let’s Encrypt et de publier un site web en HTTPS://.

Résultat des courses ?

En cinq ans, l’ensemble des sites de phishing et sites frauduleux sont passés en HTTPS://. Dès 2016, Vincent Lynch alertait sur ce problème, 15 270 certificats contenant le terme « Paypal » avaient été émis par Let’s Encrypt, dont 14 766 frauduleux.

Le marché a été tiré vers le bas en termes de niveau d’authentification. Let’s Encrypt est loin d’être le seul responsable, Google et Mozilla, du haut de leurs 70% de parts de marché, ayant largement soutenu l’initiative, les gros hébergeurs du Cloud ont suivi, de même que les Autorités de Certification, challengées sur les prix. Nous avons aujourd’hui un web sécurisé avec 77% (novembre 2019) de certificats dont la légitimité du propriétaire n’est pas vérifiée.

L’authentification forte change la donne 

Le web est devenu chiffré par défaut. Est-il plus sûr pour autant ? Rien n’est moins sûr. L’internaute, éduqué depuis 20 ans à vérifier la présence du cadenas dans sa barre d’adresse, fait confiance à un web dont tous les sites frauduleux affichent le cadenas de sécurité. L’Internet est aujourd’hui confidentiel, mais il n’est pas sûr pour autant.

Il est urgent de revenir à l’authentification forte. L’authentification forte garantit un ensemble d’étapes obligatoires, drastiques et contrôlées pour l’obtention des certificats. Les procédures sont édictées par le CA/B Forum, renforcées régulièrement et suivies d’audit des Autorités de Certification.

23% des certificats sont encore délivrés sur la base de l’authentification forte, la plupart dans le monde de l’entreprise où les RSSI poussent pour la préserver. Nous devons tous nous appuyer sur eux, et soutenir les initiatives supportant les certificats OV (Organization Validation) et EV (Extended Validation), en particulier EV pour garantir l’identité des sites visités par les internautes. Si l’identité sur Internet semble avoir été quelque peu oubliée depuis quelques temps au profit de la confidentialité, elle risque de revenir rapidement sur le devant de la scène, poussée notamment par les internautes et le besoin de protection des données personnelles.
FIC 2020 – Le DNS Premium de Nameshield à nouveau labellisé France Cybersecurity

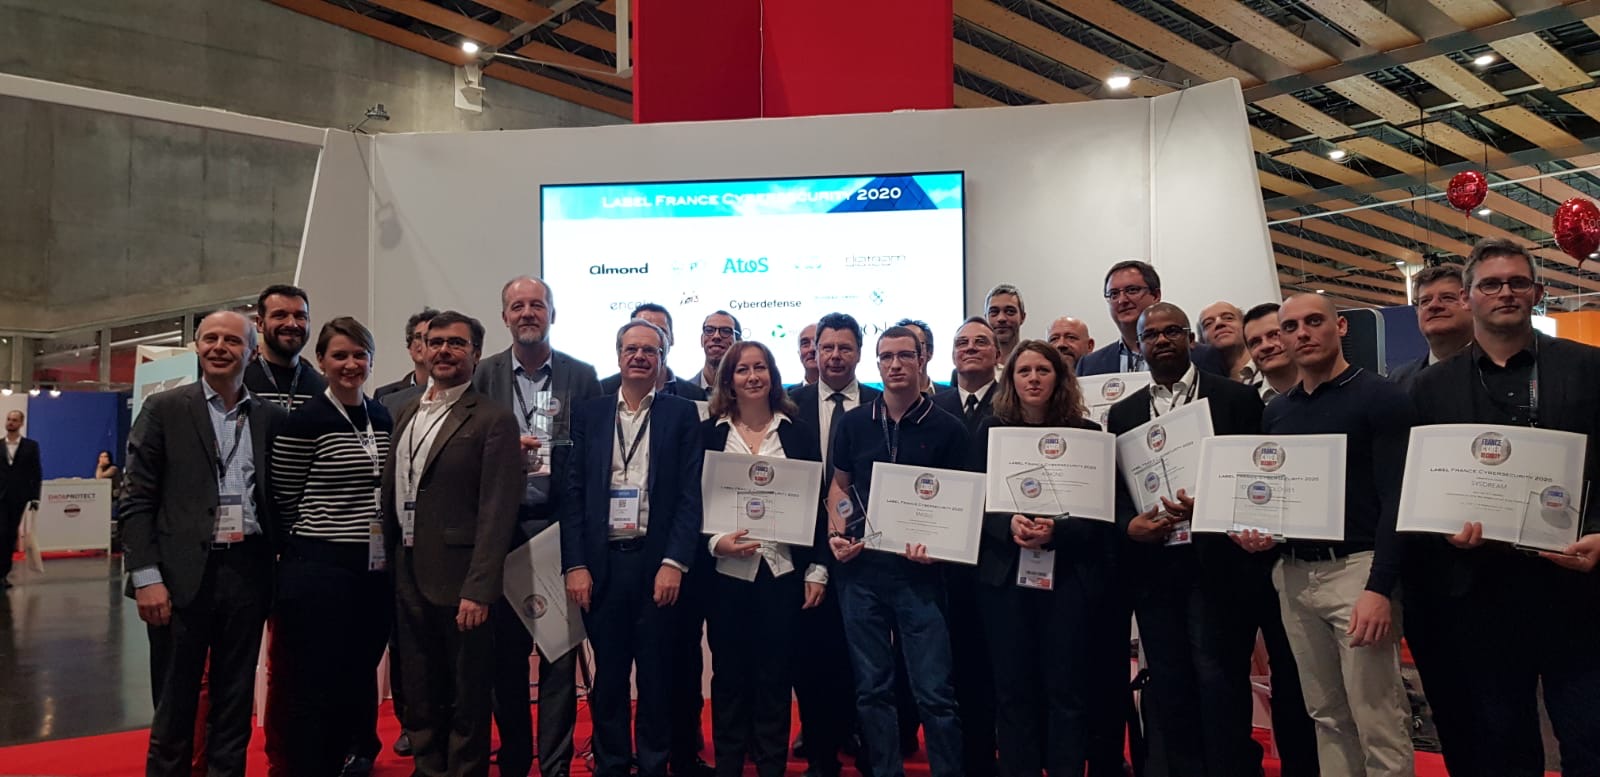
A l’occasion de la 12ème édition du Forum International de la Cybersécurité (FIC), l’événement de référence en matière de cybersécurité et de confiance numérique, qui se tient actuellement du 28 au 30 janvier à Lille, Nameshield s’est vu remettre une nouvelle fois le Label France Cybersecurity pour sa solution DNS Premium.

DNS Premium de Nameshield labellisé France Cybersecurity
8ème édition de la Remise des Labels France Cybersecurity, 29 janvier 2020

Le DNS Premium de Nameshield labellisé France Cybersecurity

Le DNS est au cœur des services critiques de l’entreprise : Internet, e-mail, applications…

Exposé de plus en plus fréquemment aux attaques telles que les attaques DDoS, Man in the Middle… il doit rester disponible.

Le DNS Premium de Nameshield est la solution qui répond aux besoins de protection du DNS avec une infrastructure redondante, ultra-sécurisée avec tous les services clés du DNS (anycast, protection DDoS, DNSSEC, statistiques).

Cette solution DNS Premium labellisée France Cybersecurity, permet ainsi à ses utilisateurs de protéger leurs actifs numériques de toute attaque et garantit une haute disponibilité de leurs services Internet.

Label France Cybersecurity, la garantie d’un niveau de qualité en matière de cybersécurité

DNS Premium de Nameshield labellisé France Cybersecurity

Pour rappel, le Label France Cybersecurity est la garantie pour les utilisateurs que les produits et services de Nameshield sont français et qu’ils possèdent des fonctionnalités claires et bien définies, avec un niveau de qualité en matière de cybersécurité vérifié par un jury indépendant.

Il répond à plusieurs besoins et objectifs :

  • sensibiliser les utilisateurs et donneurs d’ordre internationaux à l’importance de l’origine française d’une offre de cybersécurité et aux qualités qui lui sont propres ;
  • attester auprès des utilisateurs et donneurs d’ordre, la qualité et les fonctionnalités des produits et services ainsi labellisés ;
  • promouvoir les solutions de cybersécurité françaises et accroître leur visibilité en France et à l’international ;
  • accroître globalement leur usage et élever le niveau de protection des utilisateurs.

Ce label est gouverné par une structure composée de représentants réunis en 3 collèges :

  • Collège étatique : représentants de la Direction Générale de l’Armement (DGA), de la Direction Générale des Entreprises (DGE) du Ministère de l’économie, de l’industrie et du numérique et de l’Agence Nationale de la Sécurité des Systèmes d’Information (ANSSI).
  • Collège industriel : représentants de l’Alliance pour la Confiance Numérique (ACN) et d’Hexatrust.
  • Collège utilisateurs : représentants des groupements d’utilisateurs CIGREF, GITSIS, CESIN, CLUSIF espace RSSI.

Nameshield, société 100% française, certifiée ISO 27001 sur l’ensemble de son activité registrar, a su ainsi apporter toutes les garanties nécessaires à l’obtention du label France Cybersecurity pour son offre DNS Premium et illustre ainsi son engagement à toujours fournir à ses clients les meilleures prestations et standards en matière de cybersécurité.

Pour en savoir plus sur notre solution labellisée DNS Premium, rendez-vous sur le site de Nameshield.

[REPLAY WEBINAR] Se protéger du cybercrime : comprendre et appliquer les recommandations ANSSI visant le DNS

REPLAY WEBINAR - Se protéger du cybercrime : comprendre et appliquer les recommandations ANSSI visant le DNS

Le DNS est au cœur de nombreux services stratégiques de l’Internet (mails – VoIP – site – applications etc.) et reste un élément central exposé à de nombreuses cybermenaces.

L’ANSSI, l’autorité nationale en matière de sécurité et de défense des systèmes d’information, liste différentes préconisations pour la sécurisation du DNS.

DOH, DOT, blockchain DNS, DNSSEC font également l’actualité du DNS.

Notre expert aborde ces différents sujets à travers ce webinar, avec au programme :

  • Définition du Domain Name System
  • L’importance du DNS
  • L’ANSSI et le DNS
  • Les tendances du DNS

Retrouvez ce webinar animé par Christophe GERARD, Security Product Manager de Nameshield Group, en replay sur la plateforme Webikeo :

Nameshield signe l’Appel de Paris afin de contribuer activement à la stabilité de l’Internet

Nameshield, signe l’Appel de Paris afin de contribuer activement à la stabilité de l’Internet

Il y a tout juste un an, dans le cadre du 1er Forum de Paris sur la paix, le Président de la République Française, Emmanuel Macron, lançait l’Appel de Paris pour la Confiance et la Sécurité dans le Cyberespace. Cet appel est une déclaration politique destinée à marquer une mobilisation sur la stabilité dans le cyberespace et vient renforcer les efforts de la communauté internationale et de nombreux acteurs impliqués dans les enjeux de sécurité numérique. Ce texte rappelle certains principes que nous estimons fondamentaux, comme l’application du droit international et des droits de l’Homme dans le cyberespace. Il souligne aussi la nécessité d’une approche multi-acteurs pour élaborer les normes qui nous permettront de profiter pleinement, c’est-à-dire de manière fiable et sécurisée, des opportunités offertes par la révolution numérique. Enfin, l’Appel de Paris promeut le renforcement de la sécurité des produits et services numérique, que nous utilisons par exemple dans notre vie quotidienne. Le texte vise en ce sens à empêcher les cyberattaques commises par des acteurs malveillants qui mettent en danger l’ensemble des usagers du cyberespace.

Conscient que le développement de notre Société, tant sur les plans économiques, culturels et démocratiques, passe par une confiance renforcée de l’information qui transite par internet, la société Nameshield, qui œuvre depuis 25 ans pour protéger l’identité numérique de ses clients ; entreprises, collectivités et administrations via l’usage de leurs noms de domaine, a souhaité s’associer à cette démarche et signer l’Appel de Paris.

Son métier consiste à assurer l’intégrité et la résilience de l’identité des personnes morales et physiques sur internet, représentée aujourd’hui par le nom de domaine. En protégeant hautement les données renseignées sur la carte d’identité du nom de domaine (Whois) et en assurant un service de haute disponibilité et de haute performance via le Domain Name System (DNS) associé, Nameshield contribue ainsi dans une large mesure au deuxième principe de l’Appel de Paris : Protéger l’internet. Empêcher les activités qui portent atteinte intentionnellement et dans une large mesure à la disponibilité ou à l’intégrité du cœur public de l’internet.

Le Domain Name System peut être comparé à l’annuaire de l’internet. Ce protocole traduit un nom de domaine en adresse IP, en s’appuyant sur une base de données distribuée sur des milliers de machines. Pierre angulaire du web, si le DNS tombe, notamment par une corruption des données ou une attaque par déni de services, ce sont tous vos sites web et vos emails qui deviennent inaccessibles : cela devient purement impensable aujourd’hui ! Le DNS doit donc être protégé et rester hautement disponible. Protocole créé dans les années 1980, des failles de sécurité ont été depuis identifiées quant au fonctionnement usuel du DNS. C’est pourquoi un nouveau protocole sécurisé, DNSSEC, a été développé afin de garantir l’authenticité des échanges via une signature certifiée. D’autres solutions peuvent venir compléter la résilience de votre identité sur internet : le Registry Lock, les certificats SSL…

Les solutions de sécurité proposées par Nameshield, société indépendante française, stockant ses données en France, disposant de sa propre infrastructure DNS anycastée et résiliente, certifiée ISO 27001 sur l’ensemble de son activité noms de domaine, sont conformes aux recommandations de l’ANSSI sur les « bonnes pratiques pour l’acquisition et l’exploitation de noms de domaine ».

Dans le cadre du 2ème Forum de Paris sur la paix, le Ministère des Affaires étrangères a souhaité illustrer le deuxième principe de l’Appel de Paris : Protéger l’internet en mettant en avant les services proposés par Nameshield. La société est ainsi fière de pouvoir s’associer, à son niveau, aux acteurs impliqués dans les enjeux de sécurité numérique afin de rendre l’internet plus fiable et contribuer ainsi à la sécurité du cyberespace.

https://pariscall.international/fr/principles

NBA : Le phishing n’épargne pas les institutions sportives

NBA : Le phishing n’épargne pas les institutions sportives
Source de l’image : mohamed_hassan via Pixabay

Le 10 mai dernier, dans un communiqué de presse, la société Pacers Sports & Entertainment (PSE), propriétaire de l’équipe de basketball des Pacers de l’Indiana, franchise de la NBA (National Basketball Association), a révélé avoir été victime d’une attaque sophistiquée de phishing fin 2018.

Pour rappel, le phishing est une technique utilisée par des fraudeurs pour obtenir des informations personnelles dans le but de perpétrer une usurpation d’identité. Il s’agit d’une technique d’« ingénierie sociale » qui consiste à exploiter non pas une faille informatique, mais la « faille humaine » en dupant les internautes par le biais d’un email semblant provenir d’une entreprise de confiance, typiquement une banque ou un site de commerce.

Pacers Sports & Entertainment victime d’une attaque de phishing

Fin 2018, la société PSE a ainsi été la cible d’une campagne d’emails de phishing permettant l’accès non autorisé à des emails contenant des informations personnelles d’un certain nombre de personnes.

Cette cyberattaque a touché un nombre limité de personnes, cependant la quantité d’informations volées reste importante : nom, adresse, date de naissance, numéro de passeport, permis de conduire, numéro d’identification d’état, numéro de compte bancaire, numéro de carte de crédit, signature numérique, nom d’utilisateur et mot de passe, et pour certains le numéro de sécurité sociale.

La société américaine a alors rapidement mis en place des mesures pour sécuriser les comptes de messagerie touchés et a lancé une enquête avec l’aide d’experts judiciaires. Cette enquête a ainsi révélé que les pirates ont eu accès aux comptes d’un nombre limité de personnes, entre le 15 octobre et le 4 décembre 2018. Le communiqué ne donne cependant aucun détail sur l’identité des personnes visées.

PSE a informé individuellement chaque victime quelles informations les concernant ont été dérobées et rassure en affirmant qu’ « à ce jour, elle n’a reçu aucun rapport concernant une utilisation abusive ou une tentative d’utilisation abusive des informations personnelles ». La société a offert aux victimes de cette attaque, un accès gratuit à des services de surveillance de crédit et de protection d’identité.

Quelques règles simples face au phishing 

Les attaques de phishing deviennent de plus en plus fréquentes mais surtout de plus en plus sophistiquées et visent tout type de secteurs. Chacun doit donc redoubler de vigilance.

Pour conclure, rappelons quelques règles simples pour vous protéger face à des tentatives de phishing :

  • Ne pas répondre à une demande d’informations confidentielles par mail (code d’accès et mots de passe, code de carte bleue…) ;
  • Ne jamais ouvrir une pièce jointe dont l’expéditeur est soit inconnu soit d’une confiance relative ;
  • Vérifier les liens en passant la souris au-dessus (sans cliquer) pour s’assurer qu’ils renvoient vers des sites de confiance ;
  • Être attentif à la qualité du langage utilisé par l’expéditeur du mail ;
  • Ne pas faire confiance au nom de l’expéditeur du mail. En cas de doute, contacter l’expéditeur par un autre biais.