Participez au Baromètre Hexatrust de la souveraineté numérique 2026  

Le Baromètre Hexatrust 2026 met en lumière un changement de cap : la souveraineté numérique ne relève plus d’une intention, mais d’un passage à l’action.  

En 2025, 8 décideurs sur 10 reconnaissaient déjà l’importance croissante de la souveraineté numérique. Aujourd’hui, face à l’intensification des cybermenaces, telles que le phishing et l’usurpation de domaines, et face aux exigences de la directive NIS2 et du Cyber Resilience Act, la maîtrise de nos données n’est plus une simple option : c’est une véritable urgence stratégique. 

Nameshield membre Hexatrust au cœur de la réponse souveraine  

À l’heure où les cybermenaces fragilisent plus que jamais les organisations, la protection des noms de domaine et de l’identité numérique deviennent un pilier de souveraineté. Dans cette trajectoire, Nameshield, membre Hexatrust, s’inscrit dans une approche de confiance qui vise à réduire les dépendances, sécuriser les usages critiques et renforcer la maîtrise des actifs numériques, au service d’une cybersécurité plus autonome et plus résiliente. 

La contribution à un écosystème européen de confiance  

Le Baromètre Hexatrust 2026 s’inscrit dans une mission précise : faire de la souveraineté numérique une réalité concrète, portée par un écosystème européen de confiance.  

Nameshield, contribue à une réponse collective face aux cybermenaces, aux obligations réglementaires et aux dépendances technologiques, en défendant des solutions qui renforcent la maîtrise des actifs numériques et la résilience des organisations. 

Cette année, l’objectif est clair, il est nécessaire de mesurer comment les intentions se transforment en actions concrètes sur le terrain. Ce nouveau baromètre évalue ainsi : 

  • Vos processus d’achats : la migration réelle vers des solutions européennes de confiance. 
  • L’évaluation de vos dépendances : l’identification et la réduction des risques liés aux acteurs non souverains. 
  • Le déploiement effectif : le passage des discours aux actes pour la protection de vos environnements (messagerie, réseaux, données). 

Si vous êtes DG, DSI, RSSI, Directions Achats ou Directions Data/IA : votre vision du marché est essentielle pour faire avancer notre secteur. 

En prenant quelques minutes pour répondre à cette enquête, vous pourrez bénéficier : 

  • En partageant vos coordonnées, d’une restitution personnalisée pour situer le niveau de maturité de votre organisation par rapport à vos pairs ; 
  • D’un accès en avant-première à l’étude complète, avant sa présentation officielle lors des Universités d’Été de la Cybersécurité (UECC) le 10 septembre 2026 à Station F ; 
  • De la possibilité d’y répondre de manière totalement anonyme. 

Si vous souhaitez participer au Baromètre Hexatrust 2026 dès maintenant, c’est juste ici. 

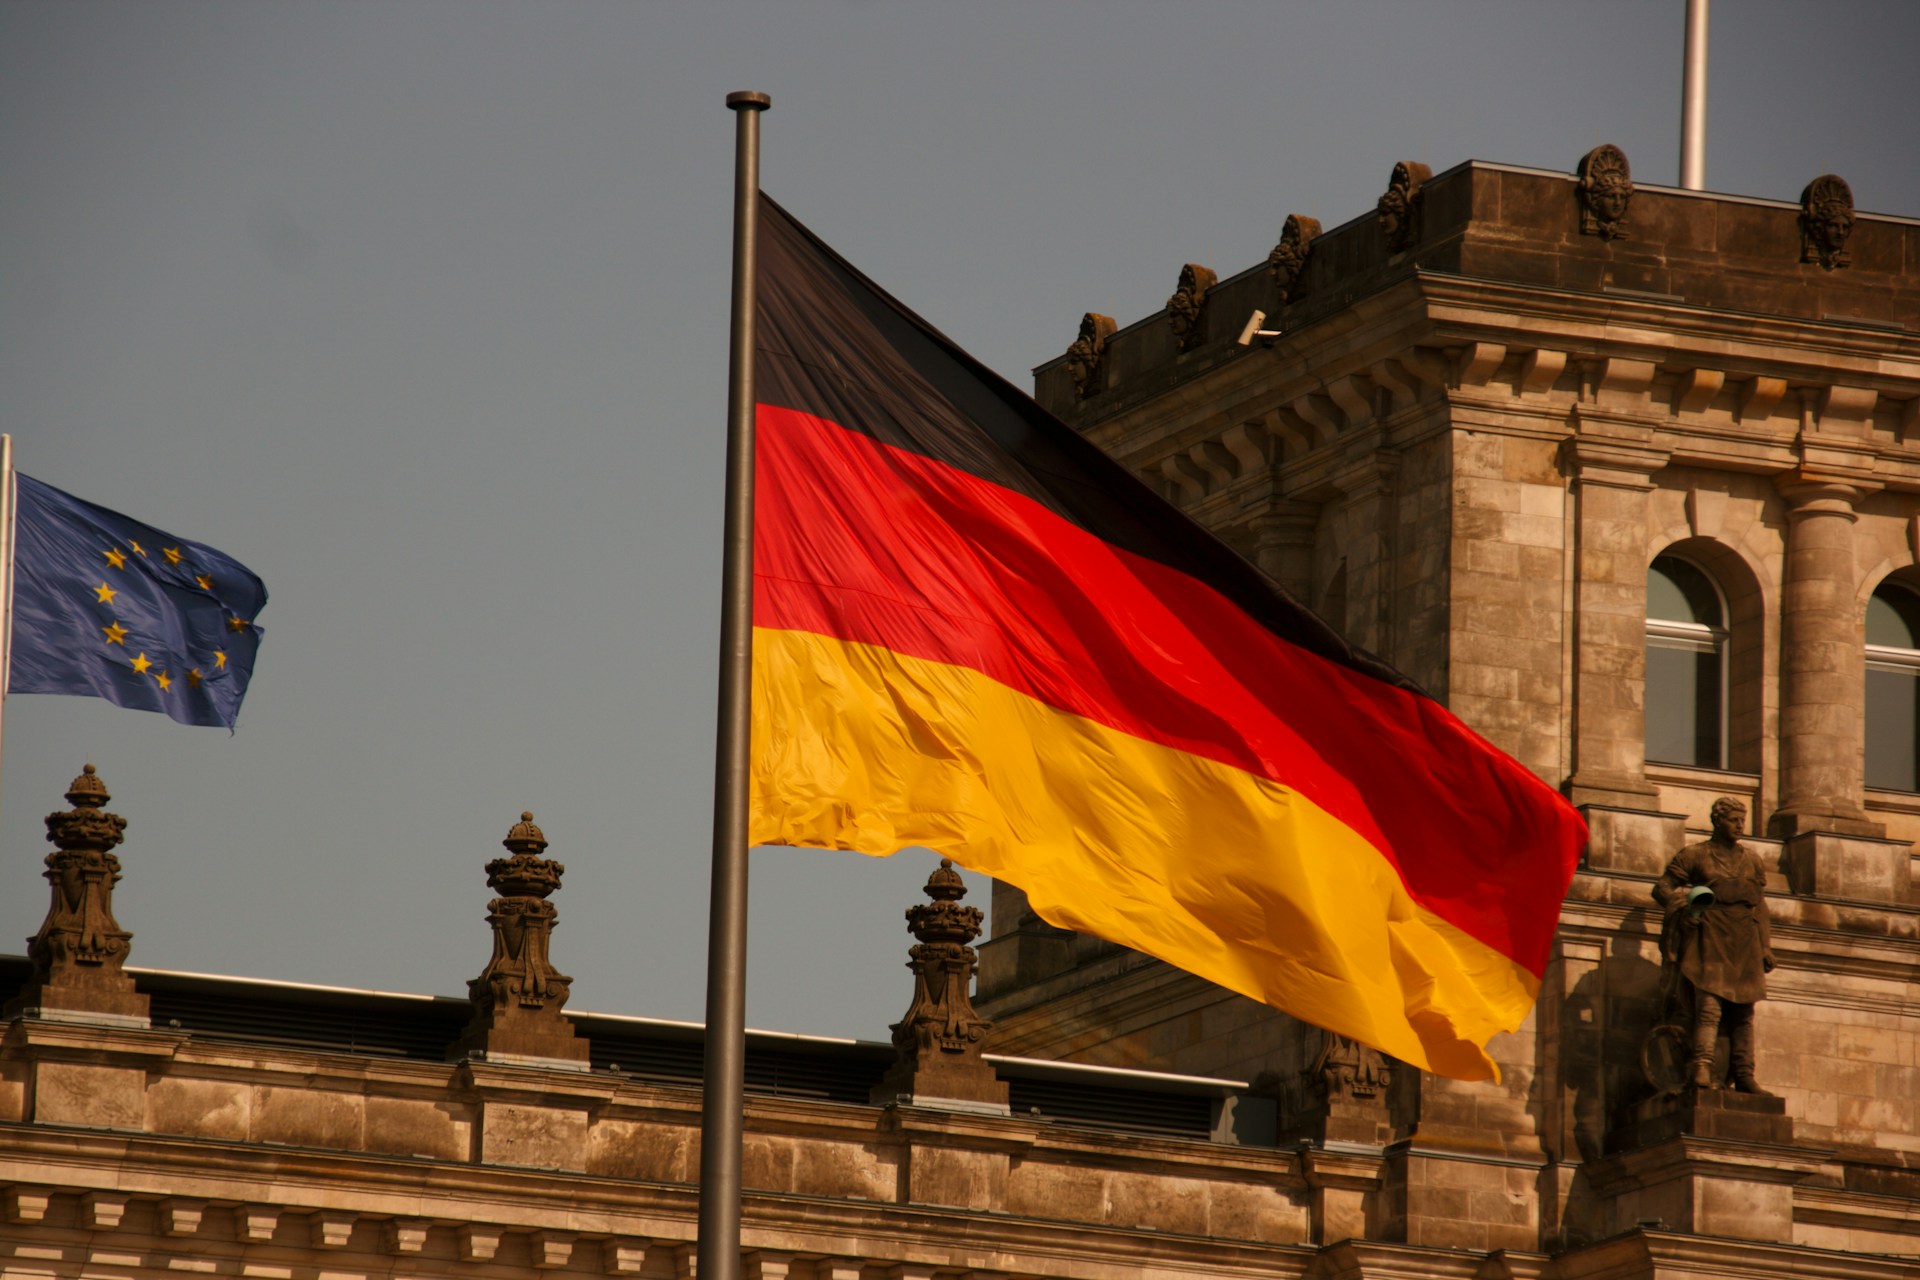
NIS2 : Le registre DENIC mise sur le renforcement de la confiance dans le .DE

NIS2 : Le registre DENIC mise sur le renforcement de la confiance dans le .DE
Source de l’image : Samuel Hagger via Unsplash

La directive européenne de cybersécurité NIS2 qui vise à renforcer le niveau global de cybersécurité au sein de l’Union Européenne, en imposant de nouvelles obligations aux acteurs jugés critiques pour le fonctionnement des infrastructures numériques, est aujourd’hui transposée dans 19 États membres. Contrairement à la première directive NIS, le texte inclut explicitement les opérateurs DNS et les noms de domaine.

La transposition de NIS2 dans la législation allemande devenue effective depuis le 6 décembre 2025, a conduit DENIC, le registre de l’extension .DE, à adapter ses procédures et ses politiques de gestion des noms de domaine. Cette évolution revêt une importance particulière compte tenu du poids du .DE, qui représente près de 18 millions de noms de domaine actifs et constitue aujourd’hui l’extension pays (ccTLD) la plus importante au monde après le .CN de la Chine.

À l’instar d’autres opérateurs de registres en particulier, ceux représentant des extensions pays intra-UE, DENIC a engagé plusieurs mesures concrètes afin de renforcer la fiabilité des données d’enregistrement et de limiter les usages abusifs. Les registrars accrédités sur le .DE doivent mettre en œuvre des contrôles permettant de vérifier que le titulaire déclaré d’un nom de domaine correspond bien à la personne ou à l’entité qu’il prétend être. Ces vérifications reposent notamment sur la collecte d’éléments d’identification ou de justificatifs de domiciliation. En cas d’audit ou de contrôles ciblés, le titulaire dispose d’un délai de sept à trente jours selon les contextes, pour transmettre les éléments d’identification demandés. À défaut, le nom de domaine peut être désactivé, puis supprimé. DENIC se réserve également la possibilité de suspendre ou de ne pas activer certains noms de domaine identifiés comme potentiellement abusifs ou frauduleux.

Si ces évolutions s’insèrent dans le cadre de la mise en conformité à la directive européenne, elles traduisent aussi une volonté du registre de renforcer le positionnement du .DE comme extension de confiance et de réduire les usages malveillants liés au phishing, aux spams ou aux campagnes frauduleuses.

Ce sujet fait aussi l’objet de politiques nouvelles au niveau des extensions génériques sous l’impulsion de l’ICANN. Pour DENIC en tout cas, elles marquent un changement majeur, car le registre est historiquement réputé pour son fonctionnement relativement ouvert et peu contraignant en matière de vérification des titulaires. L’évolution va en tout cas dans le sens de plusieurs travaux académiques et rapports spécialisés consacrés aux abus DNS qui montrent une corrélation directe entre la qualité des données d’enregistrement, les politiques de vérification d’identité et le niveau d’abus observé sur une extension. Les études menées notamment autour du projet européen DAAR (Domain Abuse Activity Reporting) de l’ICANN indiquent également que les TLDs appliquant des contrôles renforcés sur les titulaires et les enregistrements présentent généralement des taux significativement plus faibles de domaines impliqués dans des activités malveillantes que les extensions aux politiques d’enregistrement plus permissives.

Nameshield, acteur européen souverain dans la protection des noms de domaine stratégiques, le DNS et les services associés, veille à la conformité NIS2 en faisant le choix d’un haut niveau d’exigence en matière de sécurité et de qualité. Nameshield est accrédité auprès de DENIC depuis une trentaine d’années. Dans ce cadre, Nameshield a également renforcé les mesures d’identification des titulaires de domaines en .DE et sur un nombre croissant d’extensions dont les registres ont demandé des mesures additionnelles directement liées à la directive NIS2.  Vos chargés de clientèle sont à votre disposition pour toute information complémentaire et nos équipes commerciales pour vous proposer nos solutions pour bâtir la meilleure stratégie de sécurisation de vos actifs numériques.

EuroDIG : Construire l’Internet européen de demain et célébrer le .eu 

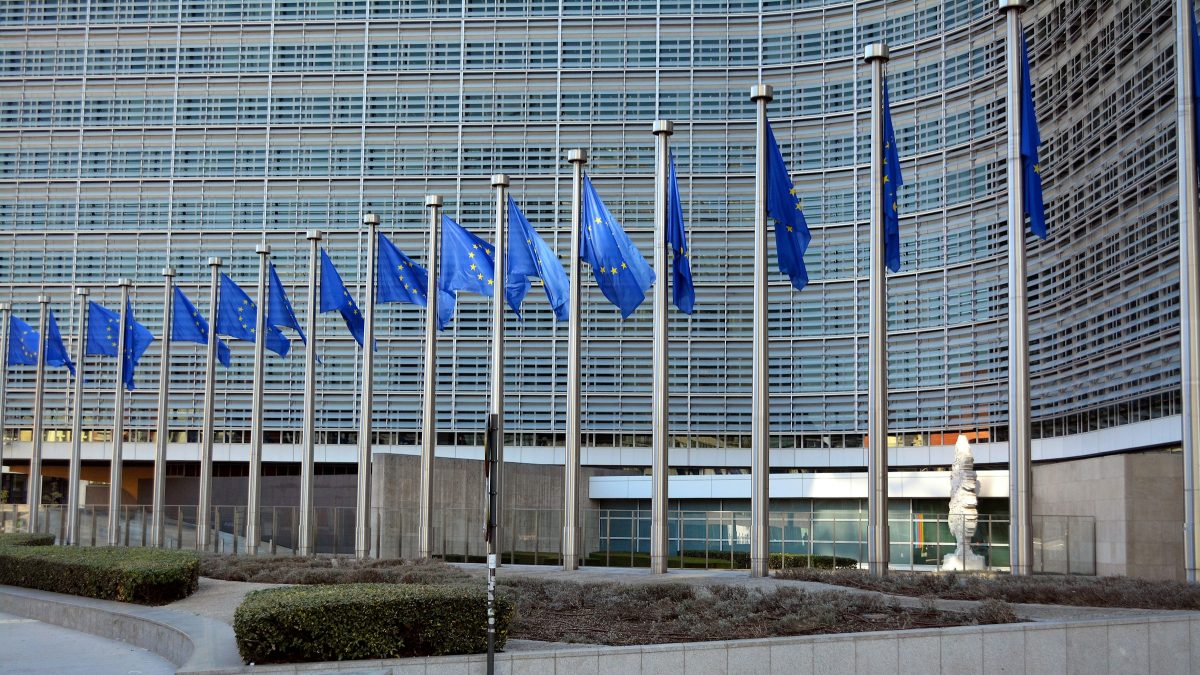
EuroDIG 2026

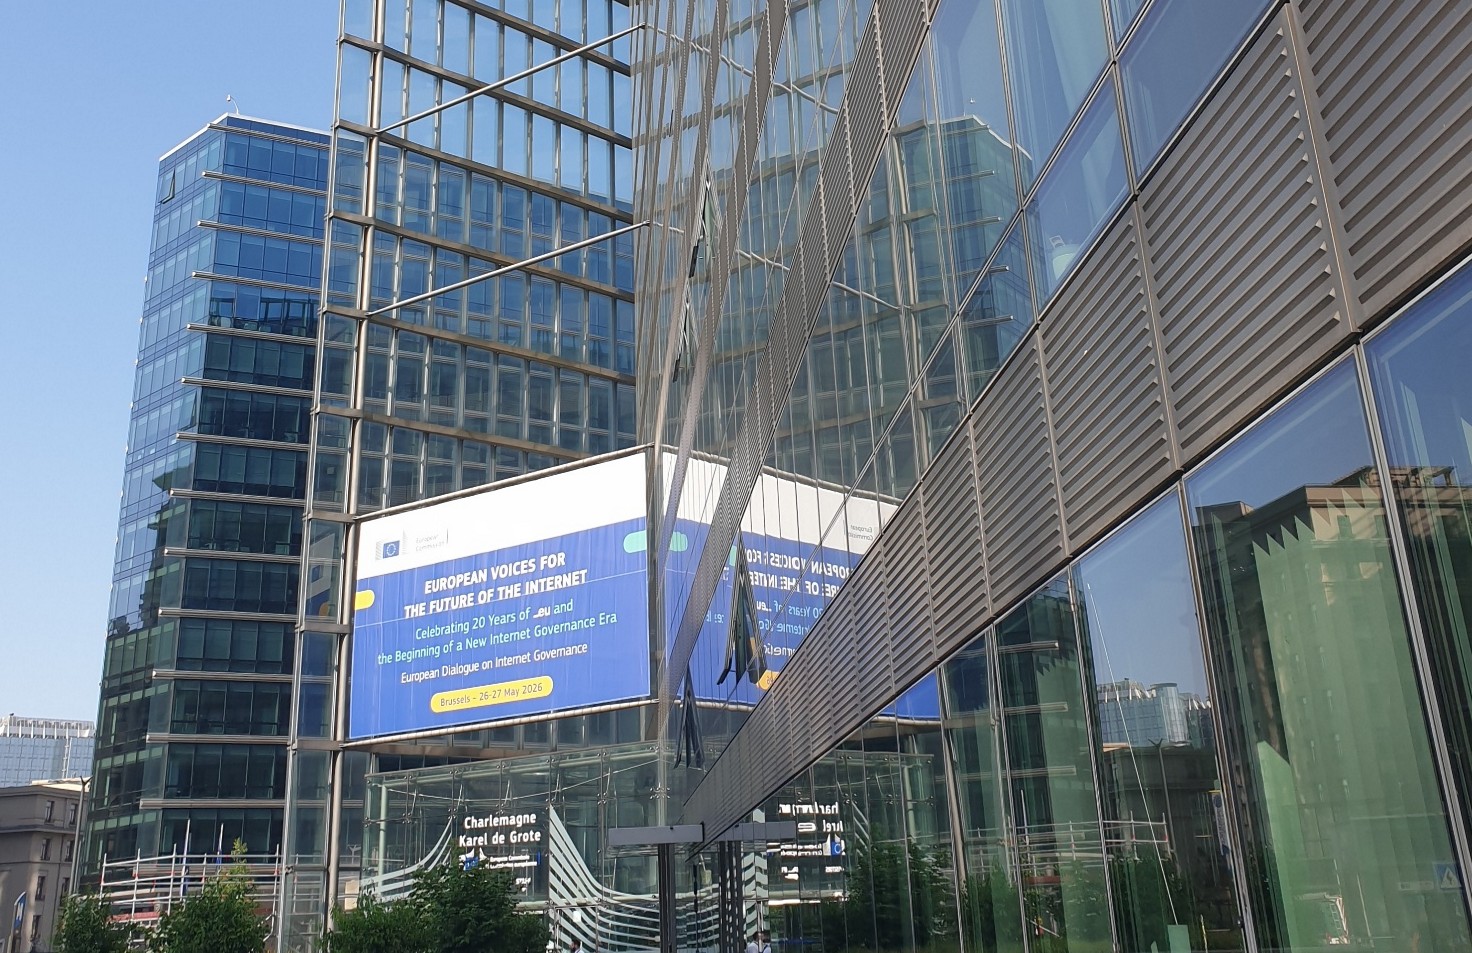
Les 26 et 27 mai 2026, Bruxelles a accueilli la 19ième édition du European Dialogue on Internet Governance (EuroDIG), organisée au bâtiment Charlemagne de la Commission européenne par EURid, le registre gestionnaire du domaine de premier niveau .eu. Cette édition s’est en effet déroulée dans le contexte de la célébration des vingt ans du lancement opérationnel du domaine européen .eu. Placé sous le thème « European Voices for the Future of the Internet » (Les voix européennes pour le futur d’Internet), l’événement a réuni responsables politiques européens, représentants des institutions de gouvernance d’Internet, acteurs techniques, entreprises du numérique, chercheurs et organisations de la société civile afin de débattre des grands enjeux de l’avenir numérique européen.  

EuroDIG 2026
Les locaux de la Commission Européenne accueillait la nouvelle édition de l’EuroDIG 

Les deux jours de réunions se sont ouverts sur un sujet critique dans le contexte géopolitique actuel : le backbone digital européen. Il faut comprendre par cette expression, l’ensemble des infrastructures critiques numériques que l’Union européenne cherche à développer ou fédérer pour réduire sa dépendance aux géants américains et chinois : réseaux fibre et sous-marins, cloud, centres de données, IA, interconnexions Internet, cybersécurité, plateformes de données et services souverains. 

Deux concepts européens ont vu le jour :  

  • le projet Gaia‑X  
  • l’initiative plus récente EuroStack 

L’objectif est de créer un Internet européen souverain résilient.  

Gaia X vise à créer une infrastructure cloud et data fédérée, interopérable, sécurisée et compatible avec les normes européennes des différents pays. 

Eurostack vise lui à construire une pile technologique européenne complète pour rendre l’UE indépendante sur plusieurs sujets critiques : 

  • les semi-conducteurs,  
  • la connectivité,  
  • le cloud,  
  • l’IA,  
  • les plateformes,  
  • les logiciels,  
  • l’identité numérique,  
  • les services publics numériques, 
  • la cybersécurité. 

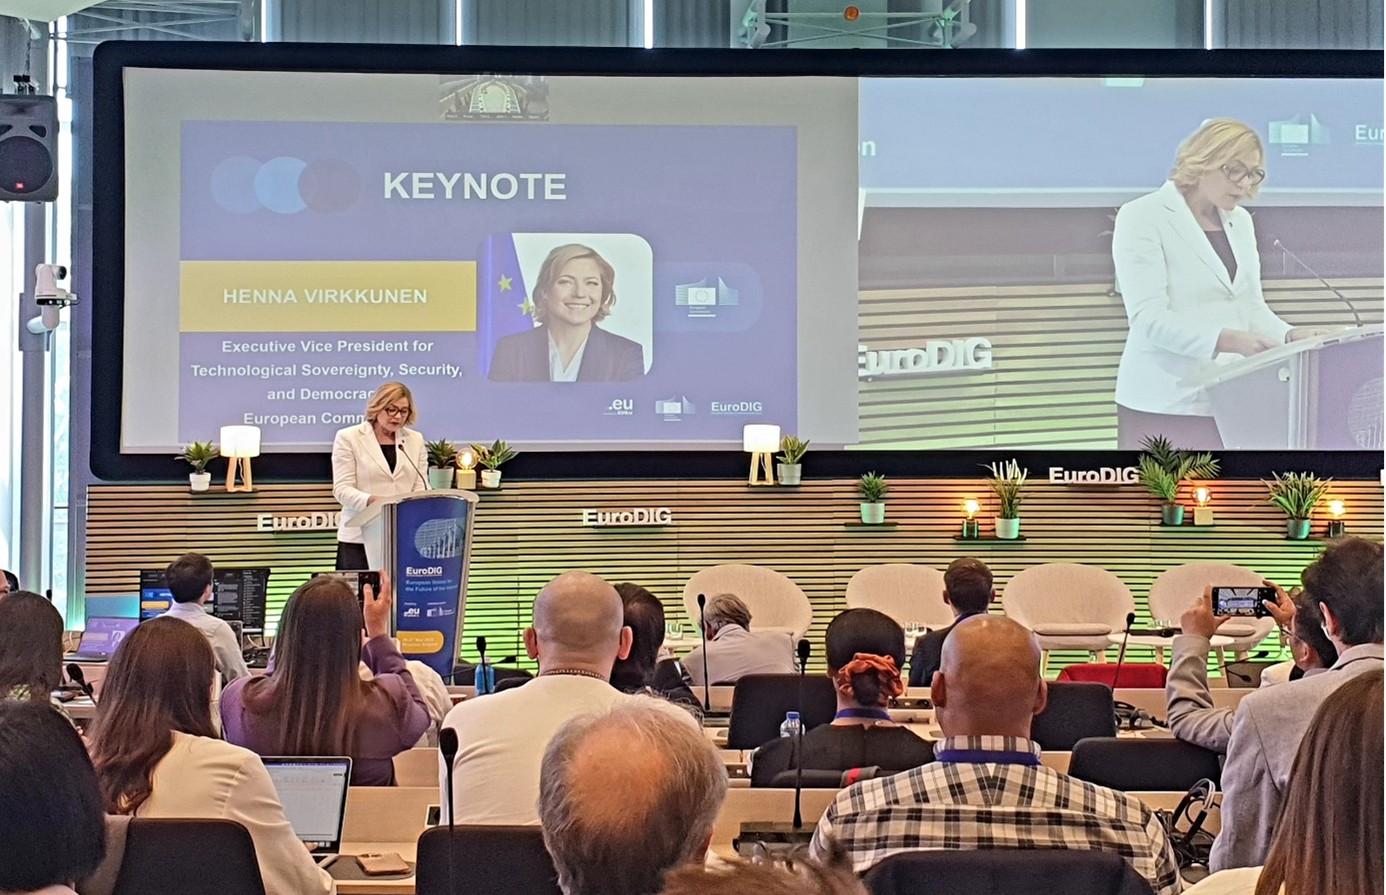
Pour appuyer ces projets et consolider le volet législatif, Henna Virkkunen, Vice-présidente exécutive chargée de la souveraineté technologique, de la sécurité et de la démocratie, est notamment revenue sur le « Tech Sovereignty Package », un paquet législatif et industriel transversal qu’elle porte et qui doit permettre de renforcer l’autonomie technologique de l’Union européenne dans les secteurs numériques considérés comme critiques. Les thèmes centraux du forum — cloud souverain, IA de confiance, résilience des infrastructures, cybersécurité, identité numérique européenne, gouvernance des données et autonomie stratégique — correspondaient directement aux priorités du package. Henna Virkkunen a aussi rappelé que le contrôle des données reste un élément clé pour cette souveraineté, plaidant pour un stockage auprès de prestataires européens au sein de l’UE. Un point important quand on sait par exemple que 70% du cloud mondial est aujourd’hui détenu par Amazon, Google et Microsoft.  

EuroDIG 2026
Henna Virkkunen, VP exécutive chargée de la souveraineté technologique, de la sécurité et de la démocratie

Dans le domaine des technologies quantiques, les sujets de recherches et les avancées technologiques ont aussi été présentés. L’UE a notamment investi dans la recherche au travers du « EU quantum flagship », un programme de financement lancé depuis 2018. Pour l’IA, c’est notamment le souhait d’IA souveraines qui a été évoqué en rappelant que nous devons garder un esprit critique face à cette technologie de plus en plus présente dans nos vies. 

L’Europe s’est aussi construite autour du .eu qui a célébré ses 20 années 

L’EuroDIG a permis de rappeler que l’UE est à l’initiative sur bien des sujets pour rendre l’Europe plus résiliente et singulière dans les technologies de l’Internet dans un monde devenu incertain. Mais ces initiatives doivent aussi être appuyées et soutenues par la multitude d’Etats et de citoyens qui constituent l’UE. Parmi les sujets que les européens se sont bien appropriés et donc à mettre au chapitre des succès, l’identité digitale paneuropéenne, le .eu. Lancé le 7 décembre 2005, le .eu compte aujourd’hui 3,8 millions de domaines enregistrés, avec un taux de renouvellement autour de 81 %, témoignant d’une base d’utilisateurs stable et fidèle. L’extension est dans le top 10 des extensions géographiques (ccTLD) au niveau mondial et est disponible dans les différents alphabets utilisés au sein de l’Union européenne grâce aux variantes .ею (cyrillique) et .ευ (grec). Peter Janssen, le General Manager d’EURid a rappelé l’essence du .eu : « Le .EU représente un espace de domaines ouvert, sécurisé et conforme aux valeurs démocratiques ». 

EuroDIG a rappelé que l’Internet européen reste très dépendant d’Etats extérieurs que ce soit en termes d’infrastructures ou sur le plan technologique, et que la solution ne réside pas non plus dans un repli géographique. La prise de conscience et les différentes initiatives et mesures actuelles sont à saluer dans un monde devenu davantage fragmenté et instable. Si Nameshield a toujours poussé ses solutions dans le sens d’une approche européenne souveraine, il est l’occasion de rappeler que les noms de domaine et le DNS sont des éléments centraux dans la stratégie digitale des entreprises. Construire sa souveraineté passe par un choix éclairé de ses partenaires et par le fait de se doter de solutions au service d’une politique de souveraineté numérique d’entreprise. Sujet d’actualité du moment, le Brand TLD, solution proposée par Nameshield compte parmi ces solutions. 

Fin des certificats RGS serveur Certigna, quelle alternative ?

Rappel sur le RGS

Le RGS pour Référentiel Général de Sécurité est une norme d’authentification de certificats numériques, qu’ils soient pour des serveurs ou des utilisateurs, qui s’impose aux autorités administratives pour la sécurisation de leur système d’information.

Le RGS a été élaboré conformément à l’article 9 de l’ordonnance n°2005-1516 du 8 décembre 2005 relative aux échanges électroniques entre les usagers et les autorités administratives ainsi qu’entre les autorités administratives. Il fixe les règles que doivent respecter les fonctions des systèmes d’information contribuant à la sécurité des informations échangées par voie électronique. Le RGS est applicable aux administrations de l’État, collectivités territoriales, établissements publics et autres organismes chargés de la gestion d’un service public administratif.

Contexte spécifique à Certigna pour les certificats RGS serveur

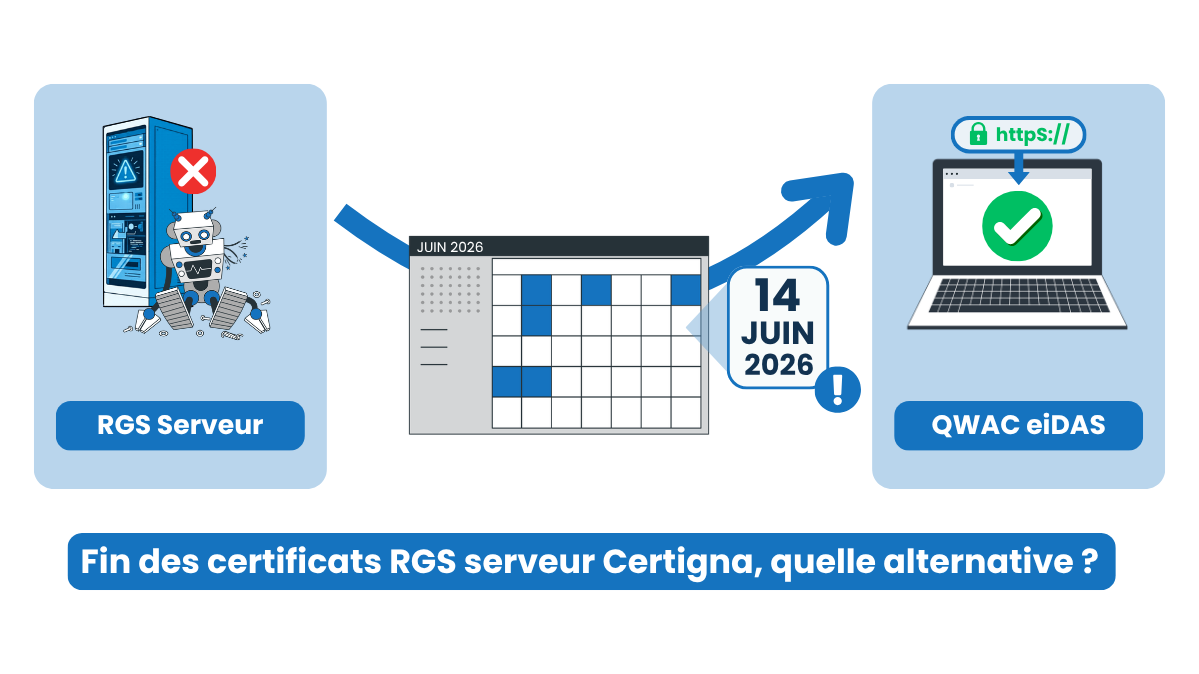
Certigna est une Autorité de Certification française, historiquement spécialisée dans les certificats RGS, serveur ou pour personne physique. Certigna est la dernière Autorité de Certification à émettre des certificats serveur basés sur le RGS et cessera d’en produire le 14 juin 2026. De nombreuses administrations doivent désormais trouver une alternative pour sécuriser les échanges.

Le 4 juillet 2025, Certigna annonçait que Google, suite à la publication de son nouveau Chrome Root Program, allait retirer la root CA (racine) de Certigna au 15 avril 2026 dans son navigateur Chrome, et qu’Apple ne renouvellerait pas la racine dans ses différents systèmes. Google comme Apple renforcent régulièrement les règles de sécurité associées à la gestion des racines de certificats dans leur magasin, et de manière plus officieuse, cherchent à limiter le nombre d’AC « locales » au profit d’acteurs internationaux. Pour ces géants de l’industrie, l’Europe ayant mis sur étagère une norme des 27 au travers du référentiel eIDAS, les spécificités françaises du RGS n’ont plus réellement lieu d’être.

C’est l’annonce de la mort du RGS * pour les serveurs, Certigna étant le dernier acteur à produire des certificats sur ce référentiel, à la suite de Certinomis ou encore ChamberSign. Seuls les certificats serveur RGS * sont concernés. Concrètement le 14 juin 2026, Certigna émettra ses derniers certificats SSL, SSL WildCard, SSL RGS et ceux-ci ne pourront être valables au-delà du 14 septembre 2026.

eIDAS et QWAC, les alternatives Européennes validées par l’ANSSI

L’Europe, dans sa volonté de souveraineté et de protection des actifs numériques, a établi un règlement dédié à l’authentification numérique et au chiffrement des échanges : le règlement eIDAS. Le marché et les administrations françaises se tournent aujourd’hui logiquement vers l’Europe pour remplacer les certificats liés au RGS. Les certificats QWAC, application directe de la norme eIDAS et alternative directe au RGS serveur sont actuellement massivement adoptés.

eIDAS : Electronic IDentification, Authentification & trust Services

Le règlement n° 910/2014 sur l’identification électronique et les services de confiance pour les transactions électroniques au sein du marché intérieur, dit règlement « eIDAS », est un règlement européen adopté le 23 juillet 2014.

QWAC : Qualified Certificates for Website Authentication

L’article 45 du règlement eIDAS renforce la reconnaissance des QWAC (Qualified Certificates for Website Authentication), des certificats SSL/TLS hautement sécurisés que les navigateurs web devront reconnaître.

L’ANSSI impose historiquement le Référentiel Général de Sécurité (RGS) aux entités publiques. Face à la réduction des solutions proposées sur le marché, notamment pour la sécurisation des serveurs Web, l’ANSSI a fait évoluer son « catalogue des produits et services qualifiés, agréés, certifiés » pour y intégrer notamment un ensemble de fournisseur Européen de certificats eIDAS :

« Les services de délivrance de certificats d’authentification de sites Internet qualifiés par l’ANSSI ainsi que par les organes de contrôle des États membres de l’Union européenne peuvent être consultés dans la liste de confiance publiée sur le site de la Commission européenne prévue à l’article 22 du règlement (UE) n°910/2014. »

Dans ce catalogue sont notamment listés les prestataires de confiance au niveau Européen notamment pour la fourniture de certificats QWAC eIDAS en remplacement du RGS (EU/EEA Trusted List Browser) :
https://eidas.ec.europa.eu/efda/trust-services/browse/eidas/tls

La position de Nameshield

Nameshield se positionne, pour la gestion des certificats numériques, comme un partenaire privilégié de plusieurs Autorités de Certification. Nous proposons à nos clients une gamme complète de certificats, de tous types et niveaux pour leur permettre d’une part, de limiter le risque de dépendance à une Autorité de Certification unique, et d’autre part de pouvoir gérer celles-ci dans un cadre contractuel flexible et unique.

La fin de la root CA de Certigna justifie d’autant plus ce positionnement. Nous voyons aujourd’hui une concentration des acteurs sur le marché, et des GAFAM qui imposent toujours plus leur vision des choses et règles associées. Ce sont eux qui poussent pour la réduction de la durée de vie des certificats, qui ont imposé le HTTPS par défaut, la fin du SHA1… et ce sont eux qui ont mis fin à l’existence de certaines AC telles que Symantec ou plus récemment Entrust.

Le RGS est trop petit, local et contraignant pour ces acteurs et le règlement eIDAS Européen s’applique naturellement désormais, sachant que celui-ci sera difficile voire impossible à contourner, notamment au regard du contexte géopolitique actuel.

Pour les certificats QWAC eIDAS, nous avons fait le choix de nous appuyer sur les entités européennes de Sectigo et Digicert, reconnues par l’ANSSI dans la trusted list des fournisseurs et partenaires historiques de Nameshield. Notre recommandation s’appuie sur la qualité de service fournie par ces acteurs dont nos clients bénéficient au travers de procédures d’authentification rapides et éprouvées, mais surtout sur leur taille, leur solidité technique et financière.

Nous sommes convaincus que l’utilisation de « petites » Autorités de Certification locales est aujourd’hui un risque majeur pour nos clients, dont les conséquences sur la sécurité de leur système d’information peuvent être désastreuses, en particulier avec la réduction en cours de la durée de vie des certificats.  

Si vous souhaitez faire appel aux services de Nameshield pour vos certificats ou que vous avez des questions sur le sujet, les équipes Commerciales et Certificats se feront un plaisir de répondre à vos demandes.

L’ANSSI a publié son « Rapport d’activité 2025 » : analyse des points clés à retenir 

Le 4 mai 2026, l’Agence nationale de la sécurité des systèmes d’information (ANSSI), a publié son « Rapport d’activité 2025 ». En mars, Nameshield vous livrait les informations essentielles de leur « Panorama de la Cybermenace ».  

Ce nouveau rapport dresse cette fois un bilan global des actions institutionnelles, stratégiques et opérationnelles menées par l’ANSSI sur l’année afin de renforcer le niveau de cybersécurité française.  

Face à un cyberespace devenu un lieu de « compétition, de contestation et parfois même d’affrontement désinhibé », l’Agence explique avoir dû adapter ses moyens pour faire face à une « massification de la menace » afin de pouvoir offrir à la France une « résilience cyber de premier rang ».  

Ce qu’il faut retenir du rapport 2025 de l’ANSSI en quelques chiffres  

Dans son rapport d’activité 2025, l’ANSSI fait le constat d’un environnement numérique où la vigilance doit rester constante, car les attaques gagnent en discrétion et en sophistication :  

  • 1 366 incidents ont été traités, un chiffre en légère hausse de +0,4 % par rapport à 2024. 
  • 3 586 événements de sécurité ont été portés à la connaissance de l’Agence. 
  • 658 agents œuvrent aujourd’hui au sein de l’ANSSI, avec un budget alloué de 44,2 millions d’euros (hors masse salariale). 
  • 1 263 organisations (soit 5 680 participants dont des PME, ETI, collectivités et grands groupes) ont pris part à REMPAR25, un exercice de crise massifié d’ampleur inédite simulant un « black-out numérique », prouvant la volonté de la France de s’entraîner collectivement. Cet exercice a permis de constituer un premier baromètre du niveau de préparation à une gestion de crise cyber d’ampleur.  

En 2025, la menace cyber est plus diffuse, rapide et difficile à repérer  

Le rapport met en lumière une pression continue sur les organisations, avec des incidents qui touchent différents types d’acteurs, rappelant qu’une défense efficace repose sur une surveillance continue, des équipes préparées et des mesures de protection adaptées aux environnements exposés, notamment le cloud, les messageries et les usages mobiles.  

L’ANSSI confirme que la cybersécurité ne se limite plus à la défense technique : elle s’inscrit désormais dans une logique de préparation continue, de gouvernance et de réaction rapide.  

  • Une attribution historique : pour la première fois, la France a publiquement attribué un ensemble de cyberattaques au renseignement militaire russe (GRU). L’ANSSI et le Centre de coordination des crises cyber (C4) ont mis en lumière l’utilisation du mode opératoire APT28 pour cibler des entités françaises, européennes et américaines (secteurs gouvernemental, diplomatique et de la recherche) à des fins d’espionnage. 
  • Ciblage du Cloud et des Mobiles : l’ANSSI a également constaté une recrudescence des attaques visant les environnements cloud (à des fins lucratives et de déstabilisation). En parallèle, le piratage d’équipements mobiles via des logiciels espions a augmenté, entraînant la publication de bonnes pratiques dans le cadre du Processus international de « Pall Mall », publié en avril 2025. 

Les réglementations : de véritables fils conducteurs de la cybersécurité en 2025  

L’année 2025 a servi de période d’anticipation, avec des repères plus clairs pour aider les organisations à structurer leur défense, sécuriser leurs fournisseurs et renforcer leur gouvernance. Pour les entreprises, cette évolution rappelle qu’une veille régulière et une adaptation progressive des pratiques sont désormais indispensables pour rester en conformité et anticiper au mieux. 

  • Directive NIS 2 : l’ANSSI a préparé activement l’arrivée de cette directive européenne visant à élever le niveau de cybersécurité de milliers d’entités françaises. Fin 2025, un service de « pré-enregistrement » a été lancé pour aider les entreprises à anticiper l’obligation légale. 
  • Cyber Resilience Act (CRA) : l’ANSSI a soutenu la mise en place de ce règlement qui impose des obligations minimales de cybersécurité pour les produits numériques distribués en Europe, afin de garantir des équipements sécurisés dès leur conception. 
  • Règlement sur l’Intelligence Artificielle (AI Act) : l’Agence a été impliquée dans la mise en œuvre de cette réglementation européenne, notamment pour ce qui concerne les questions de gouvernance, de cybersécurité, de robustesse et de fiabilité.

La cybersécurité comme pilier de continuité, de conformité et de résilience  

Au terme de cette année dense, le rapport d’activité 2025 de l’ANSSI dessine une réalité claire : la cybersécurité est désormais un enjeu de continuité pour toutes les organisations, quelle que soit leur taille. Entre la hausse des incidents, la montée en puissance des menaces ciblant le cloud et les mobiles, et l’accélération des cadres réglementaires, les entreprises doivent renforcer leur préparation, leurs contrôles et leur capacité de réaction. 

Pour les clients Nameshield, le message est sans ambiguïté : la protection des actifs numériques, la maîtrise des dépendances techniques et l’anticipation des obligations à venir deviennent des priorités concrètes pour préserver la confiance et la résilience. L’enjeu n’est plus seulement de répondre aux obligations, mais de bâtir une cybersécurité durable, capable de préserver l’activité, la confiance des partenaires et la continuité de service. 

Si vous avez des questions ou besoin d’accompagnement n’hésitez pas à nous contacter.