Le navigateur Chrome représente entre 62% et 68% de parts de marché mondial. Alors, quand en 2016 Chrome a annoncé son intention de déclarer le HTTP comme « not secure », le web dans son ensemble se mit à écouter !
Depuis juillet 2018, avec l’arrivée de Chrome 68, les sites en HTTP sont considérés comme « Non Sécurisé », ceux en HTTPS sont marqués « Sécurisé » dans la barre d’adresse.
Et depuis le 25 mai 2018, le RGPD est entré en vigueur et les sites
qui récoltent des données personnelles doivent disposer du HTTPS.
Passer au HTTPS par défaut sur l’ensemble de vos sites Web est devenu
indispensable, en faisant l’acquisition de certificat(s) SSL et permet de
bénéficier de différents avantages.
Au programme de ce webinar, nos
experts reviennent sur :
Qu’est-ce qu’un certificat SSL ?
Quels sont les avantages et les risques liés aux certificats SSL ?
Quelle stratégie adopter pour vos sites web ?
Retrouvez ce webinar animé par Christophe GERARD, Security Product Manager et Lucie LOOS, Directrice Marketing Experte cybersécurité de Nameshield group, en replay sur la plateforme Webikeo :
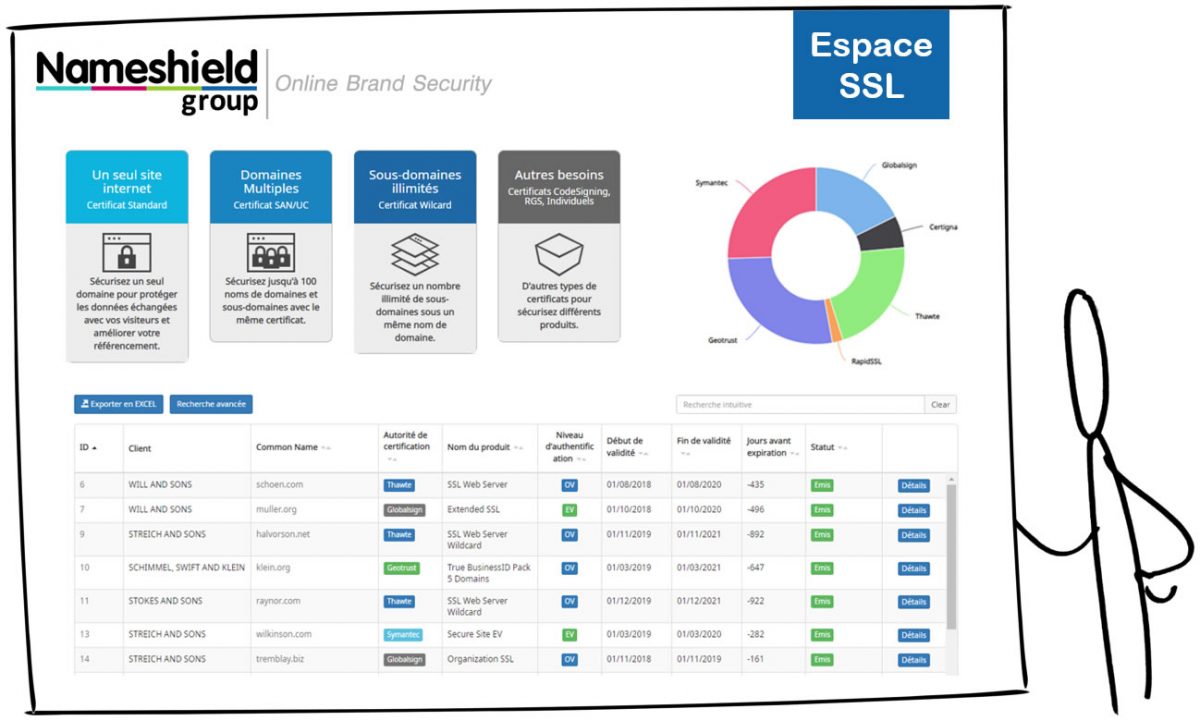
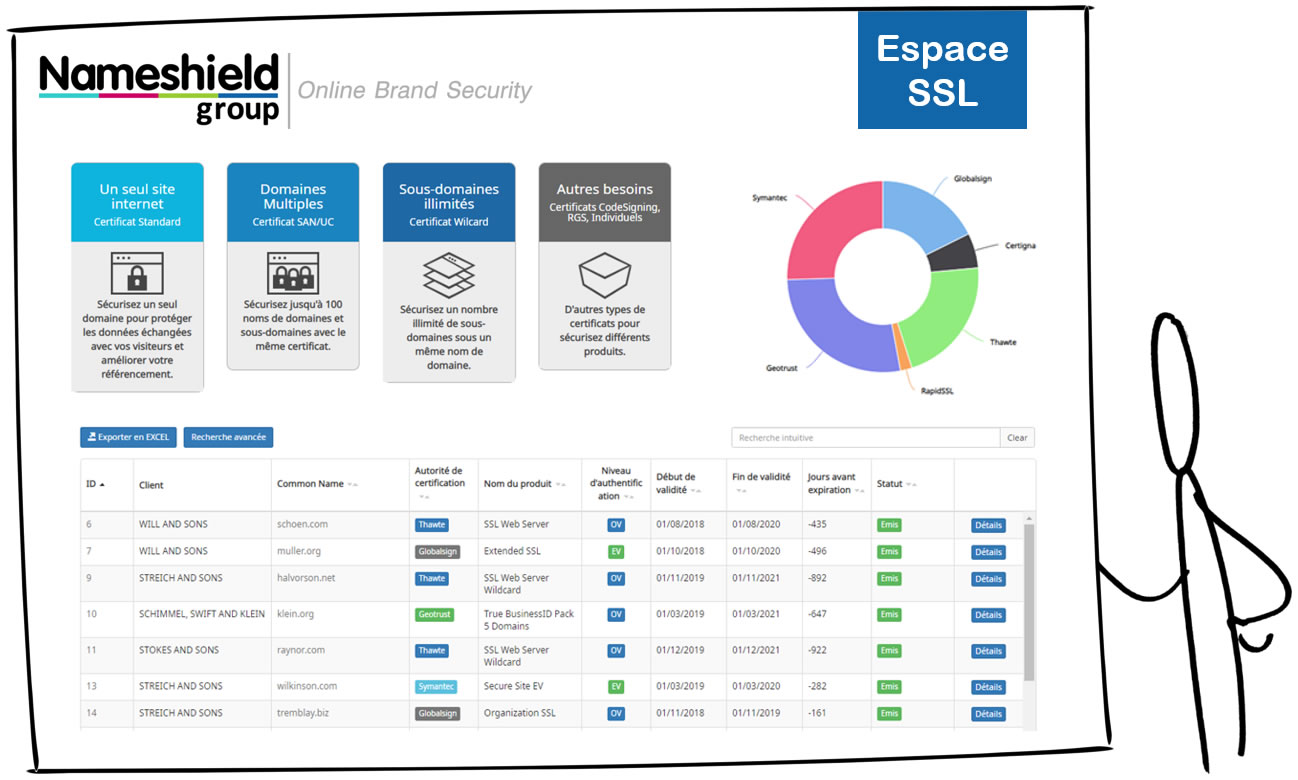
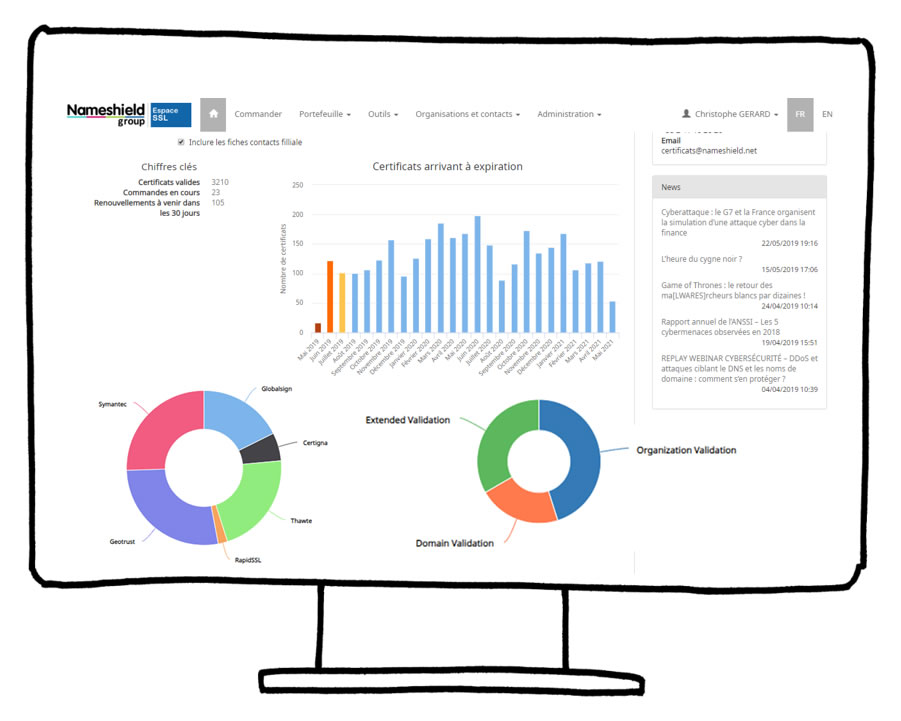
Plus intuitive, plus complète, plus jolie… la nouvelle interface SSL de Nameshield arrive le jeudi 13 juin, pour vous permettre de gérer l’ensemble de vos certificats.
Vous disposerez maintenant d’indicateurs clés sur votre portefeuille de certificats, de différentes vues de consultation des certificats (ensemble du portefeuille, vue détaillée, certificats proches de l’expiration, commandes en cours, certificats expirés ou révoqués), d’un système de gestion des Organisations et Contacts et d’un système de commande repensé.
Enfin, un outil d’aide à la décision a été intégré pour vous aider dans le choix du bon certificat en cas de doute.
La gamme de certificats est mise à jour, à disposition les certificats SSL, RGS, Code Signing, Individuels, tous types et tous niveaux d’authentification.
L’équipe SSL se tient à votre disposition pour une démonstration, un guide complet d’utilisation est à votre disposition pour l’ensemble des opérations et actions disponibles. Contactez-nous directement sur certificats@nameshield.net.
Vendredi 17 mai 2019, le conseil
des ministres de l’Union européenne a exposé la création d’une liste noire
recensant les auteurs de cyber exactions localisés hors frontières.
C’est donc un nouveau cadre
juridique qui a été validé par l’UE afin de tenter de faire diminuer le nombre en
perpétuelle progression de cyberattaques. A présent, l’UE pourra en effet
sanctionner des individus ou des entités impliquées dans les cyberattaques
menées depuis l’extérieur.
L’Europe cherche via cette mesure
à protéger autant que faire se peut ses infrastructures les plus critiques des
cybercriminels, relatives aux systèmes électoraux ou de santé par exemple, en
abolissant l’impunité dont semblait jouir les hackers internationaux.
Si aucun nom ne figure
aujourd’hui sur cette fameuse liste, la situation pourrait rapidement évoluer.
Récemment, le ministre des
Affaires étrangères britannique, Jeremy Hunt, a déclaré que : « depuis
trop longtemps, des acteurs hostiles menacent la sécurité de l’Union européenne
en perturbant des infrastructures clés, en tentant de déjouer les principes de
nos démocraties et en volant des secrets commerciaux et de l’argent se
chiffrant en milliards d’euros. Cette décision était donc indispensable. »
Fort est de constater que des
cyberattaques menées par des nations, contre d’autres nations ou des entités,
tendent à se multiplier.
Point important à noter, ces sanctions pourront être
rétroactives. A date, les sanctions ne sont pas encore clairement
définies : interdiction de voyager dès qu’identifiés, gel des
avoirs ? Plusieurs pistes sont actuellement à l’étude.
Devant la recrudescence et la puissance sans cesse augmentée des cyberattaques, un exercice de simulation d’une attaque informatiquedans le monde de la finance va être organisé par les 7 puissances économiques que sont les membres du G7.
Dans le cadre de la présidence
française, c’est la France qui pilotera ce test, auquel 24 autorités financières
de 7 membres du G7 participeront et ce pendant 3 jours.
Nul n’est aujourd’hui sans savoir
que le secteur bancaire est l’un des plus visés par les cybercriminels [19% des
attaques cibleraient les institutions bancaires selon une étude IBM].
C’est ainsi que pour la toute première fois, les pays du G7 organisent début juin 2019, une simulation transfrontalière de cyberattaque. Ce test est organisé par la Banque de France et propose le scénario suivant : un logiciel malveillant sera injecté au sein d’un composant technique très utilisé dans le secteur financier.
Comme l’indique Bruno Le Maire, ministre de l’Économie et des Finances de France, « Les menaces cyber sont la preuve que nous avons besoin de plus de multilatéralisme et de coopération entre nos pays ».
Selon cet argument, ce même
exercice sera mené au même moment dans d’autres pays, lui conférant une
dimension particulière. Si d’autres exercices de ce type avaient en effet déjà
été réalisés auparavant, notamment par la Banque d’Angleterre et la Banque
centrale européenne, aucun de ces tests n’avait été réalisé en simultané.
Quels sont les buts recherchés de cet exercice conjoint ? Établir fermement les risques d’une propagation épidémique d’une cyberattaque, afin de pouvoir améliorer la sécurisation des infrastructures et de s’assurer de la réactivité en cas d’attaque et d’éviter une contagion tous azimuts.
Les acteurs et fournisseurs de
services publics envahissent le monde connecté, profitant des innovations que
le reste du monde met si opportunément à leur disposition. Ce ne serait pas un
problème si nous ne vivions pas dans une époque où le piratage d’une centrale
électrique était devenu possible.
En 2015 et 2016, des pirates informatiques ont coupé le courant à des milliers d’utilisateurs en plein hiver ukrainien. Depuis, le gouvernement américain a admis ouvertement que des puissances étrangères tentaient chaque jour de prendre le contrôle des salles de commande du réseau énergétique des États-Unis. Et c’est important parce que nous sommes actuellement en train de connecter des infrastructures vieilles de plusieurs décennies dans un environnement qui nage avec des menaces contre lesquelles elles n’ont jamais été conçues.
Les ingénieurs et informaticiens n’ont pas toujours été sur la même longueur d’onde. Ces disciplines sont différentes, ce sont des mentalités différentes ayant des objectifs différents, des cultures différentes et, bien sûr, des technologies différentes. Les ingénieurs peuvent anticiper les accidents et les défaillances, tandis que les professionnels de la cybersécurité anticipent les attaques. Il existe des normes industrielles extrêmement différentes pour chaque discipline et très peu de normes pour le domaine en plein essor de l’Internet des objets (IoT), qui se faufile de plus en plus dans les environnements des services publics. Ces deux mondes entrent maintenant en collision.
Une grande partie de
l’informatique utilisée dans l’infrastructure des services publics était auparavant
isolée et fonctionnait sans crainte des pirates informatiques, avec des
systèmes conçus pour la disponibilité et la commodité, et non pour la sécurité.
Leurs créateurs n’envisageaient pas qu’un utilisateur ait besoin de s’authentifier
sur un réseau pour prouver qu’il était digne de confiance. Et, si ce postulat
était acceptable par le passé, nous avons aujourd’hui un paysage encombré de
machines obsolètes, chargées de codes peu sécurisés et non équipées pour faire
face aux menaces informatiques modernes. La mise à niveau de ces systèmes et la
sécurité après coup, ne résoudront pas tous ces problèmes de sécurité, et les
remplacer entièrement serait bien trop coûteux, difficile à envisager et
presque utopique pour beaucoup. Et c’est un réel problème aujourd’hui que de
les connecter dans un environnement exposé à des menaces et des adversaires sans cesse à la
recherche de la prochaine cible facile.
Aujourd’hui, le monde tend à se connecter de plus en plus, notamment à travers l’Internet des objets (Internet of Things – IoT), on parle de voitures connectées, de moniteurs pour bébé connectés au smartphone d’un parent et des sonnettes qui informent les propriétaires qui se trouvent à leur porte, les frigos, les machines à laver deviennent connectés… et les services publics suivent la tendance en voulant naturellement faire partie de l’évolution de ce monde vers l’informatisation croissante des objets physiques.
Aussi passionnant que ces innovations puissent paraître, à chaque jour son lot de découverte de failles de sécurité des objets connectés. Qu’il s’agisse de mots de passe codés en dur, d’une incapacité à authentifier ses connexions sortantes et entrantes ou d’une impossibilité de mettre à jour, il y a peu d’argument concernant leur sécurité. Ces produits sont souvent précipités sur le marché sans penser à ce facteur important.
Les entreprises et les
gouvernements s’emparent de l’Internet des Objets pour transformer leur manière
de faire du business, et les services publics font de même. Les grandes infrastructures
seront de plus en plus composées de connecteurs et de capteurs IoT – capables
de relayer les informations à leurs opérateurs et d’améliorer radicalement le
fonctionnement général des services publics.
Malheureusement, dans la course à
l’innovation, les premiers arrivés ignorent souvent les problèmes de sécurité
que de nouvelles inventions brillantes apportent souvent avec elles. Et entre un
environnement industriel ou utilitaire, même si le concept d’IoT est similaire,
les impacts potentiels peuvent être radialement différents. Une poupée
connectée est une chose, une centrale électrique en est une autre !
Les risques sur les services publics, sont avérés. Il existe de nombreux exemples. Stuxnet, le virus qui a détruit le programme nucléaire iranien en est un. Les attaques susmentionnées sur le réseau électrique ukrainien pourraient en être une autre. En outre, les gouvernements occidentaux, la France y compris, admettent maintenant que des acteurs étrangers tentent de pirater leurs services publics quotidiennement.
Si c’est un si gros problème, on pourrait légitimement se demander pourquoi cela n’est-il pas arrivé plus souvent? Pourquoi n’avons-nous pas encore entendu parler d’attaques aussi dévastatrices? Le fait est que beaucoup ne savent pas qu’ils ont déjà été piratés. De nombreuses organisations passent des semaines, des mois et souvent des années sans se rendre compte qu’un attaquant se cache dans leurs systèmes. Le Ponemon Institute a constaté que le délai moyen entre une organisation atteinte et la découverte de l’attaque est de 191 jours, près de six mois donc. Cela est particulièrement vrai si l’un de ces systèmes anciens n’a aucun moyen de dire ce qui est anormal. D’autres peuvent simplement cacher leur violation, comme le font de nombreuses organisations. De telles attaques sont souvent gênantes, en particulier avec les implications réglementaires et les réactions publiques qu’une cyberattaque sur un service public entraîne.
De plus, la plupart des attaques
ne sont souvent pas catastrophiques. Ce sont généralement des tentatives pour
obtenir des données ou accéder à un système critique. Pour la plupart, c’est un
objectif suffisamment important à atteindre. S’attaquer aux possibilités les
plus destructrices d’une telle attaque constituerait essentiellement un acte de
guerre et peu de cybercriminels voudraient se mettre à dos un État.
La théorie du cygne noir – théorisée par Nassim Nicholas Taleb : une situation difficile à prévoir et qui semble extrêmement improbable, mais qui aurait des conséquences considérables et exceptionnelles – convient parfaitement ici. Nous ne savons pas quand, comment ou si un tel événement pourrait se produire, mais nous ferions mieux de commencer à nous y préparer. Même si la probabilité d’un tel événement est faible, le coût d’attendre et de ne pas s’y préparer sera quant à lui bien plus élevé. Le marché des IoT, notamment dans le secteur des services publics doit commencer à se préparer à ce cygne noir.
Les infrastructures à clés publiques (PKI) utilisant des certificats permettront aux services publics de surmonter bon nombre de ces menaces, offrant ainsi une confiance inégalée à un réseau souvent difficile à gérer. Il repose sur des protocoles interopérables et normalisés, qui protègent les systèmes connectés au Web depuis des décennies. Il en va de même pour l’IoT.
Les PKI sont très évolutives, ce qui les rend parfaitement adaptées aux environnements industriels et aux services publics. La manière dont de nombreux utilitaires vont s’emparer de l’IoT passe par les millions de capteurs qui vont restituer les données aux opérateurs et rationaliser les opérations quotidiennes, ce qui les rend plus efficaces. Le nombre considérable de ces connexions et la richesse des données qui les traversent les rendent difficiles à gérer, difficiles à contrôler et à sécuriser.
Un écosystème PKI peut sécuriser les connexions entre les périphériques, les systèmes et ceux qui les utilisent. Il en va de même pour les systèmes plus anciens, conçus pour la disponibilité et la commodité, mais non pour la possibilité d’attaque. Les utilisateurs, les périphériques et les systèmes pourront également s’authentifier mutuellement, garantissant ainsi que chaque partie de la transaction est une partie de confiance.
Les données qui circulent constamment sur ces réseaux sont chiffrées sousPKI à l’aide de la cryptographie la plus récente. Les pirates qui veulent voler ces données se rendront compte que leurs gains mal acquis sont inutiles s’ils réalisent qu’ils ne peuvent pas les déchiffrer.
Assurer davantage l’intégrité de ces données passe par la signature de code. Lorsque la mise à jour des appareils doit se faire sans fil, la signature de code vous indique que l’auteur des mises à jour est bien celui qu’il prétend être et que le code n’a pas été falsifié de manière non sécurisée depuis sa rédaction. Le démarrage sécurisé empêchera également le chargement de code non autorisé lors du démarrage d’un périphérique. La PKIn’autorise que le code sécurisé et approuvé à s’exécuter sur un périphérique, ce qui bloque les pirates et garantit l’intégrité des données requise par les utilitaires.
Les possibilités d’une attaque
contre un utilitaire peuvent parfois sembler irréalistes. Il y a quelques
années à peine, un piratage d’un réseau électrique semblait presque impossible.
Aujourd’hui, les nouvelles concernant les vulnérabilités liées à l’IoT font
régulièrement les manchettes dans le monde entier. Les implications
destructrices de cette nouvelle situation n’ont pas encore été pleinement
prises en compte, mais le fait que nous voyions des cygnes blancs ne signifie
pas qu’un cygne noir ne soit pas en train de préparer son envol.
Les utilisateurs vont commencer à
exiger de ces entreprises des dispositions de sécurité. La Federal Energy
Regulatory Commission (FERC) a récemment infligé une amende de 10 millions de
dollars à une entreprise de services publics qui a été reconnue coupable de 127
infractions différentes à la sécurité. La société n’a pas été nommée, mais des
groupes de pression ont récemment lancé une campagne, déposant une pétition
auprès de la FERC afin de la nommer publiquement avec les conséquences
potentielles sur son image de marque. En outre, avec l’avènement du règlement
général sur la protection des données (RGPD) et de la directive NIS l’année
dernière, les services publics doivent désormais examiner de plus près la
manière dont ils protègent leurs données. Partout dans le monde, les
gouvernements cherchent des moyens de sécuriser l’IoT, notamment en ce qui
concerne les risques pour la sécurité physique. La sécurité des services
publics est importante parce que les services publics jouent un rôle essentiel
dans le fonctionnement de la société. Il est tout aussi important qu’ils soient
entraînés dans le 21ème siècle, car ils en sont protégés. Les PKI offrent le
moyen de faire exactement cela.
Mike Ahmadi, vice-président de DigiCert pour la sécurité industrielle IoT, travaille en étroite collaboration avec les organismes de normalisation des secteurs de l’automobile, du contrôle industriel et de la santé, les principaux fabricants d’appareils et les entreprises pour faire évoluer les meilleures pratiques en matière de cybersécurité et les solutions de protection contre les menaces en constante évolution. L’une de ses publications est à l’origine de cet article.
Nameshield utilise des cookies
Nameshield souhaite utiliser des cookies permettant d’assurer le bon fonctionnement du site et, avec nos partenaires, d’en mesurer son audience🍪.
Nameshield souhaite utiliser des cookies permettant d’assurer le bon fonctionnement du site et, avec nos partenaires, d’en mesurer son audience. Plus d'informations dans notre politique de cookies 🍪.
Ces cookies sont essentiels au bon fonctionnement du site web. Ils assurent les fonctionnalités de base et les fonctions de sécurité du site web, de manière anonyme.
Cookie
Durée
Description
cookielawinfo-checkbox-advertisement
1 year
Set by the GDPR Cookie Consent plugin, this cookie is used to record the user consent for the cookies in the "Advertisement" category .
cookielawinfo-checkbox-analytics
1 year
Set by the GDPR Cookie Consent plugin, this cookie is used to record the user consent for the cookies in the "Analytics" category .
cookielawinfo-checkbox-functional
1 year
The cookie is set by the GDPR Cookie Consent plugin to record the user consent for the cookies in the category "Functional".
cookielawinfo-checkbox-necessary
1 year
Set by the GDPR Cookie Consent plugin, this cookie is used to record the user consent for the cookies in the "Necessary" category .
cookielawinfo-checkbox-others
1 year
Set by the GDPR Cookie Consent plugin, this cookie is used to store the user consent for cookies in the category "Others".
cookielawinfo-checkbox-performance
1 year
Set by the GDPR Cookie Consent plugin, this cookie is used to store the user consent for cookies in the category "Performance".
CookieLawInfoConsent
1 year
Records the default button state of the corresponding category & the status of CCPA. It works only in coordination with the primary cookie.
Ces cookies aident à réaliser certaines fonctionnalités comme le partage du contenu du site web sur les plateformes de médias sociaux, la collecte de commentaires et d’autres fonctionnalités de tiers.
Performance cookies are used to understand and analyze the key performance indexes of the website which helps in delivering a better user experience for the visitors.
Ces cookies sont utilisés pour comprendre comment vous arrivez sur notre Site et pour mesurer le nombre de visiteurs.
Cookie
Durée
Description
_ga
2 years
The _ga cookie, installed by Google Analytics, calculates visitor, session and campaign data and also keeps track of site usage for the site's analytics report. The cookie stores information anonymously and assigns a randomly generated number to recognize unique visitors.
_gat_gtag_UA_25904574_14
1 minute
Set by Google to distinguish users.
_gid
1 day
Installed by Google Analytics, _gid cookie stores information on how visitors use a website, while also creating an analytics report of the website's performance. Some of the data that are collected include the number of visitors, their source, and the pages they visit anonymously.
CONSENT
2 years
YouTube sets this cookie via embedded youtube-videos and registers anonymous statistical data.
Ces cookies sont utilisés pour vous proposer des offres et services personnalisés, plus adaptés à vos centres d’intérêts.
Cookie
Durée
Description
NID
6 months
NID cookie, set by Google, is used for advertising purposes; to limit the number of times the user sees an ad, to mute unwanted ads, and to measure the effectiveness of ads.
VISITOR_INFO1_LIVE
5 months 27 days
A cookie set by YouTube to measure bandwidth that determines whether the user gets the new or old player interface.
YSC
session
YSC cookie is set by Youtube and is used to track the views of embedded videos on Youtube pages.
yt-remote-connected-devices
never
YouTube sets this cookie to store the video preferences of the user using embedded YouTube video.
yt-remote-device-id
never
YouTube sets this cookie to store the video preferences of the user using embedded YouTube video.