Comment comptabiliser et valoriser un nom de domaine ?

Le nom de domaine est un actif immatériel intégral©

Le nom de domaine a cette particularité unique d’être un actif immatériel à quatre dimensions.

Il est à la fois et en même temps :

  1. un objet informatique permettant d’accéder à des services sur Internet en faisant le lien entre l’adresse IP (constituée d’une suite de chiffres) d’un objet physique [ordinateur, serveur, smartphone…] et un nom littéral (rôle du Domain Name Server ou DNS) ;
  2. un outil de communication permettant d’assoir son identité sur internet et conquérir un territoire digital ;
  3. un élément juridique par un contrat d’usage temporaire avec un Registre internet ;
  4. un actif financier, comptabilisable en tant qu’actif incorporel dans certaines conditions.

Devenu aujourd’hui un élément clé indispensable à tout échange de flux de données dématérialisé, le nom de domaine est devenu au fil du temps un actif immatériel stratégique de grande valeur au regard des services associés (email, l’accès à des sites web).

Principes de comptabilisation applicables aux noms de domaine

Le nom de domaine n’est pas à considérer comme un simple outil technique, mais bien comme un actif incorporel à inscrire au bilan des entreprises et collectivités, s’il permet de générer une source de profit pérenne. Dans une décision du Conseil d’État du 7 décembre 2016 (affaire ebay.fr), les sages du Palais-Royal rappellent ainsi que si l’usage d’un nom de domaine :

  • constitue une source régulière de profits ;
  • est doté d’une pérennité suffisante (notamment s’il peut être renouvelé régulièrement) ;
  • est susceptible de faire l’objet d’une cession ;

alors, il constitue un actif incorporel de l’entreprise et doit suivre les règles comptables et fiscales associées. À ce titre, les noms de domaine doivent être comptabilisés soit à leur coût de création, soit à leur valeur d’acquisition, soit à leur valeur vénale (valeur de marché) pour ceux acquis à titre gratuit.

Quelles méthodes d’évaluation financière utiliser ?

En s’inspirant de la norme ISO 10668 sur l’évaluation monétaire des marques, la société Nameshield a développé un corpus scientifique solide, en finançant notamment la Thèse–Cifre de Monsieur Clément GENTY (2016-2019), portant sur la Gouvernance de l’internet et Économie Mondiale : Proposition d’un Modèle d’Évaluation de la Valeur d’un Nom de Domaine en tant qu’Actif Immatériel. C’est dans ce cadre que trois approches de valorisation monétaire des noms de domaine ont été étudiées :

  • une approche par les coûts historiques ;
  • une approche par le marché (sur la sémantique) ;
  • une approche par la perte (coût de remplacement).

L’approche par le marché a pour objectif de mesurer la valeur sémantique d’un nom de domaine par référence aux transactions monétaires passées. Pour ce faire, Nameshield a constitué une base de données de plus de 1,4 millions de transactions passées (nom de domaine, prix, année). Cette approche permet de donner une valeur de prix, par des comparables.

La force d’une méthode d’évaluation des noms de domaine, scientifique et pratique.

Confortée par son travail régulier dans le rachat et/ou la vente de noms de domaine pour ses entreprises et collectivités clientes, la société Nameshield est en mesure de proposer une démarche d’évaluation monétaire d’un nom de domaine ou d’un portefeuille de noms de domaine, dans le cadre de la meilleure pratique scientifique actuelle.
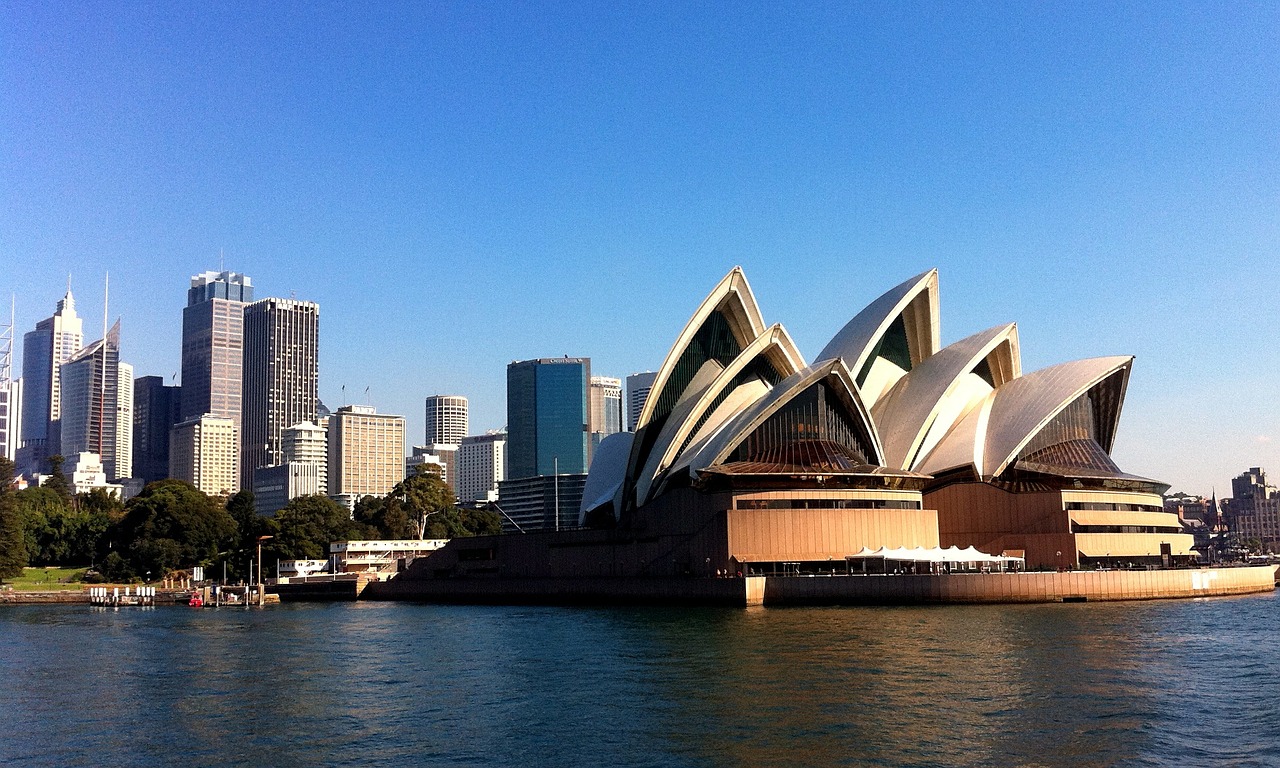
Future ouverture des enregistrements de noms de domaine en .AU

Future ouverture des enregistrements de noms de domaine en .AU
Source de l’image : kitkatty007 via Pixabay

Jusqu’à présent, les noms de domaine australiens n’étaient ouverts à l’enregistrement qu’en extensions de deuxième niveau, .COM.AU notamment.

Si la décision d’ouvrir le dépôt en .AU remonte à 2015, il aura fallu quatre années pour que les règles soient fixées !

Il semble donc qu’à partir du 1er Octobre 2019, le titulaire d’un nom de domaine existant en com.au, par exemple forexample.com.au, sera prioritaire pour enregistrer son équivalent en .AU, forexample.au.

Les détails sur le système d’attribution de priorités figurent ci-dessous :

  • 2 phases prioritaires superposées (du 1/10/2019 au 1/04/2020) :

– Catégorie 1 : Les noms de troisième niveau (com.au, net.au, org.au, asn.au, id.au, edu.au, qld.edu.au, nsw.edu.au, eq.edu.au, act.edu.au, vic.edu.au, sa.edu.au, wa.edu.au, nt.edu.au, catholic.edu.au, schools.nsw.edu.au, education.tas.edu.au, sa.au, wa.au, nt.au, qld.au, nsw.au, vic.au, tas.au et act.au) enregistrés au plus tard le 4 février 2018 seront attribués à la catégorie de priorité 1 pour l’enregistrement du même nom en .AU.

– Catégorie 2 : Les noms de troisième niveau enregistrés après le 4 février 2018 seront eux affectés à la catégorie de priorité 2 pour l’enregistrement du même nom en .AU.

  • La date de l’ouverture globale n’est pas encore annoncée.

Le registre précise que plus d’informations seront publiées dans les prochaines semaines, aussi nous tiendrons-vous informés.

Des nouvelles règles d’octroi de licences devraient également entrer en vigueur au quatrième trimestre 2019 (pour l’ensemble des extensions : .au, .com.au, .net.au, .org.au, .asn.au, .id.au).

Enfin, notons que l’ouverture globale permettra l’enregistrement aux personnes/sociétés respectant les conditions du registre australien (présence locale en Australie).

Pour toute question, les équipes Nameshield se tiennent à votre disposition.

Mise à jour : Report des phases prioritaires du .AU

L’ouverture des enregistrements de noms de domaine en .AU en phases prioritaires initialement prévue le 01/10/2019 a été reportée au 1er semestre 2020 au plus tôt. Les équipes Nameshield vous tiendront informés de la nouvelle date de lancement dès qu’elle aura été communiquée par le registre.

Le RGPD nuit-il aux efforts de répression ?

Le RGPD nuit-il aux efforts de répression ?
Source de l’image : mohamed_hassan via Pixabay

Le règlement général sur la protection des données (RPGD) a sans conteste un impact négatif sur les efforts de répression, selon les intervenants à la réunion annuelle 2019 de l’INTA (International Trademark Association) à Boston.

Margaret Lia Milam, responsable de la stratégie des noms de domaine et de la gestion des noms de domaine chez Facebook, a averti que l’échelle de la plateforme en faisait une « cible énorme pour les mauvais acteurs ».

Milam a déclaré que, le site fonctionnant à une telle échelle, il ne peut pas s’adresser à des avocats pour « des milliers » de demandes qu’il reçoit.

Statton Hammock de MarkMonitor a déclaré que MarkMonitor avait subi une perte d’efficacité de 12% à cause du RGPD. Son équipe a « historiquement utilisé le WHOIS pour protéger les droits de propriété intellectuelle », mais à cause du RGPD, toutes les données mises en cache « deviennent de moins en moins utiles au fil des jours ».

Alex Deacon, fondateur de Cole Valley Consulting, a fait écho aux commentaires de Milam et Hammock, avertissant que le Spamhaus Project, une organisation internationale visant à traquer les spammeurs d’e-mails, avait du mal à gérer sa liste noire à cause du RGPD.

Le nom de domaine « voice.com » vendu $30 millions de dollars

Le nom de domaine "voice.com" vendu $30 millions de dollars
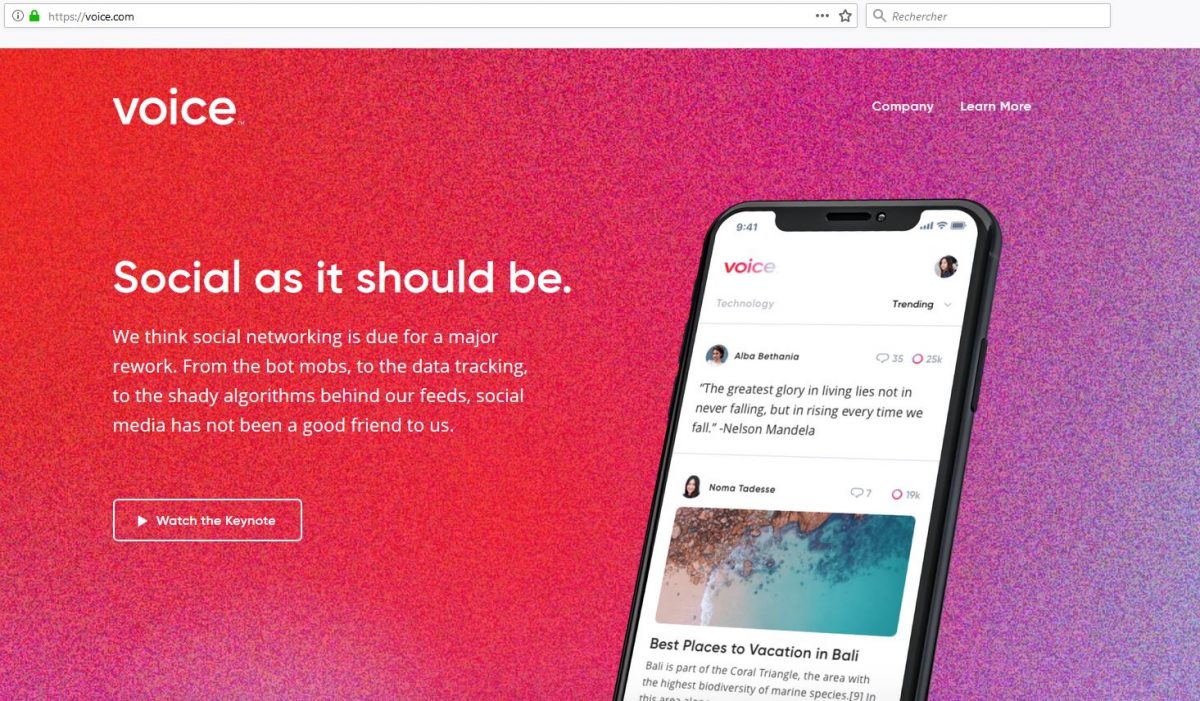
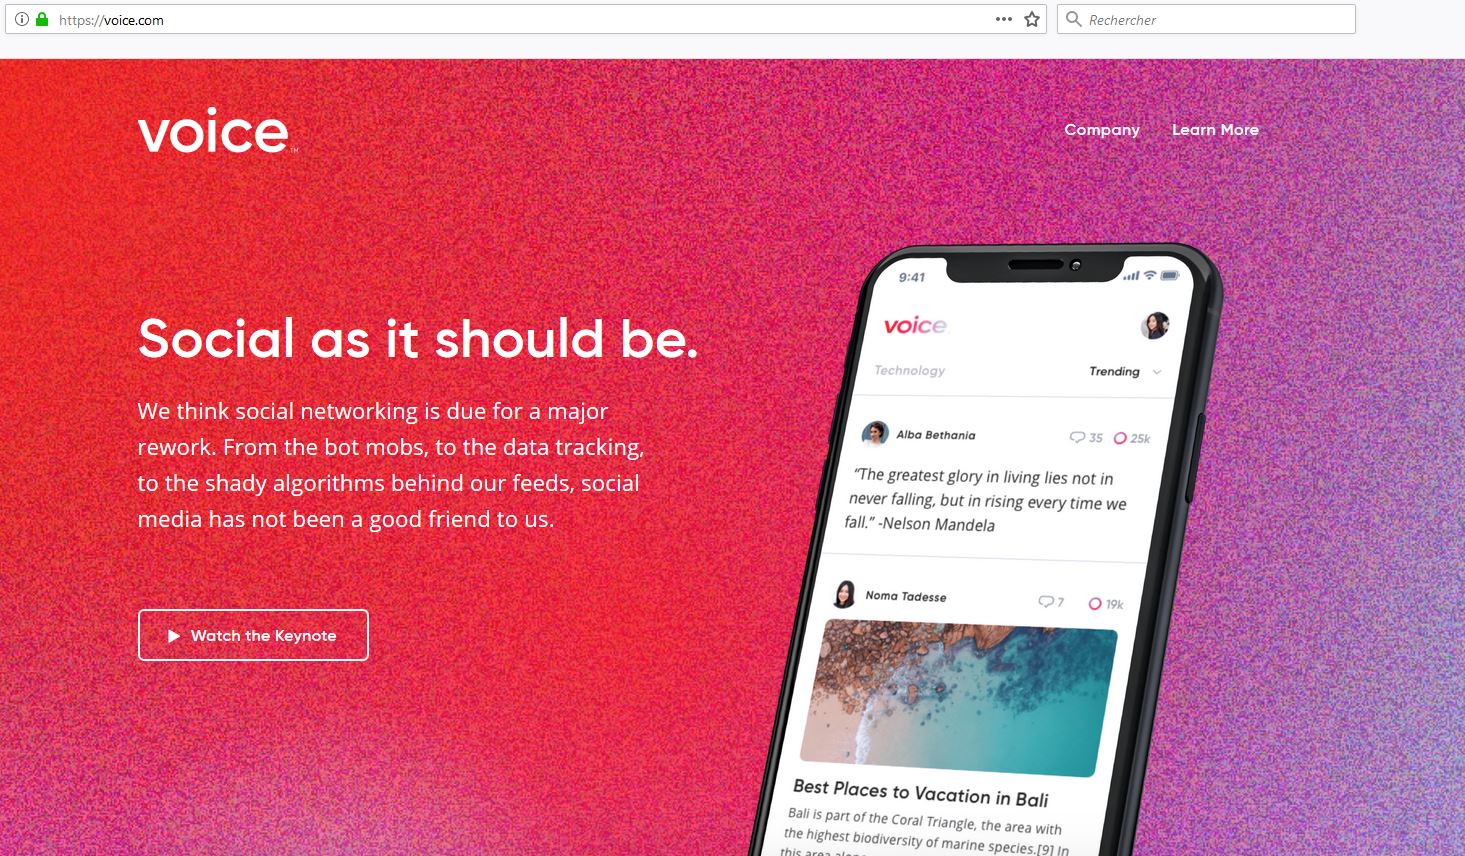
Site internet Voice.com

Block.one (EOS), startup derrière la cryptomonnaie EOS, vient d’acquérir le nom de domaine voice.com pour la somme de 30 millions de dollars.

Voici comment la directrice marketing de MicroStrategy justifie cette acquisition au prix fort :

« Block.one a pris une décision stratégique éclairée en choisissant Voice.com comme nom de domaine Internet pour sa nouvelle plateforme de médias sociaux. Le mot « voix » est simple et universellement compris. Il est également omniprésent – en tant que terme de recherche […]. Un nom de domaine ultra-premium tel que Voice.com peut aider une entreprise à obtenir immédiatement la reconnaissance de sa marque, à lancer un projet, et à accélérer considérablement la création de valeur ».

Cela place cette vente dans le top 5 des plus grandes ventes de noms de domaine :

Lasvegas.com $90 millions en 2005.

CarInsurance.com $49.7 millions en 2010.

Insurance.com $35.6 millions en 2010.

PrivateJet.com $30.18 millions en 2012.

Voice.com $30 millions en 2019.

Après avoir récolté plus de 4 milliards de dollars via une levée de fonds retentissante en cryptomonnaies (ICO), la startup Block.one a l’intention d’utiliser le nom de domaine dans le but de concurrencer le réseau social Facebook.

Le réseau social « VOICE » est ouvert depuis le 1er juin 2019.

À l’occasion d’un Keynote, le CEO de EOS Brendan Blumer et Dan Larimer, CTO de Block.one, n’ont pas retenu leurs coups et présenté VOICE comme l’alternative absolue à tout ce que représente Facebook :

« Notre contenu. Nos datas. Notre attention. Ce sont toutes des choses incroyablement précieuses. Mais pour l’instant, c’est la plateforme, et non l’utilisateur, qui en récolte les fruits. De par leur conception, ils vendent nos informations aux annonceurs aux enchères, empochent les bénéfices et inondent nos flux conformément à des agendas cachés dictés par le plus offrant. VOICE change ça. »

Afin de se différencier de Facebook, VOICE fonctionnera sur les bases suivantes :

  • VOICE s’exécutera sur la blockchain EOS qui, pour l’occasion proposera une version 2, présentée comme plus rapide ;
  • Une politique anti-bot et autres trolls sera implémentée, sans que plus de détails n’aient encore été divulgués sur l’approche technologique sous-jacente ;
  • La blockchain sera publique ;
  • L’arbitre de ce qui doit être vu ou non, ne sera plus l’algorithme, mais le consensus ;
  • S’agissant de la sécurité, un partenariat avec Yubico, le fabricant de YubiKey a été annoncé. EOS semble avoir pour ambition une intégration avec WebAuthn, un standard sans mot de passe récemment approuvé par le W3C.

En clair, EOS veut proposer un modèle à l’opposé de Facebook : La reprise de contrôle par tout un chacun de ses datas personnelles, et la possible monétisation de celles-ci.

NBA : Le phishing n’épargne pas les institutions sportives

NBA : Le phishing n’épargne pas les institutions sportives
Source de l’image : mohamed_hassan via Pixabay

Le 10 mai dernier, dans un communiqué de presse, la société Pacers Sports & Entertainment (PSE), propriétaire de l’équipe de basketball des Pacers de l’Indiana, franchise de la NBA (National Basketball Association), a révélé avoir été victime d’une attaque sophistiquée de phishing fin 2018.

Pour rappel, le phishing est une technique utilisée par des fraudeurs pour obtenir des informations personnelles dans le but de perpétrer une usurpation d’identité. Il s’agit d’une technique d’« ingénierie sociale » qui consiste à exploiter non pas une faille informatique, mais la « faille humaine » en dupant les internautes par le biais d’un email semblant provenir d’une entreprise de confiance, typiquement une banque ou un site de commerce.

Pacers Sports & Entertainment victime d’une attaque de phishing

Fin 2018, la société PSE a ainsi été la cible d’une campagne d’emails de phishing permettant l’accès non autorisé à des emails contenant des informations personnelles d’un certain nombre de personnes.

Cette cyberattaque a touché un nombre limité de personnes, cependant la quantité d’informations volées reste importante : nom, adresse, date de naissance, numéro de passeport, permis de conduire, numéro d’identification d’état, numéro de compte bancaire, numéro de carte de crédit, signature numérique, nom d’utilisateur et mot de passe, et pour certains le numéro de sécurité sociale.

La société américaine a alors rapidement mis en place des mesures pour sécuriser les comptes de messagerie touchés et a lancé une enquête avec l’aide d’experts judiciaires. Cette enquête a ainsi révélé que les pirates ont eu accès aux comptes d’un nombre limité de personnes, entre le 15 octobre et le 4 décembre 2018. Le communiqué ne donne cependant aucun détail sur l’identité des personnes visées.

PSE a informé individuellement chaque victime quelles informations les concernant ont été dérobées et rassure en affirmant qu’ « à ce jour, elle n’a reçu aucun rapport concernant une utilisation abusive ou une tentative d’utilisation abusive des informations personnelles ». La société a offert aux victimes de cette attaque, un accès gratuit à des services de surveillance de crédit et de protection d’identité.

Quelques règles simples face au phishing 

Les attaques de phishing deviennent de plus en plus fréquentes mais surtout de plus en plus sophistiquées et visent tout type de secteurs. Chacun doit donc redoubler de vigilance.

Pour conclure, rappelons quelques règles simples pour vous protéger face à des tentatives de phishing :

  • Ne pas répondre à une demande d’informations confidentielles par mail (code d’accès et mots de passe, code de carte bleue…) ;
  • Ne jamais ouvrir une pièce jointe dont l’expéditeur est soit inconnu soit d’une confiance relative ;
  • Vérifier les liens en passant la souris au-dessus (sans cliquer) pour s’assurer qu’ils renvoient vers des sites de confiance ;
  • Être attentif à la qualité du langage utilisé par l’expéditeur du mail ;
  • Ne pas faire confiance au nom de l’expéditeur du mail. En cas de doute, contacter l’expéditeur par un autre biais.