Dans un précédent article de Lucie Loos daté du 21 février dernier, il avait été évoqué l’étude par la Douma, la chambre basse du Parlement russe, d’un projet de loi qui a pour objectif de créer en Russie un « Internet souverain ». Cette loi permettrait ainsi au pays de fonctionner de manière indépendante s’il était coupé des grands serveurs mondiaux, en créant un système DNS interne au pays qui assurerait la liaison entre les adresses web et les adresses IP des serveurs web correspondants sans reposer sur les serveurs root de l’Internet mondial.
Mercredi 1er mai 2019, Vladimir Poutine a donc signé cette
loi sur l’ « Internet souverain » dont l’entrée en vigueur est
prévue pour novembre 2019.
Internet souverain : Sécurité informatique ou contrôle d’Internet ?
La loi prévoit ainsi la création
d’une « infrastructure permettant d’assurer le fonctionnement des
ressources Internet russes en cas d’impossibilité pour les opérateurs russes de
se connecter aux serveurs Internet sources étrangers ».
Les fournisseurs d’accès à Internet
russes devront mettre en place sur leurs réseaux des «moyens techniques»
permettant un «contrôle centralisé du trafic» afin de faire face à d’éventuelles
cyberattaques en provenance des puissances étrangères. Un contrôle qui passera
par Roskomnadzor, l’agence de surveillance des télécoms et médias russes, qui a
souvent été l’objet d’accusations concernant des blocages arbitraires de
contenus web ainsi que par les services spéciaux russes (FSB).
Officiellement, l’Internet
souverain serait conçu avec pour objectif la sécurité informatique, mais selon
plusieurs experts, il s’agirait d’un prétexte. Cette loi est critiquée et jugée
par de nombreux militants comme une tentative de contrôler
les contenus web et d’isoler progressivement l’Internet russe dans un contexte
de pression croissante des autorités sur la liberté d’expression sur Internet.
Plusieurs manifestations contre cette loi ont été organisées à Moscou et ont rassemblé des milliers de Russes en mars dernier. Quelques semaines plus tard, dans un communiqué commun, plusieurs organisations internationales de défense des droits de l’homme et de la liberté d’expression, dont Reporters Sans Frontières et Human Rights Watch ont appelé Vladimir Poutine à ne pas promulguer cette loi qui est « contraire aux engagements internationaux de Moscou en matière de respect des droits humains, et menace en particulier la liberté de la presse et le droit à l’information des citoyens russes ». Malgré cela, le président russe n’en a pas tenu compte et la loi a ainsi été signée le 1er mai 2019 et entrera en vigueur dès novembre prochain.
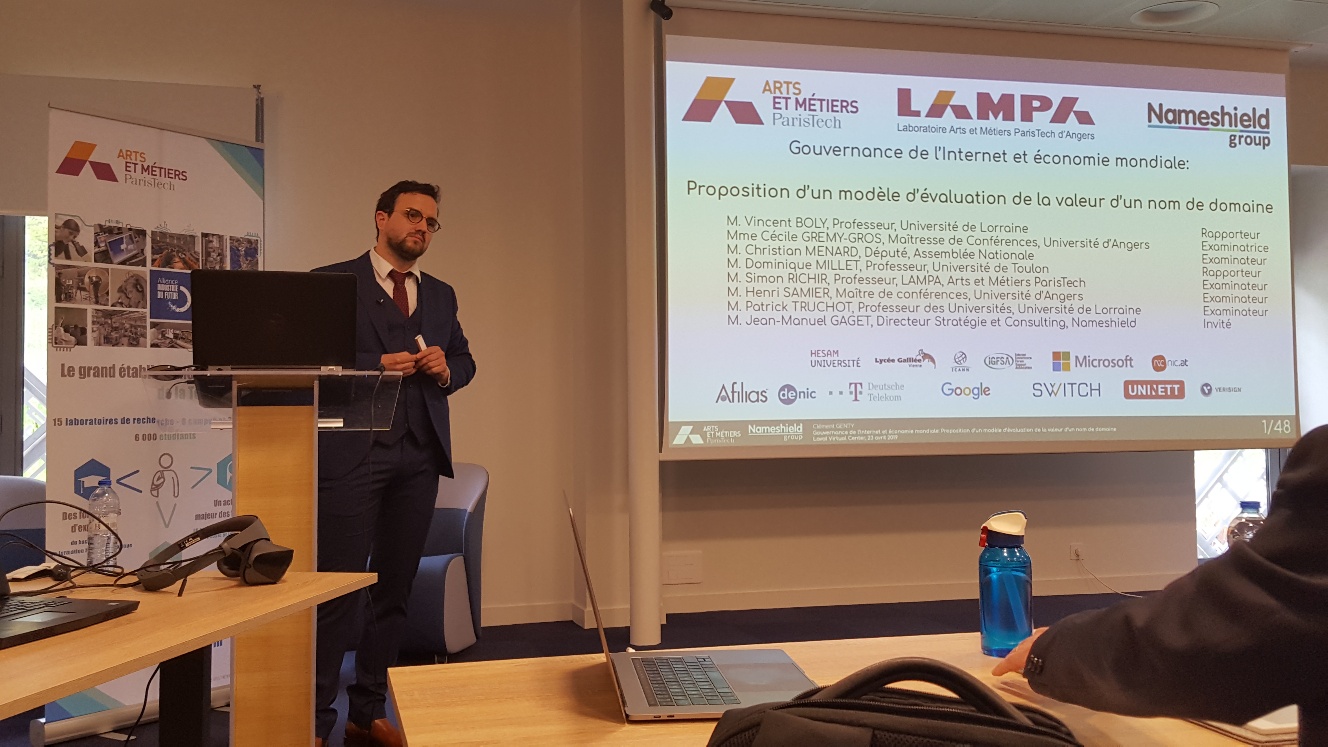
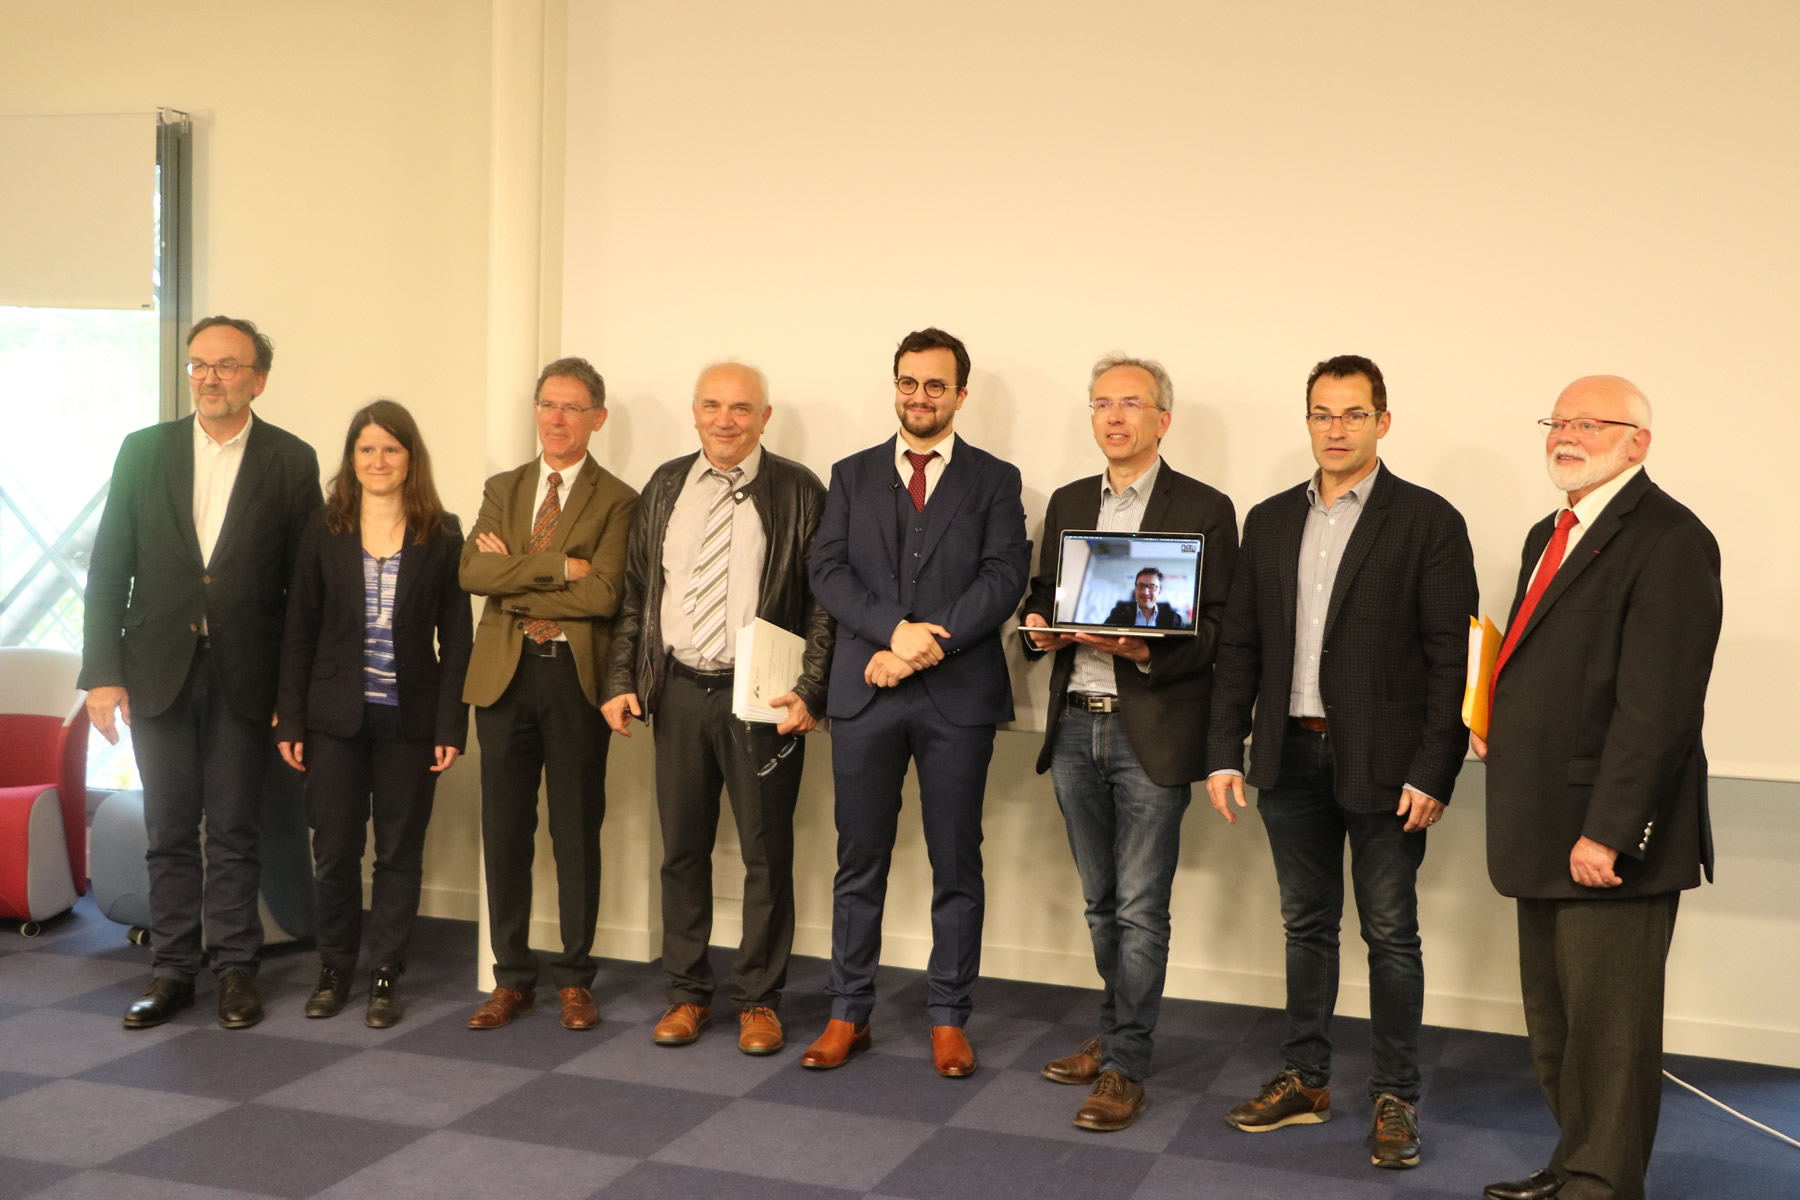
À l’heure d’une vraie prise de conscience par les entreprises que les noms de domaine sont devenus des actifs immatériels stratégiques, ayant parfois une valeur supérieure aux marques, la société Nameshield est heureuse de vous informer qu’elle a piloté et financé, durant trois ans, la Thèse CIFRE de Monsieur Clément GENTY, devenu Docteur, portant sur le thème : Gouvernance de l’Internet et économie mondiale : proposition d’un modèle d’évaluation de la valeur d’un nom de domaine en tant qu’actif immatériel.
Soutenue publiquement au Laboratoire Angevin de Mécanique, Procédés et innovation de l’École Nationale Supérieure d’Arts et Métiers Paris Tech, le 23 avril 2019, la thèse dresse, dans un premier temps, un État de l’art et un panorama historique de la diffusion des noms de domaine dans le monde depuis la création du Domain Name System (DNS) en 1983. Elle démontre la perte du lien entre identification/confiance par l’abolition des règles de nommage initiales au profit d’un développement économique débridé et mercantile de la part des registres.
La deuxième partie de la thèse est consacrée à une analyse des paramètres techniques et sémantiques permettant de définir une valeur moyenne des noms de domaine.
La troisième partie de la thèse présente un outil d’évaluation monétaire des noms de domaine développé par la société Nameshield dans le cadre de ce travail de recherche et s’appuyant sur une base de données de plus de 1,4 millions de transactions passées.
Ce travail de recherche
scientifique, validé par cette thèse, s’inscrit dans une vaste démarche engagée
depuis de nombreuses années par la société Nameshield
afin de faire prendre conscience de la valeur des actifs immatériels
stratégiques des noms de domaine et de les évaluer. Ce travail, piloté par
Jean-Manuel GAGET, Directeur Stratégie et
Consulting deNameshield, porte
notamment sur :
une activité de conseil en matière d’optimisation de la gestion d’un parc de noms de domaine, passant par une stratégie de nommage et de défense adaptée aux enjeux réels ;
une démarche de notation et d’évaluation extra-financière du capital nom de domaine, intégrée au Thesaurus Capital immatériel qui mesure les actifs immatériels de toute nature et promu par l’Institut de comptabilité de l’immatériel;
une méthode d’analyse des noms de domaine et un outil d’évaluation monétaire des noms de domaine, validé scientifiquement aujourd’hui par cette thèse.
La décision du Conseil d’État fin 2016, portant sur la fiscalité applicable au nom de domaine ebay.fr est venue renforcer l’obligation des entreprises à bien évaluer monétairement leurs noms de domaine afin de les comptabiliser en tant qu’actifs incorporels dans certaines conditions. À ce titre, les fiscalistes s’intéressent également fortement aux enjeux des noms de domaine dans la constitution des prix de transfert. Cette première thèse mondiale, portant sur l’économie des noms de domaine et leur évaluation, servira sans doute de matière pratique à la réflexion des acteurs du monde de la finance sur ce thème.
Comme pour chaque événement où
l’engouement massif est de mise, le lancement de l’ultime saison de Game of
Thrones est une opportunité en or pour de nombreux pirates !
La série serait la préférée des cybercriminels selon une étude de Kaspersky. Elle représentait 17% des contenus infectés l’année dernière, soit 20 934 internautes ! Selon cette même étude, les épisodes les plus visés sont, en toute logique, le premier et les derniers de la saison.
Car si les fans sont légion en
France, hors abonnement, la seule solution pour visionner les si attendus épisodes
reste le téléchargement illégal sur des sites de torrent.
C’est par ce biais que les
cybercriminels infectent les ordinateurs des internautes peu méfiants. Premier
warning, n’installez pas de programme à la demande des sites de torrent, ce
sont bien ces derniers qui risquent de contenir un malware !
En effet, deux types de fraude sont principalement utilisés :
Les malwares : des logiciels malveillants sont lancés sur les sites de torrent utilisés par les fans de la série pour accéder au visionnage des précieux épisodes.
Le phishing : de très nombreuses tentatives de phishing ont été recensées, les pirates utilisant l’image officielle de Game of Thrones pour tenter de récupérer vos données personnelles.
Les cybercriminels sont cette
saison quasiment aussi imaginatifs que les scénaristes de la série à succès :
faux jeux concours multiples et variés permettent à ces hackers de récolter
adresses emails et autres coordonnées bancaires.
La contrefaçon est également de la partie avec un pullulement observé de sites proposant des produits soi-disant « officiels » mais n’étant autres que des contrefaçons.
Nameshield recommande ainsi aux amateurs la plus grande vigilance !
Pour rappel, voici les principes
de base à respecter pour naviguer sereinement et ne pas se faire piéger par des
hackers peu scrupuleux :
Ne pas télécharger de plugin d’origine douteuse
Bien analyser les URLs avant tout achat
Vérifier la présence du fameux HTTPS
Vérifier enfin que l’adresse finale corresponde au site recherché
Comme toujours, sur le web, une
vigilance accrue est de mise car, même si le printemps gagne nos régions,
n’oubliez pas que sur le web, winter is coming…
Le 15 avril dernier, l’ANSSI (Agence Nationale de la Sécurité des Systèmes d’Information) a dévoilé son rapport annuel lors d’une conférence de presse. L’agence a ainsi recensé 1 869 signalements, 391 incidents hors OIV (opérateurs d’importance vitale), 16 incidents majeurs et 14 opérations de cyberdéfense pour l’année 2018. L’ANSSI a également identifié 5 grandes tendances de la cybermenace observées en France et en Europe en 2018.
Analyse de la cybermenace en 2018 – Les 5 grandes tendances en France et en Europe
1. Cyber-espionnage
Préoccupation majeure de l’ANSSI
en 2018, le cyber-espionnage représente le risque le plus élevé pour les
organisations selon l’agence.
D’une extrême discrétion et
bénéficiant d’importants moyens financiers, les attaquants planifient sur
plusieurs années des attaques très ciblées et techniquement très sophistiquées.
Il a été constaté en 2018, que ces cyberattaquants s’intéressent de plus en
plus aux secteurs d’activité d’importance vitale et aux infrastructures critiques spécifiques,
tels que les secteurs de la défense, de la santé ou de la recherche.
2. Attaques indirectes
Les attaques indirectes ont connu
une importante hausse en 2018, selon l’ANSSI. En effet, pour contourner les
mesures de sécurité mises en place par les grands groupes, étant de plus en
plus conscients du risque cyber, les attaquants visent les intermédiaires, tels
que les fournisseurs ou les prestataires, qui sont plus vulnérables, pour
atteindre leurs cibles finales.
Compromettre un seul partenaire
suffit pour toucher plusieurs entreprises. Il est donc primordial de choisir des
partenaires qui placent la sécurité de leur système d’information au premier
plan de leurs préoccupations.
3. Opérations de déstabilisation et d’influence
De par la nature des cibles et
des revendications, ces attaques à la technicité pourtant modérée, ont souvent
un fort impact symbolique. Une augmentation de ces attaques a été constatée en
2018.
4. Cryptojacking
Pour rappel, le cryptojacking est
une cyberattaque consistant à utiliser la puissance de l’ordinateur de sa
victime afin de miner de la cryptomonnaie.
En 2018, de nombreuses attaques
de ce type ont été observées, les attaquants de plus en plus organisés,
profitent des failles de sécurité pour compromettre les équipements de leurs
victimes en déposant des mineurs de cryptomonnaies sans qu’elles ne s’en
aperçoivent.
5. Fraudes en ligne
La fraude en ligne constitue une cybermenace permanente aussi bien pour
les entreprises et les grandes organisations que pour les particuliers. L’ANSSI
a noté une importante évolution des fraudes en ligne l’année dernière. Les
grands opérateurs se préoccupant de plus en plus de la cybersécurité, les
attaquants se tournent alors vers des cibles moins exposées mais plus
vulnérables, telles que les collectivités territoriales ou les acteurs du
secteur de la santé qui ont été ainsi les cibles de nombreuses attaques de
phishing en 2018.
Conclusion
La multiplicité et l’ampleur des
attaques observées durant l’année 2018, démontrent qu’il est primordial de
mettre en place des mesures de sécurité pour prévenir ces cybermenaces, aussi bien
au sein des grandes organisations, des grands groupes que des petites
entreprises.
« Le constat est sans appel : 2018 prouve une nouvelle fois que le risque
numérique, loin d’être éthéré, doit être au cœur de nos préoccupations. Et pas
seulement celles de l’ANSSI ! Les attaques informatiques touchent toute la
société. C’est pourquoi nous devons tous nous emparer du sujet. »,
explique Guillaume Poupard, Directeur Général de l’ANSSI.
Il y a un mois se tenait à Kobe au Japon le premier rendez-vous annuel de l’ICANN avec la communauté internet. A l’occasion de ce sommet, ICANN a présenté les grands chantiers de l’année et ceux des années à venir. Retour sur les grands sujets.
La contrainte du RGPD toujours en filigrane
Alors qu’en mai 2018, l’Europe se
dotait d’une législation ambitieuse pour protéger les données personnelles des
utilisateurs, ICANN de son côté imposait un cadre règlementaire aux acteurs des
noms de domaine pour conformer cette industrie aux contraintes du RGPD.
Faute de consensus, ce cadre a été imposé à l’arrachée au moment de l’entrée en vigueur du RGPD, le 25 mai 2018. Il prévoit des dispositions non consensuelles comme le fait de ne plus publier dans le service d’annuaire d’enregistrement du registre qui fonctionne actuellement via le protocole Whois, les données assimilables à des données personnelles pour les contacts associés aux noms de domaine : contacts propriétaires, contacts administratifs, contacts techniques. Exit donc les noms, prénoms, adresses postales, numéros de téléphone et anonymisation des adresses emails ou masquage via un formulaire de contact.
Cependant comme le prévoient les
Bylaws, règles qui régentent le rôle et le fonctionnement de l’ICANN, les
règles non consensuelles ne peuvent être imposées au-delà d’une année. ICANN
avait donc l’échéance de mai 2019 en tête tout au long du meeting de Kobe.
Pour construire la suite, ICANN
avait engagé l’année passée un processus accéléré de développement de nouvelles
règles (ePDP), dont la délicate mission était d’élaborer des règles
consensuelles pour remplacer les dispositions temporaires actuellement en
place.
Peu avant l’ICANN64, ce groupe de
travail auquel participe Nameshield avait remis ses propositions au GNSO,
l’instance ICANN qui gère l’élaboration des politiques applicables aux noms de
domaine génériques. Ce rapport actuellement ouvert à commentaires doit aboutir
à un cadre final qui va être soumis au Board ICANN début mai pour vote et
promulgation dans la foulée.
Les propositions esquissent une
date butoir de mise en œuvre d’ici au 29 février 2020. ICANN a donc concentré
ses efforts sur la gestion de la période transitoire entre mai 2019 et cette
échéance encore lointaine de février 2020. L’approche qui prévaut est plutôt
pragmatique, car elle consiste à conserver les dispositions en place
actuellement comme le masquage des données personnelles dans le Whois jusqu’à
ce que l’ensemble des nouvelles dispositions puissent être mises en œuvre par
les acteurs tels que les bureaux d’enregistrement et les registres d’ici à la
date butoir précitée.
L’accès aux données masquées sujet de crispations
Lancé en 2012 lors du dernier
round d’ouvertures de nouvelles extensions, mais rapidement relégué dans les
cartons, le protocole RDAP (Registration Data Access Protocol), alternative au
protocole vieillissant du Whois, a refait surface avec le RGPD en raison de sa
modularité qui permet, contrairement au Whois, de filtrer l’accès à certaines
données selon le profil de l’utilisateur.
ICANN a confirmé à Kobe que ce
protocole allait être largement déployé d’ici à cet été. Dans un premier temps
ce protocole doit cohabiter au côté du protocole Whois. Les bureaux
d’enregistrement offriront donc un accès aux données des noms de domaine au
travers des deux protocoles.
Les acteurs présents à l’ICANN64 ont également pu prendre connaissance du projet soumis par un groupe d’études techniques mandaté par ICANN sur le fonctionnement envisagé au travers du protocole RDAP de l’accès aux données masquées des noms de domaine. Ce sujet a été l’objet de crispations car il n’est pas issu d’un processus consensuel, et ICANN pourrait y jouer un rôle central en recueillant l’ensemble des demandes pour valider leur autorisation, l’authentification des demandes étant procédée en amont par des agents accrédités par les autorités de protection des données. Ce sujet fait également partie de la nouvelle mission du groupe travaillant sur le développement des politiques (ePDP) dans les mois à venir. Les choses peuvent donc évoluer sur ce sujet dans le futur.
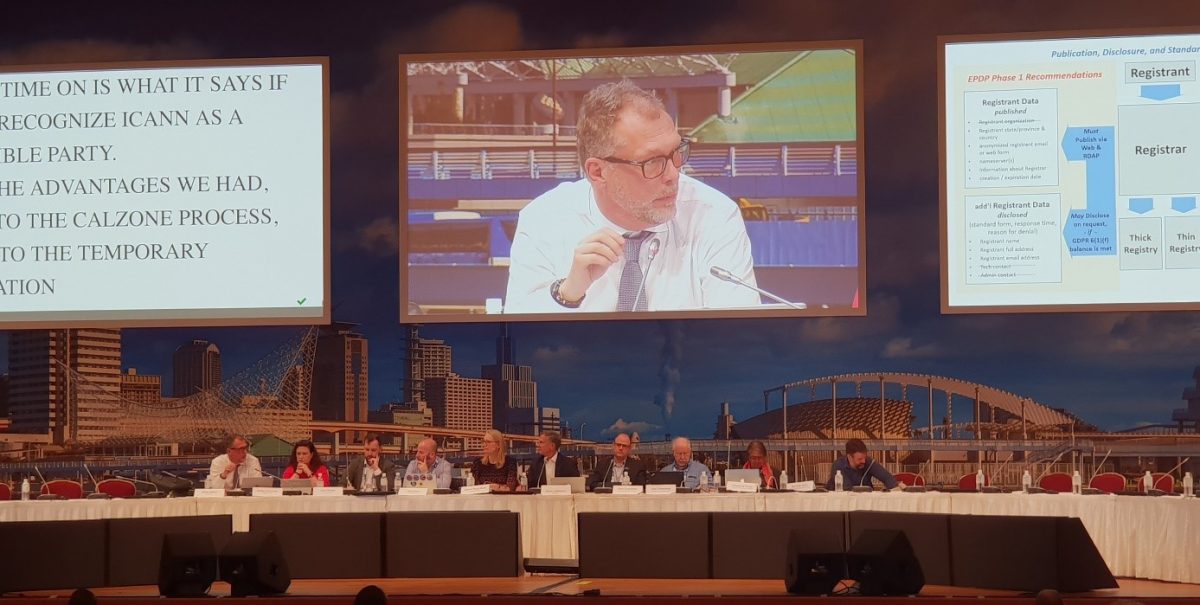
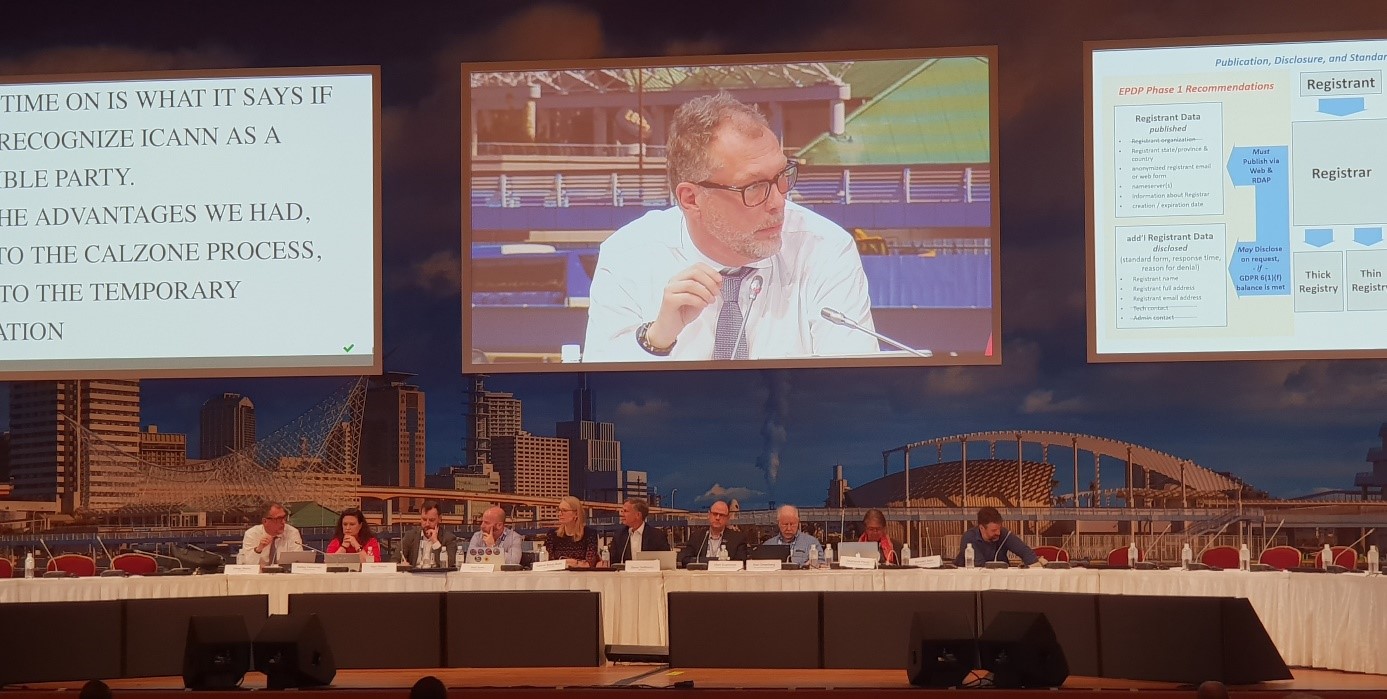
Goran Marby, le Président de l’ICANN s’exprimant sur le fonctionnement envisagé de l’accès aux données masquées du futur RDAP des noms de domaine
Un plan stratégique pluriannuel
A l’occasion de l’ICANN64, ICANN a également présenté l’avancement de la mise en place d’un plan stratégique de fonctionnement de l’organisation pour la période 2021-2025.
L’adoption d’un plan quinquennal est une première pour cette organisation qui a toujours fonctionné sur une base annuelle. Ce plan doit déterminer les priorités des années à venir ce qui est également une nouveauté dans un contexte où de multiples chantiers ont toujours été menés de front sans réelles priorisations.
On sait déjà que la sécurité du
DNS est l’un des enjeux majeurs de la période à venir. Parmi les priorités égrenées
on dénote en effet la lutte renforcée contre les malwares et la sécurisation accrue
du DNS via notamment le déploiement plus rapide du DNSSEC.
Pour le prochain round d’ouvertures de nouvelles extensions également cité, ICANN a également indiqué tenir compte des enseignements du précédent round. Parmi eux, les nouvelles extensions sont dix fois plus visées que ne le sont les extensions génériques historiques (.COM, .NET, .ORG, .BIZ, .INFO notamment) par des pratiques malveillantes telles que le typosquatting et le dotsquatting sur lesquels prolifèrent les pratiques de type phishing et pharming.
N’hésitez pas à vous rapprocher
de votre consultant Nameshield très en pointe sur l’ensemble de ces sujets.
Nameshield utilise des cookies
Nameshield souhaite utiliser des cookies permettant d’assurer le bon fonctionnement du site et, avec nos partenaires, d’en mesurer son audience🍪.
Nameshield souhaite utiliser des cookies permettant d’assurer le bon fonctionnement du site et, avec nos partenaires, d’en mesurer son audience. Plus d'informations dans notre politique de cookies 🍪.
Ces cookies sont essentiels au bon fonctionnement du site web. Ils assurent les fonctionnalités de base et les fonctions de sécurité du site web, de manière anonyme.
Cookie
Durée
Description
cookielawinfo-checkbox-advertisement
1 year
Set by the GDPR Cookie Consent plugin, this cookie is used to record the user consent for the cookies in the "Advertisement" category .
cookielawinfo-checkbox-analytics
1 year
Set by the GDPR Cookie Consent plugin, this cookie is used to record the user consent for the cookies in the "Analytics" category .
cookielawinfo-checkbox-functional
1 year
The cookie is set by the GDPR Cookie Consent plugin to record the user consent for the cookies in the category "Functional".
cookielawinfo-checkbox-necessary
1 year
Set by the GDPR Cookie Consent plugin, this cookie is used to record the user consent for the cookies in the "Necessary" category .
cookielawinfo-checkbox-others
1 year
Set by the GDPR Cookie Consent plugin, this cookie is used to store the user consent for cookies in the category "Others".
cookielawinfo-checkbox-performance
1 year
Set by the GDPR Cookie Consent plugin, this cookie is used to store the user consent for cookies in the category "Performance".
CookieLawInfoConsent
1 year
Records the default button state of the corresponding category & the status of CCPA. It works only in coordination with the primary cookie.
Ces cookies aident à réaliser certaines fonctionnalités comme le partage du contenu du site web sur les plateformes de médias sociaux, la collecte de commentaires et d’autres fonctionnalités de tiers.
Performance cookies are used to understand and analyze the key performance indexes of the website which helps in delivering a better user experience for the visitors.
Ces cookies sont utilisés pour comprendre comment vous arrivez sur notre Site et pour mesurer le nombre de visiteurs.
Cookie
Durée
Description
_ga
2 years
The _ga cookie, installed by Google Analytics, calculates visitor, session and campaign data and also keeps track of site usage for the site's analytics report. The cookie stores information anonymously and assigns a randomly generated number to recognize unique visitors.
_gat_gtag_UA_25904574_14
1 minute
Set by Google to distinguish users.
_gid
1 day
Installed by Google Analytics, _gid cookie stores information on how visitors use a website, while also creating an analytics report of the website's performance. Some of the data that are collected include the number of visitors, their source, and the pages they visit anonymously.
CONSENT
2 years
YouTube sets this cookie via embedded youtube-videos and registers anonymous statistical data.
Ces cookies sont utilisés pour vous proposer des offres et services personnalisés, plus adaptés à vos centres d’intérêts.
Cookie
Durée
Description
NID
6 months
NID cookie, set by Google, is used for advertising purposes; to limit the number of times the user sees an ad, to mute unwanted ads, and to measure the effectiveness of ads.
VISITOR_INFO1_LIVE
5 months 27 days
A cookie set by YouTube to measure bandwidth that determines whether the user gets the new or old player interface.
YSC
session
YSC cookie is set by Youtube and is used to track the views of embedded videos on Youtube pages.
yt-remote-connected-devices
never
YouTube sets this cookie to store the video preferences of the user using embedded YouTube video.
yt-remote-device-id
never
YouTube sets this cookie to store the video preferences of the user using embedded YouTube video.