Le DNS peut-il avoir un impact sur le référencement naturel (SEO) ?

Le DNS peut-il avoir un impact sur référencement naturel (SEO) ?
Source de l’image : geralt via Pixabay

C’est une question qui revient régulièrement de la part de nos clients, est-ce que l’utilisation (bonne ou mauvaise) du DNS a un impact sur le référencement naturel (SEO) des sites web ? Nous avions déjà abordé l’impact du passage d’un site web en HTTPS sur le SEO, c’est ici l’occasion de se pencher sur le côté DNS.

Le DNS est un processus invisible, implémenté à l’arrière-plan et il est difficile de concevoir en quoi cela peut aider ou nuire aux performances d’un site Web et donc au classement dans les moteurs de recherche et plus particulièrement Google.

Cet article abordera l’impact potentiel du DNS en réponse aux questions suivantes :

  • La modification d’un enregistrement DNS affecte-t-elle le référencement ?
  • Le changement de fournisseur DNS affecte-t-il le référencement ?
  • Quelle partie du DNS joue dans une migration de site ?
  • Le changement de l’adresse IP d’un site Web affecte-t-il le référencement du site ?
  • Quid de l’implémentation de DNSSEC ?
  • Une panne DNS peut-elle impacter le référencement ?
  • Un DNS plus rapide peut-il améliorer le référencement ?

Le changement au niveau DNS affecte-t-il le référencement naturel ?

1. Modification d’un enregistrement DNS, attention au TTL

La redirection d’un nom de domaine vers le serveur web correspondant passe souvent par la création d’un enregistrement de type A (adresse IPv4). L’enregistrement A dirigera alors le trafic vers l’adresse IP du serveur Web de destination. La modification de cet enregistrement peut entrainer des problèmes de performances.

En effet, pour optimiser les temps de réponses, le système DNS permet la mise en cache des informations auprès des serveurs DNS résolveurs pour une durée donnée, la durée du TTL (Time to live) définie par le gestionnaire technique du nom de domaine, lors de la configuration de celui-ci. Le TTL habituel, tel que recommandé par l’ANSSI, est de plusieurs heures pour les utilisations classiques des noms de domaine (sites web). Dans le cas d’une modification d’un enregistrement A, celle-ci pourrait ainsi n’être prise en compte qu’à la fin du TTL. Les internautes pourraient donc accéder aux anciennes configurations d’enregistrement pendant encore quelques minutes ou même plusieurs heures après les modifications.

Il est ainsi important de réduire les TTL, ne serait-ce que de manière temporaire lors de ces modifications.

Mais cela affecte-t-il le référencement ? Oui et non. Dans le cas d’utilisateurs envoyés vers une destination qui n’existe plus, Google considérera cela comme une erreur 404. Au-delà de l’expérience utilisateur négative, ce n’est pas directement un facteur de référencement. Attention cependant à la présence éventuelle de backlinks et d’un nombre trop important d’erreurs 404. Un TTL bas permet ainsi de limiter l’impact lors de ces modifications.

2. Modification des DNS déclarés pour un nom de domaine

Un nom de domaine est associé à des serveurs de noms (NS / Name Servers) qui permettent la bonne résolution DNS. Le service DNS vient chercher l’information sur ces NS. Ces NS peuvent être modifiés lors du changement du fournisseur gestionnaire du nom de domaine, ou simplement pour passer d’une infrastructure DNS à une autre. Le changement de serveur de noms affectera-t-il le référencement ?

Selon le fournisseur et l’infrastructure choisie, les temps de résolution pourront être plus ou moins courts avec un impact potentiel d’amélioration ou de diminution par rapport au SERP (Search Engine Result Page). En effet, le temps de résolution est pris en compte par Google (voir ci-après).

Et comme pour un changement d’enregistrement, il est conseillé de réduire la durée de vie des enregistrements avant de modifier les serveurs de nom, afin que les DNS résolveurs ne gardent pas en cache les anciennes informations.

3. Risque lié au DNS lors de la migration d’un site

C’est le même principe qu’abordé précédemment. Les modifications des configurations DNS n’affectent pas directement le référencement, mais elles risquent d’entraîner une mauvaise expérience utilisateur. Il convient également de jouer sur les TTL.

Quels cas de figure sont à considérer ?

  • Changer de fournisseur d’hébergement Web
  • Changer de fournisseur d’hébergement DNS
  • Déplacement du trafic de www. vers un « domaine nu » (sans le www.)
  • Déplacement de votre domaine vers un CDN (réseau de diffusion de contenu)

4. Changement de l’adresse IP de destination

Non. Lors de la modification d’un enregistrement pointant d’un point de terminaison à un autre, le référencement n’est pas impacté. La seule (très rare) exception à cette règle serait de pointer un domaine vers un point de terminaison qui aurait déjà été identifié comme un serveur de courrier indésirable (par exemple l’adresse IP d’un serveur mutualisé).

Attention cependant à l’adresse IP en question, une des (nombreuses) règles de référencement de Google est qu’une adresse IP utilisée par un site web devrait se situer à proximité de l’utilisateur final.

5. Mise en place de DNSSEC 

DNSSEC permet d’authentifier la résolution DNS via une chaine de confiance entre les différents serveurs DNS de cette résolution. Comme pour le HTTPS, c’est une couche de sécurité supplémentaire à mettre en place. Comme pour le HTTPS, le temps de chargement des pages est impacté et donc potentiellement le SEO associé. Pour autant, il faut remettre les choses en perspectives, DNSSEC est indispensable à la sécurité de navigation des internautes et il est préférable de le mettre en place. La plupart des sociétés proposant des audits de sécurité autour des noms de domaine considèrent DNSSEC comme nécessaire, et donc comme un critère de notation.

Des DNS plus rapides améliorent-ils le référencement?

Google a admis que le temps de chargement d’une page a une incidence sur les résultats du SERP. Les temps de recherche DNS sont généralement inférieurs à une seconde, ils peuvent néanmoins affecter le chargement d’une page dans les cas suivants :

1. Pannes récurrentes sur l’infrastructure DNS

Lorsque qu’un DNS ne parvient pas à résoudre ou prend plus de temps que d’habitude, cela peut ajouter des secondes entières au temps de chargement d’une page. En cas de manque de fiabilité et d’indisponibilité récurrente, l’impact sur le SEO est avéré… sans parler de l’expérience utilisateur face à des échecs répétés (augmentation du taux de rebond, baisse de la rétention des clients et impact sur la confiance envers la marque, voire perte de revenus). Il est important de s’appuyer sur une infrastructure fiable et de confiance.

2. Qualité du réseau et points de présence

C’est de la physique pure et simple, plus un serveur de noms est proche d’un utilisateur final, moins il faut de temps pour répondre à sa requête. Les réseaux DNS dits « anycast » (adressage et routage optimisé vers le serveur le « plus proche » ou le « plus efficace »), disposant de nombreux points de présence dans le monde, permettent d’optimiser les temps de réponse en fonction notamment de la localisation géographique.

Un autre point important est de disposer d’au moins trois serveurs de noms qui font autorité (SOA) pour un nom de domaine, idéalement basés sur des noms de domaine et sur des TLDs différents, afin de réduire le risque de SPOF (Single Point of Failure) d’une infrastructure. En effet, si une infrastructure repose sur le même nom de domaine, une indisponibilité de ce nom de domaine, quelle qu’en soit la raison, entraine l’indisponibilité de l’infrastructure DNS. De même au niveau des TLDs, et même si c’est moins probable,  un problème de disponibilité du registre affecterait l’ensemble de l’infrastructure DNS.

3. Attention aux configurations DNS « à rallonge »

Il n’est pas rare d’avoir des configurations DNS qui envoient vers une destination finale via plusieurs étapes, comme dans l’exemple ci-dessous. Dès lors, le temps de résolution s’en trouve impacté et potentiellement la performance en termes de référencement naturel.

fr.wikipedia.org. IN CNAME text.wikimedia.org.

text.wikimedia.org. IN CNAME text.esams.wikimedia.org.

text.esams.wikimedia.org. IN A 91.198.174.232

Conclusion

Le référencement naturel est une science qu’il faut considérer dans son ensemble. Ainsi, comme nous l’avions vu au travers de l’impact du passage d’un site web en HTTPS, il s’agit d’un facteur de référencement parmi d’autres, et toutes choses étant égales par ailleurs, alors il revêt une importance particulière pour se différencier sur la première page de résultats.

Il en est de même pour l’impact du DNS sur le SEO. Le DNS peut-il avoir un impact ? Oui, clairement dans le cas de mauvaises configurations ou d’infrastructures DNS ne permettant pas des temps de réponses suffisamment rapides. Une infrastructure DNS dite anycast est primordiale pour tout nom de domaine porteur de trafic web important, qui plus est à dimension internationale. C’est une donnée à intégrer dans un tout et il convient de porter cette réflexion dans une approche globale du SEO avec l’équipe web marketing.
Cyberattaques, les entreprises de plus en plus efficaces

Cyberattaques, des sanctions annoncées par l'Union Européenne
Source de l’image : VISHNU_KV via pixabay

En Septembre dernier, Accenture publiait l’étude Gaining Ground On the Cyber Attacker 2018 State of Cyber Resilience et mettait en avant le doublement du nombre de cyberattaques subies par les entreprises (en moyenne 232 en 2018 contre 106 en 2017 au plan international), mais aussi l’amélioration de la capacité des entreprises à identifier et contrer ces attaques.

Le nombre d’attaques a plus que doublé entre 2017 et 2018…

Cette étude mérite l’attention, tant elle se différencie de nombreuses études très (trop) alarmistes. Si tout n’est pas rose, notamment en raison de l’ingéniosité et de la complexité croissante des attaques, les entreprises continuent à améliorer leur capacité de défense, ont su renforcer leur cyber-résilience et sont restées performantes malgré les menaces. Les entreprises sont de mieux en mieux capables de se défendre, en détectant notamment les attaques beaucoup plus tôt.

… mais là où un tiers des attaques étaient efficaces en 2017, la proportion d’attaques efficaces est descendue à 1 sur 8 (12,5%) en 2018.

Une étude qui souffle le chaud et le froid

Les équipes de sécurité gagnent en efficacité, mais il reste encore beaucoup à faire. Les entreprises préviennent désormais 87% de toutes les attaques ciblées, mais subissent toujours 2 ou 3 violations de sécurité par mois en moyenne.

Les entreprises pourraient être cyber-résilientes dans 2 à 3 ans, mais la pression et la complexité des menaces augmentent de jour en jour. Si 90% des répondants prévoient une augmentation des investissements en matière de cybersécurité au cours des 3 prochaines années, seuls 31% pensent qu’elle sera suffisante.

Les nouvelles technologies sont essentielles, mais les investissements ont pris du retard. Si 83% des répondants estiment que les nouvelles technologies sont indispensables, seulement 2 sur 5 investissent dans les domaines de l’IA, du machine learning et de l’automatisation.

La confiance reste forte, mais une approche plus proactive de la cybersécurité est requise. Si plus de 80% des répondants ont confiance en leurs capacités de surveillance des violations, 71% estiment en revanche que les cyberattaques restent malgré tout un domaine assez opaque, et ne savent ni quand ni comment celles-ci pourraient affecter leur organisation.

Les Directions et Conseils d’Administration sont plus impliqués sur les enjeux de la cybersécurité. 27% des budgets de cybersécurité sont autorisés par le Conseil d’Administration, et 32% par le PDG. Le rôle et les responsabilités du RSSI (Responsable de la sécurité des systèmes d’information) doivent évoluer vers plus de transversalité dans l’entreprise.

5 pistes vers la cyber-résilience

Accenture met en avant cinq pistes pour optimiser les défenses des entreprises et avancer vers l’objectif ultime de la cyber-résilience dans un monde qui continue à évoluer vers de nouveaux territoires de menaces (intelligence artificielle, omniprésence du cloud, réseaux sociaux, smartphones, internet des objets) pour des menaces de plus en plus complexes et difficiles à contrer et un besoin qui devient stratégique : la protection des données.

  • Construire des fondations solides en identifiant les actifs de valeur, afin de mieux les protéger y compris des risques internes. Il est essentiel de s’assurer que des contrôles sont mis en place tout au long de la chaîne de valeur de l’entreprise.
  • Tester sa sécurité informatique en entrainant les équipes de cybersécurité aux meilleures techniques des hackeurs. Les jeux de rôles mettant en scène une équipe d’attaque et de défense avec des entraîneurs peuvent permettre de faire émerger les points d’amélioration.
  • Oser les nouvelles technologies. Pour une entreprise il est recommandé d’investir dans des technologies capables d’automatiser la cyberdéfense et notamment de recourir à la nouvelle génération de gestion des identités qui s’appuie sur l’authentification multi-facteur et l’analyse du comportement utilisateur.
  • Etre force de proposition et identifier les menaces en amont en développant une équipe stratégique (« threat intelligence ») chargée de faire évoluer un centre opérationnel de sécurité (SOC) intelligent s’appuyant sur une collecte et une analyse massive de données (« data-driven approach »).
  • Faire évoluer le rôle du responsable de la sécurité des systèmes d’information. Le CISO est plus proche des métiers, il trouve le bon équilibre entre sécurité et prise de risque et il communique de plus en plus avec la direction générale, qui détient maintenant 59% des budgets sécurité contre 33% il y a un an.

Conclusion

L’étude d’Accenture met en avant une vraie prise de conscience des entreprises sur les cyber-menaces, et la mise en place d’investissements de fond pour mieux se protéger. La course est maintenant lancée pour tendre vers la cyber-résilience, entre attaquants de mieux en mieux organisés et systèmes de défense de plus en plus pointus. Rendez-vous en fin d’année pour faire un bilan des forces en présence.

La croisade de Google pour l’adoption du HTTPS par défaut

Le navigateur Chrome représente en octobre 2018, selon les sources et toutes plateformes confondues, entre 62% et 68% de parts de marché mondial. Une croissance d’une régularité implacable depuis le lancement du navigateur qui en fait aujourd’hui un acteur incontournable du web. Alors, quand le 8 septembre 2016, les équipes de développement de Chrome annoncèrent leur intention de déclarer le HTTP comme « not secure », le web dans son ensemble se mit à écouter.

HTTP not secure

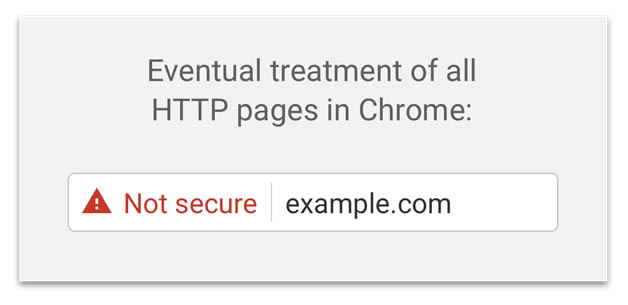
L’objectif de Google était d’avertir simplement, et donc visuellement, l’internaute qu’une page en HTTP n’était pas sûre, d’autant plus pour les pages avec saisies de données à caractère personnel (login, mot de passe, informations personnelles, numéro de carte de crédit) :

” We, the Chrome Security Team, propose that user agents (UAs) gradually change their UX to display non-secure origins as affirmatively non-secure. The goal of this proposal is to more clearly display to users that HTTP provides no data security. ”

Un peu plus de deux ans et 17 versions du navigateur plus tard, le temps d’une transition graduée pour un peu plus de douceur, et Google est arrivé à ses fins avec une adoption massive du protocole HTTPS ;  la quasi-totalité des autres navigateurs, Firefox en-tête, ayant suivi la même évolution.

Retour sur l’évolution des indicateurs de sécurité dans Chrome depuis 2 ans :

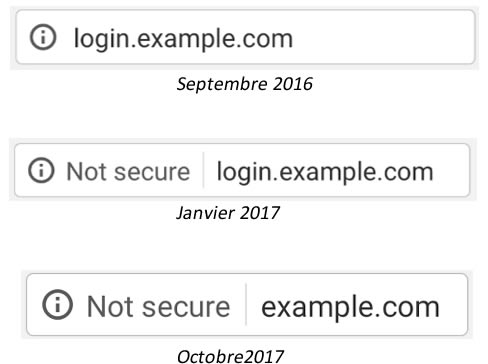
  1. HTTP not secureSeptembre 2016 – Chrome 53 : le HTTP est la norme, et en dehors de certaines erreurs de sécurité liées à un défaut de la page (notamment lié aux certificats SSL), aucun indicateur particulier concernant le manque de sécurité
  2. Janvier 2017 – Chrome 56 : pour commencer, Chrome met l’accent sur les pages contenant des informations sensibles pour l’internaute, telles que la saisie de mot de passe ou de numéro de carte de crédit. Firefox s’aligne immédiatement.
  3. Octobre 2017 – Chrome 62 : Google avance vers un test grandeur nature du traitement de l’ensemble des pages HTTP considéré comme non sécurisé avec le lancement en mode « Chrome Incognito » de l’indicateur HTTP « Not secure » au lancement de la page, quel que soit son contenu
  4. Juillet 2018 – Chrome 68 : toute page chargée en HTTP, quel que soit son contenu, quel que soit le mode de navigation, est désormais considéré comme « not secure »
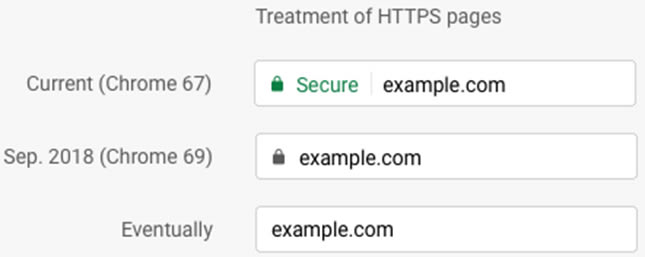
  5. Septembre 2018 – Chrome 69 : pour Google, HTTPS est désormais la norme. La prochaine étape, pour le moins controversée, consiste à éventuellement faire disparaître le cadenas de sécurité tant apprécié des internautes.HTTP not securePour beaucoup c’est un sérieux pas en arrière, il faudra suivre de près cette évolution et penser à mettre en place des certificats SSL Extended Validation EV, qui pour l’instant ne sont pas remis en cause par Google.Validation EV
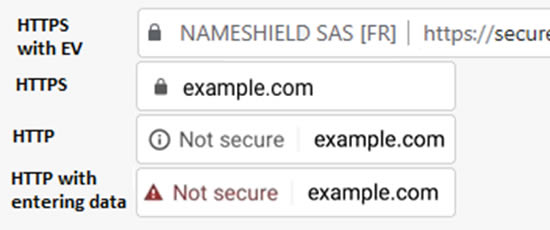
  6. Octobre 2018 – Chrome 70 : c’est maintenant !Chrome 70Désormais, l’affichage des pages HTTP contenant des informations sensibles pour l’internaute, telles que la saisie de mot de passe ou de numéro de carte de crédit, est barré d’un indicateur non sécurisé et pour la  première fois de couleur rouge. Les autres pages HTTP sont indiquées non sécurisées en gris. Les pages HTTPS classiques avec un cadenas noir et celles avec un certificat EV affichent en plus le nom de la société… vous suivez ?
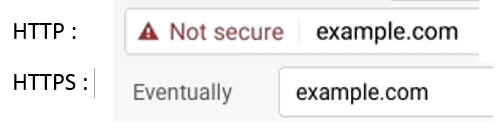
    1. Date non définie – Chrome XX : la finalité de Google est la dualité sur le traitement des urls avec HTTPS ouvertement affichés en rouge pour alerter l’internaute et le HTTPS considéré comme normal, donc ne bénéficiant plus d’aucun indicateur « positif » :

Certificats SSL

  1. HTTP à la CorbeilleDate non définie – Chrome YY : toujours dans une optique d’augmentation de la sécurité et de protection des identités, Google a dans ses cartons une réflexion en cours sur la fin du système d’url tel que nous le connaissons aujourd’hui… Pour le remplacer par un système nouveau et plus simple, affaire à suivre…
D’ici là, et si cette réflexion n’a pas encore été menée au sein de votre entreprise, il est grand temps de passer l’ensemble de vos sites web et applications en HTTPS. La réflexion doit également comprendre le fait d’insérer le nom de votre entreprise dans la barre d’adresse des navigateurs, au moins sur les sites vitrine et à fort trafic.

Google verse 9 Milliards de dollars pour rester le moteur de recherche par défaut d’Apple

Google verse 9 Milliards de dollars pour rester le moteur de recherche par défaut d'Apple
Source de l’image : 377053 via Pixabay

En Septembre 2017, Apple changeait de moteur de recherche par défaut pour son assistant numérique personnel Siri. Depuis, toute question posée à Siri et nécessitant une recherche sur le Web passe par le moteur de recherche de Google, et non plus par Bing, celui de Microsoft. Ce changement suivait ainsi une certaine cohérence dans la mesure où le moteur par défaut dans le navigateur Safari, en version macOS ou iOS, était également celui de Google. Mais au-delà de la simple cohérence, c’est surtout le possible accord financier évoqué alors sur une note du cabinet d’analyses Bernstein qui attirait l’attention : Google aurait versé 3 milliards de dollars à Apple pour être le moteur de recherche par défaut sur iPad et sur iPhone.

Un an plus tard c’est l’analyste Rod Hall, de la banque d’investissements Goldman Sachs, qui donne un nouvel éclairage à cet accord financier officieux. En effet, Google aurait payé 9 milliards de dollars à Apple pour l’année 2018 et prévoirait près de 12 milliards de dollars pour l’année 2019. A titre d’éclairage complémentaire, ces transactions rapportent plus d’argent à Apple que ses propres services iCloud ou Apple Music et seraient même la deuxième source de revenus de la division « services » derrière l’App Store.

Ces sommes paraissent folles ?

Rod Hall base ses estimations sur la part de marché du navigateur Safari, en croissance constante. Sur ordinateurs, tablettes et téléphones mobiles confondus, Safari représente aujourd’hui entre 15% et 17% de parts de marché selon différentes sources (NetMarketShare ou Statcounter) contre 60% à 61,6% pour Chrome. C’est surtout le trafic généré via Safari qui ne cesse d’augmenter et qui sert de base de calcul dans cet accord.

Même si les chiffres avancés par Rod Hall restent des estimations, non confirmés par les deux géants du web, ou encore jugés trop importants par d’autres cabinets, la facture finale pour Google semble salée. Mais ces chiffres restent presque raisonnables au vu des enjeux financiers. En effet, selon différentes sources, Google représente plus de 92% du marché des moteurs de recherche dans le monde et entend bien par tous les moyens maintenir cette position dominante.

L’acquisition de trafic est primordiale pour Google qui se rattrape directement via le canal publicitaire, indirectement sur la collecte d’information des utilisateurs venant ainsi alimenter ses bases de données et, par voie de conséquence, ses programmes d’intelligence artificielle, sans parler de la préservation de son omnipotence.

Google a ainsi renégocié l’an dernier les contrats de ses partenaires en augmentant leur rémunération. Les sommes que Google reverse à ses partenaires au titre de l’acquisition de trafic ont régulièrement augmenté ces dernières années. Ils ont dépassé les 20 milliards de dollars en 2017, représentant 22,7 % des revenus publicitaires du groupe… ça donne le tournis.

Les entreprises ne sont pas assez préparées face aux attaques DNS

Les entreprises ne sont pas assez préparées face aux attaques DNS
Source de l’image : typographyimages via Pixabay

La sécurité du DNS est souvent négligée en matière de stratégie de cybersécurité, la plupart des entreprises n’étant pas suffisamment préparées pour se défendre contre les attaques DNS.

Dimensional Research * a interrogé plus de 1 000 professionnels de la sécurité et de l’informatique dans le monde et a constaté que 86% des solutions DNS n’alertaient pas les équipes de sécurité lors d’une attaque DNS et près du tiers des professionnels doutaient que leur entreprise puisse se défendre.

Ces résultats font suite à la célèbre attaque DDoS subie par DNS Dyn en octobre 2016, attaque qui a rendu inaccessibles des dizaines de sites majeurs, dont Netflix, Airbnb, Amazon, CNN, New York Times, Twitter et plus. L’impact généralisé de cette attaque a mis en lumière une réalité surprenante : de nombreuses entreprises ne disposent pas de moyens de défense suffisants en matière de sécurité DNS. Malgré ce qui aurait dû être une sensibilisation du fait de la visibilité de l’attaque, seules 11% des entreprises ont des équipes de sécurité dédiées à la gestion du DNS, le DNS n’étant toujours pas traité au niveau de priorité adéquat.

« Nos recherches révèlent un écart sur le marché, alors que nous avons constaté que la sécurité DNS est l’une des trois principales préoccupations des professionnels de l’informatique et de la sécurité, la grande majorité des entreprises ne sont pas suffisamment équipées contre les attaques DNS« , dixit David Gehringer responsable chez Dimensional Research. « Cela vient du fait que les entreprises sont uniquement réactives en matière de sécurité du DNS, n’accordant la priorité à la défense du DNS qu’après avoir subi une attaque. À moins que les organisations d’aujourd’hui ne commencent à adopter une approche proactive, les attaques DDoS telles que celle sur le fournisseur DNS Dyn deviendront de plus en plus répandues. »

Attaques DNS

Les attaques DNS sont extrêmement efficaces 

Trois entreprises sur dix ont déjà été victimes d’attaques DNS. Parmi celles-ci, 93% ont connu une indisponibilité de leurs services suite à leur dernière attaque DNS. 40%  sont tombées une heure ou plus, ce qui a eu un impact considérable sur leurs activités.

Les entreprises tardent à remarquer les attaques DNS 

Bien que 71% des entreprises déclarent avoir une surveillance en temps réel des attaques DNS, 86% des solutions ne sont pas les premières à notifier les attaques de DNS. De plus, 20% des entreprises ont d’abord été alertées par des plaintes de clients à propos d’attaques DNS, ce qui a eu un impact sur leurs activités, leur réputation et la satisfaction de leurs clients.

La plupart des entreprises sont vulnérables aux attaques DNS

Seules 37% des entreprises sont en mesure de se défendre contre tous les types d’attaques DNS (détournements, exploits, empoisonnements de cache, anomalies de protocole, réflexion, amplification), ce qui signifie que la majorité (63%) parie essentiellement sur le fait que la prochaine attaque DNS est une attaque qu’ils peuvent repousser.

Réactif plutôt que proactif 

Avant une attaque, 74% des entreprises se concentrent sur la surveillance antivirus en tant que priorité de leur sécurité. Cependant, après une attaque, la sécurité du DNS passe à la première place avec 70% des personnes interrogées affirmant que c’est le point de sécurité le plus important. Cela démontre une approche réactive et que le DNS n’est pas une priorité tant qu’une entreprise n’a pas été attaquée et n’a subi aucune perte tangible.

Le DNS a un impact direct sur le résultat net 

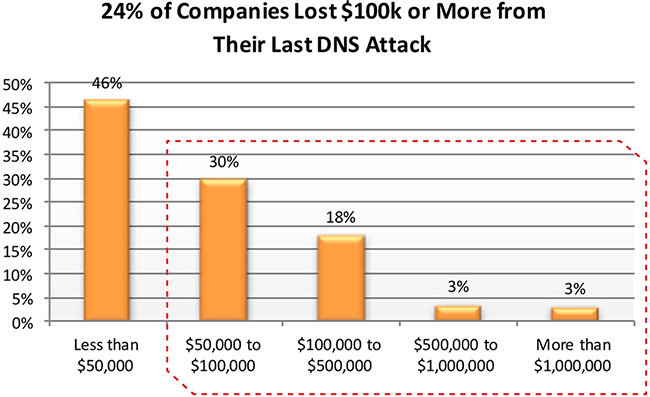
24% des entreprises ont perdu 100 000 $ ou plus lors de leur dernière attaque DNS, ce qui a eu un impact considérable sur leurs résultats. 54% ont perdu 50 000 $ ou plus. Comme le montrent les chiffres, une fois que les sites Web sont devenus inaccessibles, toutes les activités et tous les revenus numériques s’arrêtent, tandis que les ressources internes sont redirigées vers la résolution de l’attaque plutôt que vers l’activité. Sans parler des pertes de données clés (email), de l’impact sur l’image de marque de la société et du nombre d’internautes qui se détournent au profit d’autres sites disponibles.

Les entreprises ne sont pas assez préparées face aux attaques DNS
Source : Dimensional Research

« La plupart des entreprises considèrent le DNS comme une simple infrastructure plutôt que comme une infrastructure critique nécessitant une défense active », a déclaré Cricket Liu, architecte en chef du DNS chez Infoblox. « Malheureusement, cette enquête confirme que, près de deux ans après l’énorme attaque DDoS contre Dyn, une leçon dramatique sur les effets des attaques sur l’infrastructure DNS, la plupart des entreprises négligent encore la sécurité du DNS. »

Notre approche de la cybersécurité nécessite un changement fondamental : si nous ne commençons pas à accorder à la sécurité DNS l’attention qu’elle mérite, le DNS restera l’un des systèmes Internet les plus vulnérables et nous continuerons à voir des événements similaires. Rappelons-nous qu’un DNS qui tombe impacte potentiellement tous les services clés de l’entreprise : sites web, messageries (email et instantanée), applications mobiles, VOIP, intranet, extranet…

Nameshield vous accompagne sur la sécurisation des DNS, n’hésitez pas à contacter nos experts pour entamer une discussion sur ce sujet clé.

* Dimensional research est une société de consulting américaine qui fournit des études de marché, notamment sur la cybersécurité.