RGPD et conséquences : DomainTools fait appel dans l’affaire des whois des .NZ

RGPD
Source de l’image : mohamed_hassan via Pixabay

DomainTools poursuivi par le DNCL

En juin 2018, le registre du .NZ DNCL (Domain Name Commission Limited) avait attaqué la société américaine spécialisée dans les outils de surveillance et d’investigation, arguant que celle-ci violait les conditions générales d’utilisation du registre.

Le DNCL avait obtenu gain de cause et le tribunal fédéral de Washington avait accordé une injonction préliminaire interdisant à DomainTools de récupérer les données whois du .NZ et ordonnant la suppression des données utilisées dans des publications existantes, et ce pendant toute la durée du procès.

Depuis juin 2016, le registre du .NZ indiquait en effet dans ses conditions générales qu’il était désormais interdit de copier les données titulaires des noms de domaine.

DomainTools fait appel de l’injonction

Sans surprise, DomainTools, qui dans un premier temps avait indiqué que l’emploi de ces données était également d’intérêt général, ces dernières étant utilisées par ses clients dans le cadre de la lutte pour la cybersécurité, a fait appel de l’injonction provisoire.

Bien sûr, ce procès reflète les termes du débat qu’il avait eu lieu à l’ICANN quant au Règlement général sur la protection des données (RGPD).

DomainTools est d’ailleurs cité dans le brouillon d’un projet de loi américain révélé par l’Internet Governance Project, qui indique à ce titre que cette tentative serait menée par différents lobbys. Le Transparent, Open and Secure Internet Act of 2018, daté du 16 août 2018, mentionne deux possibilités d’évolutions :

  • La première, dite « large », propose le maintien d’un whois avec un spectre assez large d’informations (peu ou prou la même chose que nos whois ancienne mode)
  • la seconde, plus limitée, maintiendrait cette obligation de publication des données aux résidents américains ou aux acteurs visant une activité commerciale sur le marché américain.

Un débat vif autour du RGPD

Ce procès nous rappelle à quel point les débats relatifs à la mise en application du RGPD sont vifs au sein de l’ICANN, opposant les acteurs utilisant les données devenues si précieuses et les défenseurs de la vie privée, soutenus par le G29 (groupe des CNIL européennes) qui citent notamment les sanctions encourues.

Rappelons enfin que le GAC tente de minimiser les conséquences du règlement européen. Après avoir été débouté par la justice allemande de leur attaque de mai 2018 visant un registrar ayant cessé de délivrer les données clients au titre du RGPD, le GAC vise à obtenir de la Cour de justice de l’UE un avis favorable en la matière.

Les débats autour du procès DomainTools mériteront d’être suivis de près !
Quels enseignements tirer de l’ICANN62 de Panama ?

Quels enseignements tirer de l’ICANN62 de Panama ?

Fin juin, l’ICANN a tenu son 62ième sommet dans la capitale de Panama. Ce sommet dit « intermédiaire » dans la mesure où il s’agit du second des trois rendez-vous annuels que donne l’ICANN à la communauté internet, a été l’occasion d’annonces suivies par Nameshield qui était sur place.

Un sommet plus mesuré

Du 25 au 28 juin dernier, l’ICANN tenait à Panama city son 62ième sommet. Ce rendez-vous de milieu d’année se veut habituellement moins démonstratif que les sommets de début et de fin d’année. En pratique rien ne change mais quand on y regarde de plus près on note de petites différences dans les pauses et les déjeuners qui se transforment en déjeuners privés et les cocktails plus rares et davantage mesurés. Selon nos sources, il s’agirait avant tout d’une question d’équilibre budgétaire car l’ICANN a une feuille de route budgétaire pour ses événements et cela relève plutôt du sens d’une bonne gestion que de limiter les dépenses en milieu d’année.

Davantage de transparence et d’échanges entre instances

Autre fait notable, comparativement à des sommets antérieurs, l’agenda des meetings sur place employait moins souvent la terminologie « Closed session » (session fermée). Cette évolution vers davantage de transparence est notamment illustrée par le GAC, le comité consultatif des gouvernements, dont presque toutes les sessions étaient ouvertes au public alors qu’il y a peu leurs sessions étaient majoritairement fermées. Parallèlement à cette évolution, on note également que les instances représentatives de certains acteurs comme les registres, les registrars ont davantage échangé entre elles et cela de manière publique. Cela veut-il pour autant dire que tout va bien dans le meilleur des mondes ?

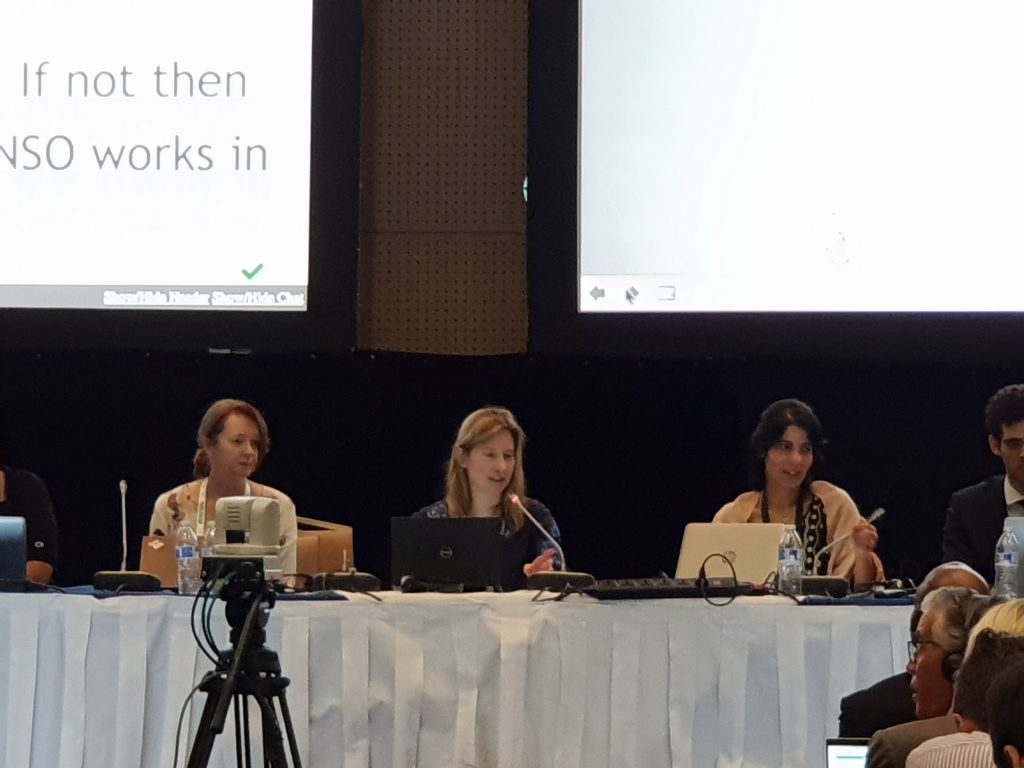
De gauche à droite : Donna Austin Chair du groupe des registres RySG, Heather Forrest chair du GNSO (Generic Names Supporting Organization), et Manal Ismail chair du GAC (Governmental Advisory Committee).

Le RGPD encore et toujours

Non, il y a bien des écueils. Le RGPD, le fameux règlement européen sur la protection des données personnelles, voté en 2016 par le Parlement Européen et entré en vigueur le 25 mai dernier en est la meilleure illustration. Sur ce sujet, la communauté internet n’est pas parvenue à un consensus pour adapter l’industrie des noms de domaine aux enjeux de ce Règlement. Si certains diront que l’ICANN s’y est intéressée trop tardivement, l’ICANN a dû imposer à l’arrachée des Spécifications Temporaires qui ont été votées le 17 mai pour application le 25 mai. Ces mesures souvent contraignantes pour les  registres et registrars, comme le masquage de toutes les données personnelles du Whois, dans un délai aussi court, ont occasionné un surcroit de charge et pour la première fois une fragmentation de services entre prestataires, tous n’appliquant pas ces règles de la même manière.

Pour sortir de cette situation inédite, l’un des enjeux principaux de Panama, était donc de lancer un processus qui doit permettre de remplacer ces règles temporaires par des règles consensuelles avant mai 2019. Il faut savoir en effet que la durée d’application de règles temporaires ne peut pas excéder une année.

Sur ce plan, Panama aura atteint son objectif car le lancement du processus de consultation et de révision a été officialisé à Panama. Ce travail qui doit aboutir pour la fin d’année par la remise d’un rapport va être suivi de près par les autorités européennes ainsi qu’Europol qui ont demandé à ce que les choses avancent vite.

Dans ce contexte, Nameshield était heureux de porter les intérêts des entreprises européennes dans des débats où les entreprises américaines étaient omniprésentes.

L’audit du dernier round dans le timing

L’autre grand sujet de Panama était l’avancée de la revue du dernier round des nouvelles extensions qui remonte déjà à 2012. L’audit de ce round qui a débuté en 2016 devait aboutir à un rapport global en fin d’année. Panama aura permis de constater que le timing de ce travail de longue haleine était globalement tenu dans la mesure où quatre des cinq groupes de travail qui ont planché sur ce sujet ont présenté à Panama un rapport préliminaire qui sera complété d’ici à la fin de l’année par le travail du dernier groupe de travail qui se penche lui sur l’utilisation plus large de termes géographiques en tant qu’extension internet.

Rendez-vous à Barcelone pour l’ICANN63

Dans un peu plus de trois mois, se tiendra à Barcelone le dernier sommet annuel de l’ICANN. Ce sommet auquel participera Nameshield sera l’occasion de mesurer l’avancée des sujets précités.

RGPD – Quel impact sur vos certificats SSL

RGPD – Quel impact sur vos certificats SSL
Source de l’image : mohamed_hassan via Pixabay

Que dit le RGPD en termes de SSL ?

« Dès lors qu’un site peut traiter des données personnelles, simplement avec la création d’un compte utilisateur, la conformité au RGPD requiert a minima que le site soit protégé par un protocole HTTPS. Ce protocole est une protection a minima que tout gestionnaire de site internet ne peut plus se permettre de ne pas avoir. »

Le règlement européen de protection des données (RGPD) exige donc que les données personnelles soient traitées « de façon à garantir une sécurité appropriée ».

Entré en vigueur le 25 mai dernier, son impact sur la gestion de votre portefeuille de certificats SSL n’est pas neutre.

RGPD et procédures d’authentification

Les Autorités de Certification, quelles qu’elles soient, se sont toujours appuyées sur le WHOIS du nom de domaine à certifier pour valider que le demandeur d’un certificat dispose de l’accord de l’exploitant technique du nom de domaine qu’il veut sécuriser.

Pour cela, une des étapes d’authentification prévoyait qu’un mail soit envoyé sur l’une des adresses mails (admin ou technique) présente sur le WHOIS afin de valider la commande.

Mais le RGPD est passé par là et les bureaux d’enregistrement n’ont plus le droit de fournir les données personnelles des propriétaires de nom de domaine sans leur consentement explicite, ce qui rend la base de données WHOIS inexploitable par les Autorités de Certification pour envoyer leur mail de validation.

Face à cette situation, les Autorités de Certification proposent d’envoyer par défaut ce mail de validation à l’une des adresses génériques suivantes :

admin@domaine.com
administrator@domaine.com
postmaster@domaine.com
webmaster@domaine.com
hostmaster@domaine.com

Mais que faire si aucune de ces adresses n’existe ou s’il est trop compliqué de la faire créer ?

Les Autorités de Certification offrent la possibilité de valider que vous avez bien l’accord de l’exploitant technique du nom de domaine, par le biais d’une vérification d’un record TXT dans la zone de DNS du nom de domaine à certifier.

En constatant la présence de ce record TXT, l’Autorité de Certification pourra :

  • délivrer le certificat si celui-ci est un simple certificat DV (Validation du Domaine)
  • poursuivre vers les autres étapes d’authentification s’il s’agit de certificat OV (Validation de l’Organisation) ou EV (Validation Etendue).

Quoiqu’il en soit, le RGPD change la donne et impacte significativement l’industrie du SSL puisque la solution idéale pour obtenir un certificat rapidement passera soit par la création d’une des 5 adresses mail précitées, soit, si cette option était trop compliquée, par la mise en place de record TXT (qui impliquerait une augmentation des délais d’obtention).

Quel avantage à passer par Nameshield pour la gestion de son parc SSL ?

En qualité de Registrar, Nameshield propose un avantage unique sur le marché pour ses clients SSL.

Une pré-authentification de chaque commande permet en effet d’agir en amont de l’Autorité de Certification afin d’anticiper tout blocage et, le cas échéant, d’agir dans les meilleurs délais :

  • Modification d’un WHOIS,
  • Edition de la zone pour mettre en place un enregistrement TXT (si les DNS sont ceux de Nameshield)
  • Création d’alias admin@, administrator@, webmaster@, postmaster@, hostmaster@ (si les MX sont ceux de Nameshield)

N’hésitez pas à faire appel à notre service SSL dédié si vous avez la moindre question sur le sujet.

L’omniprésence des GAFA analysée par les acteurs français

L’omniprésence des GAFA analysée par les acteurs français

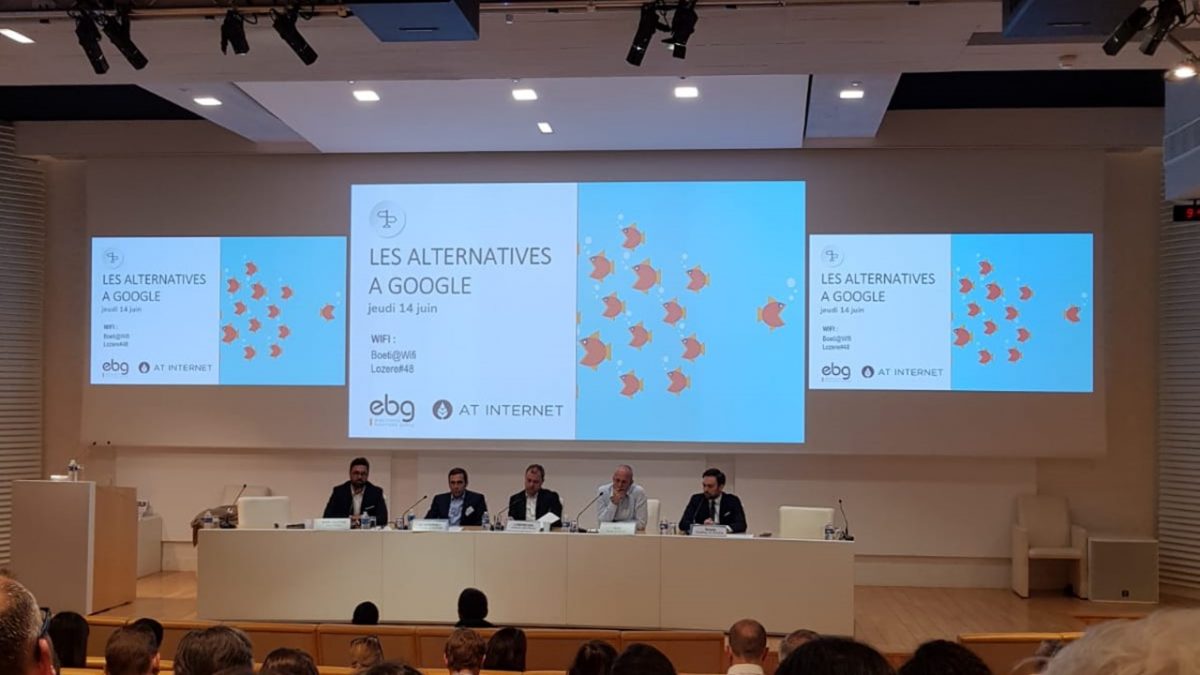
Le 14 juin 2018 se tenait une conférence organisée par l’EBG, sur le thème des alternatives au géant Google, et plus globalement aux GAFA. Y étaient présents des ambassadeurs de la réussite française : Arno Pons (DG de l’agence 5ème Gauche), Mathieu Llorens (DG d’AT Internet), Xavier Perret (CDMO d’OVH), Geoffrey La Rocca (DG de Teads), ainsi qu’Antoine Jouteau (DG de LeBonCoin).

En cette année de RGPD, la position de leader de Google pose plus que jamais la question sur la protection de nos données, mais pas seulement. Sa position dominante est de plus en plus contestée par les entreprises européennes, qui critiquent une concurrence déloyale. À la question « qu’est-ce qui vous différencie des GAFA ? », les orateurs répondent l’indépendance, la maîtrise totale des données, l’expertise forte dans un secteur en particulier.

Comment analysent-ils le succès des GAFA ? L’exemple Google

Le premier facteur de réussite de Google, selon Mathieu Llorens, est sa gratuité. Elle permettrait au géant américain de détruire tous les écosystèmes dans lesquels il s’introduit : publicité, médias, moteur de recherche. Après son installation dans le secteur, la monétisation démarre pour obtenir des services de plus grande qualité. C’est ce qui permet à Google, selon le DG d’AT Internet, de ne laisser aucune chance à ses concurrents. Le second facteur, sur lequel tous les intervenants s’accordent, est la faculté de Google d’être à la fois fournisseur et concurrent de ses clients. Son positionnement ambigu fait de la société une menace omniprésente.

Quel phénomène est le plus dangereux dans l’hégémonie des GAFA ?

Pour tous les participants à la table ronde, l’enjeu démocratique est fort. Mathieu Llorens démontre le lien réel entre l’augmentation du chiffre d’affaires de Google et la diminution des emplois dans le domaine des médias. Il est soutenu par Geoffrey La Rocca qui soutient que l’Etat se doit d’investir auprès de ce secteur. Antoine Jouteau, lui, pointe le risque de « trop » de diversification des acteurs américains, phénomène par ailleurs déjà enclenché. Tous les intervenants s’accordent sur les efforts établis par les entreprises européennes à l’occasion de la RGPD, qui démontrent une volonté de gestion propre des données personnelles. Xavier Perret et Antoine Jouteau insistent sur la différence de vision sur la protection des données entre les Etats-Unis et l’Europe. Un des phénomènes les plus dangereux causé par la montée exponentielle des GAFA est la surutilisation des données personnelles dans le but de développer des services annexes.

Comment faire sa place en tant qu’entreprise française ?

Selon Antoine Jouteau, l’Europe tient un rôle primordial dans la protection de ses acteurs : la responsabilité n’est pas uniquement française. Dans un premier temps, les GAFA doivent être mis sur un pied d’égalité en ce qui concerne les taxes, afin de ne pas défavoriser les entreprises européennes. Le Directeur Général de LeBonCoin insiste sur l’importance du regroupement des acteurs français/européens pour peser dans le débat public. Aller défendre seul les intérêts du numérique auprès des instances européennes est vain, selon lui. Le rôle des dirigeants d’entreprise est d’assurer la compréhension des enjeux d’une omniprésence des GAFA. Xavier Perret, lui, parle d’une cohérence à adopter pour défendre les services européens en les privilégiant dans la vie quotidienne.

Les intervenants présents à l’EBG confirment tous la prise de conscience en cours chez les entreprises françaises, et alertent sur le rôle de chacun dans la promotion de l’utilisation des services européens.

L’ICANN joue la pleureuse dans l’application du RGPD

L’ICANN joue la pleureuse dans l’application du RGPD
Source de l’image : TheDigitalArtist via Pixabay

J’évoquais dans un précédent billet le retard de l’ICANN quant aux possibilités d’application du règlement général sur la protection des données (RGPD).

A un mois et une semaine de la deadline, force est de constater qu’à date rien n’a encore évolué. Et côté ICANN, les échanges sont plus que variés.

Rappel du contexte : L’ICANN est une organisation américaine, et autant dire que la première puissance mondiale n’a pas toujours eu l’habitude de se conformer aux desiderata des uns et des autres. Or, les Européens ont voté en avril 2016 un règlement, appelé RGPD et dont l’application devait se faire deux ans et un jour après la date d’entrée en vigueur, soit le 25 mai 2018.

Et même si le fameux règlement a été voté en Europe, toutes les parties sont concernées : l’ICANN n’a d’autre choix que de se conformer également et si l’organisation ne l’a pas encore fait, la deadline, elle, approche.

Pendant ce temps, l’ICANN cherche à négocier : https://www.icann.org/resources/pages/data-protection-correspondence-2017-12-08-en

Si l’on devait caricaturer les dialogues, voilà ce que cela donnerait :

  • ICANN : On a sous-estimé l’impact du RGPD, comment fait-on ?
  • G29 : Soyez conformes au RGPD et tout ira bien.
  • ICANN : Mais on ne sait pas faire, aidez-nous.
  • G29 : OK, mais soyez prêts pour le 25 mai.
  • ICANN : On n’y arrive pas, donnez-nous plus de temps.
  • G29 : Non, dura lex, sed lex

Alors que l’ICANN ne trouve pas de solution, les registres et registrars se conforment comme ils le peuvent au RGPD. Ces avancées à tâtons ne sont que des expérimentations. Le gouvernement des États-Unis a décidé d’intervenir :
https://www.theregister.co.uk/2018/04/17/us_government_whois_debacle/.

Affaire à suivre avant le 25 mai.