Navigateurs et Autorités de Certification, le combat continue.
2019 fut une année bien remplie, avec un renforcement des divergences de point de vue entre fabricants de navigateurs et Autorités de Certification, l’explosion du nombre de sites de phishing chiffrés en HTTPS et l’avancée significative sur la dépréciation de TLS v1.0.
Les débats autour de la validation étendue, plus généralement du traitement visuel des certificats dans les navigateurs, et de la réduction de la durée des certificats ont pris une place prépondérante. Aucune de ces conversations n’est terminée, aucun consensus ne semble se dessiner, 2020 s’annonce comme une année chargée. Place à l’anticipation…
Le sort d’Extended Validation sera-t-il fixé ?
2019 a vu les principaux navigateurs cesser d’afficher la fameuse barre d’adresse en vert avec le cadenas et le nom de l’entreprise, le tout au profit d’un affichage classique et unique, ne tenant plus compte du niveau d’authentification des certificats :
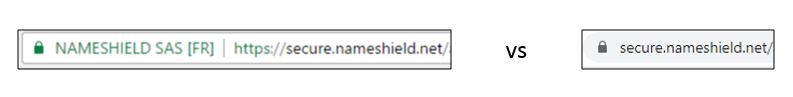
Les discussions sont pour autant toujours en cours au niveau du CA/B forum, comme au sein du CA Security Council. Ces deux instances de régulations des certificats chercheront en 2020 un moyen intuitif d’afficher les informations d’identité des sites Web.
Historiquement approuvé par tous, notamment par l’industrie financière et les sites comprenant des transactions, EV (l’acronyme pour Extended Validation) a été la cible de Google en 2019. Les autres navigateurs, sous l’influence de Google, entre Mozilla financé par Google et Microsoft et Opera basés sur Chromium open source, ont suivi dans cette direction. Seul Apple continue à afficher EV.
Pour les navigateurs, la question est de savoir si TLS est ou non le meilleur moyen de présenter les informations d’authentification des sites web. Il semble que non. Google part du principe que ce n’est pas aux Autorités de Certification de décider du contenu légitime d’un site web et souhaite l’utilisation des certificats à des seules fins de chiffrement.
Bien sûr les Autorités de Certification voient les choses différemment. Certes on peut y voir une réaction purement mercantile, les certificats EV sont bien plus chers. On peut aussi se demander l’intérêt de l’authentification au-delà du chiffrement. La réponse semble se trouver dans les statistiques ahurissantes des sites web de phishing chiffrés en HTTPS. Les navigateurs ont pour l’instant imposé un web chiffré certes… mais plus authentifié !
2020 sera donc l’année des propositions de la part des Autorités de Certification : fournir une meilleure authentification, en incluant les identifiants d’entité juridique, en suivant la voie de la PSD2 en Europe… Une chose est sûre, l’identité n’a jamais été aussi critique sur Internet et il incombe à toutes les parties intéressées de trouver une solution, y compris aux navigateurs de trouver un moyen d’afficher l’authentification forte des sites. A suivre…
Des certificats d’une durée plus courte : vers des certificats d’un an
825 jours, soit 27 mois ou encore 2 ans, la durée maximale autorisée actuellement pour les certificats SSL. Pour autant, depuis 2017 et une première tentative au sein du CA/B forum, l’industrie se dirige vers une réduction de cette durée à 13 mois (1 mois supplémentaire pour couvrir la période de renouvellement).
Google et les navigateurs sont revenus à la charge en 2019 avec un autre vote soumis au CA/B forum, là encore rejeté mais à une moins vaste majorité. Le marché bouge. Des acteurs comme Let’sEncrypt proposent des certificats d’une durée de 3 mois, d’autres souhaitent plutôt garder des durées longues pour éviter les surcharges d’intervention sur les serveurs. Une chose est sûre, le marché ne dispose pas encore des systèmes d’automatisation pour rendre plus simple la gestion et l’installation des certificats, un délai d’un ou deux ans supplémentaires serait sinon souhaitable, en tout cas judicieux.
Mais tout ça est sans compter sur Google qui menace d’agir de manière unilatérale si le régulateur ne suit pas… certainement en 2020.
De TLS 1.0 à TLS 1.3 : marche en avant forcée
Prévue pour janvier 2020, Microsoft, Apple, Mozilla, Google et Cloudflare ont annoncé leur intention de déprécier la prise en charge de TLS 1.0 (protocole créé en 1999 pour succéder au SSL 3.0, devenu fortement exposé) et TLS 1.1 (2006), tous deux en souffrance aujourd’hui d’une trop grande exposition à des failles de sécurité.
Si TLS 1.2 (2008) est toujours considéré comme sûr aujourd’hui, le marché semble vouloir pousser rapidement pour TLS 1.3, la version la plus récente de la norme, finalement publiée à l’été 2018. TLS 1.3 abandonne le support des algorithmes trop faibles (MD4, RC4, DSA ou SHA-224), permet une négociation en moins d’étapes (plus rapide), et réduit la vulnérabilité aux attaques par repli. En termes simples, c’est le protocole le plus sûr.
Petit problème cependant, le passage à l’action de nombreux sites web. Début 2019, seuls 17% des sites web du Alexa Top 100 000 prenaient en charge TLS 1.3, tandis qu’un peu moins de 23% (22 285) ne supportaient même pas encore TLS 1.2. Si la décision de déprécier les anciennes versions de protocole est une bonne décision, la forme adoptée par les grands acteurs du web peut être critiquée, notamment par son caractère unilatéral. En attendant, préparez-vous, nous y allons tout droit.
La menace de l’informatique quantique
Les entreprises parlent de plus en plus de l’informatique quantique, y compris Google. Mais la réalité est la suivante, alors que le quantum va avoir un impact sur notre industrie, ce ne sera certainement pas en 2020, ni pendant au moins une décennie. Il y a encore de nombreuses questions auxquelles il faut répondre, telles que: Quel est le meilleur algorithme pour la résistance quantique? Personne n’a cette réponse et tant qu’il n’y aura pas de consensus dans l’industrie, vous ne verrez aucune solution quantique en place.
L’IoT gagne du terrain, mais le manque de sécurité continue d’être problématique
L’IoT est un succès, mais un certain nombre de déploiements sont retardés en raison d’un manque de sécurité. En 2020, les fournisseurs de services cloud fourniront ou travailleront en partenariat avec des sociétés de sécurité pour fournir un approvisionnement et une gestion sécurisés des appareils, ainsi qu’un écosystème IoT sécurisé général, pour leurs clients.
Les cadres réglementaires pour la fabrication et les déploiements de l’IoT seront très certainement dirigés par l’UE, même si nous assisterons également à une augmentation aux États-Unis. Les attaques, les compromissions et les piratages IoT continueront, malheureusement. De plus, les normes de sécurité ne seront pas respectées et nous ne serons même pas proches d’un pourcentage plus élevé d’appareils sécurisés. Pourquoi ? Les fabricants d’équipement d’origine (FEO) ne sont toujours pas disposés à payer les coûts impliqués ou à les répercuter sur les consommateurs, de peur de perdre des ventes.
Les lois de chiffrement en Chine créeront beaucoup d’incertitude
Au cours des dernières années, une partie de la transformation numérique du monde a entraîné la codification des droits et restrictions des données dans des lois nationales et des organisations régionales. PSD2, RGPD, CCPA, LPRPDE… un vrai casse-tête pour les entreprises internationales face aux normes réglementaires et à la conformité.
Le 1er janvier 2020, la loi chinoise sur le chiffrement devait entrer en vigueur. Une donnée supplémentaire et… toujours floue pour ceux qui font des affaires en Chine. Des clarifications sont encore nécessaires sur plusieurs fronts. Par exemple, le chiffrement commercial des sociétés internationales doit être approuvé et certifié avant de pouvoir être utilisé en Chine – mais ce système de certification n’a pas encore été créé. De même, il existe une incertitude concernant le séquestre clé et les données qui doivent être mises à la disposition du gouvernement chinois. Cela a conduit à une vague de spéculations, de désinformation et, finalement, de réactions excessives. Compte tenu de l’opacité des parties de la nouvelle réglementation, de nombreuses entreprises optent pour une approche attentiste. Il s’agit d’une tactique judicieuse, en supposant que votre organisation ne dispose pas d’un expert juridique chinois expérimenté.
En conclusion, l’industrie des certificats continue sa mue. L’équipe certificats de Nameshield se tient à votre disposition pour aborder tous ces sujets.
Meilleurs vœux pour 2020.
L’Equipe Certificats.