L’ouverture générale du .MADRID,
l’extension géographique de la ville de Madrid, la capitale espagnole est
proche. Gérée par le registre Comunidad de Madrid, cette extension a été lancée
en avril dernier suivant le calendrier ci-dessous :
Calendrier de lancement du .MADRID
Phase APL (Approved Launch Program) : du
11/04/2019 au 06/06/2019
Phases Sunrise et LRP (Limited Registration
Period) : du 16/07/2019 au 10/12/2019
Ouverture
totale : à partir du 17/12/2019
Quelques conditions sont à respecter pour pouvoir déposer un nom de domaine en .MADRID. L’enregistrement d’un nom en .MADRID est réservé aux personnes physiques ou morales ayant un lien avec la Communauté de Madrid :
Être résident de la Communauté de Madrid ;
Exercer une activité professionnelle, personnelle, culturelle ou commerciale dans la Communauté de Madrid ;
Posséder un lien direct ou indirect avec la Communauté de Madrid.
A l’approche de l’ouverture générale prévue le 17 décembre prochain, si vous souhaitez davantage d’informations sur les conditions d’enregistrement de votre .MADRID, n’hésitez pas à nous contacter.
Vous avez manqué les derniers webinars organisés par Nameshield ?
Profitez de cette période de fêtes de fin d’année pour voir et revoir les webinars Nameshield, disponibles en replay sur le site Nameshield et sur la plateforme Webikeo.
DDoS et attaques ciblant le DNS et les noms de domaine : Comment s’en protéger ?
Saviez-vous que la disponibilité de vos mails, sites et services Internet dépend du Nom de Domaine ?
Au programme de ce webinar:
Actualités en cybersécurité
Comprendre l’importance du DNS
Identifier les attaques visant le DNS et les noms de domaine
SSL & HTTPS : Définition, importance et risques liés aux certificats SSL
Dans les navigateurs
web, le « S » du HTTPS signifie « Sécurisé« . Les certificats SSL (ou TLS) permettent
d’afficher le fameux cadenas et le « S » dans la barre de navigation.
Ils existent depuis plus de 20 ans, mais Google, au travers de Chrome, a
récemment modifié la donne et les a rendus incontournables.
Au programme de ce webinar :
Qu’est-ce qu’un certificat SSL ?
Quels sont les avantages et les risques liés aux certificats
SSL ?
Les sociétés de services financiers sont particulièrement touchées par les cyberattaques. Elles détiennent une mine d’informations sur les clients, protègent leur argent et fournissent des services essentiels qui doivent être disponibles jour et nuit. Elles constituent une cible lucrative. Parmi les angles d’attaques privilégiés : le DNS.
Le rapport annuel Global DNS Threat d’Efficient IP montre
une progression constante du nombre d’attaques sur le DNS et des impacts
financiers, avec une perte financière moyenne de 1,2 million d’euros sur
l’année 2019. Ce montant était estimé à 513 000 € en 2017 et 806 000
€ en 2018.
Si tous les secteurs d’activités sont touchés par les attaques,
82% des sociétés interrogées ont été touchées et 63% ont subi une interruption
de trafic, le secteur financier paie un tribut plus important avec 88%
d’impact. Menée auprès de 900 personnes de neuf pays d’Amérique du Nord,
d’Europe et d’Asie, l’étude indique que les établissements financiers ont subi
en moyenne 10 attaques au cours des 12 derniers mois, soit une augmentation de
37 % par rapport à l’année dernière.
La hausse des coûts n’est que l’une des conséquences des
attaques DNS pour le secteur des services financiers. Les impacts les plus
courants sont les temps d’arrêt des services cloud, rencontrés par 45% des
organisations financières, et les temps d’arrêt des applications internes
(68%). En outre, 47 % des établissements financiers ont été victimes
d’escroqueries par le biais d’attaques phishing ciblant le DNS.
L’enquête montre clairement l’insuffisance des mesures de
sécurité mises en place pour la sécurisation du DNS. Le retard dans
l’application des correctifs de sécurité constitue un problème majeur pour les
organisations du secteur. En 2018, 72% des entreprises interrogées admettaient
un délai de trois jours nécessaires pour installer un correctif de sécurité sur
leurs systèmes, durant lesquels ceux-ci ont été exposés aux attaques.
Seules 65% des institutions financières utilisent ou
envisagent d’intégrer une architecture DNS de confiance, elles semblent
toujours être en retard et ne pas prendre suffisamment conscience des risques
liés à ce point central de leur infrastructure. L’évolution des menaces sur le
DNS est permanente, les attaques nombreuses et complexes. Il convient de réagir
rapidement pour mieux se protéger.
Industrie, commerce, médias, télécoms, santé, éducation, gouvernement, service… autant d’autres secteurs touchés par les attaques. Des solutions existent. L’ANSSI publie chaque année le guide des bonnes pratiques en matière de résilience du DNS, détaillant de nombreuses recommandations pour être protégé. S’appuyer sur un réseau Anycast ; disposer de système de protection contre les attaques DDoS ; avoir du monitoring de trafic DNS et une équipe en mesure d’intervenir rapidement ; disposer d’une politique de sécurité efficace… Autant de mesures indispensables à la résilience et l’efficacité du réseau DNS face à ces attaques préjudiciables en termes d’impact financier et d’image. En espérant voir enfin de meilleurs chiffres sur le rapport 2020.
Lors de la première quinzaine de novembre s’est tenu à Montréal au Canada, le 66ième sommet de l’ICANN. Ce troisième et dernier sommet annuel consacré aux policies applicables au nommage internet était très attendu tant les sujets en débats sont nombreux. A sa clôture, il a pourtant laissé bon nombre de participants sur leur faim.
Un avant-goût des sujets et des postures lors du week-end précédant le
lancement officiel du Sommet
Le week-end qui précède l’ouverture
officielle du Sommet est généralement l’occasion d’avoir un aperçu des sujets et
postures en présence. Sans surprise, le processus expéditif (ePDP) qui vise à
développer une règle consensuelle pour préciser les conditions d’accès futures
aux données personnelles qui ne sont plus publiées dans le WHOIS, l’annuaire de
recherches des noms de domaine, pour cause de RGPD, est l’un des sujets
majeurs.
Parmi les autres sujets connexes
le remplacement de ce même WHOIS par le protocole RDAP (Registration Data
Access Protocol) sans doute l’année prochaine pour les noms de domaine
génériques. Ce remplacement n’est pas anodin quand on sait que le WHOIS est en
usage depuis près de 35 ans.
L’instance représentant les
gouvernements, le GAC, a quant à lui mis dans la balance le sujet des usages
malveillants de noms de domaine qui ont pris un essor considérable sur les
nouvelles extensions internet lancées en 2012. Quand on connait l’essor de
pratiques internet visant à peser les élections de certains pays et l’impact
économique des attaques et piratages informatiques, on comprend que ce sujet
soit poussé par le GAC. Si l’un des sujets de l’ICANN est de clarifier dans
leurs textes la notion d’usages malveillants, cette expression fait référence
aux domaines enregistrés pour le phishing, les logiciels malveillants, les
botnets et le spam, l’autre volet concerne les moyens de les endiguer.
L’existence de ces domaines abusifs menace en effet l’infrastructure DNS,
impacte la sécurité des consommateurs et constitue une menace pour les actifs
critiques des entités publiques et commerciales. Enfin et ce n’est pas une
surprise, le sujet d’un prochain round de nouvelles extensions a lui aussi été
sur bien des lèvres.
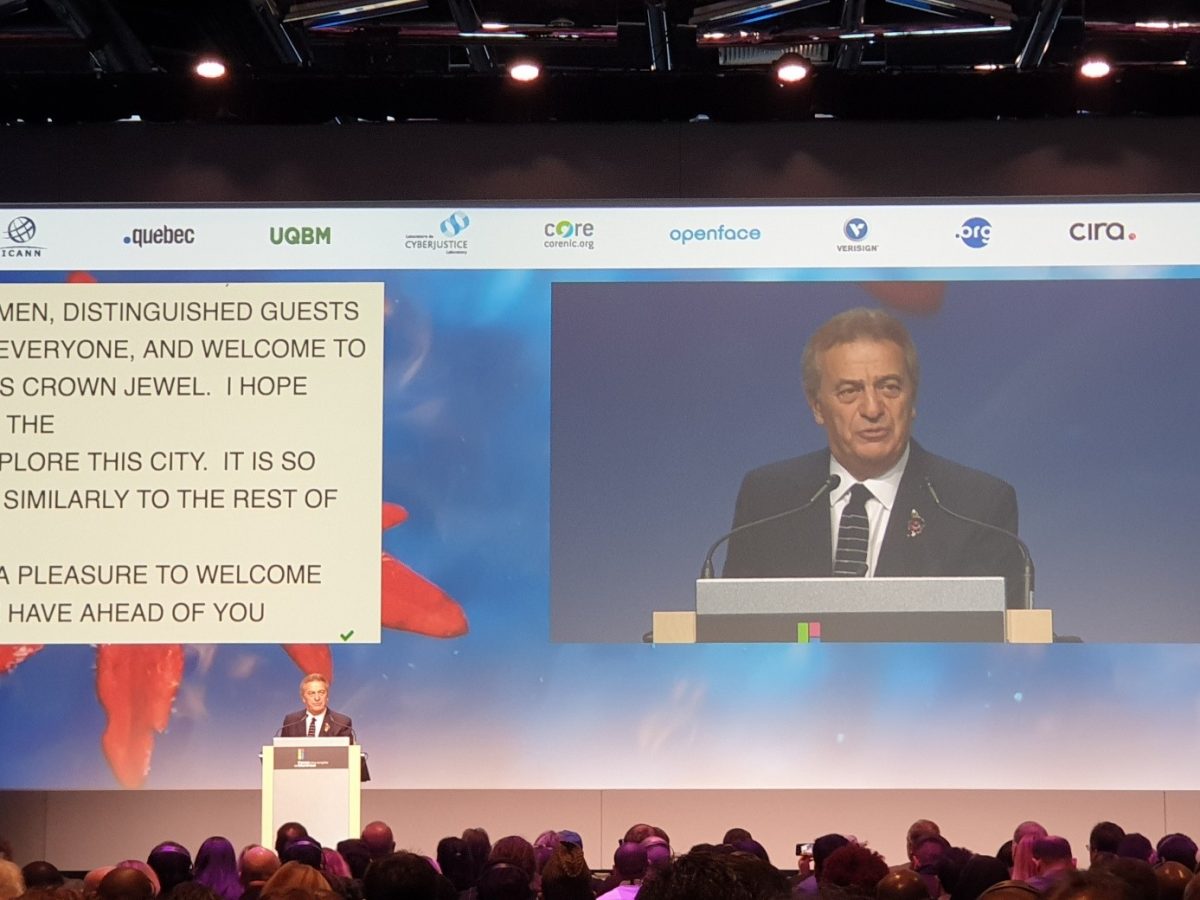
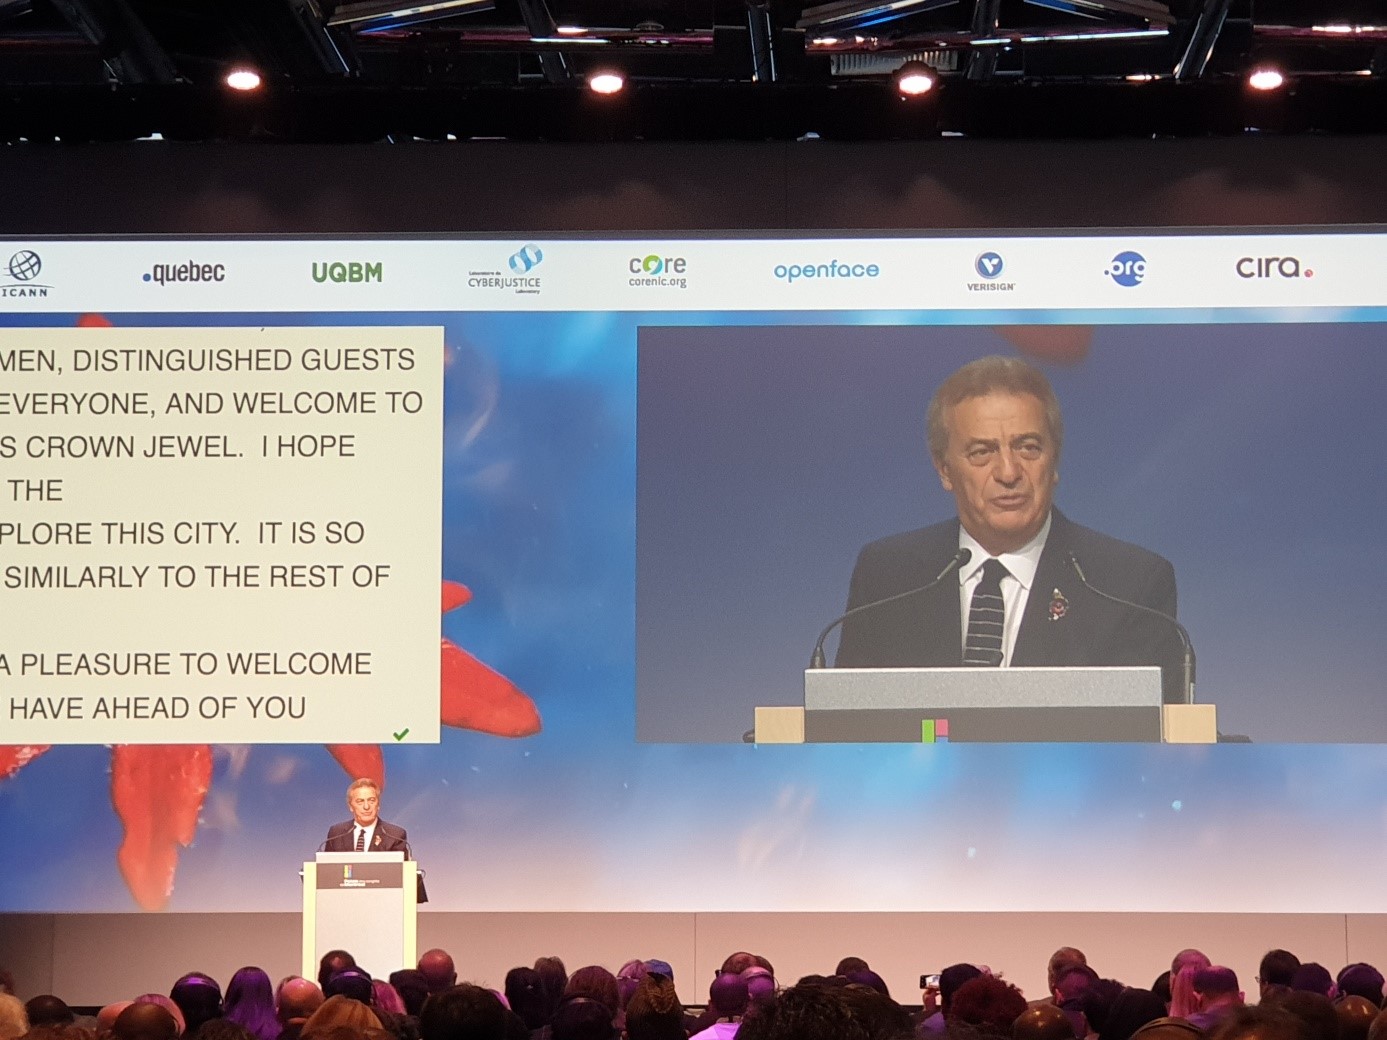
Cherine Chalaby à la tribune de l’ICANN Summit de Montréal
« Le meilleur sommet ICANN », vraiment ?
Lors de la traditionnelle cérémonie d’ouverture qui voit converger une heure durant tous les convives (2500 selon les propos de Goran Marby le CEO de l’ICANN) dans une immense salle pour écouter divers orateurs dont Martin Aubé du Ministère de l’Économie et de l’Innovation du Gouvernement du Québec, Cherine Chalaby, l’un des membres du Board ICANN dont le mandat se termine en cette fin d’année, indiquait à son auditoire que l’ICANN66 allait être le « meilleur sommet ICANN ». Il faut dire pourtant qu’à la fin de la semaine de débats et de réunions qui se sont enchaînés à un rythme effréné, alors que les sujets en débats sont nombreux, le sentiment concernant cette assertion était plus que mitigé pour beaucoup de participants.
D’abord, le processus expéditif
pour l’accès aux données non publiques du WHOIS avance avec un cadre contraint
par l’ICANN et les Autorités de Protection des Données Personnelles.
L’aboutissement de ce processus est envisagé entre avril et juin 2020 et c’est
actuellement un modèle centralisé où ICANN autoriserait la levée future
d’anonymat des données qui sont désormais masquées pour cause de RGPD qui tient
la corde.
Ensuite, le sujet qui a sans doute le plus souvent été cité lors de
cette nouvelle semaine de sommet, a concerné les usages abusifs avec les noms
de domaine. Pour ICANN, le sujet est central car il est directement corrélé à
leur totem : la stabilité de l’Internet dont ils sont les garants. Depuis
février 2019, ICANN publie certaines métriques sur les pratiques malveillantes
identifiées au travers du DAAR, Domain Abuse Activity Reporting.
Leur dernier rapport présenté à Montréal montre que 364 extensions
(principalement des nouvelles extensions issues du round de 2012) ont révélé au
moins une menace portée par l’un des noms de domaine activés sur ces
extensions. Plus préoccupant, les nouvelles extensions génériques concentreraient
près de 40% des usages malveillants, contre 60% pour les extensions génériques
historiques. Ce chiffre est en effet à mettre en relief avec la volumétrie de
ces deux catégories d’extensions. En effet sur un peu plus de 200 millions de
noms génériques, les nouvelles extensions génériques ne représentent que 15% du
total des noms enregistrés. ICANN souhaite donc que ce sujet soit pris à bras
le corps par la communauté.
Des propositions ont été faites par les diverses instances présentes,
certaines allant jusqu’à demander un processus de développement de nouvelles
policies (PDP). Cette dernière proposition si elle devait obtenir l’aval de
l’ICANN aurait pour fâcheuse conséquence de reporter l’hypothétique calendrier
d’un prochain round de nouvelles extensions, sujet qui intéressait pourtant
beaucoup de convives présents à Montréal. En effet pour ICANN le problème de la
concentration des pratiques malveillantes dans les nouvelles extensions
génériques doit être solutionné avant tout futur round, ceci faisant que le PDP
toujours en cours sur la revue du dernier round de 2012 est presque passé
inaperçu.
Si les règles tardent à évoluer sur les usages malveillants, votre consultant Nameshield peut vous apporter dès à présent des solutions adaptées à vos besoins.
Il y a tout juste un an, dans le cadre du 1erForum de Paris sur la paix, le Président de la République Française, Emmanuel Macron, lançait l’Appel de Paris pour la Confiance et la Sécurité dans le Cyberespace. Cet appel est une déclaration politique destinée à marquer une mobilisation sur la stabilité dans le cyberespace et vient renforcer les efforts de la communauté internationale et de nombreux acteurs impliqués dans les enjeux de sécurité numérique. Ce texte rappelle certains principes que nous estimons fondamentaux, comme l’application du droit international et des droits de l’Homme dans le cyberespace. Il souligne aussi la nécessité d’une approche multi-acteurs pour élaborer les normes qui nous permettront de profiter pleinement, c’est-à-dire de manière fiable et sécurisée, des opportunités offertes par la révolution numérique. Enfin, l’Appel de Paris promeut le renforcement de la sécurité des produits et services numérique, que nous utilisons par exemple dans notre vie quotidienne. Le texte vise en ce sens à empêcher les cyberattaques commises par des acteurs malveillants qui mettent en danger l’ensemble des usagers du cyberespace.
Conscient que le développement de notre Société, tant sur les plans économiques, culturels et démocratiques, passe par une confiance renforcée de l’information qui transite par internet, la société Nameshield, qui œuvre depuis 25 ans pour protéger l’identité numérique de ses clients ; entreprises, collectivités et administrations via l’usage de leurs noms de domaine, a souhaité s’associer à cette démarche et signer l’Appel de Paris.
Son métier consiste à assurer l’intégrité et la résilience de l’identité des personnes morales et physiques sur internet, représentée aujourd’hui par le nom de domaine. En protégeant hautement les données renseignées sur la carte d’identité du nom de domaine (Whois) et en assurant un service de haute disponibilité et de haute performance via le Domain Name System (DNS) associé, Nameshield contribue ainsi dans une large mesure au deuxième principe de l’Appel de Paris : Protéger l’internet. Empêcher les activités qui portent atteinte intentionnellement et dans une large mesure à la disponibilité ou à l’intégrité du cœur public de l’internet.
LeDomain Name Systempeut être comparé à l’annuaire de l’internet. Ce protocole traduit un nom de domaine en adresse IP, en s’appuyant sur une base de données distribuée sur des milliers de machines. Pierre angulaire du web, si le DNS tombe, notamment par une corruption des données ou une attaque par déni de services, ce sont tous vos sites web et vos emails qui deviennent inaccessibles : cela devient purement impensable aujourd’hui ! Le DNS doit donc être protégé et rester hautement disponible. Protocole créé dans les années 1980, des failles de sécurité ont été depuis identifiées quant au fonctionnement usuel du DNS. C’est pourquoi un nouveau protocole sécurisé, DNSSEC, a été développé afin de garantir l’authenticité des échanges via une signature certifiée. D’autres solutions peuvent venir compléter la résilience de votre identité sur internet : leRegistry Lock, les certificats SSL…
Les solutions de sécurité proposées par Nameshield, société indépendante française, stockant ses données en France, disposant de sa propre infrastructure DNS anycastée et résiliente, certifiée ISO 27001 sur l’ensemble de son activité noms de domaine, sont conformes aux recommandations de l’ANSSI sur les « bonnes pratiques pour l’acquisition et l’exploitation de noms de domaine ».
Dans le cadre du 2èmeForum de Paris sur la paix, le Ministère des Affaires étrangères a souhaité illustrer le deuxième principe de l’Appel de Paris : Protéger l’internet en mettant en avant les services proposés par Nameshield. La société est ainsi fière de pouvoir s’associer, à son niveau, aux acteurs impliqués dans les enjeux de sécurité numérique afin de rendre l’internet plus fiable et contribuer ainsi à la sécurité du cyberespace.
Nameshield souhaite utiliser des cookies permettant d’assurer le bon fonctionnement du site et, avec nos partenaires, d’en mesurer son audience. Plus d'informations dans notre politique de cookies 🍪.
Ces cookies sont essentiels au bon fonctionnement du site web. Ils assurent les fonctionnalités de base et les fonctions de sécurité du site web, de manière anonyme.
Cookie
Durée
Description
cookielawinfo-checkbox-advertisement
1 year
Set by the GDPR Cookie Consent plugin, this cookie is used to record the user consent for the cookies in the "Advertisement" category .
cookielawinfo-checkbox-analytics
1 year
Set by the GDPR Cookie Consent plugin, this cookie is used to record the user consent for the cookies in the "Analytics" category .
cookielawinfo-checkbox-functional
1 year
The cookie is set by the GDPR Cookie Consent plugin to record the user consent for the cookies in the category "Functional".
cookielawinfo-checkbox-necessary
1 year
Set by the GDPR Cookie Consent plugin, this cookie is used to record the user consent for the cookies in the "Necessary" category .
cookielawinfo-checkbox-others
1 year
Set by the GDPR Cookie Consent plugin, this cookie is used to store the user consent for cookies in the category "Others".
cookielawinfo-checkbox-performance
1 year
Set by the GDPR Cookie Consent plugin, this cookie is used to store the user consent for cookies in the category "Performance".
CookieLawInfoConsent
1 year
Records the default button state of the corresponding category & the status of CCPA. It works only in coordination with the primary cookie.
Ces cookies aident à réaliser certaines fonctionnalités comme le partage du contenu du site web sur les plateformes de médias sociaux, la collecte de commentaires et d’autres fonctionnalités de tiers.
Performance cookies are used to understand and analyze the key performance indexes of the website which helps in delivering a better user experience for the visitors.
Ces cookies sont utilisés pour comprendre comment vous arrivez sur notre Site et pour mesurer le nombre de visiteurs.
Cookie
Durée
Description
_ga
2 years
The _ga cookie, installed by Google Analytics, calculates visitor, session and campaign data and also keeps track of site usage for the site's analytics report. The cookie stores information anonymously and assigns a randomly generated number to recognize unique visitors.
_gat_gtag_UA_25904574_14
1 minute
Set by Google to distinguish users.
_gid
1 day
Installed by Google Analytics, _gid cookie stores information on how visitors use a website, while also creating an analytics report of the website's performance. Some of the data that are collected include the number of visitors, their source, and the pages they visit anonymously.
CONSENT
2 years
YouTube sets this cookie via embedded youtube-videos and registers anonymous statistical data.
Ces cookies sont utilisés pour vous proposer des offres et services personnalisés, plus adaptés à vos centres d’intérêts.
Cookie
Durée
Description
NID
6 months
NID cookie, set by Google, is used for advertising purposes; to limit the number of times the user sees an ad, to mute unwanted ads, and to measure the effectiveness of ads.
VISITOR_INFO1_LIVE
5 months 27 days
A cookie set by YouTube to measure bandwidth that determines whether the user gets the new or old player interface.
YSC
session
YSC cookie is set by Youtube and is used to track the views of embedded videos on Youtube pages.
yt-remote-connected-devices
never
YouTube sets this cookie to store the video preferences of the user using embedded YouTube video.
yt-remote-device-id
never
YouTube sets this cookie to store the video preferences of the user using embedded YouTube video.