ICANN81 : Un sommet à la croisée des chemins entre challenges et difficultés 

ICANN81

Jeudi 14 novembre, se clôturait le 81ème sommet de l’ICANN, l’instance de gouvernance de l’Internet. Un sommet qui s’est déroulé sur les rives du Bosphore entre Asie et Europe, à Istanbul en Turquie. Ce sommet est la dernière rencontre de la communauté Internet mondiale pour l’année 2024 avant de se tourner vers 2025.

Tripti Sinha, qui vient d’être reconduite dans ses fonctions de présidente du Conseil d’administration de l’ICANN a ouvert son propos lors de la Cérémonie d’ouverture du 81ème sommet de l’ICANN avec un constat : « L’année écoulée (ndlr : 2024) a été compliquée pour l’ICANN ».

L’ICANN, une organisation challengée sur plusieurs fronts

Le fait n’est pas nouveau : les tensions entre la Russie, la Chine et l’Occident n’ont jamais été aussi importantes. Un contexte géopolitique qui met le modèle multipartite d’un Internet globalisé sous pression, l’ICANN étant une organisation de droit américain, même si elle se revendique apolitique. Le conflit au Proche Orient n’est jamais loin non plus. Il avait notamment rejailli lors des précédents sommets ICANN de cette année. Challengée sur son rôle et sa légitimité, l’ICANN est aussi face au changement de présidence à la Maison Blanche avec un second mandat de Donald Trump qui a suscité des questions inhabituelles lors du forum public qui a clôturé ce sommet. Un participant a évoqué l’imprévisibilité du futur président des Etats-Unis qui « augmente le risque d’un conflit » allant jusqu’à se demander si « l’ICANN peut prendre le contrôle des systèmes militaires américains ». Si la réponse à cette question est bien entendu négative, Tripti Sinha a aussi évoqué des challenges sur la responsabilité de l’ICANN avec une action engagée contre l’ICANN et des challenges financiers, parlant de « difficultés financières ». L’ICANN a vu ses coûts d’exploitation augmenter sensiblement ces dernières années en partie dû à un contexte inflationniste. Ce contexte a d’ailleurs occasionné des hausses conséquentes des tarifs des noms domaine qui ont engendré un tassement du marché. L’ICANN qui tire une partie de ses ressources des noms de domaine moyennant une taxe sur chaque nom de domaine générique est donc impactée.

Une transition de présidence à la tête de l’organisation
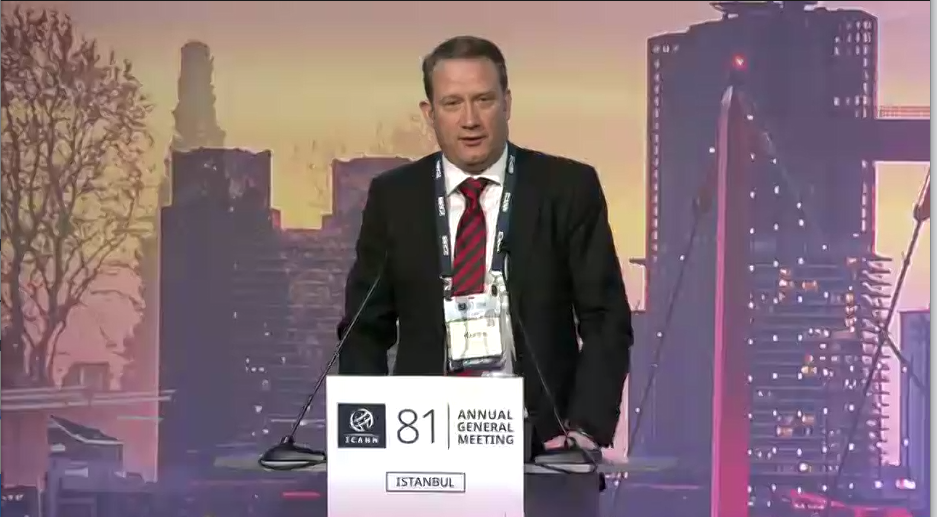
Erik Lindqvist, le nouveau Président de l’ICANN prendra ses fonctions officiellement le 9 décembre 2024.

Lors de l’ouverture du sommet, Erik Lindqvist, le futur Président de l’ICANN a fait une courte intervention pour se présenter et évoquer son parcours. Il va officiellement prendre ses nouvelles fonctions le 9 décembre prochain à la suite de Sally Costerton applaudie pour son interim réussi.

Parmi les attendus du nouveau Président qui sera basé à Genève en Suisse, l’examen de la situation financière de l’organisation. Des pistes d’économies et de nouveaux financements ont d’ailleurs été évoquées et ont fait apparaitre des avis tranchés. Faut-il par exemple rendre payante la participation aux sommets ou faut-il rationaliser les lieux choisis pour la tenue de ces rencontres internationales pour dégager des économies ? L’interaction du nouveau président avec les différentes instances est également attendue et plébiscitée. La défense du modèle de gouvernance multipartite dans le contexte difficile actuel ainsi que les politiques éthiques de l’ICANN sont deux autres sujets importants pointés par les parties contractantes.

La nouvelle série de nouvelles extensions génériques confirmée pour 2026

Au rang des difficultés, l’ICANN doit aussi réussir la nouvelle série de nouvelles extensions génériques. Cela passe d’abord par la tenue de la date d’avril 2026 pour l’envoi des candidatures, une date martelée depuis plusieurs sommets. Chose rassurante, l’implémentation des recommandations du processus de développement de politique Subsequent Procedures (Subpro) avance à un bon rythme. Le futur guide de candidature est dans le timing prévu avec une version finale qui doit être livrée d’ici un an. Le futur contrat de registre des nouveaux exploitants d’extensions est quant à lui en train d’être considéré. Contrairement aux candidats au round de 2012, ce nouveau contrat devrait être un document unique qui va s’adresser à toutes les typologies d’extensions : ouvertes, communautaires, de marques et internationalisées (ndlr : en langue native). Il comportera quatorze spécifications contre treize actuellement, la quatorzième couvrant les variantes d’extensions pour les extensions multilingues.

Parmi les autres sujets où l’ICANN a tranché, il ne doit pas y avoir d’enchères privées pour départager des candidats à une même extension en 2026. Comme une symbolique, c’est sur un pan du programme de la nouvelle série que s’est terminé ce sommet. Le Conseil d’administration de l’ICANN a en effet adopté le programme de soutien aux futurs candidats à la toute fin du sommet, un programme qui va passer par une campagne de communication début 2025 dans les zones géographiques défavorisées.

Capitaliser sur le retour d’expérience

Plusieurs sujets impulsés dernièrement par l’ICANN sont actuellement en phase d’évaluation. Parmi eux, les abus du système de noms de domaine. En avril 2024, sont entrées en application des obligations spécifiques pour contraindre les registres et les bureaux d’enregistrement à agir lors d’abus manifestes. L’ICANN81 a permis de faire un bilan de ces mesures après une première phase d’implémentation de six mois. La conformité de l’ICANN indique avoir initié 363 plaintes impliquant souvent plusieurs noms de domaine. Sans surprise, les abus les plus courants ont concerné des campagnes d’hameçonnage.

Autre élément à l’épreuve de l’évaluation, le dispositif Registration Data Request Service (RDRS). Il s’agit d’un prototype qui vise à jauger l’intérêt pour une plateforme standardisée qui doit permettre de soumettre et traiter des demandes d’accès aux données d’enregistrement des noms de domaine pour des besoins légitimes. Sur une année, le RDRS a recueilli des demandes pour 13 000 noms, un volume qui reste faible en comparaison des 170 millions de noms génériques. Sujet connexe, la dépréciation du protocole Whois pour les bases d’enregistrement de noms de domaine. Ce protocole utilisé depuis les années 80, doit céder sa place pour les noms de domaine génériques au protocole RDAP fin janvier 2025. ICANN Org a cependant précisé que ce nouveau protocole n’est que très rarement correctement déployé à ce stade.

Le contexte international tendu a largement rejailli lors de ce sommet sur une organisation qui va débuter 2025 avec un nouveau président à sa tête et un changement d’administration à la Maison Blanche. L’ICANN n’a pas caché faire face à de nombreuses difficultés. La réussite de la prochaine série de nouvelles extensions, série qui se sera faite attendre quatorze années de 2012 à 2026, va être déterminante pour sortir pour partie de cette zone de turbulences. L’enjeu est important d’abord car l’ICANN s’est engagée pour tenir cette série en avril 2026. Un report de date écornerait un peu plus sa crédibilité.

Cette série est aussi importante compte tenu des investissements nécessaires pour sa préparation et sa tenue. Les frais de candidature sensiblement plus élevés qu’en 2012, avec un montant de base de 227 000 USD, peuvent constituer un frein. Les investisseurs eux, pourraient ne pas apprécier la suppression des enchères privées pour départager des demandeurs à une même extension, ICANN cherchant au contraire à freiner la spéculation. Nameshield est pour sa part convaincu du bien-fondé de cette nouvelle série et en particulier des extensions de marques, les dot brand, dont les bénéfices vont largement compenser les investissements nécessaires si les candidats sont bien accompagnés. Nameshield est prêt à accompagner les futurs porteurs de projets en leur apportant une solution complète sur tout le cycle projet. Si vous avez un projet d’extension Internet, contactez nos experts qui seront ravis de pouvoir vous répondre.

Du 7 au 9 mai derniers, Paris accueillait le Sommet des parties contractantes de l’ICANN

Du 7 au 9 mai derniers, Paris accueillait le Sommet des parties contractantes de l’ICANN

La dernière fois que Paris a accueilli l’ICANN c’était en 2008 pour l’ICANN32. Seize années plus tard, l’ICANN retrouve la capitale française pour un sommet des parties contractantes, le Contracted Parties Summit. Ce dernier est un événement à part dans l’agenda de l’organisation car il n’est pas un événement axé sur les politiques comme le sont les trois sommets annuels flanqués du numéro de l’édition (NDLR, ICANN79 par exemple). Avant la pandémie de covid, ICANN rencontrait ses parties prenantes une fois par an lors d’un événement dédié. Ces sommets très centrés sur des aspects opérationnels n’ont repris qu’en 2022 et n’ont lieu désormais que tous les deux ans.

Durant trois journées, les parties contractantes que sont les opérateurs de registres et les bureaux d’enregistrement ont l’occasion durant des sessions de travail de faire remonter leurs besoins à l’organisation en interpelant directement son conseil d’administration et d’échanger entre eux sur des problématiques communes. Ces rencontres sont notamment l’occasion de confronter les approches face aux modifications de politiques et modifications contractuelles à implémenter en considérant également l’évolution du cadre règlementaire et législatif. L’une des trois journées a été entièrement consacrée à des ateliers sur les abus, sujet sur lequel les contrats des parties contractantes ont évolué en 2024.

Si du côté des participants seuls environ 200 personnes ont répondu présentes, le calendrier férié ayant sans doute joué en défaveur d’une participation plus importante, force est de constater que sur les sujets qui impactent directement les parties contractantes il y a de quoi faire.

Conséquence du RGPD en vigueur depuis 2018, une politique pérenne, la Registration Data Policy vient tout juste d’être promulguée pour remplacer la Specification Temporaire. Celle-ci doit être implémentée d’ici à août 2025. Les parties prenantes ont également eu à implémenter deux amendements de leur contrat avec ICANN. Le premier a acté une transition de protocole des bases d’enregistrement du Whois vers le RDAP (Registration Data Access Protocol). Le second concerne les abus avec des obligations nouvelles qui responsabilisent davantage les contractants lors d’abus avérés. Ce sommet a été l’occasion d’évoquer de premiers retours d’expérience sur ce sujet majeur auquel certains prestataires sont davantage exposés. On peut ajouter à cela le cadre législatif avec notamment la directive européenne de cyber sécurité NIS2 qui va également concerner fortement les registres, les fournisseurs de services de résolution DNS ainsi que les registrars.  Son entrée en application intervient en octobre de cette année. Les Etats les plus avancés sur sa transposition dans leurs lois nationales, notamment la Croatie ou encore la Belgique, ont montré qu’ils sont restés totalement en ligne avec le texte initial voté au Parlement européen fin 2022. Et il faut préparer la nouvelle série de nouvelles extensions génériques en vue de la prochaine fenêtre de candidatures annoncée pour avril 2026.   

L’ICANN donne désormais rendez-vous à la communauté Internet pour évoquer les développements des politiques liées au nommage Internet à Kigali au Rwanda du 10 au 13 juin prochains. Ce sera le temps de l’ICANN80.

Un grand succès pour l’évènement Nameshield Allemagne sur les dot brands autour de l’ICANN78 à Hambourg

ICANN78

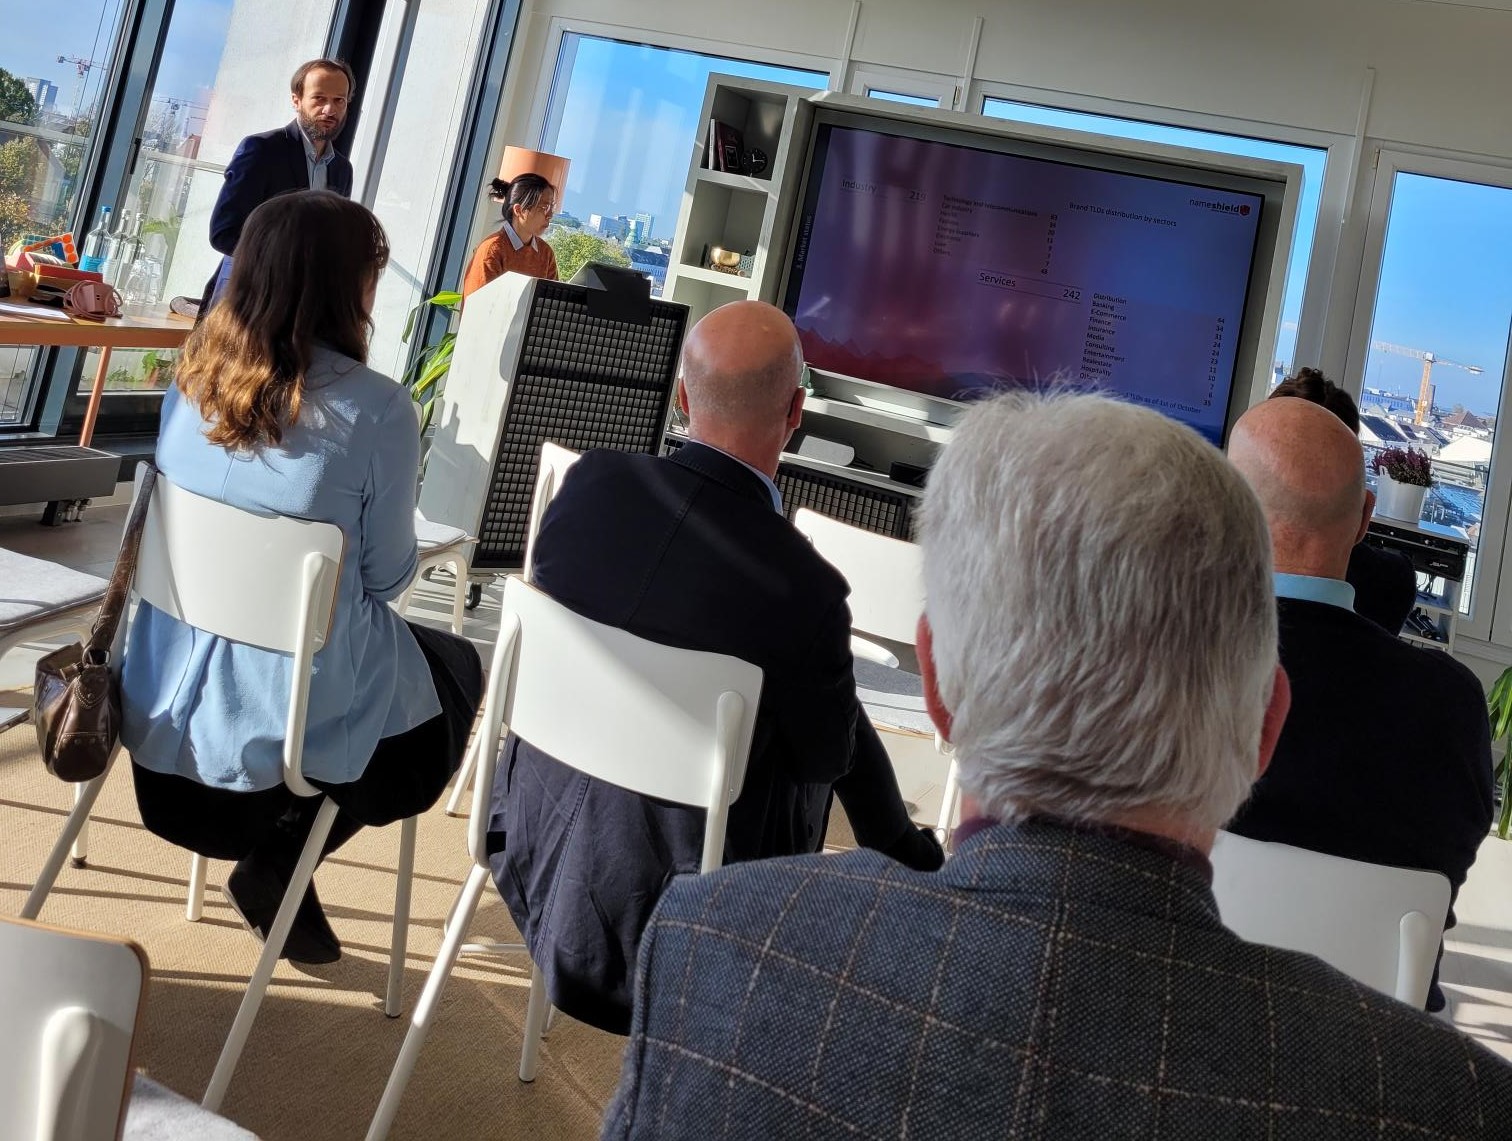
L’ICANN fêtait son 25ème anniversaire en Allemagne à Hambourg du 21 au 26 octobre 2023. Notre filiale allemande a naturellement saisi l’occasion d’en sponsoriser le programme d’accompagnement du co-organisateur ECO – Association of the Internet Industry, et d’organiser un atelier-évènement clients, le mercredi 25 octobre 2023.

L’évènement fut une grande réussite !

Le focus a été mis sur les dot brands. Les extensions « dot brand » ou « .marque » sont des nouveaux Top Level Domain génériques qui permettent aux marques de se positionner stratégiquement en ligne et d’augmenter la sécurité de leurs noms de domaine.

Lors de cet atelier, BNP Paribas a ainsi fait part de la success story de son .bnpparibas. Et un expert de Secunet Security Networks a fait le point sur les enjeux actuels liés à la NIS2.

La visite du stand du co-organisateur DENIC, avec un échange sur leurs services escrow a été également un point fort de cet événement.

Le tout, couronné par une soirée organisée par l’ICANN au Centre des Congrès, suivie d’un échange en petit comité dans un bar branché de la fameuse Reeperbahn avec vue sur le port.

Comme annoncée par l’ICANN, la prochaine opportunité de candidater pour un dot brand aura lieu au printemps 2026. Pour se préparer en amont, Nameshield met son équipe d’experts à votre disposition : de l’étude de faisabilité, en passant par l’analyse concurrentielle jusqu’à la gestion du lancement du dot brand. Pour en savoir plus, n’hésitez pas à nous contacter.

ICANN78 : Ahoy et que vogue l’embarcation de l’ICANN depuis 25 ans

ICANN78 : Ahoy et que vogue l’embarcation de l’ICANN depuis 25 ans

Hambourg en Allemagne vient d’accueillir du 21 au 26 octobre dernier, le 78ième sommet de l’ICANN, l’instance de régulation d’Internet. Hambourg, ville connectée par excellence qui se classe au premier rang des villes intelligentes d’Allemagne, succède à Berlin qui avait accueilli l’ICANN2 en 1999. Cette 78ième édition a réuni plus de 1600 participants de 175 pays et territoires. Elle a également marqué les 25 années d’existence de l’instance et les 20 ans du Generic Names Supporting Organization (GNSO), l’organe qui est en charge des politiques qui s’appliquent aux noms de domaine dans des extensions génériques.

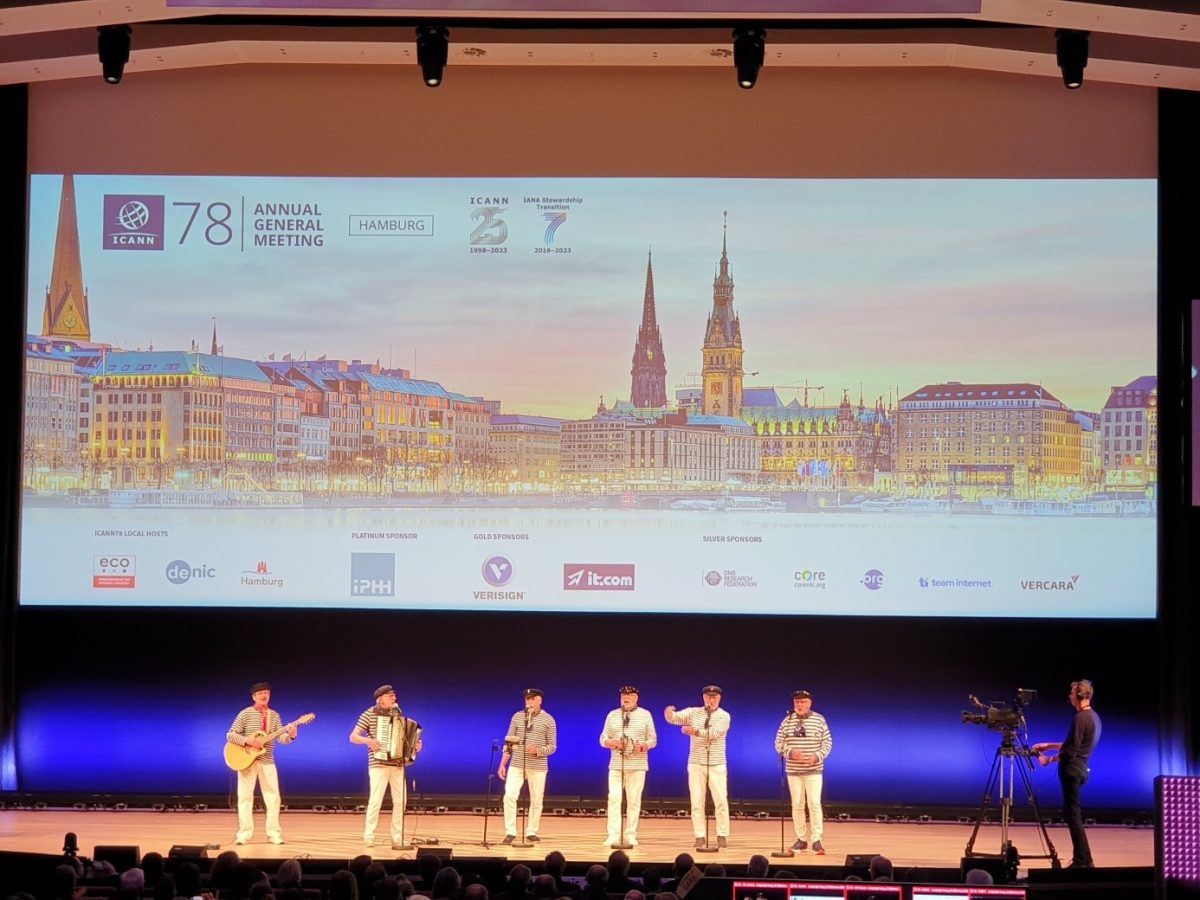
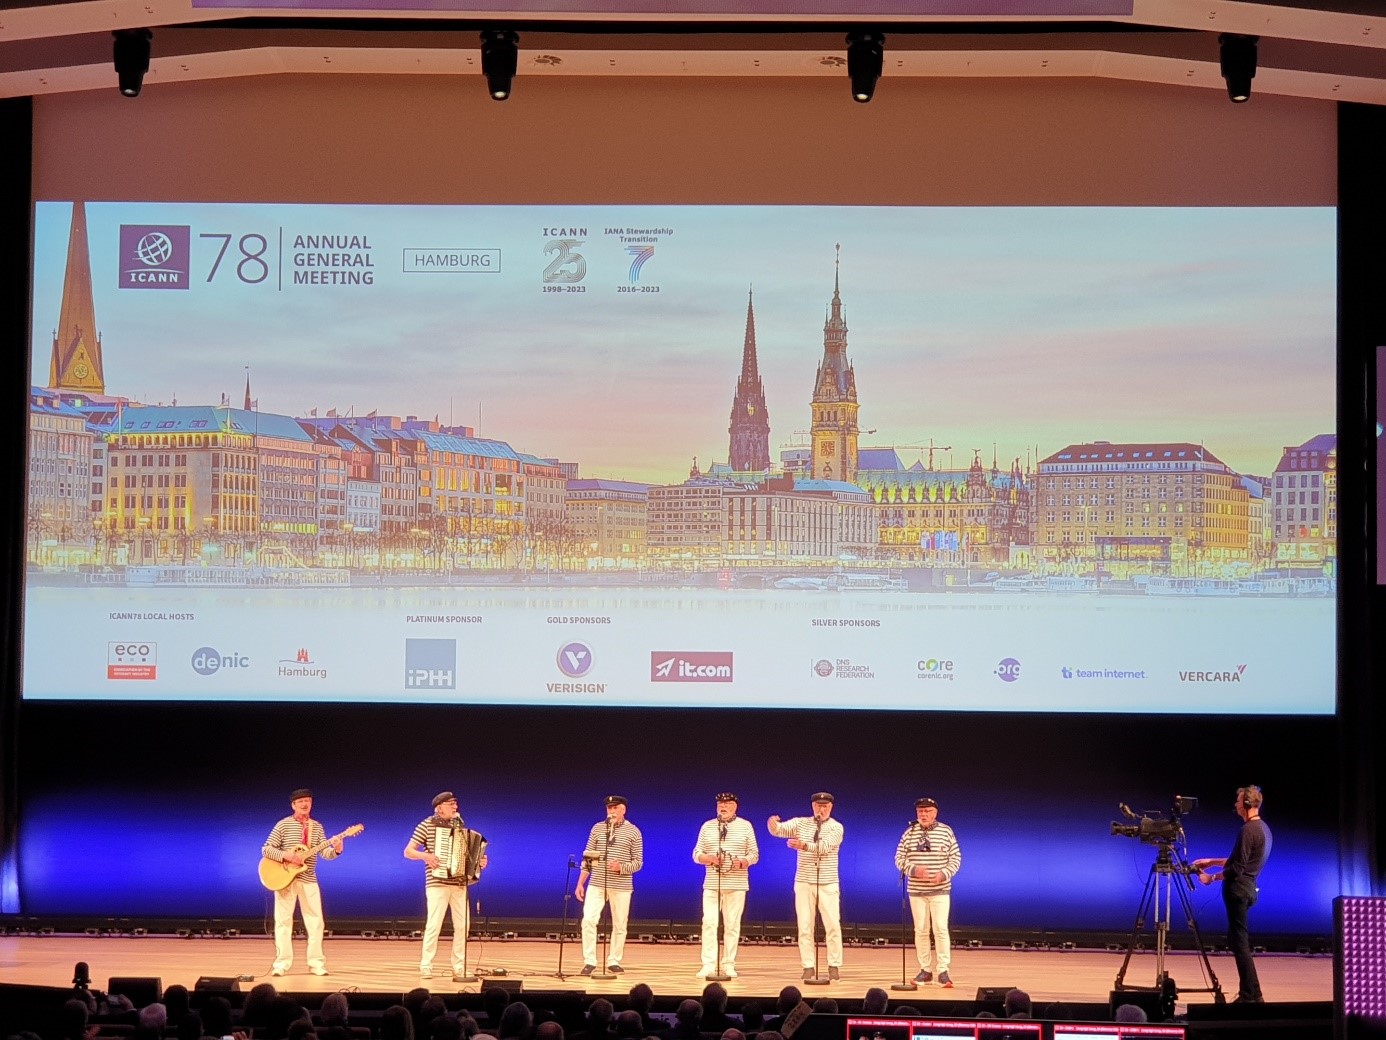
De Elbschippers lors de la Cérémonie de bienvenue de l’ICANN78, le 23 octobre 2023

L’ICANN face à de nouveaux challenges

« Le 30 septembre 1998, l’ICANN a été créée comme organisation privée à but non lucratif dans l’Etat de Californie ». C’est par cette phrase que Tripti Sinha, la présidente du Conseil d’Administration de l’ICANN a débuté un discours dense à l’occasion de la cérémonie d’ouverture de l’ICANN78. Elle y a rappelé que la plupart des outils Internet actuels, smartphones compris ont vu le jour durant cet intervalle de temps et que si « 25 années ce n’est pas grand-chose » « le monde a changé de façon remarquable » entre-temps. Aujourd’hui ce sont les contextes de guerres et les transformations technologiques avec notamment « l’intelligence artificielle et la technologie quantique » qui constituent d’importants challenges pour le modèle multipartite. On pourra y ajouter les alternatives aux noms de domaine qui utilisent le DNS comme les domaines sur les blockchains qui sont en marge du périmètre de l’ICANN. Ceux-ci ont d’ailleurs été mis en lumière durant l’ICANN78. Leurs protagonistes se plaisent à les nommer « noms de domaine » alors que d’autres voudraient les différencier en parlant plutôt de « wallet domains ». La Présidente intérimaire de l’ICANN, Sally Costerton a pour sa part appuyé son propos sur « la confiance », « la confiance » qui « est une chose fragile » « difficile à construire et facile à perdre ».

Sur le terrain de la confiance, Sally Costerton a précisé lors d’une session de questions réponses du Conseil d’Administration de l’ICANN, que des sujets importants ont connu des avancées notables depuis sa nomination en décembre 2022. Ainsi en mars de cette année, s’est par exemple tenue la première journée internationale de l’Acceptation Universelle ou comment rendre Internet plus inclusif et donc plus proche de ses utilisateurs. Lors du sommet ICANN76 également en mars, la tenue d’une prochaine série de nouvelles extensions génériques a été confirmée. Plus récemment c’est le Registration Data Request Service (RDRS), un prototype du futur Système Standardisé d’Accès aux Données d’enregistrement des noms de domaine (SSAD) pour des demandes légitimes, qui a été lancé. Et l’année 2023 aura permis d’aboutir à une proposition concrète de renforcement des moyens de lutte contre les usages abusifs du DNS après des années d’échanges stériles. Actuellement, une proposition de révision des contrats des opérateurs de registres et des bureaux d’enregistrement est en effet soumise aux votes des parties concernées pour une adoption espérée entre décembre 2023 et janvier 2024.

La Registration Data Policy libérée délivrée

Le fait que l’ICANN représente de nombreuses sensibilités dont les intérêts sont souvent divergents mais aussi qu’elle fonctionne avec le consensus comme totem, explique en partie que la ligne d’arrivée est souvent bien éloignée temporellement de la ligne de départ. La Registration Data consensus Policy n’a pas échappé à cette réalité. Cette politique vise à remplacer une Specification Temporaire implémentée en urgence le 17 mai 2018, huit jours avant l’entrée en vigueur du Règlement Général de la Protection des Données (RGPD) et cela pour intégrer des exigences du RGPD dans l’écosystème du DNS. La Registration Data consensus Policy est l’aboutissement de la phase 1 d’un Processus de Développement de Politique (PDP) initié à cette occasion. Alors qu’un rapport final en vue de son implémentation a été délivré au début de cette année, c’est l’ICANN78 qui a permis de conclure les travaux de l’équipe chargée de son implémentation. Le point bloquant sur la formulation liée aux délais accordés aux opérateurs pour adresser des demandes urgentes d’accès aux données d’enregistrement dans le cas de besoins légaux, a en effet été levé. Cette politique qui a désormais un cadre pérenne va donc passer en phase d’implémentation chez les parties concernées, les opérateurs de registres et les bureaux d’enregistrement.

Le prochain round de nouvelles extensions génériques

La prochaine série de nouvelles extensions génériques est restée un autre sujet majeur de cette édition. Si l’ICANN met désormais en avant la date d’avril 2026 pour la tenue de la prochaine fenêtre de candidatures (ndlr : la précédente fenêtre a eu lieu entre janvier et avril 2012), l’ICANN78 a mis en lumière l’avancée des travaux d’implémentation des recommandations issues du Processus de Développement de Politiques dit « PDP Subpro » (ndlr : Subsequent Procedures). En mars, une trentaine de recommandations n’avaient pas été adoptées par le Conseil d’Administration de l’ICANN et renvoyées à l’instance des politiques génériques, le GNSO pour des clarifications. Grâce au travail d’une petite équipe, 12 recommandations supplémentaires viennent d’être adoptées par le Conseil d’Administration de l’ICANN, portant à 104 les recommandations adoptées. 13 restent en balance et 7 ont été rejetées. Pour ces dernières, il va falloir évaluer leur impact et considérer des remédiations. L’équipe d’implémentation peut donc avancer sur un peu plus de 80% des recommandations issues du PDP Subpro. Le guide révisé des futurs candidats avance pour sa part conformément aux prévisions initiales avec une première version qui doit être dévoilée fin mai 2025.

La question des extensions génériques fermées et des lettres diacritiques

Considérées mais non proposées faute de consensus en 2012, puis discutées pendant cinq années, les extensions génériques fermées ont été relancées en 2022 dans la perspective d’une nouvelle série d’extensions génériques. Dans la pratique, il s’agit de permettre à des organisations sous certaines conditions d’exploiter un terme générique (ndlr : par exemple .CHARITY) avec les mêmes droits qu’une extension de marque. L’accès à l’extension pour y créer des nouveaux noms de domaine serait donc très restreint. Il y a un an, un groupe d’échanges regroupant le Governmental Advisory Committee (GAC) qui représente les gouvernements, At-Large Advisory Committee (ALAC) qui représente les utilisateurs finaux et le GNSO, avait été lancé pour tenter d’adresser ce sujet. Ils ont proposé en juillet dernier, un cadre qui détaille les nombreux aspects à considérer pour introduire ce nouveau type d’extensions. Cependant à l’issue de leurs travaux, chaque instance a adressé séparément une lettre au Conseil d’Administration de l’ICANN, preuve que les positions des unes et des autres sont restées éloignées. Sauf surprise, il ne devrait donc pas y avoir d’extensions génériques fermées lors de la prochaine série.

Le Québec dont le .QUEBEC a été intégré à la racine du DNS en avril 2014, s’est pour sa part également invité dans les discussions concernant la prochaine série de nouvelles extensions génériques. En effet en 2012, le Québec avait fait part de son souhait d’obtenir le .QUEBEC ainsi que le .QUÉBEC. S’ils n’ont finalement candidaté que pour la version non-accentuée, ils espéraient pouvoir également utiliser le .QUÉBEC. Ce droit d’exploitation ne leur a pas été accordé en raison d’un risque de similitude. L’ICANN78 a mis en lumière le fait que les perceptions restent différentes selon le fait que .QUÉBEC serait ou non une variante de .QUEBEC. En effet leur prononciation pour les francophones est la même mais la présence d’une lettre diacritique (ndlr : lettres auxquelles sont ajoutées dans la langue française des signes tels que l’accent aigu, l’accent grave, l’accent circonflexe, le tréma et la cédille) rend l’encodage en caractères ASCII différente et techniquement faisable. Si leur requête a peu de chance d’aboutir, cela a aussi permis de porter l’attention sur des sujets importants pour les exploitants d’extensions où les réponses apportées sont souvent inadaptées à leurs besoins.

Rappelons que l’ICANN78 a constitué le dernier sommet annuel de l’ICANN. Les regards se tournent donc désormais vers 2024. Une nouvelle année en approche qui verra ou non aboutir les amendements contractuels des contrats de registres et des bureaux d’enregistrement avec des obligations spécifiques pour remédier aux usages malveillants, la poursuite des travaux d’implémentation de la prochaine série d’extensions génériques, la mise sur orbite d’une revue holistique de l’ICANN ou encore la perspective d’une fin programmée du protocole Whois en 2025.

Pour les européens et les sociétés opérant sur le territoire européen, c’est la directive NIS2 qui va cristalliser toutes les attentions car elle doit être transposée dans les lois nationales des Etats membres d’ici à octobre 2024. Sur ce sujet, les représentants de l’ICANN ont indiqué lors du traditionnel Forum Public de clôture que les politiques dans les extensions génériques ne sont pas « en contradiction avec la directive NIS2 et que les parties concernées ont la latitude pour mettre en service des mesures pour se mettre en conformité ». Sur ce sujet, on pourra saluer le European Top Level Domain Information Sharing and Analysis Center (European TLD ISAC) qui va être un maillon utile pour implémenter la directive NIS2 dans l’industrie des noms de domaine.

Nameshield, société européenne indépendante certifiée, ISO 27001 depuis 2017, va œuvrer en conformité avec la directive et aura à cœur de limiter au maximum l’impact de son application dans les formalités de ses clients.

Enfin sur les aspects de leadership, l’instance des extensions génériques, le GNSO a désormais une nouvelle équipe désignée lors de l’ICANN78, tandis que l’organisation ICANN Org va elle désigner en 2024, un nouveau visage pour assumer sa présidence. Rendez-vous l’année prochaine.

Source de l’image : Site de l’ICANN
L’ICANN confirme DENIC Services comme unique agent de séquestre des données des bureaux d’enregistrement désignés par l’ICANN

L'ICANN confirme DENIC Services comme unique agent de séquestre des données des bureaux d'enregistrement désignés par l'ICANN

En 2018, l’ICANN, en charge de l’attribution des noms de domaine et des adresses IP, confirmait DENIC eG comme agent de séquestre désigné des données des bureaux d’enregistrement pour le compte de l’organisation ICANN, aux côtés d’Iron Mountain racheté depuis par la société NCC Group qui officiait également comme agent de séquestre. Cinq ans plus tard, le 17 juillet, à l’issue d’un nouvel appel d’offres, l’ICANN a confirmé DENIC Services comme unique agent de séquestre désigné pour les cinq prochaines années. Une belle reconnaissance pour cet acteur européen, filiale de DENIC eG, qui gère notamment le .DE, l’extension géographique allemande qui totalise plus de 17 millions de noms de domaine.

Stefan Pattberg, Directeur de DENIC Services, a profité de l’occasion pour répondre à nos questions.

Pouvez-vous nous rappeler le rôle d’un agent de séquestre de données ?

Il est important pour la stabilité de l’Internet mondial que les noms de domaine soient non seulement accordés mais aussi accessibles en permanence, indépendamment de la situation financière, opérationnelle ou juridique des bureaux d’enregistrement ou des registres qui les gèrent à un moment donné. Il est évident que les données d’enregistrement constituent un actif important pour un bureau d’enregistrement ou un registre, souvent le plus important, car elles représentent la relation avec le client et sont la source de revenus pour les prestataires de services. Mais elles n’ont pas qu’une importance économique. Il y a également des exigences politiques supplémentaires et même des réglementations légales telles que le RGPD à prendre en compte lors du traitement de ces données.

Le rôle de l’agent de séquestre est de veiller à ce que les données d’enregistrement appartenant à un domaine soient toujours sûres et disponibles, même en cas de défaillance d’un bureau d’enregistrement ou d’un registre chargé de la gestion d’un domaine. Dans ce cas, la mission de l’agent de séquestre consiste à transmettre les données d’enregistrement à un autre prestataire de services qui reprend le rôle de la partie défaillante précédente. Il s’agit d’un élément de sécurité très important pour les détenteurs de noms de domaine, car il leur permet de s’assurer que leur  domaine sera toujours disponible et que la propriété sera toujours garantie. S’il n’est pas nécessaire de libérer un tel dépôt, il est du devoir de l’agent de séquestre de sauvegarder les données d’enregistrement conformément à toutes les politiques et réglementations pertinentes de manière à ce qu’il n’y ait aucun risque pour le déposant que les données soient perdues au profit d’un concurrent ou de toute autre personne n’étant pas autorisée à y accéder. Les registres et les bureaux d’enregistrement qui utilisent le séquestre livrent les données d’enregistrement quotidiennement ou hebdomadairement, sous forme de « dépôts » à leur agent. Un dépôt est une composition de toutes les données d’enregistrement pertinentes sous une forme spéciale, hautement cryptée et même signée électroniquement par l’expéditeur. L’agent valide le dépôt. Cela signifie qu’il vérifie si le dépôt reçu provient du bon expéditeur, s’il est intact et si le format des données est conforme aux normes internationales. Le résultat de la validation est ensuite communiqué à toutes les parties concernées, les déposants et les bénéficiaires. Cela crée de la transparence et la transparence crée de la confiance.

En quoi la désignation de DENIC Services en tant qu’unique agent de séquestre accrédité par l’ICANN est-elle importante du point de vue de la protection et de la sécurité des données ?

Lorsque l’ICANN a lancé le programme Data Escrow en 2007, il n’y avait qu’un seul agent de séquestre de données qui a été choisi comme agent désigné pour les bureaux d’enregistrement. L’expression « agent de séquestre désigné » signifie que l’ICANN a sélectionné cet agent dans le cadre d’un processus très ambitieux, en vérifiant ses capacités techniques, financières et opérationnelles, et que l’ICANN paie cet agent pour le service qu’il fournit aux bureaux d’enregistrement. Par conséquent, si un bureau d’enregistrement travaille avec un agent désigné, il devrait avoir une grande certitude quant à la stabilité et à la qualité du service pour le bureau d’enregistrement.

Si le bureau d’enregistrement souhaite effectuer un dépôt auprès d’un agent de dépôt de données non désigné, le bureau d’enregistrement doit effectuer lui-même toutes les vérifications que l’ICANN effectue au cours de la procédure de sélection.

En 2007, le seul agent de séquestre de données était une société américaine, conformément à la législation et à la réglementation des États-Unis. En 2017, l’ICANN a constaté la nécessité d’offrir une solution conforme au RGPD. Le RGPD a augmenté le niveau de confidentialité des données au profit des détenteurs de domaines, mais a soulevé des questions sur les lieux de stockage des données, le transfert des dépôts dans et hors de l’Union européenne, etc. Après un processus de demande de proposition au début de 2018, l’ICANN a décidé de nommer un deuxième agent de séquestre désigné, qui était DENIC. Afin de se concentrer sur la qualité du service pour les clients, DENIC a créé DENIC Services en tant que nouveau fournisseur de services de séquestre de données et de services DNS Anycast pour l’industrie des noms de domaine. C’était il y a seulement cinq ans.

En tant qu’entreprise allemande et avec le RGPD en perspective, nous avons décidé de construire la nouvelle application Data Escrow avec le privacy-by-design. Les deux data centers que nous utilisons pour un service conforme au RGPD 365 jours, 24 heures sur 24 et 7 jours sur 7, se trouvent dans l’Union européenne, l’un à Francfort et l’autre à Amsterdam. Depuis la création de DENIC Services, il était important de prouver à nos clients que nous étions dignes de confiance, en particulier en matière de sécurité informatique, de continuité des activités et de confidentialité des données. Nous sommes certifiés ISO27001 et ISO22301. Les centres de données sont exploités par DENIC, qui a fait ses preuves depuis plus de 25 ans en matière d’exploitation d’infrastructures critiques sans interruption et de manière sûre et sécurisée. Je pense donc que l’utilisation de DENIC Services comme unique agent de séquestre désigné par l’ICANN décharge les bureaux d’enregistrement de nombreux soucis. Ils peuvent se concentrer sur leur activité principale, et nous promettons que « WE PROTECT YOUR BUSINESS » (ndlr : « Nous protégeons votre activité »).

En mars de cette année, l’ICANN a lancé un nouveau processus de sélection pour un ou plusieurs agents de séquestre de données désignés au niveau mondial. Nous avons compris qu’il s’agissait d’un défi pour montrer que nous ne sommes pas seulement la meilleure option pour les bureaux d’enregistrement et les registres étant sous le régime RGPD, mais même pour d’autres qui doivent respecter d’autres législations et réglementations sur la confidentialité des données. C’est pourquoi nous avons construit une deuxième infrastructure Data Escrow en Virginie du Nord, aux États-Unis. Cela signifie que les bureaux d’enregistrement et les registres ont désormais le choix de l’endroit où leurs dépôts de données doivent être stockés. Les deux infrastructures offrent le même type de sécurité et fonctionnent selon les mêmes accords de niveau de service fournis par l’ICANN.

L’excellente réputation dont nous jouissons aujourd’hui sur le marché, notre historique d’innovations annuelles et le fait de pouvoir donner aux bureaux d’enregistrement le choix du lieu de stockage semblent avoir convaincu l’ICANN et nous sommes désormais l’unique agent de séquestre désigné pour tous les bureaux d’enregistrement accrédités par l’ICANN dans le monde entier.

Comment avez-vous vécu cette désignation ?

Nous sommes très fiers d’avoir été sélectionnés pour ce rôle qui est d’une grande importance pour la stabilité de l’Internet mondial. Nous considérons cette désignation comme une reconnaissance de notre travail acharné au cours des cinq dernières années. Nous n’avons pas seulement repensé le séquestre des données de domaines à partir de zéro, mais nous avons également apporté de nouvelles innovations en permanence. Nous voulions être le leader du marché en matière de technologie, de qualité de service et de satisfaction du client dès le premier jour, et nous y sommes parvenus. Mais nous acceptons aussi ce défi avec une certaine humilité. Nous sommes conscients de l’ampleur de la tâche et du fait que, malgré toute la préparation, nous connaîtrons des événements imprévus. Mais je suis sûr que nous avons dans notre équipe la bonne attitude, la motivation, l’expertise nécessaire et aussi la joie de servir nos clients pour y faire face.

Pensez-vous que cela va aider à consolider le modèle multipartite initié par l’ICANN avec la transition de l’IANA achevée en 2016 ?

C’est l’un des défis que nous devons relever. Nous devons prouver au cours des cinq prochaines années que le fait d’avoir un seul tiers de confiance désigné au lieu de deux permet d’offrir un meilleur service et de meilleurs résultats à la communauté. La mise en place d’un modèle multipartite fonctionnel, accepté par presque toutes les parties concernées, est une valeur en soi dans le monde d’aujourd’hui. Des améliorations sont-elles possibles ? Bien sûr. Nous avons de nombreuses idées pour améliorer le processus de Data Escrow et en tirer davantage de valeur. Mais la plupart du temps, nous abandonnons les nouvelles idées parce qu’elles semblent trop compliquées pour les concrétiser dans un délai raisonnable. Malgré tous les avantages liés à la mise en place d’un modèle multipartite, le temps est toujours un problème. Si vous regardez les discussions et la planification autour du gTLD 2.0 (ndlr : la prochaine série de nouvelles extensions génériques), j’ai le sentiment, depuis mes débuts, que cela se passera toujours dans deux ans, mais que nous n’en sommes jamais très proches. Le fait d’avoir un seul agent de séquestre désigné en communication directe avec tous les bureaux d’enregistrement accrédités devrait nous aider à retrouver une partie de la vélocité que nous avons peut-être perdue.

Quelles sont les prochaines étapes envisagées par DENIC Services pour organiser la transition vers cette nouvelle responsabilité ?

Nous prévoyons une période de transition d’environ 12 mois, gérée et suivie de près par l’ICANN. Plus de 2500 bureaux d’enregistrement nous rejoindront durant cette période. Cela multipliera le nombre de nos clients et le nombre de domaines qui nous sont confiés. La bonne nouvelle, c’est que nous sommes bien préparés à cette situation. Dès qu’un client a passé le processus de changement de dépôt de données auprès de l’ICANN, nous lui envoyons ses identifiants pour accéder à notre centre de contrôle du dépôt de données. Ce portail fournit non seulement toutes sortes d’informations sur les activités quotidiennes, 365 jours par an, 24 heures sur 24 et 7 jours sur 7, mais il propose également une nouvelle fonction d’intégration qui permet au bureau d’enregistrement de contrôler l’intégration et offre un processus semi-automatisé jusqu’à la livraison réussie du premier dépôt à notre société. Pour les groupes ou familles de bureaux d’enregistrement, nous proposons une communication spéciale de serveur à serveur via une API Restful, de sorte que le prestataire de services techniques contrôle l’ensemble du processus d’intégration d’une manière entièrement automatisée. Ces deux innovations ont permis de réduire le temps nécessaire à l’intégration de plusieurs semaines à quelques jours, en réduisant délibérément le nombre de sources d’erreurs potentielles.

Les bureaux d’enregistrement qui souhaitent obtenir plus d’informations sur nos services peuvent visiter le site web welcome-rde.denic-services.de. Ce site Web fournit des réponses aux questions fréquemment posées, offre de nombreuses informations à télécharger et invite à s’inscrire aux webinaires que nous proposons pour l’intégration.

Sans oublier qu’au cours du processus de sélection, l’ICANN a accordé une grande importance à la qualité du service et a insisté sur le fait que tous les nouveaux bureaux d’enregistrement devaient bénéficier du même niveau de service que celui qu’apprécient les clients existants. Nous avons donc accepté de doubler notre équipe de service chargée à la clientèle de Data Escrow, ce qui représente un investissement considérable en plus de tous les développements informatiques que nous avons réalisés auparavant. Ainsi, à partir d’octobre, nous aurons une équipe de service à la clientèle pour tous les bureaux d’enregistrement déjà inscrits et une deuxième équipe formée et concentrée sur les bureaux d’enregistrement qui nous rejoignent.

Entretien traduit de l’anglais et réalisé par Nameshield le 18-07-2023.

Source de l’image : Bruno via Pixabay