La croisade de Google pour l’adoption du HTTPS par défaut

Le navigateur Chrome représente en octobre 2018, selon les sources et toutes plateformes confondues, entre 62% et 68% de parts de marché mondial. Une croissance d’une régularité implacable depuis le lancement du navigateur qui en fait aujourd’hui un acteur incontournable du web. Alors, quand le 8 septembre 2016, les équipes de développement de Chrome annoncèrent leur intention de déclarer le HTTP comme « not secure », le web dans son ensemble se mit à écouter.
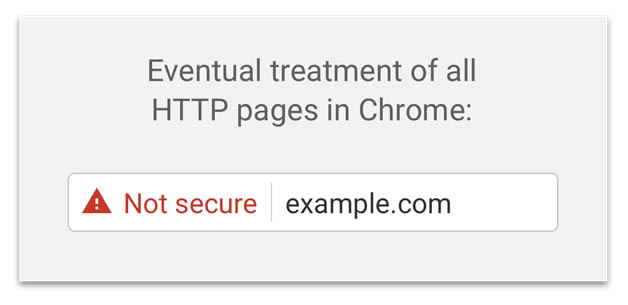
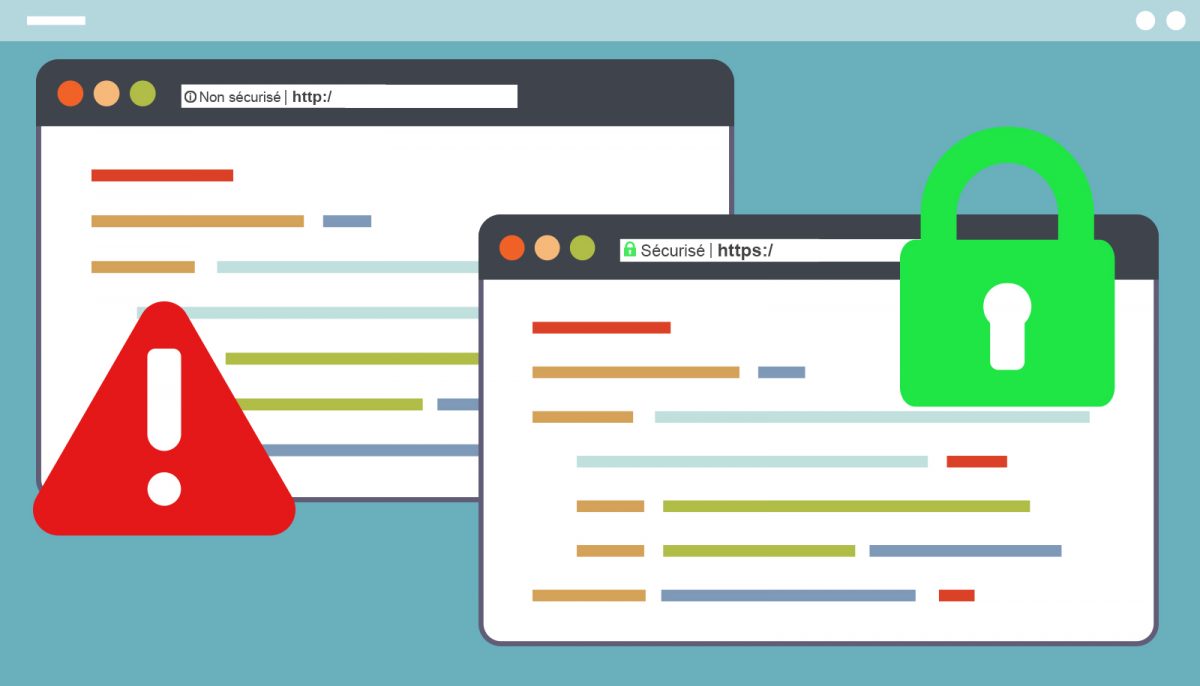
HTTP not secure

L’objectif de Google était d’avertir simplement, et donc visuellement, l’internaute qu’une page en HTTP n’était pas sûre, d’autant plus pour les pages avec saisies de données à caractère personnel (login, mot de passe, informations personnelles, numéro de carte de crédit) :

” We, the Chrome Security Team, propose that user agents (UAs) gradually change their UX to display non-secure origins as affirmatively non-secure. The goal of this proposal is to more clearly display to users that HTTP provides no data security. ”

Un peu plus de deux ans et 17 versions du navigateur plus tard, le temps d’une transition graduée pour un peu plus de douceur, et Google est arrivé à ses fins avec une adoption massive du protocole HTTPS ;  la quasi-totalité des autres navigateurs, Firefox en-tête, ayant suivi la même évolution.

Retour sur l’évolution des indicateurs de sécurité dans Chrome depuis 2 ans :
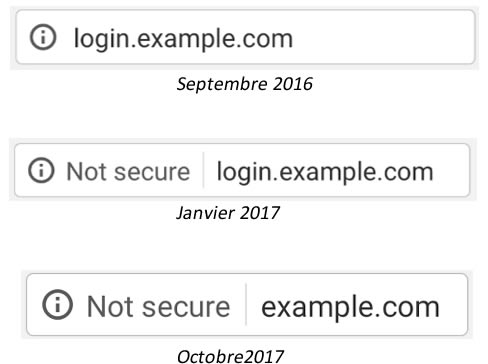
  1. HTTP not secureSeptembre 2016 – Chrome 53 : le HTTP est la norme, et en dehors de certaines erreurs de sécurité liées à un défaut de la page (notamment lié aux certificats SSL), aucun indicateur particulier concernant le manque de sécurité
  2. Janvier 2017 – Chrome 56 : pour commencer, Chrome met l’accent sur les pages contenant des informations sensibles pour l’internaute, telles que la saisie de mot de passe ou de numéro de carte de crédit. Firefox s’aligne immédiatement.
  3. Octobre 2017 – Chrome 62 : Google avance vers un test grandeur nature du traitement de l’ensemble des pages HTTP considéré comme non sécurisé avec le lancement en mode « Chrome Incognito » de l’indicateur HTTP « Not secure » au lancement de la page, quel que soit son contenu
  4. Juillet 2018 – Chrome 68 : toute page chargée en HTTP, quel que soit son contenu, quel que soit le mode de navigation, est désormais considéré comme « not secure »
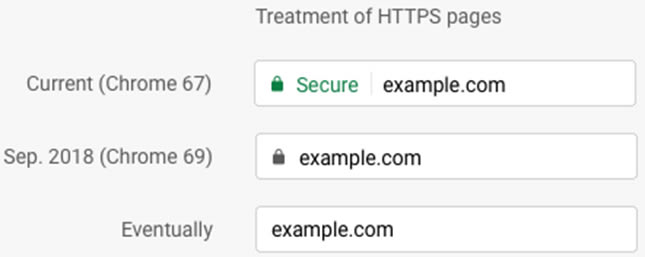
  5. Septembre 2018 – Chrome 69 : pour Google, HTTPS est désormais la norme. La prochaine étape, pour le moins controversée, consiste à éventuellement faire disparaître le cadenas de sécurité tant apprécié des internautes.HTTP not securePour beaucoup c’est un sérieux pas en arrière, il faudra suivre de près cette évolution et penser à mettre en place des certificats SSL Extended Validation EV, qui pour l’instant ne sont pas remis en cause par Google.Validation EV
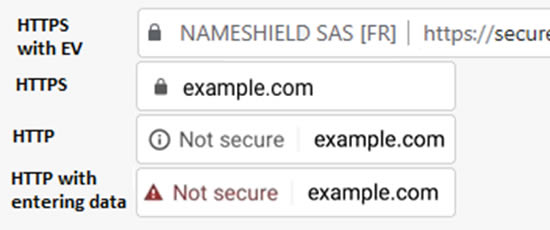
  6. Octobre 2018 – Chrome 70 : c’est maintenant !Chrome 70Désormais, l’affichage des pages HTTP contenant des informations sensibles pour l’internaute, telles que la saisie de mot de passe ou de numéro de carte de crédit, est barré d’un indicateur non sécurisé et pour la  première fois de couleur rouge. Les autres pages HTTP sont indiquées non sécurisées en gris. Les pages HTTPS classiques avec un cadenas noir et celles avec un certificat EV affichent en plus le nom de la société… vous suivez ?
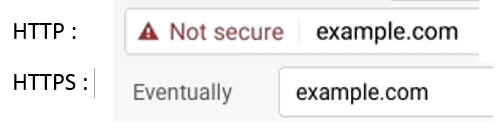
    1. Date non définie – Chrome XX : la finalité de Google est la dualité sur le traitement des urls avec HTTPS ouvertement affichés en rouge pour alerter l’internaute et le HTTPS considéré comme normal, donc ne bénéficiant plus d’aucun indicateur « positif » :
Certificats SSL

  1. HTTP à la CorbeilleDate non définie – Chrome YY : toujours dans une optique d’augmentation de la sécurité et de protection des identités, Google a dans ses cartons une réflexion en cours sur la fin du système d’url tel que nous le connaissons aujourd’hui… Pour le remplacer par un système nouveau et plus simple, affaire à suivre…

D’ici là, et si cette réflexion n’a pas encore été menée au sein de votre entreprise, il est grand temps de passer l’ensemble de vos sites web et applications en HTTPS. La réflexion doit également comprendre le fait d’insérer le nom de votre entreprise dans la barre d’adresse des navigateurs, au moins sur les sites vitrine et à fort trafic.

[INFOGRAPHIE] Sécurisez votre infrastructure DNS

Les noms de domaine stratégiques d’une entreprise et les services Internet qui y sont associés dépendent du DNS et exigent une haute disponibilité ainsi qu’un niveau élevé de sécurité. Une interruption de services aurait de lourdes conséquences pour les entreprises victimes.

Pourtant, le DNS est bien souvent l’infrastructure la moins sécurisée d’une entreprise et est exposé à de nombreuses attaques potentielles.

Quelles sont les principales cyberattaques visant le DNS ? Quelles en sont les conséquences ? Comment sécuriser votre infrastructure DNS pour vous en prémunir ?

Les réponses dans cette infographie :

[Infographie] Sécurisez votre infrastructure DNS

Retrouvez également sur le blog les articles : DNS – le grand oublié de l’Internet et  les 3 attaques DNS les plus communes et comment les combattre.

Cyberattaques, des sanctions annoncées par l’Union Européenne

Cyberattaques, des sanctions annoncées par l'Union Européenne
Source de l’image : VISHNU_KV via pixabay

Après le succès de l’opération collaborative Power Off, rassemblant plusieurs pays, dont le Royaume-Uni, l’Espagne, le Canada, les USA et les Pays-Bas, épaulée par Europol, ayant conduit au démantèlement de Webstresser.org [l’une des entités responsables de plus de 4 millions d’attaques DDoS dans le monde] en mai 2018, l’Union Européenne a décidé de travailler à la création d’un régime spécifique de sanctions contre les cybercriminels.

Lors du sommet européen du 18 octobre dernier, les dirigeants des 28 états membres se sont prononcés sur des sanctions à l’encontre des pirates informatiques et ce, après la récente tentative de piratage contre l’Organisation pour l’Interdiction des Armes Chimiques (OIAC) à La Haye.

Des accusations contre Moscou

La tentative de piratage en avril 2018 déjouée par les Pays-Bas, visait l’Organisation pour l’Interdiction des Armes Chimiques. Cette dernière aurait été perpétrée par l’agence russe des renseignements militaires ou GRU. Face à cette accusation, Moscou nie cependant toute implication.

Cette cyberattaque contrée s’est jouée au moment même où l’organisation menait une enquête sur l’empoisonnement par une substance neurotoxique au Royaume-Uni d’un ancien agent russe. Malgré le démenti de Moscou, Londres persiste à accuser le GRU d’avoir perpétré cette tentative d’empoisonnement.

Les pays européens se mettent d’accord sur la sanction

Lors d’une conférence de presse, à l’issue du sommet européen, le président du conseil européen, Donald Tusk, a affirmé avoir fait une requête auprès des ministres européens, afin qu’ils élaborent des sanctions spécifiques contre les auteurs de cyberattaques. Cette demande, visant initialement à protéger les entreprises et les internautes, a été validée par les dirigeants des états membres de l’Union Européenne. Selon Donald Tusk, les sanctions constitueront à geler les biens fiscaux des organisations ou des pirates informatiques, et à leur interdire l’accès aux 28 pays membres. Dans l’urgence, 8 états dont le Danemark, les Pays-Bas, la Lituanie, la Lettonie, l’Estonie, la Roumanie, la Finlande et la Grande Bretagne ont imposé à l’Union Européenne de prendre des mesures immédiates pour sanctionner les auteurs de piratages informatiques.

Dans un monde où les cyberattaques pourtant d’envergure semblent souvent rester impunies, les pays membres soulignent l’urgence et l’absolue nécessité d’imposer ces sanctions communes.


[INFOGRAPHIE] Protégez vos accès ! Le premier maillon de la sécurité de vos noms de domaine

Vos noms de domaine sont pour votre entreprise des actifs immatériels de grande valeur.

Parce que votre plateforme de gestion de noms peut être une cible de choix pour les pirates, il est crucial de sécuriser vos accès.

Voici une infographie vous expliquant quels sont les risques encourus si vos accès sont mal protégés et les 5 éléments garantissant qu’une plateforme est hautement sécurisée.

Protégez vos accès ! Le premier maillon de la sécurité de vos noms de domaine


Pour la première fois depuis 2010, l’ICANN prévoit de modifier la clé KSK DNSSEC

Pour la première fois depuis 2010, l’ICANN prévoit de modifier la clé KSK DNSSEC
Source de l’image : TheDigitalArtist via Pixabay

L’ICANN a confirmé le changement de clé KSK du DNS racine en date du 11 octobre 2018.

Pour bien comprendre, reprenons brièvement les bases. L’Internet fonctionne notamment grâce au système DNS (Domain Name System). Véritable carnet d’adresse du web, le DNS traduit en adresse IP les noms de domaine, permettant ainsi à chacun de se connecter à l’adresse voulue. Le DNS est de fait indispensable au bon fonctionnement d’Internet, pas tant d’un point de vue technique, mais d’un point de vue opérationnel. Il serait en effet aujourd’hui inconcevable de devoir utiliser des adresses IP à la place de noms de domaine pour naviguer sur le web.

Le DNS va permettre à l’internaute de renseigner dans son navigateur web, un nom de domaine pour accéder à un site web. Le navigateur va alors « résoudre » ce nom de domaine pour obtenir l’adresse IP du serveur web qui héberge ce site web et l’afficher. On appelle ça la « résolution DNS ».

Du fait de sa position centrale dans le bon fonctionnement du web, le DNS doit donc être protégé et rester hautement disponible. Si ce protocole a bien été conçu avec un souci de sécurité, le contexte cybercriminel était alors bien différent et plusieurs failles ont depuis été détectées.

C’est pour le renforcer et contrer ces vulnérabilités que le protocole DNSSEC a été développé.

DNSSEC permet de se prémunir de différents types d’attaques, en particulier l’empoisonnement du cache, en assurant l’intégrité de la résolution DNS.

Pour assurer l’intégrité de la résolution DNS, DNSSEC permet d’établir une chaine de confiance qui remonte jusqu’à la racine du DNS. La sécurité des données est effectuée à l’aide d’un mécanisme de clés (KSK pour Key Signing Key & ZSK pour Zone Signing Key) qui signe les enregistrements DNS de sa propre zone. Les clés publiques KSK sont alors envoyées au registre correspondant pour être archivées ; le registre étant lui-même lié via DNSSEC au serveur root, la chaine de confiance s’établit. Chaque zone DNS parente, garantit l’authenticité des clés de ses zones filles en les signant.

C’est aujourd’hui pour renforcer ce protocole de sécurité que l’ICANN a décidé de changer la fameuse clé DNSSEC le 11 octobre prochain.

Le roulement KSK va donc permettre de générer une nouvelle paire de clés cryptographiques publiques et privées et de distribuer le nouveau composant public aux parties qui utilisent les résolveurs de validation.

Pourquoi ce changement (KSK rollover pour les intimes) ?

Il n’est bien sûr pas souhaitable qu’une clé cryptographique demeure identique et ne soit pas modifiée. C’est ce changement qui pourra assurer que l’infrastructure DNS est en mesure de supporter un changement de clé, en cas d’urgence notamment. Depuis qu’elle est entrée en fonctionnalité en 2010, la clé KSK utilisée pour les DNSSEC de la zone racine n’a jamais été modifiée.

L’ICANN a expliqué que « l’évolution permanente des technologies et des installations Internet, le déploiement de dispositifs IoT et l’augmentation de la capacité des réseaux dans le monde entier, conjugués au défaut regrettable de sécurité de ces dispositifs et de ces réseaux, font que les attaquants disposent d’une capacité de plus en plus grande de paralyser les infrastructures Internet ». « Plus précisément, cette force d’attaque risque de dépasser les capacités de la communauté des opérateurs de serveurs root et elle ne sera pas en mesure d’opposer une défense adéquate. »

Aujourd’hui, 25% des utilisateurs mondiaux d’Internet, c’est-à-dire 750 millions de personnes, utilisent des résolveurs validant les réponses avec DNSSEC.

Qui pourra être affecté par ce changement ?

Plusieurs types de structures pourraient être affectés par le roulement de la clé :

  • Les développeurs et distributeurs de logiciels Internet
  • Les intégrateurs de systèmes
  • Les opérateurs de réseau
  • Les opérateurs de serveurs racine
  • Les utilisateurs finaux (si les mesures adéquates ne sont pas prises en amont par les opérateurs de résolveurs).

L’ICANN propose un banc d’essai pour toutes les parties souhaitant s’assurer que leurs systèmes peuvent gérer correctement le processus de mise à jour automatique : go.icann.org/ksktest


Pour plus d’informations : https://icann.org/kskroll